Verwaltung nativer Verschlüsselung
Die Verwaltung nativer Verschlüsselung bedeutet, die bereits in Betriebssysteme, Geräte und Plattformen integrierten Verschlüsselungsfunktionen zu steuern. Für die meisten Organisationen umfasst dies Windows BitLocker, macOS FileVault, Android-Dateibasierte Verschlüsselung, iOS-Datenschutz, Wiederherstellungsschlüssel, Geräterichtlinien und Berichterstattung.
Das Ziel ist einfach: Sicherstellen, dass sensible Daten geschützt bleiben, wenn ein Laptop, Telefon, Tablet oder Wechseldatenträger verloren geht, gestohlen, repariert, außer Betrieb genommen oder unbefugt darauf zugegriffen wird.
Native Verschlüsselung ist leistungsstark, weil sie bereits Teil der Plattform ist. Sie muss jedoch weiterhin verwaltet werden. Ohne klare Richtlinien, Speicherung von Wiederherstellungsschlüsseln, Compliance-Prüfungen und Benutzeranleitungen kann die integrierte Verschlüsselung uneinheitlich werden oder bei Problemen schwer wiederherzustellen sein.
Die Sicherheitsaufgabe, die native Verschlüsselung erfüllen soll
Native Verschlüsselung schützt ruhende Daten. Das bedeutet, dass die auf einem Gerät gespeicherten Daten unlesbar bleiben, sofern nicht die richtige Authentifizierung, der Wiederherstellungsschlüssel oder die Entsperrmethode verfügbar ist.
NIST beschreibt Speicherverschlüsselung als eine Möglichkeit, den Zugriff auf gespeicherte Informationen auf Endbenutzergeräten wie Laptops, Mobilgeräten und Wechselmedien einzuschränken. Seine Leitlinien zur Speicherverschlüsselung ↗ sind ein guter Ausgangspunkt, um vollständige Festplattenverschlüsselung, Volumenverschlüsselung und Verschlüsselung auf Dateiebene zu verstehen.
CISA bietet auf seiner Seite zum Schutz gespeicherter Gerätedaten ↗ ähnliche praktische Hinweise, insbesondere für verlorene Geräte, Wechseldatenträger und die Wiederherstellungsplanung.
In der Praxis hilft native Verschlüsselung bei vier Risiken:
- Ein verlorener Laptop, der Geschäftsdaten preisgibt.
- Ein gestohlenes Telefon, das Zugriff auf Arbeitsdaten ermöglicht.
- Ein ausgemustertes Laufwerk, das nach der Entsorgung noch lesbar ist.
- Ein Benutzer, der seine Zugangsdaten vergisst und eine sichere Wiederherstellung benötigt.
Die Verschlüsselung selbst ist nur ein Teil. Die Verwaltungsebene entscheidet, ob der Schutz konsistent ist.
Kontrollübersicht für die Verwaltung nativer Verschlüsselung
Die einfachste Art, die Verwaltung nativer Verschlüsselung zu betrachten, ist als eine Reihe von Kontrollen und nicht als einen einzelnen Schalter.
| Kontrollbereich | Was die Verwaltung nativer Verschlüsselung beantworten sollte | Warum es wichtig ist |
|---|---|---|
| Abdeckung | Welche Geräte, Laufwerke und Benutzer müssen verschlüsselt werden? | Verhindert Lücken bei Laptops, Telefonen und Wechselmedien |
| Richtlinie | Welche Einstellungen sind standardmäßig erforderlich? | Hält die Verschlüsselung in der gesamten Organisation konsistent |
| Schlüsselhinterlegung | Wo werden Wiederherstellungsschlüssel gespeichert? | Verhindert dauerhaften Datenverlust bei der Wiederherstellung |
| Zugriff | Wer darf Wiederherstellungsschlüssel anzeigen oder verwenden? | Reduziert Risiken durch Insider und den Helpdesk |
| Überwachung | Wie wird der Verschlüsselungsstatus geprüft? | Erkennt nicht konforme Geräte frühzeitig |
| Wiederherstellung | Was geschieht, wenn ein Benutzer ausgesperrt ist? | Macht den Support schneller und sicherer |
| Lebenszyklus | Was geschieht bei Reparatur, Migration oder Entsorgung? | Schützt Daten bei Geräteänderungen |
Diese Tabelle macht den Unterschied zwischen „Verschlüsselung ist verfügbar“ und „Verschlüsselung wird tatsächlich verwaltet“ aus.
Windows: BitLocker und Geräteverschlüsselung verwalten
Unter Windows bedeutet native Verschlüsselung in der Regel BitLocker oder automatische Geräteverschlüsselung.
Microsofts BitLocker-Übersicht ↗ erklärt, dass BitLocker Volumes vor Offlinezugriff schützt, insbesondere wenn Geräte verloren gehen, gestohlen oder außer Betrieb genommen werden. In verwalteten Umgebungen ist es nicht nur wichtig, BitLocker zu aktivieren. Es muss sichergestellt werden, dass die richtige Richtlinie, Wiederherstellungsmethode und der richtige Berichtsprozess vorhanden sind.
Eine praktische Windows-Verschlüsselungsrichtlinie sollte Folgendes festlegen:
- welche Laufwerke verschlüsselt werden müssen;
- ob ein Schutz nur mit TPM ausreicht;
- ob für Benutzer mit höherem Risiko PINs erforderlich sind;
- wo Wiederherstellungsschlüssel gesichert werden;
- wer Wiederherstellungsschlüssel abrufen kann;
- wie fehlgeschlagene oder ausgesetzte Verschlüsselung gemeldet wird.
Die Wiederherstellungsplanung ist wichtig. Microsofts Übersicht zur BitLocker-Wiederherstellung ↗ erklärt die verschiedenen Wiederherstellungsoptionen, einschließlich Wiederherstellungskennwörtern, Wiederherstellungsschlüsseln, Schlüsselpaketen und Datenwiederherstellungs-Agents. Teams sollten dokumentieren, welche Option zulässig ist, bevor es zu einer tatsächlichen Aussperrung kommt.
macOS und Apple-Geräte: FileVault und Datenschutz verwalten
Unter macOS konzentriert sich die native Verschlüsselung auf FileVault. Apples Leitfaden zur Verwaltung von FileVault mit Geräteverwaltung ↗ erklärt, wie Organisationen FileVault erzwingen, Benutzeraufschübe steuern, verwalten können, ob Wiederherstellungsschlüssel Benutzern angezeigt werden, und persönliche Wiederherstellungsschlüssel über die Geräteverwaltung hinterlegen können.
Bei iPhone, iPad und neueren Apple-Plattformen ist die Verschlüsselung eng mit dem Datenschutz verknüpft. Apples Übersicht zu Verschlüsselung und Datenschutz ↗ erklärt, wie Apple-Geräte Benutzer- und Unternehmensdaten schützen, wenn ein Gerät verloren geht, gestohlen oder kompromittiert wird.
In Apple-Umgebungen sollte sich die Verwaltung auf Folgendes konzentrieren:
- FileVault bei Bedarf während der Einrichtung erzwingen;
- Wiederherstellungsschlüssel im zugelassenen Verwaltungssystem hinterlegen;
- Wiederherstellungsschlüssel nach der Verwendung rotieren;
- bestätigen, welche Benutzer verschlüsselte Volumes entsperren können;
- dokumentieren, was bei Gerätemigration oder Neuzuweisung geschieht.
Das Hauptrisiko besteht in der Annahme, dass „Apple-Geräte sind verschlüsselt“ bedeutet, die Organisation habe Wiederherstellung und Berichterstattung im Griff. Das sind getrennte Fragen.
Android: Verschlüsselung über Geräterichtlinien verwalten
Android-Geräte verfügen ebenfalls über native Verschlüsselung. Die dateibasierte Verschlüsselung von Android ermöglicht es, verschiedene Dateien mit unterschiedlichen Schlüsseln zu verschlüsseln, und das Android Open Source Project erläutert das Modell in seiner Dokumentation zur dateibasierten Verschlüsselung ↗.
Bei Unternehmensgeräten wird die Verschlüsselungsverwaltung in der Regel über Android Enterprise abgewickelt. Googles Leitfaden zu Android-Verwaltung ↗ erklärt, dass Organisationen Sicherheitsrichtlinien wie Bildschirmsperre und Speicherverschlüsselung über eine Verwaltungslösung erzwingen können.
Die Android-Verschlüsselungsverwaltung sollte Folgendes festlegen:
- welche Geräte für die berufliche Nutzung zugelassen sind;
- ob das Gerät vollständig verwaltet wird oder BYOD mit einem Arbeitsprofil verwendet;
- welche Stärke der Bildschirmsperre erforderlich ist;
- wie verlorene Geräte gesperrt oder gelöscht werden;
- wie der Compliance-Status überwacht wird;
- ob ältere Geräte weiterhin die Sicherheitsanforderungen erfüllen.
Android-Verschlüsselung ist am stärksten, wenn sie mit Gerätebereitstellung, Sperrbildschirmrichtlinien, Update-Anforderungen und Fernlöschung kombiniert wird.
Schlüsselverwaltung ist das eigentliche Verwaltungsproblem
Verschlüsselung hängt von Schlüsseln ab. Das klingt offensichtlich, aber viele Verschlüsselungsprogramme scheitern, weil die Schlüsselverwaltung schwach ist.
Die Richtlinien zur Schlüsselverwaltung von NIST ↗ behandeln Planung, Schutz, Lebenszyklus und Governance von kryptografischem Schlüsselmaterial. Bei nativer Verschlüsselung lautet die praktische Frage meist: Wo werden Wiederherstellungsschlüssel gespeichert und wer darf sie verwenden?
Ein guter Prozess für Wiederherstellungsschlüssel sollte Folgendes beantworten:
1. Wo wird der Schlüssel hinterlegt? 2. Wird der Schlüssel automatisch oder manuell gespeichert? 3. Wer kann ihn abrufen? 4. Wird der Abruf protokolliert? 5. Wird der Schlüssel nach der Verwendung rotiert? 6. Was geschieht, wenn das Gerät außer Betrieb genommen wird? 7. Was geschieht, wenn sich das Verwaltungssystem ändert?
Bewahren Sie Wiederherstellungsschlüssel nicht in Screenshots, Tabellenkalkulationen, freigegebenen Laufwerken oder persönlichen Notizen auf. Der Wiederherstellungszugriff sollte kontrolliert, protokolliert und eingeschränkt sein.
Eine praktische Einführungsreihenfolge
Die Verwaltung nativer Verschlüsselung ist einfacher, wenn sie schrittweise eingeführt wird.
Schritt 1: Geräte inventarisieren
Listen Sie Laptops, Desktop-Computer, Telefone, Tablets und Wechseldatenträger auf, die Geschäftsdaten speichern könnten.
Schritt 2: Erforderliche Abdeckung definieren
Entscheiden Sie, welche Gerätetypen native Verschlüsselung verwenden müssen und welche Ausnahmen zulässig sind.
Schritt 3: Plattformrichtlinien auswählen
Legen Sie BitLocker-, FileVault-, Android- und andere Plattformregeln vor einer breiten Bereitstellung fest.
Schritt 4: Hinterlegung von Wiederherstellungsschlüsseln konfigurieren
Stellen Sie sicher, dass Wiederherstellungsschlüssel im zugelassenen System gespeichert werden, bevor Benutzer auf sie angewiesen sind.
Schritt 5: Mit einer kleinen Gruppe pilotieren
Testen Sie Wiederherstellung, Richtlinienkonflikte, Gerätemigration und Benutzerkommunikation.
Schritt 6: Schrittweise durchsetzen
Wechseln Sie vom reinen Berichtsmodus zur Durchsetzung, nachdem Probleme aus dem Pilotbetrieb gelöst wurden.
Schritt 7: Kontinuierlich überwachen
Überprüfen Sie Verschlüsselungsstatus, ausgesetzten Schutz, fehlgeschlagene Hinterlegung, nicht verwaltete Geräte und Wiederherstellungsereignisse.
Diese Reihenfolge vermeidet den häufigsten Fehler: Verschlüsselung breit zu aktivieren, bevor die Wiederherstellung getestet wurde.
Was der Führungsebene berichtet werden sollte
Sicherheitsverantwortliche benötigen nicht jede technische Einstellung. Sie brauchen einen klaren Überblick über Abdeckung, Risiko und Bereitschaft.
Ein hilfreicher Bericht zur nativen Verschlüsselung sollte Folgendes zeigen:
- Prozentsatz der verwalteten verschlüsselten Geräte;
- Anzahl der Geräte ohne Wiederherstellungsschlüssel;
- Geräte mit ausgesetzter oder fehlgeschlagener Verschlüsselung;
- nicht abgedeckte Benutzer oder Teams mit hohem Risiko;
- Wiederherstellungsereignisse im Berichtszeitraum;
- Geräte, die zur Ausmusterung oder Löschung anstehen;
- Richtlinienausnahmen und Verantwortliche.
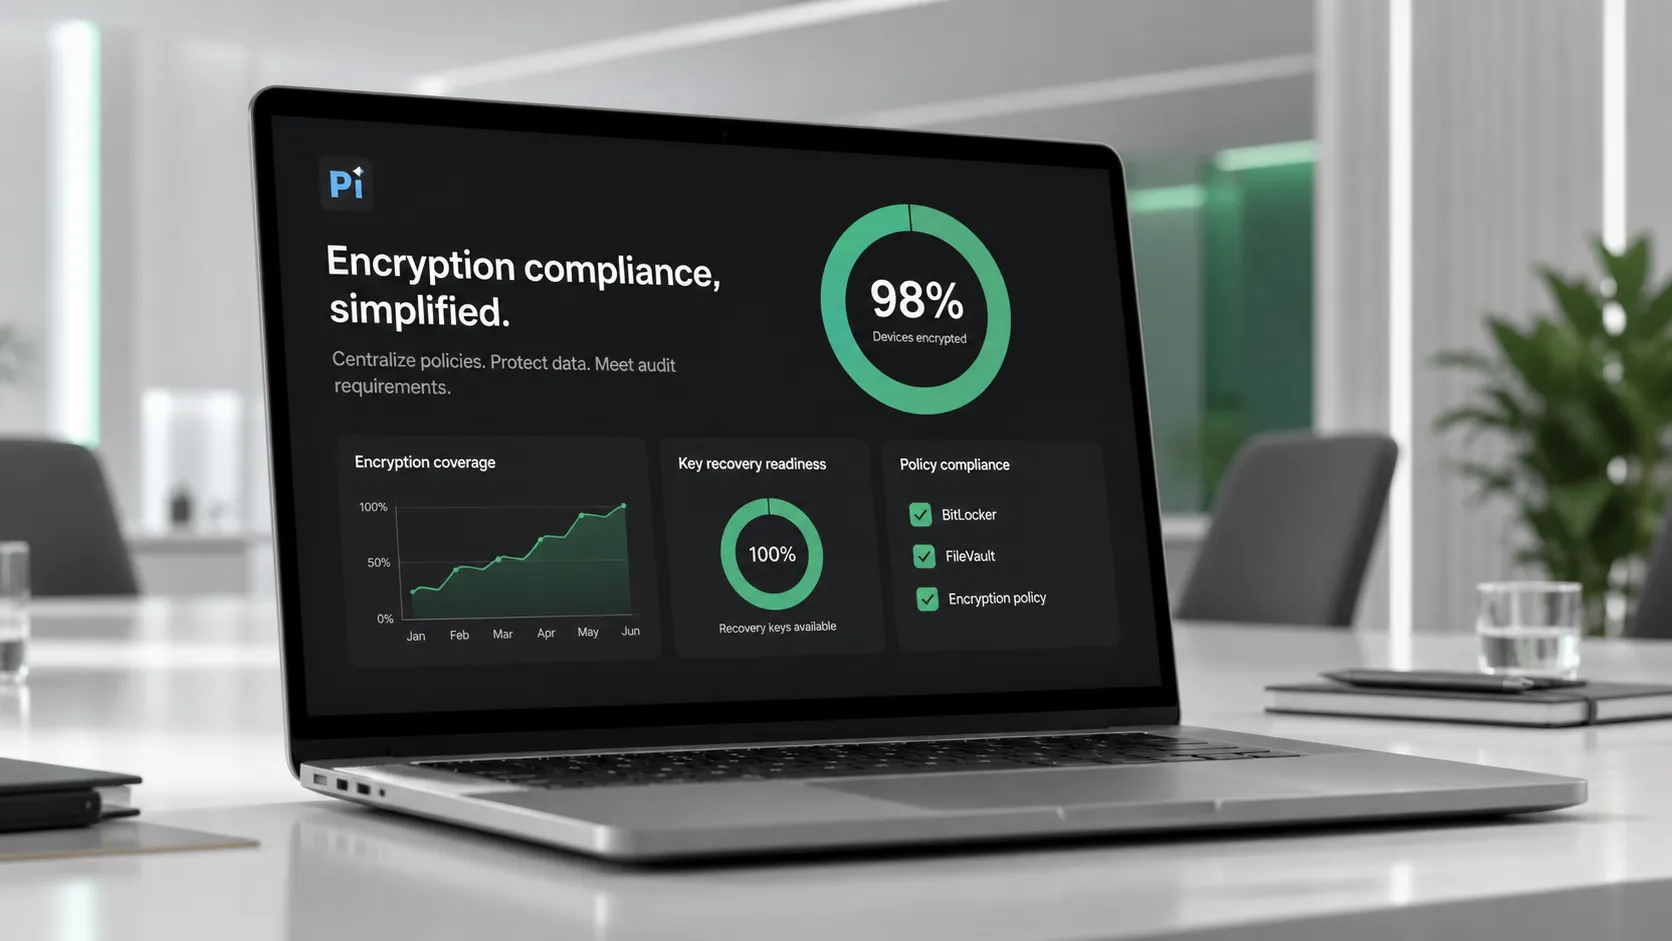
Wenn Sie die Verschlüsselungsabdeckung Führungskräften oder Kunden erklären müssen, können Sie Ihre Richtlinie zur nativen Verschlüsselung mit Pi in eine präsentationsreife Aufbereitung für Stakeholder umwandeln ↗.Nutzen Sie sie, um Abdeckung, Risiken, Wiederherstellungsbereitschaft und nächste Schritte zu berichten, ohne die Präsentation mit technischen Details zu überladen.
Wenn native Verschlüsselung nicht ausreicht
Native Verschlüsselung schützt gespeicherte Daten, löst jedoch nicht jedes Sicherheitsproblem.
Sie ersetzt nicht:
- Identitäts- und Zugriffsmanagement;
- Endpoint Detection and Response;
- Datensicherung und Notfallwiederherstellung;
- Patch-Management;
- Verhinderung von Datenverlust;
- Phishing-Schutz;
- Cloud-Zugriffskontrollen;
- sichere Geräteentsorgung.
Sie schützt außerdem keine Daten, nachdem ein autorisierter Benutzer das Gerät entsperrt und normal auf Dateien zugegriffen hat. Sobald das System läuft und der Benutzer authentifiziert ist, werden weiterhin andere Kontrollen benötigt.
Native Verschlüsselung sollte als Basiskontrolle behandelt werden, nicht als gesamte Sicherheitsstrategie.
Das Fazit
Bei der Verwaltung nativer Verschlüsselung geht es darum, integrierte Verschlüsselung zuverlässig zu machen. BitLocker, FileVault, Android-Verschlüsselung oder Apple Data Protection zu aktivieren, ist nur der Anfang.
Ein ausgereiftes Programm definiert die Abdeckung, erzwingt Richtlinien, hinterlegt Wiederherstellungsschlüssel, begrenzt den Wiederherstellungszugriff, überwacht die Compliance und testet, was geschieht, wenn ein Gerät verloren geht, gesperrt wird, migriert oder außer Betrieb genommen wird.
Das beste Verschlüsselungsprogramm ist nicht das mit dem stärksten Kontrollkästchen. Es ist das, bei dem Schutz, Wiederherstellung und Berichterstattung funktionieren, wenn die Organisation sie tatsächlich benötigt.
Häufig gestellte Fragen
Was ist die Verwaltung nativer Verschlüsselung?
Die Verwaltung nativer Verschlüsselung ist der Prozess zur Steuerung integrierter Verschlüsselungsfunktionen auf Geräten und Plattformen. Sie umfasst die Durchsetzung von Richtlinien, die Hinterlegung von Wiederherstellungsschlüsseln, Compliance-Überwachung, Wiederherstellungsabläufe und die Lebenszyklusbehandlung verschlüsselter Geräte.
Ist native Verschlüsselung dasselbe wie vollständige Festplattenverschlüsselung?
Nicht immer. Native Verschlüsselung bedeutet eine in das Betriebssystem oder die Plattform integrierte Verschlüsselung. Je nach Gerät und Betriebssystem kann sie vollständige Festplattenverschlüsselung, Volumenverschlüsselung, dateibasierte Verschlüsselung oder Datenschutzfunktionen umfassen.
Warum ist die Verwaltung von Wiederherstellungsschlüsseln wichtig?
Die Verwaltung von Wiederherstellungsschlüsseln ist wichtig, weil verschlüsselte Daten unzugänglich werden können, wenn Benutzer Passwörter vergessen, Hardwareänderungen eine Wiederherstellung auslösen oder Geräte migriert werden. Wiederherstellungsschlüssel sollten sicher hinterlegt, der Zugriff sollte eingeschränkt und der Abruf protokolliert werden.
Was sollte eine Organisation für die Compliance nativer Verschlüsselung verfolgen?
Organisationen sollten Verschlüsselungsstatus, Status der Hinterlegung von Wiederherstellungsschlüsseln, Richtlinien-Compliance, ausgesetzten Schutz, fehlgeschlagene Verschlüsselung, Geräteeigentümerschaft, Wiederherstellungsereignisse und Ausnahmen verfolgen. Diese Kennzahlen zeigen, ob die Verschlüsselung in der gesamten Umgebung tatsächlich funktioniert.


