Explicación de la Ley de IA de la UE: lo que las empresas de IA deben saber en 2026
La Ley de IA de la UE es un marco regulatorio para las empresas que desarrollan, compran o implementan sistemas de IA en 2026. Para las empresas de IA, la pregunta clave es qué obligaciones se aplican a cada producto, modelo o flujo de trabajo.
Meta descripción: Comprenda la Ley de IA de la UE, sus requisitos de cumplimiento, obligaciones de transparencia, normas sobre IA de propósito general y lo que las empresas de IA necesitan saber en 2026.
¿Qué es la Ley de IA de la UE?
La Ley de IA de la UE regula los sistemas de IA en función del riesgo. En lugar de tratar todos los productos de IA de la misma manera, clasifica los casos de uso según su posible impacto en las personas, la seguridad pública, los derechos fundamentales y la sociedad.
Un asistente de redacción de bajo riesgo no enfrentará las mismas obligaciones que un sistema de IA utilizado para contratación, evaluación crediticia, educación, salud, aplicación de la ley o infraestructura crítica. Para las empresas, esto afecta el diseño de productos, la gobernanza de datos, la evaluación de modelos, la documentación, la comunicación con los usuarios y las compras.
Por qué la Ley de IA de la UE es importante para las empresas de IA
La Ley de IA de la UE puede aplicarse más allá de la Unión Europea cuando un sistema de IA se comercializa en el mercado de la UE, se utiliza en la UE o produce resultados que afectan a personas en la UE.
Esto es importante para proveedores de SaaS, proveedores de API, empresas de modelos de IA y empresas que utilizan IA generativa en flujos de trabajo orientados al cliente o regulados. También cambia las expectativas de compra: los compradores empresariales solicitan cada vez más documentación sobre IA responsable, transparencia y controles de riesgo de modelos.
Cronograma de la Ley de IA de la UE: lo que las empresas deben saber en 2026
La Ley de IA de la UE se aplica progresivamente. Según la Comisión Europea, distintas partes de la regulación se aplican en fechas diferentes, por lo que las empresas deben evitar tratar 2026 como una única fecha límite para todas las obligaciones.
| Fecha | Qué se aplica |
|---|---|
| 1 de agosto de 2024 | La Ley de IA de la UE entró en vigor |
| 2 de febrero de 2025 | Comenzaron a aplicarse las disposiciones generales, los requisitos de alfabetización en IA y las prácticas de IA prohibidas |
| 2 de agosto de 2025 | Comenzaron a aplicarse las normas para modelos de IA de propósito general y de gobernanza |
| 2 de agosto de 2026 | Comienzan a aplicarse la mayoría de las normas de la Ley de IA, incluidas las normas de transparencia, y comienza la aplicación de las normas aplicables |
| 2 de diciembre de 2027 | Se aplican las normas para sistemas de IA de alto riesgo enumerados en el Anexo III |
| 2 de agosto de 2028 | Se aplican las normas para sistemas de IA de alto riesgo integrados en productos regulados |
Para las empresas de IA, 2026 es especialmente importante porque las obligaciones de transparencia, las expectativas de gobernanza y las actividades de aplicación se vuelven más relevantes. Algunas obligaciones de alto riesgo se aplican más adelante según el tipo de sistema.
Fuente: cronograma de implementación de la Ley de IA de la Comisión Europea
Comprensión del marco basado en riesgos de la Ley de IA de la UE
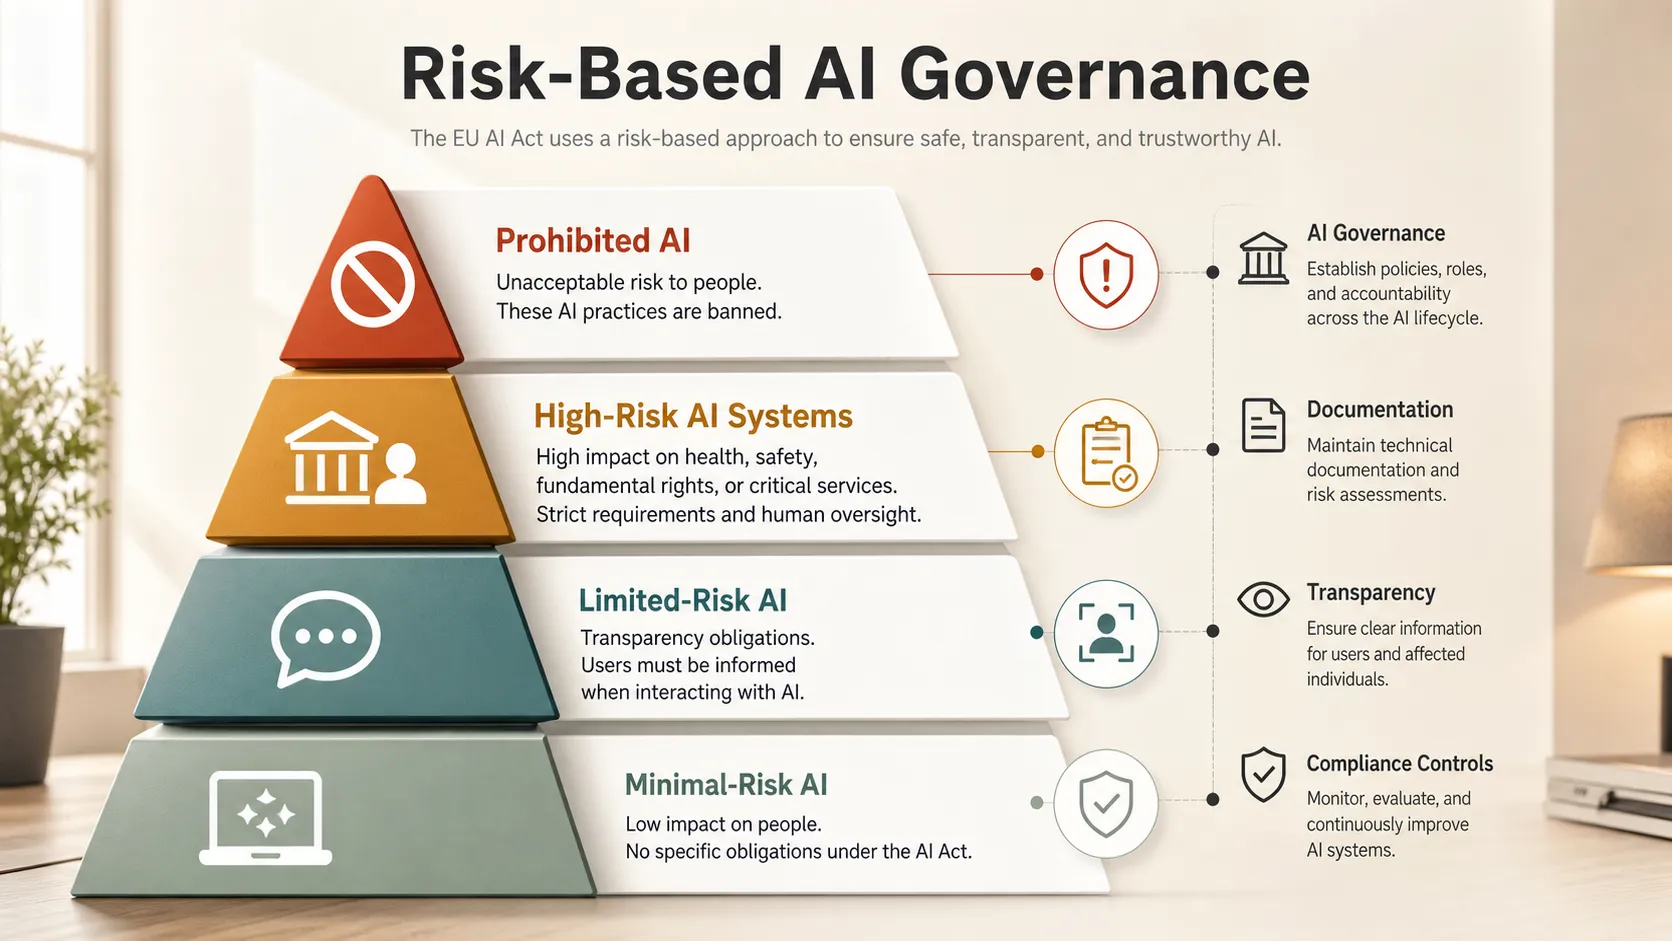
La Ley de IA de la UE utiliza un enfoque basado en riesgos. Las obligaciones de cumplimiento dependen de cómo se utiliza un sistema de IA, no solo de la tecnología subyacente.
| Categoría de riesgo | Ejemplos empresariales típicos | Impacto en el cumplimiento |
|---|---|---|
| IA prohibida | Sistemas manipulativos, cierta puntuación social, algunos usos biométricos | Generalmente prohibida |
| Sistemas de IA de alto riesgo | Contratación, crédito, educación, salud, infraestructura crítica | Obligaciones estrictas, con fechas que dependen del tipo de sistema |
| IA de riesgo limitado | Chatbots, medios sintéticos, interacciones con IA | Requisitos de transparencia |
| IA de riesgo mínimo | Herramientas de productividad, filtros de spam, asistentes internos | Obligaciones más ligeras |
Esto significa que las empresas deben mapear cuidadosamente los casos de uso de IA. El mismo modelo puede ser de bajo riesgo en un contexto y de alto riesgo en otro.
Explicación de las normas sobre IA de propósito general
La IA de propósito general, a menudo llamada GPAI, se refiere a modelos que pueden realizar muchas tareas y pueden integrarse en sistemas posteriores. Los modelos de lenguaje grandes y los modelos multimodales son ejemplos comunes.
En virtud de la Ley de IA de la UE, las obligaciones para los proveedores de GPAI comenzaron a aplicarse el 2 de agosto de 2025. Los requisitos pueden incluir documentación técnica, información para proveedores posteriores, políticas relacionadas con derechos de autor y gestión de riesgos para modelos avanzados con riesgo sistémico.
Para las empresas que utilizan GPAI a través de API o plataformas de terceros, la debida diligencia de proveedores es importante. Los equipos deben saber qué modelo se utiliza, qué documentación existe, cómo se gestionan los resultados y si el proveedor respalda la gobernanza de IA empresarial.
Requisitos de transparencia para la IA generativa
La transparencia es un tema central de la Ley de IA de la UE. Los usuarios deben saber cuándo están interactuando con IA o viendo contenido generado por IA en contextos relevantes.
La Comisión Europea afirma que las normas de transparencia de la Ley de IA comenzarán a aplicarse a partir del 2 de agosto de 2026. Para la IA generativa, esto puede afectar a los chatbots orientados al cliente, medios sintéticos, documentos, presentaciones, informes y flujos de trabajo en los que los resultados de IA influyen en decisiones.
La transparencia no significa que cada función de IA necesite un aviso de advertencia. Significa que las empresas deben evitar el engaño y proporcionar un contexto adecuado cuando interviene la IA.
Requisitos para sistemas de IA de alto riesgo
Los sistemas de IA de alto riesgo enfrentarán algunas de las obligaciones más estrictas de la Ley de IA de la UE, y las reglas clave se aplicarán más tarde que la fecha general de 2026 según el tipo de sistema.
Estos sistemas suelen afectar derechos, oportunidades, seguridad o acceso a servicios esenciales. Los ejemplos incluyen empleo, educación, salud, crédito, infraestructura crítica, migración y aplicación de la ley.
Los requisitos comunes pueden incluir gestión de riesgos, gobernanza de datos, documentación técnica, supervisión humana, medidas de precisión, registro, monitoreo e instrucciones claras de uso. Los equipos deben prepararse antes de la fecha límite legal porque la IA de alto riesgo necesita una gobernanza interfuncional.
Lista práctica de verificación de cumplimiento para empresas
El cumplimiento de IA debe tratarse como una disciplina operativa, no como una revisión legal única. Las empresas que se preparan para 2026 deben crear procesos repetibles que escalen entre productos y equipos:
- Cree un inventario de sistemas de IA, modelos, proveedores, conjuntos de datos y casos de uso.
- Clasifique cada sistema de IA conforme al marco de riesgos de la Ley de IA de la UE.
- Identifique si su empresa es proveedora, implementadora, importadora, distribuidora o usuaria posterior.
- Revise las dependencias de GPAI, los proveedores de API y la documentación de modelos.
- Agregue avisos de transparencia para las interacciones con IA y el contenido generado por IA cuando sea necesario.
- Establezca supervisión humana para decisiones sensibles o de alto impacto.
- Capacite a los equipos pertinentes y actualice las políticas a medida que evolucione la orientación.
El objetivo es hacer que la adopción de IA sea más duradera, confiable y preparada para empresas.
Ley de IA de la UE y GDPR: ¿qué es diferente?
La Ley de IA de la UE y el GDPR están relacionados, pero no son lo mismo. El GDPR se centra principalmente en la protección de datos personales, mientras que la Ley de IA de la UE se centra en el riesgo de los sistemas de IA, la transparencia, la seguridad, la gobernanza y la rendición de cuentas.
Una empresa puede necesitar cumplir con ambas. Una herramienta de IA para contratación, por ejemplo, puede procesar datos personales conforme al GDPR y también tratarse como un sistema de IA de alto riesgo conforme a la Ley de IA de la UE.
Cómo afecta la Ley de IA de la UE a las herramientas de presentación y productividad con IA
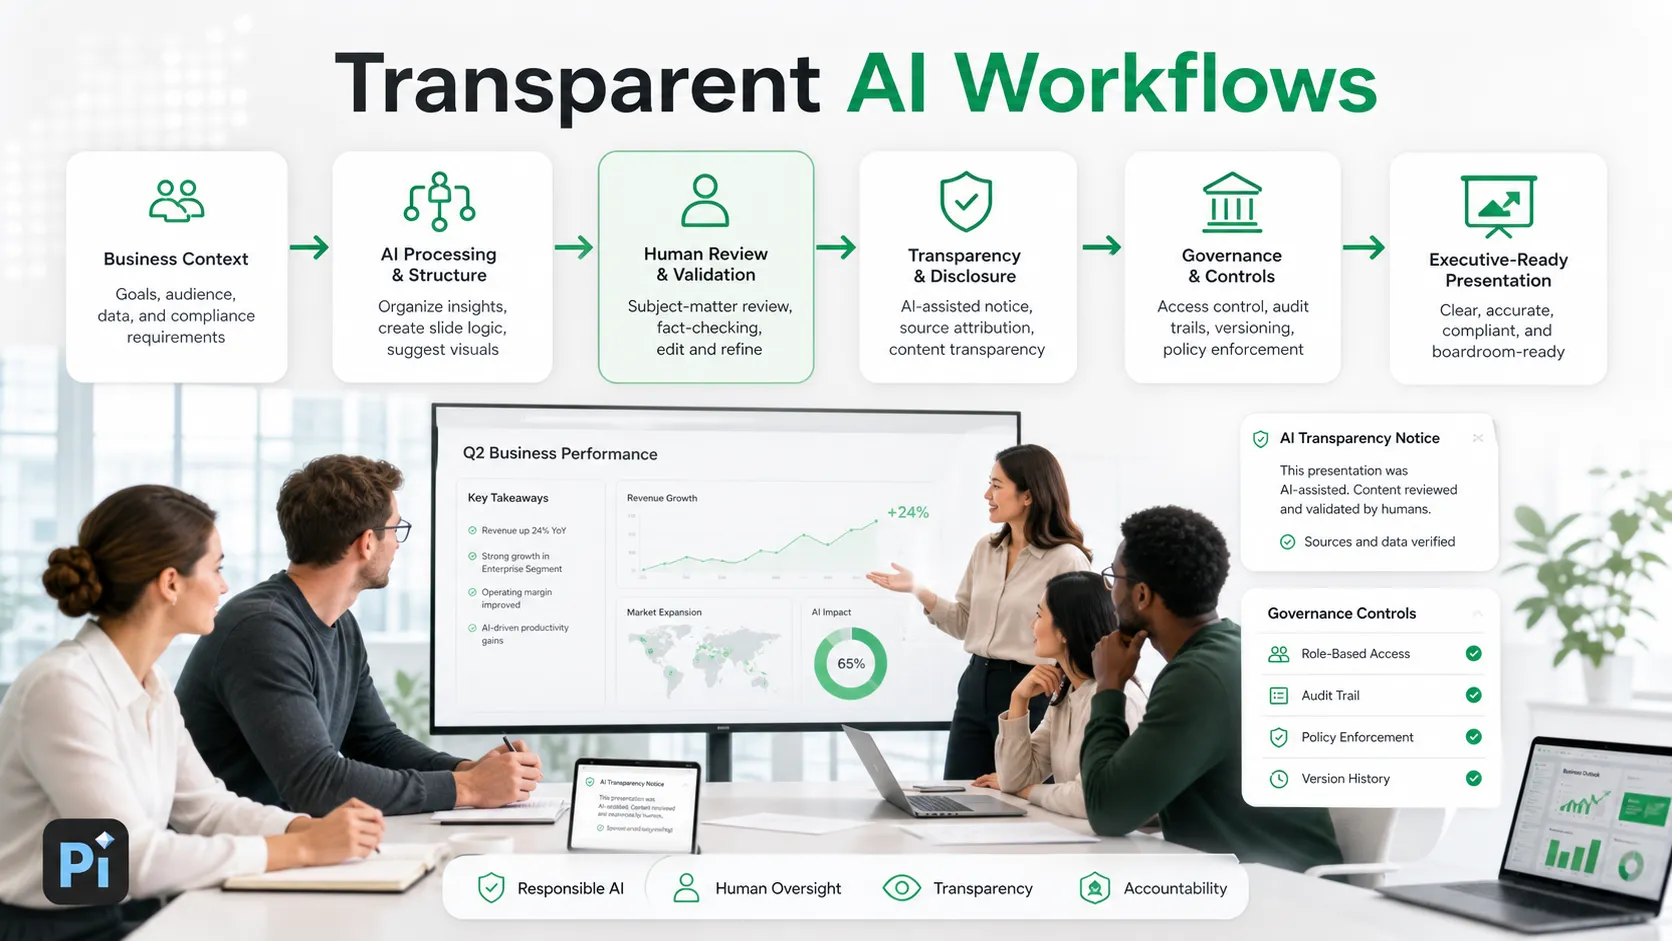
Las herramientas de productividad con IA se utilizan ampliamente para presentaciones, documentos, imágenes, atención al cliente, investigación y flujos de trabajo empresariales. Muchas pueden pertenecer a categorías de menor riesgo o riesgo limitado, pero aun así necesitan un diseño responsable.
Para las herramientas de presentación con IA, la IA responsable comienza por ayudar a los usuarios a estructurar la información con claridad, en lugar de simplemente generar elementos visuales pulidos. Una presentación empresarial puede incluir análisis de mercado, mensajes de ventas, supuestos financieros o recomendaciones estratégicas, por lo que la revisión humana sigue siendo esencial.
Las herramientas que generan diapositivas, documentos o imágenes deben hacer comprensible la participación de la IA. Para herramientas de presentación con IA como Pi, la posición más sólida es ayudar a los equipos a convertir el contexto empresarial en presentaciones estructuradas y revisables, manteniendo el juicio humano en el flujo de trabajo.
El veredicto
La Ley de IA de la UE no es solo un hito de política europea. También es una señal de que la gobernanza de IA se está convirtiendo en una parte normal de las operaciones empresariales.
Las empresas deben comenzar con visibilidad: saber dónde se utiliza la IA, qué afecta, quién es responsable y qué controles existen. Las empresas mejor preparadas para la Ley de IA de la UE serán las que incorporen IA responsable en los flujos de trabajo cotidianos antes de que los clientes, reguladores o equipos de compras lo exijan.
Preguntas frecuentes (FAQ)
P: ¿Qué es la Ley de IA de la UE en términos simples?
R:La Ley de IA de la UE es una regulación de IA basada en riesgos que establece normas sobre cómo se desarrollan, venden y utilizan los sistemas de IA en la Unión Europea o que la afectan.
P:¿La Ley de IA de la UE se aplica a empresas fuera de Europa?
R:Puede aplicarse si una empresa comercializa un sistema de IA en el mercado de la UE, presta servicios a usuarios de la UE o produce resultados de IA utilizados en la UE.
P:¿Qué son los sistemas de IA de alto riesgo conforme a la Ley de IA de la UE?
R:Los sistemas de IA de alto riesgo son aplicaciones de IA utilizadas en áreas sensibles como empleo, educación, salud, crédito, infraestructura crítica, aplicación de la ley y acceso a servicios esenciales.
P:¿Cómo deben prepararse las empresas de SaaS para el cumplimiento de la Ley de IA de la UE en 2026?
R:Las empresas de SaaS deben inventariar las funciones de IA, clasificar los niveles de riesgo, revisar proveedores de GPAI, documentar el comportamiento de los modelos, agregar avisos de transparencia, establecer supervisión humana y crear procesos internos de gobernanza de IA.ntrols, agregar avisos de transparencia y crear procesos internos de gobernanza de IA.


