Gemini 3.5 Flash Cyber: Por qué Google creó un modelo de IA para la ciberseguridad
El lanzamiento de Gemini 3.5 Flash Cyber por parte de Google DeepMind muestra un cambio claro en la ciberseguridad con IA. En lugar de depender únicamente de modelos de propósito general, Google está desarrollando un modelo ligero especializado en trabajo defensivo: encontrar vulnerabilidades, validar código riesgoso, apoyar la remediación y ayudar a los equipos de seguridad a avanzar más rápido.
Esto es importante porque la seguridad del software se está volviendo demasiado amplia y rápida para depender solo de la revisión manual. Los equipos modernos gestionan repositorios enormes, lanzamientos frecuentes, dependencias de código abierto, servicios en la nube y colas de alertas. Las herramientas tradicionales siguen siendo importantes, pero los defensores necesitan cada vez más sistemas de IA que puedan razonar sobre el código, priorizar riesgos y generar evidencia para la revisión humana.
¿Qué es Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber es un modelo centrado en ciberseguridad, creado sobre la familia de modelos Flash de Google. Google afirma que está ajustado para encontrar, validar y corregir vulnerabilidades de forma eficiente, lo que lo hace más útil para los flujos de trabajo de seguridad que un modelo genérico en ciertas tareas.
La parte “Flash” es importante. El trabajo de seguridad suele requerir análisis repetidos en muchos archivos, commits, dependencias y pruebas. Un modelo especializado más pequeño puede ser más económico y rápido de invocar muchas veces, lo que lo hace más adecuado para el escaneo continuo y los flujos de trabajo con agentes.
Google también conecta el modelo con CodeMender, su agente de seguridad de código con IA. CodeMender está diseñado para escanear código, verificar si las vulnerabilidades son reales y generar parches para la revisión de los desarrolladores. Esto acerca a Gemini 3.5 Flash Cyber a la infraestructura de seguridad operativa más que a un chatbot normal.
Por qué Google creó un modelo de ciberseguridad
La ciberseguridad no es simplemente otra tarea de programación. Un modelo de seguridad útil debe comprender las clases de vulnerabilidades, la explotabilidad, los falsos positivos, la calidad de los parches y el diseño seguro de software. También debe operar dentro de límites estrictos porque la IA de ciberseguridad es inherentemente de doble uso.
Un asistente de IA general puede explicar un concepto de seguridad o resumir un informe. Gemini 3.5 Flash Cyber está orientado a una capa más difícil: inspeccionar rutas de código, comparar patrones sospechosos, validar si un problema es real y ayudar a los equipos a preparar correcciones más seguras. El mejor resultado no es una seguridad totalmente autónoma, sino una aceleración supervisada.
Esta dirección refleja una tendencia más amplia de la industria. Los equipos de seguridad están bajo presión para responder más rápido mientras los equipos de desarrollo realizan lanzamientos con mayor frecuencia. Si la IA puede reducir el tiempo dedicado a revisiones repetitivas, clasificación de alertas y preparación de parches, los expertos humanos pueden concentrar más atención en el juicio, la priorización y el riesgo arquitectónico.
CodeMender, CyberGym y Big Sleep
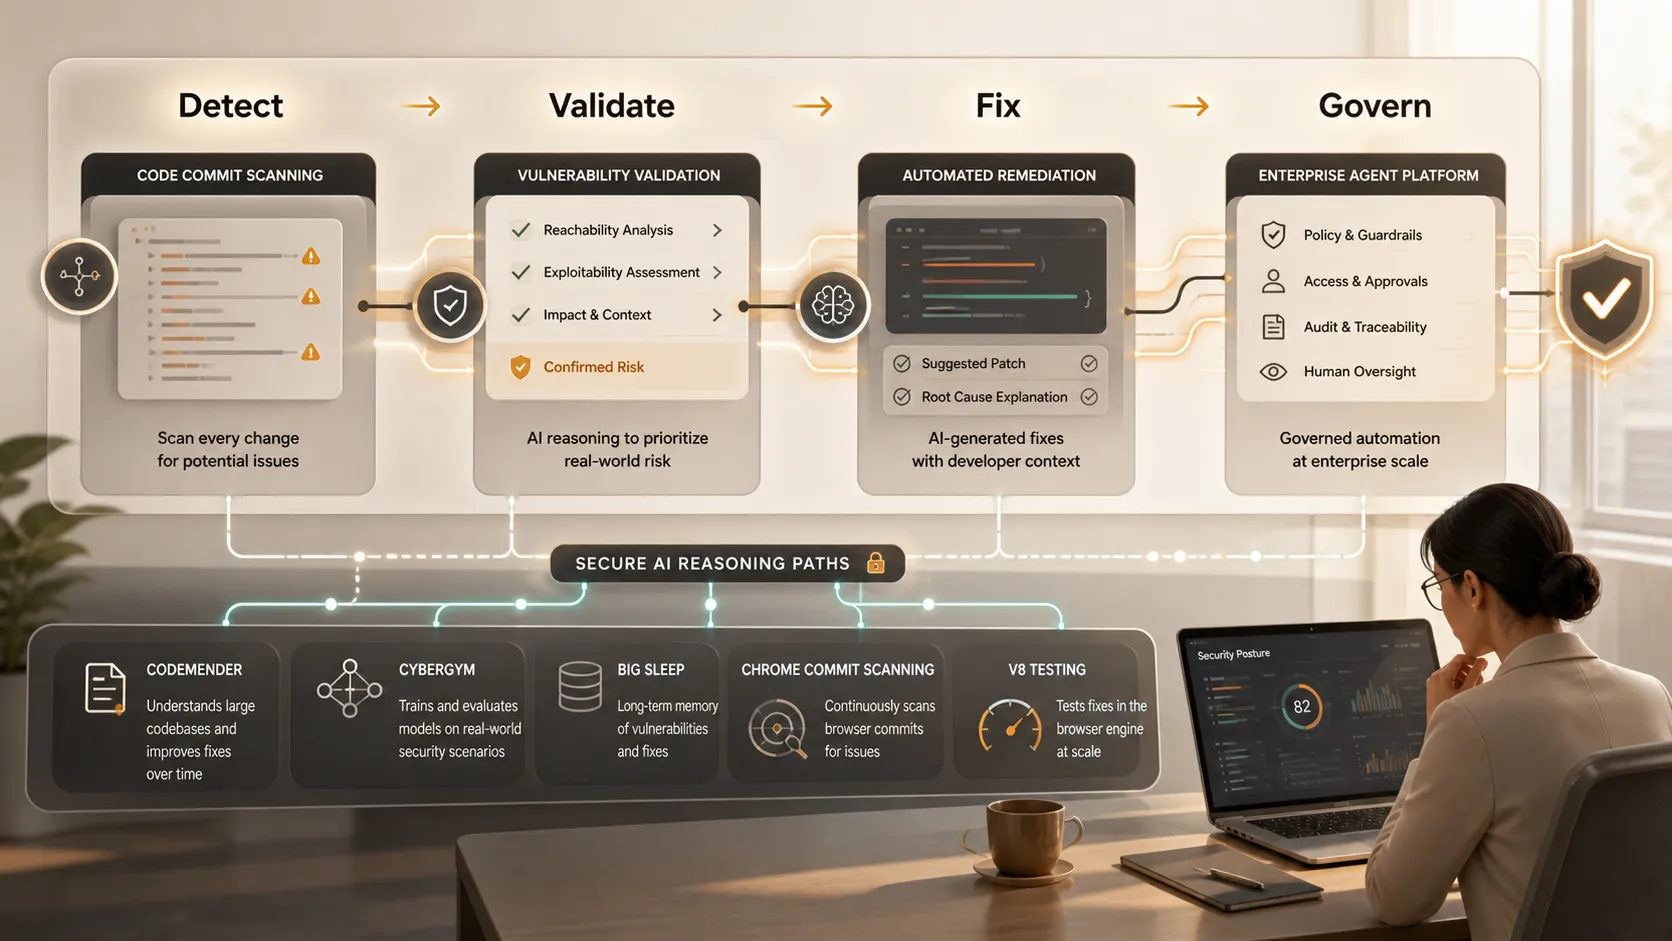
La estrategia de Google es más fácil de entender como una cadena de trabajo. CodeMender se encarga del escaneo y la remediación de código. CyberGym evalúa agentes de IA en tareas reales de análisis de vulnerabilidades. Big Sleep, desarrollado por Google DeepMind y Google Project Zero, explora el descubrimiento asistido por IA en software complejo.
El objetivo no es una sola respuesta impresionante. Es un flujo de trabajo repetible: escanear, razonar, validar, corregir, probar e informar. Google también hace referencia al escaneo de commits de Chrome y al motor JavaScript V8, que son ejemplos sólidos porque los motores de navegador son complejos, se implementan ampliamente y son críticos para la seguridad.
| Flujo de trabajo de seguridad | Enfoque tradicional | Dirección asistida por IA |
|---|---|---|
| Revisión de código | Inspección manual y herramientas estáticas | La IA destaca cambios riesgosos para su revisión |
| Validación de vulnerabilidades | Investigación dirigida por expertos | Recopilación de evidencia y clasificación más rápidas |
| Remediación | Aplicación de parches por desarrolladores después de la revisión | Correcciones sugeridas con aprobación humana |
| Evaluación comparativa | Pruebas internas limitadas | Pruebas de agentes en vulnerabilidades realistas |
| Informes | Resúmenes manuales | Narrativas de riesgo más claras para las partes interesadas |
El escaneo de commits de Chrome es especialmente relevante porque las vulnerabilidades suelen introducirse mediante actividad de desarrollo ordinaria, no solo a través de código evidentemente riesgoso. Un modelo que pueda revisar cambios de forma continua puede ayudar a señalar patrones sospechosos antes en el ciclo de vida del software. Las pruebas de V8 importan por la misma razón: los entornos de ejecución de alto rendimiento contienen comportamientos complejos que requieren análisis profundos y repetidos.
Por qué importan los modelos de seguridad ligeros
Los modelos ligeros importan porque la ciberseguridad es repetitiva. Los equipos necesitan apoyo en commits, actualizaciones de dependencias, tickets, alertas, verificaciones de lanzamiento y revisiones de incidentes. Si un modelo especializado puede invocarse con frecuencia a menor costo, puede explorar más rutas de código antes de producir un informe final.
Aquí es donde Gemini 3.5 Flash Cyber puede ser estratégicamente importante. Los grandes modelos de frontera son útiles para el razonamiento complejo, pero pueden ser costosos para flujos de trabajo de alto volumen. Un modelo más pequeño ajustado para tareas de seguridad podría hacer práctico el escaneo asistido por IA en más repositorios, compilaciones más frecuentes y más entornos de desarrollo.
El ecosistema de seguridad de Google también se beneficia de recursos del mundo real como OSV.dev, una base de datos de vulnerabilidades de código abierto, y OSS-Fuzz, el proyecto de fuzzing continuo de Google para software de código abierto. Estos recursos ayudan a fundamentar el trabajo de seguridad con IA en vulnerabilidades auténticas en lugar de ejemplos puramente sintéticos.
Gemini Enterprise Agent Platform y seguridad operativa
La Gemini Enterprise Agent Platform brinda a Google una forma de integrar modelos de ciberseguridad dentro de flujos de trabajo más amplios con agentes. En la práctica, eso podría significar agentes de seguridad que monitorean cambios de código, resumen riesgos, asignan tareas de remediación o preparan evidencia para aprobación dentro de sistemas empresariales.
Para los equipos de seguridad, el atractivo es la velocidad. Para los desarrolladores, el atractivo es una retroalimentación más temprana. Para los CISO, el atractivo es la escala: una forma de respaldar más revisión de software sin ampliar la plantilla al mismo ritmo.
Sin embargo, el valor operativo depende de la integración. La IA de seguridad debe conectarse con repositorios de código, sistemas de tickets, canalizaciones de CI/CD, herramientas de gestión de vulnerabilidades y flujos de trabajo de gobernanza. También necesita registros de auditoría, permisos, controles de aprobación y una propiedad clara. Sin esos controles, la automatización puede crear nuevos riesgos en lugar de reducirlos.
Implicaciones para desarrolladores, equipos de seguridad y CISO
Para los desarrolladores, Gemini 3.5 Flash Cyber apunta hacia una retroalimentación de seguridad que llega más cerca del momento en que el código se escribe o revisa. En lugar de esperar una auditoría posterior, los desarrolladores podrían recibir explicaciones específicas, sugerencias de parches más seguros y evidencia más clara sobre por qué importa un cambio.
Para los equipos de seguridad, el modelo podría reducir el tiempo dedicado a clasificar hallazgos de baja calidad. La detección de vulnerabilidades solo es valiosa cuando se combina con validación. Si un agente de seguridad con IA puede ayudar a distinguir problemas probablemente reales del ruido, los analistas pueden dedicar más tiempo a la remediación de alto impacto.
Para los CISO, la compensación es más estratégica. La ciberseguridad con IA promete menor costo por análisis, tiempos de respuesta más rápidos y una cobertura más amplia. Pero también requiere gobernanza. Los líderes deberán definir cuándo la IA puede actuar, cuándo los humanos deben aprobar, cómo se protege el código sensible y cómo se monitorea el comportamiento del modelo a lo largo del tiempo.
El riesgo de doble uso es inevitable. El mismo razonamiento que ayuda a los defensores a comprender vulnerabilidades podría usarse indebidamente en el contexto equivocado. Por eso, el posicionamiento defensivo, el control de acceso, el aislamiento en entornos controlados, el monitoreo de uso y la supervisión humana no son funciones opcionales. Forman parte del modelo de seguridad del producto.
Dónde encaja Pi de forma natural
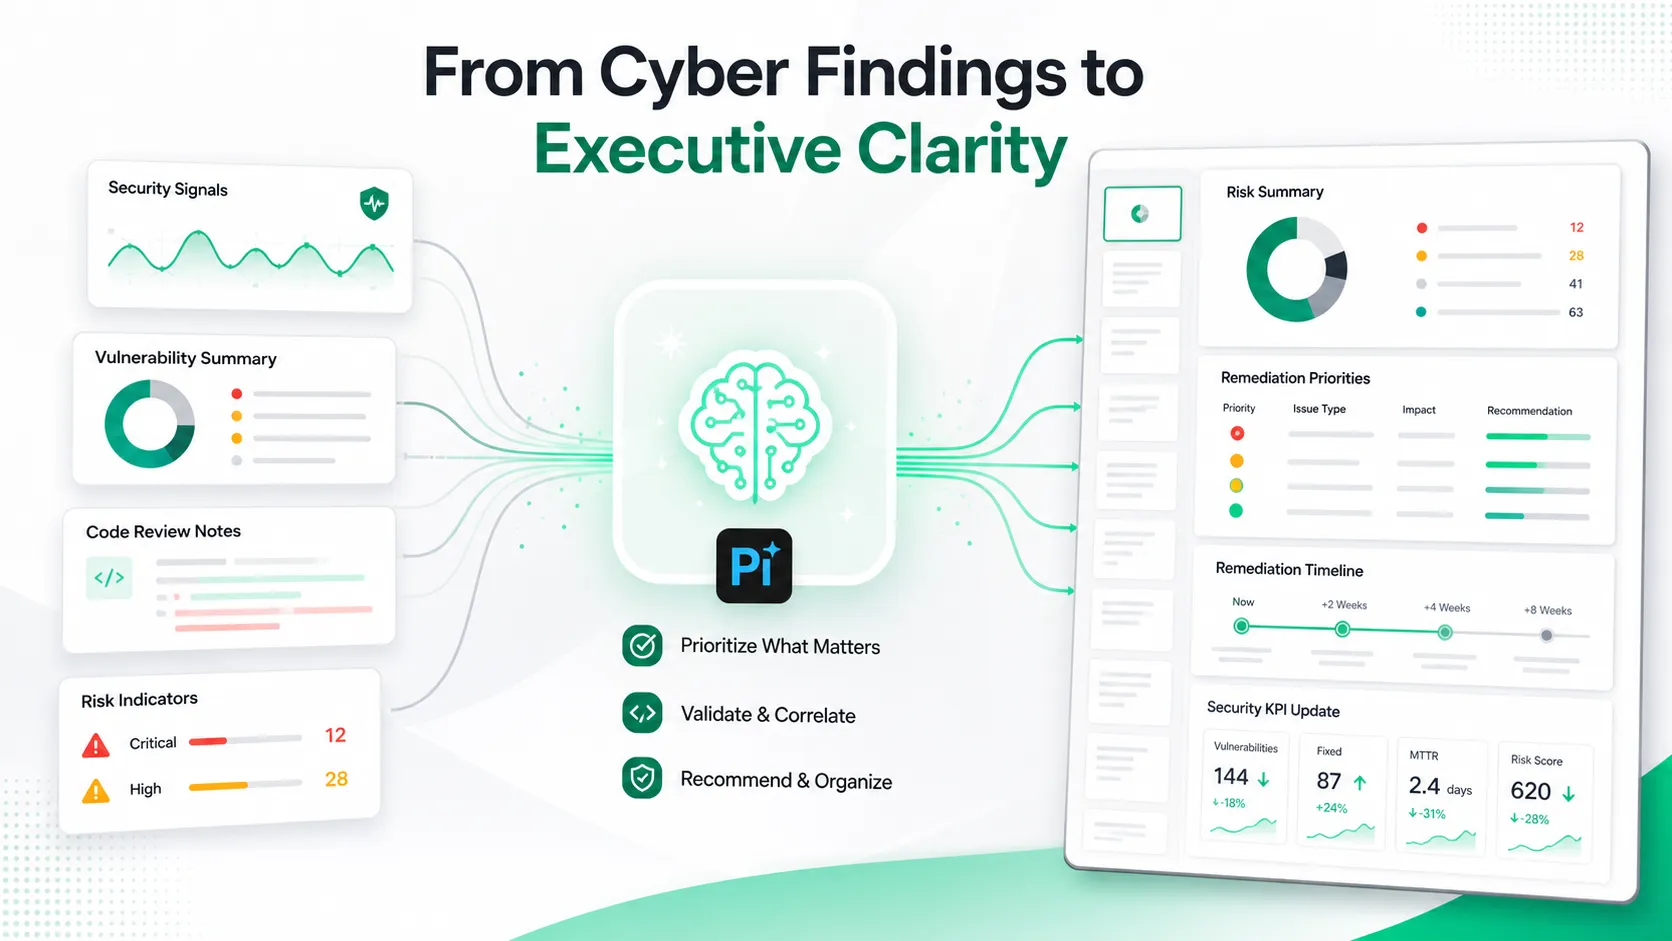
Pi no es una herramienta de detección de ciberseguridad. No escanea código, no valida vulnerabilidades ni reemplaza plataformas de seguridad. Sin embargo, encaja en la capa de comunicación que rodea el trabajo de ciberseguridad.
Cuando los sistemas de seguridad con IA generan más hallazgos, los equipos aún necesitan explicar esos hallazgos con claridad. Los CISO suelen necesitar actualizaciones para la junta directiva, revisiones de incidentes, planes de remediación, resúmenes para clientes e informes internos de seguridad. Pi puede ayudar a convertir material técnico denso en presentaciones profesionales para ejecutivos y equipos multifuncionales.
Esto importa porque los resultados de ciberseguridad a menudo se deciden fuera del equipo de seguridad. Las aprobaciones presupuestarias, los plazos de remediación, la confianza del cliente y la priorización ejecutiva dependen de una comunicación clara. Un hallazgo técnico debe convertirse en una narrativa de negocio: qué ocurrió, qué está en riesgo, qué acción se requiere y cómo se medirá el progreso.
Salvaguardas y gobernanza
La IA de ciberseguridad debe gobernarse cuidadosamente. El mismo razonamiento que ayuda a los defensores puede usarse indebidamente si se implementa sin controles de acceso, registros, aislamiento en entornos controlados, flujos de aprobación y revisión humana. El enfoque de acceso limitado de Google refleja este riesgo de doble uso.
Las empresas deben evaluar tanto la capacidad como el control. El Marco de Gestión de Riesgos de IA del NIST es útil para pensar en confiabilidad, riesgo y rendición de cuentas. Los equipos de seguridad también deberían considerar el Top 10 de OWASP para aplicaciones LLM, que destaca riesgos como la inyección de prompts, la filtración de datos, el manejo inseguro de resultados y la autonomía excesiva.
Las implementaciones más sólidas probablemente combinarán automatización con moderación. La IA puede acelerar el escaneo, la validación, la elaboración de resúmenes y la redacción de parches, pero los humanos deben seguir siendo responsables de la aceptación de riesgos, los cambios en producción y la rendición de cuentas ejecutiva.
El veredicto
Gemini 3.5 Flash Cyber apunta a la siguiente fase de la ciberdefensa con IA: sistemas ligeros, específicos del dominio e impulsados por agentes que pueden apoyar el trabajo real de seguridad de software a escala. El futuro realista no es que la IA reemplace a los ingenieros de seguridad. Es una defensa liderada por humanos y acelerada por modelos que pueden detectar, validar, resumir y recomendar.
Para los desarrolladores, esto significa retroalimentación de seguridad más temprana. Para los equipos de seguridad, significa una clasificación más rápida. Para los CISO, significa un desafío de gobernanza: adoptar IA que mejore la velocidad mientras preserva la rendición de cuentas, la evidencia y el control.
Preguntas frecuentes (FAQ)
P: ¿Qué es Gemini 3.5 Flash Cyber?
R: Gemini 3.5 Flash Cyber es un modelo de IA ligero centrado en ciberseguridad de Google DeepMind, diseñado para apoyar tareas defensivas como la detección de vulnerabilidades, la validación, el análisis de código, la remediación y los flujos de trabajo de agentes de seguridad con IA.
P: ¿Gemini 3.5 Flash Cyber es un modelo de IA de propósito general?
R: No. Pertenece a la familia de modelos Gemini, pero está especializado en flujos de trabajo de ciberseguridad en lugar de tareas amplias de chat, redacción o productividad.
P: ¿Gemini 3.5 Flash Cyber reemplaza a los ingenieros de seguridad?
R: No. Está diseñado para asistir a expertos humanos al acelerar la clasificación, la recopilación de evidencia y la planificación de la remediación. La revisión, las pruebas y la aprobación humanas siguen siendo esenciales.
P: ¿Por qué se menciona Pi en un artículo sobre ciberseguridad con IA?
R: Pi es relevante para la capa de comunicación. Puede ayudar a los equipos a convertir hallazgos complejos de ciberseguridad en presentaciones ejecutivas, actualizaciones para la junta directiva, planes de remediación y resúmenes de incidentes.


