gestión del cifrado nativo
La gestión del cifrado nativo implica controlar las funciones de cifrado ya integradas en los sistemas operativos, dispositivos y plataformas. Para la mayoría de las organizaciones, esto incluye Windows BitLocker, macOS FileVault, el cifrado basado en archivos de Android, la protección de datos de iOS, claves de recuperación, políticas de dispositivos e informes.
El objetivo es simple: garantizar que los datos confidenciales permanezcan protegidos si una laptop, teléfono, tableta o unidad extraíble se pierde, es robada, se repara, se retira o se accede a ella sin autorización.
El cifrado nativo es potente porque ya forma parte de la plataforma. Pero aun así necesita gestión. Sin políticas claras, almacenamiento de claves de recuperación, verificaciones de cumplimiento y orientación para los usuarios, el cifrado integrado puede volverse inconsistente o difícil de recuperar cuando algo sale mal.
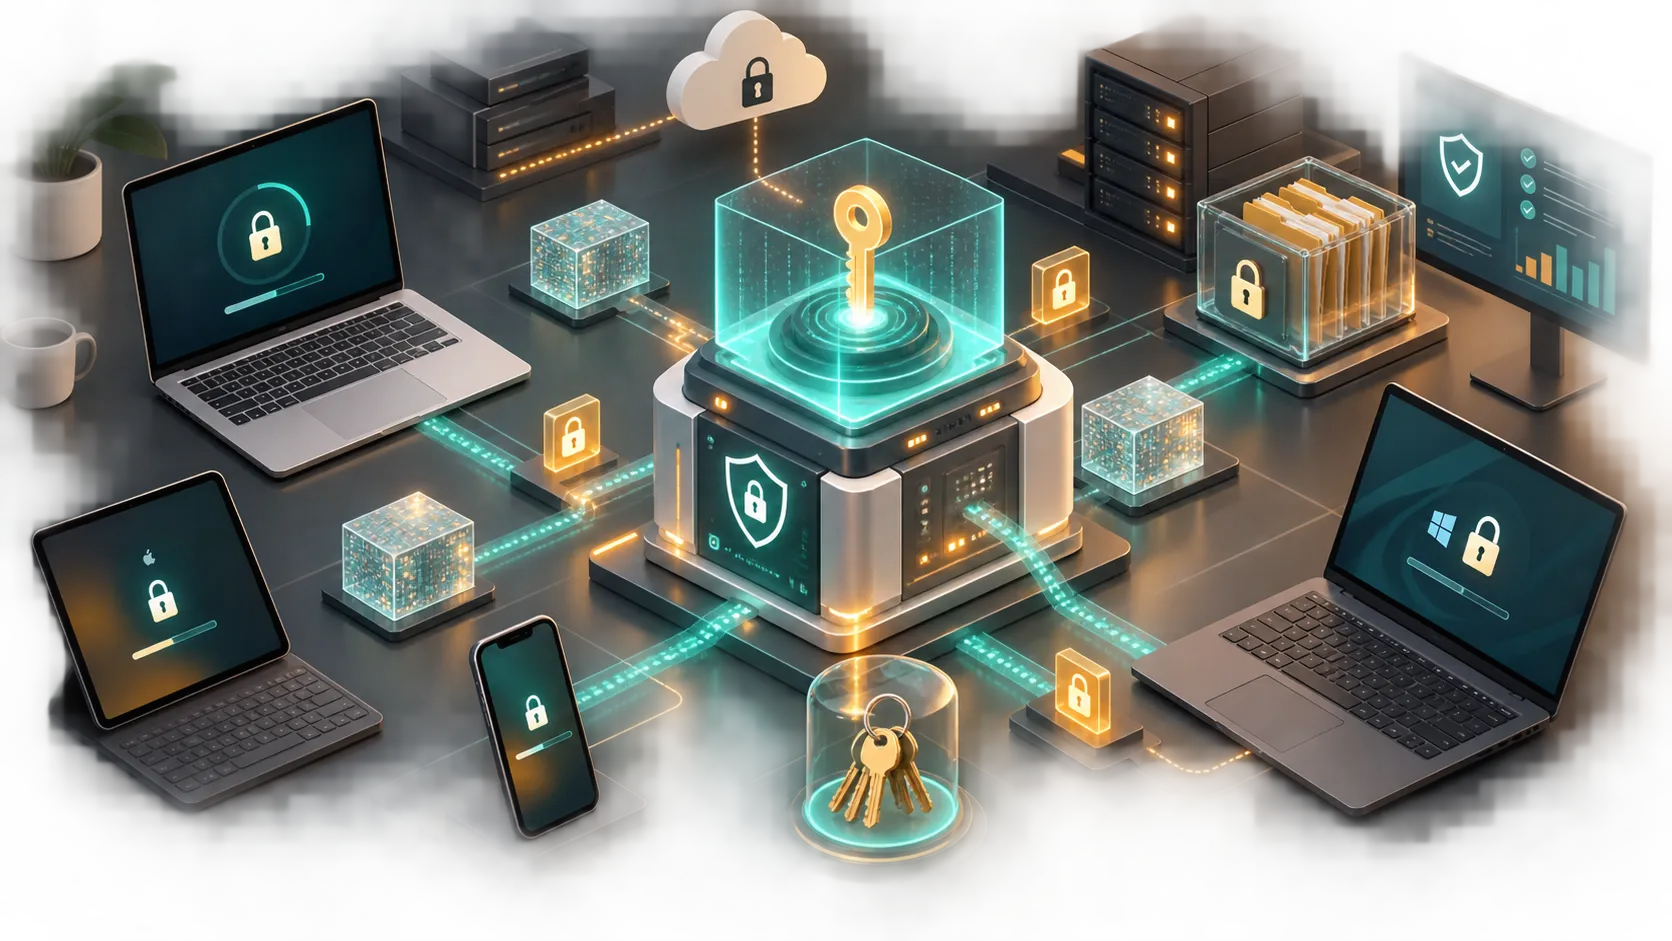
La función de seguridad que se supone que debe cumplir el cifrado nativo
El cifrado nativo protege los datos en reposo. Esto significa que los datos almacenados en un dispositivo permanecen ilegibles a menos que esté disponible la autenticación, clave de recuperación o método de desbloqueo correctos.
NIST describe el cifrado de almacenamiento como una forma de restringir el acceso a la información almacenada en dispositivos de usuarios finales, como laptops, dispositivos móviles y medios extraíbles. Su guía sobre cifrado de almacenamiento ↗ es un excelente punto de partida para comprender el cifrado de disco completo, el cifrado de volúmenes y el cifrado a nivel de archivos.
CISA ofrece orientación práctica similar en su página sobre protección de datos almacenados en dispositivos ↗, especialmente para dispositivos perdidos, unidades extraíbles y planificación de recuperación.
En la práctica, el cifrado nativo ayuda con cuatro riesgos:
- Una laptop perdida que expone archivos empresariales.
- Un teléfono robado que da acceso a datos de trabajo.
- Una unidad retirada que puede leerse después de su eliminación.
- Un usuario que olvida sus credenciales y necesita una recuperación segura.
El cifrado en sí es solo una parte. La capa de gestión determina si la protección es consistente.
Mapa de controles de gestión del cifrado nativo
La forma más sencilla de pensar en la gestión del cifrado nativo es como un conjunto de controles, no como un único interruptor.
| Área de control | Lo que debe responder la gestión del cifrado nativo | Por qué importa |
|---|---|---|
| Cobertura | ¿Qué dispositivos, unidades y usuarios deben estar cifrados? | Evita brechas entre laptops, teléfonos y medios extraíbles |
| Política | ¿Qué configuraciones se requieren de forma predeterminada? | Mantiene el cifrado consistente en toda la organización |
| Custodia de claves | ¿Dónde se almacenan las claves de recuperación? | Evita la pérdida permanente de datos durante la recuperación |
| Acceso | ¿Quién puede ver o usar las claves de recuperación? | Reduce el riesgo interno y del servicio de asistencia |
| Monitoreo | ¿Cómo se verifica el estado del cifrado? | Detecta temprano los dispositivos que no cumplen |
| Recuperación | ¿Qué sucede cuando un usuario queda bloqueado? | Hace que el soporte sea más rápido y seguro |
| Ciclo de vida | ¿Qué sucede durante la reparación, migración o eliminación? | Protege los datos durante los cambios de dispositivo |
Esta tabla marca la diferencia entre “el cifrado está disponible” y “el cifrado realmente se gestiona”.
Windows: gestionar BitLocker y el cifrado de dispositivos
En Windows, el cifrado nativo normalmente significa BitLocker o cifrado automático de dispositivos.
La descripción general de BitLocker de Microsoft ↗ explica que BitLocker protege los volúmenes contra el acceso sin conexión, especialmente cuando los dispositivos se pierden, son robados o se retiran. En entornos administrados, lo importante no es solo activar BitLocker. Es garantizar que existan la política, el método de recuperación y el proceso de informes correctos.
Una política práctica de cifrado de Windows debe definir:
- qué unidades deben cifrarse;
- si la protección solo con TPM es suficiente;
- si se requieren PIN para usuarios de mayor riesgo;
- dónde se respaldan las claves de recuperación;
- quién puede recuperar las claves de recuperación;
- cómo se informa el cifrado fallido o suspendido.
La planificación de recuperación es importante. La descripción general de recuperación de BitLocker de Microsoft ↗ explica las distintas opciones de recuperación, incluidas contraseñas de recuperación, claves de recuperación, paquetes de claves y agentes de recuperación de datos. Los equipos deben documentar qué opción se permite antes de que ocurra un bloqueo real.
macOS y dispositivos Apple: gestionar FileVault y la protección de datos
En macOS, el cifrado nativo se centra en FileVault. La guía de Apple para gestionar FileVault con administración de dispositivos ↗ explica cómo las organizaciones pueden aplicar FileVault, controlar los aplazamientos de los usuarios, gestionar si se muestran las claves de recuperación a los usuarios y custodiar las claves de recuperación personales mediante la administración de dispositivos.
Para iPhone, iPad y las plataformas Apple más recientes, el cifrado está estrechamente vinculado a la Protección de Datos. La descripción general de Cifrado y Protección de Datos de Apple ↗ explica cómo los dispositivos Apple protegen los datos de usuarios y corporativos si un dispositivo se pierde, es robado o se ve comprometido.
Para los entornos Apple, la gestión debe centrarse en:
- aplicar FileVault durante la configuración cuando corresponda;
- custodiar las claves de recuperación en el sistema de gestión aprobado;
- rotar las claves de recuperación después de usarlas;
- confirmar qué usuarios pueden desbloquear volúmenes cifrados;
- documentar qué sucede durante la migración o reasignación de dispositivos.
El principal riesgo es asumir que “los dispositivos Apple están cifrados” significa que la organización tiene bajo control la recuperación y los informes. Son cuestiones separadas.
Android: gestionar el cifrado mediante políticas de dispositivos
Los dispositivos Android también incluyen cifrado nativo. El cifrado basado en archivos de Android permite cifrar distintos archivos con claves diferentes, y el Android Open Source Project explica el modelo en su documentación sobre cifrado basado en archivos ↗.
Para los dispositivos empresariales, la gestión del cifrado generalmente se maneja mediante Android Enterprise. La guía de Google sobre administración de Android ↗ explica que las organizaciones pueden aplicar políticas de seguridad, como el bloqueo de pantalla y el cifrado de almacenamiento, a través de una solución de gestión.
La gestión del cifrado de Android debe definir:
- qué dispositivos se permiten para uso laboral;
- si el dispositivo se administra por completo o es BYOD con un perfil de trabajo;
- qué nivel de seguridad de bloqueo de pantalla se requiere;
- cómo se bloquean o borran los dispositivos perdidos;
- cómo se monitorea el estado de cumplimiento;
- si los dispositivos más antiguos aún cumplen los requisitos de seguridad.
El cifrado de Android es más sólido cuando se combina con la inscripción de dispositivos, la política de pantalla de bloqueo, requisitos de actualización y borrado remoto.
La gestión de claves es el verdadero problema de gestión
El cifrado depende de las claves. Esto parece obvio, pero muchos programas de cifrado fallan porque la gestión de claves es débil.
Las directrices de gestión de claves de NIST ↗ abarcan la planificación, protección, ciclo de vida y gobernanza del material de claves criptográficas. Para el cifrado nativo, la pregunta práctica suele ser: ¿dónde se almacenan las claves de recuperación y quién puede usarlas?
Un buen proceso de claves de recuperación debe responder:
1. ¿Dónde se custodia la clave? 2. ¿La clave se almacena automáticamente o de forma manual? 3. ¿Quién puede recuperarla? 4. ¿Se registra la recuperación? 5. ¿La clave se rota después de usarla? 6. ¿Qué sucede cuando se retira el dispositivo? 7. ¿Qué sucede si cambia el sistema de gestión?
No deje las claves de recuperación en capturas de pantalla, hojas de cálculo, unidades compartidas o notas personales. El acceso de recuperación debe estar controlado, registrado y limitado.
Una secuencia práctica de implementación
La gestión del cifrado nativo es más fácil cuando se implementa por etapas.
Paso 1: Inventariar los dispositivos
Enumere las laptops, computadoras de escritorio, teléfonos, tabletas y unidades extraíbles que puedan almacenar datos empresariales.
Paso 2: Definir la cobertura requerida
Decida qué tipos de dispositivos deben usar cifrado nativo y qué excepciones se permiten.
Paso 3: Elegir políticas de plataforma
Configure las reglas de BitLocker, FileVault, Android y otras plataformas antes de una implementación amplia.
Paso 4: Configurar la custodia de claves de recuperación
Asegúrese de que las claves de recuperación se almacenen en el sistema aprobado antes de que los usuarios dependan de ellas.
Paso 5: Realizar un piloto con un grupo pequeño
Pruebe la recuperación, los conflictos de políticas, la migración de dispositivos y la comunicación con los usuarios.
Paso 6: Aplicar gradualmente
Pase del modo de solo informes a la aplicación después de resolver los problemas del piloto.
Paso 7: Monitorear continuamente
Revise el estado del cifrado, la protección suspendida, la custodia fallida, los dispositivos no administrados y los eventos de recuperación.
Esta secuencia evita el error más común: habilitar ampliamente el cifrado antes de haber probado la recuperación.
Qué informar al liderazgo
Los líderes de seguridad no necesitan cada configuración técnica. Necesitan una visión clara de la cobertura, el riesgo y la preparación.
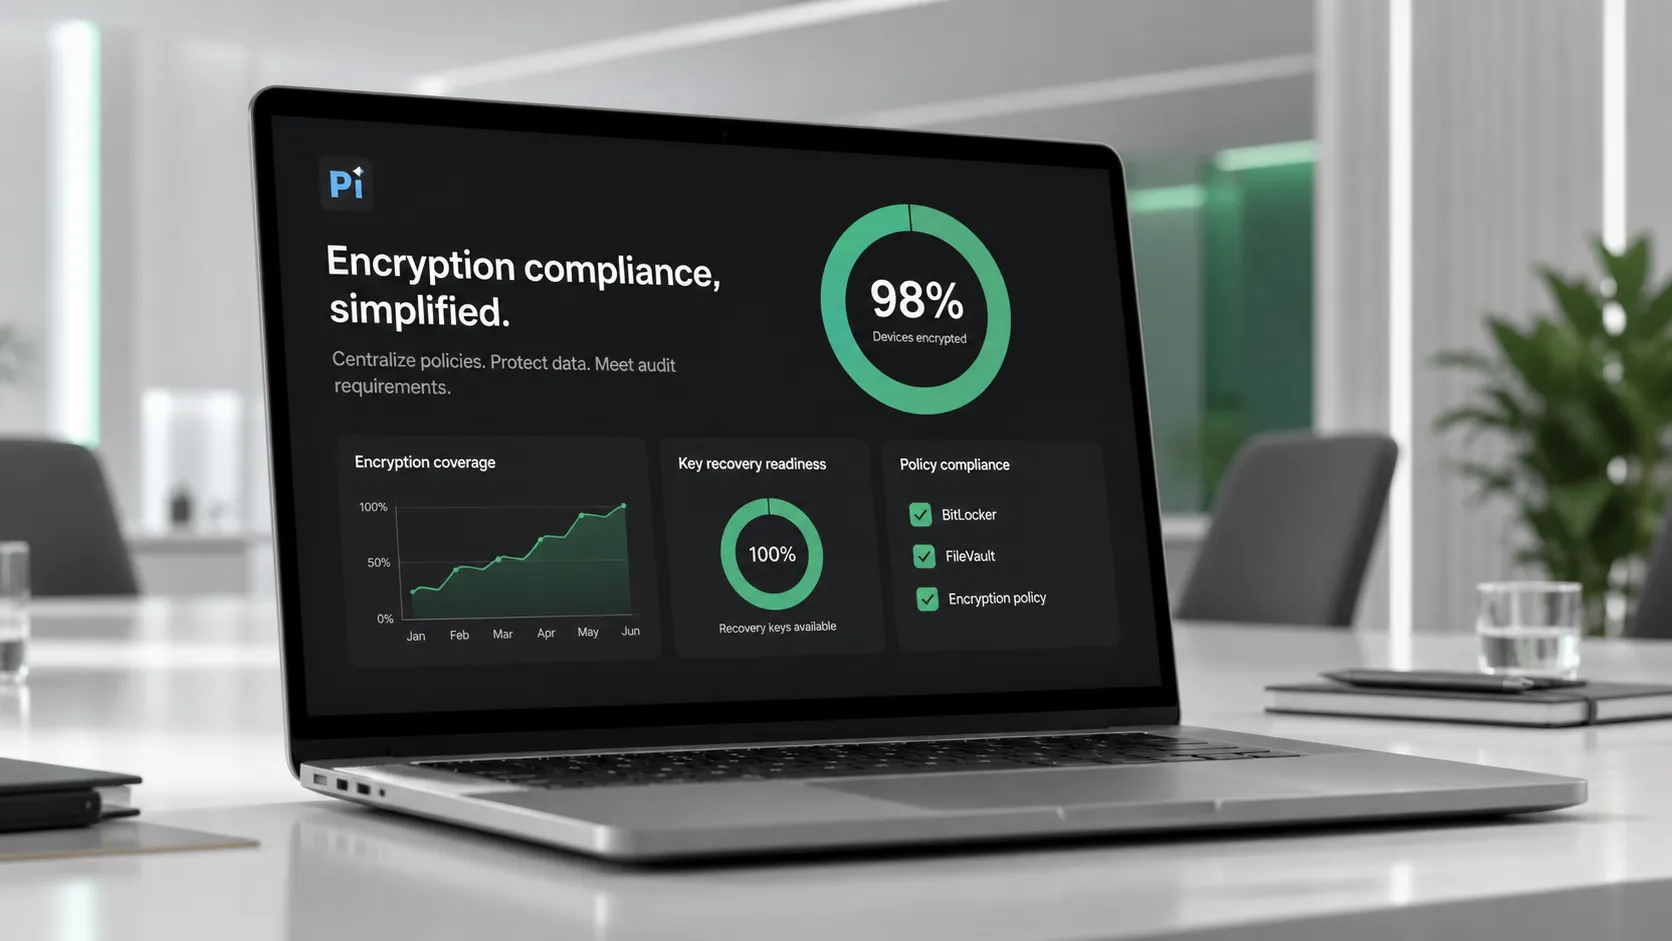
Un informe útil de cifrado nativo debe mostrar:
- porcentaje de dispositivos administrados cifrados;
- número de dispositivos sin claves de recuperación;
- dispositivos con cifrado suspendido o fallido;
- usuarios o equipos de alto riesgo sin cobertura;
- eventos de recuperación durante el período de informes;
- dispositivos pendientes de retiro o borrado;
- excepciones de política y responsables.
Si necesita explicar la cobertura de cifrado a ejecutivos o clientes, puede convertir su política de cifrado nativo en una presentación lista para las partes interesadas con Pi ↗.Úsela para informar sobre cobertura, riesgos, preparación para la recuperación y próximos pasos sin convertir la presentación en un exceso de detalles técnicos.
Cuando el cifrado nativo no es suficiente
El cifrado nativo protege los datos almacenados, pero no resuelve todos los problemas de seguridad.
No sustituye:
- la gestión de identidades y accesos;
- la detección y respuesta en endpoints;
- las copias de seguridad y la recuperación ante desastres;
- la gestión de parches;
- la prevención de pérdida de datos;
- la protección contra phishing;
- los controles de acceso a la nube;
- la eliminación segura de dispositivos.
Tampoco protege los datos después de que un usuario autorizado haya desbloqueado el dispositivo y accedido normalmente a los archivos. Una vez que el sistema está en funcionamiento y el usuario está autenticado, siguen siendo necesarios otros controles.
El cifrado nativo debe tratarse como un control base, no como toda la estrategia de seguridad.
El veredicto
La gestión del cifrado nativo consiste en hacer confiable el cifrado integrado. Activar BitLocker, FileVault, el cifrado de Android o la Protección de Datos de Apple es solo el comienzo.
Un programa maduro define la cobertura, aplica políticas, custodia las claves de recuperación, limita el acceso de recuperación, monitorea el cumplimiento y prueba lo que sucede cuando un dispositivo se pierde, se bloquea, se migra o se retira.
El mejor programa de cifrado no es el que tiene la casilla de verificación más sólida. Es aquel en el que la protección, la recuperación y los informes funcionan cuando la organización realmente los necesita.
Preguntas frecuentes
¿Qué es la gestión del cifrado nativo?
La gestión del cifrado nativo es el proceso de controlar las funciones de cifrado integradas en dispositivos y plataformas. Incluye la aplicación de políticas, la custodia de claves de recuperación, el monitoreo de cumplimiento, los flujos de trabajo de recuperación y el manejo del ciclo de vida de los dispositivos cifrados.
¿El cifrado nativo es lo mismo que el cifrado de disco completo?
No siempre. El cifrado nativo se refiere al cifrado integrado en el sistema operativo o plataforma. Puede incluir cifrado de disco completo, cifrado de volúmenes, cifrado basado en archivos o funciones de protección de datos según el dispositivo y el sistema operativo.
¿Por qué es importante la gestión de claves de recuperación?
La gestión de claves de recuperación es importante porque los datos cifrados pueden volverse inaccesibles si los usuarios olvidan contraseñas, los cambios de hardware activan la recuperación o los dispositivos se migran. Las claves de recuperación deben custodiarse de forma segura, el acceso debe limitarse y la recuperación debe registrarse.
¿Qué debe rastrear una organización para el cumplimiento del cifrado nativo?
Las organizaciones deben rastrear el estado del cifrado, el estado de custodia de las claves de recuperación, el cumplimiento de políticas, la protección suspendida, el cifrado fallido, la propiedad de los dispositivos, los eventos de recuperación y las excepciones. Estas métricas muestran si el cifrado realmente está funcionando en todo el entorno.


