qué es un cortafuegos
Un firewall es una barrera de seguridad que controla el tráfico entre redes de confianza y redes no confiables. En términos sencillos, decide qué puede entrar, qué puede salir y qué debe bloquearse.
La forma más sencilla de entender un firewall es imaginarlo como un puesto de seguridad en la entrada de un edificio. No todo el mundo puede entrar. Un vigilante comprueba quién viene, adónde va y si tiene permiso. Un firewall hace algo similar con el tráfico de red. Comprueba los datos que se mueven entre dispositivos, redes, aplicaciones e internet.
NIST define un firewall como una puerta de enlace o sistema que limita el acceso entre redes según una política de seguridad. Microsoft explica un firewall como algo que controla qué puede y qué no puede pasar a través de los puertos de red en su guía sobre qué es un firewall.
Qué hace un firewall
Un firewall ayuda a controlar el acceso a la red. No hace que un sistema sea perfectamente seguro, pero reduce la exposición filtrando el tráfico según reglas.
Un firewall puede:
- Bloquear conexiones entrantes no deseadas
- Permitir tráfico saliente de confianza
- Restringir el tráfico por dirección IP, puerto, protocolo o aplicación
- Separar las redes internas de confianza de la internet pública
- Registrar actividad sospechosa o bloqueada
- Ayudar a aplicar las políticas de seguridad de la empresa
Para un usuario doméstico, el firewall puede estar integrado en el router y el ordenador. Para una empresa, los firewalls pueden situarse en el perímetro de la red, dentro de entornos en la nube, entre departamentos o en dispositivos individuales.
Cómo funciona un firewall
El tráfico de red se mueve en pequeñas unidades de datos. Un firewall examina ese tráfico y lo compara con las reglas. Si el tráfico coincide con una regla permitida, puede pasar. Si coincide con una regla bloqueada o no cumple la política, el firewall lo deniega.
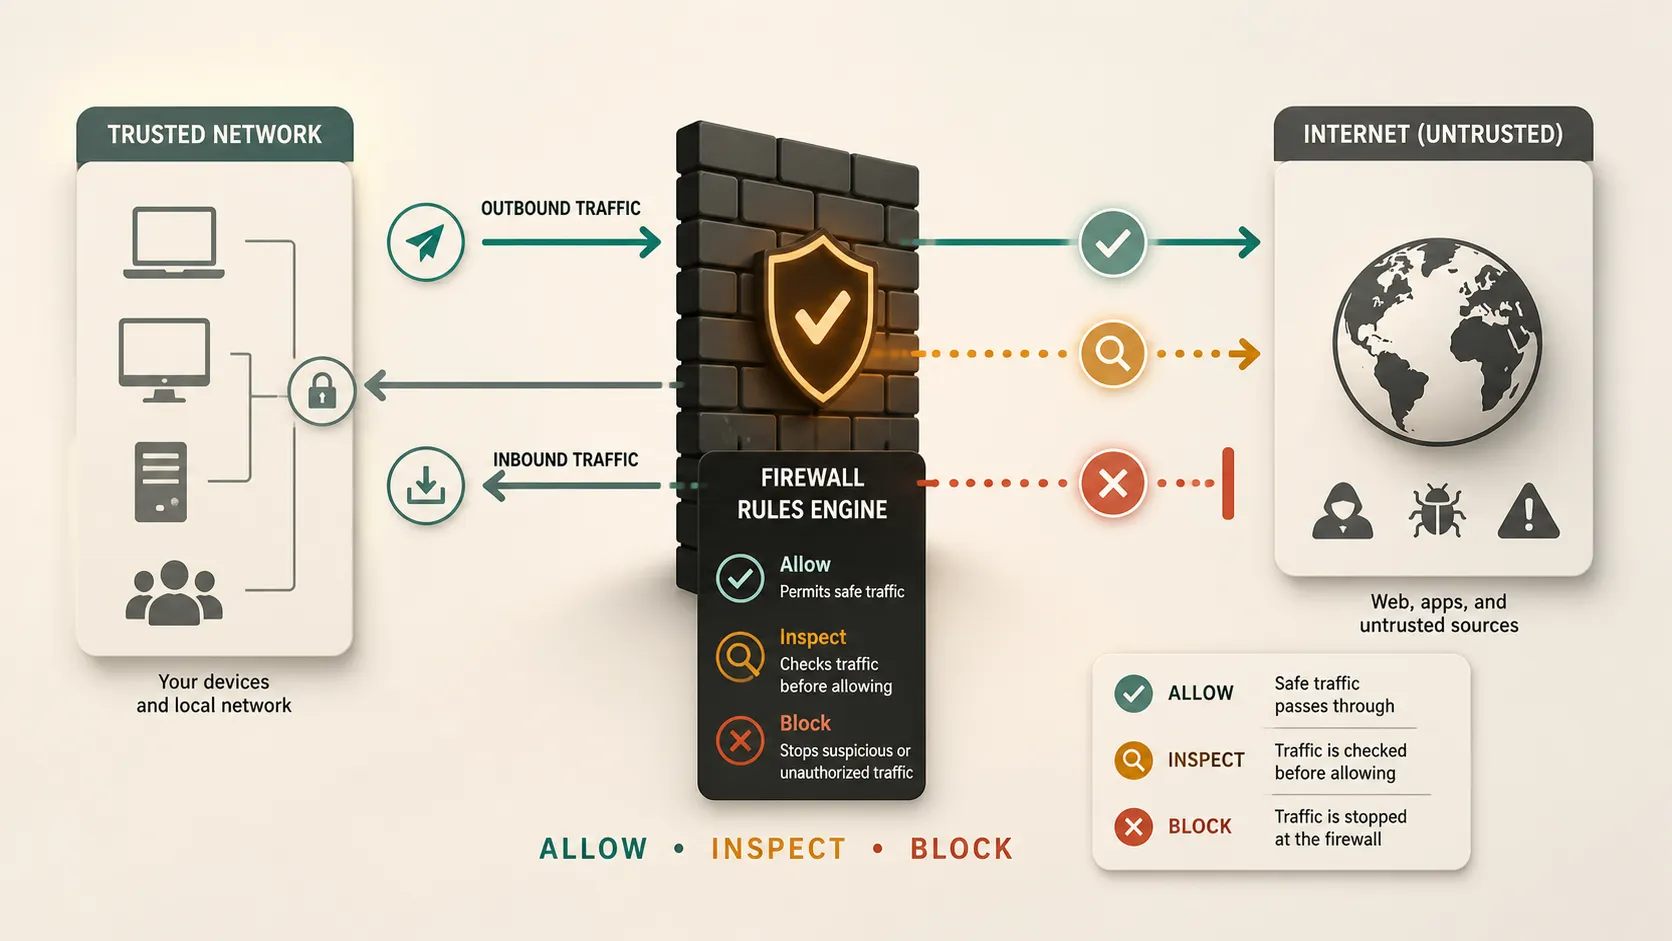
Las reglas pueden basarse en detalles como:
- Dirección IP de origen
- Dirección IP de destino
- Número de puerto
- Protocolo
- Aplicación
- Identidad del usuario
- Estado de la conexión
- Riesgo de seguridad
Cisco describe un firewall como una herramienta que supervisa el tráfico entrante y saliente y permite o bloquea el tráfico según reglas de seguridad. Esa decisión basada en reglas es la idea fundamental.
Tráfico entrante y saliente
El tráfico entrante es el tráfico que llega a un dispositivo o red. Por ejemplo, alguien en internet que intenta conectarse a un servidor de una empresa está enviando tráfico entrante.
El tráfico saliente es el tráfico que sale de un dispositivo o red. Por ejemplo, un portátil que abre un sitio web envía tráfico saliente.
Muchos firewalls personales bloquean por defecto la mayor parte del tráfico entrante no solicitado. Esto es importante porque la mayoría de los portátiles y dispositivos domésticos no necesitan que desconocidos de internet se conecten directamente a ellos. Las reglas de salida también son importantes, especialmente en las empresas, porque el malware puede intentar conectarse a servidores remotos después de infectar un dispositivo.
Reglas de firewall
Las reglas de firewall son las instrucciones que indican al firewall qué debe permitir o bloquear.
Una regla sencilla podría decir:
- Permitir la navegación web mediante HTTPS
- Bloquear tráfico entrante desconocido
- Permitir tráfico de correo electrónico desde servidores aprobados
- Bloquear tráfico de una dirección IP sospechosa
- Permitir que una aplicación empresarial se conecte solo a un servidor específico
Las buenas reglas de firewall deben ser específicas. Una regla que lo permite todo no es útil. Una regla que bloquea demasiado puede interrumpir el trabajo normal. El objetivo práctico es permitir el tráfico necesario y reducir la exposición innecesaria.
Las Directrices sobre firewalls y políticas de firewall de NIST explican con más detalle las políticas, la configuración, las pruebas, la implementación y la gestión de firewalls.
Tipos comunes de firewall
| Tipo de firewall | Qué hace | Mejor para |
|---|---|---|
| Filtrado de paquetes | Comprueba detalles básicos de los paquetes | Control de tráfico sencillo |
| Inspección con estado | Realiza el seguimiento de conexiones activas | Defensa general de la red |
| Firewall proxy | Actúa entre el usuario y el servicio | Filtrado a nivel de aplicación |
| Firewall de próxima generación | Añade una inspección más profunda | Seguridad empresarial |
| Firewall en la nube | Protege el tráfico en la nube | Aplicaciones y cargas de trabajo en la nube |
Esta tabla está simplificada, pero ofrece la idea básica. Algunos firewalls modernos combinan varios de estos enfoques.
Firewall de hardware frente a firewall de software
Un firewall de hardware es un dispositivo físico. A menudo se sitúa entre una red privada e internet. Muchos routers domésticos incluyen funciones básicas de firewall. Las empresas pueden usar dispositivos de firewall dedicados para proteger redes de oficina, centros de datos o sucursales.
Un firewall de software se ejecuta en un dispositivo, como un portátil, ordenador de sobremesa o servidor. La descripción general de Windows Firewall de Microsoft describe Windows Firewall como un firewall basado en host que filtra el tráfico que entra y sale de un dispositivo.
En muchas configuraciones se utilizan ambos. Un router o firewall de red protege la red más amplia, mientras que un firewall de dispositivo protege la máquina individual.
Firewall de red frente a firewall basado en host
Un firewall de red protege un límite de red. Puede situarse entre una red de oficina e internet, entre dos segmentos de red internos o entre una red de empresa y un entorno en la nube.
Un firewall basado en host protege un dispositivo. Controla qué tráfico puede entrar o salir de ese ordenador o servidor específico.
Ambos son útiles. Un firewall de red puede detener muchas conexiones no deseadas antes de que lleguen a los sistemas internos. Un firewall basado en host sigue siendo importante si un dispositivo se traslada a otra red, se conecta a una red Wi‑Fi pública o necesita su propia protección.
Contra qué puede proteger un firewall
Un firewall puede reducir muchos riesgos comunes. Puede bloquear intentos de acceso no deseados, limitar los servicios expuestos, restringir el tráfico sospechoso y ayudar a prevenir conexiones no autorizadas.
Para las empresas, los firewalls también respaldan la segmentación. Esto significa separar partes de una red para que un problema en una zona no se propague automáticamente al resto. La guía de CISA sobre el refuerzo de la infraestructura de comunicaciones aborda el uso de las capacidades de firewall y la segmentación como parte de un enfoque más amplio de defensa en profundidad en su guía sobre visibilidad mejorada y refuerzo.
Un firewall es especialmente útil cuando se combina con contraseñas seguras, actualizaciones, protección de endpoints, copias de seguridad, controles de identidad y formación de usuarios.
Lo que un firewall no puede hacer
Un firewall es importante, pero no es mágico.
Un firewall puede no detener:
- Correos electrónicos de phishing
- Contraseñas débiles
- Credenciales de inicio de sesión robadas
- Malware oculto dentro del tráfico permitido
- Descargas inseguras
- Ataques a través de aplicaciones aprobadas
- Errores humanos
- Servicios en la nube mal configurados
Por ejemplo, si un usuario inicia sesión en una página de acceso falsa y revela una contraseña, un firewall puede no impedir que se haga un uso indebido de la cuenta. Si una regla de firewall es demasiado amplia, puede permitirse tráfico peligroso porque la propia política es débil.
Por eso los firewalls forman parte de la ciberseguridad, no lo son todo.
Por qué las personas usan firewalls
Las personas usan firewalls para reducir el acceso no deseado a dispositivos personales y redes domésticas. Un portátil conectado a una red Wi‑Fi pública no debería estar abierto a todos los demás dispositivos de esa red.
Un firewall personal ayuda a controlar qué aplicaciones pueden comunicarse y si pueden conectarse otros dispositivos. La guía de Microsoft sobre firewall y protección de red explica la diferencia entre los perfiles de red privada y pública en Seguridad de Windows.
Para la mayoría de las personas, la medida adecuada es sencilla: mantener el firewall activado, salvo que exista un motivo específico y de confianza para cambiarlo.
Por qué las empresas usan firewalls
Las empresas usan firewalls porque tienen más sistemas, más usuarios, más datos y más riesgos. Una empresa puede necesitar proteger registros de clientes, herramientas internas, sistemas de pago, cargas de trabajo en la nube, dispositivos de empleados y acceso remoto.
Un firewall empresarial puede ayudar a:
- Controlar el acceso a sistemas internos
- Separar la red Wi‑Fi de invitados de los dispositivos de la empresa
- Proteger servidores del tráfico no deseado
- Respaldar requisitos de cumplimiento normativo
- Supervisar actividad sospechosa
- Limitar los daños si un sistema se ve comprometido
Los firewalls también son importantes para el trabajo remoto e híbrido. Los empleados pueden conectarse desde muchas ubicaciones, y el tráfico puede circular a través de servicios en la nube, VPN y plataformas SaaS.
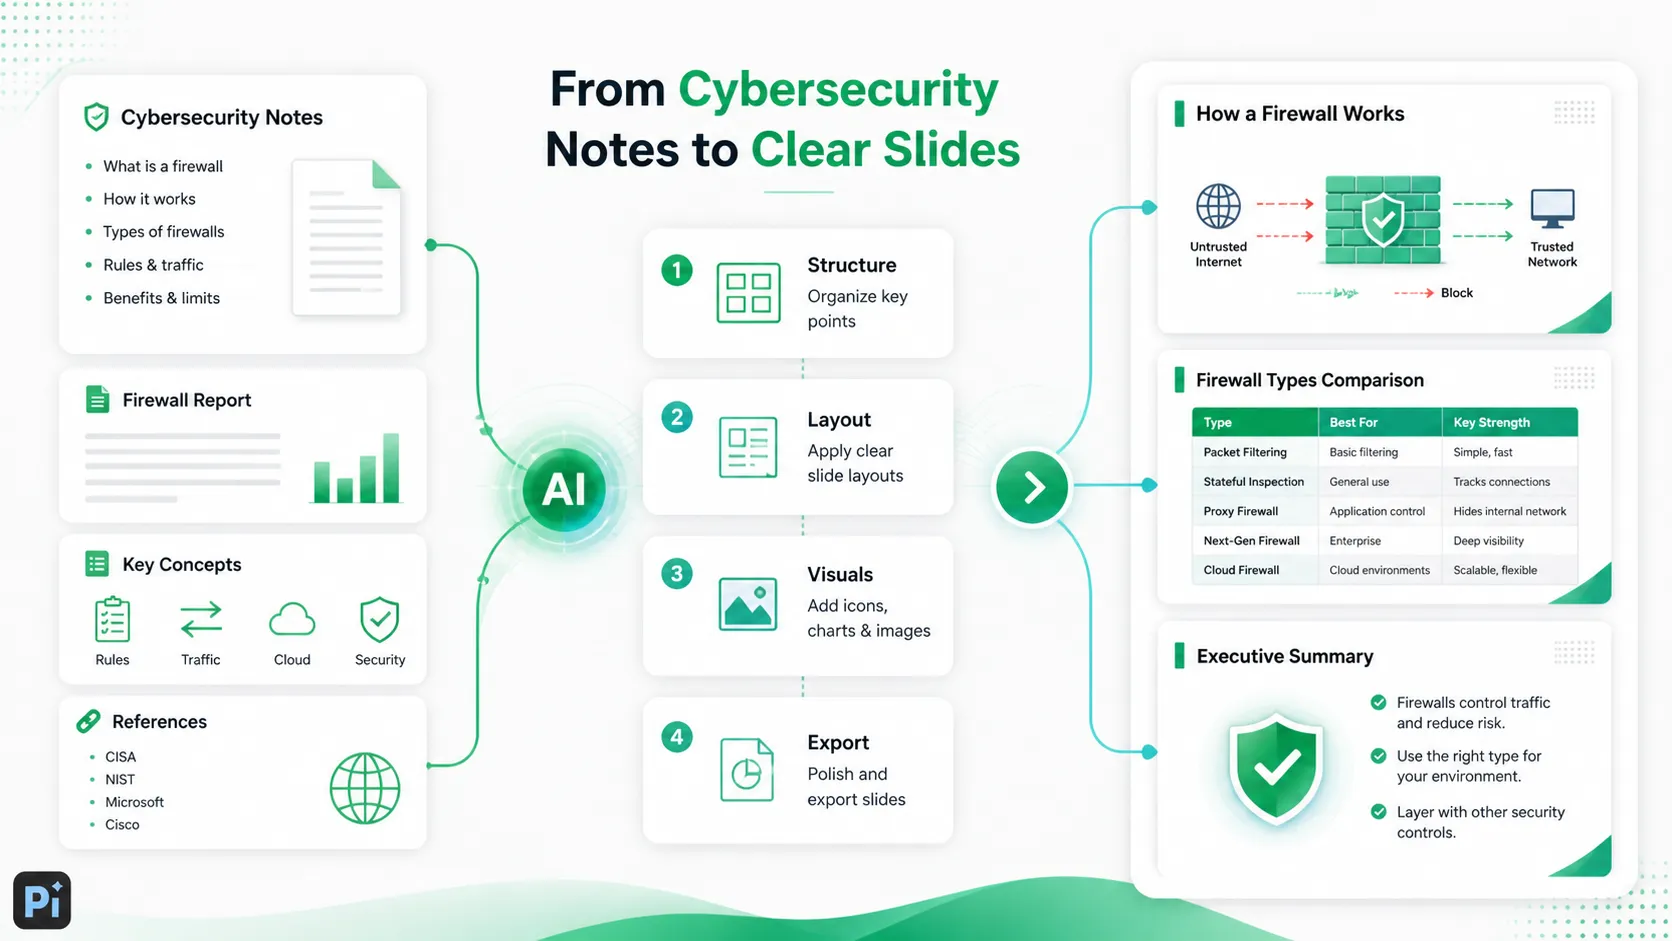
Explicar conceptos de firewall en una presentación
Si necesitas explicar firewalls en una presentación, evita empezar con demasiados detalles técnicos. Comienza por el propósito: un firewall controla el tráfico según reglas.
Una estructura sencilla de presentación podría ser:
1. Qué problema resuelve un firewall
2. Qué hace un firewall
3. Cómo funcionan las reglas de tráfico
4. Tráfico entrante frente a saliente
5. Firewalls de hardware frente a software
6. Tipos comunes de firewall
7. Contra qué pueden y no pueden proteger los firewalls
8. Por qué son importantes para las personas y las empresas
Utiliza diagramas cuando sea posible. Muestra una red de confianza, internet y el firewall entre ambas. Después, muestra el tráfico permitido y bloqueado. Un flujo visual es mucho más fácil de entender que una larga lista de puertos y protocolos.
Conclusión
Un firewall es uno de los componentes básicos de la ciberseguridad. Controla el tráfico de red, bloquea el acceso no deseado y ayuda a aplicar reglas de seguridad entre zonas de confianza y no confiables.
Lo más importante que hay que recordar es que un firewall es un filtro, no un sistema de seguridad completo. Funciona mejor cuando se configura cuidadosamente y se combina con otras protecciones, como actualizaciones, seguridad de identidad, protección de endpoints, copias de seguridad, supervisión y concienciación de los usuarios.
Para las personas, mantener el firewall activado es una forma sencilla de reducir el riesgo. Para las empresas, el diseño y la política del firewall pueden determinar la seguridad con la que se comunican la red, los sistemas en la nube y los usuarios.
Preguntas frecuentes (FAQ)
P: ¿Qué es un firewall en términos sencillos?
R: Un firewall es una barrera de seguridad que controla el tráfico de red. Decide qué puede entrar o salir de un dispositivo o red según unas reglas.
P: ¿Un firewall es hardware o software?
R: Puede ser cualquiera de los dos. Un firewall de hardware es un dispositivo físico, como un router o dispositivo de firewall. Un firewall de software se ejecuta en un ordenador, servidor o endpoint.
P: ¿Un firewall detiene a todos los hackers?
R: No. Un firewall ayuda a bloquear el tráfico no deseado y a reducir la exposición, pero no puede detener todas las amenazas. El phishing, las contraseñas robadas, las descargas inseguras y las aplicaciones mal configuradas pueden seguir creando riesgos.
P: ¿Debo mantener activado el firewall?
R: Sí, en la mayoría de los casos. Los usuarios domésticos y las empresas deberían mantener los firewalls activados en general y cambiar la configuración solo cuando comprendan el impacto de seguridad.


