Cumbre de IA de la Casa Blanca: explicación del nuevo marco de seguridad
El 4 de agosto, la Cumbre de IA de la Casa Blanca volvió a situar el enfoque federal de Estados Unidos sobre la inteligencia artificial en el centro del debate político mundial. El titular no fue simplemente que Washington quiere más supervisión. Fue que el nuevo Marco de Seguridad de la IA parece diseñado para definir cómo los sistemas de IA más potentes pueden seguir escalando mientras cumplen expectativas más elevadas de seguridad nacional, transparencia y rendición de cuentas pública.
Para OpenAI, Meta, Google y Anthropic, el mensaje es claro: la IA de frontera ya no es solo una carrera de productos. Se está convirtiendo en una carrera de gobernanza. Las empresas que desarrollen los modelos más capaces tendrán que demostrar cada vez más cómo se prueban, supervisan, documentan y controlan esos modelos antes de su despliegue a gran escala.
Qué ocurrió en la Cumbre de IA de la Casa Blanca del 4 de agosto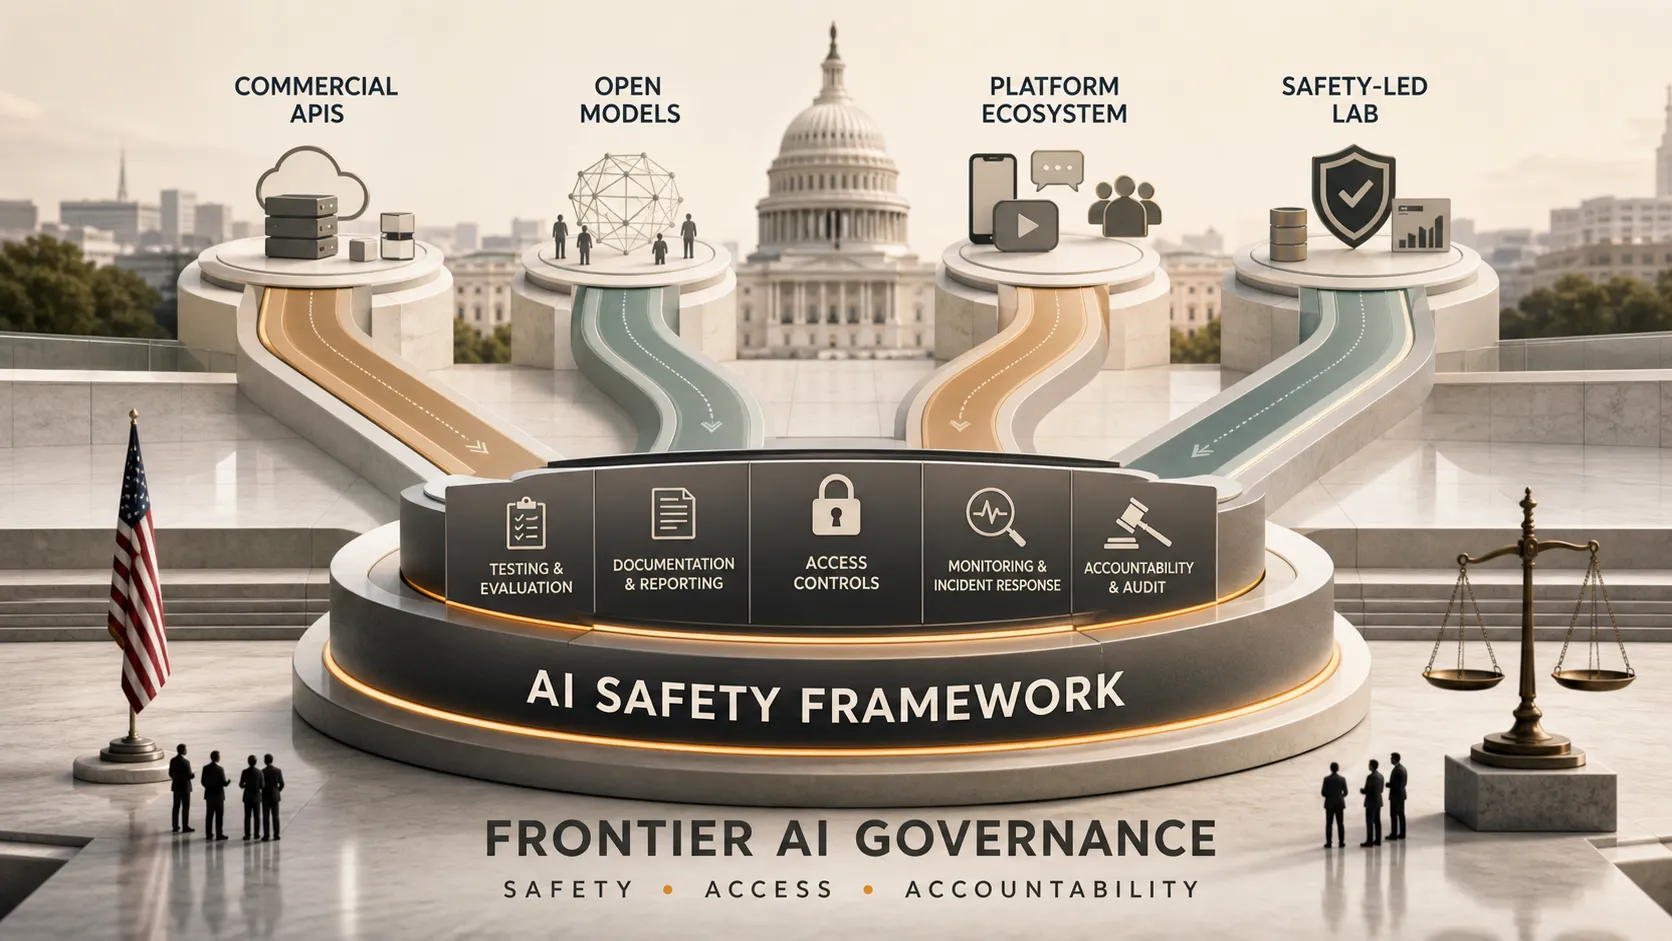
La cumbre de IA del 4 de agosto reunió prioridades federales en torno a la seguridad de la IA, la responsabilidad del sector y la ventaja competitiva de Estados Unidos. En lugar de tratar la regulación de la IA como un único conjunto de normas, la Casa Blanca planteó la seguridad como una capa operativa estratégica para el desarrollo de modelos de frontera.
El Marco de Seguridad de la IA se entiende mejor como una señal política: se esperará que las principales empresas de IA demuestren salvaguardias más sólidas a medida que sus modelos sean más capaces y se desplieguen más ampliamente. Esto no significa que todos los principios sean de inmediato legalmente vinculantes. Pero sí sugiere que los compromisos voluntarios, las directrices federales, las expectativas de contratación pública y las normas regulatorias están empezando a converger.
Esto importa porque los sistemas de IA están pasando de ser herramientas experimentales a integrarse en flujos de trabajo críticos de negocio, gobierno y seguridad. La cuestión política ya no es si debe gobernarse la IA, sino cómo hacerlo sin socavar la innovación ni la competitividad comercial.
Qué intenta resolver el Marco de Seguridad de la IA
El Marco de Seguridad de la IA responde a un problema práctico: los modelos más avanzados pueden generar un enorme valor económico, pero también pueden crear riesgos que la gobernanza tradicional del software no fue diseñada para gestionar.
Las principales preocupaciones incluyen capacidades impredecibles de los modelos de frontera, usos indebidos relacionados con operaciones cibernéticas o fraude, transparencia limitada sobre el entrenamiento de modelos, débil rendición de cuentas en flujos de trabajo de alto impacto y riesgos de seguridad nacional vinculados a la competencia mundial en IA avanzada.
El marco impulsa al sector hacia un estándar más elevado de evidencia. No basta con que las empresas afirmen que un modelo es seguro. Deben mostrar cómo evaluaron la seguridad, qué riesgos se identificaron, qué mitigaciones se añadieron y cómo se supervisará el sistema tras su lanzamiento.
En qué se diferencia el enfoque de Estados Unidos de la Ley de IA de la UE
El marco estadounidense no debe confundirse con la Ley de IA de la UE. El modelo de la UE se basa explícitamente en los derechos, con un fuerte énfasis en los derechos fundamentales, las categorías de riesgo y las obligaciones de cumplimiento en distintos casos de uso de la IA.
El enfoque estadounidense, en cambio, está más estrechamente vinculado a la seguridad nacional, la competitividad comercial, la seguridad de los modelos de frontera y la rendición de cuentas de las grandes tecnológicas. En vez de construir una amplia arquitectura regulatoria que priorice los derechos, Washington parece centrarse en las condiciones bajo las cuales las poderosas empresas de IA pueden seguir desarrollando, desplegando y exportando sistemas avanzados.
Qué significa esto para OpenAI, Meta, Google y Anthropic
El nuevo marco afecta de forma distinta a cada una de las principales empresas de IA porque sus modelos de negocio, canales de distribución y filosofías de seguridad no son los mismos.
| Empresa | Exposición principal | Reto estratégico |
|---|---|---|
| OpenAI | Modelos comerciales de frontera y despliegue empresarial | Demostrar la seguridad antes de una rápida expansión de productos |
| Meta | Modelos de código abierto y descargables como Llama | Aplicar controles de seguridad tras el lanzamiento público |
| IA en Search, Cloud, Workspace, Android y publicidad | Coordinar la gobernanza en un gran ecosistema | |
| Anthropic | Desarrollo de modelos de frontera liderado por la seguridad | Convertir el posicionamiento de seguridad en evidencia verificable |
OpenAI podría enfrentarse a la presión más directa en torno al ritmo de despliegue. Su modelo comercial depende de convertir las capacidades de frontera en productos, API y flujos de trabajo empresariales ampliamente adoptados. En el marco del Marco de Seguridad de la IA, los lanzamientos más rápidos necesitarán una documentación más sólida, evaluaciones de modelos más convincentes y pruebas más claras de que la demanda comercial no está superando la disciplina de seguridad.
Meta se enfrenta a un dilema distinto y potencialmente más difícil. Su estrategia con Llama ha convertido los modelos abiertos en una importante ventaja competitiva. Sin embargo, un marco federal que favorece el acceso controlado, el despliegue trazable y la mitigación de riesgos supervisada encaja de forma incómoda con la distribución de código abierto. Una vez que un modelo es descargado, ajustado y modificado por terceros, Meta tiene menos control sobre el comportamiento posterior. La cuestión no es si los modelos abiertos pueden ser seguros, sino si la seguridad puede demostrarse conforme a las expectativas federales tras la descentralización.
El reto de Google es la escala. La IA está integrada en las búsquedas, el software de productividad, la infraestructura en la nube, las herramientas publicitarias, los sistemas móviles y los productos para desarrolladores. Esa amplitud otorga a Google un enorme poder estratégico, pero también multiplica la complejidad del cumplimiento. Un fallo de seguridad en un área de producto puede convertirse en un problema reputacional y regulatorio para todo el ecosistema.
Anthropic entra en el debate sobre el marco desde una posición narrativa más sólida porque la seguridad siempre ha sido fundamental para su marca. Pero incluso Anthropic se enfrentará a un listón más alto. Una cultura que prioriza la seguridad ya no basta por sí sola. Los responsables políticos querrán procesos de prueba repetibles, documentación auditable y pruebas claras de que las prácticas de gobernanza se mantienen a medida que aumentan las capacidades de los modelos.
Por qué el marco cambia el modelo de negocio de la IA
El Marco de Seguridad de la IA no se limita a añadir burocracia. Cambia la forma en que las empresas deben pensar sobre la velocidad, la distribución y la confianza.
En la fase anterior de la competencia en IA generativa, el mercado premiaba los lanzamientos rápidos, los referentes de modelos, la adopción por parte de desarrolladores y el crecimiento de usuarios. En la próxima fase, esas ventajas seguirán siendo importantes, pero coexistirán con una gobernanza basada en evidencias. El lanzamiento de un modelo de frontera puede requerir cada vez más informes de seguridad, hallazgos de equipos rojos, mitigaciones de riesgos, políticas de escalado y planes de supervisión tras el despliegue.
Esto crea una nueva realidad operativa para la regulación de la IA de las grandes tecnológicas. Los equipos de producto, políticas públicas, asuntos jurídicos y seguridad tendrán que colaborar antes en el ciclo de desarrollo. La seguridad ya no puede tratarse como una revisión al final del entrenamiento del modelo. Debe pasar a formar parte de la propia hoja de ruta del modelo.
Qué deben vigilar a continuación los equipos empresariales
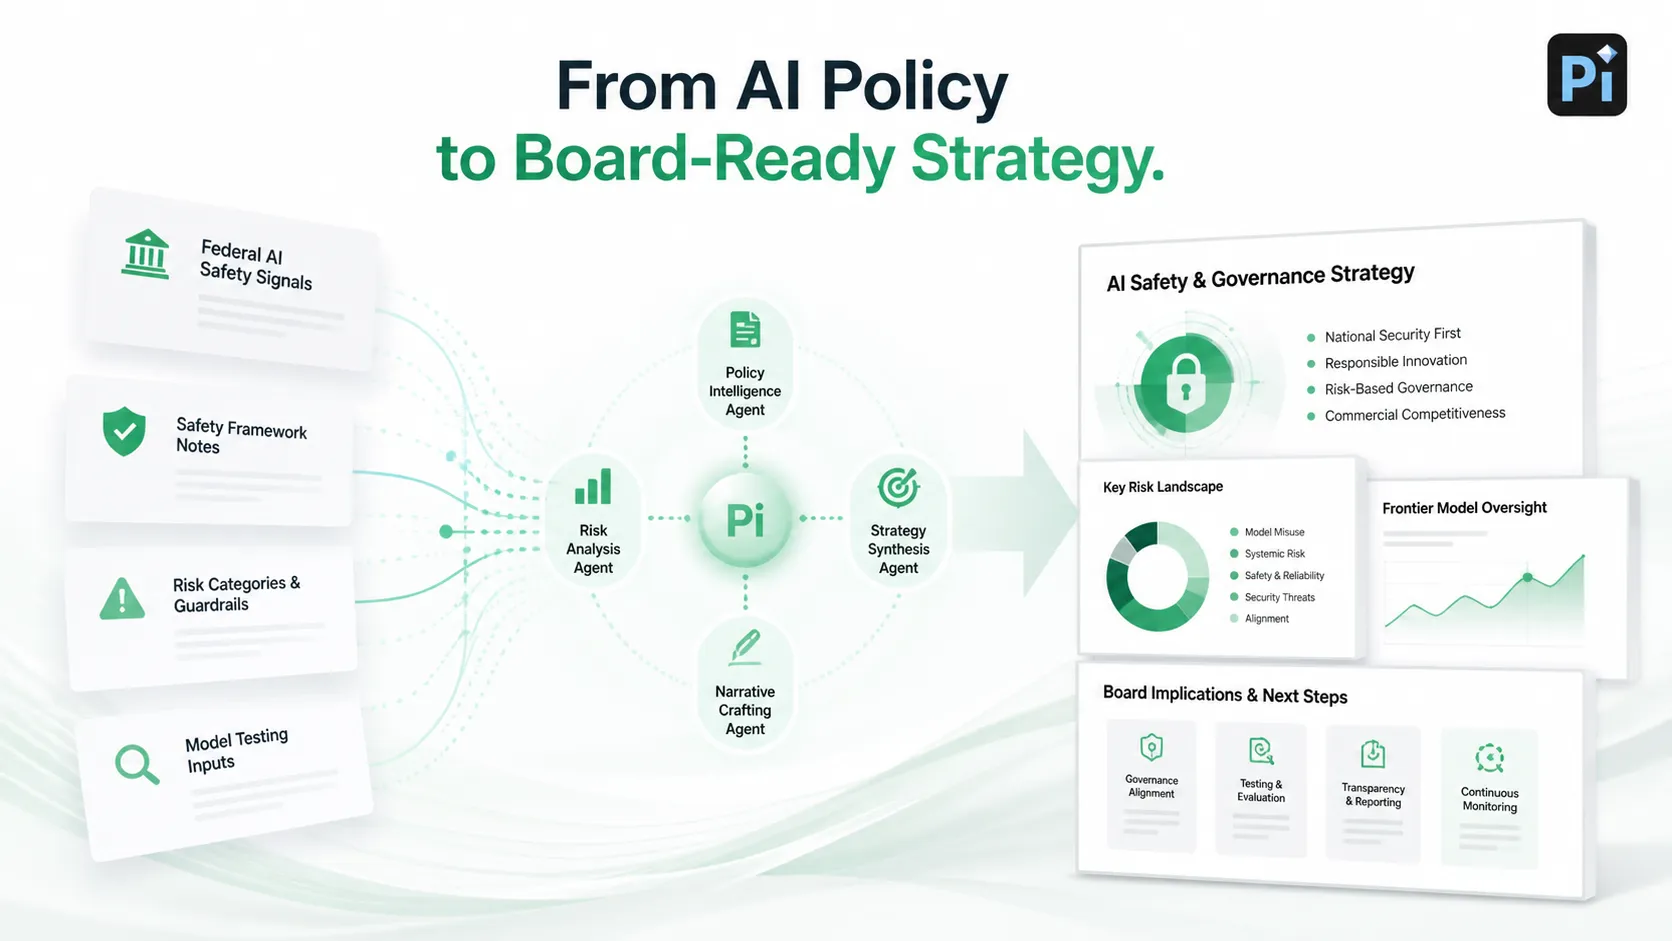
La Cumbre de IA de la Casa Blanca no solo es relevante para los laboratorios de IA. También afecta a las empresas que compran, integran o presentan estrategias de IA ante consejos de administración, clientes, inversores y reguladores. Cuando cambian las expectativas federales, también debe cambiar la forma en que las empresas explican la adopción de la IA.
Los equipos empresariales necesitarán narrativas internas más claras en torno a tres preguntas: qué sistemas de IA utilizan, qué riesgos crean esos sistemas y cómo se gestiona la gobernanza. Esto es especialmente importante para presentaciones ejecutivas, informes de consultoría, actualizaciones para inversores y presentaciones de lanzamiento de productos, donde la capacidad de la IA debe explicarse sin exagerar la certeza.
Para las organizaciones que afrontan estos debates de alto riesgo, las herramientas prácticas que conectan la complejidad regulatoria con una comunicación profesional estructurada son cada vez más críticas. Ya sea para traducir cambios normativos en narrativas preparadas para el consejo de administración o para sintetizar las implicaciones competitivas, plataformas como Pi están surgiendo como activos valiosos para los equipos de estrategia que buscan pasar de la elaboración de informes reactivos a una comunicación ejecutiva proactiva.
El veredicto: la seguridad de la IA se está convirtiendo en un requisito competitivo
La Cumbre de IA de la Casa Blanca y el Marco de Seguridad de la IA que la acompaña representan un claro punto de inflexión para el sector de la IA. Señalan que la supervisión federal ya no es hipotética. Para los principales laboratorios de IA, la seguridad ha pasado de ser una prioridad interna de ingeniería a un requisito básico de cumplimiento y gobernanza.
El marco no detendrá el desarrollo de la IA, pero transformará la forma en que se construyen, prueban, documentan y lanzan los modelos. En última instancia, las empresas que prosperen en este nuevo entorno no serán solo aquellas con los modelos más potentes, sino aquellas con las narrativas de seguridad más creíbles.
La siguiente etapa de este debate se centrará en cómo se verifican esas afirmaciones. Por eso las pruebas de modelos de frontera mediante las normas del NIST se están convirtiendo en el puente crítico entre la intención política y el despliegue de IA en el mundo real.
Preguntas frecuentes (FAQ)
P: ¿Qué se anunció en la Cumbre de IA de la Casa Blanca?
R: La Cumbre de IA de la Casa Blanca destacó un nuevo Marco de Seguridad de la IA centrado en la seguridad de los modelos de frontera, la seguridad nacional, la transparencia y la rendición de cuentas de las principales empresas de IA.
P: ¿Qué es el Marco de Seguridad de la IA?
R: El Marco de Seguridad de la IA es un enfoque político de Estados Unidos destinado a mejorar la gobernanza de los sistemas de IA potentes, especialmente mediante pruebas de seguridad, prevención de usos indebidos, documentación y despliegue responsable.
P: ¿Cómo afecta el marco a OpenAI, Meta, Google y Anthropic?
R: OpenAI se enfrenta a presión para demostrar la seguridad antes de un despliegue rápido, Meta debe abordar los retos de control del código abierto, Google necesita una gobernanza para todo el ecosistema y Anthropic debe convertir su posicionamiento de seguridad en evidencia verificable.
P: ¿Qué son las pruebas de modelos de frontera?
R: Las pruebas de modelos de frontera son el proceso de evaluar sistemas de IA avanzados antes y después del despliegue mediante evaluaciones de capacidades, pruebas de usos indebidos, comprobaciones de robustez, evaluación de alineación y supervisión continua de riesgos.


