Gemini 3.5 Flash Cyber: Bakit Bumuo ang Google ng Isang AI Model para sa Cybersecurity
Ipinapakita ng paglulunsad ng Google DeepMind ng Gemini 3.5 Flash Cyber ang malinaw na pagbabago sa AI cybersecurity. Sa halip na umasa lamang sa mga modelong pangkalahatang gamit, gumagawa ang Google ng magaan na modelong espesyalisado para sa depensibong gawain: paghahanap ng mga kahinaan, pagpapatunay ng mapanganib na code, pagsuporta sa pag-aayos, at pagtulong sa mga security team na kumilos nang mas mabilis.
Mahalaga ito dahil nagiging masyadong malaki at mabilis ang seguridad ng software para sa manual na pagsusuri lamang. Pinamamahalaan ng mga modernong team ang malalaking repository, madalas na release, open-source na dependency, cloud service, at mga queue ng alerto. Mahalaga pa rin ang mga tradisyonal na tool, ngunit lalo nang kailangan ng mga depensang koponan ang mga AI system na kayang mangatuwiran sa kabuuan ng code, unahin ang panganib, at magbigay ng ebidensya para sa pagsusuri ng tao.
Ano ang Gemini 3.5 Flash Cyber?
Ang Gemini 3.5 Flash Cyber ay isang modelong nakatuon sa cybersecurity na binuo sa Flash model family ng Google. Ayon sa Google, fine-tuned ito upang mahusay na makahanap, makapagpatunay, at makapag-patch ng mga kahinaan, kaya mas kapaki-pakinabang ito para sa mga security workflow kaysa sa isang generic na modelo sa ilang gawain.
Mahalaga ang bahaging “Flash.” Madalas na nangangailangan ang security work ng paulit-ulit na pagsusuri sa maraming file, commit, dependency, at test. Ang mas maliit na espesyalisadong modelo ay maaaring mas mura at mas mabilis tawagin nang maraming beses, kaya mas angkop ito para sa tuloy-tuloy na pag-scan at mga agent workflow.
Iniuugnay rin ng Google ang modelo sa CodeMender, ang AI code security agent nito. Dinisenyo ang CodeMender upang mag-scan ng code, beripikahin kung totoo ang mga kahinaan, at gumawa ng mga patch para sa pagsusuri ng developer. Inilalagay nito ang Gemini 3.5 Flash Cyber na mas malapit sa operasyonal na imprastraktura ng seguridad kaysa sa isang karaniwang chatbot.
Bakit Gumawa ang Google ng Modelong Cybersecurity
Ang cybersecurity ay hindi lamang isa pang coding task. Kailangang maunawaan ng isang kapaki-pakinabang na security model ang mga klase ng kahinaan, exploitability, false positive, kalidad ng patch, at ligtas na disenyo ng software. Kailangan din itong gumana sa loob ng mahihigpit na hangganan dahil likas na dual-use ang cybersecurity AI.
Maaaring magpaliwanag ang isang pangkalahatang AI assistant ng konsepto sa seguridad o magbuod ng ulat. Nakatuon ang Gemini 3.5 Flash Cyber sa mas mahirap na antas: pagsisiyasat ng mga code path, paghahambing ng mga kahina-hinalang pattern, pagpapatunay kung totoo ang isang isyu, at pagtulong sa mga team na maghanda ng mas ligtas na pag-aayos. Ang pinakamahusay na resulta ay hindi ganap na awtonomong seguridad, kundi pinangangasiwaang pagpapabilis.
Ipinapakita ng direksyong iyon ang mas malawak na trend sa industriya. Nahaharap ang mga security team sa pressure na tumugon nang mas mabilis habang mas madalas mag-release ang mga development team. Kung mababawasan ng AI ang oras na ginugugol sa paulit-ulit na pagsusuri, pag-triage ng alerto, at paghahanda ng patch, mas makapagtutuon ang mga eksperto sa tao sa paghusga, pagpaprayoridad, at panganib sa arkitektura.
CodeMender, CyberGym, at Big Sleep
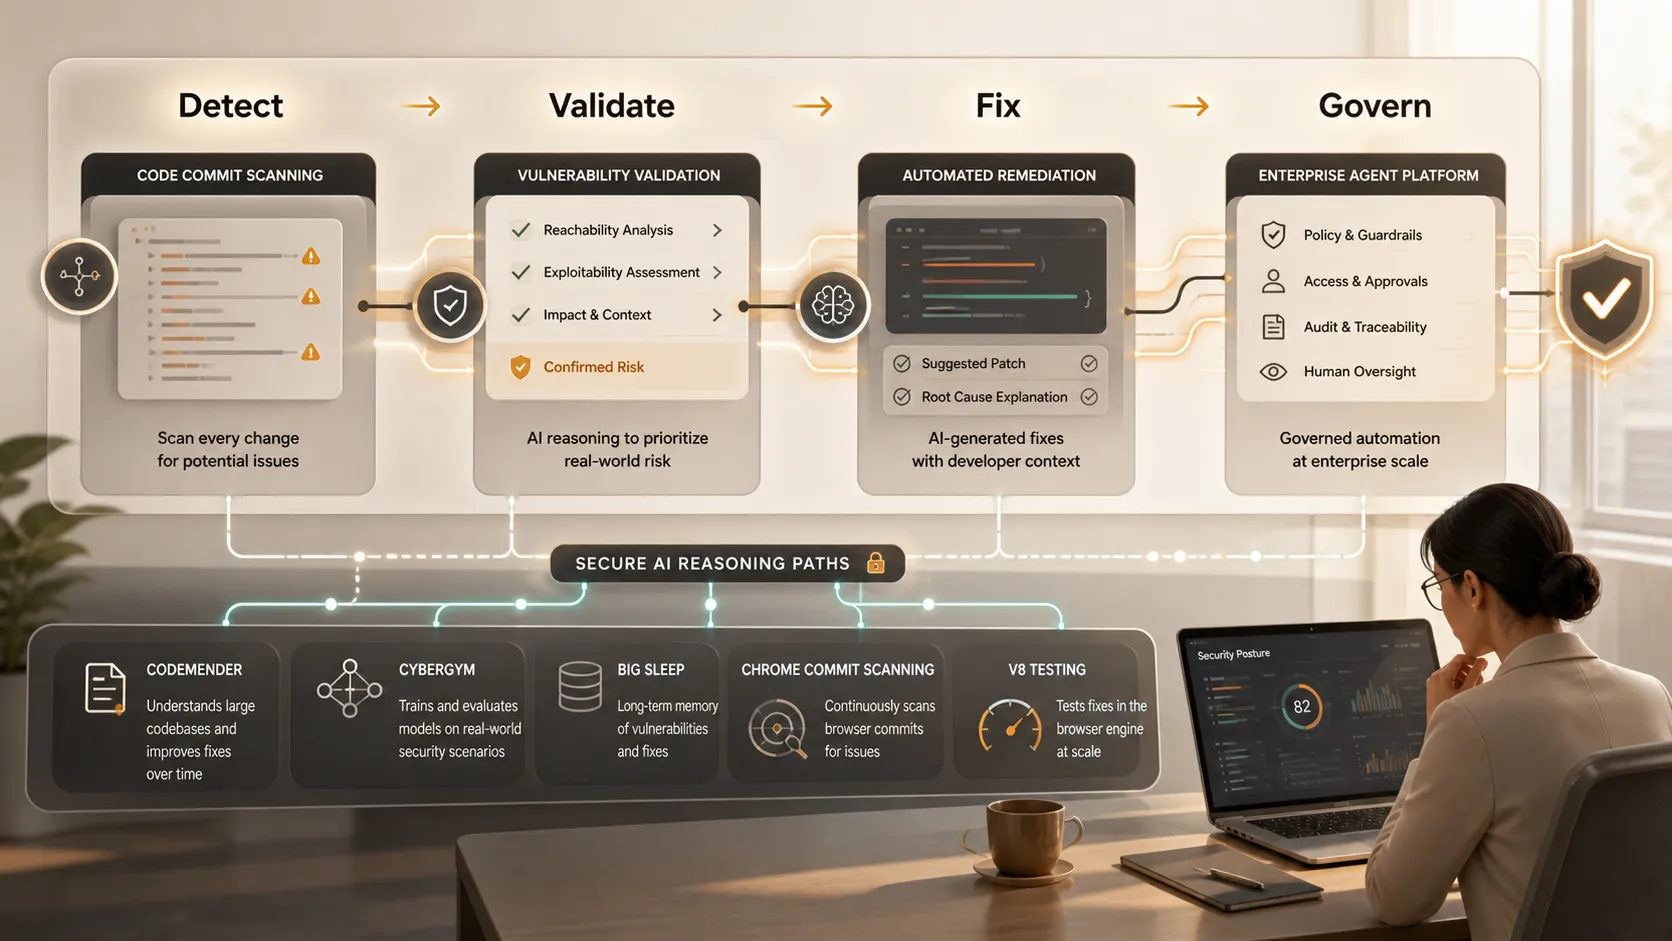
Mas madaling maunawaan ang estratehiya ng Google bilang isang pipeline. Ang CodeMender ang humahawak sa pag-scan ng code at pag-aayos. Sinusuri ng CyberGym ang mga AI agent sa mga gawain ng pagsusuri ng kahinaan sa totoong mundo. Ang Big Sleep, na binuo ng Google DeepMind at Google Project Zero, ay nagsasaliksik ng pagtuklas na tinutulungan ng AI sa komplikadong software.
Ang layunin ay hindi isang kahanga-hangang sagot lamang. Isa itong nauulit na workflow: mag-scan, mangatuwiran, magpatunay, mag-patch, mag-test, at mag-ulat. Binabanggit din ng Google ang Chrome commit scanning at ang V8 JavaScript engine, na matitibay na halimbawa dahil komplikado, malawakang ginagamit, at kritikal sa seguridad ang mga browser engine.
| Workflow sa seguridad | Tradisyonal na paraan | Direksyong tinutulungan ng AI |
|---|---|---|
| Pagsusuri ng code | Manwal na inspeksyon at static na tooling | Itinatampok ng AI ang mga mapanganib na pagbabago para sa pagsusuri |
| Pagpapatunay ng kahinaan | Imbestigasyong pinangungunahan ng eksperto | Mas mabilis na pangangalap ng ebidensya at triage |
| Pag-aayos | Pagpa-patch ng developer pagkatapos ng pagsusuri | Mga iminungkahing pag-aayos na may pag-apruba ng tao |
| Pagba-benchmark | Limitadong internal na test | Pagsubok ng agent sa makatotohanang mga kahinaan |
| Pag-uulat | Manwal na mga buod | Mas malinaw na salaysay ng panganib para sa mga stakeholder |
Lalong mahalaga ang Chrome commit scanning dahil ang mga kahinaan ay madalas na naipapasok sa pamamagitan ng karaniwang development activity, hindi lamang sa pamamagitan ng hayagang mapanganib na code. Ang modelong kayang patuloy na magsuri ng mga pagbabago ay maaaring makatulong na matukoy nang mas maaga ang mga kahina-hinalang pattern sa lifecycle ng software. Mahalaga ang V8 testing sa parehong dahilan: ang mga high-performance runtime environment ay naglalaman ng komplikadong pag-uugali na nangangailangan ng malalim at paulit-ulit na pagsusuri.
Bakit Mahalaga ang Magaang Security Model
Mahalaga ang magagaang modelo dahil paulit-ulit ang cybersecurity. Kailangan ng mga team ng suporta sa mga commit, update ng dependency, ticket, alerto, release check, at pagsusuri ng insidente. Kung ang isang espesyalisadong modelo ay maaaring tawagin nang madalas sa mas mababang gastos, maaari nitong siyasatin ang mas maraming code path bago gumawa ng panghuling ulat.
Dito maaaring maging mahalaga sa estratehiya ang Gemini 3.5 Flash Cyber. Kapaki-pakinabang ang malalaking frontier model para sa komplikadong pangangatwiran, ngunit maaari silang maging mahal para sa mga workflow na may mataas na dami. Ang mas maliit na modelong nakatutok sa mga security task ay maaaring gawing praktikal ang AI-assisted scanning sa mas maraming repository, mas madalas na build, at mas maraming kapaligiran ng developer.
Nakikinabang din ang security ecosystem ng Google mula sa mga real-world na resource tulad ng OSV.dev, isang open-source na database ng kahinaan, at OSS-Fuzz, ang proyekto ng Google para sa tuloy-tuloy na fuzzing ng open-source software. Tinutulungan ng mga resource na ito na maiangkla ang AI security work sa mga tunay na kahinaan sa halip na sa mga purong sintetikong halimbawa.
Gemini Enterprise Agent Platform at Operasyonal na Seguridad
Nagbibigay ang Gemini Enterprise Agent Platform sa Google ng paraan upang ilagay ang mga modelong cybersecurity sa loob ng mas malawak na mga agent workflow. Sa praktika, maaaring mangahulugan ito ng mga security agent na nagmomonitor ng mga pagbabago sa code, nagbubuod ng mga panganib, nagtatalaga ng mga gawain sa pag-aayos, o naghahanda ng ebidensya para sa pag-apruba sa loob ng mga enterprise system.
Para sa mga security team, ang atraksyon ay bilis. Para sa mga developer, ang atraksyon ay mas maagang feedback. Para sa mga CISO, ang atraksyon ay scale: isang paraan upang masuportahan ang mas maraming pagsusuri ng software nang hindi pinapalawak ang headcount sa parehong bilis.
Gayunpaman, nakadepende ang operasyonal na halaga sa integrasyon. Dapat kumonekta ang security AI sa mga code repository, ticketing system, CI/CD pipeline, vulnerability management tool, at governance workflow. Kailangan din nito ng audit log, pahintulot, approval gate, at malinaw na pagmamay-ari. Kung wala ang mga kontrol na iyon, maaaring lumikha ang automation ng bagong panganib sa halip na bawasan ito.
Mga Implikasyon para sa mga Developer, Security Team, at CISO
Para sa mga developer, itinuturo ng Gemini 3.5 Flash Cyber ang seguridad na feedback na dumarating nang mas malapit sa sandaling isinusulat o sinusuri ang code. Sa halip na maghintay para sa susunod na audit, maaaring makatanggap ang mga developer ng naka-target na paliwanag, mas ligtas na mungkahi sa patch, at mas malinaw na ebidensya kung bakit mahalaga ang isang pagbabago.
Para sa mga security team, maaaring mabawasan ng modelo ang oras na ginugugol sa pagsasala ng mga finding na mababa ang kalidad. Mahalaga lamang ang pagtuklas ng kahinaan kapag may kasamang pagpapatunay. Kung makatutulong ang isang AI security agent na makilala ang malamang na tunay na isyu mula sa ingay, mas makagugugol ang mga analyst ng oras sa pag-aayos na may mataas na epekto.
Para sa mga CISO, mas estratehiko ang trade-off. Nangangako ang AI cybersecurity ng mas mababang gastos sa bawat pagsusuri, mas mabilis na oras ng pagtugon, at mas malawak na saklaw. Ngunit nangangailangan din ito ng governance. Kailangang tukuyin ng mga lider kung kailan maaaring kumilos ang AI, kung kailan dapat mag-apruba ang tao, paano pinoprotektahan ang sensitibong code, at paano minomonitor ang pag-uugali ng modelo sa paglipas ng panahon.
Hindi maiiwasan ang dual-use na panganib. Ang parehong pangangatwiran na tumutulong sa mga depensang koponan na maunawaan ang mga kahinaan ay maaaring magamit sa maling konteksto. Kaya ang depensibong pagpoposisyon, access control, sandboxing, pagmamanman ng paggamit, at pangangasiwa ng tao ay hindi opsyonal na feature. Bahagi sila ng security model ng produkto.
Saan Natural na Nabibilang ang Pi
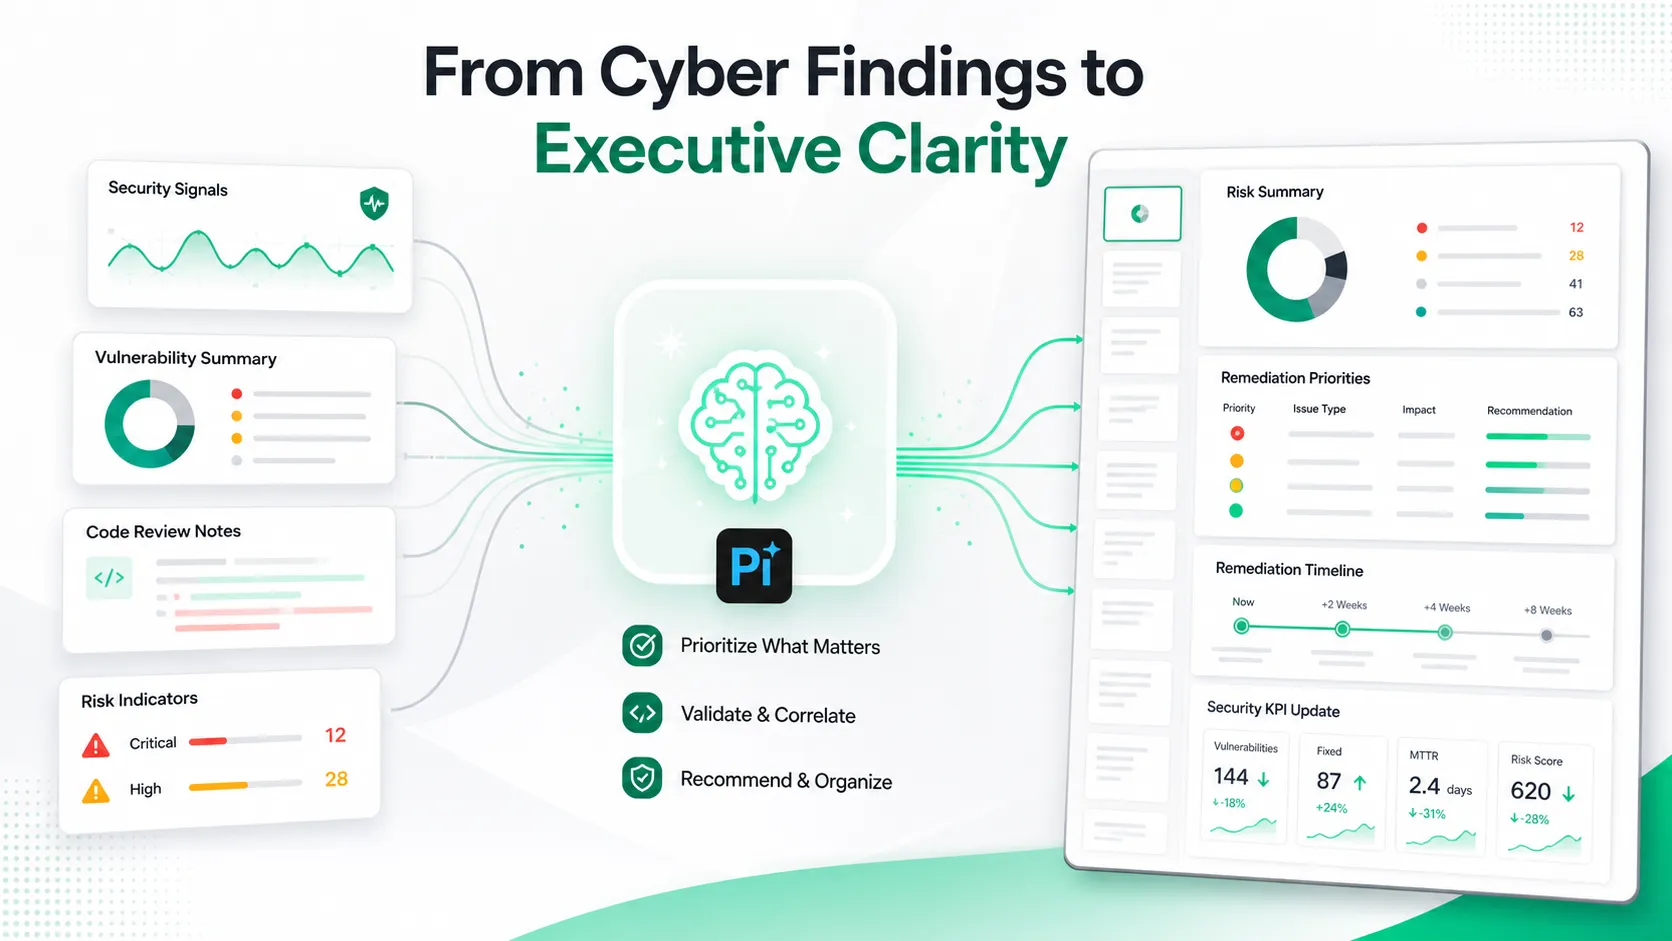
Ang Pi ay hindi isang tool para sa pagtuklas ng cybersecurity. Hindi ito nag-scan ng code, nagpapatunay ng mga kahinaan, o pumapalit sa mga security platform. Gayunpaman, nababagay ito sa communication layer sa paligid ng cybersecurity work.
Kapag mas maraming finding ang nalilikha ng mga AI security system, kailangan pa ring malinaw na ipaliwanag ng mga team ang mga finding na iyon. Madalas kailangan ng mga CISO ang mga update para sa board, pagsusuri ng insidente, plano sa pag-aayos, buod para sa customer, at internal na security briefing. Makakatulong ang Pi na gawing propesyonal na presentasyon para sa mga executive at cross-functional team ang siksik na teknikal na materyal.
Mahalaga ito dahil ang mga resulta sa cybersecurity ay madalas na napagpapasyahan sa labas ng security team. Ang mga pag-apruba sa badyet, timeline ng pag-aayos, tiwala ng customer, at pagpaprayoridad ng mga executive ay nakadepende lahat sa malinaw na komunikasyon. Dapat maging salaysay pangnegosyo ang isang teknikal na finding: ano ang nangyari, ano ang nasa panganib, anong aksyon ang kailangan, at paano susukatin ang progreso.
Mga Guardrail at Governance
Dapat maingat na pamahalaan ang cybersecurity AI. Ang parehong pangangatwiran na tumutulong sa mga depensang koponan ay maaaring magamit sa maling paraan kung ide-deploy nang walang access control, logging, sandboxing, approval workflow, at pagsusuri ng tao. Ipinapakita ng limitadong-access na pamamaraan ng Google ang dual-use na panganib na ito.
Dapat suriin ng mga enterprise ang parehong kakayahan at kontrol. Kapaki-pakinabang ang NIST AI Risk Management Framework sa pag-iisip tungkol sa pagiging mapagkakatiwalaan, panganib, at pananagutan. Dapat ding isaalang-alang ng mga security team ang OWASP Top 10 for LLM Applications, na binibigyang-diin ang mga panganib tulad ng prompt injection, pagtagas ng data, hindi ligtas na paghawak ng output, at labis na awtonomiya.
Malamang na pagsasamahin ng pinakamalalakas na deployment ang automation at pagpipigil. Maaaring pabilisin ng AI ang pag-scan, pagpapatunay, pagbubuod, at pagbalangkas ng patch, ngunit dapat patuloy na angkinin ng mga tao ang pagtanggap ng panganib, mga pagbabago sa production, at pananagutan sa executive level.
Ang Hatol
Itinuturo ng Gemini 3.5 Flash Cyber ang susunod na yugto ng AI cyber defense: magagaan, espesyalisado sa domain, at pinapatakbo ng agent na mga system na kayang suportahan ang tunay na gawain sa seguridad ng software nang malawakan. Ang makatotohanang hinaharap ay hindi AI na pumapalit sa mga security engineer. Ito ay depensang pinangungunahan ng tao at pinabilis ng mga modelong kayang tumuklas, magpatunay, magbuod, at magrekomenda.
Para sa mga developer, nangangahulugan ito ng mas maagang security feedback. Para sa mga security team, nangangahulugan ito ng mas mabilis na triage. Para sa mga CISO, nangangahulugan ito ng hamon sa governance: pag-ampon ng AI na nagpapahusay sa bilis habang pinananatili ang pananagutan, ebidensya, at kontrol.
Mga Madalas Itanong (FAQ)
T: Ano ang Gemini 3.5 Flash Cyber?
S: Ang Gemini 3.5 Flash Cyber ay isang magaang AI model na nakatuon sa cybersecurity mula sa Google DeepMind, na idinisenyo upang suportahan ang mga depensibong gawain tulad ng pagtuklas ng kahinaan, pagpapatunay, pagsusuri ng code, pag-aayos, at mga workflow ng AI security agent.
T: Ang Gemini 3.5 Flash Cyber ba ay isang AI model na pangkalahatang gamit?
S: Hindi. Bahagi ito ng Gemini model family, ngunit espesyalisado ito para sa mga cybersecurity workflow sa halip na para sa malawak na chat, pagsusulat, o mga productivity task.
T: Pinapalitan ba ng Gemini 3.5 Flash Cyber ang mga security engineer?
S: Hindi. Dinisenyo ito upang tulungan ang mga eksperto sa tao sa pamamagitan ng pagpapabilis ng triage, pangangalap ng ebidensya, at pagpaplano ng pag-aayos. Mahalaga pa rin ang pagsusuri, testing, at pag-apruba ng tao.
T: Bakit binabanggit ang Pi sa isang artikulo tungkol sa AI cybersecurity?
S: May kaugnayan ang Pi sa communication layer. Makakatulong ito sa mga team na gawing presentasyon para sa mga executive, update para sa board, plano sa pag-aayos, at buod ng insidente ang komplikadong mga finding sa cybersecurity.


