pamamahala ng katutubong pag-encrypt
Ang pamamahala ng native encryption ay nangangahulugang pagkontrol sa mga feature ng encryption na nakapaloob na sa mga operating system, device, at platform. Para sa karamihan ng mga organisasyon, kabilang dito ang Windows BitLocker, macOS FileVault, file-based encryption ng Android, proteksyon ng data ng iOS, recovery key, patakaran sa device, at pag-uulat.
Simple ang layunin: tiyaking nananatiling protektado ang sensitibong data kung ang laptop, telepono, tablet, o naaalis na drive ay mawala, manakaw, ipaayos, i-retire, o ma-access nang walang pahintulot.
Makapangyarihan ang native encryption dahil bahagi na ito ng platform. Ngunit kailangan pa rin itong pamahalaan. Kung walang malinaw na mga patakaran, pag-iimbak ng recovery key, pagsusuri sa pagsunod, at gabay sa user, maaaring maging hindi pare-pareho o mahirap i-recover ang built-in na encryption kapag may nangyaring mali.
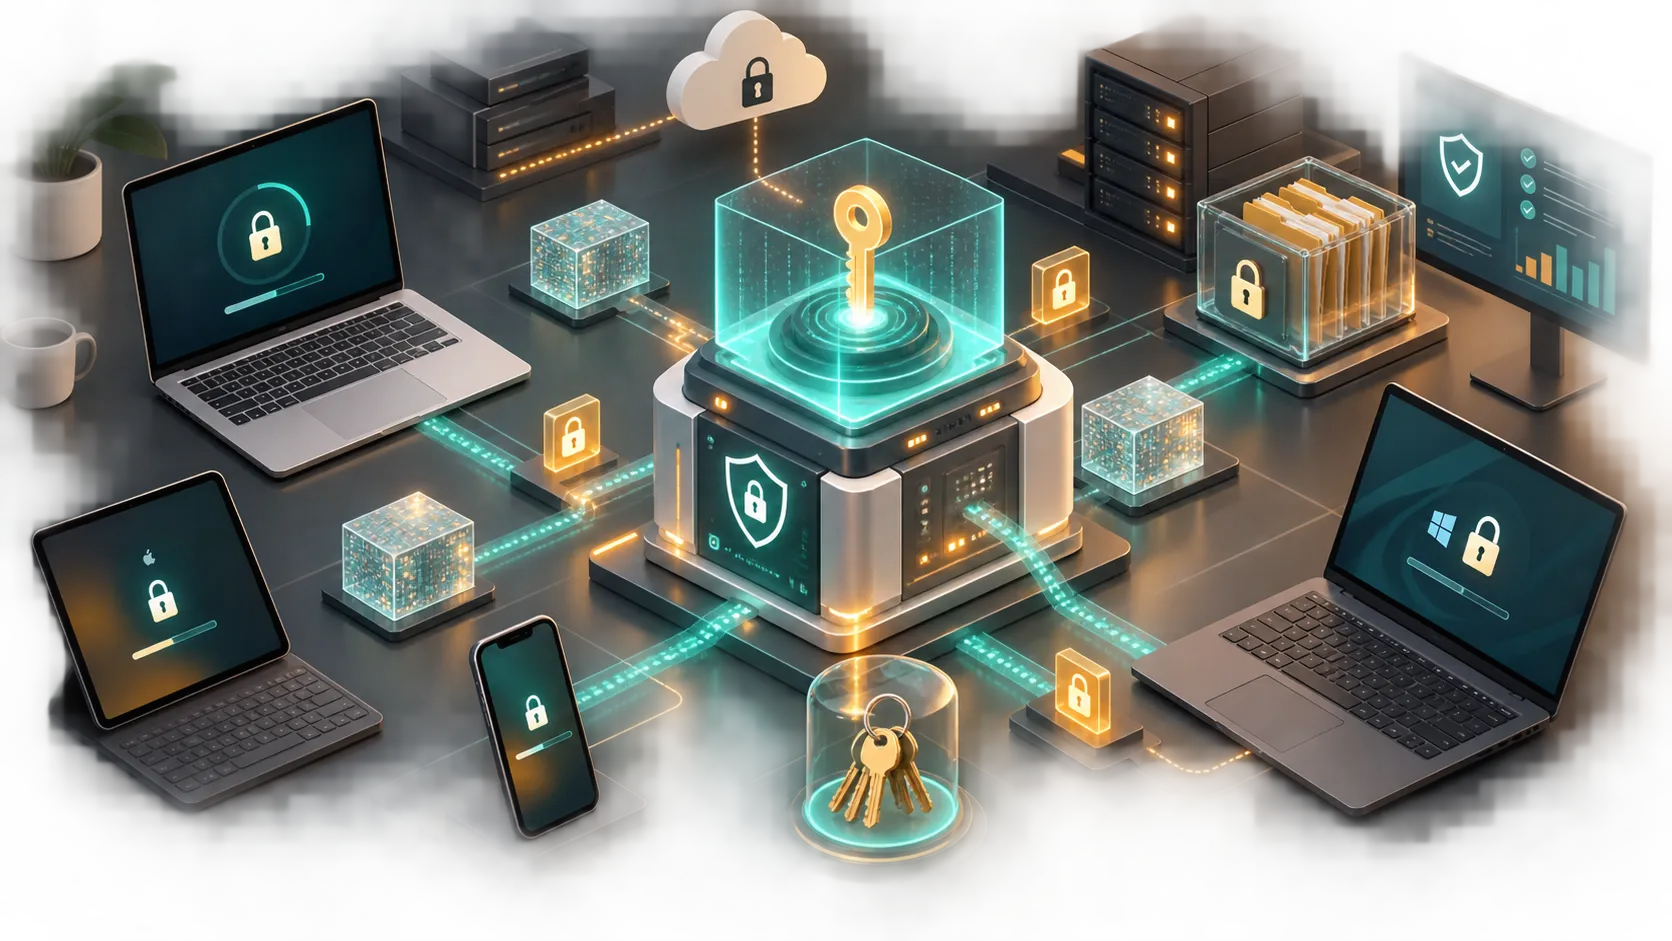
Ang Trabahong Pangseguridad na Dapat Gawin ng Native Encryption
Pinoprotektahan ng native encryption ang data na nakaimbak. Ibig sabihin, nananatiling hindi mababasa ang data na nakaimbak sa isang device maliban kung available ang tamang authentication, recovery key, o paraan ng pag-unlock.
Inilalarawan ng NIST ang storage encryption bilang paraan upang limitahan ang access sa nakaimbak na impormasyon sa mga end-user device gaya ng laptop, mobile device, at naaalis na media. Ang gabay nito sa storage encryption ↗ ay isang mahusay na panimulang punto para maunawaan ang full-disk encryption, volume encryption, at file-level encryption.
Nagbibigay ang CISA ng kahalintulad na praktikal na gabay sa pahina nito tungkol sa pagprotekta sa nakaimbak na data ng device ↗, lalo na para sa mga nawawalang device, naaalis na drive, at pagpaplano ng recovery.
Sa praktika, nakatutulong ang native encryption sa apat na panganib:
- Isang nawawalang laptop na naglalantad ng mga file ng negosyo.
- Isang ninakaw na telepono na nagbibigay ng access sa data sa trabaho.
- Isang ni-retire na drive na mababasa pagkatapos itapon.
- Isang user na nakakalimot ng mga kredensyal at nangangailangan ng ligtas na recovery.
Isang bahagi lamang ang encryption mismo. Ang layer ng pamamahala ang nagpapasya kung pare-pareho ang proteksyon.
Mapa ng mga Kontrol sa Pamamahala ng Native Encryption
Ang pinakamadaling paraan upang isipin ang pamamahala ng native encryption ay bilang isang hanay ng mga kontrol, hindi isang solong switch.
| Bahagi ng kontrol | Ano ang dapat sagutin ng pamamahala ng native encryption | Bakit ito mahalaga |
|---|---|---|
| Saklaw | Aling mga device, drive, at user ang dapat ma-encrypt? | Pinipigilan ang mga puwang sa mga laptop, telepono, at naaalis na media |
| Patakaran | Anong mga setting ang kinakailangan bilang default? | Pinananatiling pare-pareho ang encryption sa buong organisasyon |
| Key escrow | Saan nakaimbak ang mga recovery key? | Pinipigilan ang permanenteng pagkawala ng data habang nagre-recover |
| Access | Sino ang maaaring tumingin o gumamit ng mga recovery key? | Binabawasan ang panganib mula sa insider at help desk |
| Pagsubaybay | Paano sinusuri ang status ng encryption? | Maagang natutukoy ang mga device na hindi sumusunod |
| Recovery | Ano ang mangyayari kapag na-lock out ang isang user? | Ginagawang mas mabilis at mas ligtas ang suporta |
| Lifecycle | Ano ang mangyayari habang inaayos, inililipat, o itinatapon ang device? | Pinoprotektahan ang data habang nagbabago ang mga device |
Ipinapakita ng talahanayang ito ang pagkakaiba sa pagitan ng “available ang encryption” at “aktuwal na pinamamahalaan ang encryption.”
Windows: Pamahalaan ang BitLocker at Device Encryption
Sa Windows, karaniwang nangangahulugan ang native encryption ng BitLocker o awtomatikong device encryption.
Ipinapaliwanag ng pangkalahatang-ideya ng BitLocker ng Microsoft ↗ na pinoprotektahan ng BitLocker ang mga volume laban sa offline na access, lalo na kapag nawawala, nananakaw, o inaalis sa serbisyo ang mga device. Para sa mga pinamamahalaang kapaligiran, ang mahalaga ay hindi lamang ang pag-on ng BitLocker. Kailangang tiyaking nasa lugar ang tamang patakaran, paraan ng recovery, at proseso ng pag-uulat.
Dapat tukuyin ng isang praktikal na patakaran sa encryption para sa Windows ang:
- kung aling mga drive ang dapat ma-encrypt;
- kung sapat ang proteksyong TPM-only;
- kung kinakailangan ang mga PIN para sa mga user na mas mataas ang panganib;
- kung saan bina-back up ang mga recovery key;
- kung sino ang maaaring kumuha ng mga recovery key;
- kung paano iniuulat ang nabigo o nasuspindeng encryption.
Mahalaga ang pagpaplano ng recovery. Ipinapaliwanag ng pangkalahatang-ideya ng BitLocker recovery ng Microsoft ↗ ang iba't ibang opsyon sa recovery, kabilang ang mga recovery password, recovery key, key package, at data recovery agent. Dapat idokumento ng mga team kung aling opsyon ang pinapayagan bago mangyari ang isang totoong lockout.
macOS at Apple Devices: Pamahalaan ang FileVault at Proteksyon ng Data
Sa macOS, nakasentro ang native encryption sa FileVault. Ipinapaliwanag ng gabay ng Apple sa pamamahala ng FileVault gamit ang pamamahala ng device ↗ kung paano maipapatupad ng mga organisasyon ang FileVault, makokontrol ang pagpapaliban ng user, mapapamahalaan kung ipinapakita sa mga user ang mga recovery key, at mai-escrow ang mga personal recovery key sa pamamagitan ng pamamahala ng device.
Para sa iPhone, iPad, at mas bagong Apple platform, malapit na nakaugnay ang encryption sa Data Protection. Ipinapaliwanag ng pangkalahatang-ideya ng Encryption at Data Protection ng Apple ↗ kung paano pinoprotektahan ng mga Apple device ang data ng user at korporasyon kapag ang device ay nawala, nanakaw, o nakompromiso.
Para sa mga kapaligiran ng Apple, dapat magtuon ang pamamahala sa:
- pagpapatupad ng FileVault habang nagsi-set up kung naaangkop;
- pag-e-escrow ng mga recovery key sa aprubadong sistema ng pamamahala;
- pagpapalit ng mga recovery key pagkatapos gamitin;
- pagkumpirma kung aling mga user ang maaaring mag-unlock ng mga naka-encrypt na volume;
- pagdodokumento ng mangyayari habang inililipat o muling itinatakda ang device.
Ang pangunahing panganib ay ang pag-aakalang ang “naka-encrypt ang mga Apple device” ay nangangahulugang kontrolado na ng organisasyon ang recovery at pag-uulat. Magkahiwalay na usapin ang mga iyon.
Android: Pamahalaan ang Encryption sa Pamamagitan ng Patakaran sa Device
May native encryption din ang mga Android device. Pinapayagan ng file-based encryption ng Android na ma-encrypt ang magkakaibang file gamit ang magkakaibang key, at ipinapaliwanag ng Android Open Source Project ang modelong ito sa dokumentasyon nito sa file-based encryption ↗.
Para sa mga device ng negosyo, karaniwang pinamamahalaan ang encryption sa pamamagitan ng Android Enterprise. Ipinapaliwanag ng gabay ng Google sa pamamahala ng Android ↗ na maaaring magpatupad ang mga organisasyon ng mga patakarang pangseguridad gaya ng screen lock at storage encryption sa pamamagitan ng solusyon sa pamamahala.
Dapat tukuyin ng pamamahala ng Android encryption ang:
- kung aling mga device ang pinapayagan para sa paggamit sa trabaho;
- kung ganap na pinamamahalaan ang device o BYOD na may work profile;
- anong lakas ng screen lock ang kinakailangan;
- kung paano ila-lock o buburahin ang mga nawawalang device;
- kung paano sinusubaybayan ang status ng pagsunod;
- kung natutugunan pa rin ng mga lumang device ang mga kinakailangan sa seguridad.
Pinakamalakas ang Android encryption kapag ipinares sa pagpapatala ng device, patakaran sa lock screen, mga kinakailangan sa update, at remote wipe.
Ang Pamamahala ng Key ang Tunay na Problema sa Pamamahala
Nakadepende ang encryption sa mga key. Mukhang malinaw ito, ngunit maraming programa sa encryption ang nabibigo dahil mahina ang pamamahala ng key.
Saklaw ng mga gabay ng NIST sa pamamahala ng key ↗ ang pagpaplano, proteksyon, lifecycle, at pamamahala ng cryptographic keying material. Para sa native encryption, karaniwang praktikal na tanong ang: saan nakaimbak ang mga recovery key, at sino ang maaaring gumamit ng mga ito?
Dapat sagutin ng isang mahusay na proseso para sa recovery key ang:
1. Saan ini-escrow ang key? 2. Awtomatiko o mano-manong iniimbak ang key? 3. Sino ang maaaring kumuha nito? 4. Nala-log ba ang pagkuha? 5. Pinapalitan ba ang key pagkatapos gamitin? 6. Ano ang mangyayari kapag ni-retire ang device? 7. Ano ang mangyayari kung magbago ang sistema ng pamamahala?
Huwag iwan ang mga recovery key sa mga screenshot, spreadsheet, shared drive, o personal na tala. Dapat kontrolado, naka-log, at limitado ang access sa recovery.
Isang Praktikal na Pagkakasunod-sunod ng Pagpapatupad
Mas madali ang pamamahala ng native encryption kapag ipinapatupad ito nang paunti-unti.
Hakbang 1: Imbentaryo ng mga device
Ilista ang mga laptop, desktop, telepono, tablet, at naaalis na drive na maaaring mag-imbak ng data ng negosyo.
Hakbang 2: Tukuyin ang kinakailangang saklaw
Magpasya kung aling mga uri ng device ang kailangang gumamit ng native encryption at kung aling mga eksepsyon ang pinapayagan.
Hakbang 3: Pumili ng mga patakaran sa platform
Itakda ang mga panuntunan para sa BitLocker, FileVault, Android, at iba pang platform bago ang malawakang deployment.
Hakbang 4: I-configure ang recovery key escrow
Tiyaking nakaimbak ang mga recovery key sa aprubadong sistema bago umasa ang mga user sa mga ito.
Hakbang 5: Mag-pilot kasama ang maliit na grupo
Subukan ang recovery, mga salungatan sa patakaran, paglipat ng device, at komunikasyon sa user.
Hakbang 6: Unti-unting ipatupad
Lumipat mula sa mode na pag-uulat lamang tungo sa pagpapatupad pagkatapos maresolba ang mga isyu sa pilot.
Hakbang 7: Patuloy na subaybayan
Suriin ang status ng encryption, nasuspindeng proteksyon, nabigong escrow, mga hindi pinamamahalaang device, at mga kaganapan sa recovery.
Iniiwasan ng pagkakasunod-sunod na ito ang pinakakaraniwang pagkakamali: malawakang pag-enable ng encryption bago masubukan ang recovery.
Ano ang Iuulat sa Pamunuan
Hindi kailangan ng mga lider sa seguridad ang bawat teknikal na setting. Kailangan nila ng malinaw na pagtingin sa saklaw, panganib, at kahandaan.
Dapat ipakita ng isang kapaki-pakinabang na ulat sa native encryption ang:
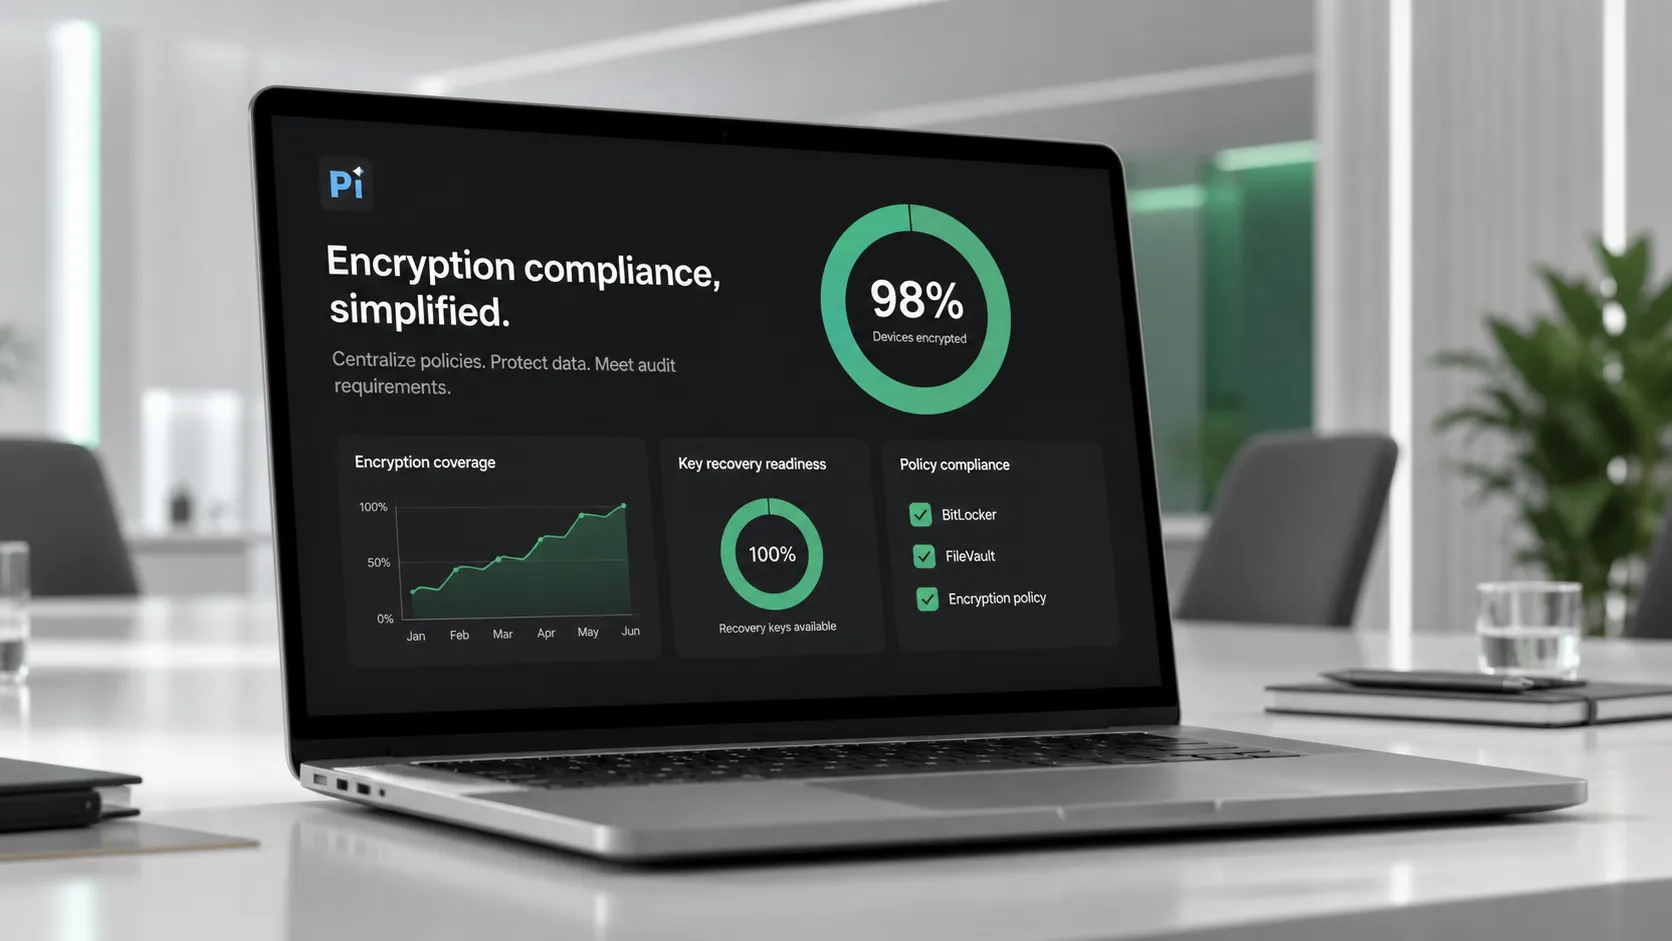
- porsiyento ng mga pinamamahalaang device na naka-encrypt;
- bilang ng mga device na walang recovery key;
- mga device na may nasuspinde o nabigong encryption;
- mga user o team na mataas ang panganib na hindi saklaw;
- mga kaganapan sa recovery sa panahon ng pag-uulat;
- mga device na naghihintay na i-retire o burahin;
- mga eksepsyon sa patakaran at mga may-ari nito.
Kung kailangan mong ipaliwanag ang saklaw ng encryption sa mga executive o kliyente, maaari mong gawing presentasyong handa para sa mga stakeholder ang iyong patakaran sa native encryption gamit ang Pi ↗. Gamitin ito upang iulat ang saklaw, mga panganib, kahandaan sa recovery, at mga susunod na hakbang nang hindi ginagawang teknikal na tambakan ang presentation deck.
Kapag Hindi Sapat ang Native Encryption
Pinoprotektahan ng native encryption ang nakaimbak na data, ngunit hindi nito nalulutas ang bawat problema sa seguridad.
Hindi nito pinapalitan ang:
- pamamahala ng identidad at access;
- endpoint detection and response;
- backup at disaster recovery;
- pamamahala ng patch;
- pag-iwas sa pagkawala ng data;
- proteksyon laban sa phishing;
- mga kontrol sa access sa cloud;
- ligtas na pagtatapon ng device.
Hindi rin nito pinoprotektahan ang data pagkatapos i-unlock ng isang awtorisadong user ang device at normal na ma-access ang mga file. Kapag tumatakbo na ang sistema at napatotohanan ang user, kailangan pa rin ng iba pang mga kontrol.
Dapat ituring ang native encryption bilang batayang kontrol, hindi bilang buong estratehiya sa seguridad.
Ang Hatol
Ang pamamahala ng native encryption ay tungkol sa paggawa ng built-in na encryption na maaasahan. Simula pa lamang ang pag-on ng BitLocker, FileVault, Android encryption, o Apple Data Protection.
Tinutukoy ng isang matatag na programa ang saklaw, nagpapatupad ng mga patakaran, nag-e-escrow ng mga recovery key, nililimitahan ang access sa recovery, sinusubaybayan ang pagsunod, at sinusubukan kung ano ang mangyayari kapag ang device ay nawala, na-lock, inilipat, o ni-retire.
Ang pinakamahusay na programa sa encryption ay hindi iyong may pinakamalakas na checkbox. Ito ang programang gumagana ang proteksyon, recovery, at pag-uulat kapag talagang kailangan ito ng organisasyon.
Mga Madalas Itanong
Ano ang pamamahala ng native encryption?
Ang pamamahala ng native encryption ay ang proseso ng pagkontrol sa mga built-in na feature ng encryption sa iba't ibang device at platform. Kabilang dito ang pagpapatupad ng patakaran, recovery key escrow, pagsubaybay sa pagsunod, mga daloy ng trabaho sa recovery, at paghawak sa lifecycle ng mga naka-encrypt na device.
Pareho ba ang native encryption at full-disk encryption?
Hindi palagi. Ang native encryption ay nangangahulugang encryption na nakapaloob sa operating system o platform. Maaaring kabilang dito ang full-disk encryption, volume encryption, file-based encryption, o mga feature sa proteksyon ng data depende sa device at operating system.
Bakit mahalaga ang pamamahala ng recovery key?
Mahalaga ang pamamahala ng recovery key dahil maaaring hindi ma-access ang naka-encrypt na data kung makalimutan ng mga user ang mga password, mag-trigger ng recovery ang mga pagbabago sa hardware, o ilipat ang mga device. Dapat ligtas na i-escrow ang mga recovery key, limitahan ang access, at i-log ang pagkuha.
Ano ang dapat subaybayan ng isang organisasyon para sa pagsunod sa native encryption?
Dapat subaybayan ng mga organisasyon ang status ng encryption, status ng recovery key escrow, pagsunod sa patakaran, nasuspindeng proteksyon, nabigong encryption, pagmamay-ari ng device, mga kaganapan sa recovery, at mga eksepsyon. Ipinapakita ng mga metrikang ito kung talagang gumagana ang encryption sa buong kapaligiran.


