ano ang firewall
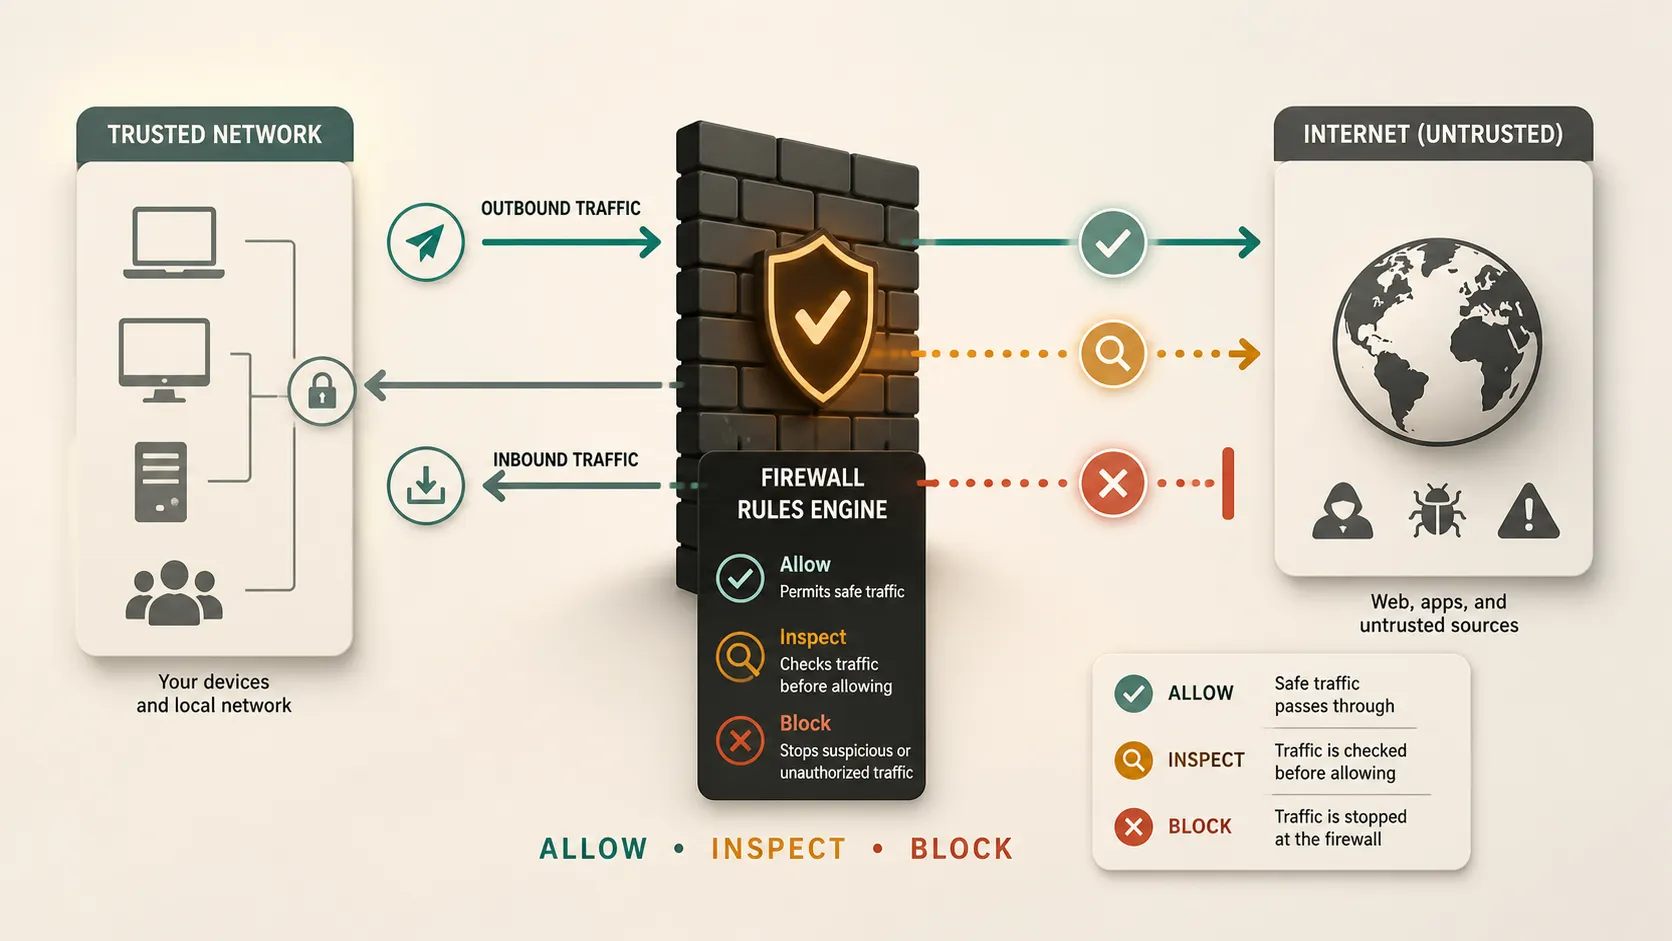
Ang firewall ay isang hadlang sa seguridad na kumokontrol sa trapiko sa pagitan ng mga pinagkakatiwalaan at hindi pinagkakatiwalaang network. Sa madaling salita, ito ang nagpapasya kung ano ang pinapayagang pumasok, kung ano ang pinapayagang lumabas, at kung ano ang dapat harangin.
Ang pinakamadaling paraan upang maunawaan ang firewall ay isipin ito bilang isang security desk sa pasukan ng gusali. Hindi lahat ay maaaring basta pumasok. Sinusuri ng guwardiya kung sino ang dumarating, saan sila pupunta, at kung pinapayagan sila. Gumagawa ang firewall ng katulad na bagay sa trapiko sa network. Sinusuri nito ang data na gumagalaw sa pagitan ng mga device, network, app, at internet.
Tinutukoy ng NIST ang firewall bilang isang gateway o system na naglilimita sa pag-access sa pagitan ng mga network ayon sa patakaran sa seguridad. Ipinaliliwanag ng Microsoft ang firewall bilang isang bagay na kumokontrol sa kung ano ang pinapayagan at hindi pinapayagang dumaan sa mga network port sa gabay nito tungkol sa kung ano ang firewall.
Ano ang Ginagawa ng Firewall
Tumutulong ang firewall na kontrolin ang pag-access sa network. Hindi nito ginagawang ganap na ligtas ang isang system, ngunit binabawasan nito ang panganib sa pamamagitan ng pagsala ng trapiko batay sa mga panuntunan.
Maaaring gawin ng firewall ang mga sumusunod:
- Harangin ang mga hindi gustong papasok na koneksyon
- Payagan ang pinagkakatiwalaang palabas na trapiko
- Limitahan ang trapiko ayon sa IP address, port, protocol, o application
- Ihiwalay ang mga pinagkakatiwalaang panloob na network mula sa pampublikong internet
- Itala ang kahina-hinala o hinarang na aktibidad
- Tumulong sa pagpapatupad ng mga patakaran sa seguridad ng kumpanya
Para sa gumagamit sa bahay, maaaring nakapaloob ang firewall sa router at computer. Para sa negosyo, maaaring nasa gilid ng network ang mga firewall, sa loob ng mga cloud environment, sa pagitan ng mga departamento, o sa mga indibidwal na device.
Paano Gumagana ang Firewall
Gumagalaw ang trapiko sa network sa maliliit na yunit ng data. Tinitingnan ng firewall ang trapikong iyon at ikinukumpara ito sa mga panuntunan. Kung tumutugma ang trapiko sa isang pinapayagang panuntunan, maaari itong dumaan. Kung tumutugma ito sa isang hinarang na panuntunan, o hindi nakakatugon sa patakaran, tinatanggihan ito ng firewall.
Maaaring ibatay ang mga panuntunan sa mga detalyeng tulad ng:
- Pinagmumulang IP address
- Patutunguhang IP address
- Numero ng port
- Protocol
- Application
- Pagkakakilanlan ng user
- Kalagayan ng koneksyon
- Panganib sa seguridad
Inilalarawan ng Cisco ang firewall bilang isang tool na sumusubaybay sa papasok at palabas na trapiko at nagpapahintulot o humaharang ng trapiko batay sa mga panuntunan sa seguridad. Ang desisyong batay sa panuntunan ang pangunahing ideya.
Papasok at Palabas na Trapiko
Ang papasok na trapiko ay trapikong pumapasok sa isang device o network. Halimbawa, ang isang tao sa internet na sumusubok kumonekta sa server ng kumpanya ay nagpapadala ng papasok na trapiko.
Ang palabas na trapiko ay trapikong lumalabas sa isang device o network. Halimbawa, ang laptop na nagbubukas ng website ay nagpapadala ng palabas na trapiko.
Maraming personal firewall ang humaharang sa karamihan ng hindi hinihinging papasok na trapiko bilang default. Mahalaga ito dahil hindi kailangan ng karamihan ng laptop at device sa bahay na direktang konektahan sila ng mga estranghero sa internet. Mahalaga rin ang mga panuntunan para sa palabas na trapiko, lalo na sa mga negosyo, dahil maaaring subukan ng malware na kumonekta sa mga remote server pagkatapos mahawahan ang isang device.
Mga Panuntunan ng Firewall
Ang mga panuntunan ng firewall ay ang mga tagubiling nagsasabi sa firewall kung ano ang papayagan o haharangin.
Maaaring sabihin ng isang simpleng panuntunan:
- Payagan ang pag-browse sa web sa pamamagitan ng HTTPS
- Harangin ang hindi kilalang papasok na trapiko
- Payagan ang trapiko ng email mula sa mga aprubadong server
- Harangin ang trapiko mula sa kahina-hinalang IP address
- Payagan ang business app na kumonekta lamang sa isang partikular na server
Dapat maging tiyak ang mahusay na mga panuntunan ng firewall. Hindi kapaki-pakinabang ang panuntunang nagpapahintulot sa lahat. Maaaring masira ng panuntunang sobra ang hinaharang ang normal na trabaho. Ang praktikal na layunin ay payagan ang kinakailangang trapiko at bawasan ang hindi kinakailangang panganib.
Ipinaliliwanag ng Mga Alituntunin ng NIST tungkol sa mga Firewall at Patakaran sa Firewall ang patakaran sa firewall, configuration, pagsubok, pag-deploy, at pamamahala nang mas detalyado.
Karaniwang Uri ng Firewall
| Uri ng firewall | Ano ang ginagawa nito | Pinakamainam para sa |
|---|---|---|
| Packet filtering | Sinusuri ang mga pangunahing detalye ng packet | Simpleng pagkontrol ng trapiko |
| Stateful inspection | Sinusubaybayan ang mga aktibong koneksyon | Pangkalahatang depensa sa network |
| Proxy firewall | Kumikilos sa pagitan ng user at serbisyo | Pagsala sa antas ng application |
| Next-generation firewall | Nagdaragdag ng mas malalim na pagsusuri | Seguridad ng negosyo |
| Cloud firewall | Pinoprotektahan ang cloud traffic | Mga cloud app at workload |
Pinasimple ang talahanayang ito, ngunit ibinibigay nito ang pangunahing ideya. Pinagsasama ng ilang modernong firewall ang ilan sa mga pamamaraang ito.
Hardware Firewall Kumpara sa Software Firewall
Ang hardware firewall ay isang pisikal na device. Madalas itong nasa pagitan ng pribadong network at internet. Maraming home router ang may kasamang pangunahing mga feature ng firewall. Maaaring gumamit ang mga negosyo ng nakatalagang firewall appliance upang protektahan ang mga network sa opisina, data center, o lokasyon ng sangay.
Ang software firewall ay tumatakbo sa isang device, tulad ng laptop, desktop, o server. Inilalarawan ng pangkalahatang-ideya ng Windows Firewall ng Microsoft ang Windows Firewall bilang isang host-based firewall na nagsasala ng trapikong pumapasok at lumalabas sa isang device.
Sa maraming setup, pareho ang ginagamit. Pinoprotektahan ng router o network firewall ang mas malawak na network, habang pinoprotektahan ng device firewall ang indibidwal na makina.
Network Firewall Kumpara sa Host-Based Firewall
Pinoprotektahan ng network firewall ang hangganan ng network. Maaari itong nasa pagitan ng network ng opisina at internet, sa pagitan ng dalawang panloob na segment ng network, o sa pagitan ng network ng kumpanya at cloud environment.
Pinoprotektahan ng host-based firewall ang isang device. Kinokontrol nito kung anong trapiko ang maaaring pumasok o lumabas sa partikular na computer o server na iyon.
Kapwa kapaki-pakinabang ang dalawa. Maaaring pigilan ng network firewall ang maraming hindi gustong koneksyon bago makarating ang mga ito sa mga panloob na system. Mahalaga pa rin ang host-based firewall kung lilipat ang device sa ibang network, kokonekta sa pampublikong Wi-Fi, o nangangailangan ng sarili nitong proteksyon.
Ano ang Maaaring Protektahan ng Firewall
Maaaring mabawasan ng firewall ang maraming karaniwang panganib. Maaari nitong harangin ang mga hindi gustong pagtatangkang mag-access, limitahan ang mga nakalantad na serbisyo, paghigpitan ang kahina-hinalang trapiko, at makatulong na maiwasan ang hindi awtorisadong koneksyon.
Para sa mga negosyo, sinusuportahan din ng mga firewall ang segmentation. Ibig sabihin nito ay paghihiwalay ng mga bahagi ng network upang ang problema sa isang lugar ay hindi awtomatikong kumalat sa lahat ng iba pang lugar. Tinatalakay ng gabay ng CISA tungkol sa pagpapatibay ng imprastraktura ng komunikasyon ang paggamit ng mga kakayahan ng firewall at segmentation bilang bahagi ng mas malawak na defense-in-depth na pamamaraan sa gabay nito sa pinahusay na visibility at pagpapatibay.
Lalo na kapaki-pakinabang ang firewall kapag pinagsama sa malalakas na password, update, endpoint protection, backup, identity control, at pagsasanay sa user.
Ano ang Hindi Kayang Gawin ng Firewall
Mahalaga ang firewall, ngunit hindi ito mahika.
Maaaring hindi mapigilan ng firewall ang:
- Mga phishing email
- Mahihinang password
- Ninakaw na kredensyal sa pag-log in
- Malware na nakatago sa loob ng pinapayagang trapiko
- Hindi ligtas na download
- Mga pag-atake sa pamamagitan ng mga aprubadong app
- Mga pagkakamali ng tao
- Hindi maayos na na-configure na mga cloud service
Halimbawa, kung mag-log in ang user sa pekeng login page at ibigay ang password, maaaring hindi mapigilan ng firewall ang maling paggamit sa account. Kung masyadong malawak ang isang panuntunan ng firewall, maaaring payagan ang mapanganib na trapiko dahil mahina mismo ang patakaran.
Iyan ang dahilan kung bakit bahagi ang mga firewall ng cybersecurity, hindi ang kabuuan nito.
Bakit Gumagamit ng Firewall ang mga Indibidwal
Gumagamit ng firewall ang mga indibidwal upang mabawasan ang hindi gustong pag-access sa mga personal na device at home network. Ang laptop na nakakonekta sa pampublikong Wi-Fi ay hindi dapat bukas sa lahat ng iba pang device sa network na iyon.
Tumutulong ang personal firewall na kontrolin kung aling mga app ang maaaring makipag-ugnayan at kung maaaring kumonekta ang ibang mga device. Ipinaliliwanag ng gabay ng Microsoft tungkol sa firewall at proteksyon sa network ang pagkakaiba ng pribado at pampublikong network profile sa Windows Security.
Para sa karamihan ng tao, simple ang tamang hakbang: panatilihing naka-on ang firewall maliban kung may partikular at pinagkakatiwalaang dahilan upang baguhin ito.
Bakit Gumagamit ng Firewall ang mga Negosyo
Gumagamit ng firewall ang mga negosyo dahil mas marami silang system, user, data, at panganib. Maaaring kailanganin ng kumpanya na protektahan ang mga rekord ng customer, panloob na tool, sistema ng pagbabayad, cloud workload, device ng empleyado, at remote access.
Makakatulong ang business firewall na:
- Kontrolin ang pag-access sa mga panloob na system
- Ihiwalay ang guest Wi-Fi mula sa mga device ng kumpanya
- Protektahan ang mga server laban sa hindi gustong trapiko
- Suportahan ang mga kinakailangan sa pagsunod
- Subaybayan ang kahina-hinalang aktibidad
- Limitahan ang pinsala kung makompromiso ang isang system
Mahalaga rin ang mga firewall para sa remote at hybrid na trabaho. Maaaring kumonekta ang mga empleyado mula sa maraming lokasyon, at maaaring dumaan ang trapiko sa mga cloud service, VPN, at SaaS platform.
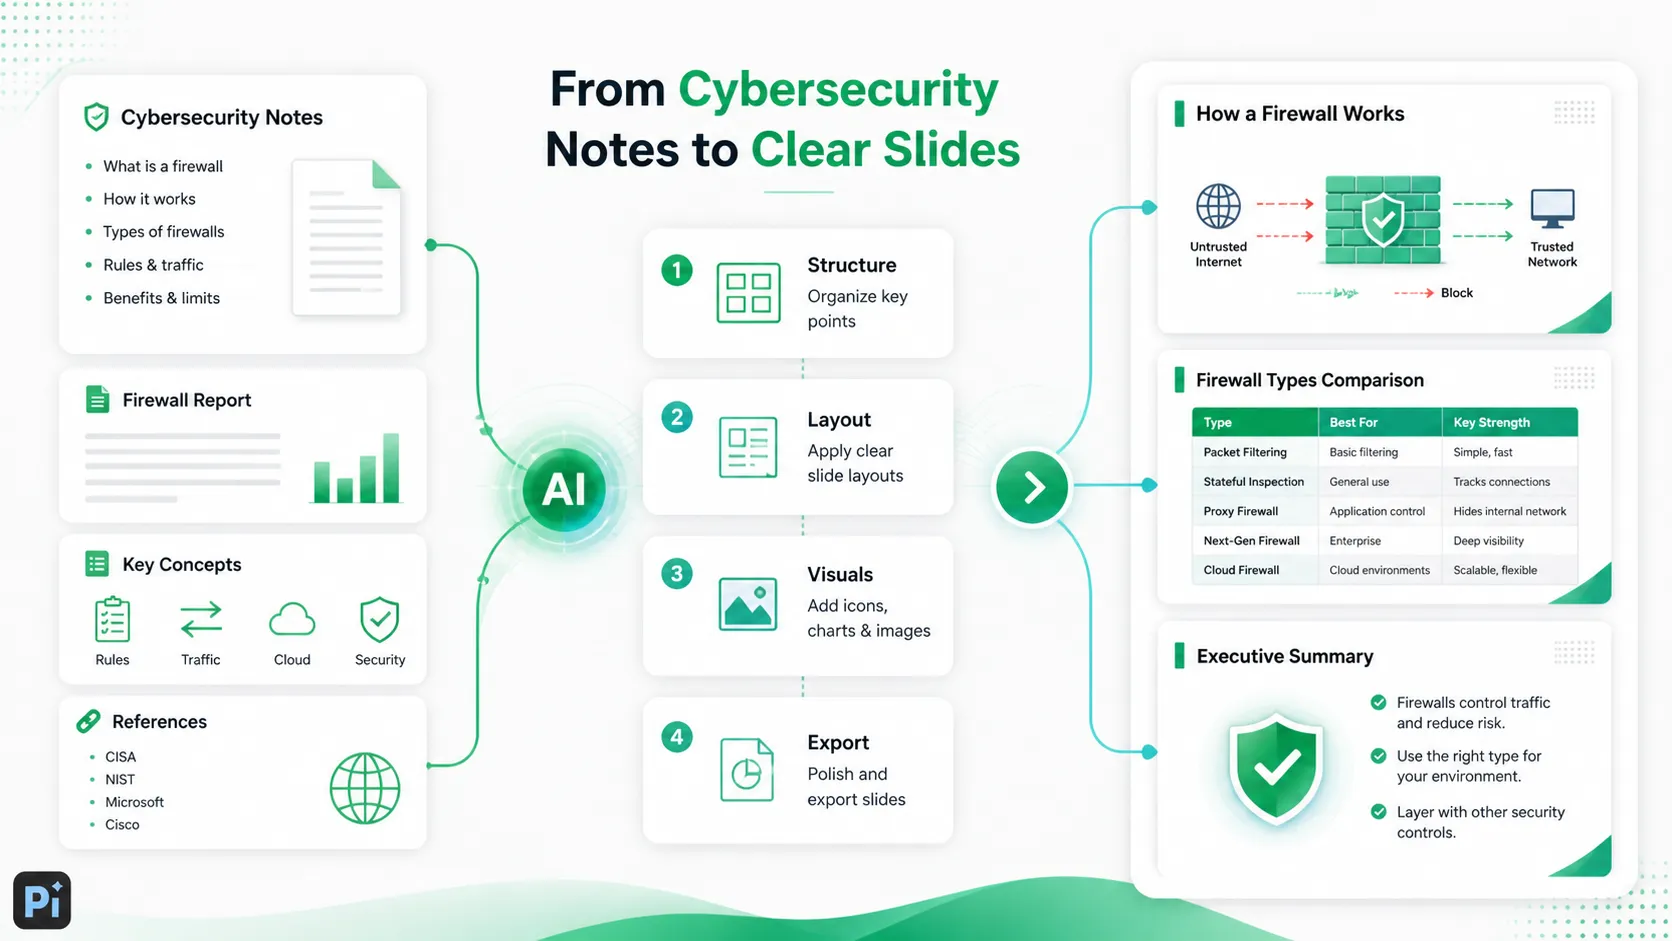
Pagpapaliwanag ng mga Konsepto ng Firewall sa Isang Presentasyon
Kung kailangan mong ipaliwanag ang mga firewall sa isang presentasyon, iwasang magsimula sa napakaraming teknikal na detalye. Magsimula sa layunin: kinokontrol ng firewall ang trapiko batay sa mga panuntunan.
Maaaring ganito ang simpleng istruktura ng presentasyon:
1. Anong problema ang nilulutas ng firewall
2. Ano ang ginagawa ng firewall
3. Paano gumagana ang mga panuntunan sa trapiko
4. Papasok kumpara sa palabas na trapiko
5. Hardware kumpara sa software firewall
6. Karaniwang uri ng firewall
7. Ano ang kaya at hindi kayang protektahan ng mga firewall
8. Bakit mahalaga ang mga ito para sa mga indibidwal at negosyo
Gumamit ng mga diagram kung posible. Ipakita ang isang pinagkakatiwalaang network, ang internet, at ang firewall sa pagitan ng mga ito. Pagkatapos ay ipakita ang pinapayagan at hinarang na trapiko. Mas madaling maunawaan ang biswal na daloy kaysa sa mahabang listahan ng mga port at protocol.
Ang Hatol
Ang firewall ay isa sa mga pangunahing pundasyon ng cybersecurity. Kinokontrol nito ang trapiko sa network, hinaharang ang hindi gustong pag-access, at tumutulong sa pagpapatupad ng mga panuntunan sa seguridad sa pagitan ng pinagkakatiwalaan at hindi pinagkakatiwalaang lugar.
Ang mahalagang tandaan ay ang firewall ay isang filter, hindi isang kumpletong system ng seguridad. Pinakamahusay itong gumagana kapag maingat na na-configure at pinagsama sa iba pang proteksyon, tulad ng mga update, identity security, endpoint protection, backup, pagsubaybay, at kamalayan ng user.
Para sa mga indibidwal, ang pagpapanatiling naka-on ang firewall ay simpleng paraan upang mabawasan ang panganib. Para sa mga negosyo, maaaring hubugin ng disenyo at patakaran ng firewall kung gaano kaligtas na nakikipag-ugnayan ang network, cloud system, at mga user.
Mga Madalas Itanong (FAQ)
T: Ano ang firewall sa simpleng salita?
S: Ang firewall ay isang hadlang sa seguridad na kumokontrol sa trapiko sa network. Nagpapasya ito kung ano ang maaaring pumasok o lumabas sa isang device o network batay sa mga panuntunan.
T: Hardware o software ba ang firewall?
S: Maaari itong alinman sa dalawa. Ang hardware firewall ay isang pisikal na device, tulad ng router o firewall appliance. Ang software firewall ay tumatakbo sa computer, server, o endpoint.
T: Napipigilan ba ng firewall ang lahat ng hacker?
S: Hindi. Tumutulong ang firewall na harangin ang hindi gustong trapiko at mabawasan ang panganib, ngunit hindi nito mapipigilan ang bawat banta. Maaari pa ring lumikha ng panganib ang phishing, ninakaw na password, hindi ligtas na download, at maling pagkaka-configure na app.
T: Dapat ko bang panatilihing naka-on ang aking firewall?
S: Oo, sa karamihan ng kaso. Karaniwang dapat panatilihing naka-enable ng mga gumagamit sa bahay at negosyo ang mga firewall at baguhin lamang ang mga setting kapag nauunawaan nila ang epekto sa seguridad.


