Explication de l’AI Act de l’UE : ce que les entreprises d’IA doivent savoir en 2026
L’AI Act de l’UE est un cadre réglementaire destiné aux entreprises qui développent, achètent ou déploient des systèmes d’IA en 2026. Pour les entreprises d’IA, la question essentielle est de savoir quelles obligations s’appliquent à chaque produit, modèle ou flux de travail.
Méta-description : Comprenez l’AI Act de l’UE, ses exigences de conformité, ses obligations de transparence, les règles relatives à l’IA à usage général et ce que les entreprises d’IA doivent savoir en 2026.
Qu’est-ce que l’AI Act de l’UE ?
L’AI Act de l’UE réglemente les systèmes d’IA en fonction des risques. Au lieu de traiter chaque produit d’IA de la même manière, il classe les cas d’utilisation selon leur impact potentiel sur les personnes, la sécurité publique, les droits fondamentaux et la société.
Un assistant de rédaction à faible risque ne sera pas soumis aux mêmes obligations qu’un système d’IA utilisé pour le recrutement, la notation de crédit, l’éducation, les soins de santé, les forces de l’ordre ou les infrastructures critiques. Pour les entreprises, cela affecte la conception des produits, la gouvernance des données, l’évaluation des modèles, la documentation, la communication avec les utilisateurs et les achats.
Pourquoi l’AI Act de l’UE est important pour les entreprises d’IA
L’AI Act de l’UE peut s’appliquer au-delà de l’Union européenne lorsqu’un système d’IA est mis sur le marché de l’UE, utilisé dans l’UE ou produit des résultats qui affectent des personnes dans l’UE.
Cela concerne les fournisseurs SaaS, les fournisseurs d’API, les entreprises de modèles d’IA et les entreprises qui utilisent l’IA générative dans des flux de travail destinés aux clients ou réglementés. Cela modifie également les attentes en matière d’achats : les acheteurs d’entreprise demandent de plus en plus une documentation sur l’IA responsable, de la transparence et des contrôles des risques liés aux modèles.
Calendrier de l’AI Act de l’UE : ce que les entreprises doivent savoir en 2026
L’AI Act de l’UE s’applique progressivement. Selon la Commission européenne, différentes parties du règlement s’appliquent à des dates différentes ; les entreprises doivent donc éviter de considérer 2026 comme une échéance unique pour chaque obligation.
| Date | Ce qui s’applique |
|---|---|
| 1er août 2024 | L’AI Act de l’UE est entré en vigueur |
| 2 février 2025 | Les dispositions générales, les exigences en matière de culture de l’IA et les pratiques d’IA interdites ont commencé à s’appliquer |
| 2 août 2025 | Les règles relatives aux modèles d’IA à usage général et à la gouvernance ont commencé à s’appliquer |
| 2 août 2026 | La plupart des règles de l’AI Act, y compris les règles de transparence, commencent à s’appliquer et l’application des règles applicables débute |
| 2 décembre 2027 | Les règles relatives aux systèmes d’IA à haut risque énumérés à l’annexe III s’appliquent |
| 2 août 2028 | Les règles relatives aux systèmes d’IA à haut risque intégrés dans des produits réglementés s’appliquent |
Pour les entreprises d’IA, 2026 est particulièrement importante, car les obligations de transparence, les attentes en matière de gouvernance et les activités de contrôle deviennent plus pertinentes. Certaines obligations liées aux systèmes à haut risque s’appliquent plus tard selon le type de système.
Source : calendrier de mise en œuvre de l’AI Act de la Commission européenne
Comprendre le cadre de l’AI Act de l’UE fondé sur les risques
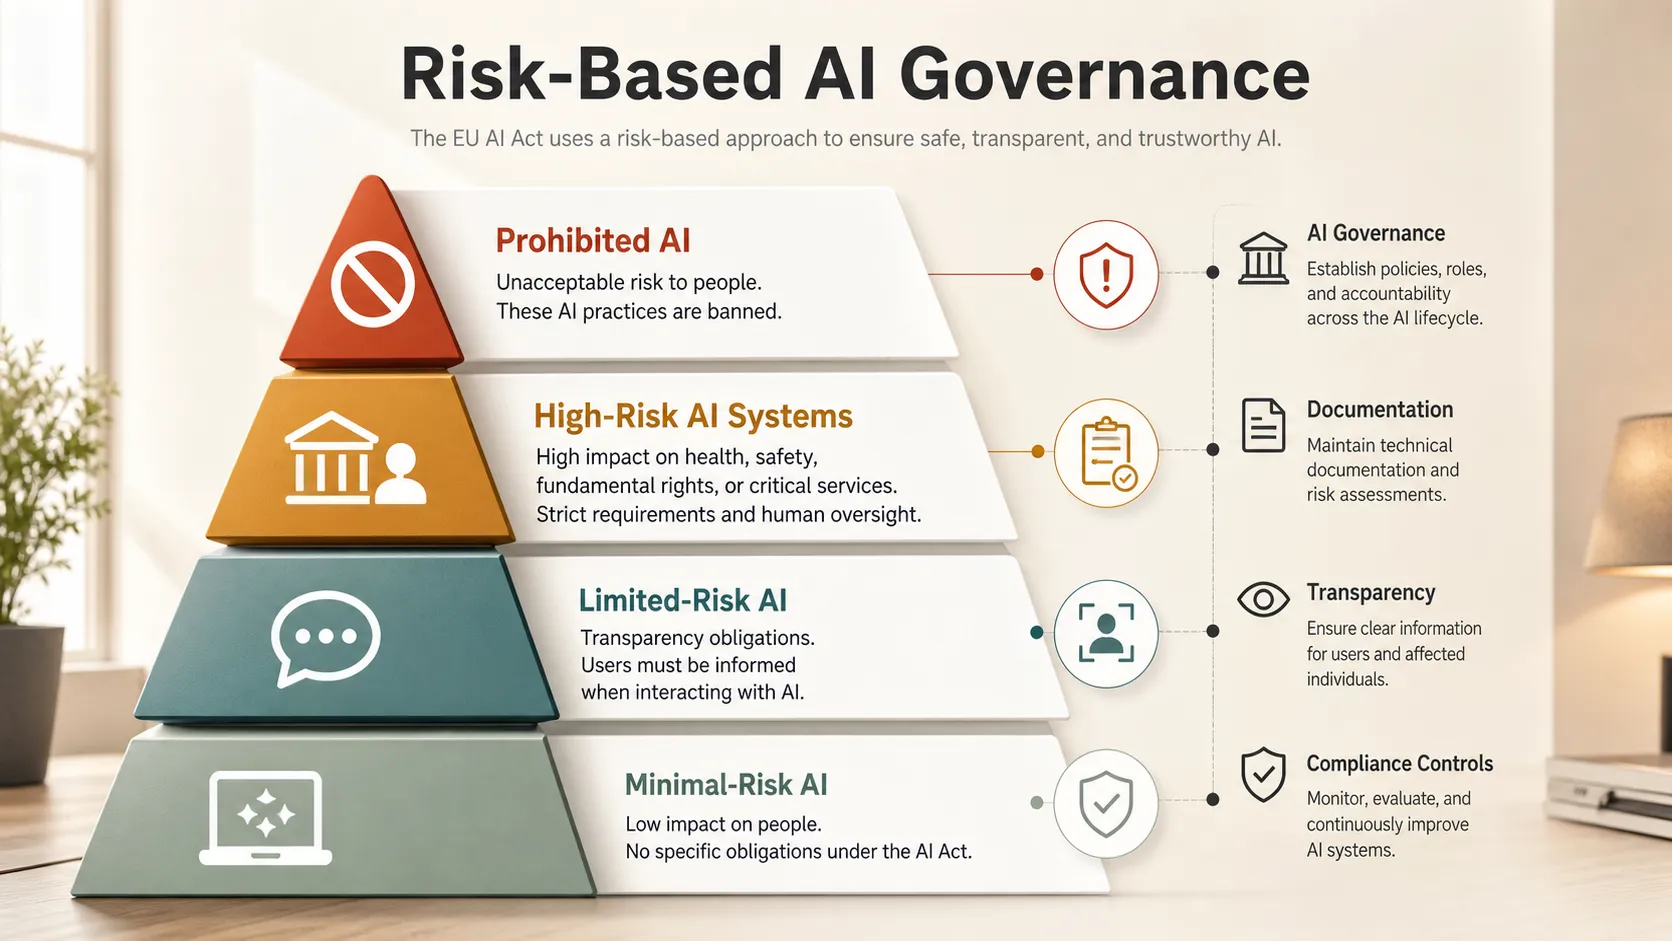
L’AI Act de l’UE adopte une approche fondée sur les risques. Les obligations de conformité dépendent de la manière dont un système d’IA est utilisé, et pas seulement de la technologie sous-jacente.
| Catégorie de risque | Exemples commerciaux typiques | Impact sur la conformité |
|---|---|---|
| IA interdite | Systèmes manipulateurs, certaines formes de notation sociale, certains usages biométriques | Généralement interdite |
| Systèmes d’IA à haut risque | Recrutement, crédit, éducation, soins de santé, infrastructures critiques | Obligations strictes, avec des dates dépendant du type de système |
| IA à risque limité | Chatbots, médias synthétiques, interactions avec l’IA | Exigences de transparence |
| IA à risque minimal | Outils de productivité, filtres antispam, assistants internes | Obligations allégées |
Cela signifie que les entreprises doivent cartographier soigneusement les cas d’utilisation de l’IA. Le même modèle peut présenter un faible risque dans un contexte et un risque élevé dans un autre.
Explication des règles relatives à l’IA à usage général
L’IA à usage général, souvent appelée GPAI, désigne des modèles capables d’effectuer de nombreuses tâches et pouvant être intégrés dans des systèmes en aval. Les grands modèles de langage et les modèles multimodaux en sont des exemples courants.
Dans le cadre de l’AI Act de l’UE, les obligations pour les fournisseurs de GPAI ont commencé à s’appliquer le 2 août 2025. Les exigences peuvent inclure une documentation technique, des informations destinées aux fournisseurs en aval, des politiques liées au droit d’auteur et une gestion des risques pour les modèles avancés présentant un risque systémique.
Pour les entreprises qui utilisent la GPAI par le biais d’API ou de plateformes tierces, la diligence raisonnable concernant les fournisseurs est importante. Les équipes doivent savoir quel modèle est utilisé, quelle documentation existe, comment les résultats sont traités et si le fournisseur prend en charge la gouvernance de l’IA en entreprise.
Exigences de transparence pour l’IA générative
La transparence est un thème central de l’AI Act de l’UE. Les utilisateurs doivent savoir lorsqu’ils interagissent avec une IA ou consultent du contenu généré par l’IA dans des contextes pertinents.
La Commission européenne indique que les règles de transparence prévues par l’AI Act commenceront à s’appliquer à partir du 2 août 2026. Pour l’IA générative, cela peut affecter les chatbots destinés aux clients, les médias synthétiques, les documents, les présentations, les rapports et les flux de travail dans lesquels les résultats de l’IA influencent les décisions.
La transparence ne signifie pas que chaque fonctionnalité d’IA doit comporter une bannière d’avertissement. Elle signifie que les entreprises doivent éviter toute tromperie et fournir un contexte approprié lorsque l’IA est impliquée.
Exigences pour les systèmes d’IA à haut risque
Les systèmes d’IA à haut risque seront soumis à certaines des obligations les plus strictes de l’AI Act de l’UE, les règles clés s’appliquant plus tard que la date générale de 2026 selon le type de système.
Ces systèmes affectent souvent les droits, les opportunités, la sécurité ou l’accès aux services essentiels. Les exemples incluent l’emploi, l’éducation, les soins de santé, le crédit, les infrastructures critiques, la migration et les forces de l’ordre.
Les exigences courantes peuvent inclure la gestion des risques, la gouvernance des données, la documentation technique, la supervision humaine, des mesures de précision, la journalisation, la surveillance et des instructions d’utilisation claires. Les équipes doivent se préparer avant l’échéance légale, car l’IA à haut risque nécessite une gouvernance transversale.
Liste de contrôle pratique de conformité pour les entreprises
La conformité en matière d’IA doit être considérée comme une discipline opérationnelle, et non comme un examen juridique ponctuel. Les entreprises qui se préparent pour 2026 doivent mettre en place des processus reproductibles pouvant évoluer à l’échelle des produits et des équipes :
- Créez un inventaire des systèmes d’IA, des modèles, des fournisseurs, des jeux de données et des cas d’utilisation.
- Classez chaque système d’IA selon le cadre de risque de l’AI Act de l’UE.
- Déterminez si votre entreprise est un fournisseur, un déployeur, un importateur, un distributeur ou un utilisateur en aval.
- Examinez les dépendances GPAI, les fournisseurs d’API et la documentation des modèles.
- Ajoutez des avis de transparence pour les interactions avec l’IA et le contenu généré par l’IA lorsque cela est requis.
- Établissez une supervision humaine pour les décisions sensibles ou à fort impact.
- Formez les équipes concernées et mettez à jour les politiques à mesure que les orientations évoluent.
L’objectif est de rendre l’adoption de l’IA plus durable, plus fiable et prête pour l’entreprise.
AI Act de l’UE et RGPD : quelle est la différence ?
L’AI Act de l’UE et le RGPD sont liés, mais ils ne sont pas identiques. Le RGPD se concentre principalement sur la protection des données personnelles, tandis que l’AI Act de l’UE se concentre sur les risques des systèmes d’IA, la transparence, la sécurité, la gouvernance et la responsabilité.
Une entreprise peut devoir se conformer aux deux. Un outil d’IA de recrutement, par exemple, peut traiter des données personnelles au titre du RGPD tout en étant considéré comme un système d’IA à haut risque au titre de l’AI Act de l’UE.
Comment l’AI Act de l’UE affecte les outils de présentation et de productivité basés sur l’IA
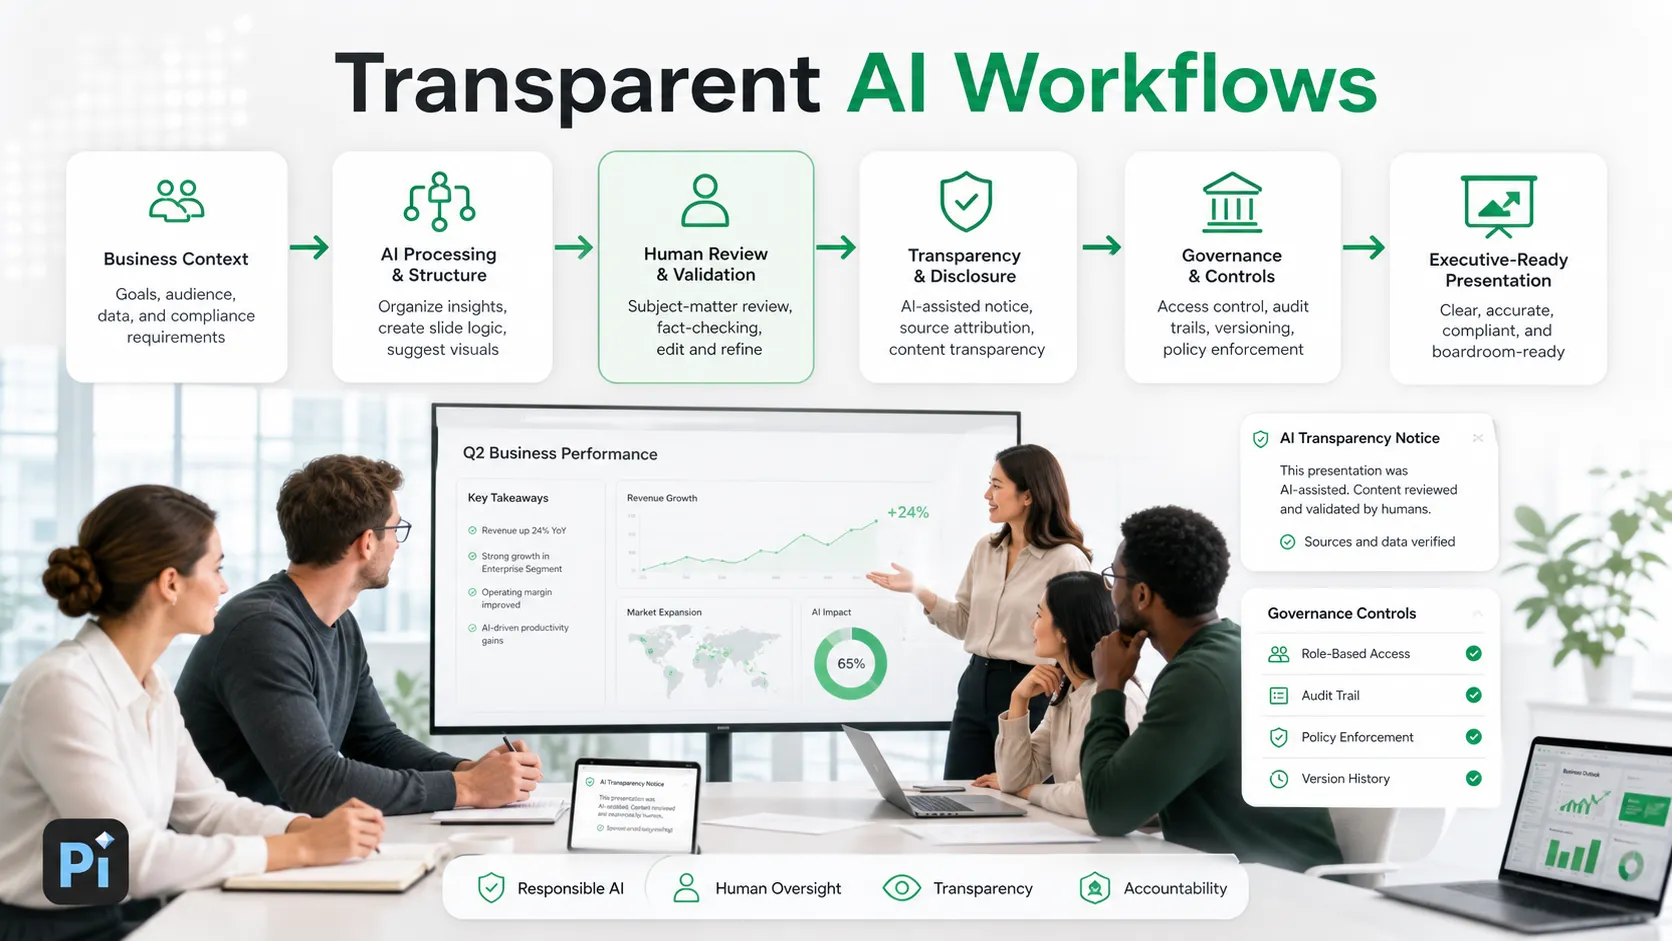
Les outils de productivité basés sur l’IA sont largement utilisés pour les présentations, les documents, les images, le support client, la recherche et les flux de travail en entreprise. Beaucoup peuvent relever de catégories à faible risque ou à risque limité, mais ils nécessitent néanmoins une conception responsable.
Pour les outils de présentation basés sur l’IA, une IA responsable commence par aider les utilisateurs à structurer clairement l’information plutôt que par simplement générer des visuels soignés. Une présentation professionnelle peut inclure une analyse de marché, des messages commerciaux, des hypothèses financières ou des recommandations stratégiques ; l’examen humain reste donc essentiel.
Les outils qui génèrent des diapositives, des documents ou des images doivent rendre compréhensible l’intervention de l’IA. Pour les outils de présentation basés sur l’IA tels que Pi, la meilleure approche consiste à aider les équipes à transformer le contexte professionnel en présentations structurées et révisables, tout en conservant le jugement humain dans le flux de travail.
Verdict
L’AI Act de l’UE n’est pas seulement une étape importante de la politique européenne. Il indique également que la gouvernance de l’IA devient une composante normale des opérations commerciales.
Les entreprises doivent commencer par la visibilité : savoir où l’IA est utilisée, ce qu’elle affecte, qui en est responsable et quels contrôles existent. Les entreprises les mieux préparées à l’AI Act de l’UE seront celles qui intègrent une IA responsable dans les flux de travail quotidiens avant que les clients, les autorités de réglementation ou les équipes achats ne l’exigent.
Questions fréquemment posées (FAQ)
Q : Qu’est-ce que l’AI Act de l’UE en termes simples ?
R : L’AI Act de l’UE est une réglementation de l’IA fondée sur les risques qui fixe des règles pour le développement, la vente et l’utilisation de systèmes d’IA dans l’Union européenne ou ayant des effets sur celle-ci.
Q : L’AI Act de l’UE s’applique-t-il aux entreprises hors d’Europe ?
R : Il peut s’appliquer si une entreprise met un système d’IA sur le marché de l’UE, fournit des services à des utilisateurs de l’UE ou produit des résultats d’IA utilisés dans l’UE.
Q : Que sont les systèmes d’IA à haut risque au titre de l’AI Act de l’UE ?
R : Les systèmes d’IA à haut risque sont des applications d’IA utilisées dans des domaines sensibles tels que l’emploi, l’éducation, les soins de santé, le crédit, les infrastructures critiques, les forces de l’ordre et l’accès aux services essentiels.
Q : Comment les entreprises SaaS doivent-elles se préparer à la conformité avec l’AI Act de l’UE en 2026 ?
R : Les entreprises SaaS doivent inventorier les fonctionnalités d’IA, classer les niveaux de risque, examiner les fournisseurs de GPAI, documenter le comportement des modèles, ajouter des avis de transparence, établir une supervision humaine et créer des processus internes de gouvernance de l’IA.ntrols, ajouter des avis de transparence et créer des processus internes de gouvernance de l’IA.


