Gemini 3.5 Flash Cyber : pourquoi Google a créé un modèle d’IA pour la cybersécurité
Le lancement par Google DeepMind de Gemini 3.5 Flash Cyber marque une évolution nette de la cybersécurité basée sur l’IA. Au lieu de s’appuyer uniquement sur des modèles généralistes, Google développe un modèle léger spécialisé dans le travail défensif : détecter des vulnérabilités, valider du code risqué, faciliter la remédiation et aider les équipes de sécurité à avancer plus vite.
C’est important, car la sécurité logicielle devient trop vaste et trop rapide pour reposer uniquement sur l’examen manuel. Les équipes modernes gèrent d’immenses dépôts, des versions fréquentes, des dépendances open source, des services cloud et des files d’alertes. Les outils traditionnels restent essentiels, mais les défenseurs ont de plus en plus besoin de systèmes d’IA capables de raisonner à travers le code, de hiérarchiser les risques et de produire des éléments probants pour l’examen humain.
Qu’est-ce que Gemini 3.5 Flash Cyber ?
Gemini 3.5 Flash Cyber est un modèle axé sur la cybersécurité, fondé sur la famille de modèles Flash de Google. Google indique qu’il est affiné pour détecter, valider et corriger efficacement les vulnérabilités, ce qui le rend plus utile qu’un modèle générique pour certains workflows de sécurité.
La partie « Flash » est importante. Le travail de sécurité exige souvent des analyses répétées sur de nombreux fichiers, commits, dépendances et tests. Un modèle spécialisé plus petit peut être moins coûteux et plus rapide à appeler de nombreuses fois, ce qui le rend mieux adapté à l’analyse continue et aux workflows d’agents.
Google relie également le modèle à CodeMender, son agent d’IA pour la sécurité du code. CodeMender est conçu pour analyser le code, vérifier si les vulnérabilités sont réelles et générer des correctifs pour examen par les développeurs. Cela place Gemini 3.5 Flash Cyber plus près de l’infrastructure de sécurité opérationnelle que d’un chatbot classique.
Pourquoi Google a créé un modèle de cybersécurité
La cybersécurité n’est pas une simple autre tâche de programmation. Un modèle de sécurité utile doit comprendre les catégories de vulnérabilités, l’exploitabilité, les faux positifs, la qualité des correctifs et la conception logicielle sécurisée. Il doit également fonctionner dans des limites strictes, car l’IA de cybersécurité est intrinsèquement à double usage.
Un assistant d’IA généraliste peut expliquer un concept de sécurité ou résumer un rapport. Gemini 3.5 Flash Cyber vise un niveau plus difficile : examiner les chemins de code, comparer des schémas suspects, valider si un problème est réel et aider les équipes à préparer des correctifs plus sûrs. Le meilleur résultat n’est pas une sécurité entièrement autonome, mais une accélération supervisée.
Cette orientation reflète une tendance plus large du secteur. Les équipes de sécurité sont sous pression pour répondre plus vite, tandis que les équipes de développement livrent plus fréquemment. Si l’IA peut réduire le temps consacré aux revues répétitives, au triage des alertes et à la préparation des correctifs, les experts humains peuvent concentrer davantage leur attention sur le jugement, la priorisation et le risque architectural.
CodeMender, CyberGym et Big Sleep
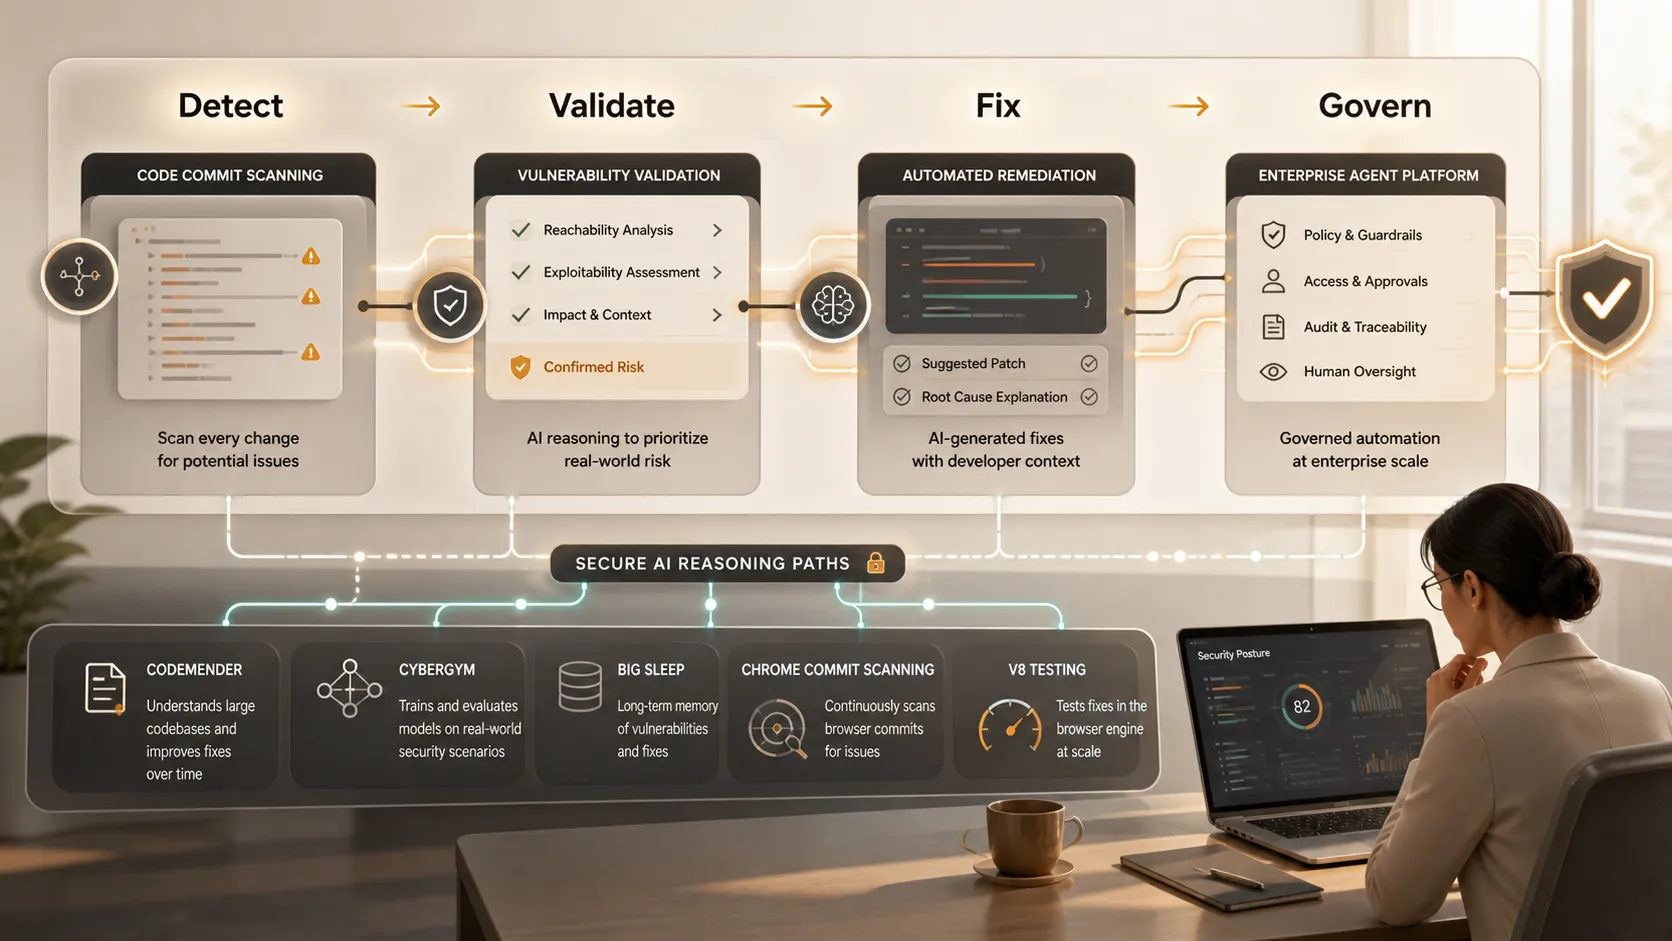
La stratégie de Google est plus facile à comprendre comme un pipeline. CodeMender gère l’analyse du code et la remédiation. CyberGym évalue les agents d’IA sur des tâches réelles d’analyse de vulnérabilités. Big Sleep, développé par Google DeepMind et Google Project Zero, explore la découverte assistée par l’IA dans des logiciels complexes.
L’objectif n’est pas une seule réponse impressionnante. Il s’agit d’un workflow reproductible : analyser, raisonner, valider, corriger, tester et rapporter. Google fait également référence à l’analyse des commits de Chrome et au moteur JavaScript V8, qui sont de solides exemples, car les moteurs de navigateur sont complexes, largement déployés et critiques pour la sécurité.
| Workflow de sécurité | Approche traditionnelle | Orientation assistée par l’IA |
|---|---|---|
| Revue de code | Inspection manuelle et outils d’analyse statique | L’IA met en évidence les changements risqués à examiner |
| Validation des vulnérabilités | Enquête menée par des experts | Collecte d’éléments probants et triage plus rapides |
| Remédiation | Correction par les développeurs après examen | Correctifs suggérés avec approbation humaine |
| Évaluation comparative | Tests internes limités | Tests d’agents sur des vulnérabilités réalistes |
| Rapports | Synthèses manuelles | Récits de risque plus clairs pour les parties prenantes |
L’analyse des commits de Chrome est particulièrement pertinente, car les vulnérabilités sont souvent introduites par des activités de développement ordinaires, et pas uniquement par du code manifestement risqué. Un modèle capable d’examiner les changements en continu peut aider à signaler plus tôt les schémas suspects dans le cycle de vie du logiciel. Les tests de V8 sont importants pour la même raison : les environnements d’exécution hautes performances présentent des comportements complexes qui exigent une analyse approfondie et répétée.
Pourquoi les modèles de sécurité légers sont importants
Les modèles légers sont importants, car la cybersécurité est répétitive. Les équipes ont besoin d’aide pour les commits, les mises à jour de dépendances, les tickets, les alertes, les vérifications de versions et les revues d’incidents. Si un modèle spécialisé peut être appelé fréquemment à moindre coût, il peut explorer davantage de chemins de code avant de produire un rapport final.
C’est là que Gemini 3.5 Flash Cyber peut avoir une importance stratégique. Les grands modèles de pointe sont utiles pour les raisonnements complexes, mais ils peuvent être coûteux pour les workflows à fort volume. Un modèle plus petit, adapté aux tâches de sécurité, pourrait rendre l’analyse assistée par l’IA pratique dans davantage de dépôts, pour des builds plus fréquents et dans davantage d’environnements de développement.
L’écosystème de sécurité de Google bénéficie également de ressources du monde réel telles que OSV.dev, une base de données open source sur les vulnérabilités, et OSS-Fuzz, le projet de fuzzing continu de Google pour les logiciels open source. Ces ressources aident à ancrer le travail de sécurité par IA dans des vulnérabilités authentiques plutôt que dans des exemples purement synthétiques.
Plateforme d’agents Gemini Enterprise et sécurité opérationnelle
La Gemini Enterprise Agent Platform donne à Google un moyen d’intégrer des modèles de cybersécurité dans des workflows d’agents plus larges. En pratique, cela pourrait signifier des agents de sécurité qui surveillent les changements de code, résument les risques, attribuent des tâches de remédiation ou préparent des éléments probants pour approbation dans les systèmes d’entreprise.
Pour les équipes de sécurité, l’attrait est la rapidité. Pour les développeurs, il s’agit d’un retour plus précoce. Pour les RSSI, l’attrait est l’échelle : une façon de soutenir davantage de revues logicielles sans augmenter les effectifs au même rythme.
Cependant, la valeur opérationnelle dépend de l’intégration. L’IA de sécurité doit se connecter aux dépôts de code, aux systèmes de tickets, aux pipelines CI/CD, aux outils de gestion des vulnérabilités et aux workflows de gouvernance. Elle nécessite également des journaux d’audit, des autorisations, des étapes d’approbation et une responsabilité clairement définie. Sans ces contrôles, l’automatisation peut créer de nouveaux risques au lieu de les réduire.
Implications pour les développeurs, les équipes de sécurité et les RSSI
Pour les développeurs, Gemini 3.5 Flash Cyber annonce des retours de sécurité qui arrivent plus près du moment où le code est écrit ou examiné. Au lieu d’attendre un audit ultérieur, les développeurs peuvent recevoir des explications ciblées, des suggestions de correctifs plus sûrs et des éléments plus clairs sur l’importance d’un changement.
Pour les équipes de sécurité, le modèle pourrait réduire le temps consacré au tri des résultats de faible qualité. La détection des vulnérabilités n’est utile que lorsqu’elle est associée à la validation. Si un agent de sécurité IA peut aider à distinguer les problèmes probablement réels du bruit, les analystes peuvent consacrer plus de temps aux remédiations à fort impact.
Pour les RSSI, le compromis est plus stratégique. La cybersécurité par IA promet un coût d’analyse plus faible, des temps de réponse plus rapides et une couverture plus large. Mais elle exige également une gouvernance. Les dirigeants devront définir quand l’IA peut agir, quand les humains doivent approuver, comment le code sensible est protégé et comment le comportement du modèle est surveillé au fil du temps.
Le risque de double usage est inévitable. Le même raisonnement qui aide les défenseurs à comprendre les vulnérabilités pourrait être détourné dans un mauvais contexte. C’est pourquoi le positionnement défensif, le contrôle d’accès, le sandboxing, le suivi de l’utilisation et la supervision humaine ne sont pas des fonctionnalités facultatives. Ils font partie du modèle de sécurité du produit.
Où Pi s’intègre naturellement
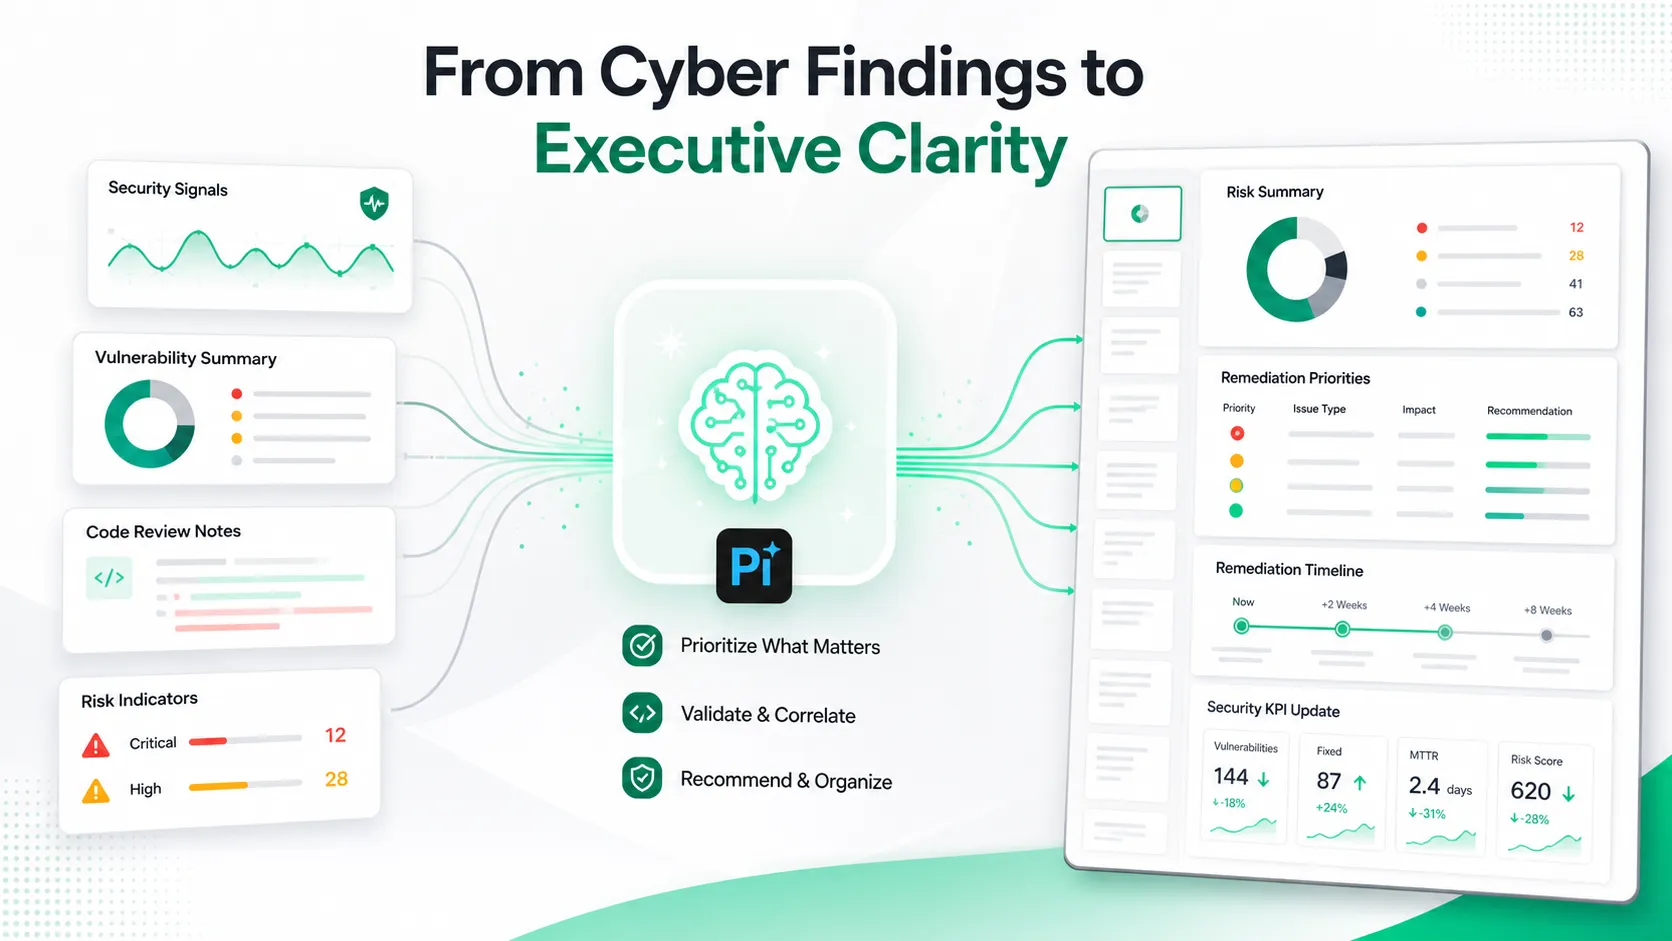
Pi n’est pas un outil de détection en cybersécurité. Il n’analyse pas le code, ne valide pas les vulnérabilités et ne remplace pas les plateformes de sécurité. Toutefois, il s’intègre à la couche de communication autour du travail de cybersécurité.
Lorsque les systèmes de sécurité IA génèrent davantage de résultats, les équipes doivent toujours expliquer clairement ces résultats. Les RSSI ont souvent besoin de mises à jour pour le conseil d’administration, de revues d’incidents, de plans de remédiation, de synthèses clients et de briefings internes sur la sécurité. Pi peut aider à transformer du contenu technique dense en présentations professionnelles pour les dirigeants et les équipes transversales.
C’est important, car les résultats en cybersécurité sont souvent décidés en dehors de l’équipe de sécurité. Les approbations budgétaires, les calendriers de remédiation, la confiance des clients et les priorités des dirigeants dépendent tous d’une communication claire. Une conclusion technique doit devenir un récit métier : ce qui s’est passé, ce qui est à risque, quelle action est requise et comment les progrès seront mesurés.
Garde-fous et gouvernance
L’IA de cybersécurité doit être gouvernée avec soin. Le même raisonnement qui aide les défenseurs peut être détourné s’il est déployé sans contrôles d’accès, journalisation, sandboxing, workflows d’approbation et examen humain. L’approche d’accès limité de Google reflète ce risque de double usage.
Les entreprises devraient évaluer à la fois les capacités et le contrôle. Le NIST AI Risk Management Framework est utile pour réfléchir à la fiabilité, au risque et à la responsabilité. Les équipes de sécurité devraient également prendre en compte l’OWASP Top 10 for LLM Applications, qui met en évidence des risques tels que l’injection de prompt, la fuite de données, la gestion non sécurisée des sorties et une autonomie excessive.
Les déploiements les plus solides combineront probablement automatisation et retenue. L’IA peut accélérer l’analyse, la validation, la synthèse et la rédaction de correctifs, mais les humains doivent continuer d’assumer l’acceptation des risques, les changements en production et la responsabilité envers la direction.
Le verdict
Gemini 3.5 Flash Cyber annonce la prochaine phase de la cyberdéfense par IA : des systèmes légers, spécifiques à un domaine et pilotés par des agents, capables de soutenir à grande échelle un véritable travail de sécurité logicielle. L’avenir réaliste n’est pas celui où l’IA remplace les ingénieurs en sécurité. C’est une défense dirigée par des humains, accélérée par des modèles capables de détecter, valider, résumer et recommander.
Pour les développeurs, cela signifie des retours de sécurité plus précoces. Pour les équipes de sécurité, cela signifie un triage plus rapide. Pour les RSSI, cela représente un défi de gouvernance : adopter une IA qui améliore la rapidité tout en préservant la responsabilité, les éléments probants et le contrôle.
Foire aux questions (FAQ)
Q : Qu’est-ce que Gemini 3.5 Flash Cyber ?
R : Gemini 3.5 Flash Cyber est un modèle d’IA léger axé sur la cybersécurité de Google DeepMind, conçu pour prendre en charge des tâches défensives telles que la détection et la validation de vulnérabilités, l’analyse de code, la remédiation et les workflows d’agents de sécurité IA.
Q : Gemini 3.5 Flash Cyber est-il un modèle d’IA généraliste ?
R : Non. Il appartient à la famille de modèles Gemini, mais il est spécialisé dans les workflows de cybersécurité plutôt que dans les tâches générales de conversation, de rédaction ou de productivité.
Q : Gemini 3.5 Flash Cyber remplace-t-il les ingénieurs en sécurité ?
R : Non. Il est conçu pour aider les experts humains en accélérant le triage, la collecte d’éléments probants et la planification de la remédiation. L’examen humain, les tests et l’approbation restent essentiels.
Q : Pourquoi Pi est-il mentionné dans un article sur la cybersécurité par IA ?
R : Pi est pertinent pour la couche de communication. Il peut aider les équipes à transformer des conclusions complexes de cybersécurité en présentations pour les dirigeants, mises à jour pour le conseil d’administration, plans de remédiation et synthèses d’incidents.


