qu'est-ce qu'un pare-feu
Un pare-feu est une barrière de sécurité qui contrôle le trafic entre des réseaux fiables et non fiables. En termes simples, il décide de ce qui est autorisé à entrer, de ce qui est autorisé à sortir et de ce qui doit être bloqué.
La façon la plus simple de comprendre un pare-feu est de le considérer comme un poste de sécurité à l'entrée d'un bâtiment. Tout le monde ne peut pas entrer. Un agent vérifie qui arrive, où cette personne va et si elle est autorisée. Un pare-feu fait quelque chose de similaire avec le trafic réseau. Il vérifie les données qui circulent entre les appareils, les réseaux, les applications et internet.
Le NIST définit un pare-feu comme une passerelle ou un système qui limite l'accès entre les réseaux conformément à une politique de sécurité. Microsoft explique qu'un pare-feu contrôle ce qui est ou non autorisé à passer par les ports réseau dans son guide sur ce qu'est un pare-feu.
Ce que fait un pare-feu
Un pare-feu aide à contrôler l'accès au réseau. Il ne rend pas un système parfaitement sécurisé, mais il réduit l'exposition en filtrant le trafic selon des règles.
Un pare-feu peut :
- Bloquer les connexions entrantes indésirables
- Autoriser le trafic sortant fiable
- Restreindre le trafic par adresse IP, port, protocole ou application
- Séparer les réseaux internes fiables de l'internet public
- Journaliser les activités suspectes ou bloquées
- Aider à faire respecter les politiques de sécurité de l'entreprise
Pour un utilisateur à domicile, le pare-feu peut être intégré au routeur et à l'ordinateur. Pour une entreprise, les pare-feu peuvent se trouver à la périphérie du réseau, dans les environnements cloud, entre les services ou sur des appareils individuels.
Comment fonctionne un pare-feu
Le trafic réseau circule sous forme de petites unités de données. Un pare-feu examine ce trafic et le compare à des règles. Si le trafic correspond à une règle autorisée, il peut passer. S'il correspond à une règle bloquée ou ne respecte pas la politique, le pare-feu le refuse.
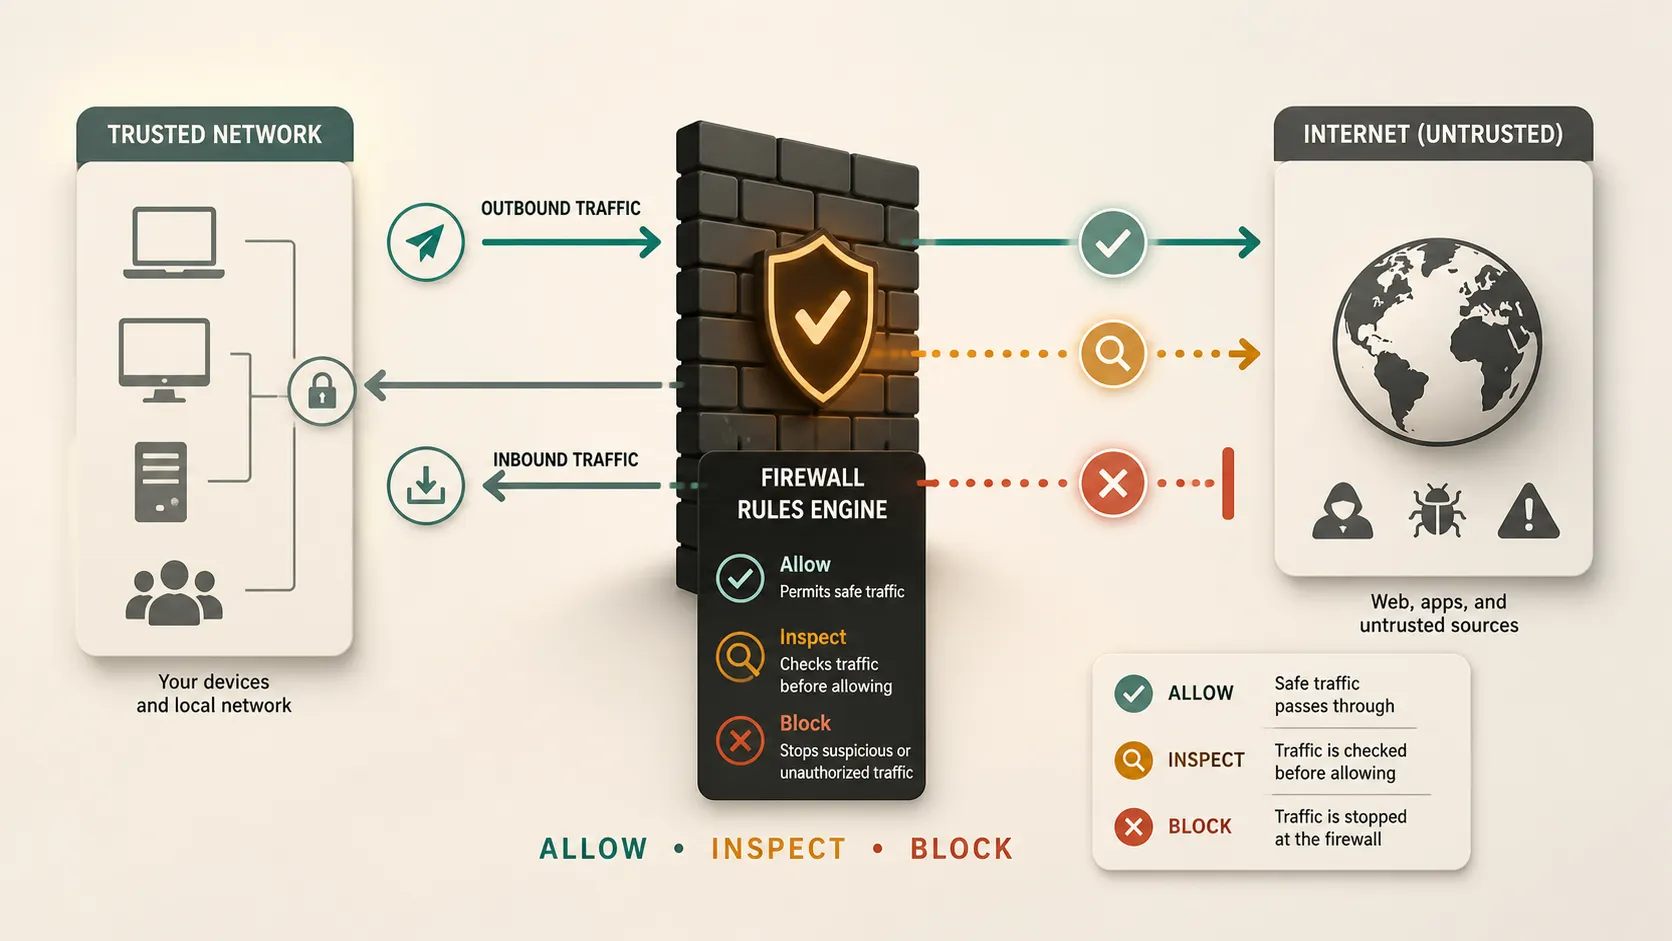
Les règles peuvent être basées sur des éléments tels que :
- Adresse IP source
- Adresse IP de destination
- Numéro de port
- Protocole
- Application
- Identité de l'utilisateur
- État de la connexion
- Risque de sécurité
Cisco décrit un pare-feu comme un outil qui surveille le trafic entrant et sortant et autorise ou bloque le trafic selon des règles de sécurité. Cette décision fondée sur des règles est l'idée centrale.
Trafic entrant et sortant
Le trafic entrant est le trafic qui arrive sur un appareil ou un réseau. Par exemple, une personne sur internet qui tente de se connecter à un serveur d'entreprise envoie du trafic entrant.
Le trafic sortant est le trafic qui quitte un appareil ou un réseau. Par exemple, un ordinateur portable qui ouvre un site web envoie du trafic sortant.
De nombreux pare-feu personnels bloquent par défaut la plupart des trafics entrants non sollicités. C'est important, car la plupart des ordinateurs portables et appareils domestiques n'ont pas besoin que des inconnus sur internet s'y connectent directement. Les règles sortantes sont également importantes, en particulier dans les entreprises, car les logiciels malveillants peuvent tenter de se connecter à des serveurs distants après avoir infecté un appareil.
Règles de pare-feu
Les règles de pare-feu sont les instructions qui indiquent au pare-feu ce qu'il doit autoriser ou bloquer.
Une règle simple pourrait indiquer :
- Autoriser la navigation web via HTTPS
- Bloquer le trafic entrant inconnu
- Autoriser le trafic de messagerie provenant de serveurs approuvés
- Bloquer le trafic provenant d'une adresse IP suspecte
- Autoriser une application professionnelle à se connecter uniquement à un serveur spécifique
De bonnes règles de pare-feu doivent être précises. Une règle qui autorise tout n'est pas utile. Une règle qui bloque trop peut perturber le travail normal. L'objectif pratique est d'autoriser le trafic nécessaire et de réduire l'exposition inutile.
Les directives du NIST sur les pare-feu et les politiques de pare-feu expliquent plus en détail les politiques de pare-feu, la configuration, les tests, le déploiement et la gestion.
Types courants de pare-feu
| Type de pare-feu | Ce qu'il fait | Idéal pour |
|---|---|---|
| Filtrage de paquets | Vérifie les informations de base des paquets | Contrôle simple du trafic |
| Inspection avec état | Suit les connexions actives | Défense générale du réseau |
| Pare-feu proxy | S'interpose entre l'utilisateur et le service | Filtrage au niveau des applications |
| Pare-feu de nouvelle génération | Ajoute une inspection plus approfondie | Sécurité des entreprises |
| Pare-feu cloud | Protège le trafic cloud | Applications et charges de travail cloud |
Ce tableau est simplifié, mais il donne l'idée générale. Certains pare-feu modernes combinent plusieurs de ces approches.
Pare-feu matériel ou pare-feu logiciel
Un pare-feu matériel est un appareil physique. Il se trouve souvent entre un réseau privé et internet. De nombreux routeurs domestiques comprennent des fonctionnalités de pare-feu de base. Les entreprises peuvent utiliser des appliances de pare-feu dédiées pour protéger les réseaux de bureaux, les centres de données ou les sites distants.
Un pare-feu logiciel s'exécute sur un appareil, tel qu'un ordinateur portable, un ordinateur de bureau ou un serveur. La présentation du Pare-feu Windows de Microsoft décrit le Pare-feu Windows comme un pare-feu basé sur l'hôte qui filtre le trafic entrant et sortant d'un appareil.
Dans de nombreuses configurations, les deux sont utilisés. Un routeur ou un pare-feu réseau protège le réseau dans son ensemble, tandis qu'un pare-feu d'appareil protège la machine individuelle.
Pare-feu réseau ou pare-feu basé sur l'hôte
Un pare-feu réseau protège la frontière d'un réseau. Il peut se trouver entre un réseau de bureau et internet, entre deux segments de réseau internes ou entre un réseau d'entreprise et un environnement cloud.
Un pare-feu basé sur l'hôte protège un seul appareil. Il contrôle le trafic qui peut entrer ou sortir de cet ordinateur ou serveur spécifique.
Les deux sont utiles. Un pare-feu réseau peut arrêter de nombreuses connexions indésirables avant qu'elles n'atteignent les systèmes internes. Un pare-feu basé sur l'hôte reste important si un appareil passe sur un autre réseau, se connecte à un Wi-Fi public ou nécessite sa propre protection.
Ce contre quoi un pare-feu peut protéger
Un pare-feu peut réduire de nombreux risques courants. Il peut bloquer les tentatives d'accès indésirables, limiter les services exposés, restreindre le trafic suspect et aider à empêcher les connexions non autorisées.
Pour les entreprises, les pare-feu prennent également en charge la segmentation. Cela consiste à séparer les parties d'un réseau afin qu'un problème dans une zone ne se propage pas automatiquement partout ailleurs. Les recommandations de la CISA sur le renforcement des infrastructures de communication abordent l'utilisation des capacités de pare-feu et de la segmentation dans le cadre d'une approche plus globale de défense en profondeur dans ses recommandations sur la visibilité renforcée et le durcissement.
Un pare-feu est particulièrement utile lorsqu'il est associé à des mots de passe robustes, des mises à jour, une protection des terminaux, des sauvegardes, des contrôles d'identité et la formation des utilisateurs.
Ce qu'un pare-feu ne peut pas faire
Un pare-feu est important, mais ce n'est pas magique.
Un pare-feu peut ne pas arrêter :
- Les e-mails d'hameçonnage
- Les mots de passe faibles
- Les identifiants de connexion volés
- Les logiciels malveillants cachés dans le trafic autorisé
- Les téléchargements dangereux
- Les attaques via des applications approuvées
- Les erreurs humaines
- Les services cloud mal configurés
Par exemple, si un utilisateur se connecte à une fausse page de connexion et divulgue un mot de passe, un pare-feu peut ne pas empêcher l'utilisation abusive du compte. Si une règle de pare-feu est trop large, un trafic dangereux peut être autorisé parce que la politique elle-même est insuffisante.
C'est pourquoi les pare-feu font partie de la cybersécurité, mais ne constituent pas l'ensemble de celle-ci.
Pourquoi les particuliers utilisent des pare-feu
Les particuliers utilisent des pare-feu pour réduire les accès indésirables à leurs appareils personnels et à leurs réseaux domestiques. Un ordinateur portable connecté à un Wi-Fi public ne devrait pas être accessible à tous les autres appareils de ce réseau.
Un pare-feu personnel aide à contrôler les applications qui peuvent communiquer et à déterminer si d'autres appareils peuvent se connecter. Le guide de Microsoft sur la protection par pare-feu et réseau explique la différence entre les profils réseau privé et public dans Sécurité Windows.
Pour la plupart des personnes, la bonne décision est simple : laissez le pare-feu activé, sauf s'il existe une raison précise et fiable de le modifier.
Pourquoi les entreprises utilisent des pare-feu
Les entreprises utilisent des pare-feu parce qu'elles ont davantage de systèmes, d'utilisateurs, de données et de risques. Une entreprise peut devoir protéger les dossiers clients, les outils internes, les systèmes de paiement, les charges de travail cloud, les appareils des employés et les accès distants.
Un pare-feu d'entreprise peut aider à :
- Contrôler l'accès aux systèmes internes
- Séparer le Wi-Fi invité des appareils de l'entreprise
- Protéger les serveurs contre le trafic indésirable
- Répondre aux exigences de conformité
- Surveiller les activités suspectes
- Limiter les dommages si un système est compromis
Les pare-feu sont également importants pour le travail à distance et hybride. Les employés peuvent se connecter depuis de nombreux lieux, et le trafic peut passer par des services cloud, des VPN et des plateformes SaaS.
Expliquer les concepts de pare-feu dans une présentation
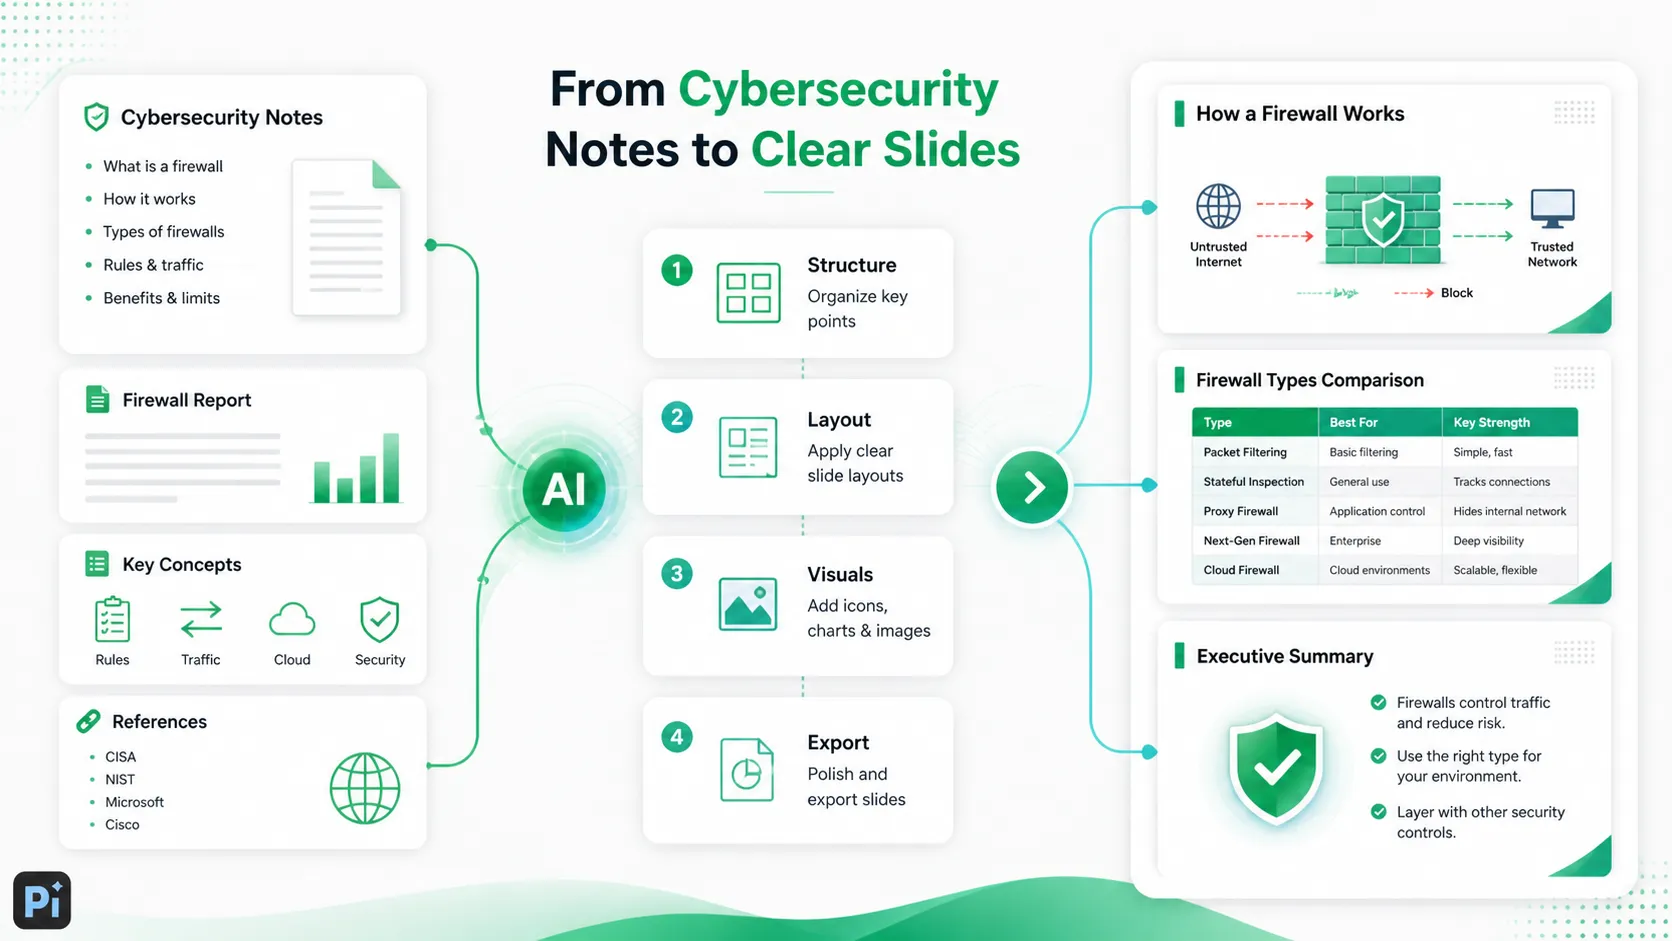
Si vous devez expliquer les pare-feu dans une présentation, évitez de commencer par trop de détails techniques. Commencez par l'objectif : un pare-feu contrôle le trafic selon des règles.
Une structure de présentation simple pourrait être :
1. Le problème qu'un pare-feu résout
2. Ce que fait un pare-feu
3. Comment fonctionnent les règles de trafic
4. Trafic entrant ou sortant
5. Pare-feu matériels ou logiciels
6. Types courants de pare-feu
7. Ce contre quoi les pare-feu peuvent et ne peuvent pas protéger
8. Pourquoi ils sont importants pour les particuliers et les entreprises
Utilisez des diagrammes lorsque c'est possible. Montrez un réseau fiable, internet et le pare-feu entre les deux. Montrez ensuite le trafic autorisé et bloqué. Un flux visuel est beaucoup plus facile à comprendre qu'une longue liste de ports et de protocoles.
Verdict
Un pare-feu est l'un des éléments fondamentaux de la cybersécurité. Il contrôle le trafic réseau, bloque les accès indésirables et aide à faire respecter les règles de sécurité entre les zones fiables et non fiables.
L'élément essentiel à retenir est qu'un pare-feu est un filtre, et non un système de sécurité complet. Il est le plus efficace lorsqu'il est configuré avec soin et associé à d'autres protections, telles que les mises à jour, la sécurité des identités, la protection des terminaux, les sauvegardes, la surveillance et la sensibilisation des utilisateurs.
Pour les particuliers, maintenir le pare-feu activé est une façon simple de réduire les risques. Pour les entreprises, la conception et la politique de pare-feu peuvent déterminer la sécurité avec laquelle le réseau, les systèmes cloud et les utilisateurs communiquent.
Foire aux questions (FAQ)
Q : Qu'est-ce qu'un pare-feu en termes simples ?
R : Un pare-feu est une barrière de sécurité qui contrôle le trafic réseau. Il décide de ce qui peut entrer ou sortir d'un appareil ou d'un réseau selon des règles.
Q : Un pare-feu est-il matériel ou logiciel ?
R : Il peut être l'un ou l'autre. Un pare-feu matériel est un appareil physique, tel qu'un routeur ou une appliance de pare-feu. Un pare-feu logiciel s'exécute sur un ordinateur, un serveur ou un terminal.
Q : Un pare-feu arrête-t-il tous les hackers ?
R : Non. Un pare-feu aide à bloquer le trafic indésirable et à réduire l'exposition, mais il ne peut pas arrêter toutes les menaces. L'hameçonnage, les mots de passe volés, les téléchargements dangereux et les applications mal configurées peuvent toujours créer des risques.
Q : Dois-je laisser mon pare-feu activé ?
R : Oui, dans la plupart des cas. Les utilisateurs à domicile et les entreprises doivent généralement garder les pare-feu activés et ne modifier les paramètres que lorsqu'ils comprennent les répercussions sur la sécurité.


