Sommet de la Maison-Blanche sur l’IA : explication du nouveau cadre de sécurité
Le 4 août, le sommet de la Maison-Blanche sur l’IA a replacé l’approche fédérale américaine de l’intelligence artificielle au centre du débat mondial sur les politiques publiques. Le principal enseignement n’est pas simplement que Washington souhaite davantage de supervision. C’est que le nouveau cadre de sécurité de l’IA semble conçu pour définir comment les systèmes d’IA les plus puissants peuvent continuer à se développer tout en répondant à des exigences accrues en matière de sécurité nationale, de transparence et de responsabilité publique.
Pour OpenAI, Meta, Google et Anthropic, le message est clair : l’IA de pointe n’est plus seulement une course aux produits. Elle devient une course à la gouvernance. Les entreprises qui développent les modèles les plus performants devront de plus en plus démontrer comment ces modèles sont testés, surveillés, documentés et contrôlés avant leur déploiement à grande échelle.
Ce qui s’est passé lors du sommet de la Maison-Blanche sur l’IA du 4 août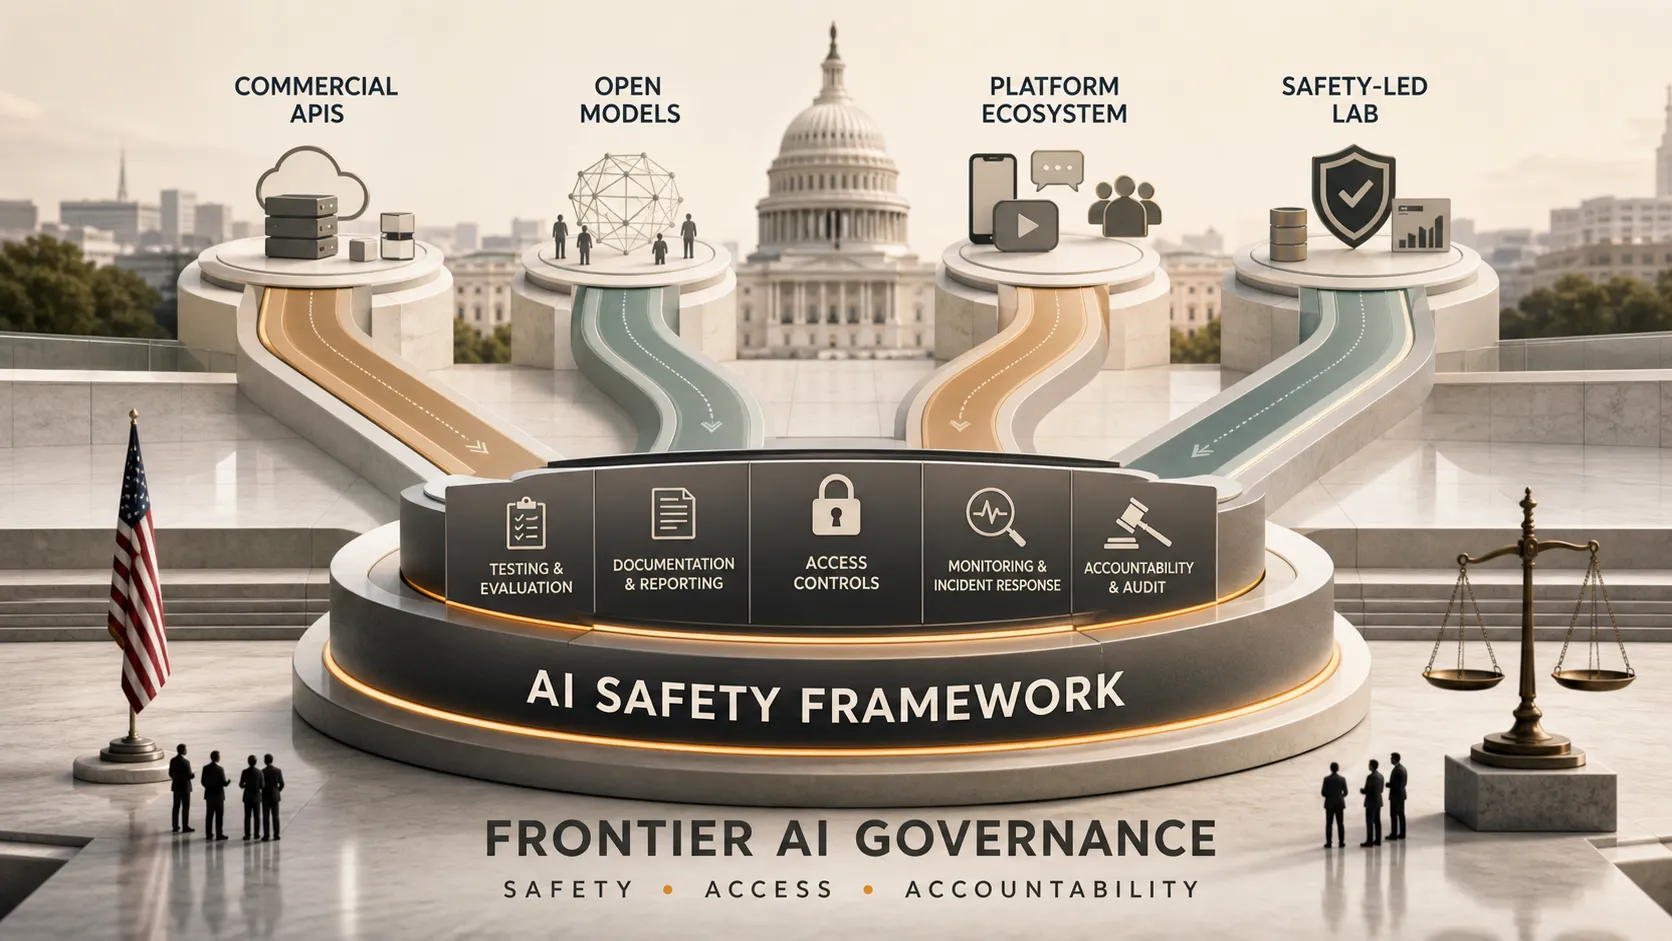
Le sommet sur l’IA du 4 août a réuni les priorités fédérales en matière de sécurité de l’IA, de responsabilité des entreprises et d’avantage concurrentiel des États-Unis. Plutôt que de traiter la réglementation de l’IA comme un corpus de règles unique, la Maison-Blanche a présenté la sécurité comme une couche opérationnelle stratégique pour le développement de modèles de pointe.
Le cadre de sécurité de l’IA se comprend mieux comme un signal politique : les principales entreprises d’IA devront démontrer des garde-fous plus robustes à mesure que leurs modèles gagnent en capacités et sont plus largement déployés. Cela ne signifie pas que chaque principe est immédiatement juridiquement contraignant. Mais cela suggère que les engagements volontaires, les orientations fédérales, les attentes en matière d’achats publics et les normes réglementaires commencent à converger.
Cela importe car les systèmes d’IA passent du statut d’outils expérimentaux à celui d’éléments intégrés aux processus critiques des entreprises, des administrations et de la sécurité. La question politique n’est plus de savoir si l’IA doit être gouvernée, mais comment la gouverner sans compromettre l’innovation ni la compétitivité commerciale.
Ce que le cadre de sécurité de l’IA cherche à résoudre
Le cadre de sécurité de l’IA répond à un problème concret : les modèles les plus avancés peuvent générer une valeur économique considérable, mais ils peuvent également créer des risques que la gouvernance traditionnelle des logiciels n’a pas été conçue pour gérer.
Les principales préoccupations comprennent les capacités imprévisibles des modèles de pointe, les usages abusifs liés aux opérations cybernétiques ou à la fraude, la transparence limitée sur l’entraînement des modèles, la faible responsabilité dans les processus à fort impact et les risques de sécurité nationale liés à la concurrence mondiale dans le domaine de l’IA avancée.
Le cadre oriente le secteur vers un niveau d’exigence plus élevé en matière de preuves. Il ne suffit pas aux entreprises d’affirmer qu’un modèle est sûr. Elles doivent montrer comment elles ont évalué sa sécurité, quels risques ont été identifiés, quelles mesures d’atténuation ont été ajoutées et comment le système sera surveillé après sa mise sur le marché.
En quoi l’approche américaine diffère de l’AI Act de l’UE
Le cadre américain ne doit pas être confondu avec l’AI Act de l’UE. Le modèle européen repose explicitement sur les droits, avec une forte attention portée aux droits fondamentaux, aux catégories de risques et aux obligations de conformité pour les différents cas d’usage de l’IA.
L’approche américaine, en revanche, est davantage liée à la sécurité nationale, à la compétitivité commerciale, à la sécurité des modèles de pointe et à la responsabilité des géants de la tech. Au lieu de construire une vaste architecture réglementaire plaçant les droits au premier plan, Washington semble se concentrer sur les conditions dans lesquelles les puissantes entreprises d’IA peuvent continuer à développer, déployer et exporter des systèmes avancés.
Ce que cela signifie pour OpenAI, Meta, Google et Anthropi
Le nouveau cadre affecte chacune des principales entreprises d’IA différemment, car leurs modèles économiques, leurs canaux de distribution et leurs philosophies de sécurité ne sont pas les mêmes.
| Entreprise | Exposition principale | Défi stratégique |
|---|---|---|
| OpenAI | Modèles de pointe commerciaux et déploiement en entreprise | Démontrer la sécurité avant une expansion rapide des produits |
| Meta | Modèles open source et téléchargeables tels que Llama | Appliquer des contrôles de sécurité après la publication |
| IA dans Search, Cloud, Workspace, Android et la publicité | Coordonner la gouvernance dans un vaste écosystème | |
| Anthropic | Développement de modèles de pointe axé sur la sécurité | Transformer le positionnement en matière de sécurité en preuves vérifiables |
OpenAI pourrait subir la pression la plus directe concernant le rythme des déploiements. Son modèle commercial dépend de la transformation des capacités de pointe en produits, API et processus d’entreprise largement adoptés. Dans le cadre de sécurité de l’IA, des sorties plus rapides nécessiteront une documentation plus solide, des évaluations de modèles plus convaincantes et des preuves plus claires que la demande commerciale ne dépasse pas la rigueur en matière de sécurité.
Meta fait face à un dilemme différent et potentiellement plus difficile. Sa stratégie Llama a fait des modèles ouverts un avantage concurrentiel majeur. Pourtant, un cadre fédéral privilégiant l’accès contrôlé, un déploiement traçable et une atténuation des risques surveillée s’accorde mal avec la distribution open source. Une fois qu’un modèle est téléchargé, affiné et modifié par des tiers, Meta a moins de contrôle sur les comportements en aval. La question n’est pas de savoir si les modèles ouverts peuvent être sûrs, mais si leur sécurité peut être démontrée conformément aux attentes fédérales après leur décentralisation.
Le défi de Google est l’échelle. L’IA est intégrée à la recherche, aux logiciels de productivité, à l’infrastructure cloud, aux outils publicitaires, aux systèmes mobiles et aux produits destinés aux développeurs. Cette étendue confère à Google un pouvoir stratégique considérable, mais elle multiplie aussi la complexité de la conformité. Une défaillance de sécurité dans un domaine de produit peut devenir un problème de réputation et de réglementation pour l’ensemble de l’écosystème.
Anthropic aborde la discussion sur le cadre depuis une position narrative plus solide, car la sécurité a toujours été centrale dans sa marque. Mais même Anthropic devra satisfaire à des exigences plus élevées. Une culture donnant la priorité à la sécurité ne suffit plus à elle seule. Les décideurs politiques voudront des processus de test reproductibles, une documentation auditable et des preuves claires que les pratiques de gouvernance résistent à l’augmentation des capacités des modèles.
Pourquoi le cadre modifie le modèle économique de l’IA
Le cadre de sécurité de l’IA ne se contente pas d’ajouter des formalités administratives. Il change la manière dont les entreprises doivent envisager la vitesse, la distribution et la confiance.
Lors de la phase précédente de la concurrence dans l’IA générative, le marché récompensait les lancements rapides, les benchmarks de modèles, l’adoption par les développeurs et la croissance des utilisateurs. Dans la prochaine phase, ces avantages compteront toujours, mais ils s’accompagneront d’une gouvernance fondée sur des preuves. La publication d’un modèle de pointe pourra de plus en plus exiger des rapports de sécurité, les conclusions d’équipes de red teaming, des mesures d’atténuation des risques, des politiques d’escalade et des plans de surveillance après déploiement.
Cela crée une nouvelle réalité opérationnelle pour la réglementation de l’IA des géants de la tech. Les équipes produit, politiques publiques, juridiques et de sécurité devront collaborer plus tôt dans le cycle de développement. La sécurité ne peut plus être traitée comme une revue à la fin de l’entraînement du modèle. Elle doit devenir partie intégrante de la feuille de route du modèle.
Ce que les équipes métier devraient surveiller ensuite
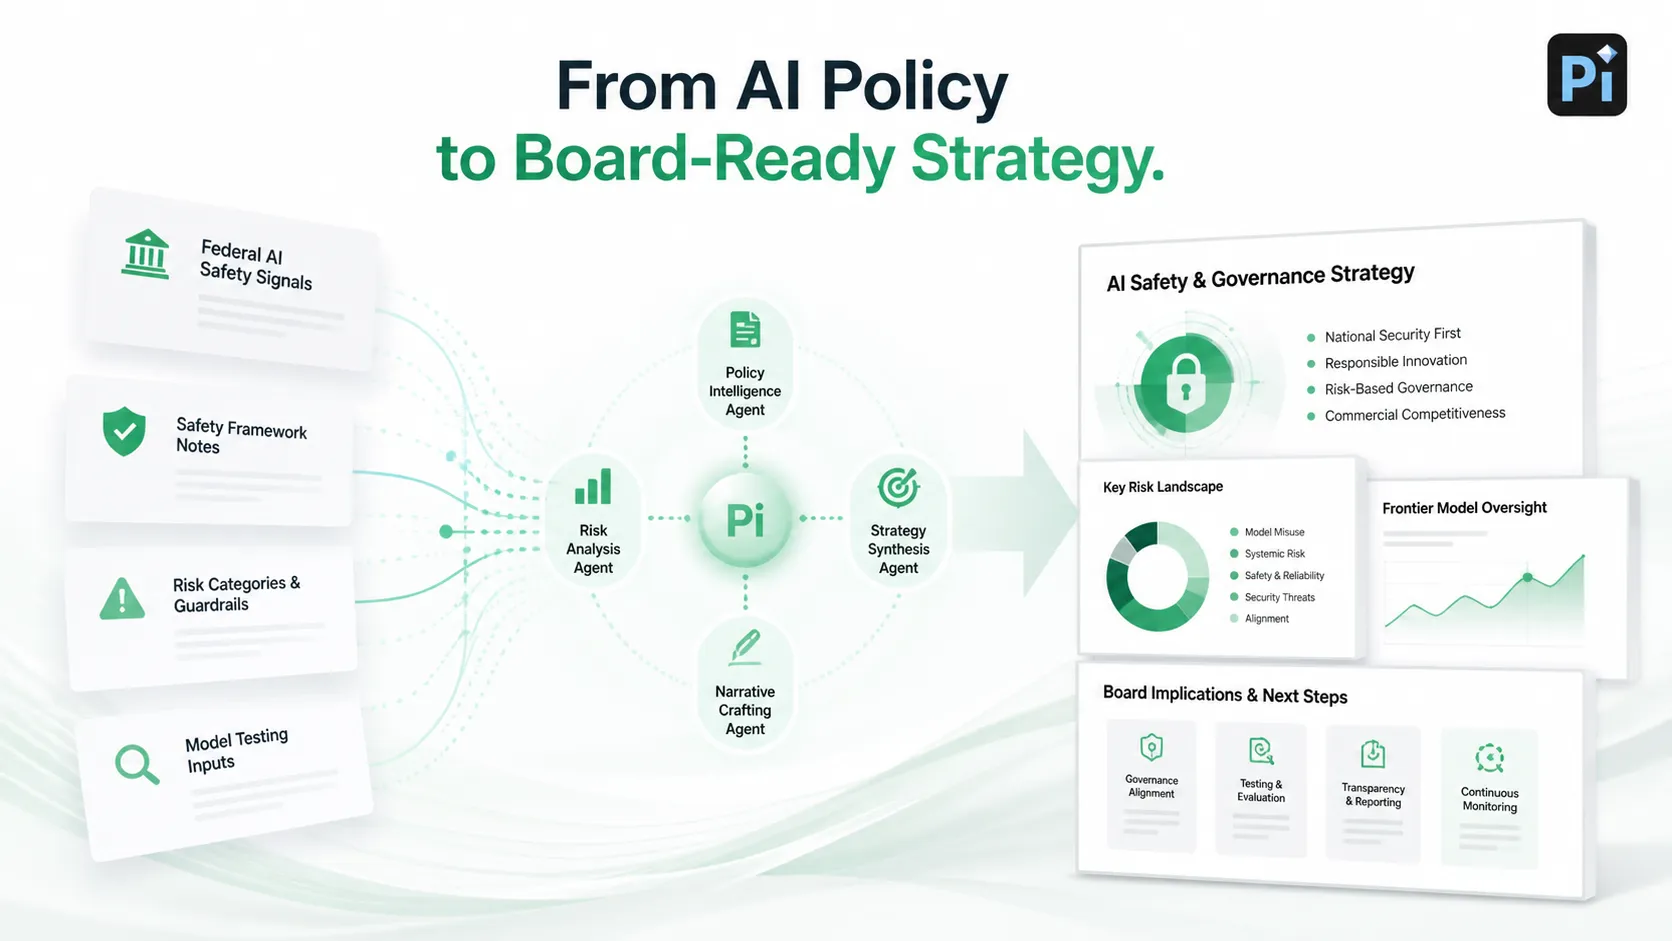
Le sommet de la Maison-Blanche sur l’IA ne concerne pas uniquement les laboratoires d’IA. Il affecte également les entreprises qui achètent, intègrent ou présentent des stratégies d’IA à leurs conseils d’administration, clients, investisseurs et régulateurs. Lorsque les attentes fédérales évoluent, la manière dont les entreprises expliquent l’adoption de l’IA doit aussi évoluer.
Les équipes métier auront besoin de récits internes plus clairs autour de trois questions : quels systèmes d’IA elles utilisent, quels risques ces systèmes créent et comment leur gouvernance est assurée. Cela est particulièrement important pour les présentations destinées aux dirigeants, les rapports de conseil, les mises à jour destinées aux investisseurs et les présentations de lancement de produits, où les capacités de l’IA doivent être expliquées sans exagérer le niveau de certitude.
Pour les organisations qui naviguent dans ces discussions à forts enjeux, les outils pratiques qui relient la complexité réglementaire à une communication professionnelle structurée deviennent de plus en plus essentiels. Qu’il s’agisse de traduire les évolutions des politiques publiques en récits adaptés aux conseils d’administration ou de synthétiser les implications concurrentielles, des plateformes comme Pi s’imposent comme des ressources précieuses pour les équipes de stratégie qui cherchent à passer d’un reporting réactif à une communication proactive destinée aux dirigeants.
Verdict : la sécurité de l’IA devient une exigence concurrentielle
Le sommet de la Maison-Blanche sur l’IA et le cadre de sécurité de l’IA qui l’accompagne représentent un point d’inflexion clair pour le secteur de l’IA. Ils signalent que la supervision fédérale n’est plus hypothétique. Pour les principaux laboratoires d’IA, la sécurité est passée d’une priorité interne d’ingénierie à une exigence fondamentale de conformité et de gouvernance.
Le cadre n’arrêtera pas le développement de l’IA, mais il transformera la manière dont les modèles sont construits, testés, documentés et publiés. En définitive, les entreprises qui prospéreront dans ce nouvel environnement ne seront pas uniquement celles qui disposent des modèles les plus performants, mais celles dont les récits sur la sécurité seront les plus crédibles.
La prochaine étape de ce débat portera sur la manière dont ces affirmations sont vérifiées. C’est pourquoi les tests des modèles de pointe selon les normes du NIST deviennent le lien essentiel entre l’intention politique et le déploiement de l’IA dans le monde réel.
Foire aux questions (FAQ)
Q : Qu’a-t-on annoncé lors du sommet de la Maison-Blanche sur l’IA ?
R : Le sommet de la Maison-Blanche sur l’IA a mis en avant un nouveau cadre de sécurité de l’IA axé sur la sécurité des modèles de pointe, la sécurité nationale, la transparence et la responsabilité des principales entreprises d’IA.
Q : Qu’est-ce que le cadre de sécurité de l’IA ?
R : Le cadre de sécurité de l’IA est une approche politique américaine visant à améliorer la gouvernance des puissants systèmes d’IA, notamment par des tests de sécurité, la prévention des usages abusifs, la documentation et un déploiement responsable.
Q : Comment le cadre affecte-t-il OpenAI, Meta, Google et Anthropic ?
R : OpenAI subit une pression pour démontrer la sécurité avant un déploiement rapide, Meta doit répondre aux défis de contrôle liés à l’open source, Google a besoin d’une gouvernance à l’échelle de l’écosystème, et Anthropic doit transformer son positionnement en matière de sécurité en preuves vérifiables.
Q : Qu’est-ce que le test des modèles de pointe ?
R : Le test des modèles de pointe est le processus consistant à évaluer des systèmes d’IA avancés avant et après leur déploiement au moyen d’évaluations des capacités, de tests d’usage abusif, de vérifications de robustesse, d’évaluations de l’alignement et d’une surveillance continue des risques.


