मूल एन्क्रिप्शन का प्रबंधन
नेटिव एन्क्रिप्शन के प्रबंधन का अर्थ ऑपरेटिंग सिस्टम, डिवाइस और प्लेटफ़ॉर्म में पहले से मौजूद एन्क्रिप्शन सुविधाओं को नियंत्रित करना है। अधिकांश संगठनों के लिए, इसमें Windows BitLocker, macOS FileVault, Android फ़ाइल-आधारित एन्क्रिप्शन, iOS डेटा सुरक्षा, रिकवरी कुंजियाँ, डिवाइस नीतियाँ और रिपोर्टिंग शामिल हैं।
लक्ष्य सरल है: यह सुनिश्चित करना कि लैपटॉप, फ़ोन, टैबलेट या हटाने योग्य ड्राइव खो जाने, चोरी हो जाने, मरम्मत के लिए दिए जाने, सेवानिवृत्त किए जाने या अनधिकृत रूप से एक्सेस किए जाने पर संवेदनशील डेटा सुरक्षित रहे।
नेटिव एन्क्रिप्शन शक्तिशाली है क्योंकि यह पहले से ही प्लेटफ़ॉर्म का हिस्सा है। लेकिन फिर भी इसे प्रबंधित करने की आवश्यकता होती है। स्पष्ट नीतियों, रिकवरी कुंजी संग्रहण, अनुपालन जाँचों और उपयोगकर्ता मार्गदर्शन के बिना, अंतर्निहित एन्क्रिप्शन असंगत हो सकता है या कुछ गलत होने पर उसे पुनर्प्राप्त करना कठिन हो सकता है।
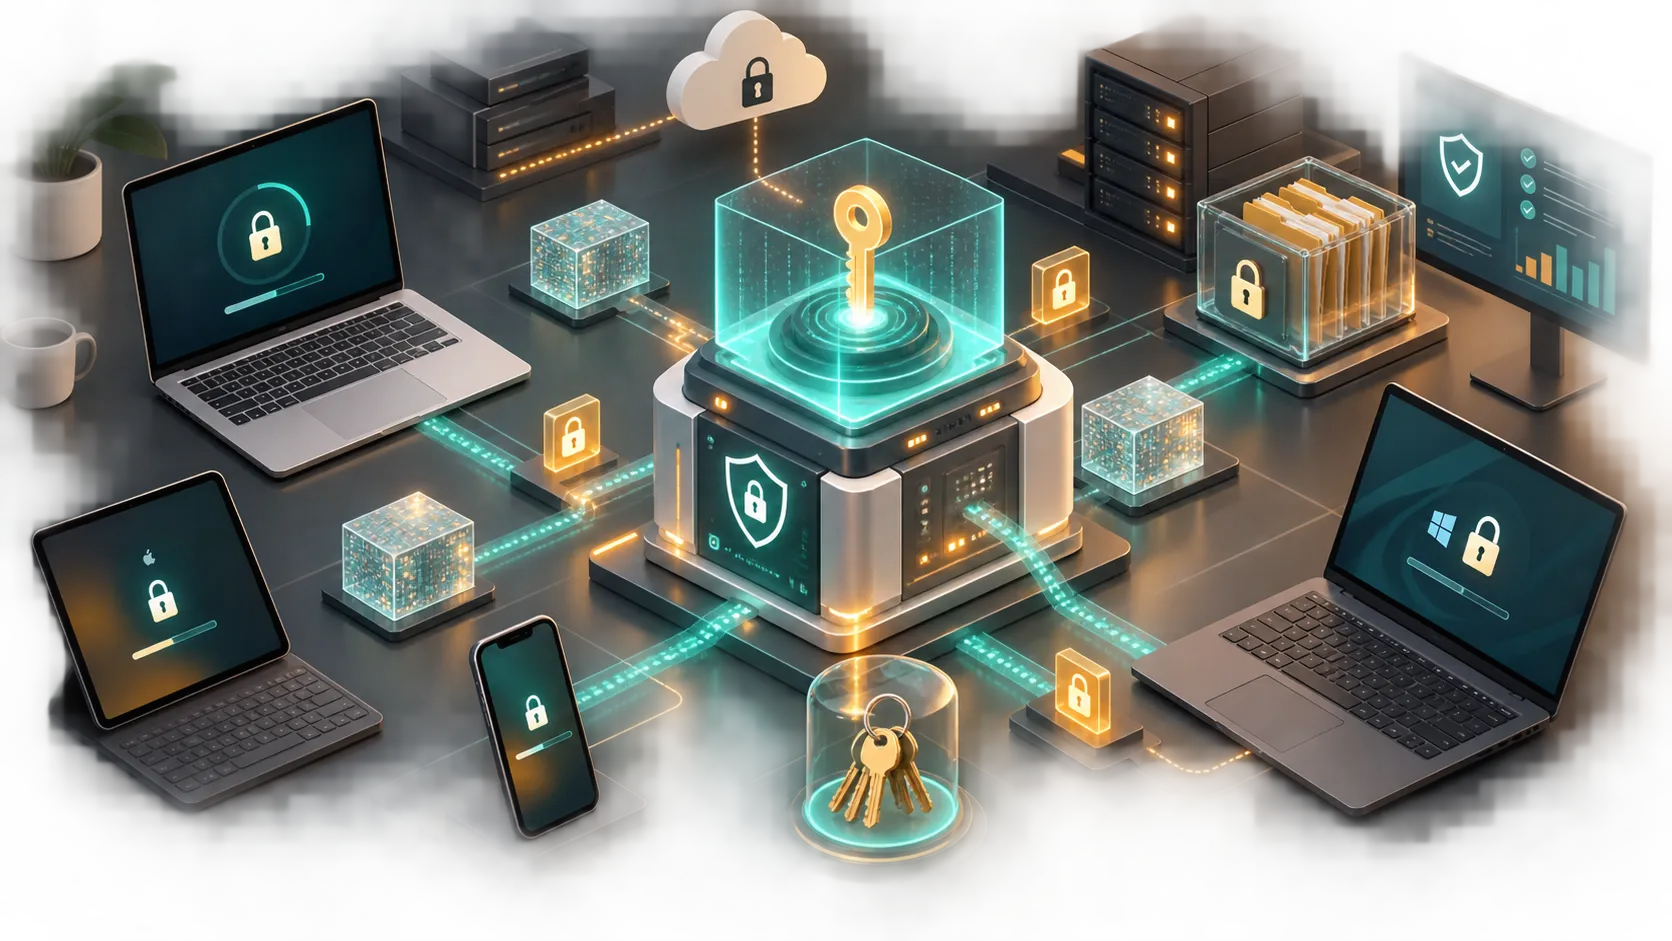
नेटिव एन्क्रिप्शन द्वारा किया जाने वाला अपेक्षित सुरक्षा कार्य
नेटिव एन्क्रिप्शन निष्क्रिय अवस्था में मौजूद डेटा की सुरक्षा करता है। इसका अर्थ है कि डिवाइस पर संग्रहीत डेटा तब तक अपठनीय रहता है, जब तक सही प्रमाणीकरण, रिकवरी कुंजी या अनलॉक विधि उपलब्ध न हो।
NIST स्टोरेज एन्क्रिप्शन को लैपटॉप, मोबाइल डिवाइस और हटाने योग्य मीडिया जैसे अंतिम-उपयोगकर्ता डिवाइस पर संग्रहीत जानकारी तक पहुँच प्रतिबंधित करने के एक तरीके के रूप में वर्णित करता है। इसका स्टोरेज एन्क्रिप्शन मार्गदर्शन ↗ पूर्ण-डिस्क एन्क्रिप्शन, वॉल्यूम एन्क्रिप्शन और फ़ाइल-स्तरीय एन्क्रिप्शन को समझने के लिए एक सशक्त प्रारंभिक बिंदु है।
CISA अपने संग्रहीत डिवाइस डेटा की सुरक्षा ↗ वाले पृष्ठ में, विशेष रूप से खोए हुए डिवाइस, हटाने योग्य ड्राइव और रिकवरी योजना के लिए, समान व्यावहारिक मार्गदर्शन देता है।
व्यवहार में, नेटिव एन्क्रिप्शन चार जोखिमों में मदद करता है:
- किसी खोए हुए लैपटॉप से व्यावसायिक फ़ाइलों का उजागर होना।
- किसी चोरी हुए फ़ोन से कार्य डेटा तक पहुँच मिलना।
- निपटान के बाद किसी सेवानिवृत्त ड्राइव का पढ़ा जा सकना।
- किसी उपयोगकर्ता का क्रेडेंशियल भूल जाना और सुरक्षित रिकवरी की आवश्यकता होना।
एन्क्रिप्शन स्वयं केवल एक हिस्सा है। प्रबंधन परत तय करती है कि सुरक्षा सुसंगत है या नहीं।
नेटिव एन्क्रिप्शन प्रबंधन नियंत्रण मानचित्र
नेटिव एन्क्रिप्शन के प्रबंधन को समझने का सबसे आसान तरीका इसे एक स्विच के बजाय नियंत्रणों के एक समूह के रूप में देखना है।
| नियंत्रण क्षेत्र | नेटिव एन्क्रिप्शन के प्रबंधन को किसका उत्तर देना चाहिए | यह क्यों महत्वपूर्ण है |
|---|---|---|
| कवरेज | किन डिवाइस, ड्राइव और उपयोगकर्ताओं को एन्क्रिप्ट किया जाना चाहिए? | लैपटॉप, फ़ोन और हटाने योग्य मीडिया में अंतराल को रोकता है |
| नीति | डिफ़ॉल्ट रूप से कौन-सी सेटिंग आवश्यक हैं? | पूरे संगठन में एन्क्रिप्शन को सुसंगत रखता है |
| कुंजी एस्क्रो | रिकवरी कुंजियाँ कहाँ संग्रहीत हैं? | रिकवरी के दौरान स्थायी डेटा हानि को रोकता है |
| पहुँच | रिकवरी कुंजियों को कौन देख या उपयोग कर सकता है? | आंतरिक व्यक्ति और हेल्प डेस्क जोखिम को कम करता है |
| निगरानी | एन्क्रिप्शन स्थिति की जाँच कैसे की जाती है? | गैर-अनुपालन डिवाइस को जल्दी पहचानता है |
| रिकवरी | जब कोई उपयोगकर्ता लॉक आउट हो जाता है तो क्या होता है? | सहायता को तेज़ और अधिक सुरक्षित बनाता है |
| जीवनचक्र | मरम्मत, माइग्रेशन या निपटान के दौरान क्या होता है? | डिवाइस में बदलाव के दौरान डेटा की सुरक्षा करता है |
यह तालिका “एन्क्रिप्शन उपलब्ध है” और “एन्क्रिप्शन वास्तव में प्रबंधित है” के बीच का अंतर है।
Windows: BitLocker और डिवाइस एन्क्रिप्शन प्रबंधित करें
Windows पर, नेटिव एन्क्रिप्शन का सामान्यतः अर्थ BitLocker या स्वचालित डिवाइस एन्क्रिप्शन होता है।
Microsoft का BitLocker अवलोकन ↗ बताता है कि BitLocker वॉल्यूम को ऑफ़लाइन पहुँच से बचाता है, विशेषकर जब डिवाइस खो जाएँ, चोरी हो जाएँ या सेवा से हटाए जाएँ। प्रबंधित परिवेशों के लिए, महत्वपूर्ण बात केवल BitLocker को चालू करना नहीं है। यह सुनिश्चित करना भी है कि सही नीति, रिकवरी विधि और रिपोर्टिंग प्रक्रिया मौजूद हो।
एक व्यावहारिक Windows एन्क्रिप्शन नीति में यह परिभाषित होना चाहिए:
- किन ड्राइव को एन्क्रिप्ट किया जाना चाहिए;
- क्या केवल TPM सुरक्षा पर्याप्त है;
- क्या उच्च-जोखिम वाले उपयोगकर्ताओं के लिए PIN आवश्यक हैं;
- रिकवरी कुंजियों का बैकअप कहाँ लिया जाता है;
- रिकवरी कुंजियाँ कौन प्राप्त कर सकता है;
- विफल या निलंबित एन्क्रिप्शन की रिपोर्ट कैसे की जाती है।
रिकवरी योजना महत्वपूर्ण है। Microsoft का BitLocker रिकवरी अवलोकन ↗ रिकवरी पासवर्ड, रिकवरी कुंजियाँ, कुंजी पैकेज और डेटा रिकवरी एजेंट सहित विभिन्न रिकवरी विकल्पों की व्याख्या करता है। वास्तविक लॉकआउट होने से पहले टीमों को दस्तावेज़ित करना चाहिए कि कौन-सा विकल्प अनुमत है।
macOS और Apple डिवाइस: FileVault और डेटा सुरक्षा प्रबंधित करें
macOS पर, नेटिव एन्क्रिप्शन FileVault पर केंद्रित है। डिवाइस प्रबंधन के साथ FileVault प्रबंधित करने की Apple की मार्गदर्शिका ↗ बताती है कि संगठन FileVault को कैसे लागू कर सकते हैं, उपयोगकर्ता स्थगन नियंत्रित कर सकते हैं, यह प्रबंधित कर सकते हैं कि रिकवरी कुंजियाँ उपयोगकर्ताओं को दिखाई जाएँ या नहीं, और डिवाइस प्रबंधन के माध्यम से व्यक्तिगत रिकवरी कुंजियों को एस्क्रो कर सकते हैं।
iPhone, iPad और नए Apple प्लेटफ़ॉर्म के लिए, एन्क्रिप्शन डेटा सुरक्षा से निकटता से जुड़ा है। Apple का एन्क्रिप्शन और डेटा सुरक्षा अवलोकन ↗ बताता है कि Apple डिवाइस खो जाने, चोरी हो जाने या समझौता हो जाने पर उपयोगकर्ता और कॉर्पोरेट डेटा की सुरक्षा कैसे करते हैं।
Apple परिवेशों के लिए, प्रबंधन को इन पर ध्यान केंद्रित करना चाहिए:
- जहाँ उपयुक्त हो, सेटअप के दौरान FileVault लागू करना;
- रिकवरी कुंजियों को अनुमोदित प्रबंधन सिस्टम में एस्क्रो करना;
- उपयोग के बाद रिकवरी कुंजियों को रोटेट करना;
- यह पुष्टि करना कि कौन-से उपयोगकर्ता एन्क्रिप्टेड वॉल्यूम अनलॉक कर सकते हैं;
- डिवाइस माइग्रेशन या पुनःआवंटन के दौरान क्या होता है, इसका दस्तावेज़ीकरण करना।
मुख्य जोखिम यह मान लेना है कि “Apple डिवाइस एन्क्रिप्टेड हैं” का अर्थ है कि संगठन के पास रिकवरी और रिपोर्टिंग नियंत्रण में है। ये अलग-अलग प्रश्न हैं।
Android: डिवाइस नीति के माध्यम से एन्क्रिप्शन प्रबंधित करें
Android डिवाइस में भी नेटिव एन्क्रिप्शन शामिल है। Android का फ़ाइल-आधारित एन्क्रिप्शन अलग-अलग फ़ाइलों को अलग-अलग कुंजियों से एन्क्रिप्ट करने की अनुमति देता है, और Android Open Source Project अपने फ़ाइल-आधारित एन्क्रिप्शन दस्तावेज़ीकरण ↗. में इस मॉडल की व्याख्या करता है।
व्यावसायिक डिवाइस के लिए, एन्क्रिप्शन प्रबंधन आमतौर पर Android Enterprise के माध्यम से किया जाता है। Google की Android प्रबंधन ↗ मार्गदर्शिका बताती है कि संगठन प्रबंधन समाधान के माध्यम से स्क्रीन लॉक और स्टोरेज एन्क्रिप्शन जैसी सुरक्षा नीतियाँ लागू कर सकते हैं।
Android एन्क्रिप्शन प्रबंधन में यह परिभाषित होना चाहिए:
- कार्य उपयोग के लिए किन डिवाइस की अनुमति है;
- क्या डिवाइस पूर्ण रूप से प्रबंधित है या कार्य प्रोफ़ाइल के साथ BYOD है;
- किस स्तर की स्क्रीन लॉक शक्ति आवश्यक है;
- खोए हुए डिवाइस को कैसे लॉक या वाइप किया जाता है;
- अनुपालन स्थिति की निगरानी कैसे की जाती है;
- क्या पुराने डिवाइस अभी भी सुरक्षा आवश्यकताओं को पूरा करते हैं।
डिवाइस नामांकन, लॉक-स्क्रीन नीति, अपडेट आवश्यकताओं और रिमोट वाइप के साथ जोड़े जाने पर Android एन्क्रिप्शन सबसे मजबूत होता है।
कुंजी प्रबंधन ही वास्तविक प्रबंधन समस्या है
एन्क्रिप्शन कुंजियों पर निर्भर करता है। यह स्पष्ट लगता है, लेकिन कई एन्क्रिप्शन प्रोग्राम इसलिए विफल हो जाते हैं क्योंकि कुंजी प्रबंधन कमजोर होता है।
NIST के कुंजी प्रबंधन दिशानिर्देश ↗ क्रिप्टोग्राफ़िक कुंजी सामग्री की योजना, सुरक्षा, जीवनचक्र और शासन को कवर करते हैं। नेटिव एन्क्रिप्शन के लिए, व्यावहारिक प्रश्न आमतौर पर यह होता है: रिकवरी कुंजियाँ कहाँ संग्रहीत हैं और उनका उपयोग कौन कर सकता है?
एक अच्छी रिकवरी कुंजी प्रक्रिया को इन प्रश्नों का उत्तर देना चाहिए:
1. कुंजी कहाँ एस्क्रो की गई है? 2. कुंजी स्वचालित रूप से संग्रहीत होती है या मैन्युअल रूप से? 3. इसे कौन प्राप्त कर सकता है? 4. क्या प्राप्ति लॉग की जाती है? 5. क्या उपयोग के बाद कुंजी रोटेट की जाती है? 6. डिवाइस के सेवानिवृत्त होने पर क्या होता है? 7. प्रबंधन सिस्टम बदलने पर क्या होता है?
रिकवरी कुंजियों को स्क्रीनशॉट, स्प्रेडशीट, साझा ड्राइव या व्यक्तिगत नोट्स में न छोड़ें। रिकवरी पहुँच नियंत्रित, लॉग की गई और सीमित होनी चाहिए।
एक व्यावहारिक रोलआउट क्रम
नेटिव एन्क्रिप्शन का प्रबंधन तब आसान होता है जब इसे चरणों में लागू किया जाता है।
चरण 1: डिवाइस की सूची बनाएं
ऐसे लैपटॉप, डेस्कटॉप, फ़ोन, टैबलेट और हटाने योग्य ड्राइव की सूची बनाएँ जिनमें व्यावसायिक डेटा संग्रहीत हो सकता है।
चरण 2: आवश्यक कवरेज परिभाषित करें
तय करें कि किन डिवाइस प्रकारों में नेटिव एन्क्रिप्शन का उपयोग अनिवार्य है और किन अपवादों की अनुमति है।
चरण 3: प्लेटफ़ॉर्म नीतियाँ चुनें
व्यापक परिनियोजन से पहले BitLocker, FileVault, Android और अन्य प्लेटफ़ॉर्म नियम सेट करें।
चरण 4: रिकवरी कुंजी एस्क्रो कॉन्फ़िगर करें
सुनिश्चित करें कि उपयोगकर्ताओं के उन पर निर्भर होने से पहले रिकवरी कुंजियाँ अनुमोदित सिस्टम में संग्रहीत हों।
चरण 5: छोटे समूह के साथ पायलट करें
रिकवरी, नीति संघर्ष, डिवाइस माइग्रेशन और उपयोगकर्ता संचार का परीक्षण करें।
चरण 6: धीरे-धीरे लागू करें
पायलट समस्याओं के हल होने के बाद केवल-रिपोर्टिंग मोड से प्रवर्तन की ओर बढ़ें।
चरण 7: निरंतर निगरानी करें
एन्क्रिप्शन स्थिति, निलंबित सुरक्षा, विफल एस्क्रो, अप्रबंधित डिवाइस और रिकवरी घटनाओं की समीक्षा करें।
यह क्रम सबसे सामान्य गलती से बचाता है: रिकवरी का परीक्षण होने से पहले व्यापक रूप से एन्क्रिप्शन सक्षम करना।
नेतृत्व को क्या रिपोर्ट करें
सुरक्षा नेताओं को हर तकनीकी सेटिंग की आवश्यकता नहीं होती। उन्हें कवरेज, जोखिम और तैयारी का स्पष्ट दृश्य चाहिए।
एक उपयोगी नेटिव एन्क्रिप्शन रिपोर्ट में यह दिखना चाहिए:
- एन्क्रिप्ट किए गए प्रबंधित डिवाइस का प्रतिशत;
- रिकवरी कुंजियों के बिना डिवाइस की संख्या;
- निलंबित या विफल एन्क्रिप्शन वाले डिवाइस;
- उच्च-जोखिम वाले उपयोगकर्ता या टीमें जिन्हें कवरेज नहीं मिला है;
- रिपोर्टिंग अवधि के दौरान रिकवरी घटनाएँ;
- सेवानिवृत्ति या वाइप की प्रतीक्षा कर रहे डिवाइस;
- नीति अपवाद और उनके स्वामी।
यदि आपको अधिकारियों या ग्राहकों को एन्क्रिप्शन कवरेज समझाना है, तो आप अपनी नेटिव एन्क्रिप्शन नीति को Pi के साथ हितधारक-तैयार प्रस्तुति में बदल सकते हैं ↗। कवरेज, जोखिम, रिकवरी तैयारी और अगले कदमों की रिपोर्टिंग के लिए इसका उपयोग करें, बिना डेक को तकनीकी जानकारी के ढेर में बदले।
जब नेटिव एन्क्रिप्शन पर्याप्त नहीं होता
नेटिव एन्क्रिप्शन संग्रहीत डेटा की सुरक्षा करता है, लेकिन यह हर सुरक्षा समस्या का समाधान नहीं करता।
यह निम्न का विकल्प नहीं है:
- पहचान और पहुँच प्रबंधन;
- एंडपॉइंट डिटेक्शन और प्रतिक्रिया;
- बैकअप और आपदा रिकवरी;
- पैच प्रबंधन;
- डेटा हानि रोकथाम;
- फ़िशिंग सुरक्षा;
- क्लाउड पहुँच नियंत्रण;
- सुरक्षित डिवाइस निपटान।
यह उस डेटा की भी सुरक्षा नहीं करता जिसे किसी अधिकृत उपयोगकर्ता द्वारा डिवाइस अनलॉक करने और सामान्य रूप से फ़ाइलों तक पहुँचने के बाद एक्सेस किया जाता है। सिस्टम चलने और उपयोगकर्ता के प्रमाणित होने के बाद भी अन्य नियंत्रणों की आवश्यकता रहती है।
नेटिव एन्क्रिप्शन को संपूर्ण सुरक्षा रणनीति नहीं, बल्कि आधारभूत नियंत्रण के रूप में लिया जाना चाहिए।
निष्कर्ष
नेटिव एन्क्रिप्शन का प्रबंधन अंतर्निहित एन्क्रिप्शन को भरोसेमंद बनाने के बारे में है। BitLocker, FileVault, Android एन्क्रिप्शन या Apple डेटा सुरक्षा को चालू करना केवल शुरुआत है।
एक परिपक्व प्रोग्राम कवरेज परिभाषित करता है, नीतियाँ लागू करता है, रिकवरी कुंजियाँ एस्क्रो करता है, रिकवरी पहुँच सीमित करता है, अनुपालन की निगरानी करता है और यह परीक्षण करता है कि डिवाइस खो जाने, लॉक होने, माइग्रेट होने या सेवानिवृत्त होने पर क्या होता है।
सर्वोत्तम एन्क्रिप्शन प्रोग्राम वह नहीं है जिसमें सबसे मजबूत चेकबॉक्स हो। वह है जिसमें सुरक्षा, रिकवरी और रिपोर्टिंग, संगठन को वास्तव में उनकी आवश्यकता होने पर, सभी काम करें।
अक्सर पूछे जाने वाले प्रश्न
नेटिव एन्क्रिप्शन का प्रबंधन क्या है?
नेटिव एन्क्रिप्शन का प्रबंधन डिवाइस और प्लेटफ़ॉर्म में अंतर्निहित एन्क्रिप्शन सुविधाओं को नियंत्रित करने की प्रक्रिया है। इसमें नीति प्रवर्तन, रिकवरी कुंजी एस्क्रो, अनुपालन निगरानी, रिकवरी कार्यप्रवाह और एन्क्रिप्टेड डिवाइस के लिए जीवनचक्र प्रबंधन शामिल है।
क्या नेटिव एन्क्रिप्शन पूर्ण-डिस्क एन्क्रिप्शन के समान है?
हमेशा नहीं। नेटिव एन्क्रिप्शन का अर्थ ऑपरेटिंग सिस्टम या प्लेटफ़ॉर्म में निर्मित एन्क्रिप्शन है। डिवाइस और ऑपरेटिंग सिस्टम के आधार पर इसमें पूर्ण-डिस्क एन्क्रिप्शन, वॉल्यूम एन्क्रिप्शन, फ़ाइल-आधारित एन्क्रिप्शन या डेटा सुरक्षा सुविधाएँ शामिल हो सकती हैं।
रिकवरी कुंजी प्रबंधन महत्वपूर्ण क्यों है?
रिकवरी कुंजी प्रबंधन महत्वपूर्ण है क्योंकि उपयोगकर्ताओं के पासवर्ड भूल जाने, हार्डवेयर बदलाव से रिकवरी ट्रिगर होने या डिवाइस माइग्रेट किए जाने पर एन्क्रिप्टेड डेटा अप्राप्य हो सकता है। रिकवरी कुंजियों को सुरक्षित रूप से एस्क्रो किया जाना चाहिए, पहुँच सीमित होनी चाहिए और प्राप्ति लॉग की जानी चाहिए।
किसी संगठन को नेटिव एन्क्रिप्शन अनुपालन के लिए क्या ट्रैक करना चाहिए?
संगठनों को एन्क्रिप्शन स्थिति, रिकवरी कुंजी एस्क्रो स्थिति, नीति अनुपालन, निलंबित सुरक्षा, विफल एन्क्रिप्शन, डिवाइस स्वामित्व, रिकवरी घटनाएँ और अपवाद ट्रैक करने चाहिए। ये मेट्रिक दिखाते हैं कि एन्क्रिप्शन पूरे परिवेश में वास्तव में काम कर रहा है या नहीं।


