Spiegazione dell’EU AI Act: cosa devono sapere le aziende di IA nel 2026
L'EU AI Act è un quadro normativo per le aziende che sviluppano, acquistano o implementano sistemi di IA nel 2026. Per le aziende di IA, la domanda chiave è quali obblighi si applicano a ciascun prodotto, modello o flusso di lavoro.
Meta descrizione: Comprendi l'EU AI Act, i suoi requisiti di conformità, gli obblighi di trasparenza, le norme sull'IA per finalità generali e ciò che le aziende di IA devono sapere nel 2026.
Che cos'è l'EU AI Act?
L'EU AI Act regolamenta i sistemi di IA in base al rischio. Invece di trattare ogni prodotto di IA allo stesso modo, classifica i casi d'uso in base al loro potenziale impatto sulle persone, sulla sicurezza pubblica, sui diritti fondamentali e sulla società.
Un assistente di scrittura a basso rischio non avrà gli stessi obblighi di un sistema di IA utilizzato per assunzioni, valutazione del merito creditizio, istruzione, assistenza sanitaria, applicazione della legge o infrastrutture critiche. Per le aziende, ciò influisce sulla progettazione del prodotto, sulla governance dei dati, sulla valutazione dei modelli, sulla documentazione, sulla comunicazione con gli utenti e sugli acquisti.
Perché l'EU AI Act è importante per le aziende di IA
L'EU AI Act può applicarsi anche al di fuori dell'Unione europea quando un sistema di IA è immesso sul mercato dell'UE, utilizzato nell'UE o produce output che incidono sulle persone nell'UE.
Questo è importante per i fornitori SaaS, i provider di API, le aziende di modelli di IA e le imprese che utilizzano l'IA generativa in flussi di lavoro rivolti ai clienti o regolamentati. Cambia anche le aspettative negli acquisti: gli acquirenti aziendali chiedono sempre più documentazione sull'IA responsabile, trasparenza e controlli del rischio dei modelli.
Cronologia dell'EU AI Act: cosa devono sapere le aziende nel 2026
L'EU AI Act si applica progressivamente. Secondo la Commissione europea, diverse parti del regolamento si applicano in date diverse, quindi le aziende dovrebbero evitare di considerare il 2026 come un'unica scadenza per ogni obbligo.
| Data | Cosa si applica |
|---|---|
| 1 agosto 2024 | L'EU AI Act è entrato in vigore |
| 2 febbraio 2025 | Hanno iniziato ad applicarsi le disposizioni generali, i requisiti di alfabetizzazione in materia di IA e le pratiche di IA vietate |
| 2 agosto 2025 | Hanno iniziato ad applicarsi le norme per i modelli di IA per finalità generali e la governance |
| 2 agosto 2026 | Iniziano ad applicarsi la maggior parte delle norme dell'AI Act, comprese le norme sulla trasparenza, e comincia l'applicazione delle norme pertinenti |
| 2 dicembre 2027 | Si applicano le norme per i sistemi di IA ad alto rischio elencati nell'Allegato III |
| 2 agosto 2028 | Si applicano le norme per i sistemi di IA ad alto rischio incorporati in prodotti regolamentati |
Per le aziende di IA, il 2026 è particolarmente importante perché gli obblighi di trasparenza, le aspettative di governance e l'attività di applicazione diventano più rilevanti. Alcuni obblighi ad alto rischio si applicano successivamente a seconda del tipo di sistema.
Fonte: cronologia di attuazione dell'AI Act della Commissione europea
Comprendere il quadro basato sul rischio dell'EU AI Act
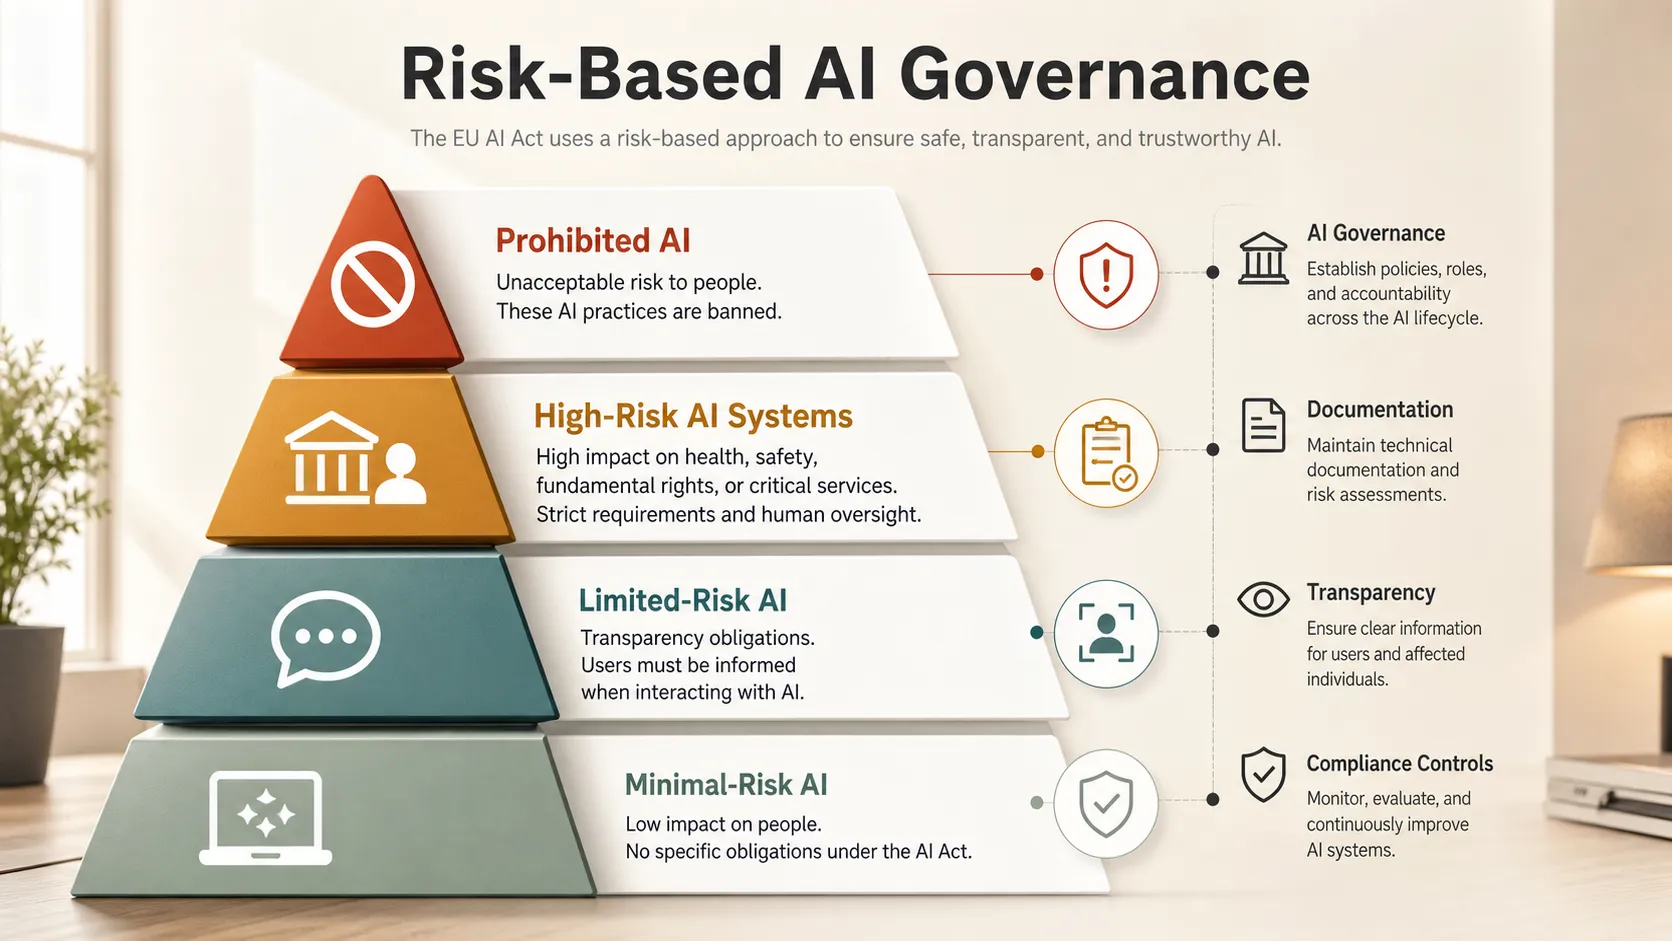
L'EU AI Act utilizza un approccio basato sul rischio. Gli obblighi di conformità dipendono da come viene utilizzato un sistema di IA, non solo dalla tecnologia sottostante.
| Categoria di rischio | Esempi aziendali tipici | Impatto sulla conformità |
|---|---|---|
| IA vietata | Sistemi manipolativi, alcuni sistemi di punteggio sociale, alcuni usi biometrici | Generalmente vietata |
| Sistemi di IA ad alto rischio | Assunzioni, credito, istruzione, assistenza sanitaria, infrastrutture critiche | Obblighi rigorosi, con date che dipendono dal tipo di sistema |
| IA a rischio limitato | Chatbot, media sintetici, interazioni con IA | Requisiti di trasparenza |
| IA a rischio minimo | Strumenti di produttività, filtri antispam, assistenti interni | Obblighi più leggeri |
Ciò significa che le aziende devono mappare attentamente i casi d'uso dell'IA. Lo stesso modello può essere a basso rischio in un contesto e ad alto rischio in un altro.
Spiegazione delle norme sull'IA per finalità generali
L'IA per finalità generali, spesso chiamata GPAI, si riferisce a modelli in grado di svolgere molte attività e che possono essere integrati in sistemi a valle. I modelli linguistici di grandi dimensioni e i modelli multimodali sono esempi comuni.
Ai sensi dell'EU AI Act, gli obblighi per i fornitori di GPAI hanno iniziato ad applicarsi il 2 agosto 2025. I requisiti possono includere documentazione tecnica, informazioni per i fornitori a valle, politiche relative al diritto d'autore e gestione del rischio per modelli avanzati con rischio sistemico.
Per le aziende che utilizzano GPAI tramite API o piattaforme di terze parti, la due diligence sui fornitori è importante. I team dovrebbero sapere quale modello viene utilizzato, quale documentazione esiste, come vengono gestiti gli output e se il fornitore supporta la governance aziendale dell'IA.
Requisiti di trasparenza per l'IA generativa
La trasparenza è un tema centrale dell'EU AI Act. Gli utenti dovrebbero sapere quando interagiscono con l'IA o visualizzano contenuti generati dall'IA in contesti pertinenti.
La Commissione europea afferma che le norme sulla trasparenza ai sensi dell'AI Act iniziano ad applicarsi dal 2 agosto 2026. Per l'IA generativa, ciò può influire su chatbot rivolti ai clienti, media sintetici, documenti, presentazioni, report e flussi di lavoro in cui gli output dell'IA influenzano le decisioni.
Trasparenza non significa che ogni funzionalità di IA necessiti di un banner di avviso. Significa che le aziende dovrebbero evitare l'inganno e fornire un contesto appropriato quando è coinvolta l'IA.
Requisiti per i sistemi di IA ad alto rischio
I sistemi di IA ad alto rischio saranno soggetti ad alcuni degli obblighi più rigorosi dell'EU AI Act, con norme chiave che si applicheranno più tardi della data generale del 2026 a seconda del tipo di sistema.
Questi sistemi spesso incidono su diritti, opportunità, sicurezza o accesso a servizi essenziali. Gli esempi includono occupazione, istruzione, assistenza sanitaria, credito, infrastrutture critiche, migrazione e applicazione della legge.
I requisiti comuni possono includere gestione del rischio, governance dei dati, documentazione tecnica, supervisione umana, misure di accuratezza, registrazione, monitoraggio e istruzioni chiare per l'uso. I team dovrebbero prepararsi prima della scadenza legale perché l'IA ad alto rischio necessita di una governance interfunzionale.
Checklist pratica di conformità per le aziende
La conformità dell'IA dovrebbe essere trattata come una disciplina operativa, non come una revisione legale una tantum. Le aziende che si preparano per il 2026 dovrebbero creare processi ripetibili che possano essere estesi a prodotti e team:
- Create un inventario di sistemi di IA, modelli, fornitori, set di dati e casi d'uso.
- Classificate ciascun sistema di IA secondo il quadro di rischio dell'EU AI Act.
- Identificate se la vostra azienda è un fornitore, un deployer, un importatore, un distributore o un utente a valle.
- Esaminate le dipendenze GPAI, i provider API e la documentazione dei modelli.
- Aggiungete informative sulla trasparenza per le interazioni con l'IA e i contenuti generati dall'IA dove richiesto.
- Stabilite una supervisione umana per decisioni sensibili o ad alto impatto.
- Formate i team pertinenti e aggiornate le politiche man mano che le linee guida evolvono.
L'obiettivo è rendere l'adozione dell'IA più duratura, affidabile e pronta per l'impresa.
EU AI Act e GDPR: quali sono le differenze?
L'EU AI Act e il GDPR sono correlati, ma non sono la stessa cosa. Il GDPR si concentra principalmente sulla protezione dei dati personali, mentre l'EU AI Act si concentra sul rischio dei sistemi di IA, sulla trasparenza, sulla sicurezza, sulla governance e sulla responsabilità.
Un'azienda potrebbe dover rispettare entrambi. Uno strumento di IA per le assunzioni, ad esempio, può trattare dati personali ai sensi del GDPR ed essere al contempo considerato un sistema di IA ad alto rischio ai sensi dell'EU AI Act.
Come l'EU AI Act influisce sugli strumenti di IA per presentazioni e produttività
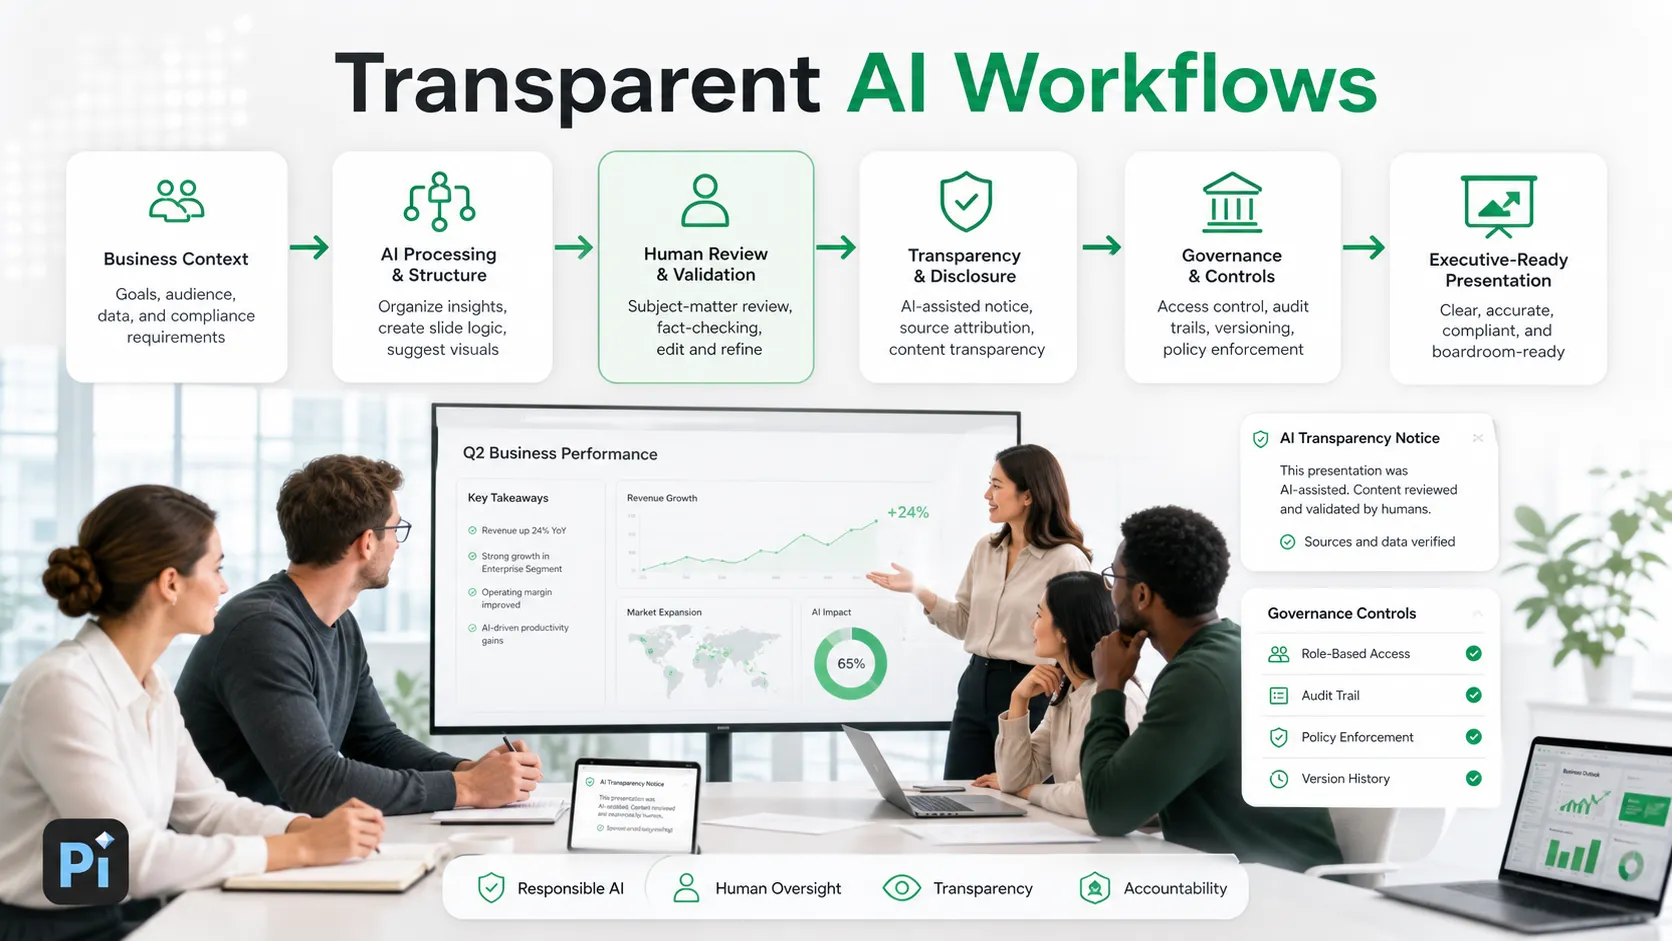
Gli strumenti di produttività basati sull'IA sono ampiamente utilizzati per presentazioni, documenti, immagini, assistenza clienti, ricerca e flussi di lavoro aziendali. Molti possono rientrare nelle categorie a basso rischio o a rischio limitato, ma richiedono comunque una progettazione responsabile.
Per gli strumenti di IA per presentazioni, l'IA responsabile inizia aiutando gli utenti a strutturare chiaramente le informazioni anziché limitarsi a generare immagini curate. Una presentazione aziendale può includere analisi di mercato, messaggi di vendita, ipotesi finanziarie o raccomandazioni strategiche, quindi la revisione umana rimane essenziale.
Gli strumenti che generano diapositive, documenti o immagini dovrebbero rendere comprensibile il coinvolgimento dell'IA. Per gli strumenti di IA per presentazioni come Pi, la posizione più solida è aiutare i team a trasformare il contesto aziendale in presentazioni strutturate e revisionabili, mantenendo al contempo il giudizio umano nel flusso di lavoro.
Il verdetto
L'EU AI Act non è solo una pietra miliare della politica europea. È anche un segnale che la governance dell'IA sta diventando una parte normale delle operazioni aziendali.
Le aziende dovrebbero iniziare dalla visibilità: sapere dove viene utilizzata l'IA, su cosa incide, chi ne è responsabile e quali controlli esistono. Le aziende meglio preparate per l'EU AI Act saranno quelle che integreranno l'IA responsabile nei flussi di lavoro quotidiani prima che lo richiedano clienti, autorità di regolamentazione o team di approvvigionamento.
Domande frequenti (FAQ)
D: Che cos'è l'EU AI Act in parole semplici?
R:L'EU AI Act è una normativa sull'IA basata sul rischio che stabilisce regole per lo sviluppo, la vendita e l'uso di sistemi di IA nell'Unione europea o che la riguardano.
D:L'EU AI Act si applica alle aziende al di fuori dell'Europa?
R:Può applicarsi se un'azienda immette un sistema di IA sul mercato dell'UE, serve utenti dell'UE o produce output di IA utilizzati nell'UE.
D:Cosa sono i sistemi di IA ad alto rischio ai sensi dell'EU AI Act?
R:I sistemi di IA ad alto rischio sono applicazioni di IA utilizzate in ambiti sensibili quali occupazione, istruzione, assistenza sanitaria, credito, infrastrutture critiche, applicazione della legge e accesso a servizi essenziali.
D:Come dovrebbero prepararsi le aziende SaaS alla conformità con l'EU AI Act nel 2026?
R:Le aziende SaaS dovrebbero inventariare le funzionalità di IA, classificare i livelli di rischio, esaminare i fornitori GPAI, documentare il comportamento dei modelli, aggiungere informative sulla trasparenza, stabilire una supervisione umana e creare processi interni di governance dell'IA.ntrols, aggiungere informative sulla trasparenza e creare processi interni di governance dell'IA.


