Gemini 3.5 Flash Cyber: perché Google ha creato un modello di IA per la sicurezza informatica
Il lancio di Gemini 3.5 Flash Cyber da parte di Google DeepMind mostra un chiaro cambiamento nella cybersicurezza basata sull'IA. Invece di fare affidamento solo su modelli per uso generale, Google sta sviluppando un modello leggero specializzato nel lavoro difensivo: individuare vulnerabilità, convalidare codice rischioso, supportare la correzione e aiutare i team di sicurezza a lavorare più rapidamente.
Questo è importante perché la sicurezza del software sta diventando troppo vasta e troppo rapida per essere gestita soltanto con la revisione manuale. I team moderni gestiscono repository enormi, rilasci frequenti, dipendenze open source, servizi cloud e code di avvisi. Gli strumenti tradizionali restano importanti, ma i difensori hanno sempre più bisogno di sistemi di IA in grado di ragionare sul codice, dare priorità ai rischi e produrre prove per la revisione umana.
Che cos'è Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber è un modello incentrato sulla cybersicurezza, basato sulla famiglia di modelli Flash di Google. Google afferma che è ottimizzato per individuare, convalidare e correggere vulnerabilità in modo efficiente, rendendolo più utile di un modello generico per i flussi di lavoro della sicurezza in determinate attività.
La componente “Flash” è importante. Il lavoro di sicurezza richiede spesso analisi ripetute su molti file, commit, dipendenze e test. Un modello specializzato più piccolo può essere meno costoso e più veloce da richiamare molte volte, rendendolo più adatto alla scansione continua e ai flussi di lavoro con agenti.
Google collega inoltre il modello a CodeMender, il suo agente di IA per la sicurezza del codice. CodeMender è progettato per analizzare il codice, verificare se le vulnerabilità sono reali e generare patch da sottoporre alla revisione degli sviluppatori. Questo colloca Gemini 3.5 Flash Cyber più vicino all'infrastruttura operativa di sicurezza che a un normale chatbot.
Perché Google ha creato un modello di cybersicurezza
La cybersicurezza non è semplicemente un'altra attività di programmazione. Un modello di sicurezza utile deve comprendere classi di vulnerabilità, sfruttabilità, falsi positivi, qualità delle patch e progettazione sicura del software. Deve inoltre operare entro confini rigorosi, perché l'IA per la cybersicurezza è intrinsecamente a duplice uso.
Un assistente IA generico può spiegare un concetto di sicurezza o riassumere un report. Gemini 3.5 Flash Cyber è rivolto a un livello più difficile: ispezionare percorsi del codice, confrontare pattern sospetti, convalidare se un problema è reale e aiutare i team a preparare correzioni più sicure. Il miglior risultato non è una sicurezza completamente autonoma, ma un'accelerazione supervisionata.
Questa direzione riflette una tendenza più ampia del settore. I team di sicurezza sono sotto pressione per rispondere più rapidamente, mentre i team di sviluppo rilasciano più frequentemente. Se l'IA può ridurre il tempo dedicato alle revisioni ripetitive, al triage degli avvisi e alla preparazione delle patch, gli esperti umani possono concentrarsi maggiormente sul giudizio, sulla definizione delle priorità e sul rischio architetturale.
CodeMender, CyberGym e Big Sleep
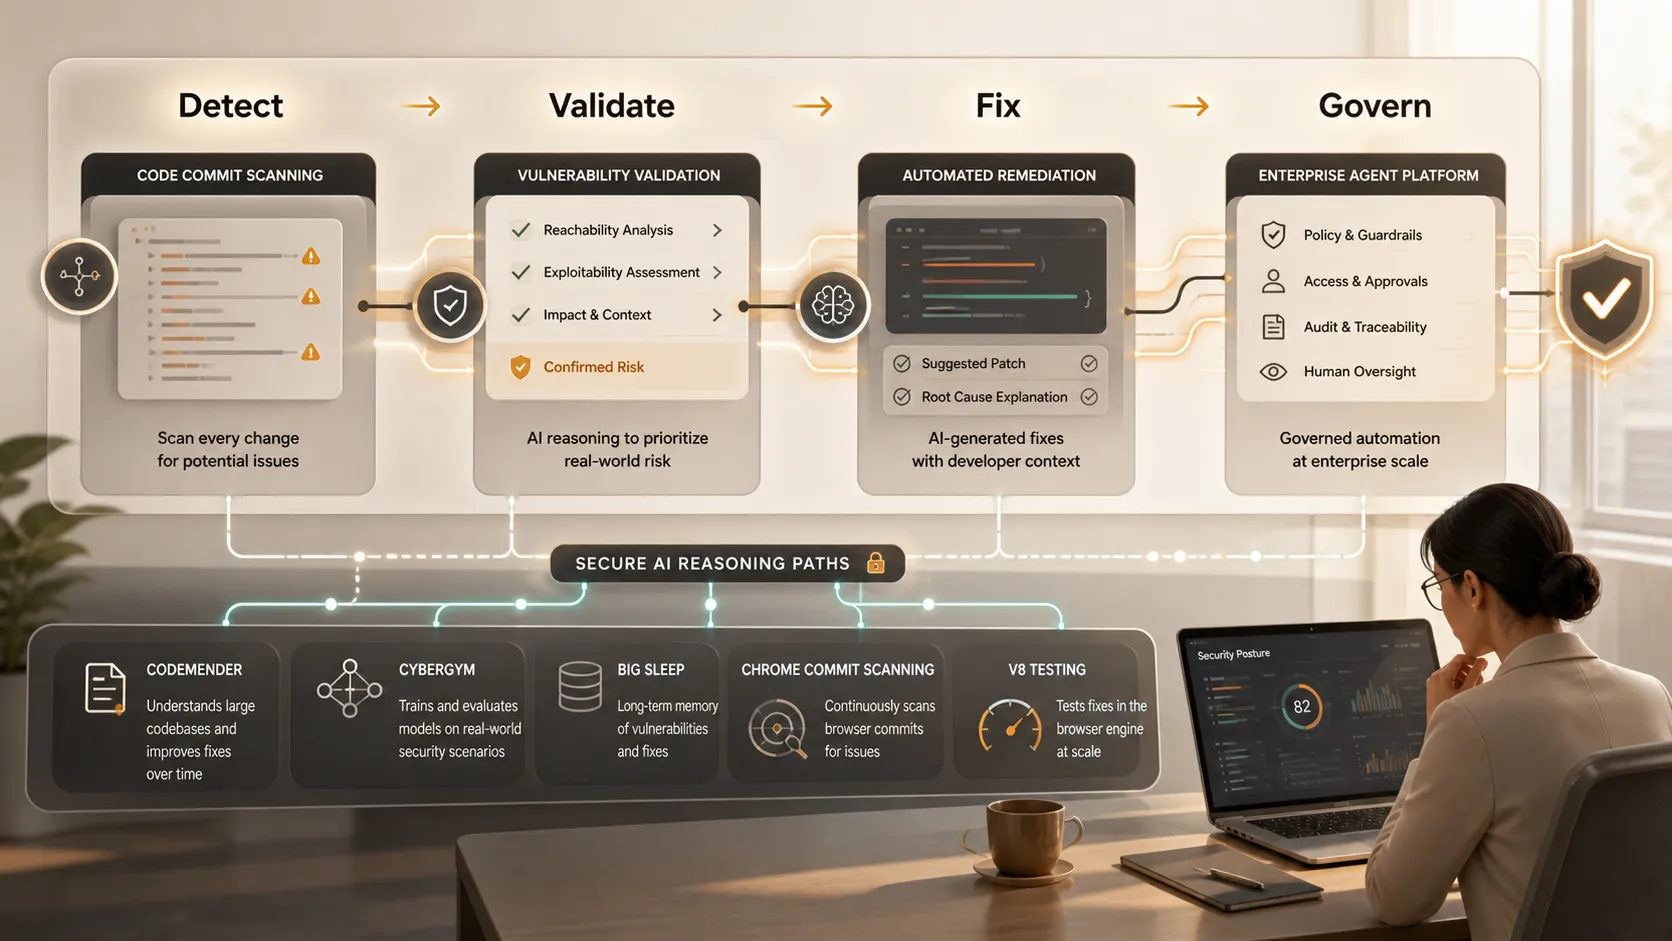
La strategia di Google è più facile da comprendere come una pipeline. CodeMender gestisce la scansione del codice e la correzione. CyberGym valuta gli agenti IA su attività di analisi delle vulnerabilità nel mondo reale. Big Sleep, sviluppato da Google DeepMind e Google Project Zero, esplora la scoperta assistita dall'IA in software complessi.
L'obiettivo non è una singola risposta impressionante. È un flusso di lavoro ripetibile: analizzare, ragionare, convalidare, correggere, testare e riportare. Google cita anche la scansione dei commit di Chrome e il motore JavaScript V8, esempi significativi perché i motori dei browser sono complessi, ampiamente distribuiti e critici per la sicurezza.
| Flusso di lavoro di sicurezza | Approccio tradizionale | Direzione assistita dall'IA |
|---|---|---|
| Revisione del codice | Ispezione manuale e strumenti di analisi statica | L'IA evidenzia le modifiche rischiose da rivedere |
| Convalida delle vulnerabilità | Indagine condotta da esperti | Raccolta delle prove e triage più rapidi |
| Correzione | Applicazione di patch da parte degli sviluppatori dopo la revisione | Correzioni suggerite con approvazione umana |
| Benchmarking | Test interni limitati | Test degli agenti su vulnerabilità realistiche |
| Reportistica | Riepiloghi manuali | Narrazioni del rischio più chiare per gli stakeholder |
La scansione dei commit di Chrome è particolarmente rilevante perché le vulnerabilità vengono spesso introdotte attraverso normali attività di sviluppo, non solo tramite codice palesemente rischioso. Un modello in grado di rivedere continuamente le modifiche può aiutare a segnalare prima i pattern sospetti nel ciclo di vita del software. I test su V8 sono importanti per lo stesso motivo: gli ambienti di runtime ad alte prestazioni presentano comportamenti complessi che richiedono analisi profonde e ripetute.
Perché i modelli di sicurezza leggeri sono importanti
I modelli leggeri sono importanti perché la cybersicurezza è ripetitiva. I team necessitano di supporto per commit, aggiornamenti delle dipendenze, ticket, avvisi, controlli di rilascio e revisioni degli incidenti. Se un modello specializzato può essere richiamato frequentemente a un costo inferiore, può esplorare più percorsi del codice prima di produrre un report finale.
È qui che Gemini 3.5 Flash Cyber può essere strategicamente importante. I grandi modelli di frontiera sono utili per ragionamenti complessi, ma possono essere costosi per flussi di lavoro ad alto volume. Un modello più piccolo, ottimizzato per attività di sicurezza, potrebbe rendere pratica la scansione assistita dall'IA su più repository, build più frequenti e più ambienti di sviluppo.
L'ecosistema di sicurezza di Google beneficia anche di risorse del mondo reale come OSV.dev, un database open source di vulnerabilità, e OSS-Fuzz, il progetto di fuzzing continuo di Google per il software open source. Queste risorse aiutano a radicare il lavoro di sicurezza dell'IA in vulnerabilità autentiche anziché in esempi puramente sintetici.
Gemini Enterprise Agent Platform e sicurezza operativa
La Gemini Enterprise Agent Platform offre a Google un modo per collocare i modelli di cybersicurezza all'interno di flussi di lavoro più ampi basati su agenti. In pratica, ciò potrebbe significare agenti di sicurezza che monitorano le modifiche al codice, riassumono i rischi, assegnano attività di correzione o preparano prove per l'approvazione all'interno dei sistemi aziendali.
Per i team di sicurezza, l'attrattiva è la velocità. Per gli sviluppatori, l'attrattiva è un feedback più precoce. Per i CISO, l'attrattiva è la scalabilità: un modo per supportare una maggiore revisione del software senza aumentare l'organico allo stesso ritmo.
Tuttavia, il valore operativo dipende dall'integrazione. L'IA per la sicurezza deve collegarsi a repository di codice, sistemi di ticketing, pipeline CI/CD, strumenti di gestione delle vulnerabilità e flussi di lavoro di governance. Necessita inoltre di registri di audit, autorizzazioni, controlli di approvazione e responsabilità chiare. Senza tali controlli, l'automazione può creare nuovi rischi anziché ridurli.
Implicazioni per sviluppatori, team di sicurezza e CISO
Per gli sviluppatori, Gemini 3.5 Flash Cyber indica un futuro in cui il feedback sulla sicurezza arriva più vicino al momento in cui il codice viene scritto o revisionato. Invece di attendere un audit successivo, gli sviluppatori potrebbero ricevere spiegazioni mirate, suggerimenti di patch più sicure e prove più chiare del perché una modifica sia importante.
Per i team di sicurezza, il modello potrebbe ridurre il tempo dedicato a selezionare risultati di bassa qualità. Il rilevamento delle vulnerabilità è prezioso solo se abbinato alla convalida. Se un agente di sicurezza IA può aiutare a distinguere i problemi probabilmente reali dal rumore, gli analisti possono dedicare più tempo alle correzioni ad alto impatto.
Per i CISO, il compromesso è più strategico. La cybersicurezza basata sull'IA promette un costo inferiore per analisi, tempi di risposta più rapidi e una copertura più ampia. Ma richiede anche governance. I leader dovranno definire quando l'IA può agire, quando devono approvare gli esseri umani, come viene protetto il codice sensibile e come viene monitorato il comportamento del modello nel tempo.
Il rischio di duplice uso è inevitabile. Lo stesso ragionamento che aiuta i difensori a comprendere le vulnerabilità potrebbe essere usato impropriamente nel contesto sbagliato. Ecco perché il posizionamento difensivo, il controllo degli accessi, il sandboxing, il monitoraggio dell'utilizzo e la supervisione umana non sono funzionalità opzionali. Fanno parte del modello di sicurezza del prodotto.
Dove si inserisce naturalmente Pi
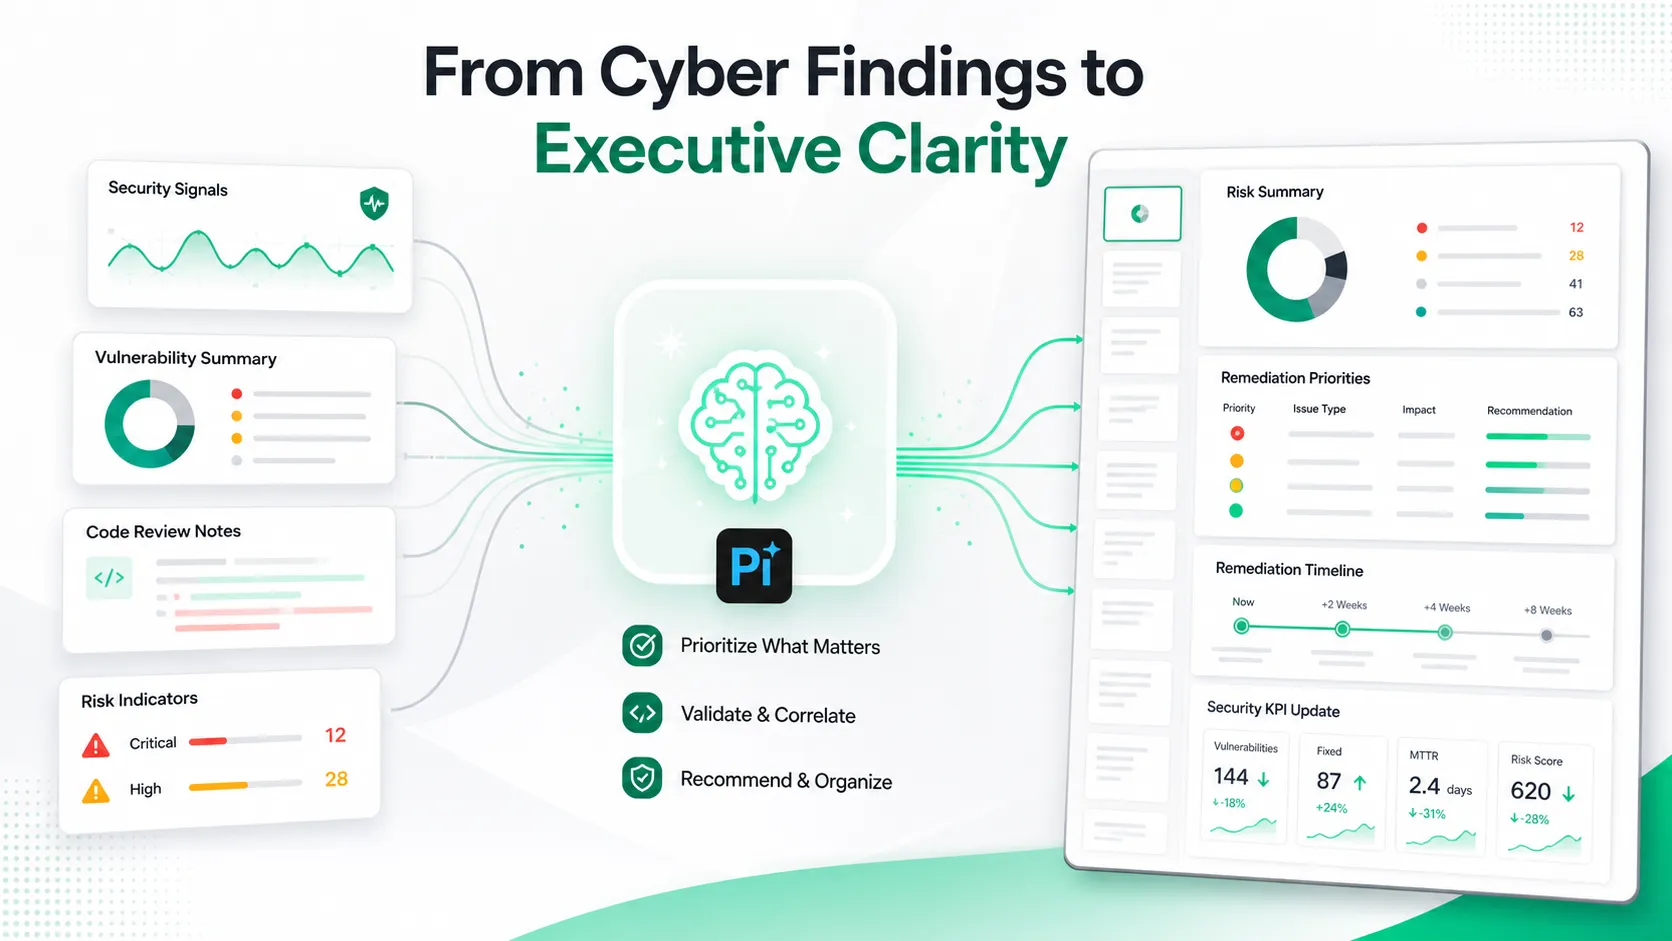
Pi non è uno strumento di rilevamento per la cybersicurezza. Non analizza il codice, non convalida le vulnerabilità e non sostituisce le piattaforme di sicurezza. Tuttavia, si inserisce nel livello di comunicazione che circonda il lavoro di cybersicurezza.
Quando i sistemi di sicurezza IA generano più risultati, i team devono comunque spiegare chiaramente tali risultati. I CISO hanno spesso bisogno di aggiornamenti per il consiglio di amministrazione, revisioni degli incidenti, piani di correzione, riepiloghi per i clienti e briefing interni sulla sicurezza. Pi può aiutare a trasformare materiale tecnico denso in presentazioni professionali per dirigenti e team interfunzionali.
Questo è importante perché gli esiti della cybersicurezza vengono spesso decisi al di fuori del team di sicurezza. Approvazioni di budget, tempistiche di correzione, fiducia dei clienti e definizione delle priorità da parte dei dirigenti dipendono tutti da una comunicazione chiara. Un risultato tecnico deve diventare una narrazione aziendale: cosa è successo, cosa è a rischio, quale azione è richiesta e come verranno misurati i progressi.
Guardrail e governance
L'IA per la cybersicurezza deve essere governata con attenzione. Lo stesso ragionamento che aiuta i difensori può essere usato impropriamente se distribuito senza controlli di accesso, registrazione, sandboxing, flussi di approvazione e revisione umana. L'approccio di Google ad accesso limitato riflette questo rischio di duplice uso.
Le aziende dovrebbero valutare sia la capacità sia il controllo. Il NIST AI Risk Management Framework è utile per riflettere su affidabilità, rischio e responsabilità. I team di sicurezza dovrebbero considerare anche OWASP Top 10 for LLM Applications, che evidenzia rischi quali prompt injection, fuga di dati, gestione non sicura degli output ed eccessiva autonomia.
Le implementazioni più solide combineranno probabilmente automazione e prudenza. L'IA può accelerare la scansione, la convalida, la sintesi e la stesura delle patch, ma gli esseri umani dovrebbero continuare a detenere la responsabilità dell'accettazione del rischio, delle modifiche in produzione e della responsabilità esecutiva.
Il verdetto
Gemini 3.5 Flash Cyber indica la prossima fase della difesa informatica basata sull'IA: sistemi leggeri, specifici per dominio e guidati da agenti, in grado di supportare su scala il lavoro reale di sicurezza del software. Il futuro realistico non è l'IA che sostituisce gli ingegneri della sicurezza. È una difesa guidata dagli esseri umani e accelerata da modelli in grado di rilevare, convalidare, riassumere e raccomandare.
Per gli sviluppatori, questo significa feedback sulla sicurezza più precoce. Per i team di sicurezza, significa triage più rapido. Per i CISO, significa una sfida di governance: adottare un'IA che migliori la velocità preservando al contempo responsabilità, prove e controllo.
Domande frequenti (FAQ)
D: Che cos'è Gemini 3.5 Flash Cyber?
R: Gemini 3.5 Flash Cyber è un modello di IA leggero incentrato sulla cybersicurezza di Google DeepMind, progettato per supportare attività difensive come il rilevamento e la convalida delle vulnerabilità, l'analisi del codice, la correzione e i flussi di lavoro degli agenti di sicurezza IA.
D: Gemini 3.5 Flash Cyber è un modello di IA per uso generale?
R: No. Appartiene alla famiglia di modelli Gemini, ma è specializzato nei flussi di lavoro della cybersicurezza anziché in attività generiche di chat, scrittura o produttività.
D: Gemini 3.5 Flash Cyber sostituisce gli ingegneri della sicurezza?
R: No. È progettato per assistere gli esperti umani accelerando il triage, la raccolta delle prove e la pianificazione delle correzioni. La revisione, i test e l'approvazione umani restano essenziali.
D: Perché Pi è menzionato in un articolo sulla cybersicurezza basata sull'IA?
R: Pi è pertinente al livello di comunicazione. Può aiutare i team a trasformare risultati complessi di cybersicurezza in presentazioni per dirigenti, aggiornamenti per il consiglio di amministrazione, piani di correzione e riepiloghi degli incidenti.


