cos'è un firewall
Un firewall è una barriera di sicurezza che controlla il traffico tra reti attendibili e non attendibili. In parole semplici, decide cosa può entrare, cosa può uscire e cosa deve essere bloccato.
Il modo più semplice per comprendere un firewall è pensarlo come a un banco di sicurezza all'ingresso di un edificio. Non tutti possono entrare. Una guardia controlla chi arriva, dove è diretto e se è autorizzato. Un firewall fa qualcosa di simile con il traffico di rete. Controlla i dati che si spostano tra dispositivi, reti, app e Internet.
NIST definisce un firewall come un gateway o un sistema che limita l'accesso tra le reti in base alla politica di sicurezza. Microsoft descrive un firewall come qualcosa che controlla ciò che è e non è autorizzato a passare attraverso le porte di rete nella sua guida su cos'è un firewall.
Cosa fa un firewall
Un firewall aiuta a controllare l'accesso alla rete. Non rende un sistema perfettamente sicuro, ma riduce l'esposizione filtrando il traffico in base a regole.
Un firewall può:
- Bloccare le connessioni in entrata indesiderate
- Consentire il traffico in uscita attendibile
- Limitare il traffico in base a indirizzo IP, porta, protocollo o applicazione
- Separare le reti interne attendibili da Internet pubblico
- Registrare attività sospette o bloccate
- Aiutare ad applicare le politiche di sicurezza aziendali
Per un utente domestico, il firewall può essere integrato nel router e nel computer. Per un'azienda, i firewall possono trovarsi al perimetro della rete, negli ambienti cloud, tra reparti o su singoli dispositivi.
Come funziona un firewall
Il traffico di rete si muove in piccole unità di dati. Un firewall esamina quel traffico e lo confronta con le regole. Se il traffico corrisponde a una regola consentita, può passare. Se corrisponde a una regola bloccata o non soddisfa la politica, il firewall lo nega.
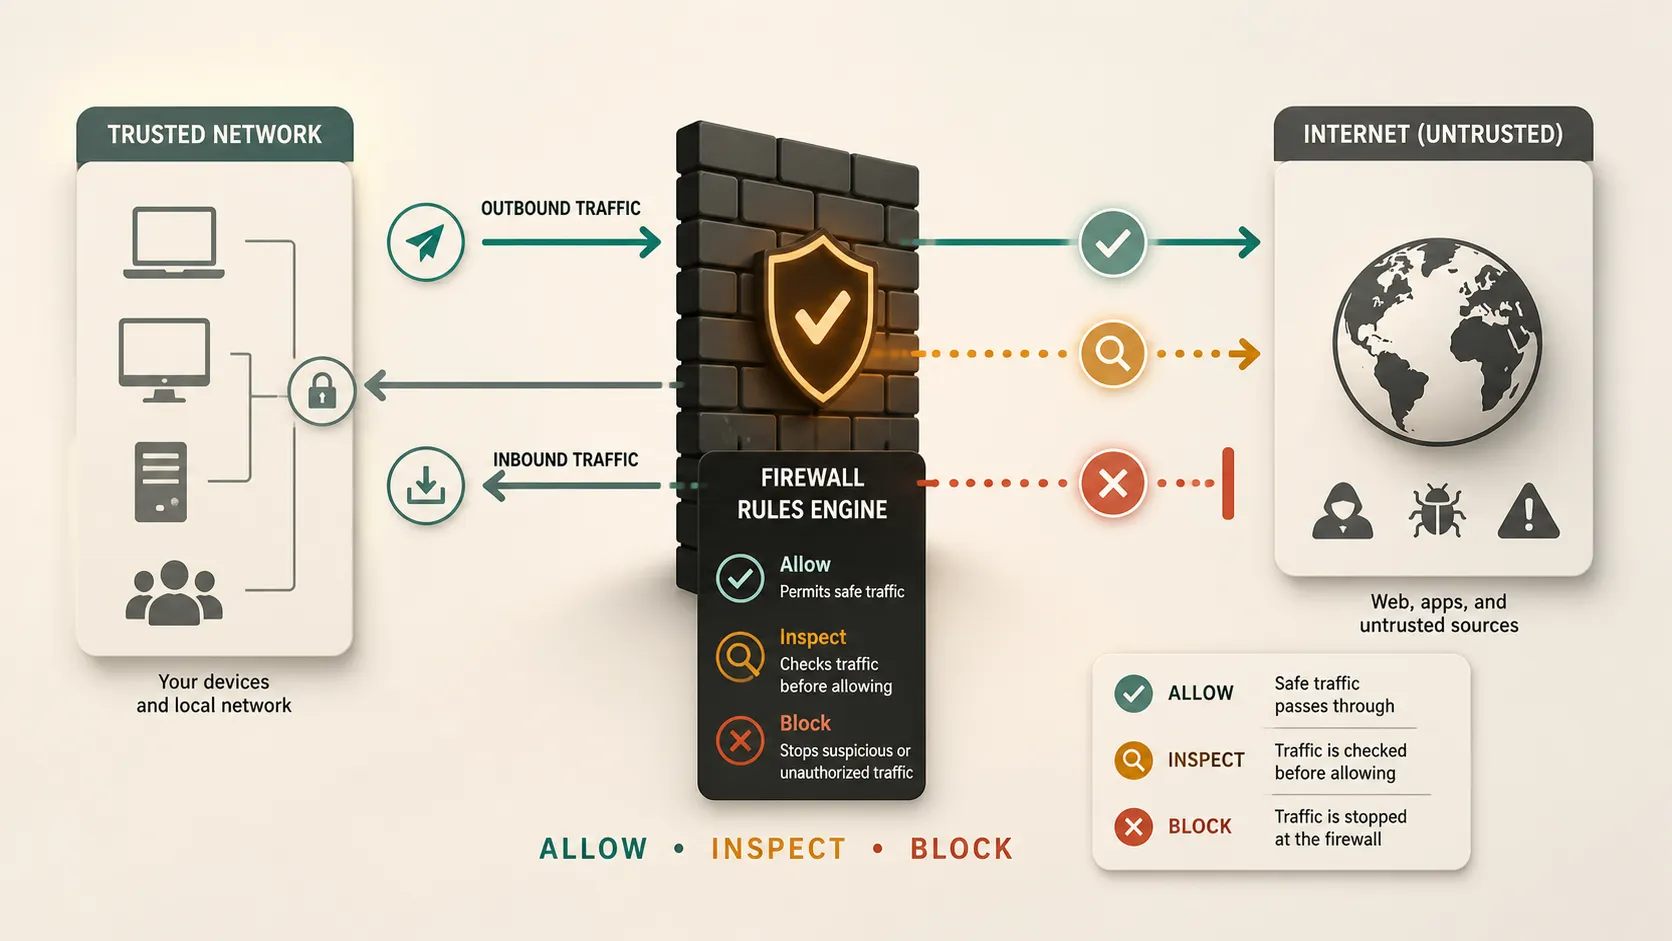
Le regole possono basarsi su dettagli quali:
- Indirizzo IP di origine
- Indirizzo IP di destinazione
- Numero di porta
- Protocollo
- Applicazione
- Identità dell'utente
- Stato della connessione
- Rischio per la sicurezza
Cisco descrive un firewall come uno strumento che monitora il traffico in entrata e in uscita e lo consente o blocca in base a regole di sicurezza. Questa decisione basata su regole è il concetto fondamentale.
Traffico in entrata e in uscita
Il traffico in entrata è il traffico che arriva a un dispositivo o a una rete. Ad esempio, una persona su Internet che tenta di connettersi a un server aziendale sta inviando traffico in entrata.
Il traffico in uscita è il traffico che lascia un dispositivo o una rete. Ad esempio, un laptop che apre un sito web invia traffico in uscita.
Molti firewall personali bloccano per impostazione predefinita la maggior parte del traffico in entrata non richiesto. Questo è importante perché la maggior parte dei laptop e dei dispositivi domestici non necessita che sconosciuti su Internet si connettano direttamente a essi. Anche le regole in uscita sono importanti, soprattutto nelle aziende, perché il malware può tentare di connettersi a server remoti dopo aver infettato un dispositivo.
Regole del firewall
Le regole del firewall sono le istruzioni che indicano al firewall cosa consentire o bloccare.
Una semplice regola potrebbe dire:
- Consentire la navigazione web tramite HTTPS
- Bloccare il traffico in entrata sconosciuto
- Consentire il traffico email dai server approvati
- Bloccare il traffico da un indirizzo IP sospetto
- Consentire a un'app aziendale di connettersi solo a un server specifico
Le buone regole del firewall dovrebbero essere specifiche. Una regola che consente tutto non è utile. Una regola che blocca troppo può interrompere il normale lavoro. L'obiettivo pratico è consentire il traffico necessario e ridurre l'esposizione non necessaria.
Le Linee guida sui firewall e sulle politiche firewall del NIST spiegano più dettagliatamente le politiche firewall, la configurazione, i test, la distribuzione e la gestione.
Tipi comuni di firewall
| Tipo di firewall | Cosa fa | Ideale per |
|---|---|---|
| Filtraggio dei pacchetti | Controlla i dettagli di base dei pacchetti | Semplice controllo del traffico |
| Ispezione con stato | Traccia le connessioni attive | Difesa generale della rete |
| Firewall proxy | Opera tra utente e servizio | Filtraggio a livello di applicazione |
| Firewall di nuova generazione | Aggiunge un'ispezione più approfondita | Sicurezza aziendale |
| Firewall cloud | Protegge il traffico cloud | App e carichi di lavoro cloud |
Questa tabella è semplificata, ma fornisce l'idea di base. Alcuni firewall moderni combinano diversi di questi approcci.
Firewall hardware vs firewall software
Un firewall hardware è un dispositivo fisico. Spesso si trova tra una rete privata e Internet. Molti router domestici includono funzionalità firewall di base. Le aziende possono utilizzare appliance firewall dedicate per proteggere reti di uffici, data center o sedi distaccate.
Un firewall software viene eseguito su un dispositivo, come un laptop, un computer desktop o un server. La panoramica di Windows Firewall di Microsoft descrive Windows Firewall come un firewall basato su host che filtra il traffico in entrata e in uscita da un dispositivo.
In molte configurazioni vengono usati entrambi. Un router o firewall di rete protegge la rete più ampia, mentre un firewall del dispositivo protegge la singola macchina.
Firewall di rete vs firewall basato su host
Un firewall di rete protegge il confine di una rete. Può trovarsi tra una rete d'ufficio e Internet, tra due segmenti di rete interni o tra una rete aziendale e un ambiente cloud.
Un firewall basato su host protegge un singolo dispositivo. Controlla quale traffico può entrare o uscire da quello specifico computer o server.
Entrambi sono utili. Un firewall di rete può fermare molte connessioni indesiderate prima che raggiungano i sistemi interni. Un firewall basato su host resta importante se un dispositivo si sposta su un'altra rete, si connette al Wi-Fi pubblico o necessita della propria protezione.
Da cosa può proteggere un firewall
Un firewall può ridurre molti rischi comuni. Può bloccare tentativi di accesso indesiderati, limitare i servizi esposti, restringere il traffico sospetto e aiutare a prevenire connessioni non autorizzate.
Per le aziende, i firewall supportano anche la segmentazione. Ciò significa separare le parti di una rete affinché un problema in un'area non si diffonda automaticamente ovunque. Le indicazioni di CISA sul rafforzamento dell'infrastruttura di comunicazione discutono l'uso delle capacità firewall e della segmentazione come parte di un più ampio approccio di difesa in profondità nelle sue indicazioni su visibilità avanzata e rafforzamento.
Un firewall è particolarmente utile se combinato con password robuste, aggiornamenti, protezione degli endpoint, backup, controlli dell'identità e formazione degli utenti.
Cosa non può fare un firewall
Un firewall è importante, ma non è magico.
Un firewall potrebbe non fermare:
- Email di phishing
- Password deboli
- Credenziali di accesso rubate
- Malware nascosto nel traffico consentito
- Download non sicuri
- Attacchi tramite app approvate
- Errori umani
- Servizi cloud configurati in modo errato
Ad esempio, se un utente accede a una pagina di login falsa e cede una password, un firewall potrebbe non impedire l'uso improprio dell'account. Se una regola del firewall è troppo ampia, il traffico pericoloso potrebbe essere consentito perché la politica stessa è debole.
Ecco perché i firewall fanno parte della cybersecurity, non sono l'intera soluzione.
Perché gli individui usano i firewall
Gli individui usano i firewall per ridurre gli accessi indesiderati ai dispositivi personali e alle reti domestiche. Un laptop connesso al Wi-Fi pubblico non dovrebbe essere aperto a tutti gli altri dispositivi presenti su quella rete.
Un firewall personale aiuta a controllare quali app possono comunicare e se altri dispositivi possono connettersi. La guida Microsoft su firewall e protezione della rete spiega la differenza tra i profili di rete privati e pubblici in Sicurezza di Windows.
Per la maggior parte delle persone, la scelta giusta è semplice: mantenere il firewall attivato, a meno che non vi sia un motivo specifico e attendibile per modificarlo.
Perché le aziende usano i firewall
Le aziende usano i firewall perché hanno più sistemi, più utenti, più dati e più rischi. Un'azienda potrebbe dover proteggere record dei clienti, strumenti interni, sistemi di pagamento, carichi di lavoro cloud, dispositivi dei dipendenti e accesso remoto.
Un firewall aziendale può aiutare a:
- Controllare l'accesso ai sistemi interni
- Separare il Wi-Fi per ospiti dai dispositivi aziendali
- Proteggere i server dal traffico indesiderato
- Supportare i requisiti di conformità
- Monitorare attività sospette
- Limitare i danni se un sistema viene compromesso
I firewall sono importanti anche per il lavoro remoto e ibrido. I dipendenti possono connettersi da molte località e il traffico può passare attraverso servizi cloud, VPN e piattaforme SaaS.
Spiegare i concetti dei firewall in una presentazione
Se devi spiegare i firewall in una presentazione, evita di iniziare con troppi dettagli tecnici. Inizia dallo scopo: un firewall controlla il traffico in base a regole.
Una semplice struttura per la presentazione potrebbe essere:
1. Quale problema risolve un firewall
2. Cosa fa un firewall
3. Come funzionano le regole del traffico
4. Traffico in entrata vs traffico in uscita
5. Firewall hardware vs software
6. Tipi comuni di firewall
7. Da cosa i firewall possono e non possono proteggere
8. Perché sono importanti per individui e aziende
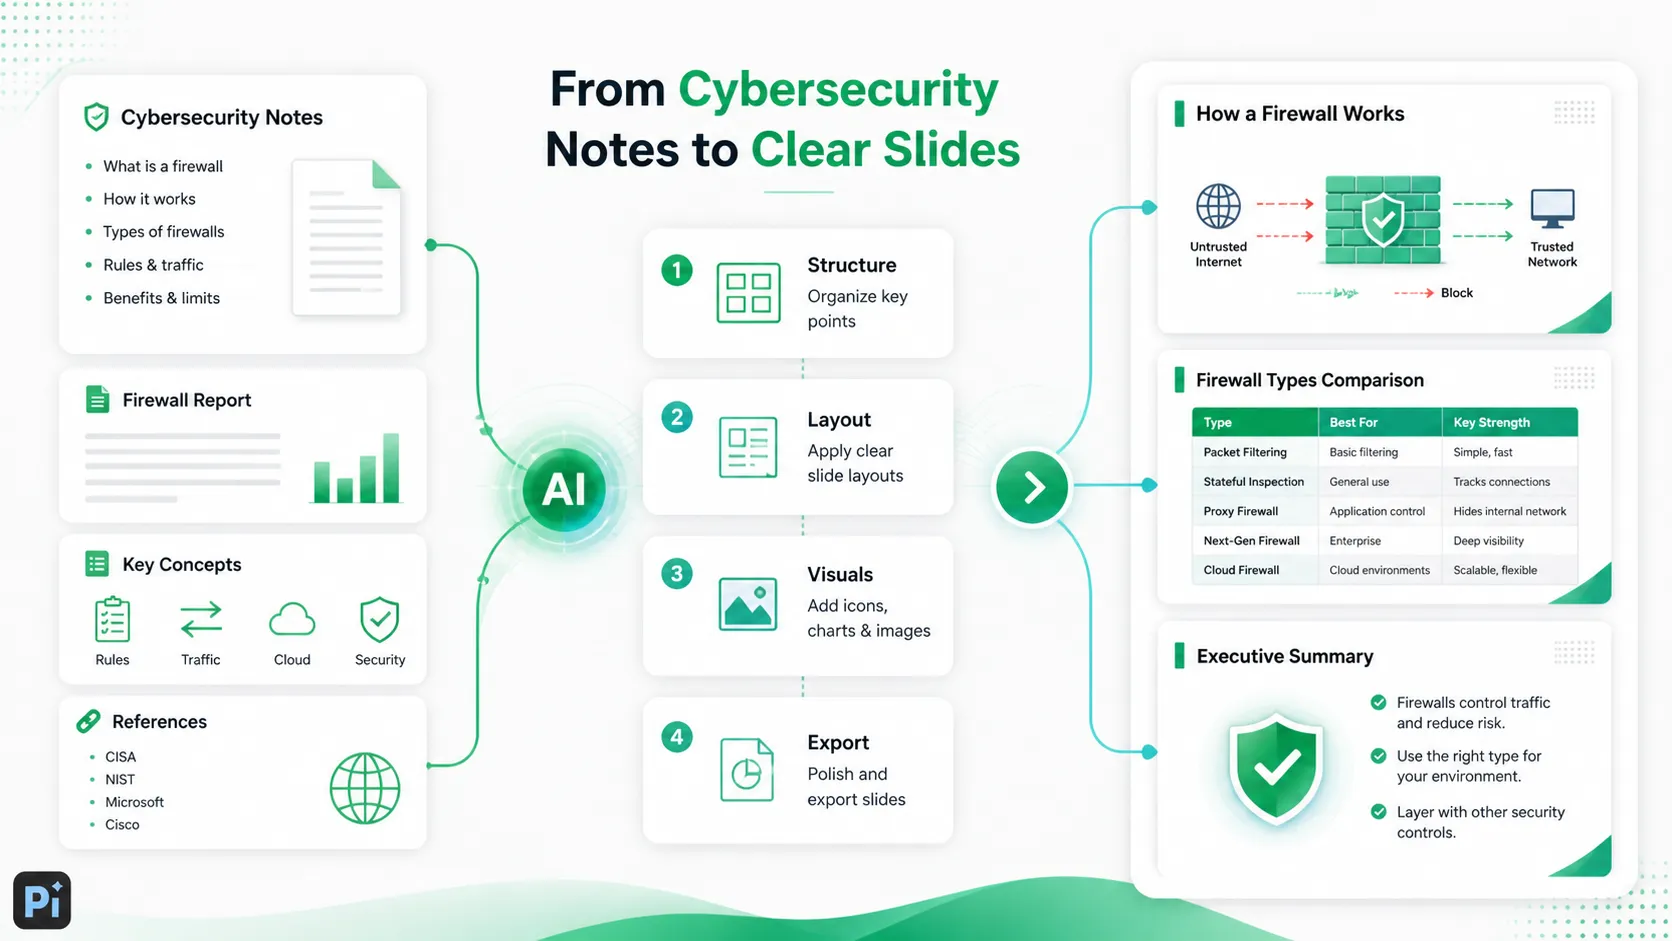
Usa diagrammi quando possibile. Mostra una rete attendibile, Internet e il firewall tra di essi. Poi mostra il traffico consentito e bloccato. Un flusso visivo è molto più facile da comprendere di un lungo elenco di porte e protocolli.
Il verdetto
Un firewall è uno dei componenti fondamentali della cybersecurity. Controlla il traffico di rete, blocca gli accessi indesiderati e aiuta ad applicare le regole di sicurezza tra aree attendibili e non attendibili.
L'aspetto fondamentale da ricordare è che un firewall è un filtro, non un sistema di sicurezza completo. Funziona al meglio quando è configurato con cura e combinato con altre protezioni, quali aggiornamenti, sicurezza dell'identità, protezione degli endpoint, backup, monitoraggio e consapevolezza degli utenti.
Per gli individui, mantenere il firewall attivo è un modo semplice per ridurre il rischio. Per le aziende, la progettazione e la politica del firewall possono influenzare la sicurezza con cui comunicano rete, sistemi cloud e utenti.
Domande frequenti (FAQ)
D: Cos'è un firewall in parole semplici?
R: Un firewall è una barriera di sicurezza che controlla il traffico di rete. Decide cosa può entrare o uscire da un dispositivo o una rete in base a regole.
D: Un firewall è hardware o software?
R: Può essere entrambi. Un firewall hardware è un dispositivo fisico, come un router o un'appliance firewall. Un firewall software viene eseguito su un computer, server o endpoint.
D: Un firewall ferma tutti gli hacker?
R: No. Un firewall aiuta a bloccare il traffico indesiderato e a ridurre l'esposizione, ma non può fermare ogni minaccia. Phishing, password rubate, download non sicuri e app configurate in modo errato possono comunque creare rischi.
D: Devo mantenere il firewall attivo?
R: Sì, nella maggior parte dei casi. Gli utenti domestici e le aziende dovrebbero in genere mantenere i firewall abilitati e modificare le impostazioni solo quando comprendono l'impatto sulla sicurezza.


