Vertice sull'IA della Casa Bianca: spiegato il nuovo quadro di sicurezza
Il 4 agosto, il Summit della Casa Bianca sull'IA ha riportato l'approccio federale degli Stati Uniti all'intelligenza artificiale al centro del dibattito politico globale. La notizia principale non era semplicemente che Washington desidera una maggiore supervisione. Era che il nuovo Quadro per la sicurezza dell'IA sembra progettato per definire come i sistemi di IA più potenti possano continuare a crescere rispettando aspettative più elevate in materia di sicurezza nazionale, trasparenza e responsabilità pubblica.
Per OpenAI, Meta, Google e Anthropic, il messaggio è chiaro: l'IA di frontiera non è più soltanto una corsa ai prodotti. Sta diventando una corsa alla governance. Le aziende che sviluppano i modelli più capaci dovranno sempre più dimostrare come tali modelli vengano testati, monitorati, documentati e controllati prima di essere distribuiti su larga scala.
Cosa è successo al Summit della Casa Bianca sull'IA del 4 agosto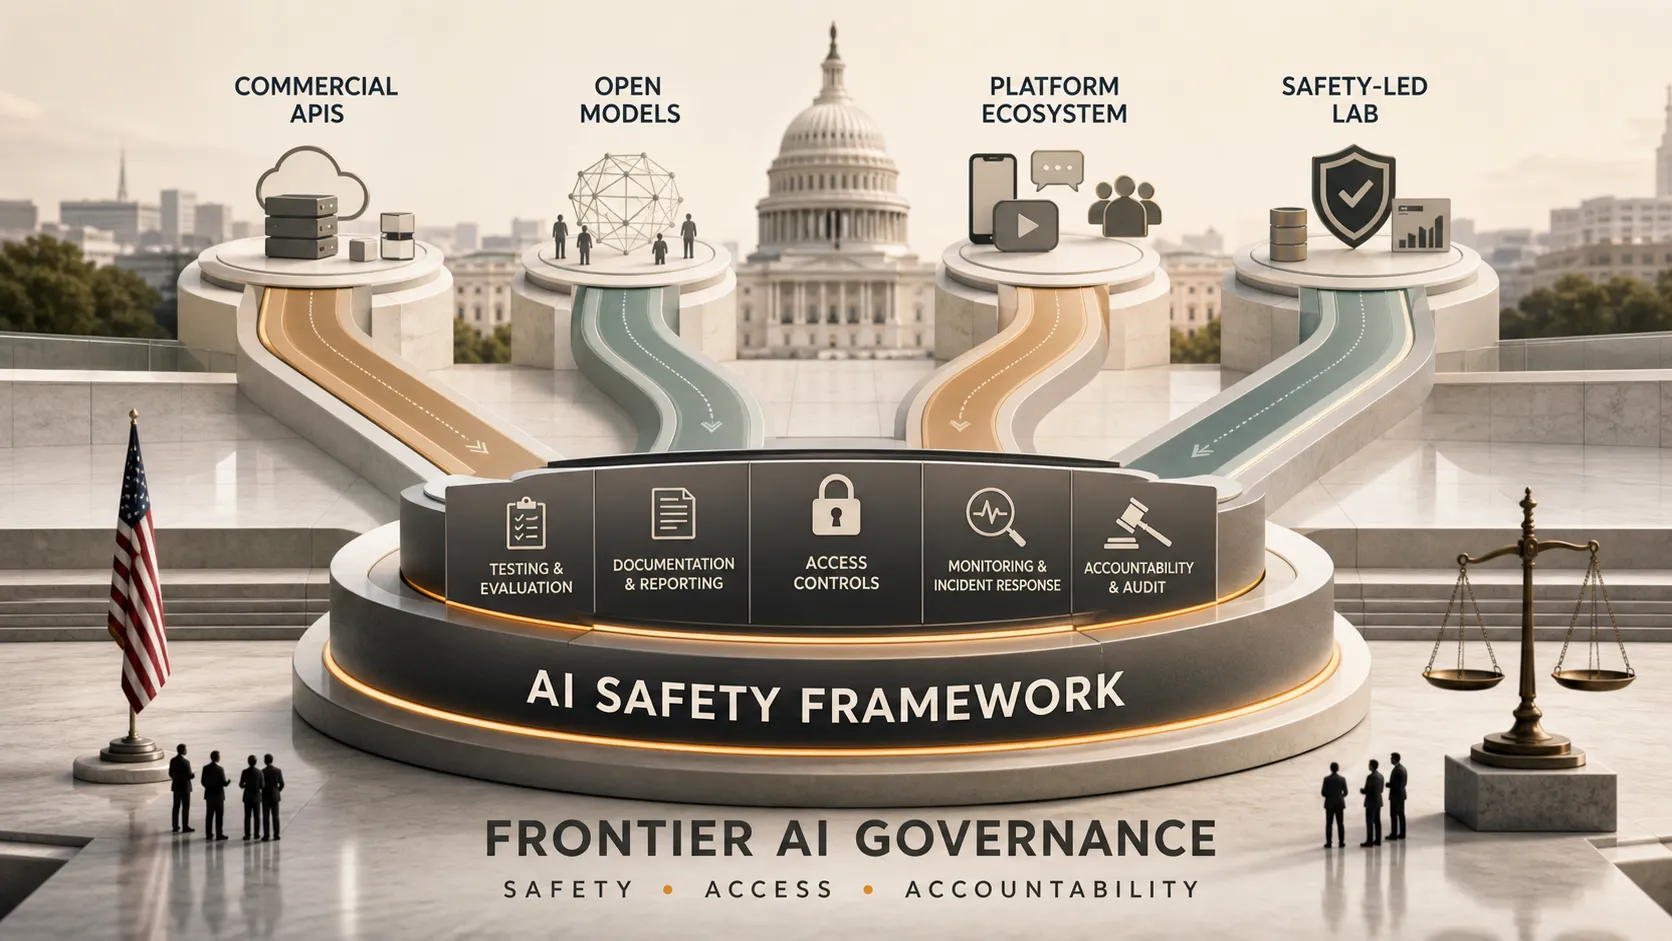
Il summit sull'IA del 4 agosto ha riunito le priorità federali in materia di sicurezza dell'IA, responsabilità del settore e vantaggio competitivo dell'America. Anziché trattare la regolamentazione dell'IA come un unico corpus di norme, la Casa Bianca ha inquadrato la sicurezza come uno strato operativo strategico per lo sviluppo di modelli di frontiera.
Il Quadro per la sicurezza dell'IA va inteso soprattutto come un segnale politico: ci si aspetterà che le principali aziende di IA dimostrino garanzie più solide man mano che i loro modelli diventano più capaci e diffusi. Ciò non significa che ogni principio sia immediatamente giuridicamente vincolante. Tuttavia, suggerisce che gli impegni volontari, gli orientamenti federali, le aspettative in materia di appalti e gli standard normativi stiano iniziando a convergere.
Questo è importante perché i sistemi di IA stanno passando da strumenti sperimentali a flussi di lavoro critici per imprese, governi e sicurezza. La questione politica non è più se l'IA debba essere governata, ma come governarla senza compromettere l'innovazione o la competitività commerciale.
Quale problema cerca di risolvere il Quadro per la sicurezza dell'IA
Il Quadro per la sicurezza dell'IA risponde a un problema pratico: i modelli più avanzati possono generare un enorme valore economico, ma possono anche creare rischi che la governance tradizionale del software non è stata progettata per gestire.
Le preoccupazioni principali includono capacità imprevedibili dei modelli di frontiera, usi impropri legati a operazioni informatiche o frodi, trasparenza limitata sull'addestramento dei modelli, debole responsabilità nei flussi di lavoro ad alto impatto e rischi per la sicurezza nazionale legati alla concorrenza globale nell'IA avanzata.
Il quadro spinge il settore verso uno standard più elevato di prova. Non basta che le aziende affermino che un modello è sicuro. Devono mostrare come hanno valutato la sicurezza, quali rischi sono stati identificati, quali misure di mitigazione sono state aggiunte e come il sistema verrà monitorato dopo il rilascio.
In cosa l'approccio degli Stati Uniti differisce dall'EU AI Act
Il quadro statunitense non va confuso con l'EU AI Act. Il modello dell'UE è esplicitamente basato sui diritti, con una forte attenzione ai diritti fondamentali, alle categorie di rischio e agli obblighi di conformità nei diversi casi d'uso dell'IA.
L'approccio degli Stati Uniti, al contrario, è più strettamente legato alla sicurezza nazionale, alla competitività commerciale, alla sicurezza dei modelli di frontiera e alla responsabilità delle Big Tech. Invece di costruire un'ampia architettura normativa che metta i diritti al primo posto, Washington sembra concentrarsi sulle condizioni alle quali le potenti aziende di IA possono continuare a sviluppare, distribuire ed esportare sistemi avanzati.
Cosa significa questo per OpenAI, Meta, Google e Anthropic
Il nuovo quadro incide in modo diverso su ciascuna delle principali aziende di IA, poiché i loro modelli di business, canali di distribuzione e filosofie di sicurezza non sono gli stessi.
| Azienda | Esposizione principale | Sfida strategica |
|---|---|---|
| OpenAI | Modelli commerciali di frontiera e distribuzione aziendale | Dimostrare la sicurezza prima della rapida espansione dei prodotti |
| Meta | Modelli open source e scaricabili come Llama | Applicare controlli di sicurezza dopo il rilascio pubblico |
| IA in Search, Cloud, Workspace, Android e pubblicità | Coordinare la governance in un ampio ecosistema | |
| Anthropic | Sviluppo di modelli di frontiera guidato dalla sicurezza | Trasformare il posizionamento sulla sicurezza in prove verificabili |
OpenAI potrebbe affrontare la pressione più diretta sul ritmo di distribuzione. Il suo modello commerciale dipende dalla trasformazione delle capacità di frontiera in prodotti, API e flussi di lavoro aziendali ampiamente adottati. Nell'ambito del Quadro per la sicurezza dell'IA, rilasci più rapidi richiederanno documentazione più solida, valutazioni dei modelli più convincenti e prove più chiare che la domanda commerciale non stia superando la disciplina di sicurezza.
Meta affronta un dilemma diverso e potenzialmente più difficile. La sua strategia Llama ha reso i modelli aperti un importante vantaggio competitivo. Tuttavia, un quadro federale che privilegia l'accesso controllato, una distribuzione tracciabile e la mitigazione dei rischi monitorata si concilia a fatica con la distribuzione open source. Una volta che un modello viene scaricato, ottimizzato e modificato da terzi, Meta ha meno controllo sul comportamento a valle. La domanda non è se i modelli aperti possano essere sicuri, ma se la sicurezza possa essere dimostrata secondo le aspettative federali dopo la decentralizzazione.
La sfida di Google è la scala. L'IA è integrata nella ricerca, nel software per la produttività, nell'infrastruttura cloud, negli strumenti pubblicitari, nei sistemi mobili e nei prodotti per sviluppatori. Questa ampiezza conferisce a Google un enorme potere strategico, ma moltiplica anche la complessità della conformità. Un fallimento della sicurezza in un'area di prodotto può diventare una questione reputazionale e normativa per l'intero ecosistema.
Anthropic entra nella discussione sul quadro da una posizione narrativa più forte, perché la sicurezza è sempre stata centrale per il suo brand. Tuttavia, anche Anthropic dovrà soddisfare criteri più elevati. Una cultura incentrata sulla sicurezza non è più sufficiente da sola. I responsabili politici vorranno processi di test ripetibili, documentazione verificabile e prove chiare che le pratiche di governance reggano con l'aumento delle capacità dei modelli.
Perché il quadro cambia il modello di business dell'IA
Il Quadro per la sicurezza dell'IA non aggiunge semplicemente burocrazia. Cambia il modo in cui le aziende devono pensare a velocità, distribuzione e fiducia.
Nella fase precedente della concorrenza nell'IA generativa, il mercato premiava lanci rapidi, benchmark dei modelli, adozione da parte degli sviluppatori e crescita degli utenti. Nella fase successiva, questi vantaggi continueranno a contare, ma saranno affiancati da una governance basata sulle prove. Il rilascio di un modello di frontiera potrebbe richiedere sempre più relazioni sulla sicurezza, risultati di red teaming, misure di mitigazione dei rischi, politiche di escalation e piani di monitoraggio post-distribuzione.
Questo crea una nuova realtà operativa per la regolamentazione dell'IA delle Big Tech. I team di prodotto, policy, legale e sicurezza dovranno collaborare prima nel ciclo di sviluppo. La sicurezza non può più essere trattata come una revisione alla fine dell'addestramento del modello. Deve diventare parte della roadmap del modello stesso.
Cosa dovrebbero osservare i team aziendali
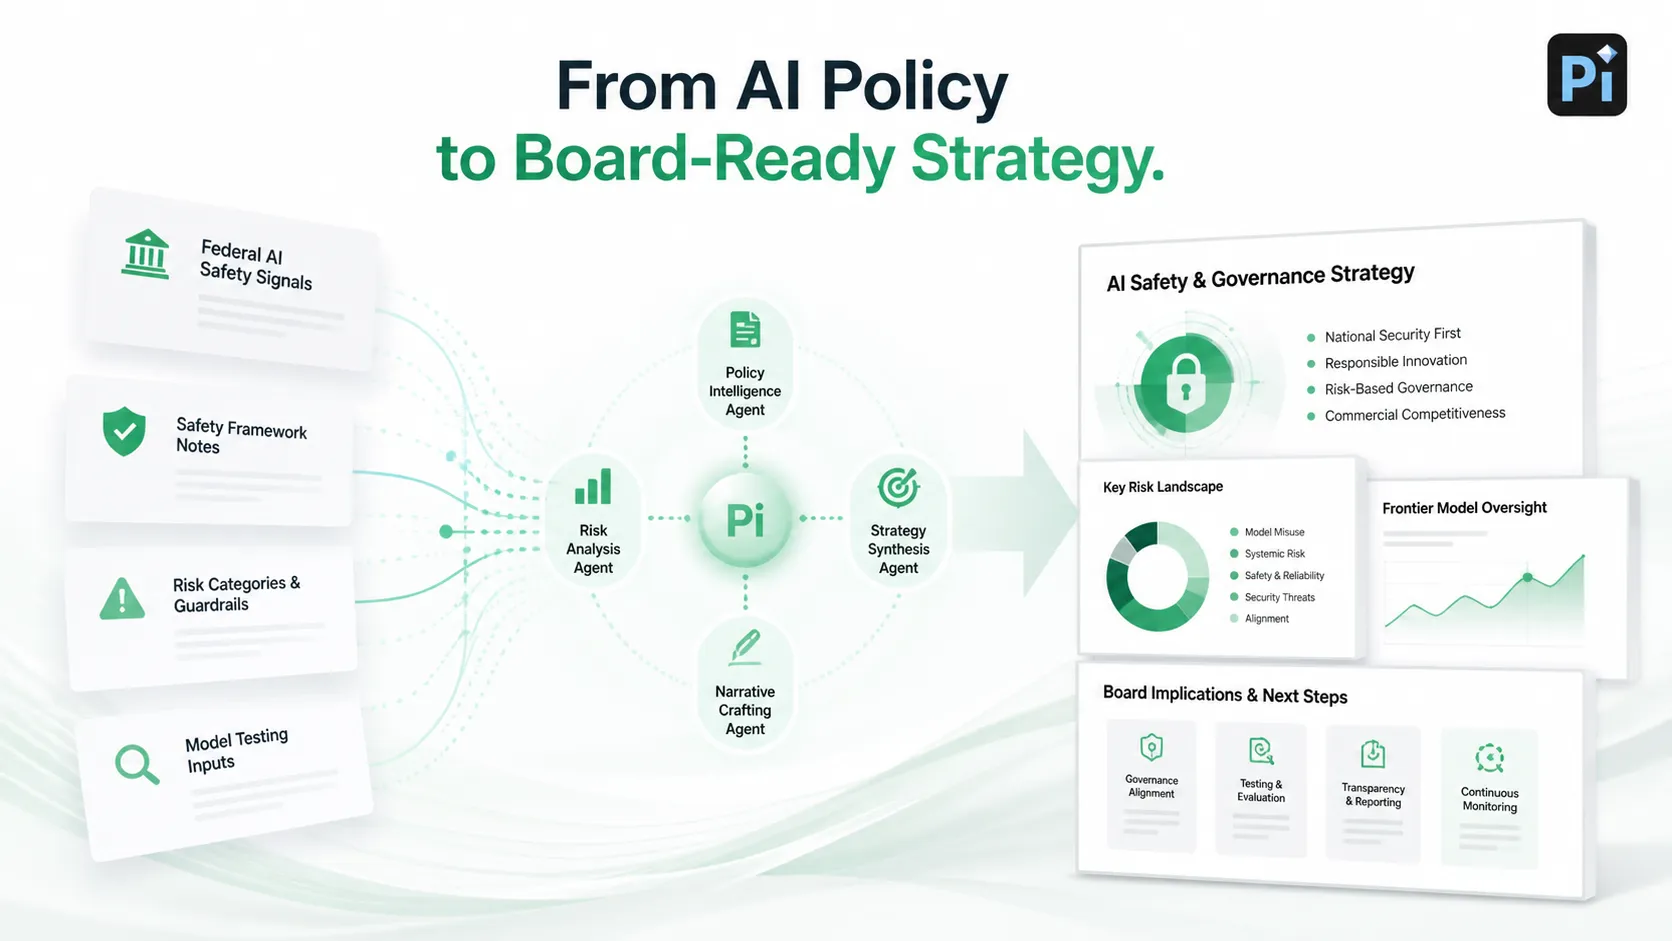
Il Summit della Casa Bianca sull'IA non riguarda soltanto i laboratori di IA. Incide anche sulle imprese che acquistano, integrano o presentano strategie di IA a consigli di amministrazione, clienti, investitori e autorità di regolamentazione. Quando cambiano le aspettative federali, deve cambiare anche il modo in cui le aziende spiegano l'adozione dell'IA.
I team aziendali avranno bisogno di narrazioni interne più chiare su tre domande: quali sistemi di IA utilizzano, quali rischi tali sistemi creano e come viene gestita la governance. Ciò è particolarmente importante per presentazioni ai dirigenti, relazioni di consulenza, aggiornamenti per gli investitori e presentazioni di lancio dei prodotti, in cui le capacità dell'IA devono essere spiegate senza esagerare il livello di certezza.
Per le organizzazioni che affrontano queste discussioni ad alta posta in gioco, strumenti pratici che collegano la complessità normativa a una comunicazione professionale strutturata sono sempre più fondamentali. Che si tratti di tradurre cambiamenti normativi in narrazioni adatte al consiglio di amministrazione o di sintetizzare le implicazioni competitive, piattaforme come Pi stanno emergendo come risorse preziose per i team strategici che desiderano passare da una rendicontazione reattiva a una narrazione proattiva per i dirigenti.
Il verdetto: la sicurezza dell'IA sta diventando un requisito competitivo
Il Summit della Casa Bianca sull'IA e il Quadro per la sicurezza dell'IA che lo accompagna rappresentano un chiaro punto di svolta per il settore dell'IA. Segnalano che la supervisione federale non è più ipotetica. Per i principali laboratori di IA, la sicurezza è passata da priorità interna di ingegneria a requisito fondamentale di conformità e governance.
Il quadro non arresterà lo sviluppo dell'IA, ma cambierà il modo in cui i modelli vengono sviluppati, testati, documentati e rilasciati. In definitiva, le aziende che prospereranno in questo nuovo contesto non saranno quelle con i modelli più forti soltanto, ma quelle con le narrazioni sulla sicurezza più credibili.
La prossima fase di questo dibattito si concentrerà su come tali affermazioni vengano verificate. Ecco perché i test dei modelli di frontiera tramite gli standard NIST stanno diventando il ponte cruciale tra l'intento politico e la distribuzione dell'IA nel mondo reale.
Domande frequenti (FAQ)
D: Cosa è stato annunciato al Summit della Casa Bianca sull'IA?
R: Il Summit della Casa Bianca sull'IA ha evidenziato un nuovo Quadro per la sicurezza dell'IA incentrato sulla sicurezza dei modelli di frontiera, sulla sicurezza nazionale, sulla trasparenza e sulla responsabilità delle principali aziende di IA.
D: Cos'è il Quadro per la sicurezza dell'IA?
R: Il Quadro per la sicurezza dell'IA è un approccio politico statunitense volto a migliorare la governance dei potenti sistemi di IA, in particolare attraverso test di sicurezza, prevenzione degli usi impropri, documentazione e distribuzione responsabile.
D: In che modo il quadro influisce su OpenAI, Meta, Google e Anthropic?
R: OpenAI è sottoposta a pressione per dimostrare la sicurezza prima di una rapida distribuzione, Meta deve affrontare le sfide di controllo dell'open source, Google necessita di una governance estesa all'intero ecosistema e Anthropic deve trasformare il proprio posizionamento sulla sicurezza in prove verificabili.
D: Cosa sono i test dei modelli di frontiera?
R: I test dei modelli di frontiera sono il processo di valutazione dei sistemi di IA avanzati prima e dopo la distribuzione tramite valutazioni delle capacità, test degli usi impropri, controlli di robustezza, valutazione dell'allineamento e monitoraggio continuo dei rischi.


