Gemini 3.5 Flash Cyber: Google이 사이버 보안을 위한 AI 모델을 구축한 이유
Google DeepMind의 Gemini 3.5 Flash Cyber 출시는 AI 사이버 보안의 분명한 변화를 보여줍니다. Google은 범용 모델에만 의존하는 대신 취약점 발견, 위험한 코드 검증, 수정 지원, 보안 팀의 업무 가속에 특화된 경량 모델을 구축하고 있습니다.
이는 소프트웨어 보안이 수동 검토만으로 감당하기에는 너무 방대하고 빨라지고 있기 때문에 중요합니다. 현대의 팀은 거대한 리포지토리, 빈번한 릴리스, 오픈 소스 종속성, 클라우드 서비스 및 경고 대기열을 관리합니다. 기존 도구도 여전히 중요하지만, 방어 담당자는 점점 더 코드 전반을 추론하고 위험의 우선순위를 정하며 사람이 검토할 증거를 생성할 수 있는 AI 시스템을 필요로 합니다.
Gemini 3.5 Flash Cyber란 무엇인가요?
Gemini 3.5 Flash Cyber는 Google의 Flash 모델 계열을 기반으로 구축된 사이버 보안 중심 모델입니다. Google은 이 모델이 취약점을 효율적으로 찾아 검증하고 패치하도록 미세 조정되어, 특정 작업에서 범용 모델보다 보안 워크플로에 더 유용하다고 말합니다.
“Flash” 부분은 중요합니다. 보안 작업은 많은 파일, 커밋, 종속성 및 테스트 전반에 걸쳐 반복적인 분석을 요구하는 경우가 많습니다. 더 작고 전문화된 모델은 여러 번 호출하는 비용이 더 저렴하고 속도도 빠를 수 있어 지속적인 스캔과 에이전트 워크플로에 더 적합합니다.
Google은 또한 이 모델을 AI 코드 보안 에이전트인 CodeMender와 연결합니다. CodeMender는 코드를 스캔하고 취약점이 실제인지 확인하며 개발자 검토를 위한 패치를 생성하도록 설계되었습니다. 이로써 Gemini 3.5 Flash Cyber는 일반 챗봇보다 운영 보안 인프라에 더 가까워집니다.
Google이 사이버 보안 모델을 구축한 이유
사이버 보안은 단순히 또 하나의 코딩 작업이 아닙니다. 유용한 보안 모델은 취약점 유형, 악용 가능성, 오탐, 패치 품질 및 안전한 소프트웨어 설계를 이해해야 합니다. 또한 사이버 보안 AI는 본질적으로 이중 용도이므로 엄격한 경계 내에서 작동해야 합니다.
범용 AI 어시스턴트는 보안 개념을 설명하거나 보고서를 요약할 수 있습니다. Gemini 3.5 Flash Cyber는 코드 경로 검사, 의심스러운 패턴 비교, 문제가 실제인지 검증, 팀의 더 안전한 수정 준비 지원이라는 더 어려운 계층을 목표로 합니다. 가장 바람직한 결과는 완전 자율 보안이 아니라 감독하에 이루어지는 가속입니다.
이 방향은 더 광범위한 업계 추세를 반영합니다. 보안 팀은 더 빠르게 대응해야 하는 압박을 받고 있으며, 개발 팀은 더 자주 배포합니다. AI가 반복적인 검토, 경고 분류 및 패치 준비에 소요되는 시간을 줄일 수 있다면, 인간 전문가는 판단, 우선순위 설정 및 아키텍처 위험에 더 많은 주의를 기울일 수 있습니다.
CodeMender, CyberGym 및 Big Sleep
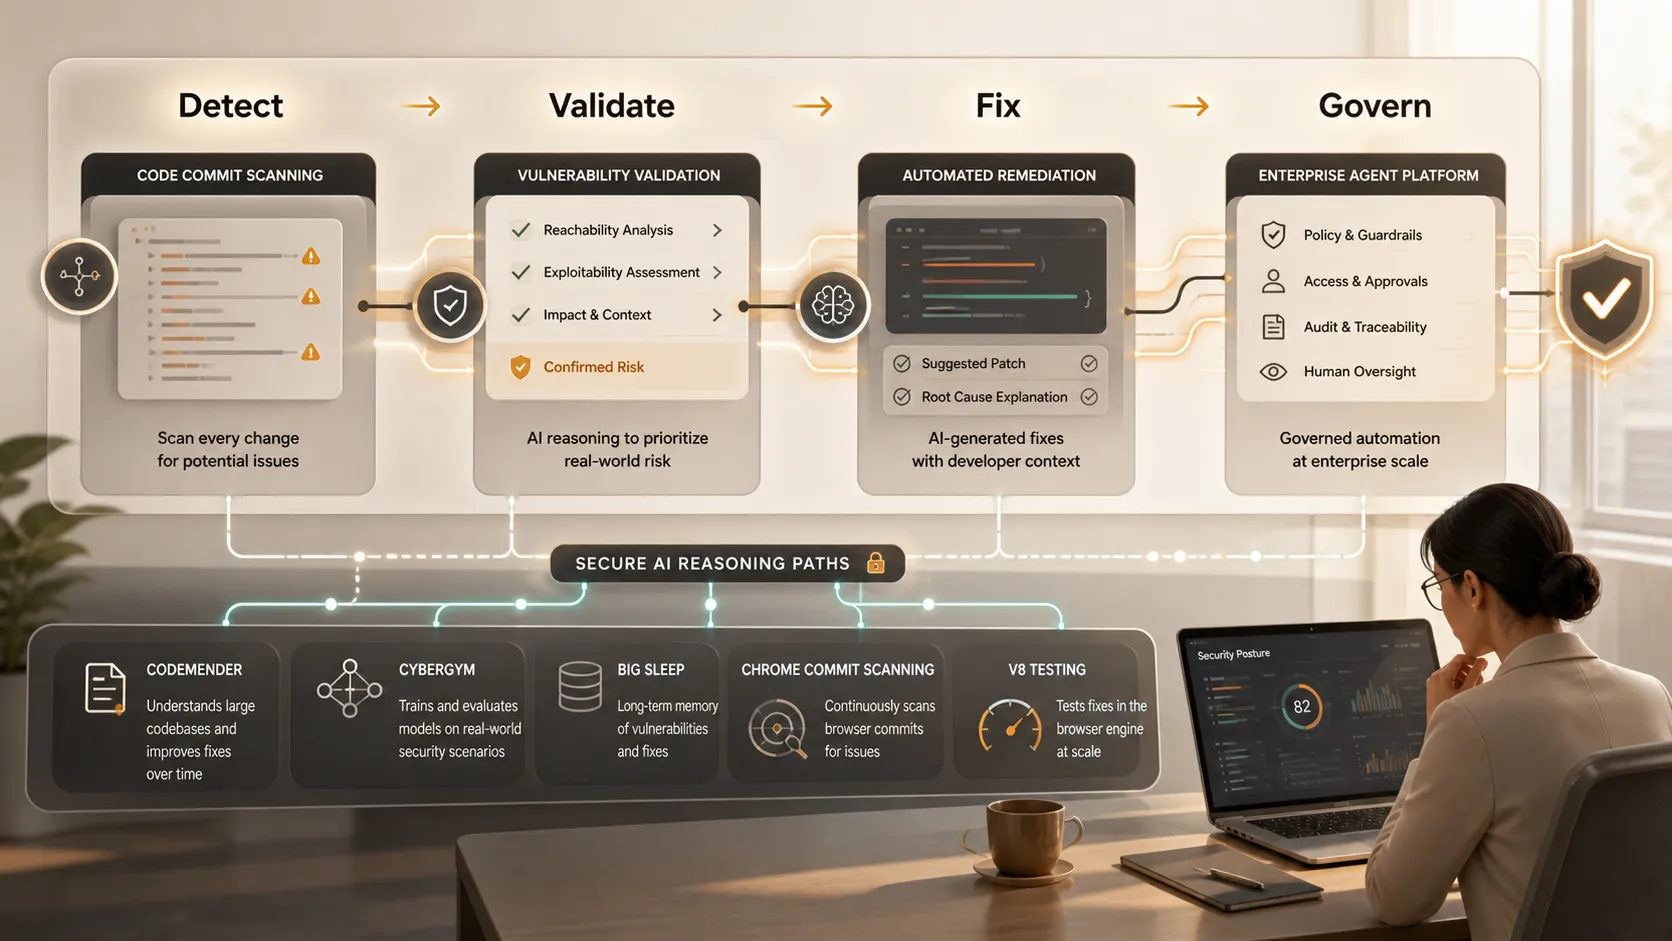
Google의 전략은 파이프라인으로 보면 이해하기 쉽습니다. CodeMender는 코드 스캔과 수정을 처리합니다. CyberGym은 실제 취약점 분석 작업에서 AI 에이전트를 평가합니다. Google DeepMind와 Google Project Zero가 개발한 Big Sleep은 복잡한 소프트웨어에서 AI 지원 발견을 탐구합니다.
목표는 인상적인 단일 답변이 아닙니다. 스캔, 추론, 검증, 패치, 테스트 및 보고로 이어지는 반복 가능한 워크플로입니다. Google은 또한 Chrome 커밋 스캔과 V8 JavaScript 엔진을 언급하는데, 브라우저 엔진은 복잡하고 널리 배포되며 보안에 매우 중요하기 때문에 강력한 사례입니다.
| 보안 워크플로 | 기존 접근 방식 | AI 지원 방향 |
|---|---|---|
| 코드 검토 | 수동 검사 및 정적 도구 | AI가 검토할 위험한 변경 사항을 강조 |
| 취약점 검증 | 전문가 주도의 조사 | 더 빠른 증거 수집 및 분류 |
| 수정 | 검토 후 개발자가 패치 | 사람의 승인을 거친 제안된 수정 |
| 벤치마킹 | 제한적인 내부 테스트 | 현실적인 취약점에 대한 에이전트 테스트 |
| 보고 | 수동 요약 | 이해관계자를 위한 더 명확한 위험 설명 |
Chrome 커밋 스캔은 취약점이 명백히 위험한 코드에서만이 아니라 일반적인 개발 활동을 통해서도 도입되는 경우가 많기 때문에 특히 관련성이 높습니다. 변경 사항을 지속적으로 검토할 수 있는 모델은 소프트웨어 수명 주기 초기에 의심스러운 패턴을 표시하는 데 도움이 될 수 있습니다. V8 테스트도 같은 이유로 중요합니다. 고성능 런타임 환경에는 심층적이고 반복적인 분석이 필요한 복잡한 동작이 포함되어 있습니다.
경량 보안 모델이 중요한 이유
사이버 보안은 반복적이기 때문에 경량 모델이 중요합니다. 팀은 커밋, 종속성 업데이트, 티켓, 경고, 릴리스 점검 및 사고 검토 전반에서 지원이 필요합니다. 전문화된 모델을 더 낮은 비용으로 자주 호출할 수 있다면 최종 보고서를 생성하기 전에 더 많은 코드 경로를 탐색할 수 있습니다.
바로 이 지점에서 Gemini 3.5 Flash Cyber가 전략적으로 중요할 수 있습니다. 대형 최첨단 모델은 복잡한 추론에 유용하지만, 대용량 워크플로에는 비용이 많이 들 수 있습니다. 보안 작업에 맞춰 조정된 소형 모델은 더 많은 리포지토리, 더 빈번한 빌드 및 더 많은 개발자 환경에서 AI 지원 스캔을 실용적으로 만들 수 있습니다.
Google의 보안 생태계는 오픈 소스 취약점 데이터베이스인 OSV.dev와 오픈 소스 소프트웨어를 위한 Google의 지속적 퍼징 프로젝트인 OSS-Fuzz 같은 실제 리소스의 이점도 얻습니다. 이러한 리소스는 순전히 합성된 사례 대신 실제 취약점에 기반하여 AI 보안 작업을 수행하는 데 도움이 됩니다.
Gemini Enterprise Agent Platform과 운영 보안
Gemini Enterprise Agent Platform은 Google이 사이버 보안 모델을 더 광범위한 에이전트 워크플로 안에 배치할 수 있는 방법을 제공합니다. 실제로 이는 코드 변경을 모니터링하고, 위험을 요약하며, 수정 작업을 할당하거나, 엔터프라이즈 시스템 내에서 승인을 위한 증거를 준비하는 보안 에이전트를 의미할 수 있습니다.
보안 팀에게 매력적인 요소는 속도입니다. 개발자에게는 더 이른 피드백이 매력적입니다. CISO에게는 규모가 매력적입니다. 즉, 인력을 같은 속도로 늘리지 않고도 더 많은 소프트웨어 검토를 지원할 수 있는 방법입니다.
그러나 운영상 가치는 통합에 달려 있습니다. 보안 AI는 코드 리포지토리, 티켓 관리 시스템, CI/CD 파이프라인, 취약점 관리 도구 및 거버넌스 워크플로와 연결되어야 합니다. 또한 감사 로그, 권한, 승인 게이트 및 명확한 소유권이 필요합니다. 이러한 통제가 없으면 자동화는 위험을 줄이는 대신 새로운 위험을 만들 수 있습니다.
개발자, 보안 팀 및 CISO에 대한 시사점
개발자에게 Gemini 3.5 Flash Cyber는 코드가 작성되거나 검토되는 순간에 더 가까이 도착하는 보안 피드백을 가리킵니다. 나중의 감사를 기다리는 대신 개발자는 표적화된 설명, 더 안전한 패치 제안 및 변경 사항이 중요한 이유에 대한 더 명확한 증거를 받을 수 있습니다.
보안 팀에게 이 모델은 낮은 품질의 결과를 분류하는 데 드는 시간을 줄일 수 있습니다. 취약점 탐지는 검증과 결합될 때만 가치가 있습니다. AI 보안 에이전트가 실제일 가능성이 높은 문제와 잡음을 구분하는 데 도움이 된다면, 분석가는 영향력이 큰 수정에 더 많은 시간을 쓸 수 있습니다.
CISO에게는 그 절충점이 더 전략적입니다. AI 사이버 보안은 분석당 비용 절감, 더 빠른 대응 시간 및 더 광범위한 적용 범위를 약속합니다. 하지만 거버넌스도 필요합니다. 리더는 AI가 언제 행동할 수 있는지, 언제 사람이 승인해야 하는지, 민감한 코드가 어떻게 보호되는지, 모델 동작을 시간 경과에 따라 어떻게 모니터링하는지 정의해야 합니다.
이중 용도 위험은 피할 수 없습니다. 방어 담당자가 취약점을 이해하도록 돕는 동일한 추론이 잘못된 맥락에서는 악용될 수 있습니다. 그렇기 때문에 방어적 포지셔닝, 접근 제어, 샌드박싱, 사용 모니터링 및 인간의 감독은 선택 사항이 아닙니다. 이는 제품 보안 모델의 일부입니다.
Pi가 자연스럽게 들어맞는 위치
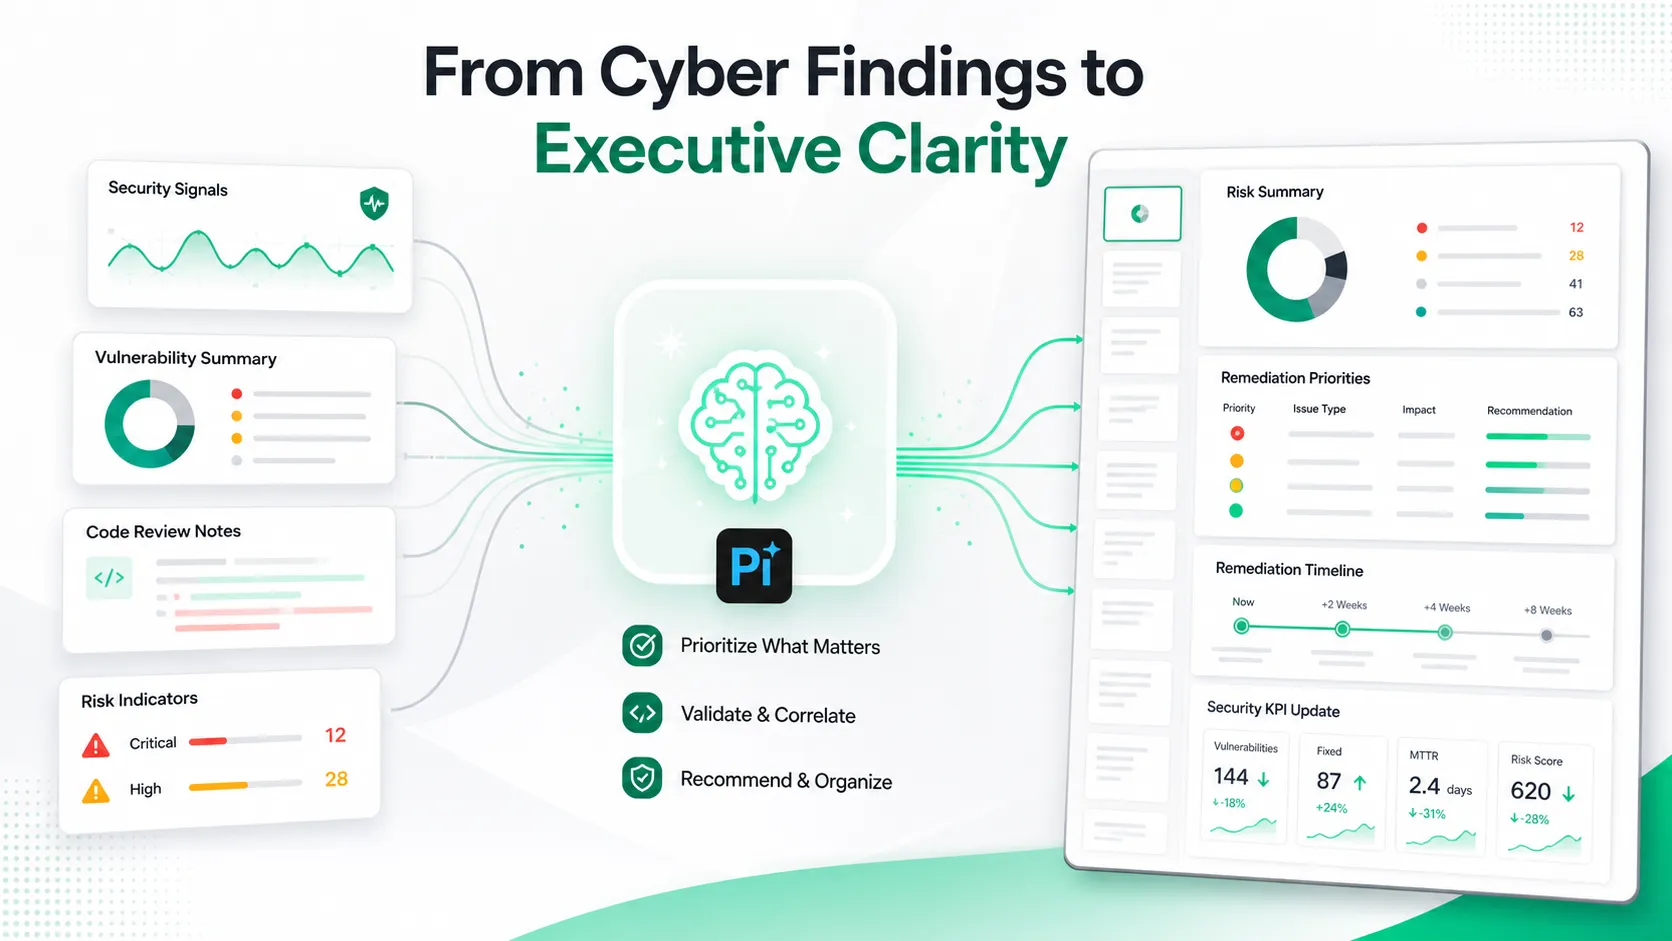
Pi는 사이버 보안 탐지 도구가 아닙니다. 코드를 스캔하거나 취약점을 검증하거나 보안 플랫폼을 대체하지 않습니다. 그러나 사이버 보안 작업을 둘러싼 커뮤니케이션 계층에 적합합니다.
AI 보안 시스템이 더 많은 결과를 생성할 때 팀은 여전히 이러한 결과를 명확하게 설명해야 합니다. CISO는 이사회 업데이트, 사고 검토, 수정 계획, 고객 요약 및 내부 보안 브리핑을 필요로 하는 경우가 많습니다. Pi는 밀도 높은 기술 자료를 경영진 및 여러 기능의 팀을 위한 전문적인 프레젠테이션으로 바꾸는 데 도움을 줄 수 있습니다.
이는 사이버 보안의 결과가 보안 팀 외부에서 결정되는 경우가 많기 때문에 중요합니다. 예산 승인, 수정 일정, 고객 신뢰 및 경영진의 우선순위 설정은 모두 명확한 커뮤니케이션에 달려 있습니다. 기술적 발견 사항은 비즈니스 서사로 전환되어야 합니다. 즉, 무슨 일이 발생했는지, 무엇이 위험에 처했는지, 어떤 조치가 필요한지, 진행 상황을 어떻게 측정할 것인지입니다.
가드레일과 거버넌스
사이버 보안 AI는 신중하게 관리되어야 합니다. 방어 담당자를 돕는 동일한 추론도 접근 제어, 로깅, 샌드박싱, 승인 워크플로 및 인간 검토 없이 배포될 경우 오용될 수 있습니다. Google의 제한적 접근 방식은 이러한 이중 용도 위험을 반영합니다.
기업은 역량과 통제를 모두 평가해야 합니다. NIST AI Risk Management Framework는 신뢰성, 위험 및 책임성을 생각하는 데 유용합니다. 보안 팀은 프롬프트 인젝션, 데이터 유출, 안전하지 않은 출력 처리 및 과도한 자율성 같은 위험을 강조하는 OWASP Top 10 for LLM Applications도 고려해야 합니다.
가장 강력한 배포는 자동화와 절제를 결합할 가능성이 높습니다. AI는 스캔, 검증, 요약 및 패치 초안 작성을 가속할 수 있지만, 사람은 계속해서 위험 수용, 프로덕션 변경 및 경영진 책임을 맡아야 합니다.
결론
Gemini 3.5 Flash Cyber는 AI 사이버 방어의 다음 단계를 가리킵니다. 즉, 대규모로 실제 소프트웨어 보안 작업을 지원할 수 있는 경량의 도메인 특화 에이전트 기반 시스템입니다. 현실적인 미래는 AI가 보안 엔지니어를 대체하는 것이 아닙니다. 탐지, 검증, 요약 및 권고를 수행할 수 있는 모델로 가속되는 인간 주도 방어입니다.
개발자에게 이는 더 이른 보안 피드백을 의미합니다. 보안 팀에게는 더 빠른 분류를 의미합니다. CISO에게는 책임성, 증거 및 통제를 유지하면서 속도를 향상하는 AI를 도입해야 하는 거버넌스 과제를 의미합니다.
자주 묻는 질문(FAQ)
Q: Gemini 3.5 Flash Cyber란 무엇인가요?
A: Gemini 3.5 Flash Cyber는 Google DeepMind의 경량 사이버 보안 중심 AI 모델로, 취약점 탐지, 검증, 코드 분석, 수정 및 AI 보안 에이전트 워크플로와 같은 방어 작업을 지원하도록 설계되었습니다.
Q: Gemini 3.5 Flash Cyber는 범용 AI 모델인가요?
A: 아니요. Gemini 모델 계열에 속하지만 광범위한 채팅, 글쓰기 또는 생산성 작업이 아니라 사이버 보안 워크플로에 특화되어 있습니다.
Q: Gemini 3.5 Flash Cyber가 보안 엔지니어를 대체하나요?
A: 아니요. 분류, 증거 수집 및 수정 계획 수립을 가속하여 인간 전문가를 지원하도록 설계되었습니다. 인간의 검토, 테스트 및 승인은 여전히 필수적입니다.
Q: AI 사이버 보안에 관한 글에서 Pi가 언급되는 이유는 무엇인가요?
A: Pi는 커뮤니케이션 계층과 관련이 있습니다. 팀이 복잡한 사이버 보안 결과를 경영진 프레젠테이션, 이사회 업데이트, 수정 계획 및 사고 요약으로 전환하는 데 도움을 줄 수 있습니다.


