Explicação da Lei de IA da UE: o que as empresas de IA precisam saber em 2026
A Lei de IA da UE é um marco regulatório para empresas que desenvolvem, compram ou implementam sistemas de IA em 2026. Para empresas de IA, a questão principal é quais obrigações se aplicam a cada produto, modelo ou fluxo de trabalho.
Meta descrição: Entenda a Lei de IA da UE, seus requisitos de conformidade, obrigações de transparência, regras para IA de propósito geral e o que as empresas de IA precisam saber em 2026.
O que é a Lei de IA da UE?
A Lei de IA da UE regula sistemas de IA com base no risco. Em vez de tratar todos os produtos de IA da mesma forma, ela classifica os casos de uso por seu possível impacto sobre as pessoas, a segurança pública, os direitos fundamentais e a sociedade.
Um assistente de redação de baixo risco não enfrentará as mesmas obrigações que um sistema de IA usado para contratação, pontuação de crédito, educação, saúde, aplicação da lei ou infraestrutura crítica. Para as empresas, isso afeta o design do produto, a governança de dados, a avaliação de modelos, a documentação, a comunicação com usuários e as compras.
Por que a Lei de IA da UE é importante para empresas de IA
A Lei de IA da UE pode se aplicar além da União Europeia quando um sistema de IA é colocado no mercado da UE, usado na UE ou produz resultados que afetam pessoas na UE.
Isso é importante para fornecedores de SaaS, provedores de API, empresas de modelos de IA e empresas que usam IA generativa em fluxos de trabalho voltados ao cliente ou regulamentados. Também muda as expectativas de compras: compradores corporativos pedem cada vez mais documentação de IA responsável, transparência e controles de risco de modelos.
Cronograma da Lei de IA da UE: o que as empresas devem saber em 2026
A Lei de IA da UE se aplica progressivamente. Segundo a Comissão Europeia, diferentes partes da regulamentação se aplicam em datas diferentes, portanto as empresas devem evitar tratar 2026 como um único prazo para todas as obrigações.
| Data | O que se aplica |
|---|---|
| 1 de agosto de 2024 | A Lei de IA da UE entrou em vigor |
| 2 de fevereiro de 2025 | As disposições gerais, os requisitos de alfabetização em IA e as práticas de IA proibidas começaram a se aplicar |
| 2 de agosto de 2025 | As regras para modelos de IA de propósito geral e governança começaram a se aplicar |
| 2 de agosto de 2026 | A maioria das regras da Lei de IA, incluindo as regras de transparência, começa a se aplicar, e a fiscalização começa para as regras aplicáveis |
| 2 de dezembro de 2027 | As regras para sistemas de IA de alto risco listados no Anexo III se aplicam |
| 2 de agosto de 2028 | As regras para sistemas de IA de alto risco incorporados a produtos regulamentados se aplicam |
Para empresas de IA, 2026 é especialmente importante porque as obrigações de transparência, as expectativas de governança e as atividades de fiscalização se tornam mais relevantes. Algumas obrigações de alto risco se aplicam mais tarde, dependendo do tipo de sistema.
Fonte: cronograma de implementação da Lei de IA da Comissão Europeia
Entendendo a estrutura baseada em risco da Lei de IA da UE
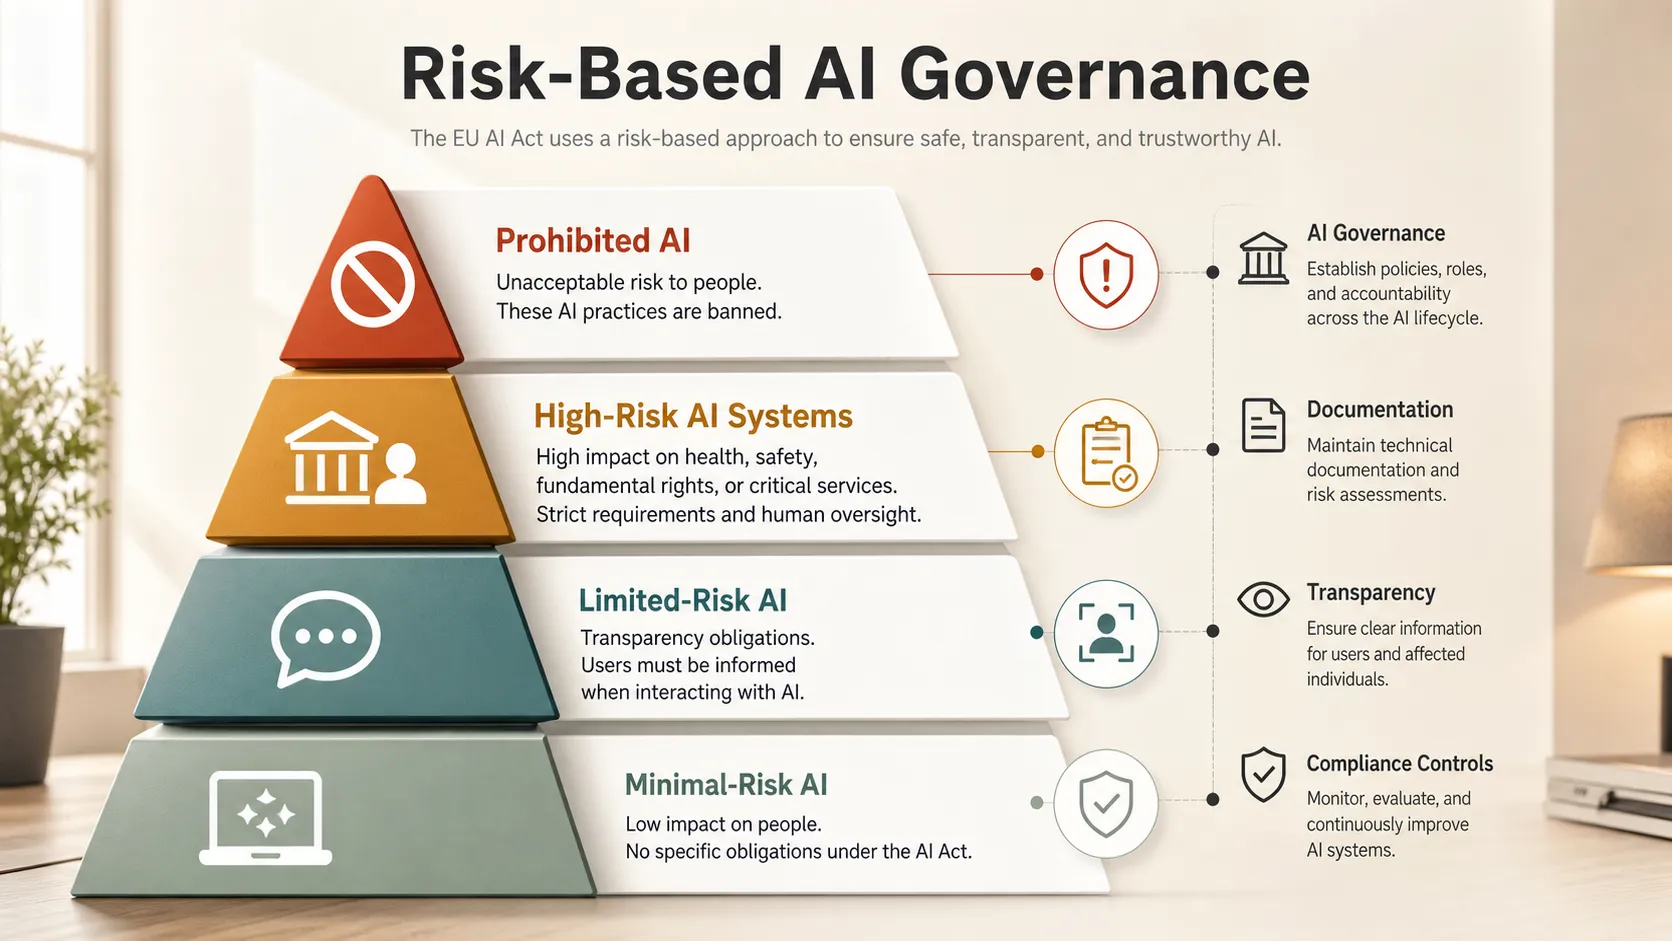
A Lei de IA da UE usa uma abordagem baseada em risco. As obrigações de conformidade dependem de como um sistema de IA é usado, não apenas da tecnologia subjacente.
| Categoria de risco | Exemplos empresariais típicos | Impacto na conformidade |
|---|---|---|
| IA proibida | Sistemas manipulativos, determinada pontuação social, alguns usos biométricos | Geralmente proibida |
| Sistemas de IA de alto risco | Contratação, crédito, educação, saúde, infraestrutura crítica | Obrigações rigorosas, com datas que dependem do tipo de sistema |
| IA de risco limitado | Chatbots, mídia sintética, interações com IA | Requisitos de transparência |
| IA de risco mínimo | Ferramentas de produtividade, filtros de spam, assistentes internos | Obrigações mais leves |
Isso significa que as empresas devem mapear cuidadosamente os casos de uso de IA. O mesmo modelo pode ser de baixo risco em um contexto e de alto risco em outro.
Explicação das regras para IA de propósito geral
IA de propósito geral, frequentemente chamada de GPAI, refere-se a modelos que podem executar muitas tarefas e podem ser integrados a sistemas posteriores. Modelos de linguagem de grande porte e modelos multimodais são exemplos comuns.
Nos termos da Lei de IA da UE, as obrigações para provedores de GPAI começaram a se aplicar em 2 de agosto de 2025. Os requisitos podem incluir documentação técnica, informações para provedores posteriores, políticas relacionadas a direitos autorais e gestão de riscos para modelos avançados com risco sistêmico.
Para empresas que usam GPAI por meio de APIs ou plataformas de terceiros, a diligência prévia de fornecedores é importante. As equipes devem saber qual modelo é usado, qual documentação existe, como os resultados são tratados e se o provedor oferece suporte à governança corporativa de IA.
Requisitos de transparência para IA generativa
A transparência é um tema central da Lei de IA da UE. Os usuários devem saber quando estão interagindo com IA ou visualizando conteúdo gerado por IA em contextos relevantes.
A Comissão Europeia afirma que as regras de transparência da Lei de IA começam a se aplicar a partir de 2 de agosto de 2026. Para a IA generativa, isso pode afetar chatbots voltados ao cliente, mídia sintética, documentos, apresentações, relatórios e fluxos de trabalho em que os resultados da IA influenciam decisões.
Transparência não significa que todo recurso de IA precisa de um banner de aviso. Significa que as empresas devem evitar enganos e fornecer o contexto adequado quando a IA estiver envolvida.
Requisitos para sistemas de IA de alto risco
Os sistemas de IA de alto risco enfrentarão algumas das obrigações mais rigorosas da Lei de IA da UE, com regras importantes se aplicando mais tarde do que a data geral de 2026, dependendo do tipo de sistema.
Esses sistemas frequentemente afetam direitos, oportunidades, segurança ou acesso a serviços essenciais. Os exemplos incluem emprego, educação, saúde, crédito, infraestrutura crítica, migração e aplicação da lei.
Os requisitos comuns podem incluir gestão de riscos, governança de dados, documentação técnica, supervisão humana, medidas de precisão, registro de logs, monitoramento e instruções claras de uso. As equipes devem se preparar antes do prazo legal porque a IA de alto risco precisa de governança multifuncional.
Checklist prático de conformidade para empresas
A conformidade de IA deve ser tratada como uma disciplina operacional, não como uma revisão jurídica pontual. As empresas que se preparam para 2026 devem criar processos repetíveis que possam ser escalados entre produtos e equipes:
- Crie um inventário de sistemas de IA, modelos, fornecedores, conjuntos de dados e casos de uso.
- Classifique cada sistema de IA de acordo com a estrutura de risco da Lei de IA da UE.
- Identifique se sua empresa é provedora, implementadora, importadora, distribuidora ou usuária posterior.
- Revise as dependências de GPAI, os provedores de API e a documentação dos modelos.
- Adicione avisos de transparência para interações com IA e conteúdo gerado por IA quando necessário.
- Estabeleça supervisão humana para decisões sensíveis ou de alto impacto.
- Treine as equipes relevantes e atualize as políticas à medida que as orientações evoluem.
O objetivo é tornar a adoção de IA mais duradoura, confiável e pronta para o ambiente corporativo.
Lei de IA da UE e GDPR: qual é a diferença?
A Lei de IA da UE e o GDPR estão relacionados, mas não são a mesma coisa. O GDPR se concentra principalmente na proteção de dados pessoais, enquanto a Lei de IA da UE se concentra no risco dos sistemas de IA, transparência, segurança, governança e responsabilização.
Uma empresa pode precisar cumprir ambos. Uma ferramenta de IA para contratação, por exemplo, pode processar dados pessoais sob o GDPR e, ao mesmo tempo, ser tratada como um sistema de IA de alto risco sob a Lei de IA da UE.
Como a Lei de IA da UE afeta ferramentas de apresentação e produtividade com IA
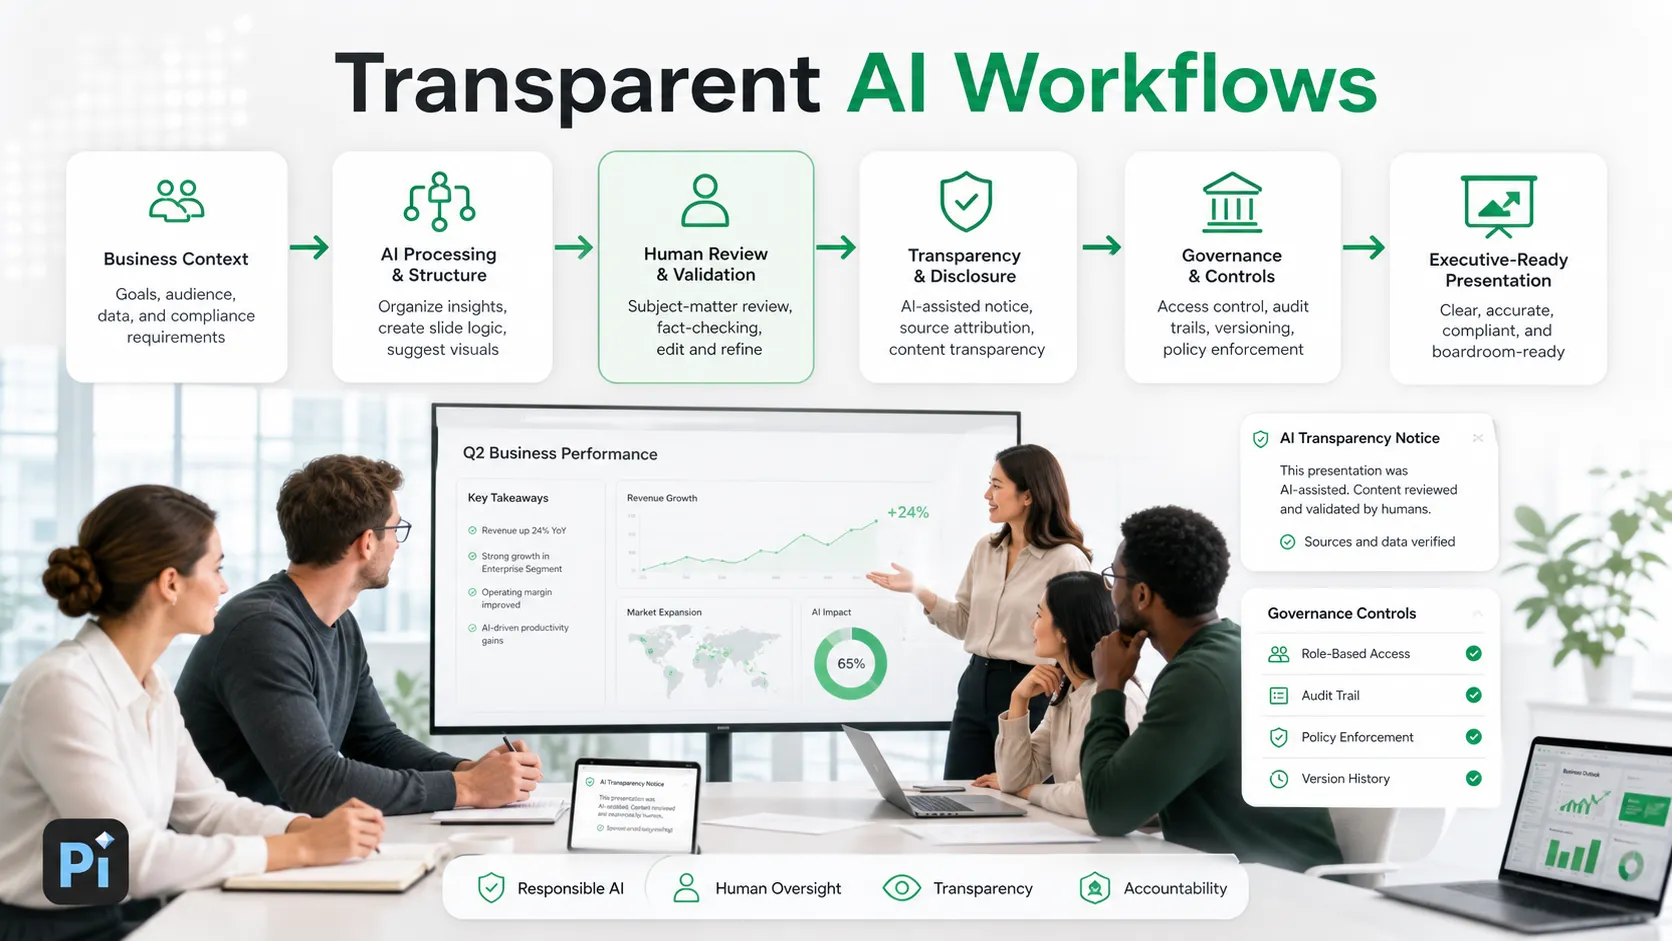
Ferramentas de produtividade com IA são amplamente usadas para apresentações, documentos, imagens, atendimento ao cliente, pesquisa e fluxos de trabalho corporativos. Muitas podem se enquadrar em categorias de menor risco ou risco limitado, mas ainda precisam de design responsável.
Para ferramentas de apresentação com IA, a IA responsável começa ajudando os usuários a estruturar informações de forma clara, em vez de simplesmente gerar visuais refinados. Uma apresentação empresarial pode incluir análise de mercado, mensagens de vendas, premissas financeiras ou recomendações estratégicas, portanto a revisão humana continua essencial.
Ferramentas que geram slides, documentos ou imagens devem tornar compreensível o envolvimento da IA. Para ferramentas de apresentação com IA, como Pi, a posição mais forte é ajudar as equipes a transformar contexto empresarial em apresentações estruturadas e revisáveis, mantendo o julgamento humano no fluxo de trabalho.
O veredito
A Lei de IA da UE não é apenas um marco de política europeia. Ela também sinaliza que a governança de IA está se tornando uma parte normal das operações empresariais.
As empresas devem começar pela visibilidade: saber onde a IA é usada, o que ela afeta, quem é responsável por ela e quais controles existem. As empresas mais preparadas para a Lei de IA da UE serão aquelas que incorporarem IA responsável aos fluxos de trabalho cotidianos antes que clientes, reguladores ou equipes de compras exijam isso.
Perguntas frequentes (FAQ)
P: O que é a Lei de IA da UE em termos simples?
R:A Lei de IA da UE é uma regulamentação de IA baseada em risco que estabelece regras para como os sistemas de IA são desenvolvidos, vendidos e usados na União Europeia ou de forma a afetá-la.
P:A Lei de IA da UE se aplica a empresas fora da Europa?
R:Ela pode se aplicar se uma empresa colocar um sistema de IA no mercado da UE, atender usuários da UE ou produzir resultados de IA usados na UE.
P:O que são sistemas de IA de alto risco segundo a Lei de IA da UE?
R:Sistemas de IA de alto risco são aplicações de IA usadas em áreas sensíveis, como emprego, educação, saúde, crédito, infraestrutura crítica, aplicação da lei e acesso a serviços essenciais.
P:Como as empresas de SaaS devem se preparar para a conformidade com a Lei de IA da UE em 2026?
R:As empresas de SaaS devem inventariar os recursos de IA, classificar os níveis de risco, revisar fornecedores de GPAI, documentar o comportamento dos modelos, adicionar avisos de transparência, estabelecer supervisão humana e criar processos internos de governança de IA.ntrols, adicionar avisos de transparência e criar processos internos de governança de IA.


