gerenciamento da criptografia nativa
O gerenciamento da criptografia nativa significa controlar os recursos de criptografia já incorporados aos sistemas operacionais, dispositivos e plataformas. Para a maioria das organizações, isso inclui Windows BitLocker, macOS FileVault, criptografia baseada em arquivos do Android, proteção de dados do iOS, chaves de recuperação, políticas de dispositivos e relatórios.
O objetivo é simples: garantir que dados confidenciais permaneçam protegidos se um laptop, telefone, tablet ou unidade removível for perdido, roubado, reparado, desativado ou acessado sem autorização.
A criptografia nativa é poderosa porque já faz parte da plataforma. Mas ela ainda precisa de gerenciamento. Sem políticas claras, armazenamento de chaves de recuperação, verificações de conformidade e orientação aos usuários, a criptografia integrada pode se tornar inconsistente ou difícil de recuperar quando algo dá errado.
A Função de Segurança que a Criptografia Nativa Deve Desempenhar
A criptografia nativa protege dados em repouso. Isso significa que os dados armazenados em um dispositivo permanecem ilegíveis, a menos que a autenticação, chave de recuperação ou método de desbloqueio correto esteja disponível.
O NIST descreve a criptografia de armazenamento como uma forma de restringir o acesso a informações armazenadas em dispositivos de usuários finais, como laptops, dispositivos móveis e mídias removíveis. Suas orientações sobre criptografia de armazenamento ↗ são um excelente ponto de partida para entender a criptografia de disco completo, de volume e em nível de arquivo.
A CISA fornece orientações práticas semelhantes em sua página sobre proteção de dados armazenados em dispositivos ↗, especialmente para dispositivos perdidos, unidades removíveis e planejamento de recuperação.
Na prática, a criptografia nativa ajuda a lidar com quatro riscos:
- Um laptop perdido expondo arquivos corporativos.
- Um telefone roubado fornecendo acesso a dados de trabalho.
- Uma unidade desativada podendo ser lida após o descarte.
- Um usuário esquecendo as credenciais e precisando de recuperação segura.
A criptografia em si é apenas uma parte. A camada de gerenciamento determina se a proteção é consistente.
Mapa de Controles do Gerenciamento de Criptografia Nativa
A maneira mais fácil de pensar no gerenciamento da criptografia nativa é como um conjunto de controles, não como uma única opção.
| Área de controle | O que o gerenciamento da criptografia nativa deve responder | Por que é importante |
|---|---|---|
| Cobertura | Quais dispositivos, unidades e usuários devem ser criptografados? | Evita lacunas entre laptops, telefones e mídias removíveis |
| Política | Quais configurações são exigidas por padrão? | Mantém a criptografia consistente em toda a organização |
| Custódia de chaves | Onde as chaves de recuperação são armazenadas? | Evita perda permanente de dados durante a recuperação |
| Acesso | Quem pode visualizar ou usar chaves de recuperação? | Reduz riscos internos e da central de suporte |
| Monitoramento | Como o status da criptografia é verificado? | Identifica dispositivos não conformes antecipadamente |
| Recuperação | O que acontece quando um usuário fica bloqueado? | Torna o suporte mais rápido e seguro |
| Ciclo de vida | O que acontece durante reparo, migração ou descarte? | Protege os dados durante alterações nos dispositivos |
Esta tabela é a diferença entre “a criptografia está disponível” e “a criptografia é realmente gerenciada”.
Windows: Gerenciar BitLocker e Criptografia de Dispositivo
No Windows, a criptografia nativa geralmente significa BitLocker ou criptografia automática de dispositivo.
A visão geral do BitLocker da Microsoft ↗ explica que o BitLocker protege volumes contra acesso offline, especialmente quando os dispositivos são perdidos, roubados ou desativados. Em ambientes gerenciados, a parte importante não é apenas ativar o BitLocker. É garantir que a política, o método de recuperação e o processo de relatórios corretos estejam implementados.
Uma política prática de criptografia para Windows deve definir:
- quais unidades devem ser criptografadas;
- se a proteção somente com TPM é suficiente;
- se PINs são exigidos para usuários de maior risco;
- onde as chaves de recuperação são armazenadas em backup;
- quem pode recuperar chaves de recuperação;
- como a criptografia com falha ou suspensa é relatada.
O planejamento de recuperação é importante. A visão geral da recuperação do BitLocker da Microsoft ↗ explica as diferentes opções de recuperação, incluindo senhas de recuperação, chaves de recuperação, pacotes de chaves e agentes de recuperação de dados. As equipes devem documentar qual opção é permitida antes que ocorra um bloqueio real.
macOS e Dispositivos Apple: Gerenciar FileVault e Proteção de Dados
No macOS, a criptografia nativa é centrada no FileVault. O guia da Apple sobre gerenciamento do FileVault com gerenciamento de dispositivos ↗ explica como as organizações podem impor o FileVault, controlar adiamentos pelos usuários, gerenciar se as chaves de recuperação são mostradas aos usuários e custodiar chaves de recuperação pessoais por meio do gerenciamento de dispositivos.
No iPhone, iPad e plataformas Apple mais recentes, a criptografia está intimamente ligada à Proteção de Dados. A visão geral de Criptografia e Proteção de Dados da Apple ↗ explica como os dispositivos Apple protegem dados de usuários e corporativos caso um dispositivo seja perdido, roubado ou comprometido.
Para ambientes Apple, o gerenciamento deve se concentrar em:
- impor o FileVault durante a configuração, quando apropriado;
- custodiar chaves de recuperação no sistema de gerenciamento aprovado;
- alternar chaves de recuperação após o uso;
- confirmar quais usuários podem desbloquear volumes criptografados;
- documentar o que acontece durante a migração ou reatribuição de dispositivos.
O principal risco é supor que “os dispositivos Apple são criptografados” significa que a organização tem a recuperação e os relatórios sob controle. Essas são questões separadas.
Android: Gerenciar a Criptografia por Meio da Política de Dispositivos
Os dispositivos Android também incluem criptografia nativa. A criptografia baseada em arquivos do Android permite que diferentes arquivos sejam criptografados com chaves diferentes, e o Android Open Source Project explica o modelo em sua documentação sobre criptografia baseada em arquivos ↗.
Para dispositivos corporativos, o gerenciamento de criptografia geralmente é realizado por meio do Android Enterprise. O guia do Google sobre gerenciamento do Android ↗ explica que as organizações podem impor políticas de segurança, como bloqueio de tela e criptografia de armazenamento, por meio de uma solução de gerenciamento.
O gerenciamento da criptografia do Android deve definir:
- quais dispositivos são permitidos para uso profissional;
- se o dispositivo é totalmente gerenciado ou BYOD com um perfil de trabalho;
- qual nível de segurança do bloqueio de tela é exigido;
- como dispositivos perdidos são bloqueados ou apagados;
- como o status de conformidade é monitorado;
- se dispositivos mais antigos ainda atendem aos requisitos de segurança.
A criptografia do Android é mais forte quando combinada com registro de dispositivos, política de bloqueio de tela, requisitos de atualização e limpeza remota.
O Gerenciamento de Chaves é o Verdadeiro Problema de Gerenciamento
A criptografia depende de chaves. Isso parece óbvio, mas muitos programas de criptografia falham porque o gerenciamento de chaves é fraco.
As diretrizes de gerenciamento de chaves do NIST ↗ abordam o planejamento, a proteção, o ciclo de vida e a governança de material de chaves criptográficas. Para a criptografia nativa, a questão prática geralmente é: onde as chaves de recuperação são armazenadas e quem pode usá-las?
Um bom processo de chaves de recuperação deve responder:
1. Onde a chave é custodiada? 2. A chave é armazenada automaticamente ou manualmente? 3. Quem pode recuperá-la? 4. A recuperação é registrada? 5. A chave é alternada após o uso? 6. O que acontece quando o dispositivo é desativado? 7. O que acontece se o sistema de gerenciamento mudar?
Não deixe chaves de recuperação em capturas de tela, planilhas, unidades compartilhadas ou anotações pessoais. O acesso de recuperação deve ser controlado, registrado e limitado.
Uma Sequência Prática de Implantação
O gerenciamento da criptografia nativa é mais fácil quando implementado em etapas.
Etapa 1: Inventariar dispositivos
Liste laptops, desktops, telefones, tablets e unidades removíveis que possam armazenar dados corporativos.
Etapa 2: Definir a cobertura necessária
Decida quais tipos de dispositivos devem usar criptografia nativa e quais exceções são permitidas.
Etapa 3: Escolher políticas de plataforma
Defina regras para BitLocker, FileVault, Android e outras plataformas antes da implantação em larga escala.
Etapa 4: Configurar a custódia de chaves de recuperação
Certifique-se de que as chaves de recuperação sejam armazenadas no sistema aprovado antes de os usuários dependerem delas.
Etapa 5: Fazer um piloto com um pequeno grupo
Teste a recuperação, os conflitos de políticas, a migração de dispositivos e a comunicação com os usuários.
Etapa 6: Aplicar gradualmente
Passe do modo apenas de relatórios para a aplicação após a resolução dos problemas do piloto.
Etapa 7: Monitorar continuamente
Revise o status da criptografia, a proteção suspensa, a custódia com falha, dispositivos não gerenciados e eventos de recuperação.
Esta sequência evita o erro mais comum: ativar a criptografia de forma ampla antes que a recuperação tenha sido testada.
O Que Relatar à Liderança
Os líderes de segurança não precisam de todas as configurações técnicas. Eles precisam de uma visão clara da cobertura, do risco e da prontidão.
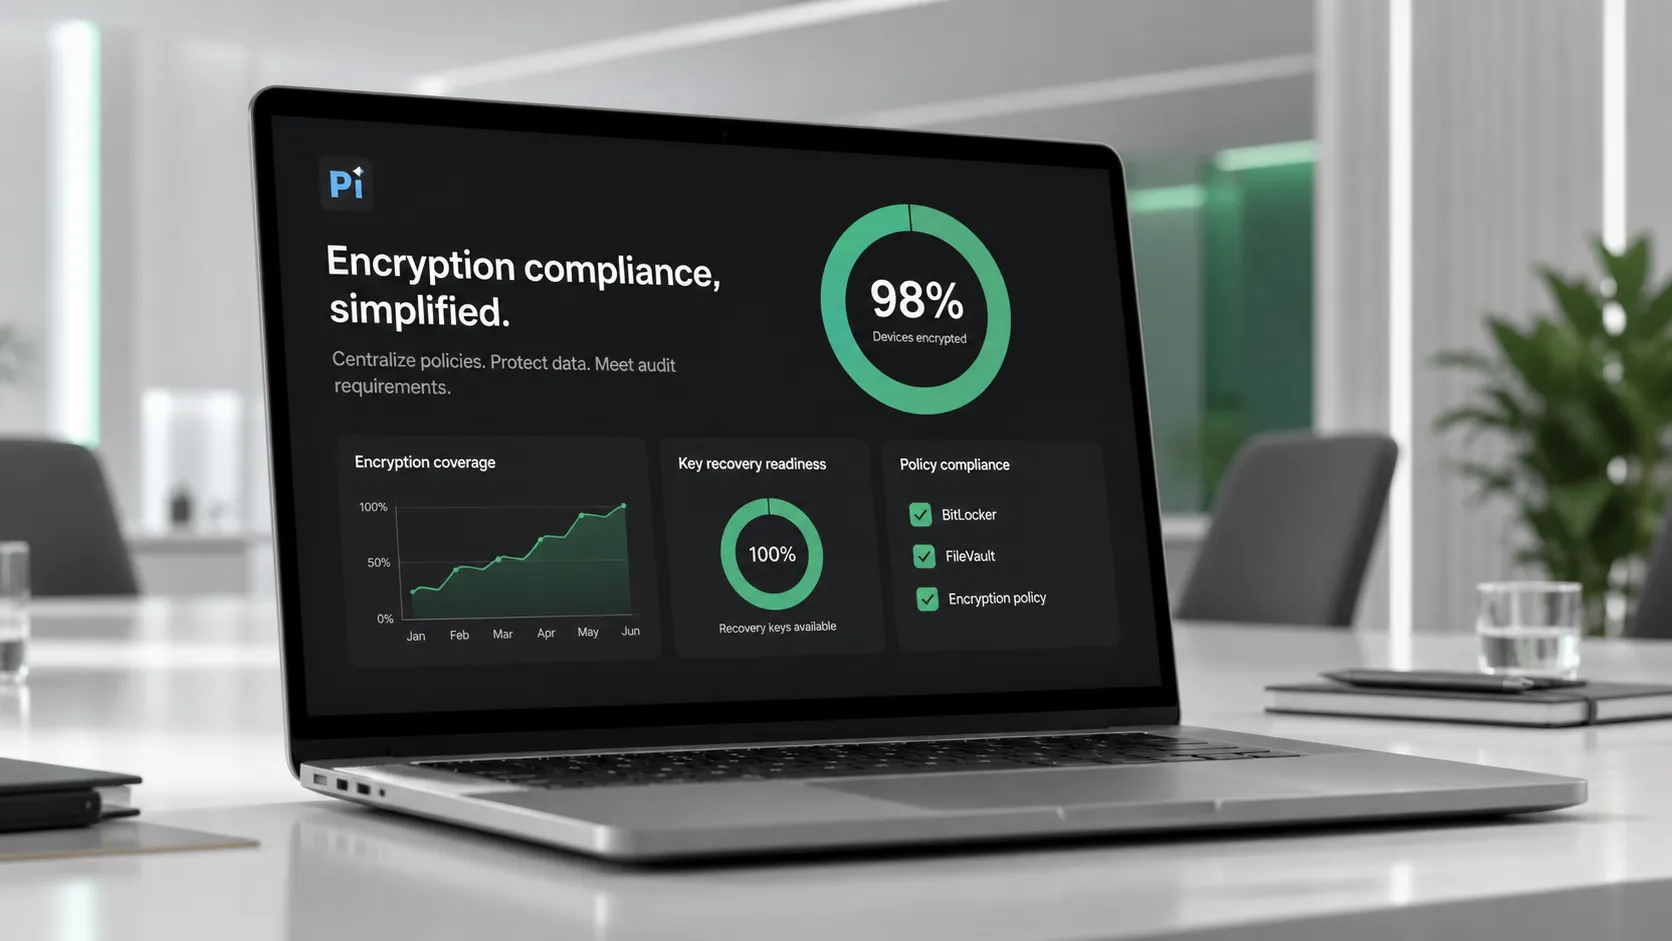
Um relatório útil sobre criptografia nativa deve mostrar:
- percentual de dispositivos gerenciados criptografados;
- número de dispositivos sem chaves de recuperação;
- dispositivos com criptografia suspensa ou com falha;
- usuários ou equipes de alto risco sem cobertura;
- eventos de recuperação durante o período de relatório;
- dispositivos aguardando desativação ou limpeza;
- exceções de política e responsáveis.
Se você precisar explicar a cobertura de criptografia a executivos ou clientes, poderá transformar sua política de criptografia nativa em uma apresentação pronta para as partes interessadas com o Pi ↗.Use-a para relatar cobertura, riscos, prontidão para recuperação e próximos passos, sem transformar a apresentação em um excesso de detalhes técnicos.
Quando a Criptografia Nativa Não É Suficiente
A criptografia nativa protege dados armazenados, mas não resolve todos os problemas de segurança.
Ela não substitui:
- gerenciamento de identidade e acesso;
- detecção e resposta de endpoint;
- backup e recuperação de desastres;
- gerenciamento de patches;
- prevenção contra perda de dados;
- proteção contra phishing;
- controles de acesso à nuvem;
- descarte seguro de dispositivos.
Ela também não protege os dados depois que um usuário autorizado desbloqueia o dispositivo e acessa os arquivos normalmente. Quando o sistema está em execução e o usuário está autenticado, outros controles ainda são necessários.
A criptografia nativa deve ser tratada como um controle básico, não como toda a estratégia de segurança.
O Veredito
O gerenciamento da criptografia nativa consiste em tornar a criptografia integrada confiável. Ativar BitLocker, FileVault, criptografia do Android ou Proteção de Dados da Apple é apenas o começo.
Um programa maduro define a cobertura, impõe políticas, custodia chaves de recuperação, limita o acesso à recuperação, monitora a conformidade e testa o que acontece quando um dispositivo é perdido, bloqueado, migrado ou desativado.
O melhor programa de criptografia não é aquele com a caixa de seleção mais forte. É aquele em que proteção, recuperação e relatórios funcionam quando a organização realmente precisa deles.
Perguntas Frequentes
O que é gerenciamento de criptografia nativa?
O gerenciamento da criptografia nativa é o processo de controlar recursos de criptografia integrados em dispositivos e plataformas. Ele inclui aplicação de políticas, custódia de chaves de recuperação, monitoramento de conformidade, fluxos de trabalho de recuperação e tratamento do ciclo de vida de dispositivos criptografados.
A criptografia nativa é o mesmo que criptografia de disco completo?
Nem sempre. Criptografia nativa significa criptografia incorporada ao sistema operacional ou à plataforma. Ela pode incluir criptografia de disco completo, de volume, baseada em arquivos ou recursos de proteção de dados, dependendo do dispositivo e do sistema operacional.
Por que o gerenciamento de chaves de recuperação é importante?
O gerenciamento de chaves de recuperação é importante porque dados criptografados podem se tornar inacessíveis se os usuários esquecerem senhas, alterações de hardware acionarem a recuperação ou os dispositivos forem migrados. As chaves de recuperação devem ser custodiadas com segurança, o acesso deve ser limitado e a recuperação deve ser registrada.
O que uma organização deve acompanhar para a conformidade da criptografia nativa?
As organizações devem acompanhar o status da criptografia, o status da custódia de chaves de recuperação, a conformidade com políticas, a proteção suspensa, falhas de criptografia, a propriedade dos dispositivos, eventos de recuperação e exceções. Essas métricas mostram se a criptografia está realmente funcionando em todo o ambiente.


