Gemini 3.5 Flash Cyber: Porque é que a Google criou um modelo de IA para a cibersegurança
O lançamento do Gemini 3.5 Flash Cyber pela Google DeepMind revela uma mudança clara na cibersegurança com IA. Em vez de depender apenas de modelos de uso geral, a Google está a desenvolver um modelo leve especializado em trabalho defensivo: encontrar vulnerabilidades, validar código de risco, apoiar a correção e ajudar as equipas de segurança a trabalhar mais depressa.
Isto é importante porque a segurança de software está a tornar-se demasiado vasta e rápida para depender apenas de revisão manual. As equipas modernas gerem repositórios enormes, lançamentos frequentes, dependências de código aberto, serviços na cloud e filas de alertas. As ferramentas tradicionais continuam a ser importantes, mas os defensores precisam cada vez mais de sistemas de IA capazes de raciocinar sobre código, priorizar riscos e produzir evidências para revisão humana.
O que é o Gemini 3.5 Flash Cyber?
O Gemini 3.5 Flash Cyber é um modelo centrado na cibersegurança, desenvolvido com base na família de modelos Flash da Google. A Google afirma que foi ajustado para encontrar, validar e corrigir vulnerabilidades de forma eficiente, tornando-o mais útil para fluxos de trabalho de segurança do que um modelo genérico em determinadas tarefas.
A componente “Flash” é importante. O trabalho de segurança exige frequentemente análises repetidas de muitos ficheiros, commits, dependências e testes. Um modelo especializado mais pequeno pode ser mais barato e mais rápido de utilizar muitas vezes, o que o torna mais adequado para análise contínua e fluxos de trabalho com agentes.
A Google também liga o modelo ao CodeMender, o seu agente de segurança de código com IA. O CodeMender foi concebido para analisar código, verificar se as vulnerabilidades são reais e gerar correções para revisão pelos programadores. Isto aproxima o Gemini 3.5 Flash Cyber de uma infraestrutura operacional de segurança do que de um chatbot normal.
Porque é que a Google criou um modelo de cibersegurança
A cibersegurança não é apenas mais uma tarefa de programação. Um modelo de segurança útil precisa de compreender classes de vulnerabilidades, explorabilidade, falsos positivos, qualidade das correções e design de software seguro. Também tem de funcionar dentro de limites rigorosos, porque a IA de cibersegurança tem inerentemente dupla utilização.
Um assistente de IA geral pode explicar um conceito de segurança ou resumir um relatório. O Gemini 3.5 Flash Cyber destina-se a uma camada mais exigente: inspecionar percursos de código, comparar padrões suspeitos, validar se um problema é real e ajudar as equipas a preparar correções mais seguras. O melhor resultado não é uma segurança totalmente autónoma, mas sim uma aceleração supervisionada.
Esta direção reflete uma tendência mais ampla do setor. As equipas de segurança estão sob pressão para responder mais depressa, enquanto as equipas de desenvolvimento lançam software com maior frequência. Se a IA conseguir reduzir o tempo gasto em revisões repetitivas, triagem de alertas e preparação de correções, os especialistas humanos podem dedicar mais atenção ao julgamento, à priorização e ao risco arquitetural.
CodeMender, CyberGym e Big Sleep
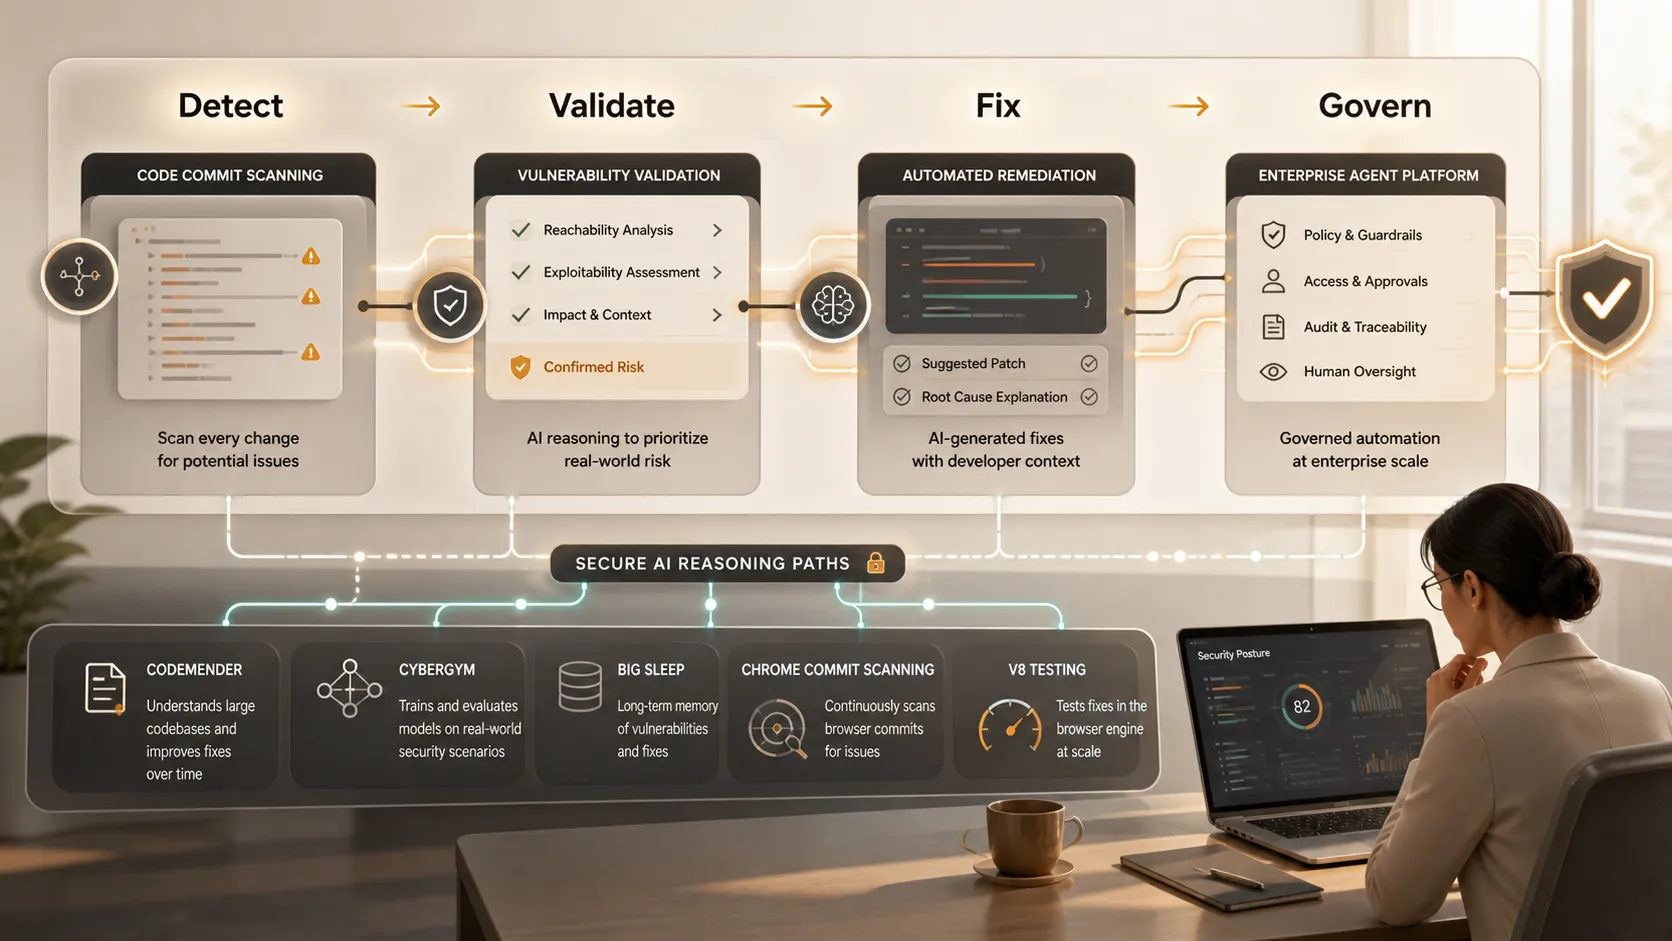
A estratégia da Google é mais fácil de compreender como uma cadeia de processamento. O CodeMender trata da análise de código e da correção. O CyberGym avalia agentes de IA em tarefas reais de análise de vulnerabilidades. O Big Sleep, desenvolvido pela Google DeepMind e pela Google Project Zero, explora a descoberta assistida por IA em software complexo.
O objetivo não é uma única resposta impressionante. É um fluxo de trabalho repetível: analisar, raciocinar, validar, corrigir, testar e comunicar. A Google também faz referência à análise de commits do Chrome e ao motor JavaScript V8, que são exemplos fortes porque os motores de navegadores são complexos, amplamente implementados e críticos para a segurança.
| Fluxo de trabalho de segurança | Abordagem tradicional | Orientação assistida por IA |
|---|---|---|
| Revisão de código | Inspeção manual e ferramentas de análise estática | A IA destaca alterações de risco para revisão |
| Validação de vulnerabilidades | Investigação liderada por especialistas | Recolha de evidências e triagem mais rápidas |
| Correção | Correção pelos programadores após revisão | Correções sugeridas com aprovação humana |
| Avaliação comparativa | Testes internos limitados | Testes de agentes em vulnerabilidades realistas |
| Comunicação | Resumos manuais | Narrativas de risco mais claras para as partes interessadas |
A análise de commits do Chrome é especialmente relevante porque as vulnerabilidades são frequentemente introduzidas através de atividades normais de desenvolvimento, e não apenas por código obviamente arriscado. Um modelo capaz de rever alterações continuamente pode ajudar a sinalizar padrões suspeitos mais cedo no ciclo de vida do software. Os testes do V8 são importantes pela mesma razão: os ambientes de execução de elevado desempenho contêm comportamentos complexos que exigem análise profunda e repetida.
Porque são importantes os modelos leves de segurança
Os modelos leves são importantes porque a cibersegurança é repetitiva. As equipas precisam de apoio em commits, atualizações de dependências, pedidos, alertas, verificações de lançamento e revisões de incidentes. Se um modelo especializado puder ser utilizado frequentemente a um custo mais baixo, poderá explorar mais percursos de código antes de produzir um relatório final.
É aqui que o Gemini 3.5 Flash Cyber pode ser estrategicamente importante. Os grandes modelos de fronteira são úteis para raciocínio complexo, mas podem ser dispendiosos para fluxos de trabalho de grande volume. Um modelo mais pequeno, ajustado para tarefas de segurança, pode tornar a análise assistida por IA prática em mais repositórios, compilações mais frequentes e mais ambientes de desenvolvimento.
O ecossistema de segurança da Google também beneficia de recursos reais, como o OSV.dev, uma base de dados de vulnerabilidades de código aberto, e o OSS-Fuzz, o projeto de fuzzing contínuo da Google para software de código aberto. Estes recursos ajudam a fundamentar o trabalho de segurança com IA em vulnerabilidades autênticas, em vez de exemplos puramente sintéticos.
Gemini Enterprise Agent Platform e segurança operacional
A Gemini Enterprise Agent Platform permite à Google integrar modelos de cibersegurança em fluxos de trabalho mais amplos com agentes. Na prática, isto pode significar agentes de segurança que monitorizam alterações de código, resumem riscos, atribuem tarefas de correção ou preparam evidências para aprovação em sistemas empresariais.
Para as equipas de segurança, a atração é a velocidade. Para os programadores, é o feedback mais cedo. Para os CISOs, é a escala: uma forma de apoiar mais revisão de software sem aumentar o número de colaboradores ao mesmo ritmo.
No entanto, o valor operacional depende da integração. A IA de segurança tem de se ligar a repositórios de código, sistemas de gestão de pedidos, pipelines de CI/CD, ferramentas de gestão de vulnerabilidades e fluxos de trabalho de governação. Também necessita de registos de auditoria, permissões, pontos de aprovação e propriedade claramente definida. Sem estes controlos, a automatização pode criar novos riscos em vez de os reduzir.
Implicações para programadores, equipas de segurança e CISOs
Para os programadores, o Gemini 3.5 Flash Cyber aponta para feedback de segurança que chega mais perto do momento em que o código é escrito ou revisto. Em vez de aguardarem por uma auditoria posterior, os programadores podem receber explicações direcionadas, sugestões de correção mais seguras e evidências mais claras sobre a importância de uma alteração.
Para as equipas de segurança, o modelo pode reduzir o tempo gasto a filtrar resultados de baixa qualidade. A deteção de vulnerabilidades só é valiosa quando acompanhada de validação. Se um agente de segurança com IA conseguir ajudar a distinguir problemas provavelmente reais de ruído, os analistas podem dedicar mais tempo a correções de elevado impacto.
Para os CISOs, a contrapartida é mais estratégica. A cibersegurança com IA promete menor custo por análise, tempos de resposta mais rápidos e cobertura mais ampla. Mas também exige governação. Os líderes terão de definir quando a IA pode agir, quando os humanos têm de aprovar, como o código sensível é protegido e como o comportamento do modelo é monitorizado ao longo do tempo.
O risco de dupla utilização é inevitável. O mesmo raciocínio que ajuda os defensores a compreender vulnerabilidades pode ser utilizado indevidamente no contexto errado. É por isso que o posicionamento defensivo, o controlo de acesso, o isolamento em sandbox, a monitorização de utilização e a supervisão humana não são funcionalidades opcionais. Fazem parte do modelo de segurança do produto.
Onde o Pi se enquadra naturalmente
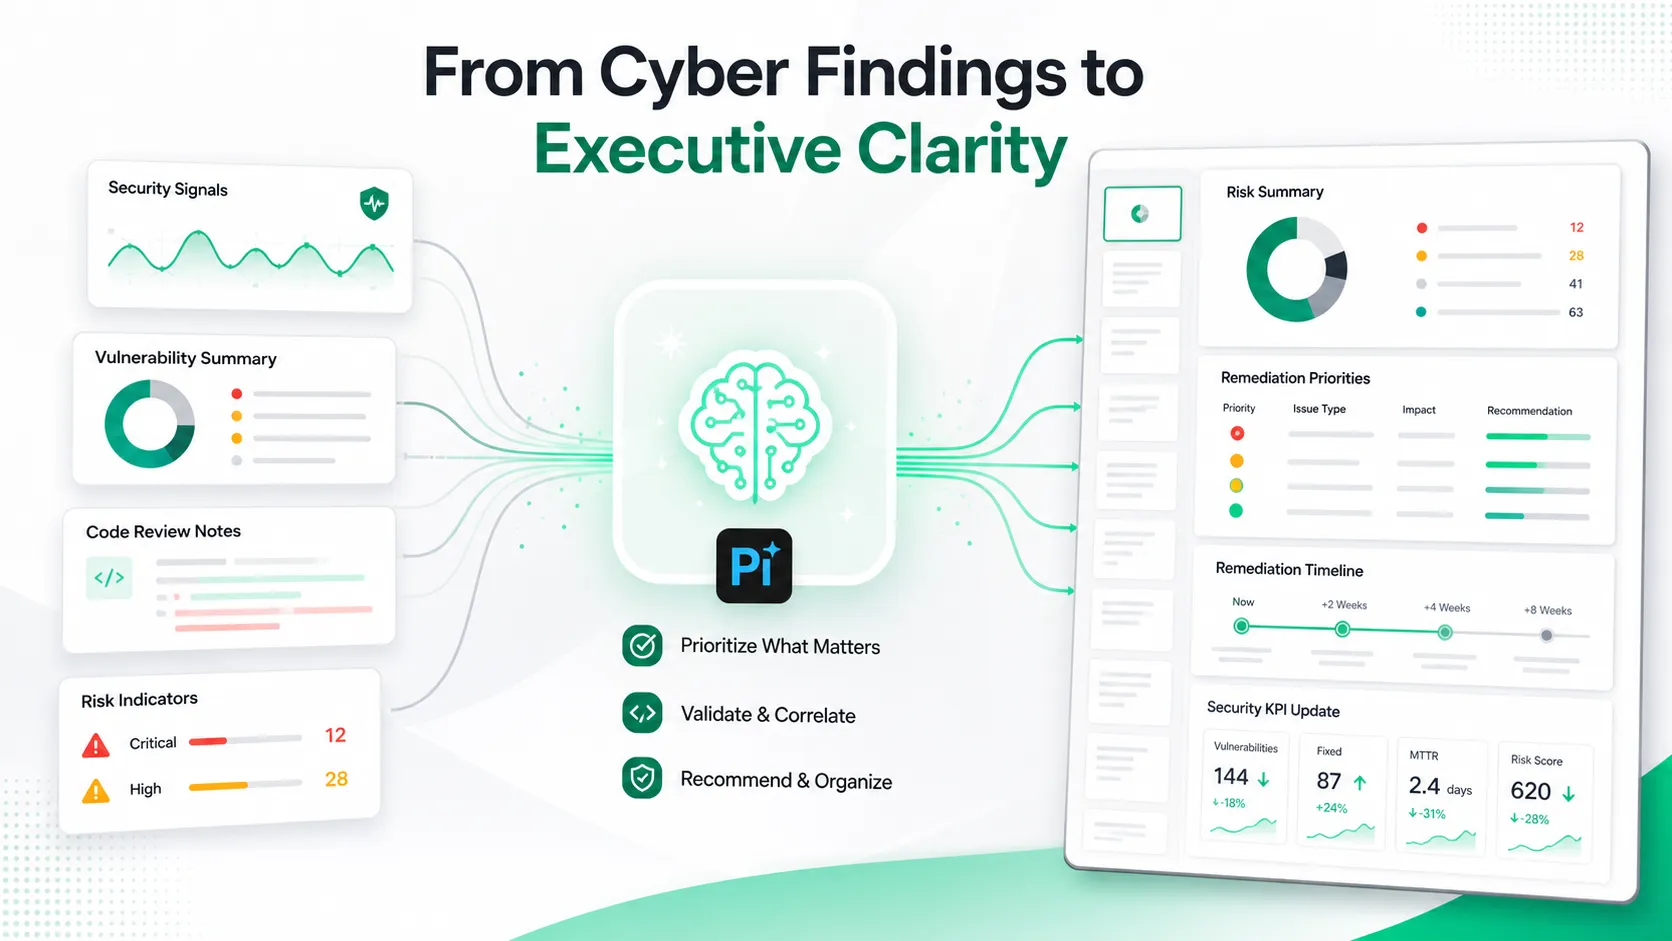
O Pi não é uma ferramenta de deteção de cibersegurança. Não analisa código, não valida vulnerabilidades nem substitui plataformas de segurança. No entanto, enquadra-se na camada de comunicação em torno do trabalho de cibersegurança.
Quando os sistemas de segurança com IA geram mais resultados, as equipas continuam a ter de explicar esses resultados claramente. Os CISOs necessitam frequentemente de atualizações para o conselho de administração, revisões de incidentes, planos de correção, resumos para clientes e briefings internos de segurança. O Pi pode ajudar a transformar material técnico denso em apresentações profissionais para executivos e equipas multifuncionais.
Isto é importante porque os resultados de cibersegurança são frequentemente decididos fora da equipa de segurança. As aprovações orçamentais, os prazos de correção, a confiança dos clientes e a priorização pela direção dependem todos de comunicação clara. Uma descoberta técnica tem de se transformar numa narrativa empresarial: o que aconteceu, o que está em risco, que ação é necessária e como será medido o progresso.
Salvaguardas e governação
A IA de cibersegurança tem de ser governada cuidadosamente. O mesmo raciocínio que ajuda os defensores pode ser utilizado indevidamente se for implementado sem controlos de acesso, registos, isolamento em sandbox, fluxos de aprovação e revisão humana. A abordagem de acesso limitado da Google reflete este risco de dupla utilização.
As empresas devem avaliar tanto a capacidade como o controlo. O NIST AI Risk Management Framework é útil para refletir sobre fiabilidade, risco e responsabilização. As equipas de segurança devem também considerar o OWASP Top 10 for LLM Applications, que destaca riscos como injeção de prompts, fuga de dados, tratamento inseguro de resultados e autonomia excessiva.
As implementações mais robustas irão provavelmente combinar automatização com contenção. A IA pode acelerar a análise, a validação, a sumarização e a elaboração de correções, mas os humanos devem continuar a assumir a aceitação do risco, as alterações em produção e a responsabilização executiva.
O veredito
O Gemini 3.5 Flash Cyber aponta para a próxima fase da ciberdefesa com IA: sistemas leves, específicos do domínio e orientados por agentes, capazes de apoiar trabalho real de segurança de software à escala. O futuro realista não é a IA substituir engenheiros de segurança. É uma defesa liderada por humanos, acelerada por modelos capazes de detetar, validar, resumir e recomendar.
Para os programadores, isto significa feedback de segurança mais cedo. Para as equipas de segurança, significa triagem mais rápida. Para os CISOs, significa um desafio de governação: adotar IA que melhore a velocidade, preservando ao mesmo tempo a responsabilização, as evidências e o controlo.
Perguntas frequentes (FAQ)
P: O que é o Gemini 3.5 Flash Cyber?
R: O Gemini 3.5 Flash Cyber é um modelo de IA leve centrado na cibersegurança da Google DeepMind, concebido para apoiar tarefas defensivas como deteção de vulnerabilidades, validação, análise de código, correção e fluxos de trabalho de agentes de segurança com IA.
P: O Gemini 3.5 Flash Cyber é um modelo de IA de uso geral?
R: Não. Pertence à família de modelos Gemini, mas é especializado em fluxos de trabalho de cibersegurança, em vez de tarefas amplas de conversação, escrita ou produtividade.
P: O Gemini 3.5 Flash Cyber substitui engenheiros de segurança?
R: Não. Foi concebido para ajudar especialistas humanos, acelerando a triagem, a recolha de evidências e o planeamento da correção. A revisão, os testes e a aprovação humanos continuam a ser essenciais.
P: Porque é que o Pi é mencionado num artigo sobre cibersegurança com IA?
R: O Pi é relevante para a camada de comunicação. Pode ajudar as equipas a transformar descobertas complexas de cibersegurança em apresentações para executivos, atualizações para o conselho de administração, planos de correção e resumos de incidentes.


