gestão da encriptação nativa
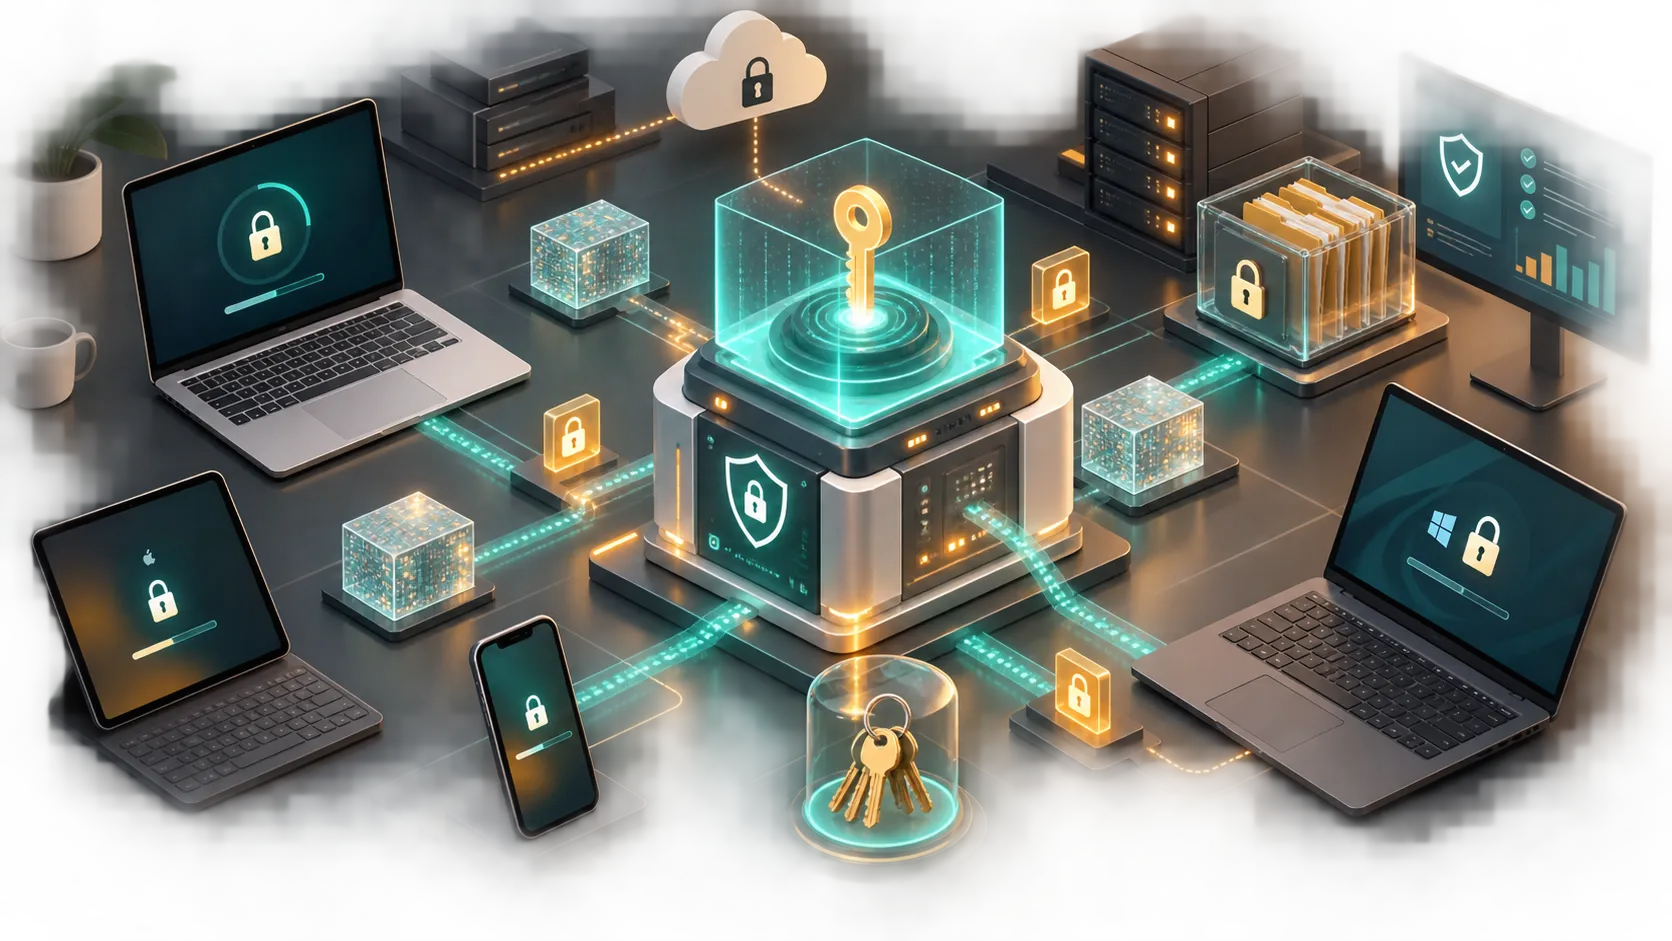
A gestão da encriptação nativa consiste em controlar as funcionalidades de encriptação já incorporadas nos sistemas operativos, dispositivos e plataformas. Para a maioria das organizações, isto inclui o Windows BitLocker, o macOS FileVault, a encriptação baseada em ficheiros do Android, a proteção de dados do iOS, chaves de recuperação, políticas de dispositivos e relatórios.
O objetivo é simples: garantir que os dados sensíveis permanecem protegidos se um portátil, telemóvel, tablet ou unidade amovível for perdido, roubado, reparado, desativado ou acedido sem autorização.
A encriptação nativa é poderosa porque já faz parte da plataforma. Mas continua a precisar de gestão. Sem políticas claras, armazenamento de chaves de recuperação, verificações de conformidade e orientação aos utilizadores, a encriptação integrada pode tornar-se inconsistente ou difícil de recuperar quando algo corre mal.
A Função de Segurança que a Encriptação Nativa Deve Desempenhar
A encriptação nativa protege dados em repouso. Isto significa que os dados armazenados num dispositivo permanecem ilegíveis, a menos que esteja disponível a autenticação, chave de recuperação ou método de desbloqueio correto.
O NIST descreve a encriptação de armazenamento como uma forma de restringir o acesso a informações armazenadas em dispositivos de utilizadores finais, como portáteis, dispositivos móveis e suportes amovíveis. As suas orientações sobre encriptação de armazenamento ↗ são um excelente ponto de partida para compreender a encriptação de disco completo, de volumes e ao nível dos ficheiros.
A CISA fornece orientações práticas semelhantes na sua página sobre proteção de dados armazenados em dispositivos ↗, especialmente para dispositivos perdidos, unidades amovíveis e planeamento de recuperação.
Na prática, a encriptação nativa ajuda a mitigar quatro riscos:
- Um portátil perdido expor ficheiros empresariais.
- Um telemóvel roubado dar acesso a dados de trabalho.
- Uma unidade desativada poder ser lida após a eliminação.
- Um utilizador esquecer as credenciais e necessitar de recuperação segura.
A própria encriptação é apenas uma parte. A camada de gestão determina se a proteção é consistente.
Mapa de Controlos de Gestão da Encriptação Nativa
A forma mais simples de pensar na gestão da encriptação nativa é como um conjunto de controlos, e não como um único interruptor.
| Área de controlo | Ao que deve responder a gestão da encriptação nativa | Porque é importante |
|---|---|---|
| Cobertura | Que dispositivos, unidades e utilizadores têm de ser encriptados? | Evita lacunas entre portáteis, telemóveis e suportes amovíveis |
| Política | Que definições são obrigatórias por predefinição? | Mantém a encriptação consistente em toda a organização |
| Depósito de chaves | Onde são armazenadas as chaves de recuperação? | Evita a perda permanente de dados durante a recuperação |
| Acesso | Quem pode ver ou utilizar chaves de recuperação? | Reduz o risco interno e do serviço de assistência |
| Monitorização | Como é verificado o estado da encriptação? | Identifica dispositivos não conformes antecipadamente |
| Recuperação | O que acontece quando um utilizador fica bloqueado? | Torna o suporte mais rápido e seguro |
| Ciclo de vida | O que acontece durante a reparação, migração ou eliminação? | Protege os dados durante alterações de dispositivos |
Esta tabela representa a diferença entre «a encriptação está disponível» e «a encriptação é efetivamente gerida».
Windows: Gerir o BitLocker e a Encriptação de Dispositivos
No Windows, a encriptação nativa normalmente significa BitLocker ou encriptação automática de dispositivos.
A visão geral do BitLocker da Microsoft ↗ explica que o BitLocker protege volumes contra acesso offline, especialmente quando os dispositivos são perdidos, roubados ou desativados. Em ambientes geridos, o importante não é apenas ativar o BitLocker. É garantir que estão em vigor a política, o método de recuperação e o processo de criação de relatórios adequados.
Uma política prática de encriptação para Windows deve definir:
- que unidades têm de ser encriptadas;
- se a proteção apenas com TPM é suficiente;
- se são exigidos PIN para utilizadores de maior risco;
- onde são guardadas cópias de segurança das chaves de recuperação;
- quem pode obter chaves de recuperação;
- como é comunicada a encriptação falhada ou suspensa.
O planeamento da recuperação é importante. A visão geral da recuperação do BitLocker da Microsoft ↗ explica as diferentes opções de recuperação, incluindo palavras-passe de recuperação, chaves de recuperação, pacotes de chaves e agentes de recuperação de dados. As equipas devem documentar qual a opção permitida antes de ocorrer um bloqueio real.
macOS e Dispositivos Apple: Gerir o FileVault e a Proteção de Dados
No macOS, a encriptação nativa centra-se no FileVault. O guia da Apple para gerir o FileVault com gestão de dispositivos ↗ explica como as organizações podem impor o FileVault, controlar os adiamentos pelos utilizadores, gerir se as chaves de recuperação são apresentadas aos utilizadores e depositar chaves de recuperação pessoais através da gestão de dispositivos.
No iPhone, iPad e plataformas Apple mais recentes, a encriptação está estreitamente ligada à Proteção de Dados. A visão geral da Apple sobre Encriptação e Proteção de Dados ↗ explica como os dispositivos Apple protegem dados de utilizadores e empresariais se um dispositivo for perdido, roubado ou comprometido.
Para ambientes Apple, a gestão deve centrar-se em:
- impor o FileVault durante a configuração, quando adequado;
- depositar chaves de recuperação no sistema de gestão aprovado;
- rodar as chaves de recuperação após utilização;
- confirmar que utilizadores podem desbloquear volumes encriptados;
- documentar o que acontece durante a migração ou reatribuição de dispositivos.
O principal risco é assumir que «os dispositivos Apple estão encriptados» significa que a organização tem a recuperação e os relatórios sob controlo. São questões distintas.
Android: Gerir a Encriptação Através de Políticas de Dispositivos
Os dispositivos Android também incluem encriptação nativa. A encriptação baseada em ficheiros do Android permite que diferentes ficheiros sejam encriptados com chaves diferentes, e o Android Open Source Project explica o modelo na sua documentação sobre encriptação baseada em ficheiros ↗.
Para dispositivos empresariais, a gestão da encriptação é normalmente efetuada através do Android Enterprise. O guia da Google sobre gestão de Android ↗ explica que as organizações podem impor políticas de segurança, como o bloqueio de ecrã e a encriptação de armazenamento, através de uma solução de gestão.
A gestão da encriptação do Android deve definir:
- que dispositivos são permitidos para utilização profissional;
- se o dispositivo é totalmente gerido ou BYOD com um perfil de trabalho;
- que nível de segurança do bloqueio de ecrã é exigido;
- como os dispositivos perdidos são bloqueados ou apagados;
- como é monitorizado o estado de conformidade;
- se os dispositivos mais antigos continuam a cumprir os requisitos de segurança.
A encriptação do Android é mais robusta quando combinada com inscrição de dispositivos, política de bloqueio de ecrã, requisitos de atualização e eliminação remota.
A Gestão de Chaves é o Verdadeiro Problema de Gestão
A encriptação depende de chaves. Isto parece óbvio, mas muitos programas de encriptação falham porque a gestão de chaves é fraca.
As diretrizes de gestão de chaves do NIST ↗ abrangem o planeamento, a proteção, o ciclo de vida e a governação de material criptográfico de chaves. Para a encriptação nativa, a questão prática é geralmente: onde são armazenadas as chaves de recuperação e quem as pode utilizar?
Um bom processo de chaves de recuperação deve responder a:
1. Onde é depositada a chave? 2. A chave é armazenada automática ou manualmente? 3. Quem a pode obter? 4. A obtenção é registada? 5. A chave é rodada após utilização? 6. O que acontece quando o dispositivo é desativado? 7. O que acontece se o sistema de gestão mudar?
Não deixe chaves de recuperação em capturas de ecrã, folhas de cálculo, unidades partilhadas ou notas pessoais. O acesso para recuperação deve ser controlado, registado e limitado.
Uma Sequência Prática de Implementação
A gestão da encriptação nativa é mais fácil quando é implementada por fases.
Passo 1: Inventariar dispositivos
Liste portáteis, computadores de secretária, telemóveis, tablets e unidades amovíveis que possam armazenar dados empresariais.
Passo 2: Definir a cobertura obrigatória
Decida que tipos de dispositivos têm de utilizar encriptação nativa e que exceções são permitidas.
Passo 3: Escolher políticas de plataforma
Defina regras para BitLocker, FileVault, Android e outras plataformas antes de uma implementação alargada.
Passo 4: Configurar o depósito de chaves de recuperação
Certifique-se de que as chaves de recuperação são armazenadas no sistema aprovado antes de os utilizadores dependerem delas.
Passo 5: Realizar um piloto com um grupo pequeno
Teste a recuperação, conflitos de políticas, migração de dispositivos e comunicação com os utilizadores.
Passo 6: Aplicar gradualmente
Passe do modo apenas de relatórios para a aplicação após resolver os problemas identificados no piloto.
Passo 7: Monitorizar continuamente
Reveja o estado da encriptação, proteção suspensa, depósito falhado, dispositivos não geridos e eventos de recuperação.
Esta sequência evita o erro mais comum: ativar amplamente a encriptação antes de testar a recuperação.
O Que Comunicar à Liderança
Os responsáveis de segurança não precisam de todas as definições técnicas. Precisam de uma visão clara da cobertura, do risco e da preparação.
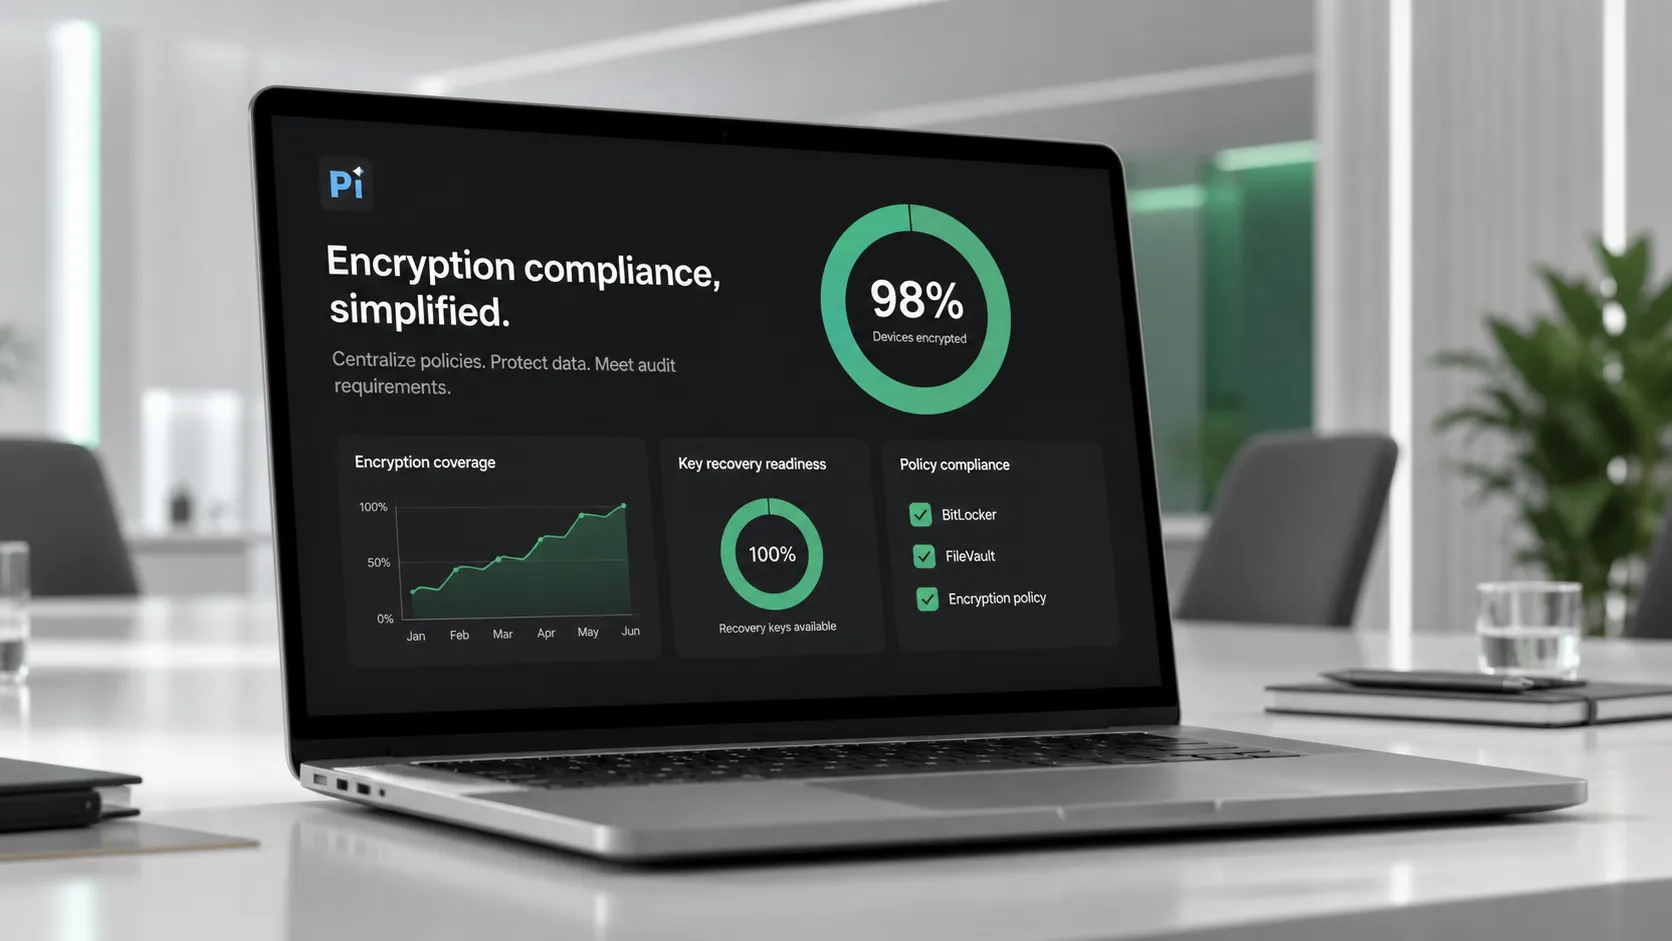
Um relatório útil sobre encriptação nativa deve apresentar:
- percentagem de dispositivos geridos encriptados;
- número de dispositivos sem chaves de recuperação;
- dispositivos com encriptação suspensa ou falhada;
- utilizadores ou equipas de alto risco não abrangidos;
- eventos de recuperação durante o período de relatório;
- dispositivos pendentes de desativação ou limpeza;
- exceções de política e respetivos responsáveis.
Se precisar de explicar a cobertura de encriptação a executivos ou clientes, pode transformar a sua política de encriptação nativa numa apresentação pronta para intervenientes com o Pi ↗. Utilize-a para comunicar cobertura, riscos, preparação para recuperação e próximos passos sem transformar a apresentação num despejo técnico.
Quando a Encriptação Nativa Não É Suficiente
A encriptação nativa protege dados armazenados, mas não resolve todos os problemas de segurança.
Não substitui:
- gestão de identidades e acessos;
- deteção e resposta em endpoints;
- cópias de segurança e recuperação após desastre;
- gestão de patches;
- prevenção de perda de dados;
- proteção contra phishing;
- controlos de acesso à cloud;
- eliminação segura de dispositivos.
Também não protege os dados depois de um utilizador autorizado ter desbloqueado o dispositivo e acedido normalmente aos ficheiros. Quando o sistema está em execução e o utilizador está autenticado, continuam a ser necessários outros controlos.
A encriptação nativa deve ser tratada como um controlo de base, e não como toda a estratégia de segurança.
O Veredito
A gestão da encriptação nativa consiste em tornar fiável a encriptação integrada. Ativar o BitLocker, FileVault, a encriptação do Android ou a Proteção de Dados da Apple é apenas o início.
Um programa maduro define a cobertura, aplica políticas, deposita chaves de recuperação, limita o acesso à recuperação, monitoriza a conformidade e testa o que acontece quando um dispositivo é perdido, bloqueado, migrado ou desativado.
O melhor programa de encriptação não é aquele que tem a caixa de seleção mais forte. É aquele em que a proteção, a recuperação e os relatórios funcionam todos quando a organização realmente precisa deles.
Perguntas Frequentes
O que é a gestão da encriptação nativa?
A gestão da encriptação nativa é o processo de controlar funcionalidades de encriptação integradas em dispositivos e plataformas. Inclui a aplicação de políticas, o depósito de chaves de recuperação, a monitorização da conformidade, fluxos de trabalho de recuperação e a gestão do ciclo de vida de dispositivos encriptados.
A encriptação nativa é o mesmo que a encriptação de disco completo?
Nem sempre. Encriptação nativa significa encriptação integrada no sistema operativo ou plataforma. Pode incluir encriptação de disco completo, de volumes, baseada em ficheiros ou funcionalidades de proteção de dados, consoante o dispositivo e o sistema operativo.
Porque é importante a gestão de chaves de recuperação?
A gestão de chaves de recuperação é importante porque os dados encriptados podem tornar-se inacessíveis se os utilizadores se esquecerem de palavras-passe, alterações de hardware acionarem a recuperação ou os dispositivos forem migrados. As chaves de recuperação devem ser depositadas de forma segura, o acesso deve ser limitado e a obtenção deve ser registada.
O que deve uma organização acompanhar para garantir a conformidade da encriptação nativa?
As organizações devem acompanhar o estado da encriptação, o estado do depósito das chaves de recuperação, a conformidade com políticas, a proteção suspensa, a encriptação falhada, a propriedade dos dispositivos, os eventos de recuperação e as exceções. Estas métricas mostram se a encriptação está realmente a funcionar em todo o ambiente.


