o que é uma firewall
Uma firewall é uma barreira de segurança que controla o tráfego entre redes fidedignas e não fidedignas. Em termos simples, decide o que pode entrar, o que pode sair e o que deve ser bloqueado.
A forma mais fácil de compreender uma firewall é pensar nela como um posto de segurança à entrada de um edifício. Nem toda a gente pode entrar. Um segurança verifica quem está a chegar, para onde vai e se tem autorização. Uma firewall faz algo semelhante com o tráfego de rede. Verifica os dados que circulam entre dispositivos, redes, aplicações e a Internet.
O NIST define uma firewall como uma porta de ligação ou sistema que limita o acesso entre redes de acordo com a política de segurança. A Microsoft explica uma firewall como algo que controla o que pode e não pode passar pelas portas de rede no seu guia sobre o que é uma firewall.
O Que Faz Uma Firewall
Uma firewall ajuda a controlar o acesso à rede. Não torna um sistema perfeitamente seguro, mas reduz a exposição ao filtrar o tráfego com base em regras.
Uma firewall pode:
- Bloquear ligações de entrada indesejadas
- Permitir tráfego de saída fidedigno
- Restringir o tráfego por endereço IP, porta, protocolo ou aplicação
- Separar redes internas fidedignas da Internet pública
- Registar atividade suspeita ou bloqueada
- Ajudar a aplicar as políticas de segurança da empresa
Para um utilizador doméstico, a firewall pode estar integrada no router e no computador. Numa empresa, as firewalls podem estar no limite da rede, em ambientes de nuvem, entre departamentos ou em dispositivos individuais.
Como Funciona Uma Firewall
O tráfego de rede circula em pequenas unidades de dados. Uma firewall analisa esse tráfego e compara-o com regras. Se o tráfego corresponder a uma regra permitida, pode passar. Se corresponder a uma regra bloqueada ou não cumprir a política, a firewall recusa-o.
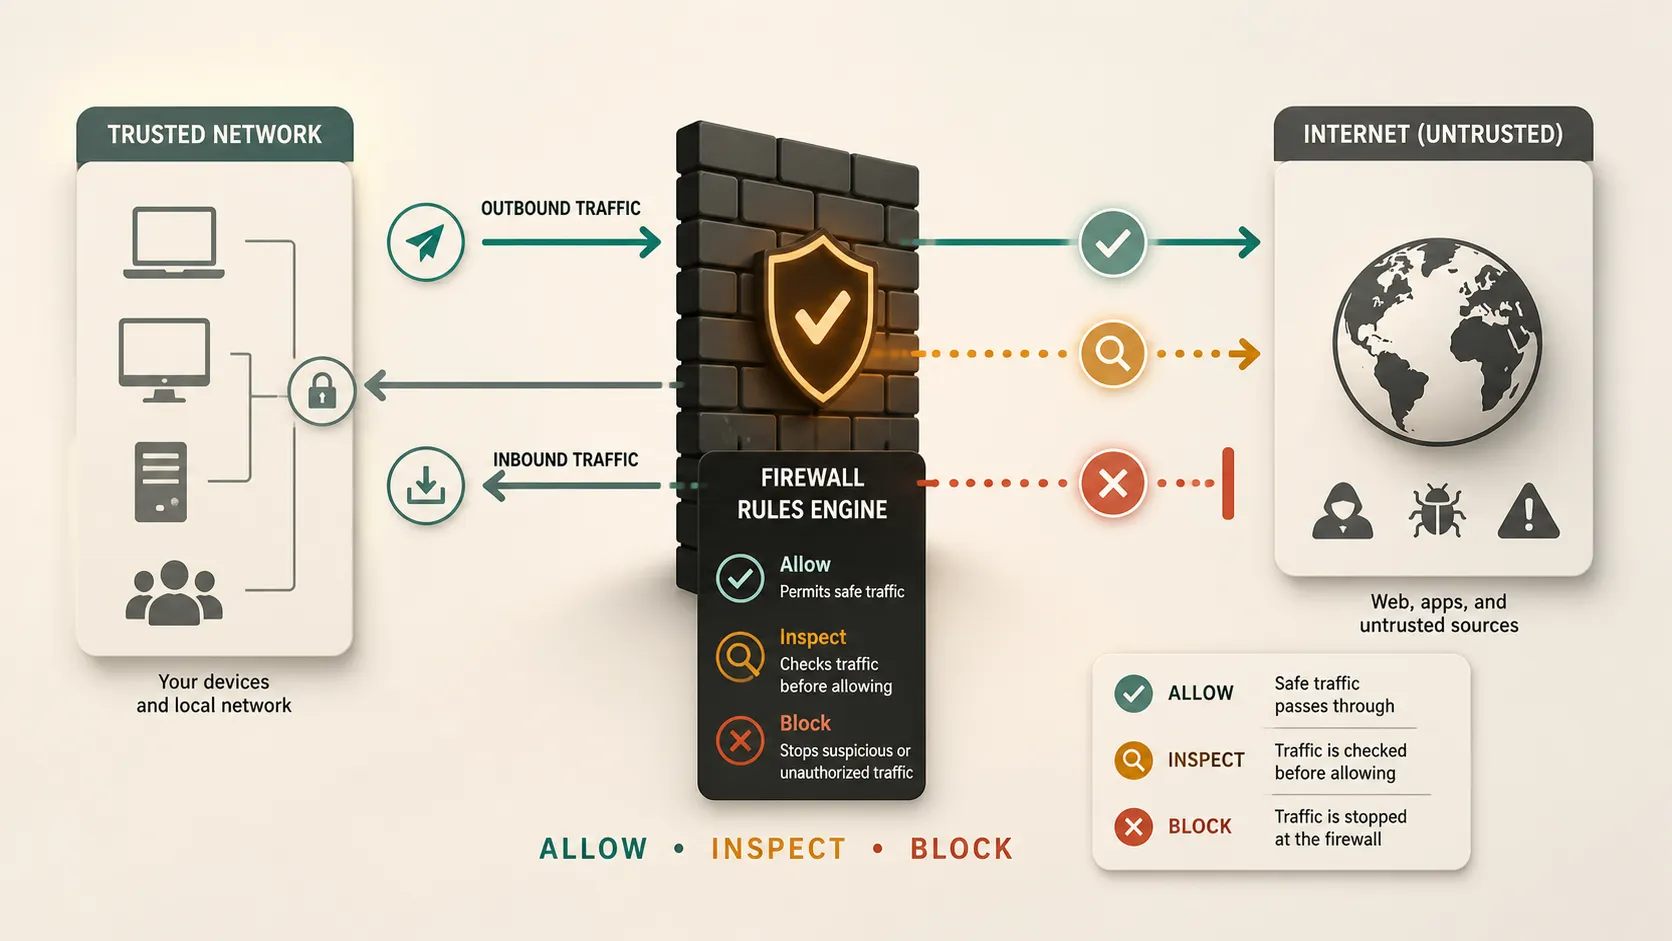
As regras podem basear-se em detalhes como:
- Endereço IP de origem
- Endereço IP de destino
- Número de porta
- Protocolo
- Aplicação
- Identidade do utilizador
- Estado da ligação
- Risco de segurança
A Cisco descreve uma firewall como uma ferramenta que monitoriza o tráfego de entrada e saída e permite ou bloqueia tráfego com base em regras de segurança. Essa decisão baseada em regras é a ideia central.
Tráfego De Entrada E Saída
O tráfego de entrada é o tráfego que chega a um dispositivo ou rede. Por exemplo, alguém na Internet que tenta ligar-se a um servidor de uma empresa está a enviar tráfego de entrada.
O tráfego de saída é o tráfego que sai de um dispositivo ou rede. Por exemplo, um portátil que abre um site envia tráfego de saída.
Muitas firewalls pessoais bloqueiam, por predefinição, a maior parte do tráfego de entrada não solicitado. Isto é importante porque a maioria dos portáteis e dispositivos domésticos não precisa que desconhecidos na Internet se liguem diretamente a eles. As regras de saída também são importantes, especialmente nas empresas, porque o malware pode tentar ligar-se a servidores remotos depois de infetar um dispositivo.
Regras De Firewall
As regras de firewall são as instruções que indicam à firewall o que permitir ou bloquear.
Uma regra simples pode dizer:
- Permitir navegação na Web através de HTTPS
- Bloquear tráfego de entrada desconhecido
- Permitir tráfego de e-mail de servidores aprovados
- Bloquear tráfego de um endereço IP suspeito
- Permitir que uma aplicação empresarial se ligue apenas a um servidor específico
As boas regras de firewall devem ser específicas. Uma regra que permite tudo não é útil. Uma regra que bloqueia demasiado pode impedir o funcionamento normal. O objetivo prático é permitir o tráfego necessário e reduzir a exposição desnecessária.
As Diretrizes sobre Firewalls e Política de Firewall do NIST explicam mais detalhadamente a política, configuração, testes, implementação e gestão de firewalls.
Tipos Comuns De Firewall
| Tipo de firewall | O que faz | Melhor para |
|---|---|---|
| Filtragem de pacotes | Verifica detalhes básicos dos pacotes | Controlo simples de tráfego |
| Inspeção com estado | Acompanha ligações ativas | Defesa geral da rede |
| Firewall proxy | Atua entre o utilizador e o serviço | Filtragem ao nível da aplicação |
| Firewall de próxima geração | Adiciona inspeção mais aprofundada | Segurança empresarial |
| Firewall de nuvem | Protege o tráfego na nuvem | Aplicações e cargas de trabalho na nuvem |
Esta tabela é simplificada, mas dá a ideia básica. Algumas firewalls modernas combinam várias destas abordagens.
Firewall De Hardware Vs Firewall De Software
Uma firewall de hardware é um dispositivo físico. Normalmente, fica entre uma rede privada e a Internet. Muitos routers domésticos incluem funcionalidades básicas de firewall. As empresas podem utilizar equipamentos de firewall dedicados para proteger redes de escritório, centros de dados ou filiais.
Uma firewall de software é executada num dispositivo, como um portátil, computador de secretária ou servidor. A visão geral da Firewall do Windows da Microsoft descreve a Firewall do Windows como uma firewall baseada no anfitrião que filtra o tráfego que entra e sai de um dispositivo.
Em muitas configurações, são utilizadas ambas. Um router ou firewall de rede protege a rede mais ampla, enquanto uma firewall de dispositivo protege a máquina individual.
Firewall De Rede Vs Firewall Baseada No Anfitrião
Uma firewall de rede protege um limite de rede. Pode ficar entre uma rede de escritório e a Internet, entre dois segmentos de rede interna ou entre uma rede empresarial e um ambiente de nuvem.
Uma firewall baseada no anfitrião protege um dispositivo. Controla o tráfego que pode entrar ou sair desse computador ou servidor específico.
Ambas são úteis. Uma firewall de rede pode impedir muitas ligações indesejadas antes de chegarem aos sistemas internos. Uma firewall baseada no anfitrião continua a ser importante se um dispositivo passar para outra rede, se ligar a uma rede Wi-Fi pública ou necessitar da sua própria proteção.
Contra O Que Uma Firewall Pode Proteger
Uma firewall pode reduzir muitos riscos comuns. Pode bloquear tentativas de acesso indesejadas, limitar serviços expostos, restringir tráfego suspeito e ajudar a impedir ligações não autorizadas.
Para as empresas, as firewalls também apoiam a segmentação. Isto significa separar partes de uma rede para que um problema numa área não se propague automaticamente a todas as outras. As orientações da CISA sobre o reforço da infraestrutura de comunicações discutem a utilização de capacidades de firewall e segmentação como parte de uma abordagem mais ampla de defesa em profundidade nas suas orientações sobre visibilidade melhorada e reforço.
Uma firewall é especialmente útil quando combinada com palavras-passe fortes, atualizações, proteção de pontos finais, cópias de segurança, controlos de identidade e formação de utilizadores.
O Que Uma Firewall Não Pode Fazer
Uma firewall é importante, mas não é mágica.
Uma firewall pode não impedir:
- E-mails de phishing
- Palavras-passe fracas
- Credenciais de início de sessão roubadas
- Malware oculto dentro de tráfego permitido
- Transferências inseguras
- Ataques através de aplicações aprovadas
- Erros humanos
- Serviços de nuvem mal configurados
Por exemplo, se um utilizador iniciar sessão numa página de início de sessão falsa e revelar uma palavra-passe, uma firewall pode não impedir que a conta seja utilizada indevidamente. Se uma regra de firewall for demasiado abrangente, pode ser permitido tráfego perigoso porque a própria política é fraca.
É por isso que as firewalls fazem parte da cibersegurança, não são a totalidade dela.
Porque Os Indivíduos Utilizam Firewalls
Os indivíduos utilizam firewalls para reduzir o acesso indesejado a dispositivos pessoais e redes domésticas. Um portátil ligado a uma rede Wi-Fi pública não deve estar acessível a todos os outros dispositivos dessa rede.
Uma firewall pessoal ajuda a controlar quais as aplicações que podem comunicar e se outros dispositivos se podem ligar. O guia da Microsoft sobre firewall e proteção de rede explica a diferença entre perfis de rede privada e pública na Segurança do Windows.
Para a maioria das pessoas, a medida certa é simples: mantenha a firewall ativada, a menos que exista uma razão específica e fidedigna para a alterar.
Porque As Empresas Utilizam Firewalls
As empresas utilizam firewalls porque têm mais sistemas, mais utilizadores, mais dados e mais riscos. Uma empresa pode precisar de proteger registos de clientes, ferramentas internas, sistemas de pagamento, cargas de trabalho na nuvem, dispositivos de funcionários e acesso remoto.
Uma firewall empresarial pode ajudar a:
- Controlar o acesso a sistemas internos
- Separar o Wi-Fi de convidados dos dispositivos da empresa
- Proteger servidores contra tráfego indesejado
- Apoiar requisitos de conformidade
- Monitorizar atividade suspeita
- Limitar os danos se um sistema for comprometido
As firewalls também são importantes para o trabalho remoto e híbrido. Os funcionários podem ligar-se a partir de muitos locais, e o tráfego pode passar por serviços de nuvem, VPNs e plataformas SaaS.
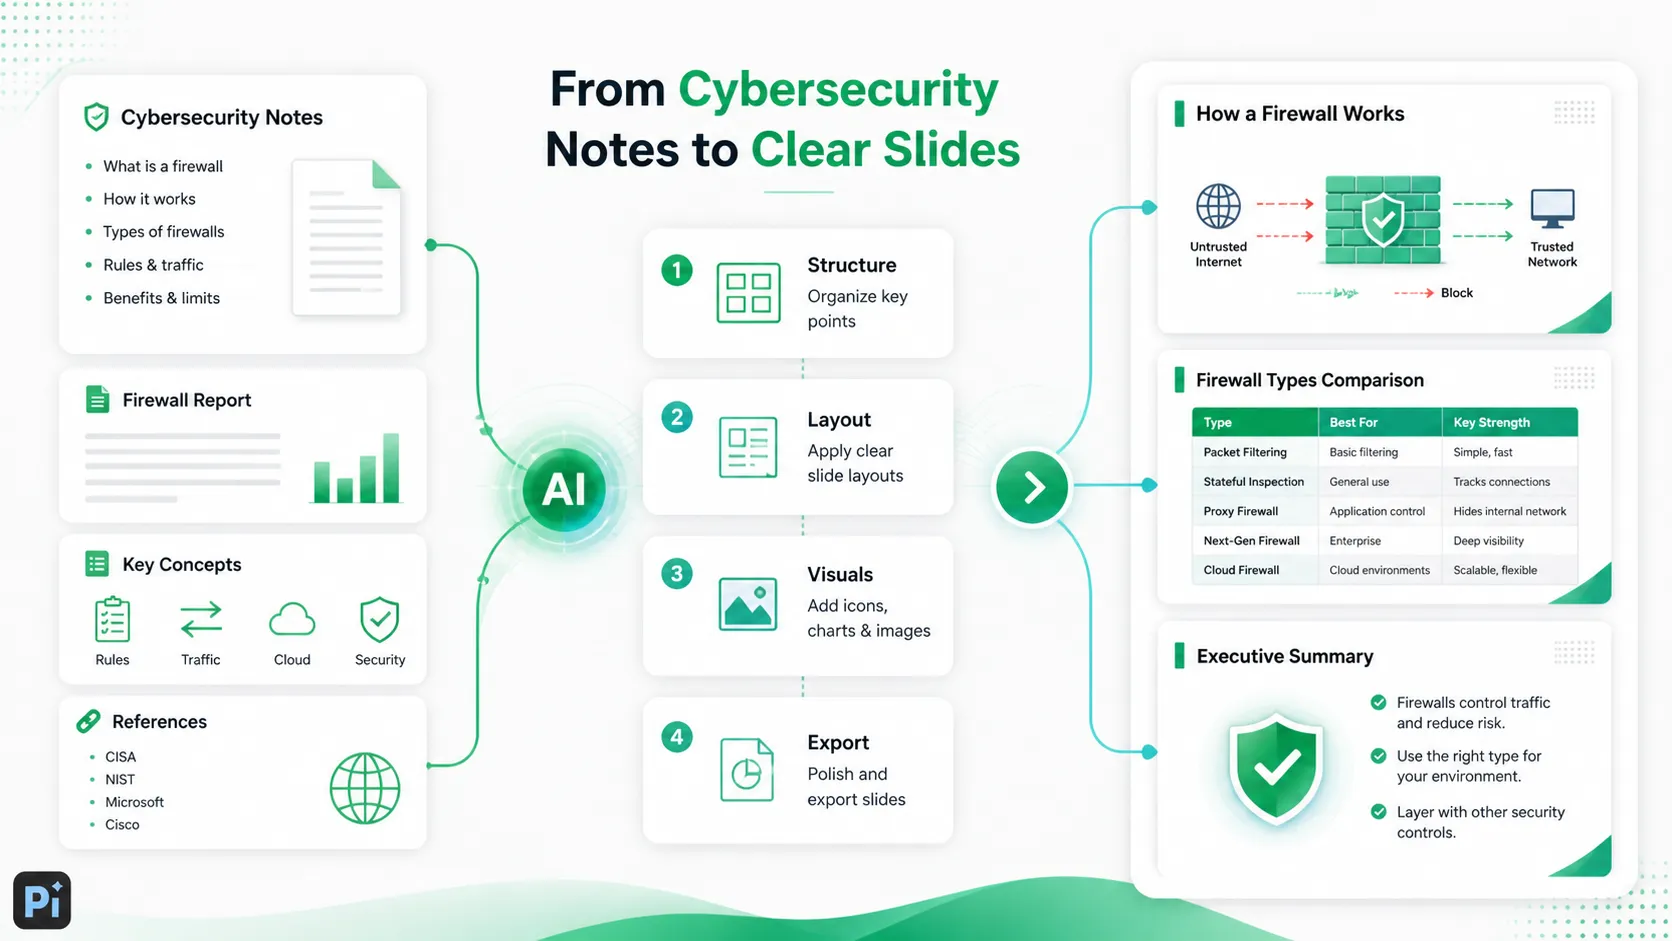
Explicar Conceitos De Firewall Numa Apresentação
Se precisar de explicar firewalls numa apresentação, evite começar com demasiados detalhes técnicos. Comece pelo objetivo: uma firewall controla o tráfego com base em regras.
Uma estrutura simples de apresentação pode ser:
1. Que problema resolve uma firewall
2. O que faz uma firewall
3. Como funcionam as regras de tráfego
4. Tráfego de entrada vs tráfego de saída
5. Firewalls de hardware vs software
6. Tipos comuns de firewall
7. Contra o que as firewalls podem e não podem proteger
8. Porque são importantes para indivíduos e empresas
Utilize diagramas sempre que possível. Mostre uma rede fidedigna, a Internet e a firewall entre ambas. Depois, mostre o tráfego permitido e bloqueado. Um fluxo visual é muito mais fácil de compreender do que uma lista longa de portas e protocolos.
A Conclusão
Uma firewall é um dos elementos básicos da cibersegurança. Controla o tráfego de rede, bloqueia o acesso indesejado e ajuda a aplicar regras de segurança entre áreas fidedignas e não fidedignas.
O ponto essencial a recordar é que uma firewall é um filtro, não um sistema de segurança completo. Funciona melhor quando é configurada cuidadosamente e combinada com outras proteções, como atualizações, segurança de identidade, proteção de pontos finais, cópias de segurança, monitorização e sensibilização dos utilizadores.
Para os indivíduos, manter a firewall ativada é uma forma simples de reduzir o risco. Para as empresas, a conceção e a política da firewall podem determinar quão seguramente a rede, os sistemas de nuvem e os utilizadores comunicam.
Perguntas Frequentes (FAQ)
P: O que é uma firewall em termos simples?
R: Uma firewall é uma barreira de segurança que controla o tráfego de rede. Decide o que pode entrar ou sair de um dispositivo ou rede com base em regras.
P: Uma firewall é hardware ou software?
R: Pode ser qualquer um dos dois. Uma firewall de hardware é um dispositivo físico, como um router ou equipamento de firewall. Uma firewall de software é executada num computador, servidor ou ponto final.
P: Uma firewall impede todos os hackers?
R: Não. Uma firewall ajuda a bloquear tráfego indesejado e a reduzir a exposição, mas não consegue impedir todas as ameaças. Phishing, palavras-passe roubadas, transferências inseguras e aplicações mal configuradas ainda podem criar riscos.
P: Devo manter a minha firewall ativada?
R: Sim, na maioria dos casos. Os utilizadores domésticos e as empresas devem geralmente manter as firewalls ativadas e alterar as definições apenas quando compreenderem o impacto na segurança.


