Cimeira de IA da Casa Branca: Explicação do novo quadro de segurança
No dia 4 de agosto, a Cimeira sobre IA da Casa Branca voltou a colocar a abordagem federal dos EUA à inteligência artificial no centro do debate político global. A principal notícia não foi simplesmente que Washington pretende uma supervisão mais reforçada. Foi que o novo Quadro de Segurança da IA parece concebido para definir de que forma os sistemas de IA mais poderosos podem continuar a escalar, cumprindo simultaneamente expectativas mais elevadas em matéria de segurança nacional, transparência e responsabilização pública.
Para a OpenAI, Meta, Google e a Anthropic, a mensagem é clara: a IA de fronteira já não é apenas uma corrida de produtos. Está a tornar-se uma corrida pela governação. As empresas que desenvolvem os modelos mais capazes terão cada vez mais de demonstrar como esses modelos são testados, monitorizados, documentados e controlados antes de chegarem a uma implementação em grande escala.
O que aconteceu na Cimeira sobre IA da Casa Branca de 4 de agosto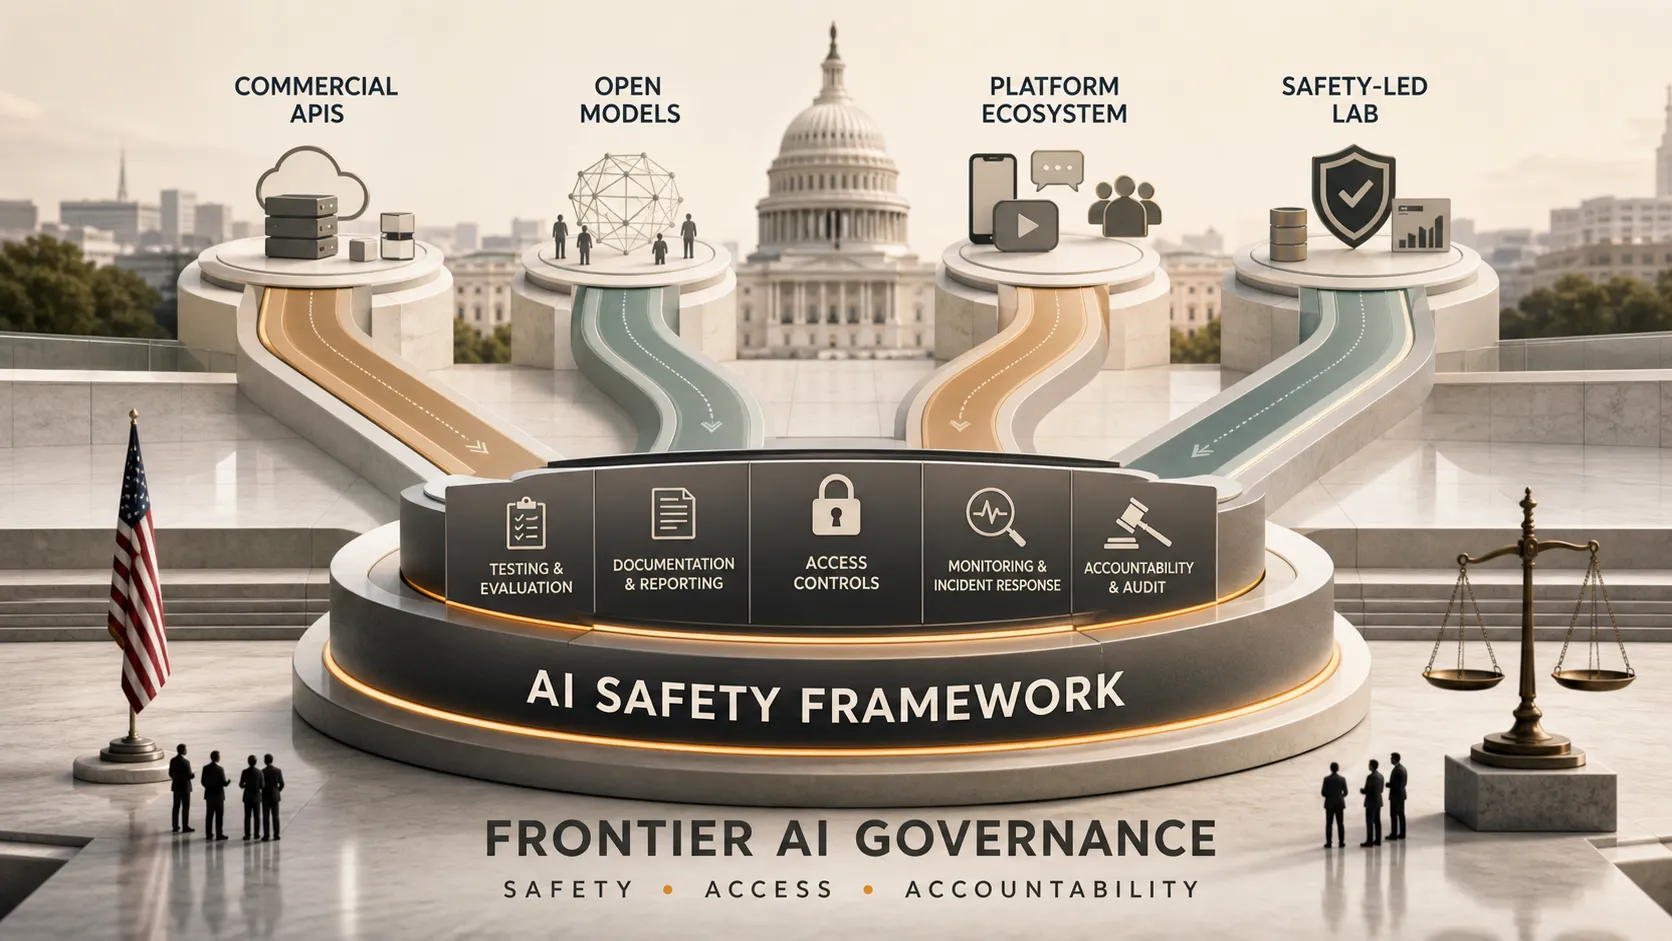
A cimeira sobre IA de 4 de agosto reuniu prioridades federais em torno da segurança da IA, da responsabilidade da indústria e da vantagem competitiva dos Estados Unidos. Em vez de tratar a regulação da IA como um único conjunto de regras, a Casa Branca enquadrou a segurança como uma camada operacional estratégica para o desenvolvimento de modelos de fronteira.
O Quadro de Segurança da IA é mais bem entendido como um sinal político: espera-se que as principais empresas de IA demonstrem salvaguardas mais robustas à medida que os seus modelos se tornam mais capazes e amplamente implementados. Isto não significa que todos os princípios sejam imediatamente vinculativos do ponto de vista jurídico. Mas sugere que os compromissos voluntários, as orientações federais, as expectativas em matéria de contratação pública e as normas regulatórias estão a começar a convergir.
Isto é importante porque os sistemas de IA estão a passar de ferramentas experimentais para fluxos de trabalho empresariais, governamentais e de segurança críticos. A questão política já não é se a IA deve ser governada, mas como governá-la sem comprometer a inovação ou a competitividade comercial.
O que o Quadro de Segurança da IA procura resolver
O Quadro de Segurança da IA responde a um problema prático: os modelos mais avançados podem gerar um enorme valor económico, mas também podem criar riscos que a governação tradicional de software não foi concebida para gerir.
As principais preocupações incluem capacidades imprevisíveis dos modelos de fronteira, utilização indevida envolvendo operações cibernéticas ou fraude, transparência limitada em torno do treino dos modelos, fraca responsabilização em fluxos de trabalho de elevado impacto e riscos de segurança nacional ligados à concorrência global em IA avançada.
O quadro orienta a indústria para um padrão mais elevado de evidência. Não basta que as empresas afirmem que um modelo é seguro. Têm de mostrar como avaliaram a segurança, que riscos foram identificados, que medidas de mitigação foram adicionadas e como o sistema será monitorizado após o lançamento.
Como a abordagem dos EUA difere da Lei da IA da UE
O quadro dos EUA não deve ser confundido com a Lei da IA da UE. O modelo da UE baseia-se explicitamente em direitos, com um forte enfoque nos direitos fundamentais, nas categorias de risco e nas obrigações de conformidade em diferentes casos de utilização de IA.
Em contraste, a abordagem dos EUA está mais estreitamente ligada à segurança nacional, à competitividade comercial, à segurança dos modelos de fronteira e à responsabilização das grandes tecnológicas. Em vez de construir uma arquitetura regulatória abrangente que coloque os direitos em primeiro lugar, Washington parece concentrar-se nas condições em que as poderosas empresas de IA podem continuar a desenvolver, implementar e exportar sistemas avançados.
O que isto significa para a OpenAI, Meta, Google e a Anthropic
O novo quadro afeta cada uma das principais empresas de IA de forma diferente, porque os seus modelos de negócio, canais de distribuição e filosofias de segurança não são iguais.
| Empresa | Exposição principal | Desafio estratégico |
|---|---|---|
| OpenAI | Modelos comerciais de fronteira e implementação empresarial | Demonstrar segurança antes de uma rápida expansão de produtos |
| Meta | Modelos de código aberto e descarregáveis, como o Llama | Aplicar controlos de segurança após o lançamento público |
| IA na Pesquisa, Cloud, Workspace, Android e publicidade | Coordenar a governação num vasto ecossistema | |
| Anthropic | Desenvolvimento de modelos de fronteira orientado para a segurança | Transformar o posicionamento de segurança em evidência verificável |
A OpenAI poderá enfrentar a pressão mais direta relativamente ao ritmo de implementação. O seu modelo comercial depende de transformar capacidades de fronteira em produtos, APIs e fluxos de trabalho empresariais amplamente adotados. Ao abrigo do Quadro de Segurança da IA, lançamentos mais rápidos exigirão documentação mais sólida, avaliações de modelos mais convincentes e evidências mais claras de que a procura comercial não está a ultrapassar a disciplina de segurança.
A Meta enfrenta um dilema diferente e potencialmente mais difícil. A sua estratégia Llama tornou os modelos abertos numa importante vantagem competitiva. No entanto, um quadro federal que favorece o acesso controlado, a implementação rastreável e a mitigação de riscos monitorizada encaixa mal na distribuição de código aberto. Quando um modelo é descarregado, ajustado e modificado por terceiros, a Meta tem menos controlo sobre o comportamento subsequente. A questão não é se os modelos abertos podem ser seguros, mas se a segurança pode ser demonstrada de acordo com as expectativas federais após a descentralização.
O desafio da Google é a escala. A IA está integrada na pesquisa, no software de produtividade, na infraestrutura de cloud, nas ferramentas de publicidade, nos sistemas móveis e nos produtos para programadores. Esta amplitude dá à Google um enorme poder estratégico, mas também multiplica a complexidade da conformidade. Uma falha de segurança numa área de produto pode tornar-se uma questão reputacional e regulatória para todo o ecossistema.
A Anthropic entra na discussão do quadro a partir de uma posição narrativa mais forte, porque a segurança sempre foi central para a sua marca. Mas mesmo a Anthropic enfrentará um padrão mais elevado. Uma cultura que coloca a segurança em primeiro lugar já não é suficiente por si só. Os decisores políticos vão querer processos de teste repetíveis, documentação auditável e provas claras de que as práticas de governação se mantêm à medida que as capacidades dos modelos aumentam.
Porque o quadro altera o modelo de negócio da IA
O Quadro de Segurança da IA não se limita a acrescentar burocracia. Altera a forma como as empresas têm de pensar sobre velocidade, distribuição e confiança.
Na fase anterior da concorrência em IA generativa, o mercado recompensava lançamentos rápidos, referências de desempenho dos modelos, adoção por programadores e crescimento de utilizadores. Na próxima fase, essas vantagens continuarão a ser importantes, mas coexistirão com uma governação baseada em evidências. O lançamento de um modelo de fronteira poderá exigir cada vez mais relatórios de segurança, conclusões de equipas de red teaming, medidas de mitigação de riscos, políticas de escalada e planos de monitorização pós-implementação.
Isto cria uma nova realidade operacional para a regulação da IA das grandes tecnológicas. As equipas de produto, políticas, jurídicas e de segurança terão de trabalhar em conjunto mais cedo no ciclo de desenvolvimento. A segurança já não pode ser tratada como uma revisão no final do treino do modelo. Tem de passar a fazer parte do próprio roteiro do modelo.
O que as equipas empresariais devem acompanhar a seguir
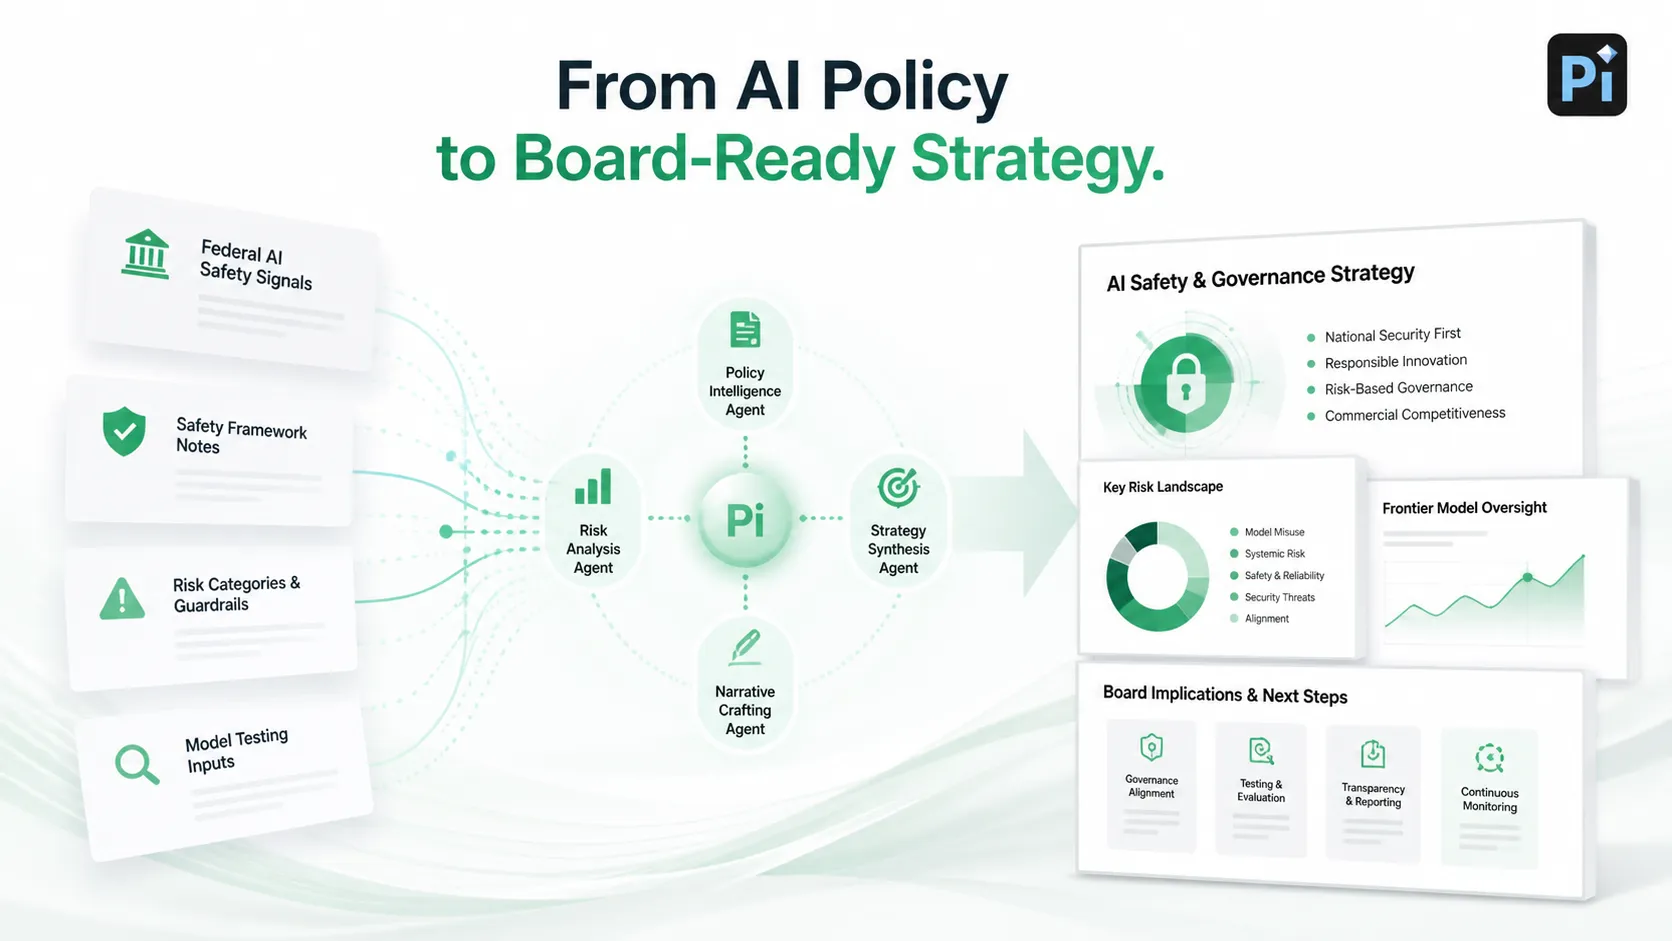
A Cimeira sobre IA da Casa Branca não é relevante apenas para os laboratórios de IA. Afeta também as empresas que compram, integram ou apresentam estratégias de IA a conselhos de administração, clientes, investidores e reguladores. Quando as expectativas federais mudam, a forma como as empresas explicam a adoção de IA também tem de mudar.
As equipas empresariais precisarão de narrativas internas mais claras em torno de três questões: que sistemas de IA utilizam, que riscos esses sistemas criam e como é tratada a governação. Isto é especialmente importante para apresentações executivas, relatórios de consultoria, atualizações para investidores e apresentações de lançamento de produtos, nas quais a capacidade da IA tem de ser explicada sem exagerar o grau de certeza.
Para as organizações que navegam estas discussões de elevada importância, ferramentas práticas que estabelecem uma ponte entre a complexidade regulatória e a comunicação profissional estruturada são cada vez mais críticas. Quer se trate de traduzir alterações políticas em narrativas prontas para o conselho de administração ou de sintetizar implicações competitivas, plataformas como a Pi estão a emergir como ativos valiosos para equipas de estratégia que procuram passar de relatórios reativos para uma comunicação executiva proativa.
O veredito: a segurança da IA está a tornar-se um requisito competitivo
A Cimeira sobre IA da Casa Branca e o Quadro de Segurança da IA que a acompanha representam um claro ponto de inflexão para a indústria da IA. Sinalizam que a supervisão federal já não é hipotética. Para os principais laboratórios de IA, a segurança passou de uma prioridade interna de engenharia para um requisito central de conformidade e governação.
O quadro não travará o desenvolvimento da IA, mas reformulará a forma como os modelos são desenvolvidos, testados, documentados e lançados. Em última análise, as empresas que prosperarem neste novo ambiente não serão apenas as que têm os modelos mais fortes, mas as que tiverem as narrativas de segurança mais credíveis.
A próxima fase deste debate centrar-se-á na forma como essas afirmações são verificadas. É por isso que os testes de modelos de fronteira através das normas do NIST estão a tornar-se a ponte crítica entre a intenção política e a implementação de IA no mundo real.
Perguntas frequentes (FAQ)
P: O que foi anunciado na Cimeira sobre IA da Casa Branca?
R: A Cimeira sobre IA da Casa Branca destacou um novo Quadro de Segurança da IA centrado na segurança dos modelos de fronteira, na segurança nacional, na transparência e na responsabilização das principais empresas de IA.
P: O que é o Quadro de Segurança da IA?
R: O Quadro de Segurança da IA é uma abordagem política dos EUA destinada a melhorar a governação em torno de sistemas de IA poderosos, especialmente através de testes de segurança, prevenção de utilização indevida, documentação e implementação responsável.
P: Como é que o quadro afeta a OpenAI, Meta, Google e Anthropic?
R: A OpenAI enfrenta pressão para demonstrar segurança antes de uma implementação rápida, a Meta tem de abordar os desafios de controlo do código aberto, a Google necessita de governação em todo o ecossistema e a Anthropic tem de transformar o seu posicionamento de segurança em evidência verificável.
P: O que são testes de modelos de fronteira?
R: Os testes de modelos de fronteira são o processo de avaliar sistemas avançados de IA antes e depois da implementação através de avaliações de capacidades, testes de utilização indevida, verificações de robustez, avaliação de alinhamento e monitorização contínua de riscos.


