การจัดการการเข้ารหัสแบบเนทีฟ
การจัดการการเข้ารหัสแบบเนทีฟหมายถึงการควบคุมฟีเจอร์การเข้ารหัสที่มีอยู่แล้วในระบบปฏิบัติการ อุปกรณ์ และแพลตฟอร์ม สำหรับองค์กรส่วนใหญ่ สิ่งนี้รวมถึง Windows BitLocker, macOS FileVault, การเข้ารหัสแบบอิงไฟล์ของ Android, การปกป้องข้อมูลของ iOS, คีย์การกู้คืน นโยบายอุปกรณ์ และการรายงาน
เป้าหมายนั้นเรียบง่าย: ทำให้มั่นใจว่าข้อมูลที่ละเอียดอ่อนยังคงได้รับการปกป้อง หากแล็ปท็อป โทรศัพท์ แท็บเล็ต หรือไดรฟ์แบบถอดได้สูญหาย ถูกขโมย ส่งซ่อม ปลดระวาง หรือถูกเข้าถึงโดยไม่ได้รับอนุญาต
การเข้ารหัสแบบเนทีฟมีประสิทธิภาพเพราะเป็นส่วนหนึ่งของแพลตฟอร์มอยู่แล้ว แต่ก็ยังต้องมีการจัดการ หากไม่มีนโยบายที่ชัดเจน การจัดเก็บคีย์การกู้คืน การตรวจสอบการปฏิบัติตามข้อกำหนด และคำแนะนำผู้ใช้ การเข้ารหัสที่มีมาในตัวอาจไม่สอดคล้องกันหรือกู้คืนได้ยากเมื่อเกิดปัญหา
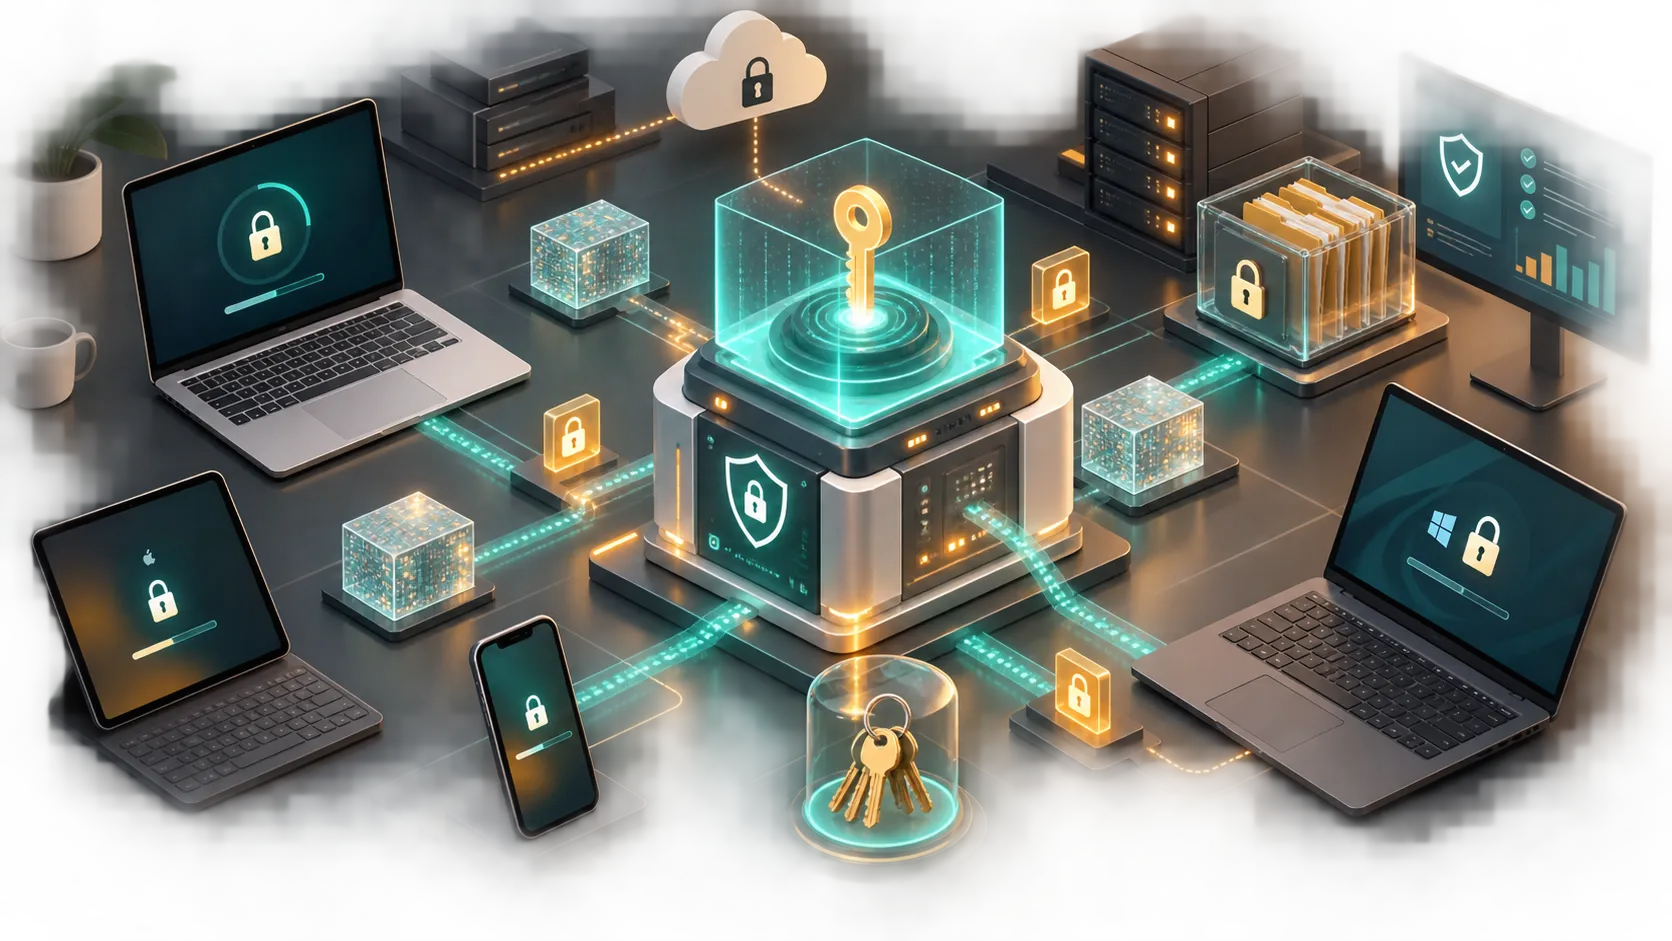
หน้าที่ด้านความปลอดภัยที่การเข้ารหัสแบบเนทีฟควรทำ
การเข้ารหัสแบบเนทีฟปกป้องข้อมูลขณะจัดเก็บ ซึ่งหมายความว่าข้อมูลที่เก็บไว้ในอุปกรณ์จะยังอ่านไม่ได้ เว้นแต่จะมีการยืนยันตัวตน คีย์การกู้คืน หรือวิธีปลดล็อกที่ถูกต้อง
NIST อธิบายการเข้ารหัสพื้นที่จัดเก็บว่าเป็นวิธีจำกัดการเข้าถึงข้อมูลที่จัดเก็บไว้บนอุปกรณ์ของผู้ใช้ปลายทาง เช่น แล็ปท็อป อุปกรณ์เคลื่อนที่ และสื่อแบบถอดได้ แนวทางการเข้ารหัสพื้นที่จัดเก็บ ↗ ของ NIST เป็นจุดเริ่มต้นที่ดีในการทำความเข้าใจการเข้ารหัสทั้งดิสก์ การเข้ารหัสโวลุ่ม และการเข้ารหัสระดับไฟล์
CISA ให้คำแนะนำเชิงปฏิบัติในลักษณะคล้ายกันในหน้าว่าด้วยการปกป้องข้อมูลที่จัดเก็บบนอุปกรณ์ ↗ โดยเฉพาะสำหรับอุปกรณ์ที่สูญหาย ไดรฟ์แบบถอดได้ และการวางแผนการกู้คืน
ในทางปฏิบัติ การเข้ารหัสแบบเนทีฟช่วยรับมือกับความเสี่ยงสี่ประการ:
- แล็ปท็อปที่สูญหายทำให้ไฟล์ธุรกิจถูกเปิดเผย
- โทรศัพท์ที่ถูกขโมยทำให้เข้าถึงข้อมูลงานได้
- ไดรฟ์ที่ปลดระวางแล้วยังสามารถอ่านได้หลังการกำจัด
- ผู้ใช้ลืมข้อมูลรับรองและต้องการการกู้คืนที่ปลอดภัย
การเข้ารหัสเองเป็นเพียงส่วนหนึ่งเท่านั้น ชั้นการจัดการเป็นตัวกำหนดว่าการปกป้องจะมีความสอดคล้องหรือไม่
แผนผังการควบคุมการจัดการการเข้ารหัสแบบเนทีฟ
วิธีที่ง่ายที่สุดในการมองการจัดการการเข้ารหัสแบบเนทีฟคือเป็นชุดของการควบคุม ไม่ใช่สวิตช์เพียงตัวเดียว
| ขอบเขตการควบคุม | สิ่งที่การจัดการการเข้ารหัสแบบเนทีฟควรตอบ | เหตุใดจึงสำคัญ |
|---|---|---|
| ความครอบคลุม | อุปกรณ์ ไดรฟ์ และผู้ใช้ใดบ้างที่ต้องเข้ารหัส? | ป้องกันช่องว่างในแล็ปท็อป โทรศัพท์ และสื่อแบบถอดได้ |
| นโยบาย | การตั้งค่าใดที่จำเป็นต้องใช้โดยค่าเริ่มต้น? | ทำให้การเข้ารหัสมีความสอดคล้องทั่วทั้งองค์กร |
| การฝากเก็บคีย์ | คีย์การกู้คืนถูกเก็บไว้ที่ใด? | ป้องกันการสูญหายของข้อมูลอย่างถาวรระหว่างการกู้คืน |
| การเข้าถึง | ใครบ้างที่สามารถดูหรือใช้คีย์การกู้คืน? | ลดความเสี่ยงจากบุคคลภายในและฝ่ายช่วยเหลือ |
| การเฝ้าติดตาม | ตรวจสอบสถานะการเข้ารหัสอย่างไร? | ค้นหาอุปกรณ์ที่ไม่เป็นไปตามข้อกำหนดได้ตั้งแต่เนิ่นๆ |
| การกู้คืน | จะเกิดอะไรขึ้นเมื่อผู้ใช้ถูกล็อกไม่ให้เข้าใช้? | ทำให้การสนับสนุนรวดเร็วและปลอดภัยยิ่งขึ้น |
| วงจรชีวิต | จะเกิดอะไรขึ้นระหว่างการซ่อมแซม การย้าย หรือการกำจัด? | ปกป้องข้อมูลระหว่างการเปลี่ยนแปลงอุปกรณ์ |
ตารางนี้คือความแตกต่างระหว่าง “มีการเข้ารหัสให้ใช้” กับ “มีการจัดการการเข้ารหัสจริง”
Windows: จัดการ BitLocker และการเข้ารหัสอุปกรณ์
บน Windows การเข้ารหัสแบบเนทีฟมักหมายถึง BitLocker หรือการเข้ารหัสอุปกรณ์อัตโนมัติ
ภาพรวม BitLocker ของ Microsoft ↗ อธิบายว่า BitLocker ปกป้องโวลุ่มจากการเข้าถึงแบบออฟไลน์ โดยเฉพาะเมื่ออุปกรณ์สูญหาย ถูกขโมย หรือปลดระวาง สำหรับสภาพแวดล้อมที่มีการจัดการ ส่วนสำคัญไม่ใช่แค่การเปิดใช้ BitLocker แต่คือการทำให้มั่นใจว่ามีนโยบาย วิธีการกู้คืน และกระบวนการรายงานที่ถูกต้อง
นโยบายการเข้ารหัส Windows ที่ใช้งานได้จริงควรกำหนด:
- ไดรฟ์ใดบ้างที่ต้องเข้ารหัส;
- การป้องกันด้วย TPM เพียงอย่างเดียวเพียงพอหรือไม่;
- จำเป็นต้องใช้ PIN สำหรับผู้ใช้ที่มีความเสี่ยงสูงกว่าหรือไม่;
- มีการสำรองคีย์การกู้คืนไว้ที่ใด;
- ใครสามารถเรียกดูคีย์การกู้คืนได้;
- มีการรายงานการเข้ารหัสที่ล้มเหลวหรือถูกระงับอย่างไร
การวางแผนการกู้คืนมีความสำคัญ ภาพรวมการกู้คืน BitLocker ของ Microsoft ↗ อธิบายตัวเลือกการกู้คืนต่างๆ รวมถึงรหัสผ่านการกู้คืน คีย์การกู้คืน แพ็กเกจคีย์ และเอเจนต์การกู้คืนข้อมูล ทีมงานควรจัดทำเอกสารว่าตัวเลือกใดได้รับอนุญาตก่อนที่จะเกิดการล็อกออกจริง
macOS และอุปกรณ์ Apple: จัดการ FileVault และการปกป้องข้อมูล
บน macOS การเข้ารหัสแบบเนทีฟมีศูนย์กลางอยู่ที่ FileVault คู่มือ Apple สำหรับการจัดการ FileVault ด้วยการจัดการอุปกรณ์ ↗ อธิบายว่าองค์กรสามารถบังคับใช้ FileVault ควบคุมการเลื่อนของผู้ใช้ จัดการว่าจะแสดงคีย์การกู้คืนให้ผู้ใช้เห็นหรือไม่ และฝากเก็บคีย์การกู้คืนส่วนบุคคลผ่านการจัดการอุปกรณ์ได้อย่างไร
สำหรับ iPhone, iPad และแพลตฟอร์ม Apple รุ่นใหม่ การเข้ารหัสมีความเชื่อมโยงอย่างใกล้ชิดกับการปกป้องข้อมูล ภาพรวมการเข้ารหัสและการปกป้องข้อมูล ↗ ของ Apple อธิบายว่าอุปกรณ์ Apple ปกป้องข้อมูลผู้ใช้และข้อมูลองค์กรอย่างไรหากอุปกรณ์สูญหาย ถูกขโมย หรือถูกเจาะระบบ
สำหรับสภาพแวดล้อม Apple การจัดการควรมุ่งเน้นที่:
- บังคับใช้ FileVault ระหว่างการตั้งค่าเมื่อเหมาะสม;
- ฝากเก็บคีย์การกู้คืนไว้ในระบบการจัดการที่ได้รับอนุมัติ;
- หมุนเวียนคีย์การกู้คืนหลังการใช้งาน;
- ยืนยันว่าผู้ใช้รายใดสามารถปลดล็อกโวลุ่มที่เข้ารหัสได้;
- จัดทำเอกสารสิ่งที่จะเกิดขึ้นระหว่างการย้ายหรือการกำหนดอุปกรณ์ใหม่
ความเสี่ยงหลักคือการคิดว่า “อุปกรณ์ Apple ได้รับการเข้ารหัส” หมายความว่าองค์กรควบคุมการกู้คืนและการรายงานได้แล้ว นั่นเป็นคนละประเด็นกัน
Android: จัดการการเข้ารหัสผ่านนโยบายอุปกรณ์
อุปกรณ์ Android ก็มีการเข้ารหัสแบบเนทีฟเช่นกัน การเข้ารหัสแบบอิงไฟล์ของ Android ช่วยให้ไฟล์ต่างๆ ถูกเข้ารหัสด้วยคีย์ที่แตกต่างกันได้ และ Android Open Source Project อธิบายโมเดลนี้ไว้ในเอกสารการเข้ารหัสแบบอิงไฟล์ ↗
สำหรับอุปกรณ์ธุรกิจ การจัดการการเข้ารหัสมักดำเนินการผ่าน Android Enterprise คู่มือการจัดการ Android ↗ ของ Google อธิบายว่าองค์กรสามารถบังคับใช้นโยบายความปลอดภัย เช่น การล็อกหน้าจอและการเข้ารหัสพื้นที่จัดเก็บ ผ่านโซลูชันการจัดการได้
การจัดการการเข้ารหัส Android ควรกำหนด:
- อุปกรณ์ใดบ้างที่อนุญาตให้ใช้สำหรับงาน;
- อุปกรณ์ได้รับการจัดการเต็มรูปแบบ หรือเป็น BYOD ที่มีโปรไฟล์งาน;
- ต้องใช้การล็อกหน้าจอที่มีความรัดกุมระดับใด;
- จะล็อกหรือล้างข้อมูลอุปกรณ์ที่สูญหายอย่างไร;
- มีการเฝ้าติดตามสถานะการปฏิบัติตามข้อกำหนดอย่างไร;
- อุปกรณ์รุ่นเก่ายังคงเป็นไปตามข้อกำหนดด้านความปลอดภัยหรือไม่
การเข้ารหัส Android มีประสิทธิภาพสูงสุดเมื่อใช้ร่วมกับการลงทะเบียนอุปกรณ์ นโยบายล็อกหน้าจอ ข้อกำหนดการอัปเดต และการล้างข้อมูลระยะไกล
การจัดการคีย์คือปัญหาการจัดการที่แท้จริง
การเข้ารหัสขึ้นอยู่กับคีย์ ฟังดูเป็นเรื่องชัดเจน แต่โปรแกรมการเข้ารหัสจำนวนมากล้มเหลวเพราะการจัดการคีย์อ่อนแอ
แนวทางการจัดการคีย์ ↗ ของ NIST ครอบคลุมการวางแผน การปกป้อง วงจรชีวิต และธรรมาภิบาลของวัสดุคีย์เข้ารหัส สำหรับการเข้ารหัสแบบเนทีฟ คำถามเชิงปฏิบัติมักคือ: คีย์การกู้คืนถูกเก็บไว้ที่ใด และใครสามารถใช้ได้?
กระบวนการคีย์การกู้คืนที่ดีควรตอบ:
1. คีย์ถูกฝากเก็บไว้ที่ใด? 2. คีย์ถูกจัดเก็บโดยอัตโนมัติหรือด้วยตนเอง? 3. ใครสามารถเรียกดูได้? 4. มีการบันทึกการเรียกดูหรือไม่? 5. มีการหมุนเวียนคีย์หลังการใช้งานหรือไม่? 6. จะเกิดอะไรขึ้นเมื่อปลดระวางอุปกรณ์? 7. จะเกิดอะไรขึ้นหากระบบการจัดการเปลี่ยนแปลง?
อย่าเก็บคีย์การกู้คืนไว้ในภาพหน้าจอ สเปรดชีต ไดรฟ์ที่ใช้ร่วมกัน หรือบันทึกส่วนตัว การเข้าถึงเพื่อการกู้คืนควรถูกควบคุม บันทึกไว้ และจำกัด
ลำดับการนำไปใช้ที่ปฏิบัติได้จริง
การจัดการการเข้ารหัสแบบเนทีฟง่ายขึ้นเมื่อทยอยนำไปใช้เป็นระยะ
ขั้นตอนที่ 1: จัดทำบัญชีรายการอุปกรณ์
ระบุแล็ปท็อป เดสก์ท็อป โทรศัพท์ แท็บเล็ต และไดรฟ์แบบถอดได้ที่อาจเก็บข้อมูลธุรกิจ
ขั้นตอนที่ 2: กำหนดความครอบคลุมที่จำเป็น
ตัดสินใจว่าประเภทอุปกรณ์ใดต้องใช้การเข้ารหัสแบบเนทีฟ และอนุญาตข้อยกเว้นใดบ้าง
ขั้นตอนที่ 3: เลือกนโยบายแพลตฟอร์ม
กำหนดกฎสำหรับ BitLocker, FileVault, Android และแพลตฟอร์มอื่นๆ ก่อนนำไปใช้อย่างกว้างขวาง
ขั้นตอนที่ 4: กำหนดค่าการฝากเก็บคีย์การกู้คืน
ตรวจสอบให้แน่ใจว่าคีย์การกู้คืนถูกเก็บไว้ในระบบที่ได้รับอนุมัติก่อนที่ผู้ใช้จะต้องพึ่งพาคีย์เหล่านั้น
ขั้นตอนที่ 5: ทดลองใช้กับกลุ่มขนาดเล็ก
ทดสอบการกู้คืน ความขัดแย้งของนโยบาย การย้ายอุปกรณ์ และการสื่อสารกับผู้ใช้
ขั้นตอนที่ 6: บังคับใช้แบบค่อยเป็นค่อยไป
เปลี่ยนจากโหมดรายงานอย่างเดียวไปสู่การบังคับใช้หลังจากแก้ไขปัญหาที่พบในการทดลองแล้ว
ขั้นตอนที่ 7: เฝ้าติดตามอย่างต่อเนื่อง
ตรวจสอบสถานะการเข้ารหัส การป้องกันที่ถูกระงับ การฝากเก็บที่ล้มเหลว อุปกรณ์ที่ไม่มีการจัดการ และเหตุการณ์การกู้คืน
ลำดับนี้ช่วยหลีกเลี่ยงข้อผิดพลาดที่พบบ่อยที่สุด: เปิดใช้การเข้ารหัสในวงกว้างก่อนทดสอบการกู้คืน
สิ่งที่ควรรายงานต่อผู้บริหาร
ผู้นำด้านความปลอดภัยไม่จำเป็นต้องรู้ทุกการตั้งค่าทางเทคนิค พวกเขาต้องการมุมมองที่ชัดเจนเกี่ยวกับความครอบคลุม ความเสี่ยง และความพร้อม
รายงานการเข้ารหัสแบบเนทีฟที่มีประโยชน์ควรแสดง:
- เปอร์เซ็นต์ของอุปกรณ์ที่มีการจัดการและได้รับการเข้ารหัส;
- จำนวนอุปกรณ์ที่ไม่มีคีย์การกู้คืน;
- อุปกรณ์ที่การเข้ารหัสถูกระงับหรือล้มเหลว;
- ผู้ใช้หรือทีมความเสี่ยงสูงที่ยังไม่ครอบคลุม;
- เหตุการณ์การกู้คืนในช่วงเวลาที่รายงาน;
- อุปกรณ์ที่รอการปลดระวางหรือล้างข้อมูล;
- ข้อยกเว้นของนโยบายและผู้รับผิดชอบ
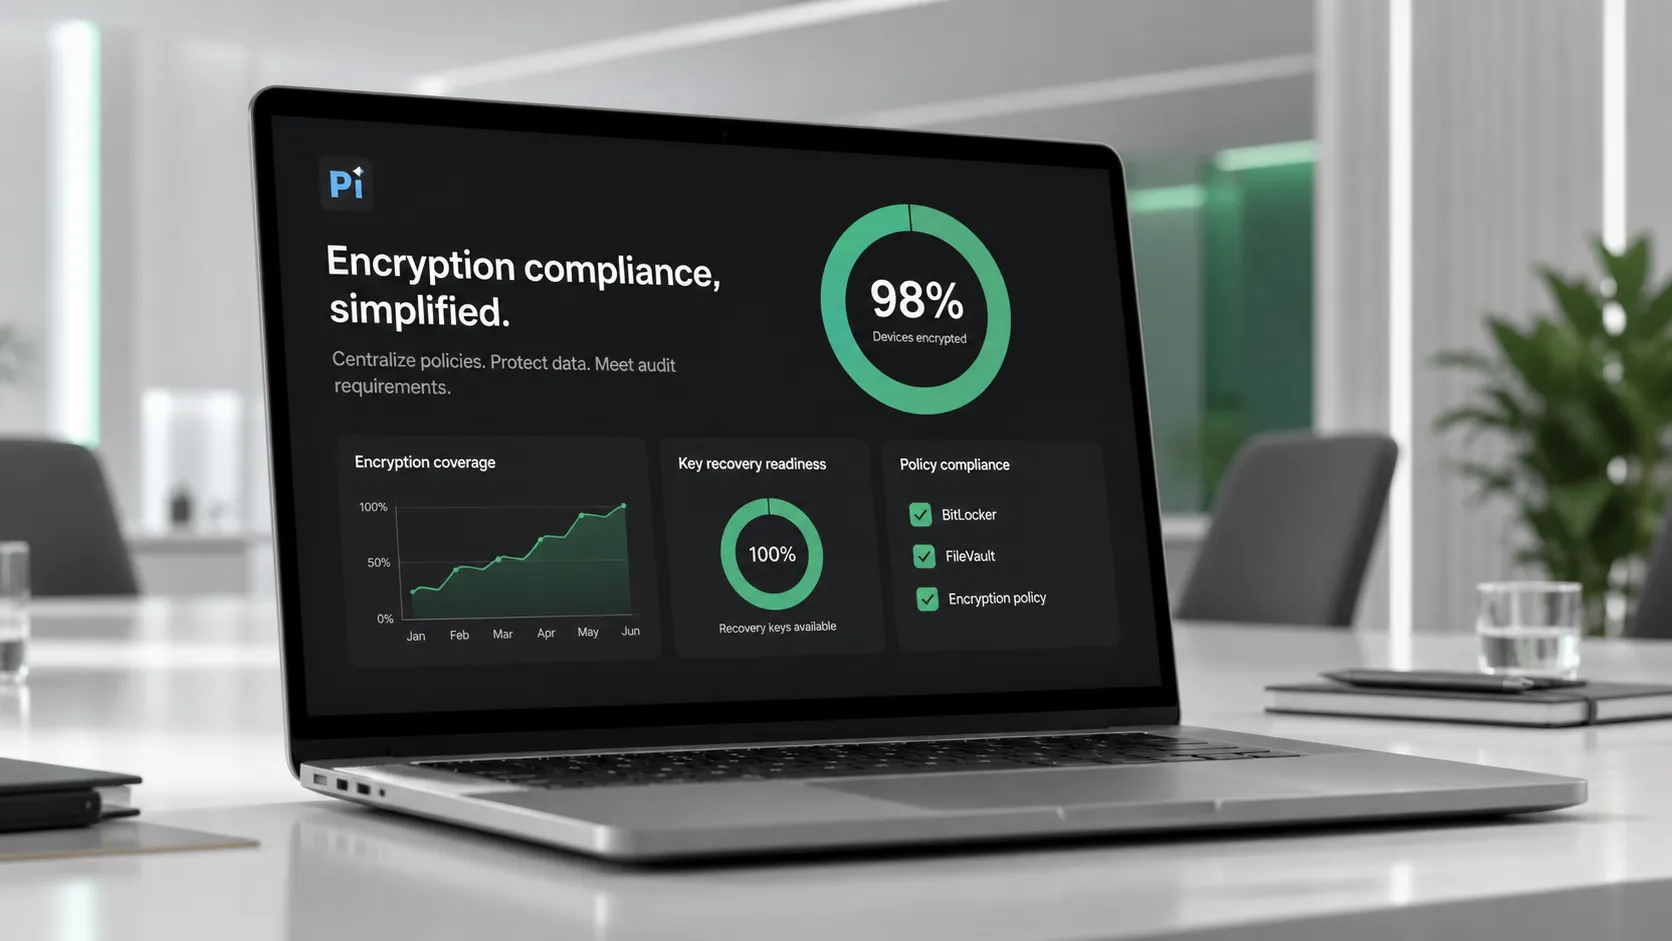
หากคุณต้องอธิบายความครอบคลุมของการเข้ารหัสแก่ผู้บริหารหรือลูกค้า คุณสามารถเปลี่ยนนโยบายการเข้ารหัสแบบเนทีฟของคุณเป็นงานนำเสนอที่พร้อมสำหรับผู้มีส่วนได้ส่วนเสียด้วย Pi ↗ ใช้เพื่อรายงานความครอบคลุม ความเสี่ยง ความพร้อมในการกู้คืน และขั้นตอนถัดไป โดยไม่ทำให้สไลด์กลายเป็นข้อมูลทางเทคนิคที่มากเกินไป
เมื่อการเข้ารหัสแบบเนทีฟไม่เพียงพอ
การเข้ารหัสแบบเนทีฟปกป้องข้อมูลที่จัดเก็บไว้ แต่ไม่ได้แก้ปัญหาด้านความปลอดภัยทุกอย่าง
ไม่สามารถทดแทนสิ่งต่อไปนี้ได้:
- การจัดการตัวตนและการเข้าถึง;
- การตรวจจับและการตอบสนองที่ปลายทาง;
- การสำรองข้อมูลและการกู้คืนจากภัยพิบัติ;
- การจัดการแพตช์;
- การป้องกันข้อมูลรั่วไหล;
- การป้องกันฟิชชิง;
- การควบคุมการเข้าถึงคลาวด์;
- การกำจัดอุปกรณ์อย่างปลอดภัย
นอกจากนี้ยังไม่ปกป้องข้อมูลหลังจากผู้ใช้ที่ได้รับอนุญาตปลดล็อกอุปกรณ์และเข้าถึงไฟล์ตามปกติแล้ว เมื่อระบบทำงานอยู่และผู้ใช้ผ่านการยืนยันตัวตนแล้ว ยังจำเป็นต้องมีการควบคุมอื่นๆ
ควรมองการเข้ารหัสแบบเนทีฟเป็นการควบคุมพื้นฐาน ไม่ใช่กลยุทธ์ความปลอดภัยทั้งหมด
บทสรุป
การจัดการการเข้ารหัสแบบเนทีฟคือการทำให้การเข้ารหัสที่มีมาในตัวเชื่อถือได้ การเปิดใช้ BitLocker, FileVault, การเข้ารหัส Android หรือ Apple Data Protection เป็นเพียงจุดเริ่มต้น
โปรแกรมที่มีความพร้อมกำหนดความครอบคลุม บังคับใช้นโยบาย ฝากเก็บคีย์การกู้คืน จำกัดการเข้าถึงเพื่อการกู้คืน เฝ้าติดตามการปฏิบัติตามข้อกำหนด และทดสอบสิ่งที่เกิดขึ้นเมื่ออุปกรณ์สูญหาย ถูกล็อก ถูกย้าย หรือปลดระวาง
โปรแกรมการเข้ารหัสที่ดีที่สุดไม่ใช่โปรแกรมที่มีช่องทำเครื่องหมายแข็งแกร่งที่สุด แต่เป็นโปรแกรมที่การปกป้อง การกู้คืน และการรายงานทำงานได้ทั้งหมดเมื่อองค์กรต้องการใช้งานจริง
คำถามที่พบบ่อย
การจัดการการเข้ารหัสแบบเนทีฟคืออะไร?
การจัดการการเข้ารหัสแบบเนทีฟคือกระบวนการควบคุมฟีเจอร์การเข้ารหัสที่มีมาในตัวบนอุปกรณ์และแพลตฟอร์มต่างๆ ซึ่งรวมถึงการบังคับใช้นโยบาย การฝากเก็บคีย์การกู้คืน การเฝ้าติดตามการปฏิบัติตามข้อกำหนด เวิร์กโฟลว์การกู้คืน และการจัดการวงจรชีวิตสำหรับอุปกรณ์ที่เข้ารหัส
การเข้ารหัสแบบเนทีฟเหมือนกับการเข้ารหัสทั้งดิสก์หรือไม่?
ไม่เสมอไป การเข้ารหัสแบบเนทีฟหมายถึงการเข้ารหัสที่มีมาในตัวระบบปฏิบัติการหรือแพลตฟอร์ม ซึ่งอาจรวมถึงการเข้ารหัสทั้งดิสก์ การเข้ารหัสโวลุ่ม การเข้ารหัสแบบอิงไฟล์ หรือฟีเจอร์การปกป้องข้อมูล ขึ้นอยู่กับอุปกรณ์และระบบปฏิบัติการ
เหตุใดการจัดการคีย์การกู้คืนจึงสำคัญ?
การจัดการคีย์การกู้คืนมีความสำคัญ เพราะข้อมูลที่เข้ารหัสอาจไม่สามารถเข้าถึงได้หากผู้ใช้ลืมรหัสผ่าน การเปลี่ยนแปลงฮาร์ดแวร์ทำให้ต้องกู้คืน หรือมีการย้ายอุปกรณ์ คีย์การกู้คืนควรถูกฝากเก็บอย่างปลอดภัย ควรจำกัดการเข้าถึง และควรบันทึกการเรียกดู
องค์กรควรติดตามอะไรบ้างสำหรับการปฏิบัติตามข้อกำหนดด้านการเข้ารหัสแบบเนทีฟ?
องค์กรควรติดตามสถานะการเข้ารหัส สถานะการฝากเก็บคีย์การกู้คืน การปฏิบัติตามนโยบาย การป้องกันที่ถูกระงับ การเข้ารหัสที่ล้มเหลว ความเป็นเจ้าของอุปกรณ์ เหตุการณ์การกู้คืน และข้อยกเว้น ตัวชี้วัดเหล่านี้แสดงให้เห็นว่าการเข้ารหัสทำงานได้จริงทั่วทั้งสภาพแวดล้อมหรือไม่


