yerel şifrelemenin yönetimi
Yerel şifrelemenin yönetimi, işletim sistemlerine, cihazlara ve platformlara zaten yerleşik olan şifreleme özelliklerinin denetlenmesi anlamına gelir. Çoğu kuruluş için buna Windows BitLocker, macOS FileVault, Android dosya tabanlı şifreleme, iOS veri koruması, kurtarma anahtarları, cihaz ilkeleri ve raporlama dahildir.
Amaç basittir: Bir dizüstü bilgisayar, telefon, tablet veya çıkarılabilir sürücü kaybolduğunda, çalındığında, onarıldığında, kullanımdan kaldırıldığında ya da yetkisiz olarak erişildiğinde hassas verilerin korunmaya devam etmesini sağlamak.
Yerel şifreleme güçlüdür çünkü zaten platformun bir parçasıdır. Ancak yine de yönetilmesi gerekir. Açık ilkeler, kurtarma anahtarı depolaması, uyumluluk denetimleri ve kullanıcı rehberliği olmadan yerleşik şifreleme tutarsız hâle gelebilir veya bir şeyler ters gittiğinde kurtarılması zor olabilir.
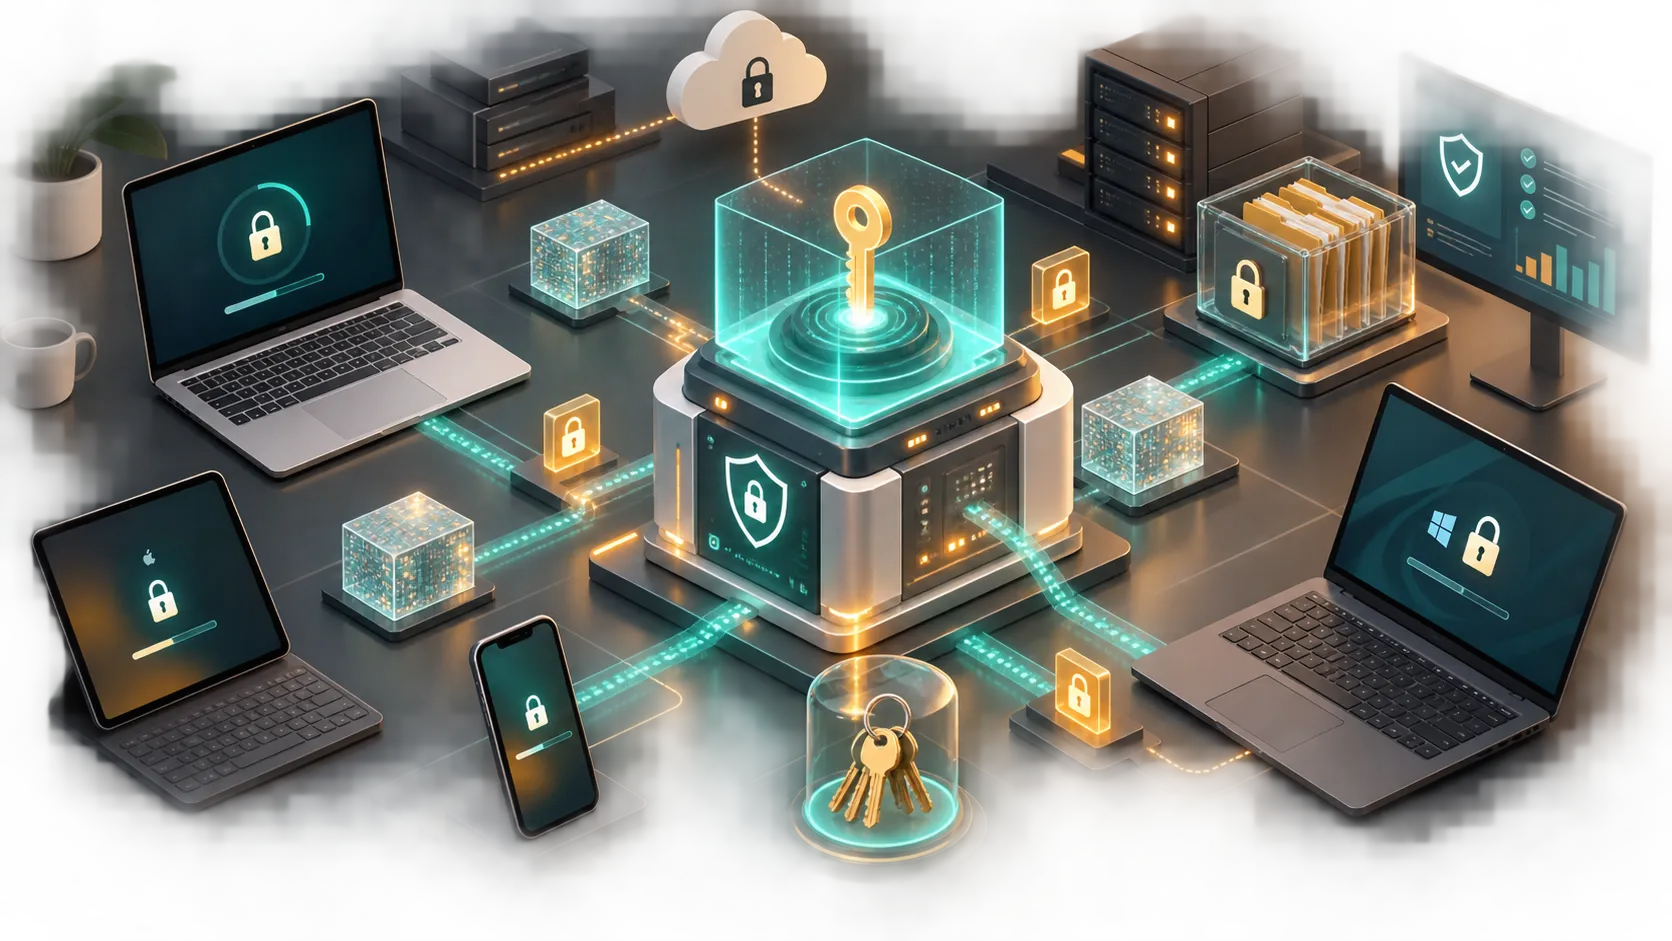
Yerel Şifrelemenin Yapması Gereken Güvenlik Görevi
Yerel şifreleme, bekleyen verileri korur. Bu, doğru kimlik doğrulama, kurtarma anahtarı veya kilit açma yöntemi mevcut olmadıkça cihazda depolanan verilerin okunamaz kalması anlamına gelir.
NIST, depolama şifrelemesini dizüstü bilgisayarlar, mobil cihazlar ve çıkarılabilir ortamlar gibi son kullanıcı cihazlarında depolanan bilgilere erişimi kısıtlamanın bir yolu olarak tanımlar. depolama şifreleme rehberi ↗, tam disk şifrelemesini, birim şifrelemesini ve dosya düzeyinde şifrelemeyi anlamak için güçlü bir başlangıç noktasıdır.
CISA, depolanmış cihaz verilerini koruma ↗ sayfasında, özellikle kayıp cihazlar, çıkarılabilir sürücüler ve kurtarma planlaması için benzer pratik rehberlik sunar.
Uygulamada, yerel şifreleme dört riskte yardımcı olur:
- Kayıp bir dizüstü bilgisayarın iş dosyalarını açığa çıkarması.
- Çalınan bir telefonun iş verilerine erişim sağlaması.
- Kullanımdan kaldırılan bir sürücünün imha edildikten sonra okunabilir olması.
- Bir kullanıcının kimlik bilgilerini unutması ve güvenli kurtarmaya ihtiyaç duyması.
Şifrelemenin kendisi yalnızca bir parçadır. Korumanın tutarlı olup olmadığını yönetim katmanı belirler.
Yerel Şifreleme Yönetimi Kontrol Haritası
Yerel şifreleme yönetimini düşünmenin en kolay yolu, onu tek bir anahtar yerine bir dizi kontrol olarak görmektir.
| Kontrol alanı | Yerel şifreleme yönetiminin yanıtlaması gerekenler | Neden önemlidir |
|---|---|---|
| Kapsam | Hangi cihazlar, sürücüler ve kullanıcılar şifrelenmelidir? | Dizüstü bilgisayarlar, telefonlar ve çıkarılabilir ortamlar arasındaki boşlukları önler |
| İlke | Varsayılan olarak hangi ayarlar gereklidir? | Şifrelemeyi kuruluş genelinde tutarlı tutar |
| Anahtar emaneti | Kurtarma anahtarları nerede depolanır? | Kurtarma sırasında kalıcı veri kaybını önler |
| Erişim | Kurtarma anahtarlarını kim görüntüleyebilir veya kullanabilir? | İç tehdit ve yardım masası riskini azaltır |
| İzleme | Şifreleme durumu nasıl denetlenir? | Uyumlu olmayan cihazları erken tespit eder |
| Kurtarma | Bir kullanıcının erişimi kilitlendiğinde ne olur? | Desteği daha hızlı ve daha güvenli hâle getirir |
| Yaşam döngüsü | Onarım, geçiş veya imha sırasında ne olur? | Cihaz değişiklikleri sırasında verileri korur |
Bu tablo, “şifreleme kullanılabilir” ile “şifreleme gerçekten yönetiliyor” arasındaki farktır.
Windows: BitLocker ve Cihaz Şifrelemesini Yönetin
Windows'ta yerel şifreleme genellikle BitLocker veya otomatik cihaz şifrelemesi anlamına gelir.
Microsoft’un BitLocker genel bakışı ↗, BitLocker'ın özellikle cihazlar kaybolduğunda, çalındığında veya kullanımdan kaldırıldığında birimleri çevrimdışı erişime karşı koruduğunu açıklar. Yönetilen ortamlar için önemli olan yalnızca BitLocker'ı açmak değildir. Doğru ilkenin, kurtarma yönteminin ve raporlama sürecinin uygulamada olduğundan emin olmaktır.
Pratik bir Windows şifreleme ilkesi şunları tanımlamalıdır:
- hangi sürücülerin şifrelenmesi gerektiğini;
- yalnızca TPM korumasının yeterli olup olmadığını;
- daha yüksek riskli kullanıcılar için PIN gerekip gerekmediğini;
- kurtarma anahtarlarının nerede yedeklendiğini;
- kurtarma anahtarlarını kimin alabileceğini;
- başarısız veya askıya alınmış şifrelemenin nasıl raporlandığını.
Kurtarma planlaması önemlidir. Microsoft’un BitLocker kurtarma genel bakışı ↗ , kurtarma parolaları, kurtarma anahtarları, anahtar paketleri ve veri kurtarma aracıları dâhil farklı kurtarma seçeneklerini açıklar. Ekipler, gerçek bir kilitlenme yaşanmadan önce hangi seçeneğe izin verildiğini belgelendirmelidir.
macOS ve Apple Cihazları: FileVault ve Veri Korumasını Yönetin
macOS'ta yerel şifreleme FileVault etrafında şekillenir. Apple’ın cihaz yönetimiyle FileVault yönetimi rehberi ↗, kuruluşların FileVault'ı nasıl zorunlu kılabileceğini, kullanıcı ertelemelerini nasıl denetleyebileceğini, kurtarma anahtarlarının kullanıcılara gösterilip gösterilmeyeceğini nasıl yönetebileceğini ve kişisel kurtarma anahtarlarını cihaz yönetimi aracılığıyla nasıl emanete alabileceğini açıklar.
iPhone, iPad ve daha yeni Apple platformlarında şifreleme, Veri Koruması ile yakından bağlantılıdır. Apple’ın Şifreleme ve Veri Koruması genel bakışı ↗, bir cihaz kaybolursa, çalınırsa veya güvenliği ihlal edilirse Apple cihazlarının kullanıcı ve kurumsal verileri nasıl koruduğunu açıklar.
Apple ortamlarında yönetim şu konulara odaklanmalıdır:
- uygun olduğunda kurulum sırasında FileVault'ı zorunlu kılmak;
- kurtarma anahtarlarını onaylı yönetim sistemine emanete almak;
- kurtarma anahtarlarını kullanımdan sonra döndürmek;
- hangi kullanıcıların şifrelenmiş birimlerin kilidini açabileceğini doğrulamak;
- cihaz geçişi veya yeniden atama sırasında ne olacağını belgelendirmek.
Temel risk, “Apple cihazları şifrelidir” ifadesinin kuruluşun kurtarma ve raporlamayı kontrol altında tuttuğu anlamına geldiğini varsaymaktır. Bunlar ayrı sorulardır.
Android: Şifrelemeyi Cihaz İlkesiyle Yönetin
Android cihazlar da yerel şifreleme içerir. Android'in dosya tabanlı şifrelemesi, farklı dosyaların farklı anahtarlarla şifrelenmesine olanak tanır ve Android Open Source Project modeli dosya tabanlı şifreleme belgelerinde ↗. açıklar.
İş cihazları için şifreleme yönetimi genellikle Android Enterprise aracılığıyla gerçekleştirilir. Google'ın Android yönetimi ↗ rehberi, kuruluşların bir yönetim çözümü aracılığıyla ekran kilidi ve depolama şifrelemesi gibi güvenlik ilkelerini zorunlu kılabileceğini açıklar.
Android şifreleme yönetimi şunları tanımlamalıdır:
- hangi cihazların iş amacıyla kullanılmasına izin verildiğini;
- cihazın tamamen yönetilip yönetilmediğini veya iş profiliyle BYOD olup olmadığını;
- hangi ekran kilidi gücünün gerektiğini;
- kayıp cihazların nasıl kilitlendiğini veya silindiğini;
- uyumluluk durumunun nasıl izlendiğini;
- eski cihazların hâlâ güvenlik gereksinimlerini karşılayıp karşılamadığını.
Android şifreleme, cihaz kaydı, kilit ekranı ilkesi, güncelleme gereksinimleri ve uzaktan silme ile eşleştirildiğinde en güçlü hâle gelir.
Anahtar Yönetimi Asıl Yönetim Sorunudur
Şifreleme anahtarlara bağlıdır. Bu kulağa açık gelebilir, ancak birçok şifreleme programı anahtar yönetimi zayıf olduğu için başarısız olur.
NIST’in anahtar yönetimi yönergeleri ↗, kriptografik anahtar malzemesinin planlanmasını, korunmasını, yaşam döngüsünü ve yönetişimini kapsar. Yerel şifreleme için pratik soru genellikle şudur: kurtarma anahtarları nerede depolanır ve bunları kim kullanabilir?
İyi bir kurtarma anahtarı süreci şunları yanıtlamalıdır:
1. Anahtar nerede emanete alınır? 2. Anahtar otomatik mi yoksa manuel olarak mı depolanır? 3. Kim alabilir? 4. Alma işlemi günlüğe kaydedilir mi? 5. Anahtar kullanımdan sonra döndürülür mü? 6. Cihaz kullanımdan kaldırıldığında ne olur? 7. Yönetim sistemi değişirse ne olur?
Kurtarma anahtarlarını ekran görüntülerinde, elektronik tablolarda, paylaşılan sürücülerde veya kişisel notlarda bırakmayın. Kurtarma erişimi denetlenmeli, günlüğe kaydedilmeli ve sınırlandırılmalıdır.
Pratik Bir Yaygınlaştırma Sırası
Yerel şifreleme yönetimi, aşamalı olarak uygulandığında daha kolaydır.
Adım 1: Cihaz envanteri çıkarın
İş verilerini depolayabilecek dizüstü bilgisayarları, masaüstü bilgisayarları, telefonları, tabletleri ve çıkarılabilir sürücüleri listeleyin.
Adım 2: Gerekli kapsamı tanımlayın
Hangi cihaz türlerinin yerel şifreleme kullanması gerektiğine ve hangi istisnalara izin verileceğine karar verin.
Adım 3: Platform ilkelerini seçin
Geniş çaplı dağıtımdan önce BitLocker, FileVault, Android ve diğer platform kurallarını ayarlayın.
Adım 4: Kurtarma anahtarı emanetini yapılandırın
Kullanıcılar bunlara bağımlı hâle gelmeden önce kurtarma anahtarlarının onaylı sistemde depolandığından emin olun.
Adım 5: Küçük bir grupla pilot uygulama yapın
Kurtarmayı, ilke çakışmalarını, cihaz geçişini ve kullanıcı iletişimini test edin.
Adım 6: Kademeli olarak zorunlu kılın
Pilot sorunları çözüldükten sonra yalnızca raporlama modundan zorunlu uygulamaya geçin.
Adım 7: Sürekli izleyin
Şifreleme durumunu, askıya alınmış korumayı, başarısız anahtar emanetini, yönetilmeyen cihazları ve kurtarma olaylarını gözden geçirin.
Bu sıra, en yaygın hatayı önler: kurtarma test edilmeden önce şifrelemeyi geniş çapta etkinleştirmek.
Yönetime Ne Raporlanmalı
Güvenlik liderlerinin her teknik ayara ihtiyacı yoktur. Kapsam, risk ve hazırlık hakkında net bir görünüme ihtiyaçları vardır.
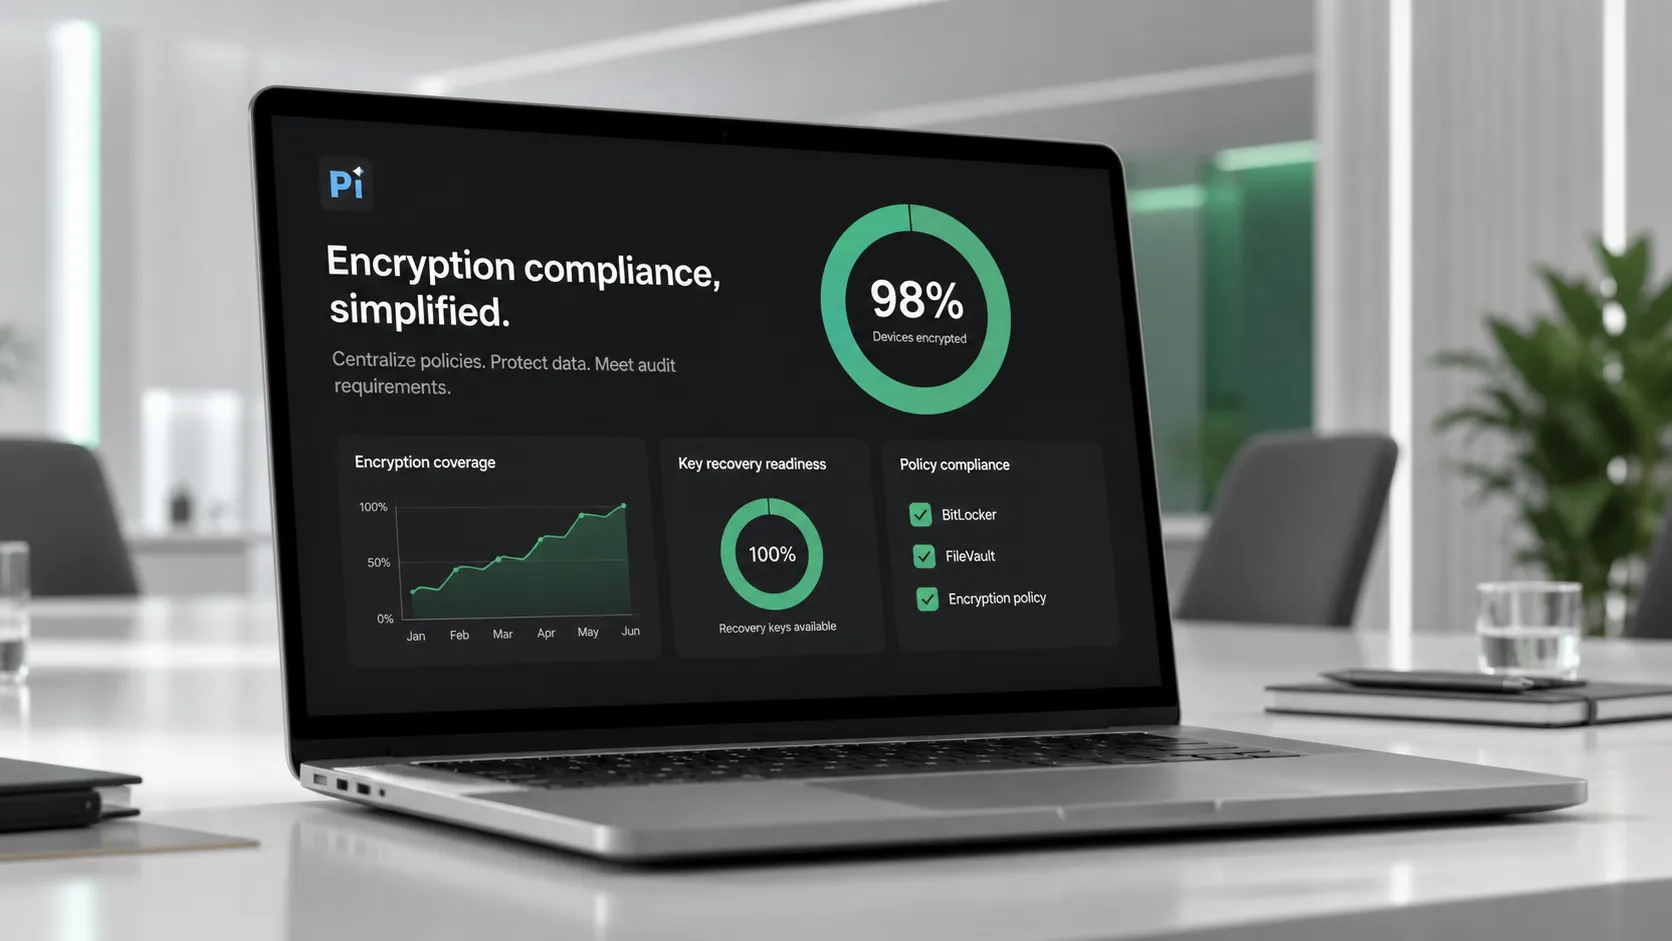
Yararlı bir yerel şifreleme raporu şunları göstermelidir:
- şifrelenmiş yönetilen cihazların yüzdesi;
- kurtarma anahtarı eksik cihazların sayısı;
- askıya alınmış veya başarısız şifrelemeye sahip cihazlar;
- kapsam dışında kalan yüksek riskli kullanıcılar veya ekipler;
- raporlama dönemi sırasındaki kurtarma olayları;
- kullanımdan kaldırılması veya silinmesi bekleyen cihazlar;
- ilke istisnaları ve sahipleri.
Şifreleme kapsamını yöneticilere veya müşterilere açıklamanız gerekiyorsa, yerel şifreleme ilkenizi Pi ile paydaşlara hazır bir sunuma dönüştürebilirsiniz ↗. Sunumu teknik ayrıntı yığınına dönüştürmeden kapsamı, riskleri, kurtarma hazırlığını ve sonraki adımları raporlamak için kullanın.
Yerel Şifreleme Yeterli Olmadığında
Yerel şifreleme depolanan verileri korur, ancak her güvenlik sorununu çözmez.
Şunların yerine geçmez:
- kimlik ve erişim yönetimi;
- uç nokta tespiti ve müdahalesi;
- yedekleme ve felaket kurtarma;
- yama yönetimi;
- veri kaybı önleme;
- oltalama saldırısı koruması;
- bulut erişim denetimleri;
- güvenli cihaz imhası.
Ayrıca yetkili bir kullanıcı cihazın kilidini açtıktan ve dosyalara normal şekilde eriştikten sonra verileri korumaz. Sistem çalıştığında ve kullanıcının kimliği doğrulandığında, başka denetimlere hâlâ ihtiyaç vardır.
Yerel şifreleme, tüm güvenlik stratejisi olarak değil, temel bir denetim olarak ele alınmalıdır.
Sonuç
Yerel şifreleme yönetimi, yerleşik şifrelemeyi güvenilir hâle getirmekle ilgilidir. BitLocker, FileVault, Android şifrelemesi veya Apple Veri Koruması'nı açmak yalnızca başlangıçtır.
Olgun bir program kapsamı tanımlar, ilkeleri zorunlu kılar, kurtarma anahtarlarını emanete alır, kurtarma erişimini sınırlar, uyumluluğu izler ve bir cihaz kaybolduğunda, kilitlendiğinde, taşındığında veya kullanımdan kaldırıldığında ne olacağını test eder.
En iyi şifreleme programı, en güçlü onay kutusuna sahip olan değildir. Koruma, kurtarma ve raporlamanın kuruluş gerçekten ihtiyaç duyduğunda birlikte çalıştığı programdır.
Sık Sorulan Sorular
Yerel şifreleme yönetimi nedir?
Yerel şifreleme yönetimi, cihazlar ve platformlar genelindeki yerleşik şifreleme özelliklerini denetleme sürecidir. İlke uygulamasını, kurtarma anahtarı emanetini, uyumluluk izlemeyi, kurtarma iş akışlarını ve şifrelenmiş cihazlar için yaşam döngüsü yönetimini içerir.
Yerel şifreleme, tam disk şifrelemesiyle aynı şey midir?
Her zaman değil. Yerel şifreleme, işletim sistemine veya platforma yerleşik şifreleme anlamına gelir. Cihaza ve işletim sistemine bağlı olarak tam disk şifrelemesi, birim şifrelemesi, dosya tabanlı şifreleme veya veri koruma özelliklerini içerebilir.
Kurtarma anahtarı yönetimi neden önemlidir?
Kurtarma anahtarı yönetimi önemlidir çünkü kullanıcılar parolalarını unutursa, donanım değişiklikleri kurtarmayı tetiklerse veya cihazlar taşınırsa şifrelenmiş verilere erişilemez hâle gelebilir. Kurtarma anahtarları güvenli şekilde emanete alınmalı, erişim sınırlandırılmalı ve alma işlemleri günlüğe kaydedilmelidir.
Bir kuruluş yerel şifreleme uyumluluğu için neleri izlemelidir?
Kuruluşlar şifreleme durumunu, kurtarma anahtarı emanet durumunu, ilke uyumluluğunu, askıya alınmış korumayı, başarısız şifrelemeyi, cihaz sahipliğini, kurtarma olaylarını ve istisnaları izlemelidir. Bu ölçümler, şifrelemenin ortam genelinde gerçekten çalışıp çalışmadığını gösterir.


