Giải thích về Đạo luật AI của EU: Doanh nghiệp AI cần biết gì vào năm 2026
Đạo luật AI của EU là một khuôn khổ quy định dành cho các công ty xây dựng, mua hoặc triển khai hệ thống AI vào năm 2026. Đối với các doanh nghiệp AI, câu hỏi then chốt là những nghĩa vụ nào áp dụng cho từng sản phẩm, mô hình hoặc quy trình làm việc.
Mô tả meta: Tìm hiểu Đạo luật AI của EU, các yêu cầu tuân thủ, nghĩa vụ minh bạch, quy tắc về AI đa dụng và những điều doanh nghiệp AI cần biết vào năm 2026.
Đạo luật AI của EU là gì?
Đạo luật AI của EU quản lý các hệ thống AI dựa trên rủi ro. Thay vì đối xử với mọi sản phẩm AI theo cùng một cách, đạo luật này phân loại các trường hợp sử dụng theo tác động tiềm tàng của chúng đối với con người, an toàn công cộng, các quyền cơ bản và xã hội.
Một trợ lý viết có rủi ro thấp sẽ không phải đối mặt với các nghĩa vụ tương tự như một hệ thống AI được dùng cho tuyển dụng, chấm điểm tín dụng, giáo dục, y tế, thực thi pháp luật hoặc cơ sở hạ tầng thiết yếu. Đối với doanh nghiệp, điều này ảnh hưởng đến thiết kế sản phẩm, quản trị dữ liệu, đánh giá mô hình, tài liệu, giao tiếp với người dùng và mua sắm.
Vì sao Đạo luật AI của EU quan trọng đối với các công ty AI
Đạo luật AI của EU có thể áp dụng ngoài Liên minh châu Âu khi một hệ thống AI được đưa ra thị trường EU, được sử dụng tại EU hoặc tạo ra kết quả ảnh hưởng đến người dân tại EU.
Điều này quan trọng đối với các nhà cung cấp SaaS, nhà cung cấp API, công ty mô hình AI và các doanh nghiệp sử dụng AI tạo sinh trong các quy trình hướng đến khách hàng hoặc được quản lý. Nó cũng thay đổi kỳ vọng về mua sắm: người mua doanh nghiệp ngày càng yêu cầu tài liệu AI có trách nhiệm, tính minh bạch và các biện pháp kiểm soát rủi ro mô hình.
Dòng thời gian Đạo luật AI của EU: Những điều doanh nghiệp cần biết vào năm 2026
Đạo luật AI của EU được áp dụng theo từng giai đoạn. Theo Ủy ban châu Âu, các phần khác nhau của quy định có hiệu lực vào những thời điểm khác nhau, vì vậy các công ty không nên coi năm 2026 là một hạn chót duy nhất cho mọi nghĩa vụ.
| Ngày | Nội dung áp dụng |
|---|---|
| 1 tháng 8 năm 2024 | Đạo luật AI của EU có hiệu lực |
| 2 tháng 2 năm 2025 | Các quy định chung, yêu cầu về hiểu biết AI và các thực hành AI bị cấm bắt đầu được áp dụng |
| 2 tháng 8 năm 2025 | Các quy tắc về mô hình AI đa dụng và quản trị bắt đầu được áp dụng |
| 2 tháng 8 năm 2026 | Hầu hết các quy tắc của Đạo luật AI, bao gồm các quy tắc về minh bạch, bắt đầu được áp dụng và việc thực thi bắt đầu đối với các quy tắc có liên quan |
| 2 tháng 12 năm 2027 | Các quy tắc dành cho hệ thống AI rủi ro cao được liệt kê trong Phụ lục III được áp dụng |
| 2 tháng 8 năm 2028 | Các quy tắc dành cho hệ thống AI rủi ro cao được tích hợp trong các sản phẩm được quản lý được áp dụng |
Đối với các doanh nghiệp AI, năm 2026 đặc biệt quan trọng vì các nghĩa vụ minh bạch, kỳ vọng về quản trị và hoạt động thực thi trở nên phù hợp hơn. Một số nghĩa vụ rủi ro cao được áp dụng muộn hơn tùy theo loại hệ thống.
Nguồn: Dòng thời gian triển khai Đạo luật AI của Ủy ban châu Âu
Tìm hiểu khuôn khổ dựa trên rủi ro của Đạo luật AI của EU
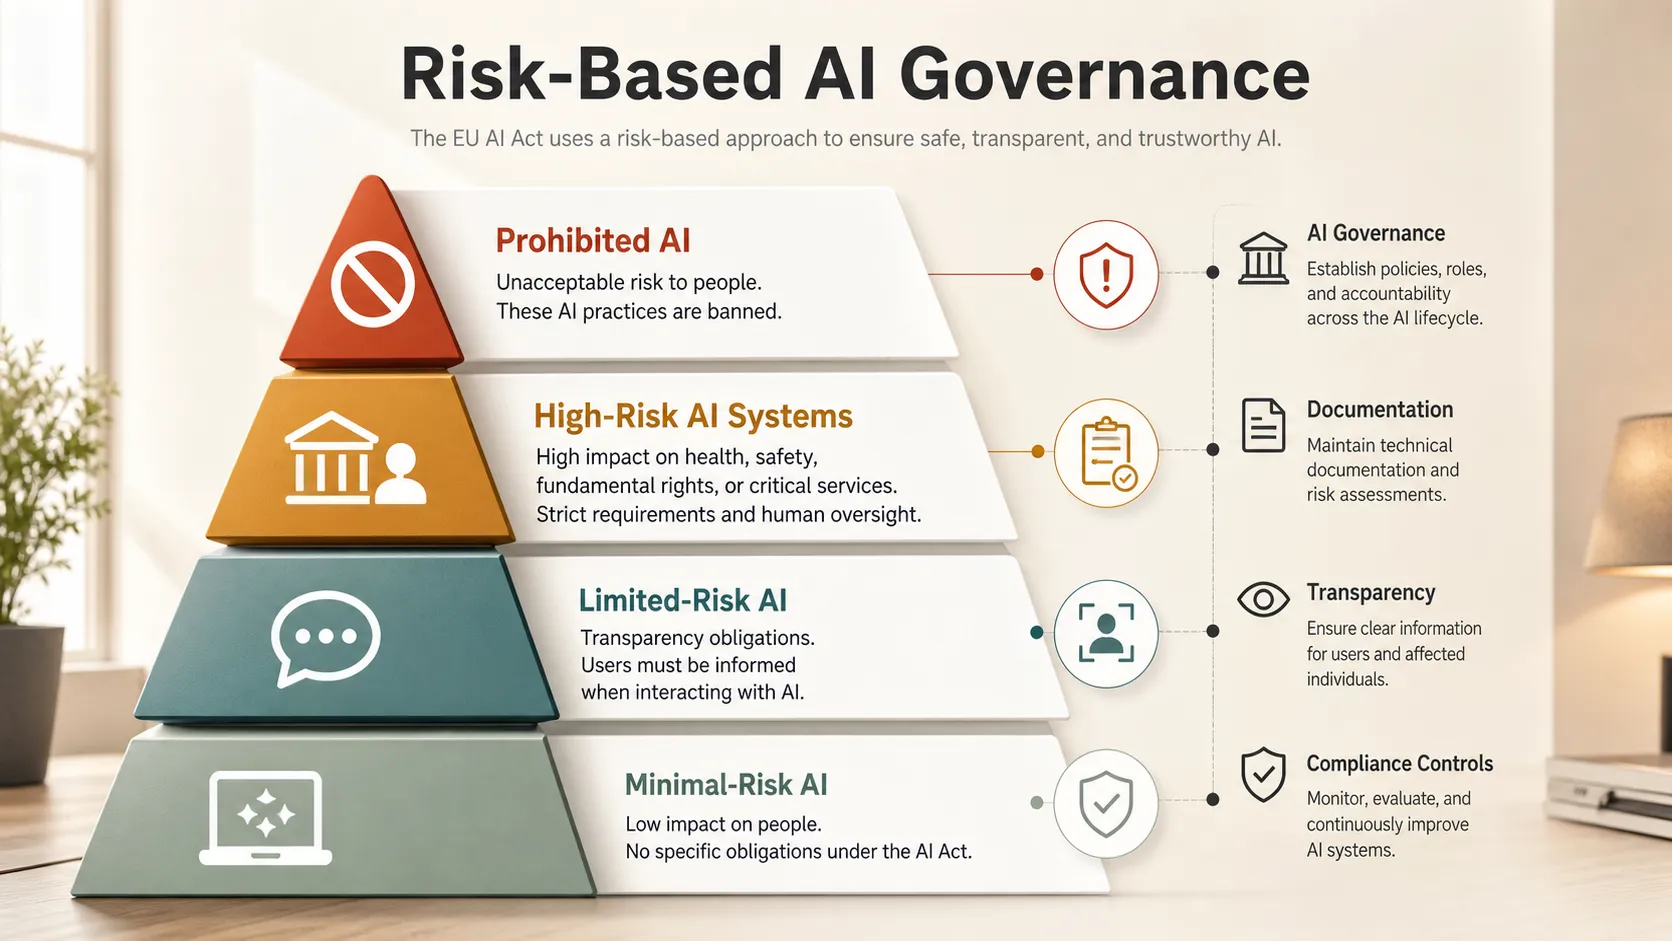
Đạo luật AI của EU sử dụng phương pháp tiếp cận dựa trên rủi ro. Nghĩa vụ tuân thủ phụ thuộc vào cách một hệ thống AI được sử dụng, không chỉ vào công nghệ nền tảng.
| Danh mục rủi ro | Ví dụ kinh doanh điển hình | Tác động đối với việc tuân thủ |
|---|---|---|
| AI bị cấm | Hệ thống thao túng, một số hình thức chấm điểm xã hội, một số cách sử dụng sinh trắc học | Nhìn chung bị cấm |
| Hệ thống AI rủi ro cao | Tuyển dụng, tín dụng, giáo dục, y tế, cơ sở hạ tầng thiết yếu | Nghĩa vụ nghiêm ngặt, với thời điểm áp dụng tùy thuộc vào loại hệ thống |
| AI rủi ro hạn chế | Chatbot, nội dung truyền thông tổng hợp, tương tác AI | Yêu cầu về minh bạch |
| AI rủi ro tối thiểu | Công cụ năng suất, bộ lọc thư rác, trợ lý nội bộ | Nghĩa vụ nhẹ hơn |
Điều này có nghĩa là doanh nghiệp phải lập bản đồ cẩn thận các trường hợp sử dụng AI. Cùng một mô hình có thể có rủi ro thấp trong một bối cảnh và rủi ro cao trong bối cảnh khác.
Giải thích các quy tắc về AI đa dụng
AI đa dụng, thường được gọi là GPAI, đề cập đến các mô hình có thể thực hiện nhiều nhiệm vụ và có thể được tích hợp vào các hệ thống hạ nguồn. Mô hình ngôn ngữ lớn và mô hình đa phương thức là các ví dụ phổ biến.
Theo Đạo luật AI của EU, các nghĩa vụ đối với nhà cung cấp GPAI bắt đầu được áp dụng vào ngày 2 tháng 8 năm 2025. Các yêu cầu có thể bao gồm tài liệu kỹ thuật, thông tin cho nhà cung cấp hạ nguồn, chính sách liên quan đến bản quyền và quản lý rủi ro cho các mô hình nâng cao có rủi ro hệ thống.
Đối với các công ty sử dụng GPAI qua API hoặc nền tảng bên thứ ba, việc thẩm định nhà cung cấp là quan trọng. Các nhóm nên biết mô hình nào đang được sử dụng, tài liệu nào tồn tại, kết quả đầu ra được xử lý như thế nào và liệu nhà cung cấp có hỗ trợ quản trị AI cho doanh nghiệp hay không.
Yêu cầu về minh bạch đối với AI tạo sinh
Minh bạch là chủ đề trọng tâm của Đạo luật AI của EU. Người dùng cần biết khi nào họ đang tương tác với AI hoặc xem nội dung do AI tạo ra trong các bối cảnh có liên quan.
Ủy ban châu Âu cho biết các quy tắc minh bạch theo Đạo luật AI bắt đầu được áp dụng từ ngày 2 tháng 8 năm 2026. Đối với AI tạo sinh, điều này có thể ảnh hưởng đến chatbot hướng đến khách hàng, nội dung truyền thông tổng hợp, tài liệu, bài thuyết trình, báo cáo và các quy trình mà kết quả đầu ra của AI ảnh hưởng đến quyết định.
Minh bạch không có nghĩa là mọi tính năng AI đều cần một biểu ngữ cảnh báo. Điều đó có nghĩa là doanh nghiệp nên tránh gây hiểu lầm và cung cấp bối cảnh phù hợp khi có AI tham gia.
Yêu cầu đối với hệ thống AI rủi ro cao
Các hệ thống AI rủi ro cao sẽ phải đối mặt với một số nghĩa vụ nghiêm ngặt nhất theo Đạo luật AI của EU, với các quy tắc chính được áp dụng muộn hơn mốc chung năm 2026 tùy theo loại hệ thống.
Các hệ thống này thường ảnh hưởng đến quyền, cơ hội, an toàn hoặc khả năng tiếp cận các dịch vụ thiết yếu. Ví dụ bao gồm việc làm, giáo dục, y tế, tín dụng, cơ sở hạ tầng thiết yếu, di cư và thực thi pháp luật.
Các yêu cầu phổ biến có thể bao gồm quản lý rủi ro, quản trị dữ liệu, tài liệu kỹ thuật, giám sát của con người, biện pháp bảo đảm độ chính xác, ghi nhật ký, giám sát và hướng dẫn sử dụng rõ ràng. Các nhóm nên chuẩn bị trước thời hạn pháp lý vì AI rủi ro cao cần quản trị liên chức năng.
Danh sách kiểm tra tuân thủ thực tế cho doanh nghiệp
Tuân thủ AI nên được xem là một kỷ luật vận hành, không phải là một lần rà soát pháp lý duy nhất. Các công ty chuẩn bị cho năm 2026 nên xây dựng các quy trình có thể lặp lại và mở rộng trên nhiều sản phẩm và nhóm:
- Lập danh mục các hệ thống AI, mô hình, nhà cung cấp, tập dữ liệu và trường hợp sử dụng.
- Phân loại từng hệ thống AI theo khuôn khổ rủi ro của Đạo luật AI của EU.
- Xác định liệu công ty của bạn là nhà cung cấp, bên triển khai, nhà nhập khẩu, nhà phân phối hay người dùng hạ nguồn.
- Rà soát các phụ thuộc GPAI, nhà cung cấp API và tài liệu mô hình.
- Thêm thông báo minh bạch cho các tương tác AI và nội dung do AI tạo ra khi được yêu cầu.
- Thiết lập giám sát của con người cho các quyết định nhạy cảm hoặc có tác động lớn.
- Đào tạo các nhóm liên quan và cập nhật chính sách khi hướng dẫn phát triển.
Mục tiêu là làm cho việc áp dụng AI bền vững hơn, đáng tin cậy hơn và sẵn sàng cho doanh nghiệp.
Đạo luật AI của EU và GDPR: Có gì khác biệt?
Đạo luật AI của EU và GDPR có liên quan, nhưng không giống nhau. GDPR chủ yếu tập trung vào bảo vệ dữ liệu cá nhân, trong khi Đạo luật AI của EU tập trung vào rủi ro hệ thống AI, tính minh bạch, an toàn, quản trị và trách nhiệm giải trình.
Một công ty có thể cần tuân thủ cả hai. Ví dụ, một công cụ AI tuyển dụng có thể xử lý dữ liệu cá nhân theo GDPR đồng thời được coi là một hệ thống AI rủi ro cao theo Đạo luật AI của EU.
Đạo luật AI của EU ảnh hưởng như thế nào đến công cụ trình bày và năng suất AI
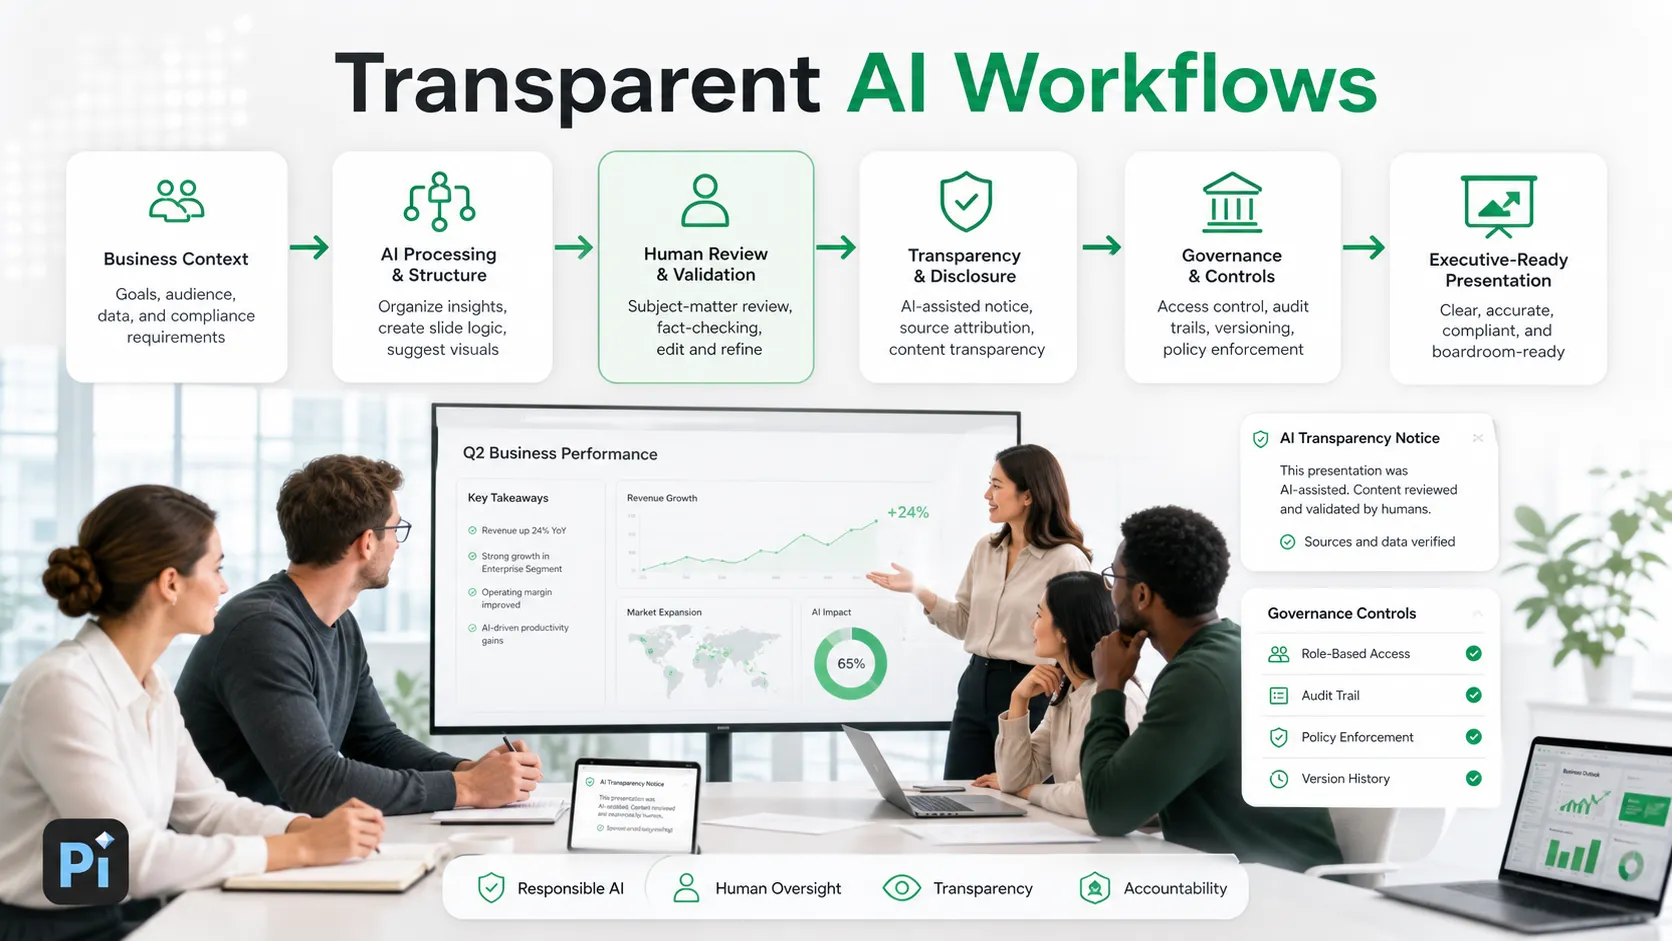
Các công cụ năng suất AI được sử dụng rộng rãi cho bài thuyết trình, tài liệu, hình ảnh, hỗ trợ khách hàng, nghiên cứu và quy trình doanh nghiệp. Nhiều công cụ có thể thuộc nhóm rủi ro thấp hơn hoặc rủi ro hạn chế, nhưng chúng vẫn cần thiết kế có trách nhiệm.
Đối với các công cụ trình bày AI, AI có trách nhiệm bắt đầu từ việc giúp người dùng cấu trúc thông tin rõ ràng thay vì chỉ tạo ra hình ảnh trau chuốt. Một bản trình bày kinh doanh có thể bao gồm phân tích thị trường, thông điệp bán hàng, giả định tài chính hoặc khuyến nghị chiến lược, vì vậy việc đánh giá của con người vẫn thiết yếu.
Các công cụ tạo trang chiếu, tài liệu hoặc hình ảnh nên làm cho sự tham gia của AI trở nên dễ hiểu. Đối với các công cụ trình bày AI như Pi, cách tiếp cận mạnh mẽ hơn là giúp các nhóm chuyển bối cảnh kinh doanh thành các bài thuyết trình có cấu trúc, có thể rà soát, đồng thời duy trì phán đoán của con người trong quy trình làm việc.
Kết luận
Đạo luật AI của EU không chỉ là một cột mốc chính sách của châu Âu. Đây còn là tín hiệu cho thấy quản trị AI đang trở thành một phần bình thường của hoạt động kinh doanh.
Các công ty nên bắt đầu bằng khả năng hiển thị: biết AI được sử dụng ở đâu, ảnh hưởng đến điều gì, ai sở hữu nó và những biện pháp kiểm soát nào đang tồn tại. Các doanh nghiệp chuẩn bị tốt nhất cho Đạo luật AI của EU sẽ là những doanh nghiệp đưa AI có trách nhiệm vào các quy trình làm việc hằng ngày trước khi khách hàng, cơ quan quản lý hoặc nhóm mua sắm yêu cầu điều đó.
Câu hỏi thường gặp (FAQ)
Hỏi: Đạo luật AI của EU là gì theo cách hiểu đơn giản?
Đáp: Đạo luật AI của EU là quy định về AI dựa trên rủi ro, đặt ra các quy tắc cho cách các hệ thống AI được phát triển, bán và sử dụng tại hoặc ảnh hưởng đến Liên minh châu Âu.
Hỏi: Đạo luật AI của EU có áp dụng cho các công ty ngoài châu Âu không?
Đáp: Đạo luật này có thể áp dụng nếu một công ty đưa hệ thống AI ra thị trường EU, phục vụ người dùng EU hoặc tạo ra kết quả AI được sử dụng tại EU.
Hỏi: Hệ thống AI rủi ro cao theo Đạo luật AI của EU là gì?
Đáp: Hệ thống AI rủi ro cao là các ứng dụng AI được sử dụng trong những lĩnh vực nhạy cảm như việc làm, giáo dục, y tế, tín dụng, cơ sở hạ tầng thiết yếu, thực thi pháp luật và tiếp cận các dịch vụ thiết yếu.
Hỏi: Các công ty SaaS nên chuẩn bị như thế nào để tuân thủ Đạo luật AI của EU vào năm 2026?
Đáp: Các công ty SaaS nên lập danh mục các tính năng AI, phân loại mức rủi ro, rà soát nhà cung cấp GPAI, ghi nhận hành vi mô hình, thêm thông báo minh bạch, thiết lập giám sát của con người và tạo các quy trình quản trị AI nội bộ.ntrols, thêm thông báo minh bạch và tạo các quy trình quản trị AI nội bộ.


