Gemini 3.5 Flash Cyber: Vì sao Google xây dựng một mô hình AI cho an ninh mạng
Việc Google DeepMind ra mắt Gemini 3.5 Flash Cyber cho thấy sự chuyển dịch rõ rệt trong an ninh mạng AI. Thay vì chỉ dựa vào các mô hình đa dụng, Google đang xây dựng một mô hình gọn nhẹ chuyên biệt cho công việc phòng thủ: tìm lỗ hổng, xác thực mã có rủi ro, hỗ trợ khắc phục và giúp các đội ngũ bảo mật làm việc nhanh hơn.
Điều này quan trọng vì bảo mật phần mềm đang trở nên quá lớn và quá nhanh để chỉ đánh giá thủ công. Các đội ngũ hiện đại quản lý kho mã khổng lồ, phát hành thường xuyên, phần phụ thuộc mã nguồn mở, dịch vụ đám mây và hàng đợi cảnh báo. Công cụ truyền thống vẫn quan trọng, nhưng bên phòng thủ ngày càng cần các hệ thống AI có thể lập luận xuyên suốt mã nguồn, ưu tiên rủi ro và tạo bằng chứng để con người đánh giá.
Gemini 3.5 Flash Cyber là gì?
Gemini 3.5 Flash Cyber là mô hình tập trung vào an ninh mạng được xây dựng trên dòng mô hình Flash của Google. Google cho biết mô hình này được tinh chỉnh để tìm, xác thực và vá lỗ hổng hiệu quả, khiến nó hữu ích hơn cho quy trình bảo mật so với mô hình tổng quát trong một số tác vụ nhất định.
Phần “Flash” rất quan trọng. Công việc bảo mật thường đòi hỏi phân tích lặp lại trên nhiều tệp, commit, phần phụ thuộc và kiểm thử. Một mô hình chuyên biệt nhỏ hơn có thể rẻ hơn và nhanh hơn khi được gọi nhiều lần, nhờ đó phù hợp hơn với quét liên tục và quy trình tác tử.
Google cũng kết nối mô hình với CodeMender, tác tử bảo mật mã AI của họ. CodeMender được thiết kế để quét mã, xác minh liệu các lỗ hổng có thực hay không và tạo bản vá để nhà phát triển xem xét. Điều này đặt Gemini 3.5 Flash Cyber gần với hạ tầng bảo mật vận hành hơn là một chatbot thông thường.
Vì sao Google xây dựng mô hình an ninh mạng
An ninh mạng không chỉ là một tác vụ lập trình khác. Một mô hình bảo mật hữu ích cần hiểu các loại lỗ hổng, khả năng khai thác, kết quả dương tính giả, chất lượng bản vá và thiết kế phần mềm an toàn. Nó cũng phải hoạt động trong các ranh giới nghiêm ngặt vì AI an ninh mạng vốn có tính lưỡng dụng.
Trợ lý AI tổng quát có thể giải thích một khái niệm bảo mật hoặc tóm tắt báo cáo. Gemini 3.5 Flash Cyber nhắm tới một tầng khó hơn: kiểm tra đường dẫn mã, so sánh các mẫu đáng ngờ, xác thực liệu vấn đề có thật hay không và giúp các đội ngũ chuẩn bị các bản sửa an toàn hơn. Kết quả tốt nhất không phải là bảo mật hoàn toàn tự chủ mà là tăng tốc có giám sát.
Định hướng đó phản ánh xu hướng rộng hơn của ngành. Các đội ngũ bảo mật chịu áp lực phải phản hồi nhanh hơn trong khi các đội ngũ phát triển phát hành thường xuyên hơn. Nếu AI có thể giảm thời gian dành cho đánh giá lặp lại, phân loại cảnh báo và chuẩn bị bản vá, các chuyên gia con người có thể tập trung nhiều hơn vào phán đoán, ưu tiên và rủi ro kiến trúc.
CodeMender, CyberGym và Big Sleep
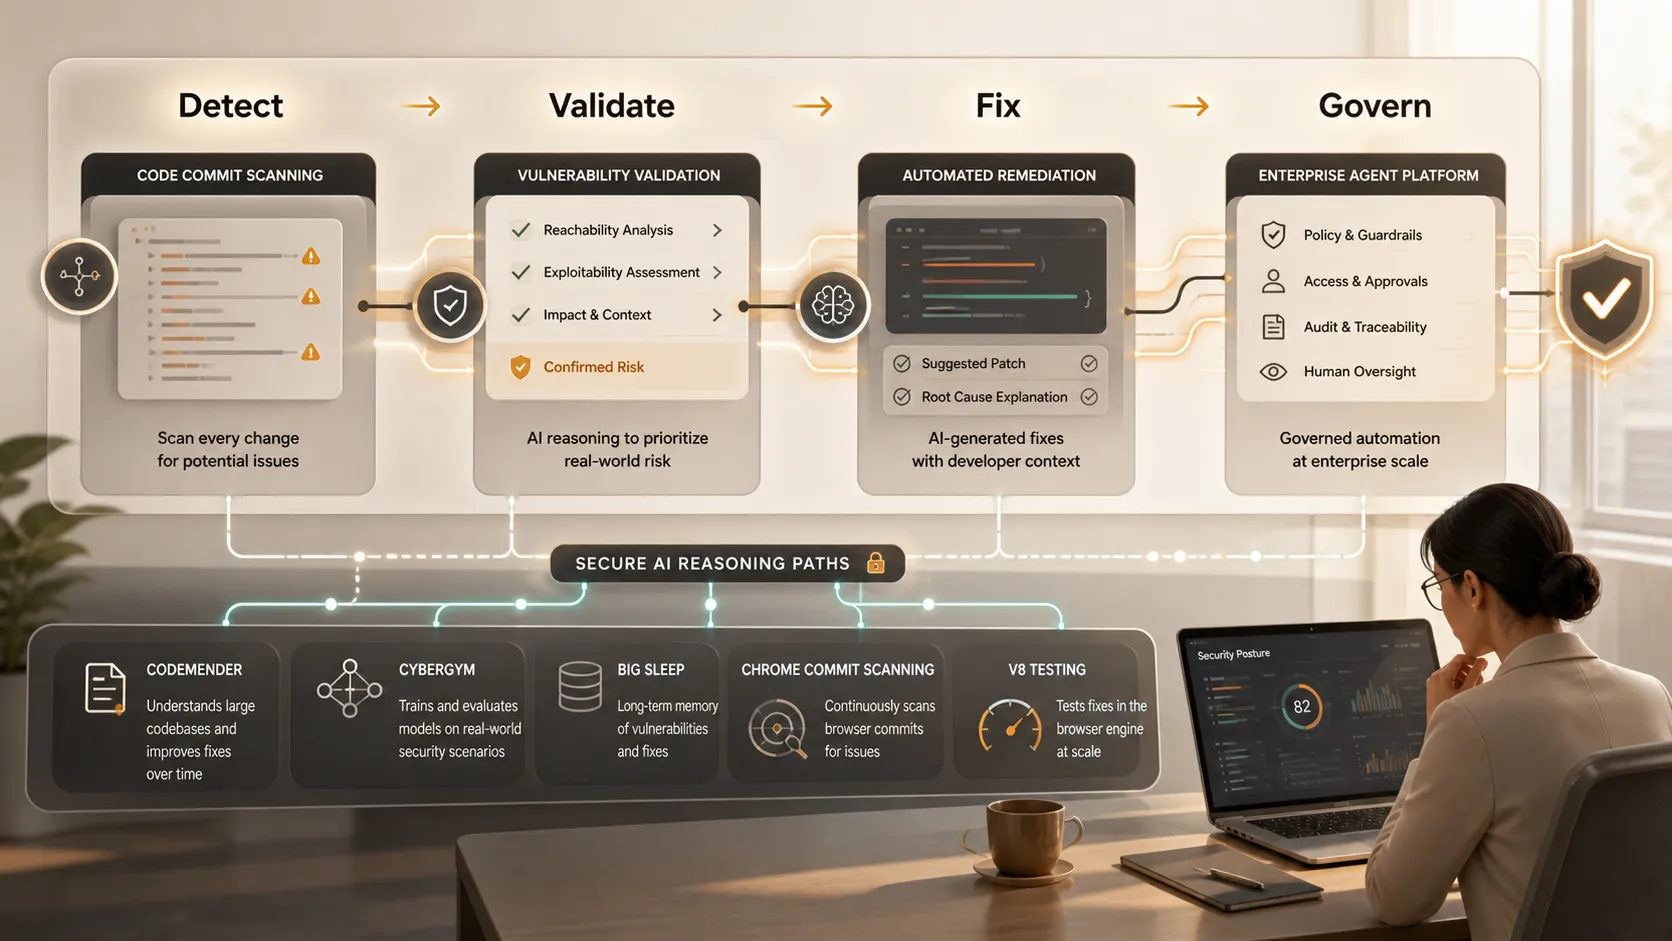
Chiến lược của Google dễ hiểu hơn khi xem như một quy trình. CodeMender xử lý việc quét mã và khắc phục. CyberGym đánh giá các tác tử AI trên các tác vụ phân tích lỗ hổng trong thế giới thực. Big Sleep, do Google DeepMind và Google Project Zero phát triển, khám phá việc phát hiện có sự hỗ trợ của AI trong phần mềm phức tạp.
Mục tiêu không phải là một câu trả lời ấn tượng duy nhất. Đó là một quy trình có thể lặp lại: quét, lập luận, xác thực, vá, kiểm thử và báo cáo. Google cũng đề cập đến việc quét commit của Chrome và công cụ JavaScript V8, vốn là những ví dụ mạnh mẽ vì các công cụ trình duyệt phức tạp, được triển khai rộng rãi và có vai trò then chốt về bảo mật.
| Quy trình bảo mật | Cách tiếp cận truyền thống | Định hướng có sự hỗ trợ của AI |
|---|---|---|
| Đánh giá mã | Kiểm tra thủ công và công cụ phân tích tĩnh | AI làm nổi bật các thay đổi rủi ro để đánh giá |
| Xác thực lỗ hổng | Điều tra do chuyên gia dẫn dắt | Thu thập bằng chứng và phân loại nhanh hơn |
| Khắc phục | Nhà phát triển vá sau khi đánh giá | Bản sửa được đề xuất với sự phê duyệt của con người |
| Đánh giá chuẩn | Kiểm thử nội bộ hạn chế | Kiểm thử tác tử trên các lỗ hổng thực tế |
| Báo cáo | Tóm tắt thủ công | Tường thuật rủi ro rõ ràng hơn cho các bên liên quan |
Việc quét commit của Chrome đặc biệt phù hợp vì lỗ hổng thường được đưa vào thông qua hoạt động phát triển thông thường, không chỉ qua mã rõ ràng có rủi ro. Một mô hình có thể đánh giá thay đổi liên tục có thể giúp đánh dấu các mẫu đáng ngờ sớm hơn trong vòng đời phần mềm. Kiểm thử V8 cũng quan trọng vì lý do tương tự: các môi trường thời gian chạy hiệu năng cao chứa hành vi phức tạp đòi hỏi phân tích sâu và lặp lại.
Vì sao các mô hình bảo mật gọn nhẹ quan trọng
Các mô hình gọn nhẹ quan trọng vì an ninh mạng có tính lặp lại. Các đội ngũ cần hỗ trợ trên commit, cập nhật phần phụ thuộc, phiếu yêu cầu, cảnh báo, kiểm tra phát hành và đánh giá sự cố. Nếu một mô hình chuyên biệt có thể được gọi thường xuyên với chi phí thấp hơn, nó có thể khám phá nhiều đường dẫn mã hơn trước khi tạo báo cáo cuối cùng.
Đây là điểm Gemini 3.5 Flash Cyber có thể quan trọng về mặt chiến lược. Các mô hình tiên phong lớn hữu ích cho lập luận phức tạp, nhưng chúng có thể tốn kém cho quy trình khối lượng cao. Một mô hình nhỏ hơn được tinh chỉnh cho các tác vụ bảo mật có thể giúp việc quét có sự hỗ trợ của AI trở nên thực tế trên nhiều kho mã hơn, các bản dựng thường xuyên hơn và nhiều môi trường phát triển hơn.
Hệ sinh thái bảo mật của Google cũng hưởng lợi từ các tài nguyên thực tế như OSV.dev, cơ sở dữ liệu lỗ hổng mã nguồn mở, và OSS-Fuzz, dự án fuzzing liên tục của Google dành cho phần mềm mã nguồn mở. Những tài nguyên này giúp nền tảng hóa công việc bảo mật AI trên các lỗ hổng xác thực thay vì chỉ các ví dụ tổng hợp.
Nền tảng tác tử Gemini Enterprise và bảo mật vận hành
Gemini Enterprise Agent Platform mang lại cho Google cách đưa các mô hình an ninh mạng vào các quy trình tác tử rộng hơn. Trên thực tế, điều đó có thể là các tác tử bảo mật theo dõi thay đổi mã, tóm tắt rủi ro, giao nhiệm vụ khắc phục hoặc chuẩn bị bằng chứng để phê duyệt trong các hệ thống doanh nghiệp.
Với đội ngũ bảo mật, sức hút là tốc độ. Với nhà phát triển, sức hút là phản hồi sớm hơn. Với CISO, sức hút là quy mô: một cách hỗ trợ đánh giá nhiều phần mềm hơn mà không phải tăng nhân sự với cùng tốc độ.
Tuy nhiên, giá trị vận hành phụ thuộc vào tích hợp. AI bảo mật phải kết nối với kho mã, hệ thống quản lý phiếu yêu cầu, quy trình CI/CD, công cụ quản lý lỗ hổng và quy trình quản trị. Nó cũng cần nhật ký kiểm toán, quyền hạn, cổng phê duyệt và quyền sở hữu rõ ràng. Không có những kiểm soát đó, tự động hóa có thể tạo ra rủi ro mới thay vì giảm rủi ro.
Hàm ý đối với nhà phát triển, đội ngũ bảo mật và CISO
Đối với nhà phát triển, Gemini 3.5 Flash Cyber hướng tới phản hồi bảo mật đến gần hơn với thời điểm mã được viết hoặc đánh giá. Thay vì chờ một cuộc kiểm toán sau đó, nhà phát triển có thể nhận được các giải thích có mục tiêu, đề xuất bản vá an toàn hơn và bằng chứng rõ ràng hơn về lý do một thay đổi quan trọng.
Đối với các đội ngũ bảo mật, mô hình có thể giảm thời gian dành cho việc sàng lọc các phát hiện chất lượng thấp. Phát hiện lỗ hổng chỉ có giá trị khi đi kèm xác thực. Nếu một tác tử bảo mật AI có thể giúp phân biệt các vấn đề có khả năng là thật với nhiễu, các nhà phân tích có thể dành nhiều thời gian hơn cho việc khắc phục có tác động cao.
Đối với CISO, sự đánh đổi mang tính chiến lược hơn. An ninh mạng AI hứa hẹn chi phí trên mỗi lần phân tích thấp hơn, thời gian phản hồi nhanh hơn và phạm vi bao phủ rộng hơn. Nhưng nó cũng đòi hỏi quản trị. Các nhà lãnh đạo cần xác định khi nào AI có thể hành động, khi nào con người phải phê duyệt, mã nhạy cảm được bảo vệ thế nào và hành vi mô hình được giám sát theo thời gian ra sao.
Rủi ro lưỡng dụng là không thể tránh khỏi. Cùng một khả năng lập luận giúp bên phòng thủ hiểu lỗ hổng có thể bị lạm dụng trong bối cảnh sai. Đó là lý do định vị phòng thủ, kiểm soát truy cập, hộp cát, giám sát sử dụng và giám sát của con người không phải là các tính năng tùy chọn. Chúng là một phần của mô hình bảo mật sản phẩm.
Vị trí phù hợp tự nhiên của Pi
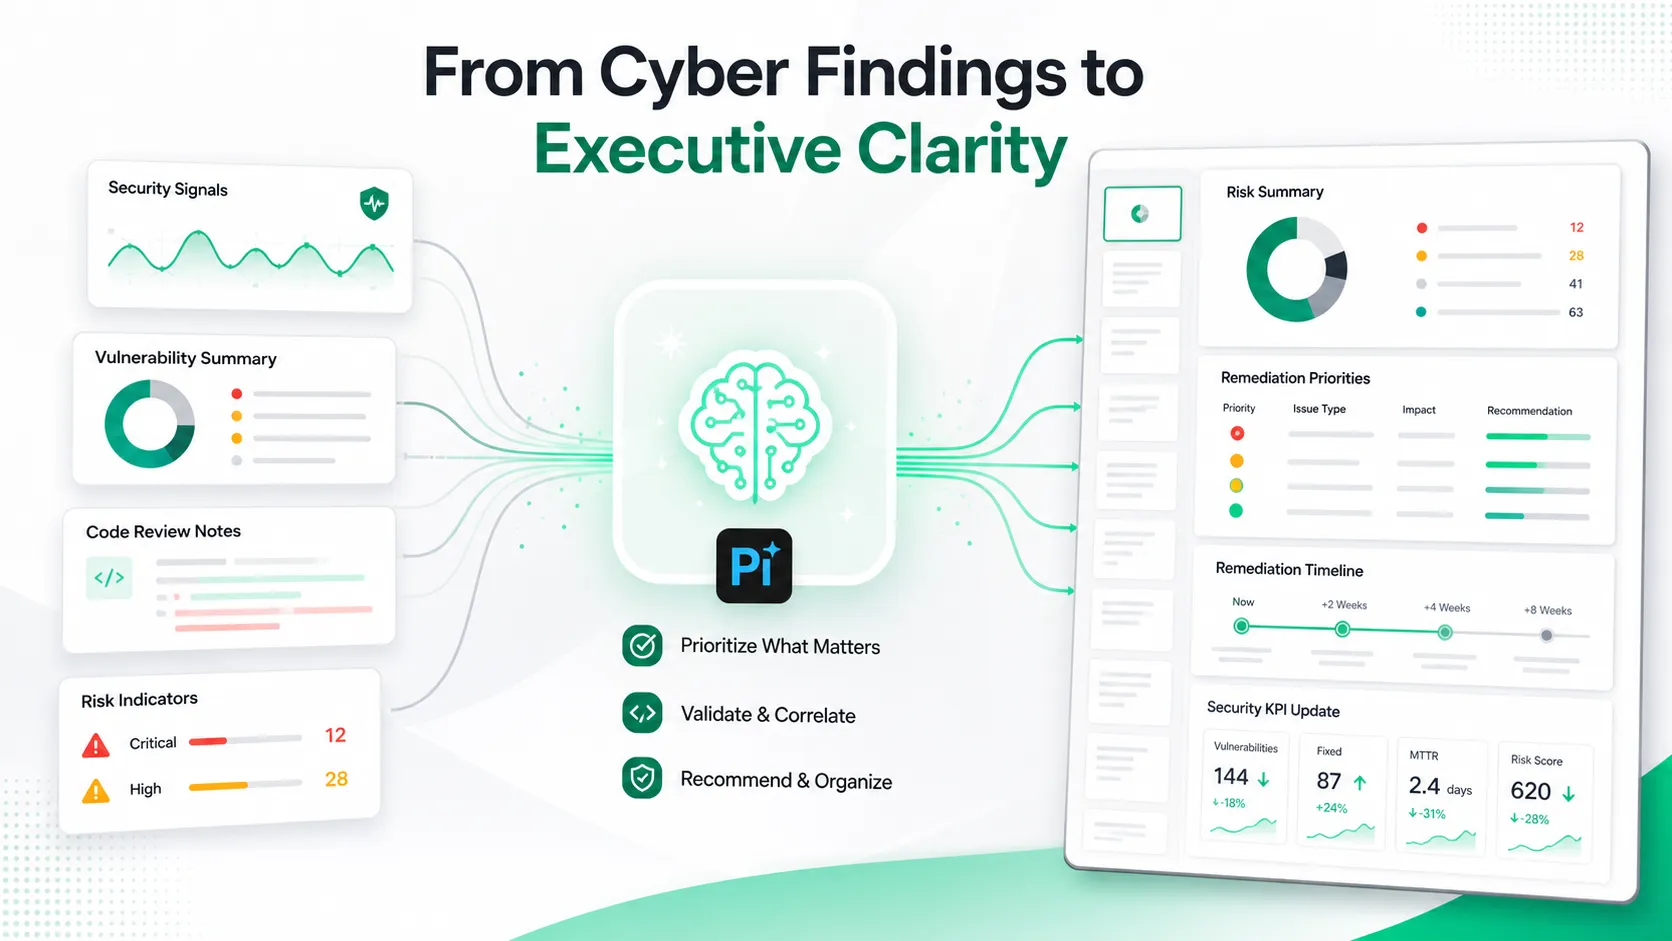
Pi không phải là công cụ phát hiện an ninh mạng. Nó không quét mã, xác thực lỗ hổng hay thay thế các nền tảng bảo mật. Tuy nhiên, nó phù hợp với tầng giao tiếp xoay quanh công việc an ninh mạng.
Khi các hệ thống bảo mật AI tạo ra nhiều phát hiện hơn, các đội ngũ vẫn cần giải thích rõ ràng những phát hiện đó. CISO thường cần cập nhật cho hội đồng quản trị, đánh giá sự cố, kế hoạch khắc phục, bản tóm tắt cho khách hàng và bản tin bảo mật nội bộ. Pi có thể giúp chuyển đổi tài liệu kỹ thuật dày đặc thành các bài thuyết trình chuyên nghiệp dành cho lãnh đạo và các đội ngũ liên chức năng.
Điều này quan trọng vì kết quả an ninh mạng thường được quyết định bên ngoài đội ngũ bảo mật. Phê duyệt ngân sách, tiến độ khắc phục, niềm tin khách hàng và ưu tiên của lãnh đạo đều phụ thuộc vào giao tiếp rõ ràng. Một phát hiện kỹ thuật phải trở thành câu chuyện kinh doanh: điều gì đã xảy ra, điều gì đang gặp rủi ro, hành động nào được yêu cầu và tiến độ sẽ được đo lường như thế nào.
Lan can an toàn và quản trị
AI an ninh mạng phải được quản trị cẩn trọng. Cùng một khả năng lập luận giúp bên phòng thủ có thể bị lạm dụng nếu triển khai không có kiểm soát truy cập, ghi nhật ký, hộp cát, quy trình phê duyệt và đánh giá của con người. Cách tiếp cận truy cập hạn chế của Google phản ánh rủi ro lưỡng dụng này.
Doanh nghiệp nên đánh giá cả năng lực lẫn kiểm soát. Khung Quản lý Rủi ro AI của NIST hữu ích để suy nghĩ về độ tin cậy, rủi ro và trách nhiệm giải trình. Các đội ngũ bảo mật cũng nên xem xét OWASP Top 10 cho Ứng dụng LLM, trong đó nêu bật các rủi ro như prompt injection, rò rỉ dữ liệu, xử lý đầu ra không an toàn và quyền tự chủ quá mức.
Các triển khai mạnh nhất có lẽ sẽ kết hợp tự động hóa với sự kiềm chế. AI có thể tăng tốc quét, xác thực, tóm tắt và soạn thảo bản vá, nhưng con người nên tiếp tục chịu trách nhiệm về chấp nhận rủi ro, thay đổi trong môi trường sản xuất và trách nhiệm giải trình trước lãnh đạo.
Kết luận
Gemini 3.5 Flash Cyber chỉ ra giai đoạn tiếp theo của phòng thủ mạng bằng AI: các hệ thống gọn nhẹ, chuyên biệt theo lĩnh vực, vận hành bởi tác tử, có thể hỗ trợ công việc bảo mật phần mềm thực tế ở quy mô lớn. Tương lai thực tế không phải AI thay thế kỹ sư bảo mật. Đó là phòng thủ do con người dẫn dắt, được tăng tốc bởi các mô hình có thể phát hiện, xác thực, tóm tắt và đề xuất.
Đối với nhà phát triển, điều này có nghĩa là phản hồi bảo mật sớm hơn. Đối với đội ngũ bảo mật, điều này có nghĩa là phân loại nhanh hơn. Đối với CISO, điều này có nghĩa là một thách thức quản trị: áp dụng AI giúp cải thiện tốc độ trong khi vẫn duy trì trách nhiệm giải trình, bằng chứng và kiểm soát.
Câu hỏi thường gặp (FAQ)
H: Gemini 3.5 Flash Cyber là gì?
Đ: Gemini 3.5 Flash Cyber là mô hình AI gọn nhẹ tập trung vào an ninh mạng của Google DeepMind, được thiết kế để hỗ trợ các tác vụ phòng thủ như phát hiện lỗ hổng, xác thực, phân tích mã, khắc phục và quy trình tác tử bảo mật AI.
H: Gemini 3.5 Flash Cyber có phải là mô hình AI đa dụng không?
Đ: Không. Nó thuộc dòng mô hình Gemini, nhưng được chuyên biệt hóa cho các quy trình an ninh mạng thay vì các tác vụ trò chuyện, viết hoặc năng suất rộng hơn.
H: Gemini 3.5 Flash Cyber có thay thế kỹ sư bảo mật không?
Đ: Không. Nó được thiết kế để hỗ trợ chuyên gia con người bằng cách tăng tốc phân loại, thu thập bằng chứng và lập kế hoạch khắc phục. Đánh giá, kiểm thử và phê duyệt của con người vẫn thiết yếu.
H: Vì sao Pi được nhắc đến trong bài viết về an ninh mạng AI?
Đ: Pi phù hợp với tầng giao tiếp. Nó có thể giúp các đội ngũ chuyển các phát hiện an ninh mạng phức tạp thành bài thuyết trình cho lãnh đạo, cập nhật cho hội đồng quản trị, kế hoạch khắc phục và bản tóm tắt sự cố.


