quản lý mã hóa gốc
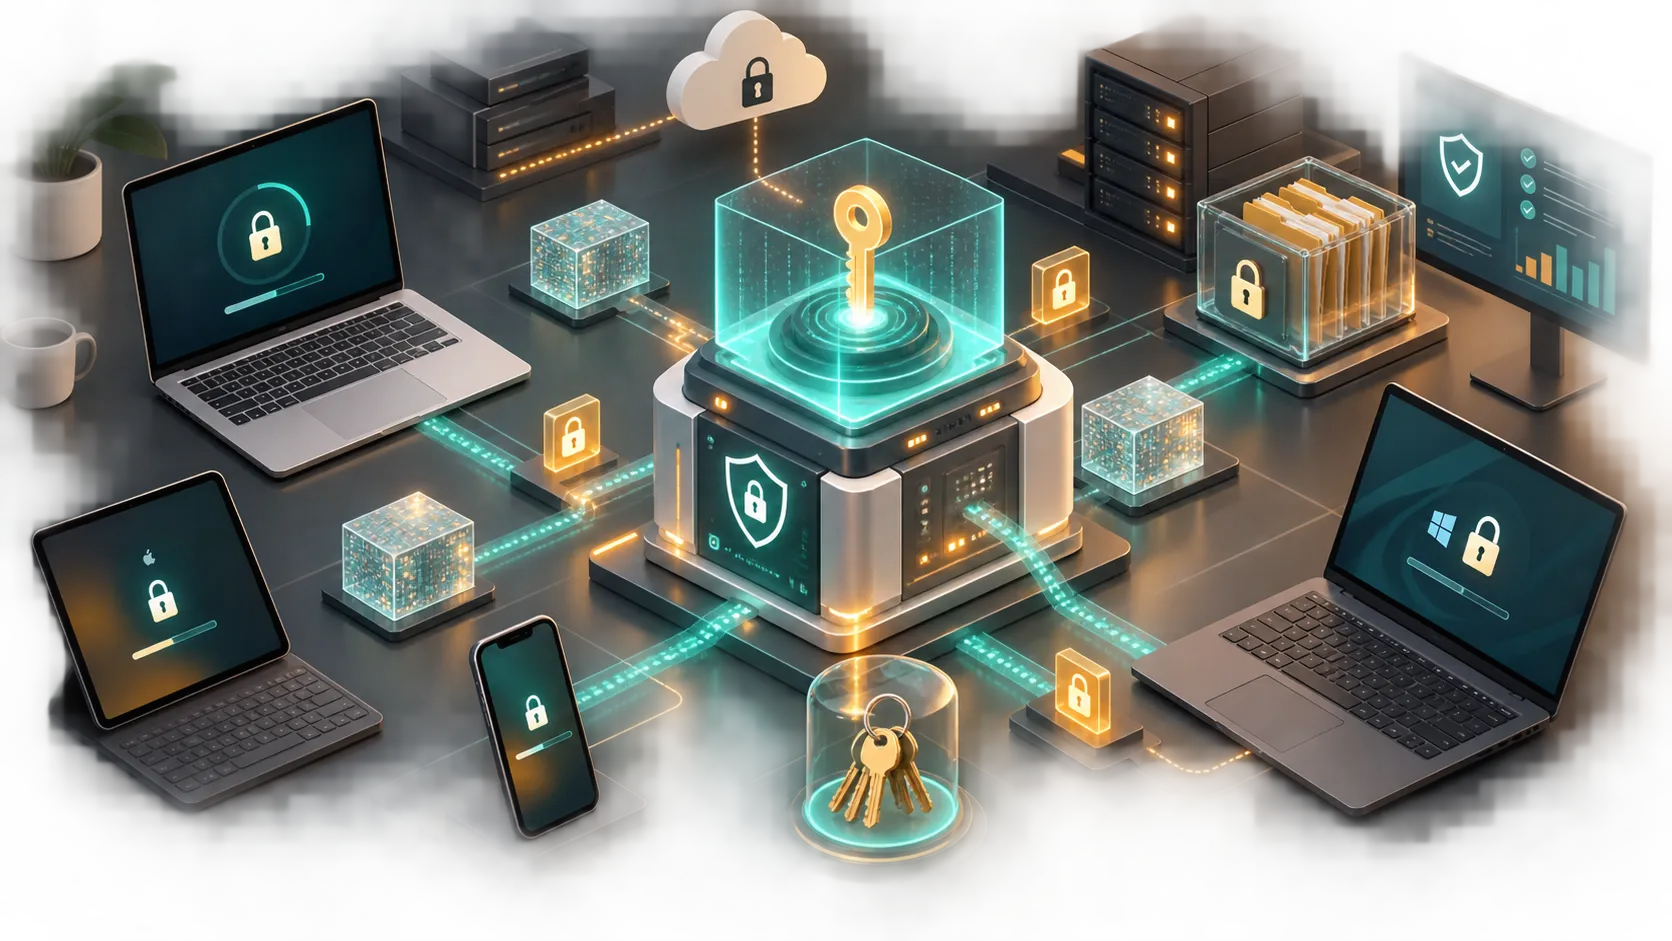
Quản lý mã hóa gốc là việc kiểm soát các tính năng mã hóa đã được tích hợp sẵn trong hệ điều hành, thiết bị và nền tảng. Đối với hầu hết tổ chức, điều này bao gồm Windows BitLocker, macOS FileVault, mã hóa dựa trên tệp của Android, bảo vệ dữ liệu iOS, khóa khôi phục, chính sách thiết bị và báo cáo.
Mục tiêu rất đơn giản: đảm bảo dữ liệu nhạy cảm vẫn được bảo vệ nếu máy tính xách tay, điện thoại, máy tính bảng hoặc ổ đĩa di động bị thất lạc, đánh cắp, sửa chữa, ngừng sử dụng hoặc bị truy cập trái phép.
Mã hóa gốc rất mạnh mẽ vì nó đã là một phần của nền tảng. Nhưng nó vẫn cần được quản lý. Nếu không có chính sách rõ ràng, nơi lưu trữ khóa khôi phục, kiểm tra tuân thủ và hướng dẫn người dùng, mã hóa tích hợp có thể trở nên không nhất quán hoặc khó khôi phục khi có sự cố.
Nhiệm vụ bảo mật mà mã hóa gốc phải thực hiện
Mã hóa gốc bảo vệ dữ liệu khi lưu trữ. Điều đó có nghĩa là dữ liệu được lưu trên thiết bị vẫn không thể đọc được trừ khi có xác thực, khóa khôi phục hoặc phương thức mở khóa phù hợp.
NIST mô tả mã hóa lưu trữ là một cách để hạn chế quyền truy cập vào thông tin được lưu trên các thiết bị của người dùng cuối như máy tính xách tay, thiết bị di động và phương tiện lưu trữ di động. Hướng dẫn về mã hóa lưu trữ ↗ của tổ chức này là điểm khởi đầu hữu ích để hiểu về mã hóa toàn bộ ổ đĩa, mã hóa ổ đĩa logic và mã hóa cấp tệp.
CISA đưa ra hướng dẫn thực tế tương tự trên trang về bảo vệ dữ liệu lưu trữ trên thiết bị ↗, đặc biệt đối với thiết bị bị mất, ổ đĩa di động và lập kế hoạch khôi phục.
Trên thực tế, mã hóa gốc giúp xử lý bốn rủi ro:
- Máy tính xách tay bị mất làm lộ tệp doanh nghiệp.
- Điện thoại bị đánh cắp cho phép truy cập dữ liệu công việc.
- Ổ đĩa đã ngừng sử dụng vẫn có thể đọc được sau khi thanh lý.
- Người dùng quên thông tin xác thực và cần khôi phục an toàn.
Bản thân việc mã hóa chỉ là một phần. Lớp quản lý quyết định liệu việc bảo vệ có nhất quán hay không.
Bản đồ kiểm soát quản lý mã hóa gốc
Cách dễ nhất để hiểu về quản lý mã hóa gốc là xem đó là một tập hợp các biện pháp kiểm soát, chứ không phải một công tắc duy nhất.
| Khu vực kiểm soát | Quản lý mã hóa gốc cần trả lời điều gì | Vì sao điều này quan trọng |
|---|---|---|
| Phạm vi áp dụng | Những thiết bị, ổ đĩa và người dùng nào phải được mã hóa? | Ngăn ngừa lỗ hổng trên máy tính xách tay, điện thoại và phương tiện lưu trữ di động |
| Chính sách | Theo mặc định, những cài đặt nào là bắt buộc? | Giữ cho việc mã hóa nhất quán trên toàn tổ chức |
| Lưu ký khóa | Khóa khôi phục được lưu ở đâu? | Ngăn mất dữ liệu vĩnh viễn trong quá trình khôi phục |
| Truy cập | Ai có thể xem hoặc sử dụng khóa khôi phục? | Giảm rủi ro từ nội bộ và bộ phận hỗ trợ |
| Giám sát | Trạng thái mã hóa được kiểm tra như thế nào? | Phát hiện sớm các thiết bị không tuân thủ |
| Khôi phục | Điều gì xảy ra khi người dùng bị khóa quyền truy cập? | Giúp hỗ trợ nhanh hơn và an toàn hơn |
| Vòng đời | Điều gì xảy ra trong quá trình sửa chữa, di chuyển hoặc thanh lý? | Bảo vệ dữ liệu khi thay đổi thiết bị |
Bảng này thể hiện sự khác biệt giữa “mã hóa có sẵn” và “mã hóa thực sự được quản lý”.
Windows: Quản lý BitLocker và Mã hóa thiết bị
Trên Windows, mã hóa gốc thường là BitLocker hoặc mã hóa thiết bị tự động.
Tổng quan về BitLocker của Microsoft ↗ giải thích rằng BitLocker bảo vệ các ổ đĩa khỏi truy cập ngoại tuyến, đặc biệt khi thiết bị bị mất, đánh cắp hoặc ngừng hoạt động. Đối với môi trường được quản lý, điều quan trọng không chỉ là bật BitLocker. Cần bảo đảm có chính sách, phương thức khôi phục và quy trình báo cáo phù hợp.
Một chính sách mã hóa Windows thực tế cần xác định:
- những ổ đĩa nào phải được mã hóa;
- liệu chỉ bảo vệ bằng TPM có đủ hay không;
- liệu người dùng có rủi ro cao có bắt buộc phải dùng PIN hay không;
- nơi sao lưu khóa khôi phục;
- ai có thể truy xuất khóa khôi phục;
- cách báo cáo mã hóa thất bại hoặc bị tạm ngừng.
Lập kế hoạch khôi phục rất quan trọng. Tổng quan về khôi phục BitLocker của Microsoft ↗ giải thích các tùy chọn khôi phục khác nhau, bao gồm mật khẩu khôi phục, khóa khôi phục, gói khóa và tác nhân khôi phục dữ liệu. Các nhóm nên ghi chép tùy chọn nào được phép trước khi xảy ra tình trạng khóa truy cập thực tế.
macOS và thiết bị Apple: Quản lý FileVault và Bảo vệ dữ liệu
Trên macOS, mã hóa gốc xoay quanh FileVault. Hướng dẫn của Apple về quản lý FileVault bằng quản lý thiết bị ↗ giải thích cách các tổ chức có thể bắt buộc sử dụng FileVault, kiểm soát việc người dùng trì hoãn, quản lý việc khóa khôi phục có được hiển thị cho người dùng hay không và lưu ký khóa khôi phục cá nhân thông qua quản lý thiết bị.
Đối với iPhone, iPad và các nền tảng Apple mới hơn, mã hóa gắn chặt với Bảo vệ dữ liệu. Tổng quan về Mã hóa và Bảo vệ dữ liệu ↗ của Apple giải thích cách thiết bị Apple bảo vệ dữ liệu người dùng và doanh nghiệp nếu thiết bị bị mất, đánh cắp hoặc xâm phạm.
Đối với môi trường Apple, việc quản lý nên tập trung vào:
- bắt buộc sử dụng FileVault trong quá trình thiết lập khi phù hợp;
- lưu ký khóa khôi phục vào hệ thống quản lý được phê duyệt;
- luân phiên khóa khôi phục sau khi sử dụng;
- xác nhận những người dùng nào có thể mở khóa các ổ đĩa được mã hóa;
- ghi chép điều gì xảy ra trong quá trình di chuyển hoặc phân công lại thiết bị.
Rủi ro chính là cho rằng “thiết bị Apple đã được mã hóa” đồng nghĩa với việc tổ chức đã kiểm soát được việc khôi phục và báo cáo. Đây là những câu hỏi riêng biệt.
Android: Quản lý mã hóa thông qua chính sách thiết bị
Thiết bị Android cũng có mã hóa gốc. Mã hóa dựa trên tệp của Android cho phép các tệp khác nhau được mã hóa bằng các khóa khác nhau, và Android Open Source Project giải thích mô hình này trong tài liệu về mã hóa dựa trên tệp ↗.
Đối với thiết bị doanh nghiệp, quản lý mã hóa thường được xử lý thông qua Android Enterprise. Hướng dẫn của Google về quản lý Android ↗ giải thích rằng các tổ chức có thể bắt buộc áp dụng các chính sách bảo mật như khóa màn hình và mã hóa bộ nhớ thông qua một giải pháp quản lý.
Quản lý mã hóa Android cần xác định:
- những thiết bị nào được phép sử dụng cho công việc;
- thiết bị được quản lý hoàn toàn hay là BYOD có hồ sơ công việc;
- mức độ bảo mật khóa màn hình cần thiết;
- cách khóa hoặc xóa dữ liệu trên thiết bị bị mất;
- cách giám sát trạng thái tuân thủ;
- liệu các thiết bị cũ có còn đáp ứng yêu cầu bảo mật hay không.
Mã hóa Android mạnh nhất khi kết hợp với đăng ký thiết bị, chính sách màn hình khóa, yêu cầu cập nhật và xóa dữ liệu từ xa.
Quản lý khóa mới là vấn đề quản lý thực sự
Mã hóa phụ thuộc vào khóa. Điều này nghe có vẻ hiển nhiên, nhưng nhiều chương trình mã hóa thất bại vì quản lý khóa yếu kém.
Hướng dẫn quản lý khóa ↗ của NIST bao quát việc lập kế hoạch, bảo vệ, vòng đời và quản trị tài liệu khóa mật mã. Đối với mã hóa gốc, câu hỏi thực tế thường là: khóa khôi phục được lưu ở đâu, và ai có thể sử dụng chúng?
Một quy trình khóa khôi phục tốt cần trả lời:
1. Khóa được lưu ký ở đâu? 2. Khóa được lưu tự động hay thủ công? 3. Ai có thể truy xuất khóa? 4. Việc truy xuất có được ghi nhật ký không? 5. Khóa có được luân phiên sau khi sử dụng không? 6. Điều gì xảy ra khi thiết bị ngừng sử dụng? 7. Điều gì xảy ra nếu hệ thống quản lý thay đổi?
Không lưu khóa khôi phục trong ảnh chụp màn hình, bảng tính, ổ đĩa dùng chung hoặc ghi chú cá nhân. Quyền truy cập khôi phục cần được kiểm soát, ghi nhật ký và giới hạn.
Trình tự triển khai thực tế
Quản lý mã hóa gốc sẽ dễ hơn khi được triển khai theo từng giai đoạn.
Bước 1: Kiểm kê thiết bị
Liệt kê máy tính xách tay, máy tính để bàn, điện thoại, máy tính bảng và ổ đĩa di động có thể lưu trữ dữ liệu doanh nghiệp.
Bước 2: Xác định phạm vi bắt buộc
Quyết định những loại thiết bị nào phải sử dụng mã hóa gốc và những ngoại lệ nào được phép.
Bước 3: Chọn chính sách nền tảng
Thiết lập quy tắc cho BitLocker, FileVault, Android và các nền tảng khác trước khi triển khai rộng rãi.
Bước 4: Cấu hình lưu ký khóa khôi phục
Đảm bảo khóa khôi phục được lưu trong hệ thống được phê duyệt trước khi người dùng phụ thuộc vào chúng.
Bước 5: Thử nghiệm với một nhóm nhỏ
Kiểm tra khôi phục, xung đột chính sách, di chuyển thiết bị và truyền thông với người dùng.
Bước 6: Thực thi dần dần
Chuyển từ chế độ chỉ báo cáo sang thực thi sau khi giải quyết các vấn đề trong giai đoạn thử nghiệm.
Bước 7: Giám sát liên tục
Xem xét trạng thái mã hóa, bảo vệ bị tạm ngừng, lưu ký thất bại, thiết bị không được quản lý và các sự kiện khôi phục.
Trình tự này tránh sai lầm phổ biến nhất: bật mã hóa trên diện rộng trước khi việc khôi phục được kiểm tra.
Những gì cần báo cáo với cấp lãnh đạo
Lãnh đạo bảo mật không cần mọi cài đặt kỹ thuật. Họ cần cái nhìn rõ ràng về phạm vi, rủi ro và mức độ sẵn sàng.
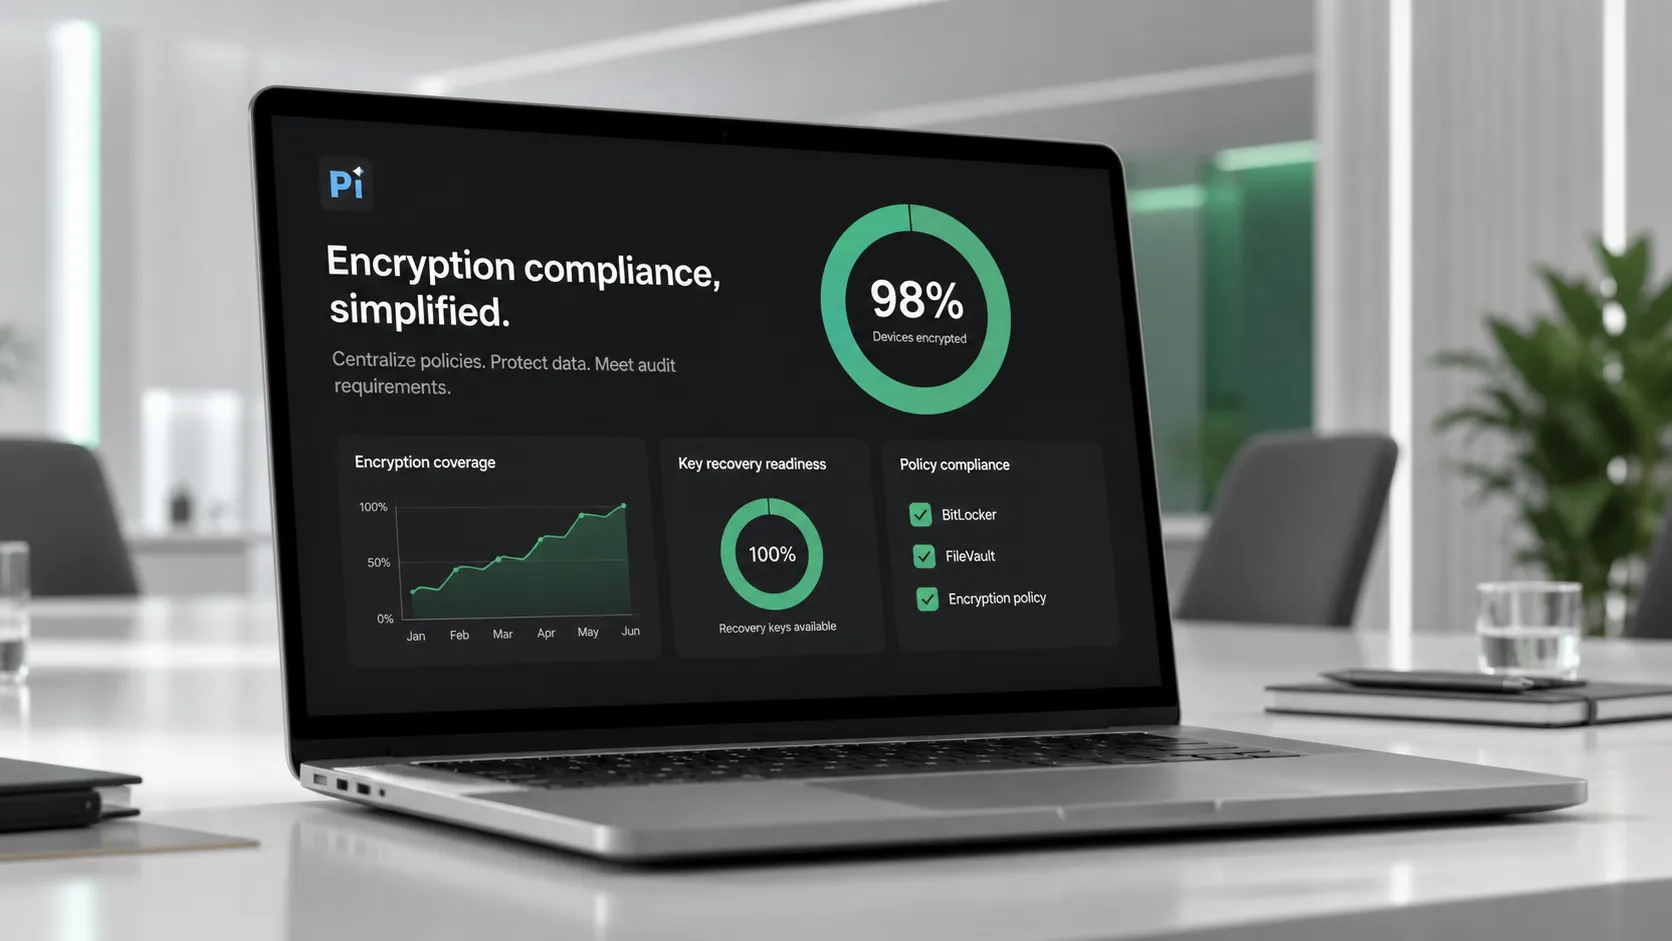
Một báo cáo hữu ích về mã hóa gốc nên hiển thị:
- tỷ lệ phần trăm thiết bị được quản lý đã được mã hóa;
- số lượng thiết bị thiếu khóa khôi phục;
- thiết bị có mã hóa bị tạm ngừng hoặc thất bại;
- người dùng hoặc nhóm có rủi ro cao chưa được bao phủ;
- các sự kiện khôi phục trong kỳ báo cáo;
- thiết bị đang chờ thanh lý hoặc xóa dữ liệu;
- các ngoại lệ chính sách và người phụ trách.
Nếu bạn cần giải thích phạm vi mã hóa cho ban điều hành hoặc khách hàng, bạn có thể biến chính sách mã hóa gốc thành bài thuyết trình sẵn sàng cho các bên liên quan với Pi ↗.Hãy sử dụng công cụ này để báo cáo phạm vi, rủi ro, mức độ sẵn sàng khôi phục và các bước tiếp theo mà không biến bộ slide thành một mớ nội dung kỹ thuật.
Khi mã hóa gốc là chưa đủ
Mã hóa gốc bảo vệ dữ liệu được lưu trữ, nhưng không giải quyết mọi vấn đề bảo mật.
Nó không thay thế:
- quản lý danh tính và truy cập;
- phát hiện và phản hồi tại điểm cuối;
- sao lưu và khôi phục sau thảm họa;
- quản lý bản vá;
- ngăn ngừa mất dữ liệu;
- bảo vệ chống lừa đảo giả mạo;
- kiểm soát truy cập đám mây;
- thanh lý thiết bị an toàn.
Nó cũng không bảo vệ dữ liệu sau khi người dùng được ủy quyền đã mở khóa thiết bị và truy cập tệp bình thường. Khi hệ thống đang chạy và người dùng đã được xác thực, vẫn cần các biện pháp kiểm soát khác.
Mã hóa gốc nên được xem là biện pháp kiểm soát cơ bản, không phải toàn bộ chiến lược bảo mật.
Kết luận
Quản lý mã hóa gốc là làm cho mã hóa tích hợp trở nên đáng tin cậy. Bật BitLocker, FileVault, mã hóa Android hoặc Apple Data Protection mới chỉ là khởi đầu.
Một chương trình trưởng thành xác định phạm vi, thực thi chính sách, lưu ký khóa khôi phục, giới hạn quyền truy cập khôi phục, giám sát tuân thủ và kiểm tra điều xảy ra khi thiết bị bị mất, bị khóa, được di chuyển hoặc ngừng sử dụng.
Chương trình mã hóa tốt nhất không phải là chương trình có ô chọn mạnh nhất. Đó là chương trình mà việc bảo vệ, khôi phục và báo cáo đều hoạt động khi tổ chức thực sự cần đến.
Câu hỏi thường gặp
Quản lý mã hóa gốc là gì?
Quản lý mã hóa gốc là quy trình kiểm soát các tính năng mã hóa tích hợp trên các thiết bị và nền tảng. Quy trình này bao gồm thực thi chính sách, lưu ký khóa khôi phục, giám sát tuân thủ, quy trình khôi phục và xử lý vòng đời cho các thiết bị được mã hóa.
Mã hóa gốc có giống với mã hóa toàn bộ ổ đĩa không?
Không phải lúc nào cũng vậy. Mã hóa gốc là mã hóa được tích hợp trong hệ điều hành hoặc nền tảng. Tùy thuộc vào thiết bị và hệ điều hành, nó có thể bao gồm mã hóa toàn bộ ổ đĩa, mã hóa ổ đĩa logic, mã hóa dựa trên tệp hoặc các tính năng bảo vệ dữ liệu.
Vì sao quản lý khóa khôi phục quan trọng?
Quản lý khóa khôi phục quan trọng vì dữ liệu được mã hóa có thể không thể truy cập nếu người dùng quên mật khẩu, thay đổi phần cứng kích hoạt quá trình khôi phục hoặc thiết bị được di chuyển. Khóa khôi phục cần được lưu ký an toàn, quyền truy cập cần được giới hạn và việc truy xuất cần được ghi nhật ký.
Tổ chức nên theo dõi những gì để đảm bảo tuân thủ mã hóa gốc?
Các tổ chức nên theo dõi trạng thái mã hóa, trạng thái lưu ký khóa khôi phục, tuân thủ chính sách, bảo vệ bị tạm ngừng, mã hóa thất bại, quyền sở hữu thiết bị, sự kiện khôi phục và các ngoại lệ. Các chỉ số này cho thấy liệu mã hóa có thực sự hoạt động trong toàn bộ môi trường hay không.


