欧盟《人工智能法案》解读:AI 企业在 2026 年需要了解的内容
欧盟人工智能法案是面向在 2026 年构建、购买或部署 AI 系统的公司的监管框架。对于 AI 企业而言,关键问题是哪些义务适用于每种产品、模型或工作流程。
元描述:了解欧盟人工智能法案、其合规要求、透明度义务、通用人工智能规则,以及 AI 企业在 2026 年需要了解的内容。
什么是欧盟人工智能法案?
欧盟人工智能法案根据风险对 AI 系统进行监管。它不会以同一种方式对待每个 AI 产品,而是根据使用场景对个人、公共安全、基本权利和社会的潜在影响进行分类。
低风险写作助手不会面临与用于招聘、信用评分、教育、医疗保健、执法或关键基础设施的 AI 系统相同的义务。对企业而言,这会影响产品设计、数据治理、模型评估、文档编制、用户沟通和采购。
欧盟人工智能法案为何对 AI 公司至关重要
当 AI 系统投放欧盟市场、在欧盟境内使用,或产生影响欧盟境内人员的输出时,欧盟人工智能法案可能适用于欧盟以外的地区。
这对 SaaS 供应商、API 提供商、AI 模型公司以及在面向客户或受监管的工作流程中使用生成式 AI 的企业尤为重要。它也改变了采购预期:企业买家越来越多地要求提供负责任 AI 文档、透明度和模型风险控制措施。
欧盟人工智能法案时间表:企业在 2026 年应了解什么
欧盟人工智能法案分阶段适用。根据欧盟委员会的说法,法规的不同部分在不同日期适用,因此公司不应将 2026 年视为所有义务的统一截止日期。
| 日期 | 适用内容 |
|---|---|
| 2024 年 8 月 1 日 | 欧盟人工智能法案生效 |
| 2025 年 2 月 2 日 | 一般规定、AI 素养要求和被禁止的 AI 实践开始适用 |
| 2025 年 8 月 2 日 | 通用人工智能模型和治理规则开始适用 |
| 2026 年 8 月 2 日 | 大多数人工智能法案规则(包括透明度规则)开始适用,并开始对适用规则进行执法 |
| 2027 年 12 月 2 日 | 附件 III 所列高风险 AI 系统的规则开始适用 |
| 2028 年 8 月 2 日 | 嵌入受监管产品的高风险 AI 系统规则开始适用 |
对于 AI 企业而言,2026 年尤其重要,因为透明度义务、治理预期和执法活动将变得更加相关。某些高风险义务会因系统类型而在之后适用。
理解欧盟人工智能法案的风险分级框架
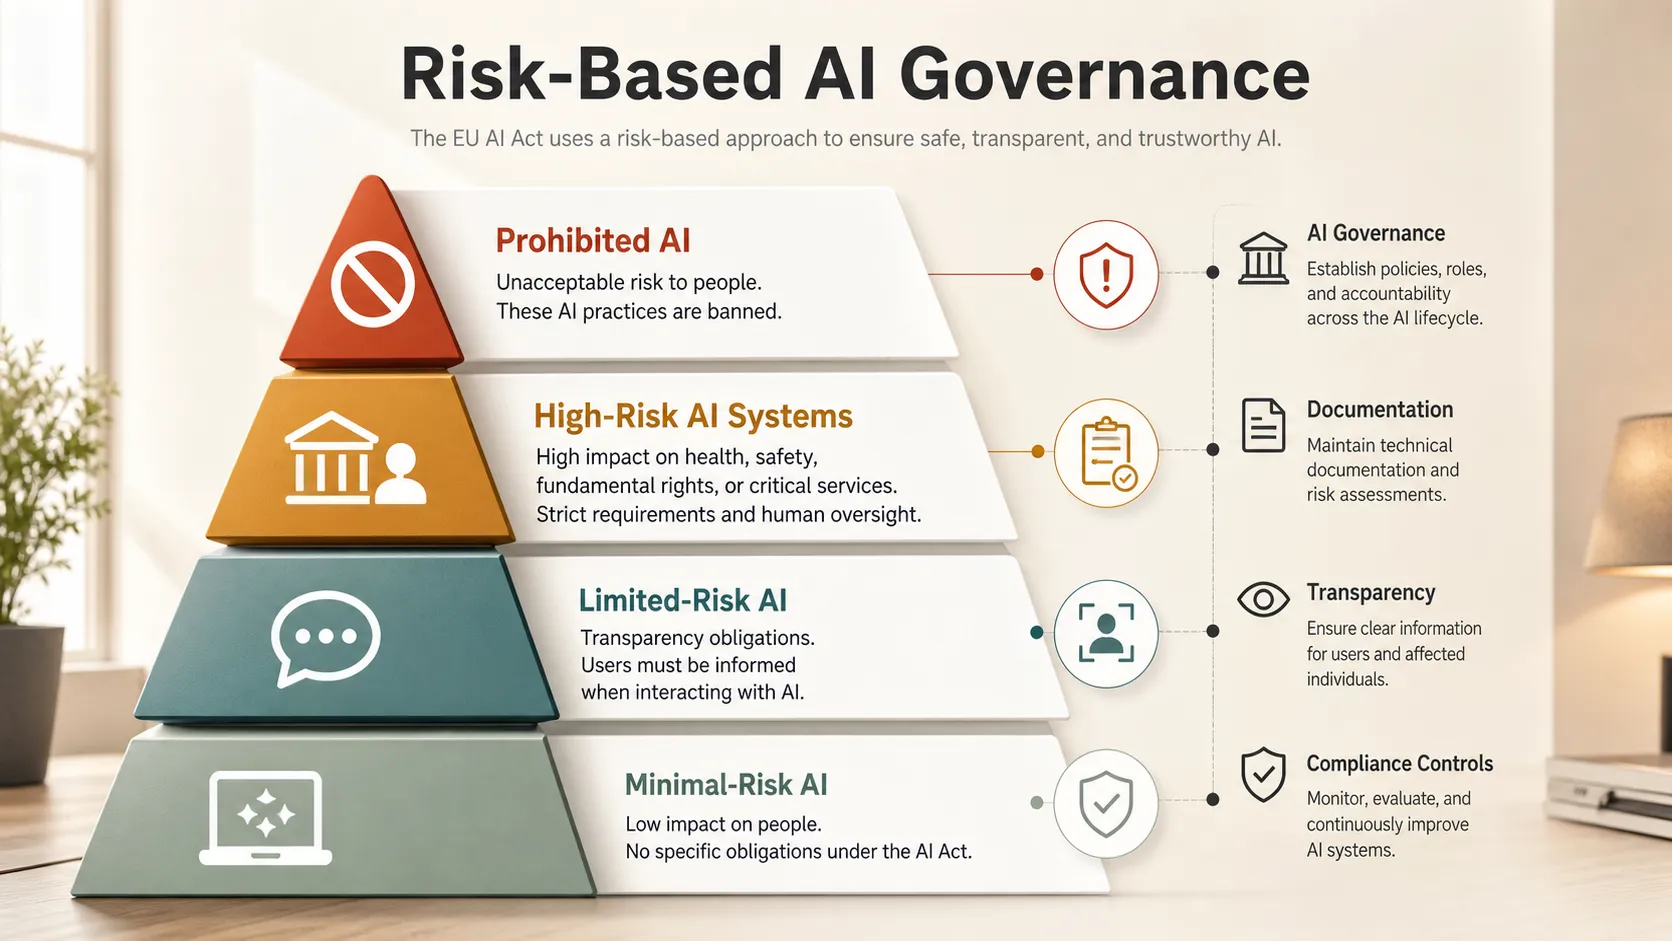
欧盟人工智能法案采用基于风险的方法。合规义务取决于 AI 系统的使用方式,而不仅仅是其底层技术。
| 风险类别 | 典型业务示例 | 合规影响 |
|---|---|---|
| 被禁止的 AI | 操纵性系统、某些社会评分、部分生物识别用途 | 通常被禁止 |
| 高风险 AI 系统 | 招聘、信贷、教育、医疗保健、关键基础设施 | 严格义务,适用日期取决于系统类型 |
| 有限风险 AI | 聊天机器人、合成媒体、AI 交互 | 透明度要求 |
| 最低风险 AI | 生产力工具、垃圾邮件过滤器、内部助手 | 较轻的义务 |
这意味着企业必须仔细梳理 AI 使用场景。同一模型在一种情境中可能是低风险,而在另一种情境中可能是高风险。
通用人工智能规则详解
通用人工智能,通常称为 GPAI,是指能够执行多种任务并且可能集成到下游系统中的模型。大语言模型和多模态模型是常见示例。
根据欧盟人工智能法案,GPAI 提供商的义务自 2025 年 8 月 2 日起开始适用。要求可能包括技术文档、向下游提供商提供信息、与版权相关的政策,以及对具有系统性风险的先进模型进行风险管理。
对于通过 API 或第三方平台使用 GPAI 的公司而言,供应商尽职调查至关重要。团队应了解使用的是哪种模型、有哪些文档、如何处理输出,以及提供商是否支持企业 AI 治理。
生成式 AI 的透明度要求
透明度是欧盟人工智能法案的核心主题。用户应在相关情境中知道自己何时在与 AI 交互,或正在查看AI 生成内容。
欧盟委员会指出,人工智能法案下的透明度规则自 2026 年 8 月 2 日起开始适用。对于生成式 AI,这可能影响面向客户的聊天机器人、合成媒体、文档、演示文稿、报告以及 AI 输出会影响决策的工作流程。
透明度并不意味着每个 AI 功能都需要警告横幅。它意味着企业应避免误导,并在涉及 AI 时提供恰当的背景说明。
高风险 AI 系统的要求
高风险 AI 系统将面临欧盟人工智能法案中最严格的一些义务;根据系统类型,关键规则的适用时间可能晚于通用的 2026 年日期。
这些系统通常会影响权利、机会、安全或获得基本服务的机会。示例包括就业、教育、医疗保健、信贷、关键基础设施、移民和执法。
常见要求可能包括风险管理、数据治理、技术文档、人工监督、准确性措施、日志记录、监控以及清晰的使用说明。团队应在法定截止日期前做好准备,因为高风险 AI 需要跨职能治理。
企业实用合规清单
AI 合规应被视为一项运营规范,而非一次性的法律审查。为 2026 年做准备的公司应建立可在产品和团队间扩展的可重复流程:
- 建立 AI 系统、模型、供应商、数据集和使用场景清单。
- 根据欧盟人工智能法案风险框架对每个 AI 系统进行分类。
- 确定您的公司是提供商、部署者、进口商、分销商还是下游用户。
- 审查 GPAI 依赖项、API 提供商和模型文档。
- 在需要时为 AI 交互和 AI 生成内容添加透明度提示。
- 为敏感或高影响力决策建立人工监督。
- 培训相关团队,并随着指导意见的演变更新政策。
目标是让 AI 的采用更具持久性、更值得信赖,并为企业应用做好准备。
欧盟人工智能法案与GDPR:有什么不同?
欧盟人工智能法案和 GDPR 有关联,但并不相同。GDPR 主要侧重于个人数据保护,而欧盟人工智能法案侧重于 AI 系统风险、透明度、安全、治理和问责。
一家公司可能需要同时遵守两者。例如,AI 招聘工具可能会根据 GDPR 处理个人数据,同时也会根据欧盟人工智能法案被视为高风险 AI 系统。
欧盟人工智能法案如何影响 AI 演示和生产力工具
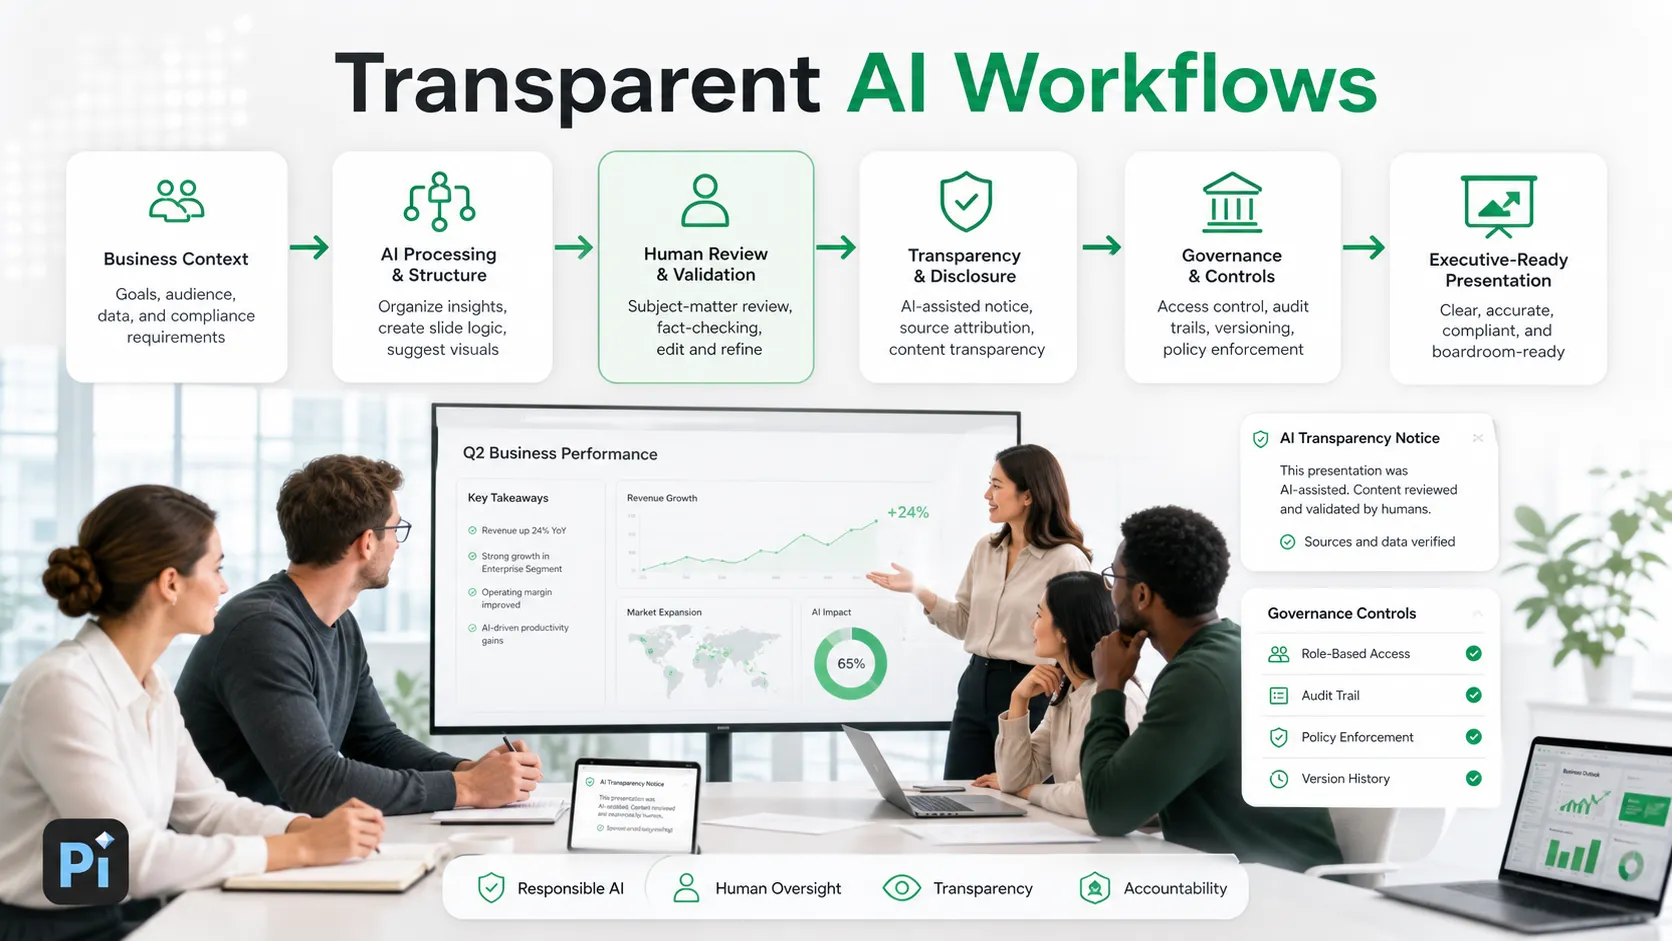
AI 生产力工具广泛用于演示文稿、文档、图像、客户支持、研究和企业工作流程。许多工具可能属于较低风险或有限风险类别,但仍需要负责任的设计。
对于 AI 演示工具而言,负责任的 AI 始于帮助用户清晰地组织信息,而不只是生成精美的视觉效果。商业演示文稿可能包含市场分析、销售讯息、财务假设或战略建议,因此人工审查仍然不可或缺。
生成幻灯片、文档或图像的工具应让人们能够理解 AI 的参与情况。对于 Pi 等 AI 演示工具,更有力的定位是帮助团队将业务背景转化为结构化、可审查的演示文稿,同时在工作流程中保留人工判断。
结论
欧盟人工智能法案不仅是一项欧洲政策里程碑,也表明 AI 治理正成为企业运营的常规组成部分。
公司应从可见性入手:了解 AI 在何处使用、影响什么、由谁负责以及存在哪些控制措施。最能为欧盟人工智能法案做好准备的企业,将是那些在客户、监管机构或采购团队提出要求之前,就将负责任 AI 融入日常工作流程的企业。
常见问题(FAQ)
问:用简单的话说,什么是欧盟人工智能法案?
答:欧盟人工智能法案是一项基于风险的 AI 法规,为如何在欧盟境内或影响欧盟的情况下开发、销售和使用 AI 系统制定规则。
问:欧盟人工智能法案是否适用于欧洲以外的公司?
答:如果公司将 AI 系统投放欧盟市场、为欧盟用户提供服务,或生成在欧盟使用的 AI 输出,则可能适用。
问:欧盟人工智能法案下的高风险 AI 系统是什么?
答:高风险 AI 系统是用于就业、教育、医疗保健、信贷、关键基础设施、执法和获得基本服务等敏感领域的 AI 应用。
问:SaaS 公司应如何为 2026 年的欧盟人工智能法案合规做好准备?
答:SaaS 公司应盘点 AI 功能、划分风险等级、审查 GPAI 供应商、记录模型行为、添加透明度提示、建立人工监督,并创建内部 AI 治理流程。


