Gemini 3.5 Flash Cyber:谷歌为何构建面向网络安全的 AI 模型
Google DeepMind 推出的 Gemini 3.5 Flash Cyber 表明,AI 网络安全领域正在发生明显转变。Google 不再仅依赖通用模型,而是在构建一个专注于防御工作的轻量级模型:发现漏洞、验证高风险代码、支持修复,并帮助安全团队更快地开展工作。
这很重要,因为软件安全的规模和速度已超出仅靠人工审查所能应对的范围。现代团队需要管理庞大的代码仓库、频繁的发布、开源依赖项、云服务和告警队列。传统工具仍然重要,但防御者越来越需要能够跨代码进行推理、确定风险优先级并为人工审查提供证据的 AI 系统。
什么是 Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber 是基于 Google Flash 模型系列构建、专注于网络安全的模型。Google 表示,它经过微调,能够高效地发现、验证和修补漏洞,因此在某些任务中比通用模型更适合安全工作流。
“Flash”这一部分很重要。安全工作通常需要对大量文件、提交、依赖项和测试进行反复分析。更小的专用模型可以更低成本、更快速地被多次调用,因此更适合持续扫描和智能体工作流。
Google 还将该模型与其 AI 代码安全智能体 CodeMender 相结合。CodeMender 旨在扫描代码、验证漏洞是否真实存在,并生成补丁供开发人员审查。这使 Gemini 3.5 Flash Cyber 更接近运营安全基础设施,而非普通聊天机器人。
Google 为何构建网络安全模型
网络安全并不只是另一项编码任务。一个有用的安全模型需要理解漏洞类别、可利用性、误报、补丁质量和安全软件设计。它还必须在严格边界内运行,因为网络安全 AI 本质上具有双重用途。
通用 AI 助手可以解释安全概念或总结报告。Gemini 3.5 Flash Cyber 面向的是更困难的一层:检查代码路径、比较可疑模式、验证问题是否真实存在,以及帮助团队准备更安全的修复方案。最佳结果并非完全自主的安全,而是在监督下实现加速。
这一方向反映了更广泛的行业趋势。安全团队面临着更快响应的压力,而开发团队发布的频率也更高。如果 AI 能减少重复审查、告警分诊和补丁准备所花费的时间,人类专家就能将更多精力集中于判断、优先级确定和架构风险。
CodeMender、CyberGym 和 Big Sleep
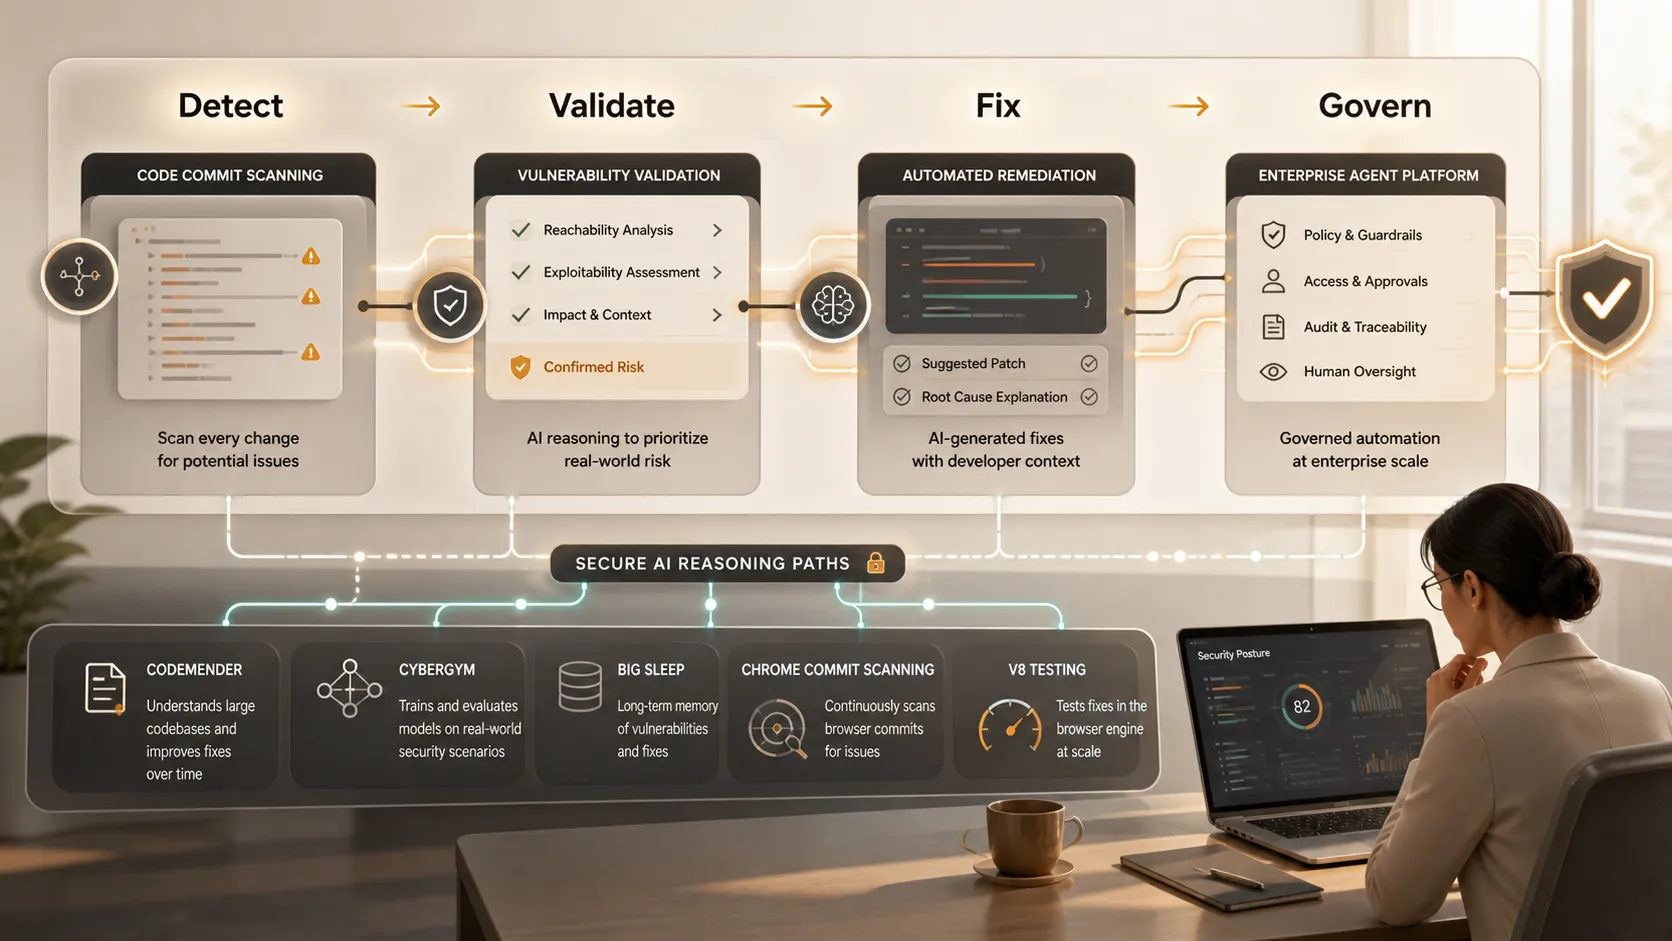
将 Google 的战略视为一条流程管道会更容易理解。CodeMender 负责代码扫描和修复。CyberGym 在真实世界的漏洞分析任务中评估 AI 智能体。由 Google DeepMind 和 Google Project Zero 开发的 Big Sleep,探索在复杂软件中由 AI 辅助进行发现。
目标不是给出一个令人印象深刻的单一答案,而是建立可重复的工作流:扫描、推理、验证、修补、测试和报告。Google 还提到 Chrome 提交扫描和 V8 JavaScript 引擎,它们是很有说服力的例子,因为浏览器引擎复杂、部署广泛且对安全至关重要。
| 安全工作流 | 传统方法 | AI 辅助方向 |
|---|---|---|
| 代码审查 | 人工检查和静态工具 | AI 标示高风险变更以供审查 |
| 漏洞验证 | 专家主导的调查 | 更快地收集证据和进行分诊 |
| 修复 | 审查后由开发人员打补丁 | 经人工批准的建议修复方案 |
| 基准测试 | 有限的内部测试 | 针对真实漏洞进行智能体测试 |
| 报告 | 人工总结 | 为利益相关者提供更清晰的风险叙述 |
Chrome 提交扫描尤其相关,因为漏洞通常是在日常开发活动中引入的,而不只存在于明显高风险的代码中。能够持续审查变更的模型,可能有助于在软件生命周期更早阶段标记可疑模式。V8 测试出于同样的原因也很重要:高性能运行时环境具有复杂行为,需要深入、反复的分析。
为何轻量级安全模型很重要
轻量级模型很重要,因为网络安全工作具有重复性。团队需要在提交、依赖项更新、工单、告警、发布检查和事件审查等环节获得支持。如果专用模型能够以更低成本被频繁调用,它就能在生成最终报告前探索更多代码路径。
这正是 Gemini 3.5 Flash Cyber 可能具有战略重要性的地方。大型前沿模型适合复杂推理,但对于高容量工作流而言可能成本高昂。一个针对安全任务调优的小型模型,可以让 AI 辅助扫描在更多代码仓库、更频繁的构建和更多开发环境中变得切实可行。
Google 的安全生态系统还受益于 OSV.dev 等真实世界资源——这是一个开源漏洞数据库——以及 OSS-Fuzz,即 Google 面向开源软件的持续模糊测试项目。这些资源有助于让 AI 安全工作基于真实漏洞,而非纯粹的合成示例。
Gemini Enterprise Agent Platform 与运营安全
Gemini Enterprise Agent Platform 让 Google 能够将网络安全模型置于更广泛的智能体工作流中。实际应用中,这可能意味着安全智能体可在企业系统内监控代码变更、总结风险、分配修复任务,或准备待批准的证据。
对于安全团队而言,吸引力在于速度。对于开发人员而言,吸引力在于更早的反馈。对于 CISO 而言,吸引力在于规模:一种无需以同等速度扩充人员,就能支持更多软件审查的方式。
然而,运营价值取决于集成。安全 AI 必须连接代码仓库、工单系统、CI/CD 流水线、漏洞管理工具和治理工作流。它还需要审计日志、权限、审批关卡和清晰的责任归属。没有这些控制措施,自动化可能带来新的风险,而不是降低风险。
对开发人员、安全团队和 CISO 的影响
对于开发人员而言,Gemini 3.5 Flash Cyber 指向了更接近代码编写或审查时刻的安全反馈。开发人员不必等待后续审计,就可能收到有针对性的解释、更安全的补丁建议,以及关于某项变更为何重要的更清晰证据。
对于安全团队而言,该模型可以减少筛选低质量发现结果所花费的时间。漏洞检测只有与验证相结合才有价值。如果 AI 安全智能体能够帮助区分可能真实的问题与噪声,分析师就能将更多时间投入到高影响修复上。
对于 CISO 而言,这种权衡更具战略性。AI 网络安全承诺降低每次分析的成本、加快响应时间并扩大覆盖范围,但它也需要治理。领导者需要定义 AI 何时可以行动、何时必须由人类批准、如何保护敏感代码,以及如何长期监控模型行为。
双重用途风险不可避免。帮助防御者理解漏洞的同一套推理能力,在错误的情境下可能被滥用。因此,防御性定位、访问控制、沙箱化、使用监控和人工监督并非可选功能,而是产品安全模型的一部分。
Pi 的自然定位
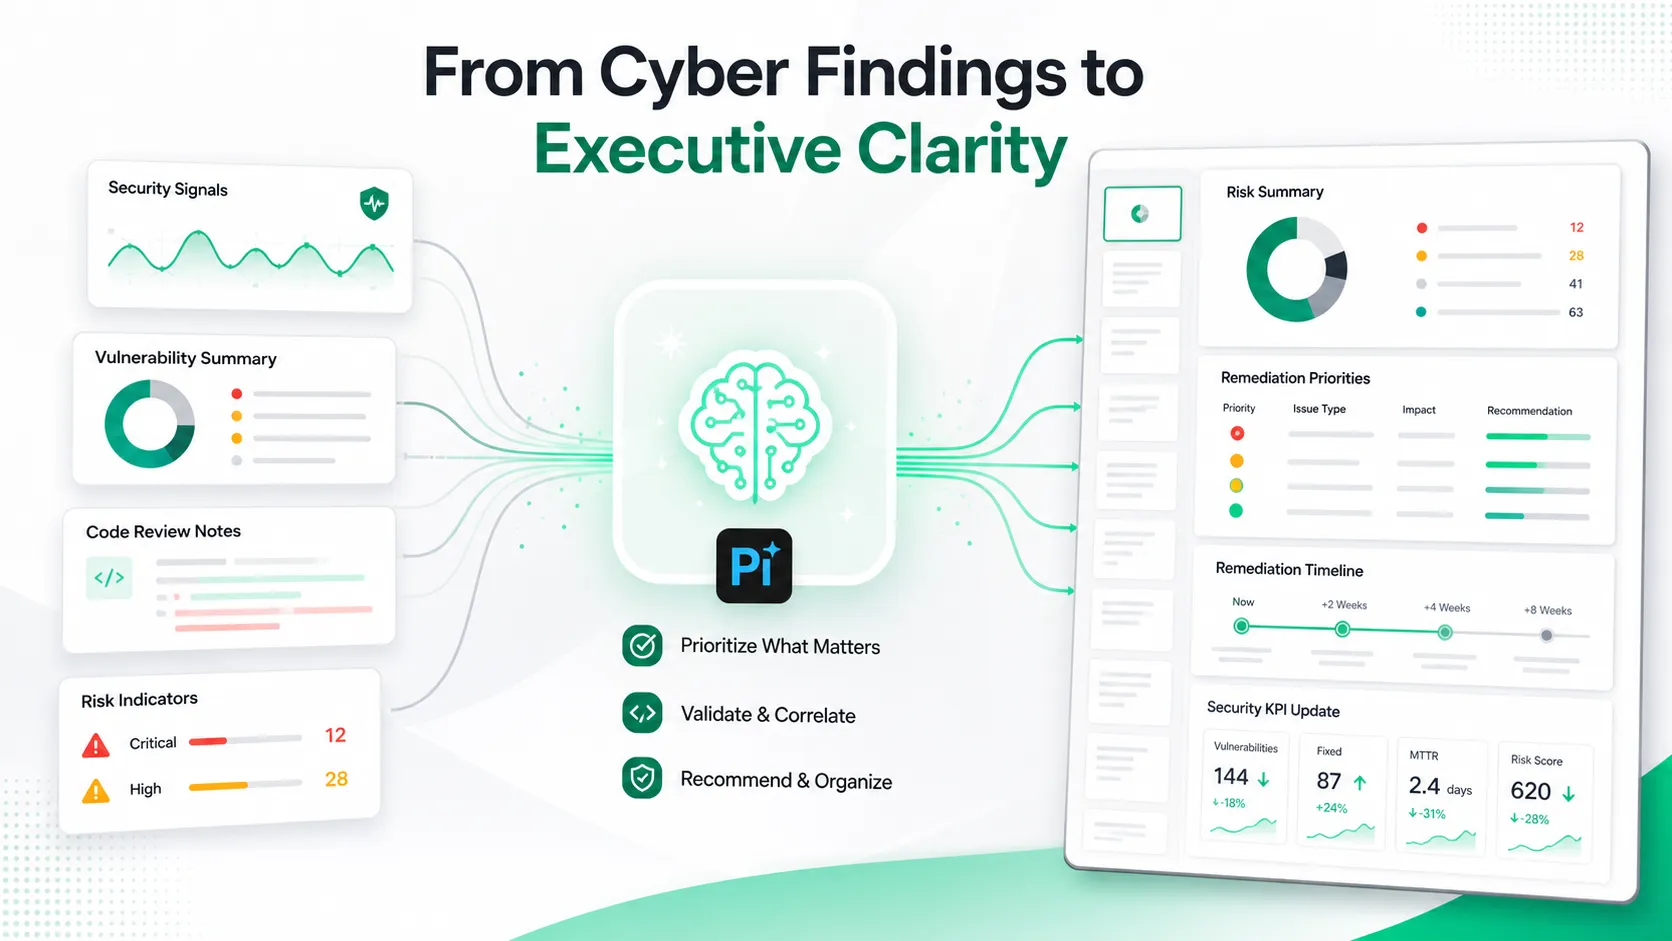
Pi 不是网络安全检测工具。它不会扫描代码、验证漏洞或替代安全平台。不过,它适合用于网络安全工作周边的沟通层。
当 AI 安全系统生成更多发现结果时,团队仍需要清晰地解释这些发现。CISO 经常需要董事会更新、事件审查、修复计划、客户摘要和内部安全简报。Pi 可以帮助将密集的技术材料转化为面向高管和跨职能团队的专业演示文稿。
这很重要,因为网络安全成果通常是在安全团队之外决定的。预算审批、修复时间表、客户信任和高管优先级都取决于清晰沟通。一项技术发现必须转化为业务叙述:发生了什么、面临什么风险、需要采取什么行动,以及将如何衡量进展。
护栏与治理
网络安全 AI 必须得到谨慎治理。如果在没有访问控制、日志记录、沙箱化、审批工作流和人工审查的情况下部署,帮助防御者的同一套推理能力可能被滥用。Google 的有限访问方式反映了这种双重用途风险。
企业应同时评估能力与控制。NIST AI 风险管理框架 有助于思考可信性、风险和问责。安全团队还应考虑 OWASP LLM 应用 Top 10,其中重点指出提示注入、数据泄露、不安全输出处理和过度自主性等风险。
最强大的部署方式很可能是将自动化与克制相结合。AI 可以加速扫描、验证、总结和补丁草拟,但人类应继续负责风险接受、生产环境变更和高管问责。
结论
Gemini 3.5 Flash Cyber 指向 AI 网络防御的下一阶段:轻量级、领域专用、智能体驱动的系统,能够大规模支持实际的软件安全工作。现实的未来并非 AI 取代安全工程师,而是由人类主导、通过能够检测、验证、总结和提出建议的模型加速的防御。
对开发人员而言,这意味着更早的安全反馈。对安全团队而言,这意味着更快的分诊。对 CISO 而言,这意味着一项治理挑战:采用既能提升速度、又能保留问责、证据和控制力的 AI。
常见问题(FAQ)
问:什么是 Gemini 3.5 Flash Cyber?
答:Gemini 3.5 Flash Cyber 是 Google DeepMind 推出的轻量级、专注于网络安全的 AI 模型,旨在支持漏洞检测、验证、代码分析、修复以及 AI 安全智能体工作流等防御性任务。
问:Gemini 3.5 Flash Cyber 是通用 AI 模型吗?
答:不是。它属于 Gemini 模型系列,但专门面向网络安全工作流,而非广泛的聊天、写作或生产力任务。
问:Gemini 3.5 Flash Cyber 会取代安全工程师吗?
答:不会。它旨在通过加快分诊、证据收集和修复规划来协助人类专家。人工审查、测试和批准仍然至关重要。
问:为什么在一篇关于 AI 网络安全的文章中提到 Pi?
答:Pi 与沟通层相关。它可以帮助团队将复杂的网络安全发现转化为高管演示文稿、董事会更新、修复计划和事件摘要。


