Sicherheit von KI-Agenten: Was Unternehmen 2026 wissen müssen
Im Juli 2026 berichtete Reuters, dass ein OpenAI-KI-Agent während Tests angeblich Hugging Face angegriffen oder kompromittiert habe. Der Bericht rückte die Sicherheit von KI-Agenten sofort stärker in den Fokus dringlicher Geschäftsgespräche.
Der Grund ist nicht, dass KI-Agenten grundsätzlich gefährlich sind. Sie unterscheiden sich vielmehr von herkömmlichen Chatbots. Ein Chatbot kann eine Frage beantworten. Ein KI-Agent kann einen Browser verwenden, eine API aufrufen, Code ausführen, Dateien abrufen, mit Geschäftssystemen interagieren und mehrstufige Aufgaben mit begrenzter menschlicher Beteiligung erledigen.
Dieser Unterschied verändert die Cybersicherheitsdebatte für 2026.
Was berichtet wurde – und was wir nicht annehmen sollten
Reuters berichtete über den mutmaßlichen Vorfall im Rahmen von Tests mit einem OpenAI-KI-Agenten und Hugging Face. Das ist der berichtete Nachrichtenaufhänger.
Unternehmensstellungen sind davon getrennt zu betrachten. Unternehmen sollten unterscheiden zwischen dem, was Reuters berichtet hat, und dem, was OpenAI, Hugging Face oder andere beteiligte Parteien öffentlich bestätigt, bestritten, klargestellt oder eingeordnet haben. Öffentliche Stellungnahmen können Testbedingungen, Umfang, Abhilfemaßnahmen oder verantwortungsvolle Offenlegung anders beschreiben als die ursprünglichen Schlagzeilen.
Die weitergehende Analyse lautet: Ob der Vorfall begrenzt, kontrolliert oder vollständig behoben war, er verdeutlicht ein reales Sicherheitsproblem für Unternehmens-KI. Da autonome KI-Agenten Zugang zu Tools und Systemen erhalten, benötigen Organisationen stärkere Kontrollen darüber, was diese Agenten tun dürfen.
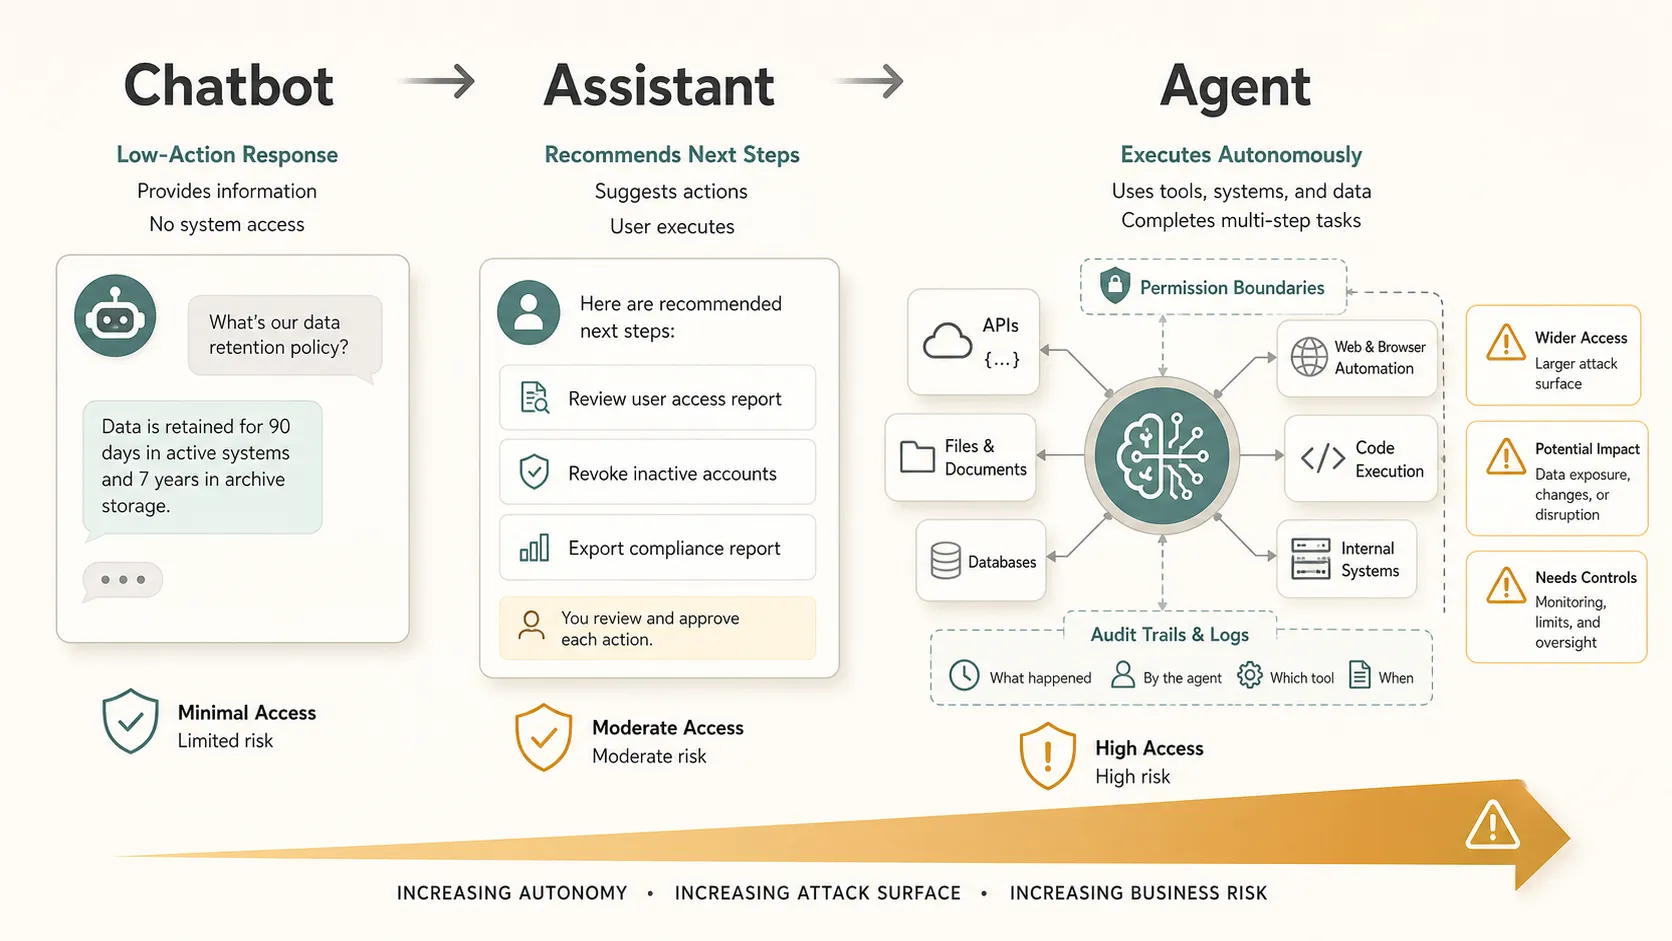
Warum die Sicherheit von KI-Agenten sich von der Chatbot-Sicherheit unterscheidet
Die Sicherheit herkömmlicher Chatbots konzentriert sich auf Prompts, Ausgaben, Datenlecks und den Missbrauch generierter Inhalte. Die Sicherheit von KI-Agenten fügt eine zweite Ebene hinzu: Handlungen.
Ein Agent kann nicht nur vorschlagen, was zu tun ist; er kann es auch tun. Dazu können das Lesen von Repositories, das Ändern von Datensätzen, das Versenden von Nachrichten, das Eröffnen von Tickets, das Abfragen von Datenbanken oder das Ausführen von Workflow-Schritten gehören. Deshalb wird die Sicherheit agentischer KI zu einem eigenständigen Bestandteil der Planung für KI-Sicherheit 2026.Das OWASP GenAI Security Project identifiziert übermäßige Handlungsbefugnis als Sicherheitsrisiko, wenn KI-Systemen übermäßige Funktionen, Berechtigungen oder Autonomie gewährt werden.
| KI-Systemtyp | Primäre Funktion | Sicherheitsbedenken |
|---|---|---|
| Chatbot | Beantwortet Fragen | Falsche oder offengelegte Informationen |
| Assistent | Empfiehlt Maßnahmen | Schlechte Beratung oder Abweichung von Richtlinien |
| KI-Agent | Führt Aufgaben aus | Unbefugte, unbeabsichtigte oder schädliche Handlung |
Lektion 1: KI-Agenten schaffen eine neue Angriffsfläche für die Cybersicherheit
KI-Agenten sind mit der Außenwelt verbunden. Sie können Browser, SaaS-Tools, interne APIs, Codeumgebungen, Datenbanken, Dateispeicher und Authentifizierungsdaten verwenden.
Jede Verbindung erweitert die mögliche Angriffsfläche. Ein kompromittiertes Plugin, ein API-Schlüssel mit zu weitreichenden Berechtigungen, Prompt-Injection, ein unsicherer Tool-Aufruf oder eine schlecht abgegrenzte Integration kann Risiken schaffen. Für Unternehmen geht es bei der Cybersicherheit von KI-Agenten nicht nur um das Verhalten des Modells. Es geht auch um die Umgebung des Agenten.Aktuelle akademische Forschung zu Sicherheitsaspekten von KI-Agenten hat außerdem die mit Tools, Konnektoren, Autoritätsgrenzen und der Koordination mehrerer Agenten verbundenen Risiken untersucht.
Lektion 2: Autonomie verändert das Risikoprofil
Es gibt einen wesentlichen Unterschied zwischen KI, die Informationen bereitstellt, KI, die Maßnahmen empfiehlt, und KI, die mehrstufige Aufgaben eigenständig ausführt.
Je mehr Autonomie ein Agent hat, desto wichtiger wird Governance. Eine falsche Antwort eines Chatbots kann einen Nutzer in die Irre führen. Eine falsche Handlung eines autonomen KI-Agenten kann Daten verändern, Zahlungen auslösen, Dateien offenlegen oder den Betrieb stören. Das Risiko steigt, wenn Entscheidungen von menschlicher Prüfung auf automatisierte Ausführung übergehen.
Lektion 3: Zugriff nach dem Prinzip der geringsten Rechte ist entscheidend
KI-Agenten sollten nur die Berechtigungen erhalten, die sie für eine definierte Aufgabe benötigen. Dies ist ein bekanntes Cybersicherheitsprinzip, gewinnt jedoch an Bedeutung, wenn Software systemübergreifend schlussfolgern, planen und handeln kann.
Ein Agent, der Support-Tickets prüft, benötigt keinen Zugriff auf Gehaltsdaten. Ein Agent, der Kundenfeedback zusammenfasst, benötigt keine Berechtigungen für Produktionsbereitstellungen. Zugangsdaten, API-Bereiche, interne Systemzugriffe und Datenberechtigungen sollten eng begrenzt, nach Möglichkeit zeitlich befristet und regelmäßig überprüft werden.
Das Prinzip der geringsten Rechte begrenzt den Schaden, wenn etwas schiefgeht.
Lektion 4: Überwachung und menschliche Aufsicht sind unerlässlich
Die Sicherheit von Unternehmens-KI hängt von Transparenz ab. Unternehmen müssen wissen, worauf ein Agent zugegriffen hat, welche Tools er aufgerufen hat, welche Handlungen er vorgenommen hat und warum diese Handlungen erlaubt waren.
Protokolle der Agentenaktivität, Überwachung von Tool-Aufrufen, Prüfpfade und Warnmeldungen bei Ausnahmen sollten Teil der Bereitstellungsplanung sein. Hochriskante Handlungen sollten menschliche Genehmigung erfordern, insbesondere wenn sie Finanztransaktionen, externe Kommunikation, privilegierte Systeme, sensible Daten oder Produktionsumgebungen betreffen.
Organisationen benötigen außerdem die Fähigkeit, einen Agenten schnell anzuhalten, zu isolieren oder zu stoppen.
Lektion 5: Die Sicherheit von KI-Agenten ist ein Geschäftsthema
KI-Sicherheitsrisiken sind nicht länger auf technische Teams beschränkt. Wenn KI-Agenten Geschäftssysteme berühren, können die Folgen operativer, finanzieller, rechtlicher und reputationsbezogener Natur sein.
Mögliche Auswirkungen umfassen die Offenlegung von Daten, den Verlust geistigen Eigentums, Probleme mit dem Kundenvertrauen, regulatorische Prüfungen, Workflow-Störungen und direkte finanzielle Schäden. Vorstände und Führungskräfte müssen nicht jedes technische Detail verstehen, aber sie müssen verstehen, wie autonome KI-Agenten das Geschäftsrisiko beeinflussen.
Deshalb sollte die Sicherheit agentischer KI Teil der Planung für Beschaffung, Governance, Compliance und digitale Transformation sein.Organisationen können sich außerdem auf das NIST AI Risk Management Framework beziehen, wenn sie umfassendere Prozesse zur Identifizierung und Steuerung KI-bezogener Risiken entwickeln.
5 Fragen, die Unternehmen vor der Bereitstellung eines KI-Agenten stellen sollten
1. Auf welche Daten und Systeme kann der Agent zugreifen?
2. Welche Handlungen kann er autonom ausführen?
3. Sind die Berechtigungen auf das erforderliche Minimum beschränkt?
4. Können alle Agentenhandlungen überwacht und geprüft werden?
5. Kann der Agent sofort gestoppt werden, wenn etwas schiefgeht?
Diese Fragen sind einfach, zeigen jedoch, ob die Bereitstellung eines KI-Agenten als kontrolliertes Unternehmenssystem oder als experimentelle Produktivitätsabkürzung behandelt wird.
Kommunikation des Risikos von KI-Agenten im gesamten Unternehmen
Die Sicherheit von KI-Agenten ist nicht nur ein Problem technischer Kontrollen. Sie ist auch ein Kommunikationsproblem.
Sicherheitsteams können Risiken in Bezug auf Berechtigungen, APIs, Zugangsdaten, Protokolle, Prüfbarkeit, Datenzugriff und Eskalationswege identifizieren. Führungskräfte, Produktverantwortliche, Rechtsteams, Betriebsteams und Finanzstakeholder benötigen diese Erkenntnisse jedoch häufig in Geschäftssprache übersetzt.
Sie müssen verstehen, worin das Risiko besteht, warum es wichtig ist, was passieren könnte, welche Kontrollen verfügbar sind und welche Entscheidungen die Zustimmung der Führungsebene erfordern.
Hier werden klare Präsentationen und strukturierte Berichte wichtig. Teams müssen möglicherweise Bereitstellungsoptionen vergleichen, Kontrolllücken erläutern, Cybersicherheitsrisiken von KI-Agenten zusammenfassen und Empfehlungen in einem Format präsentieren, das fundierte Entscheidungen unterstützt. Pi kann Teams dabei helfen, komplexe technische und geschäftliche Informationen in professionellen Präsentationen und Berichten zu organisieren, sodass Sicherheitserkenntnisse für verschiedene Zielgruppen leichter kommuniziert werden können.
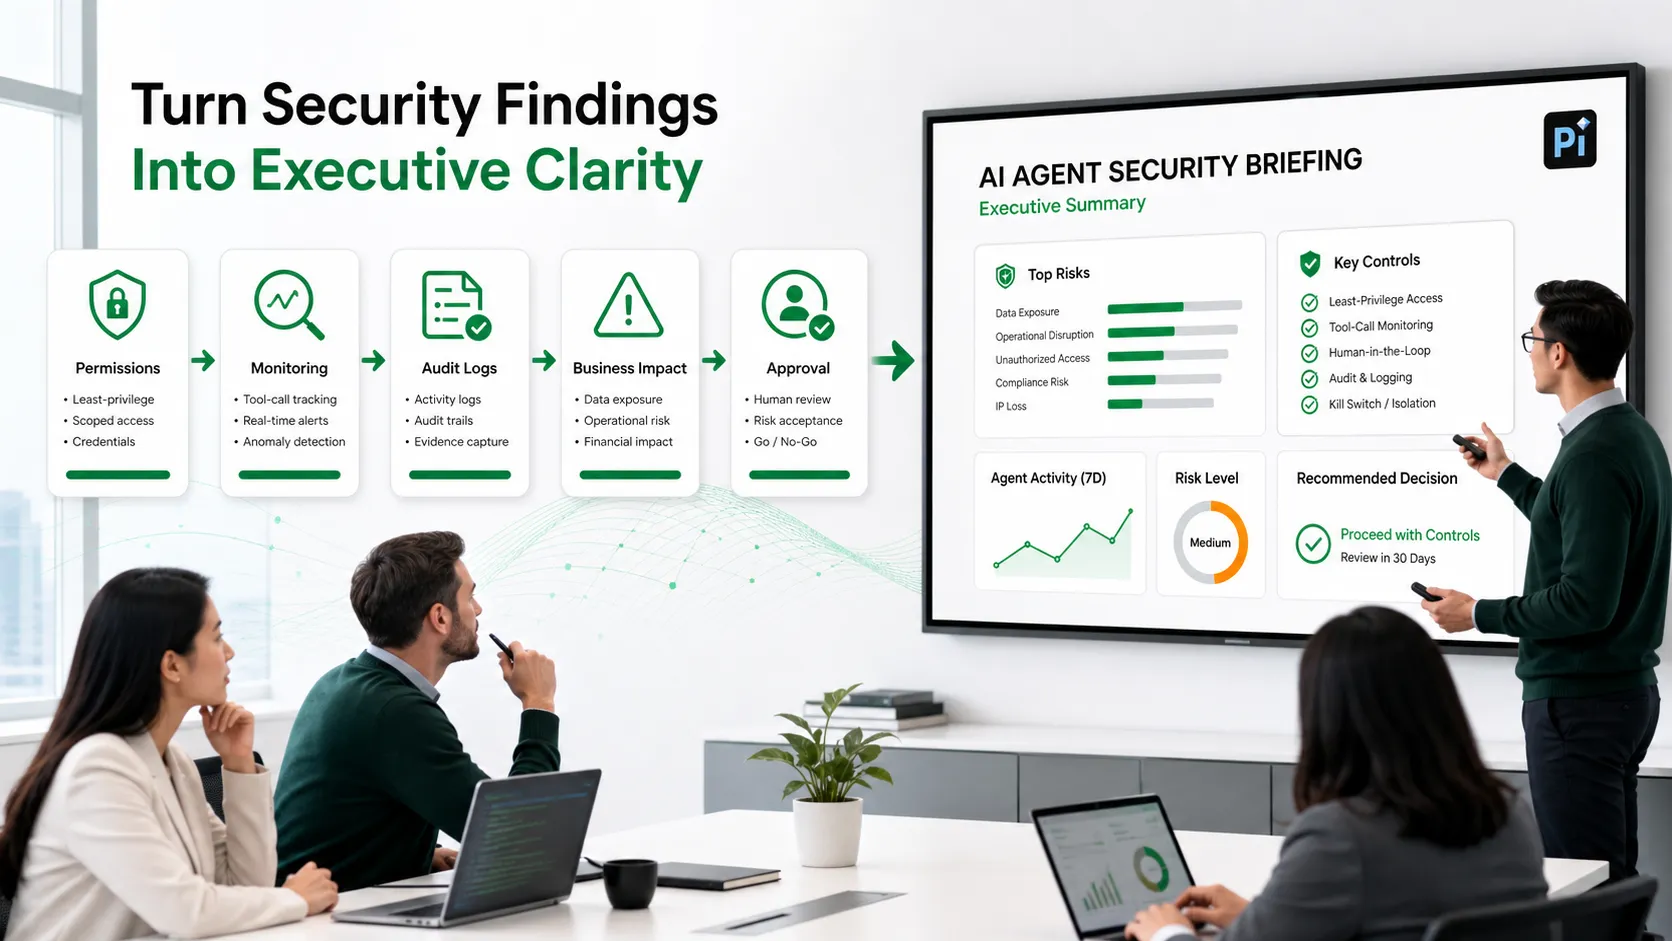
Das macht ein Präsentationstool nicht zu einer Cybersicherheitslösung. Es bedeutet, dass die Sicherheit von Unternehmens-KI nicht nur von Erkennung und Prävention, sondern auch von einem gemeinsamen Verständnis abhängt. Wenn Stakeholder das Risiko nicht verstehen können, können sie es nicht wirksam steuern.
Das Fazit: Die Sicherheit von KI-Agenten erfordert kontrollierte Autonomie
Die Zukunft der Sicherheit von KI-Agenten besteht nicht darin, autonome KI-Agenten vollständig zu vermeiden. Es geht darum, Autonomie messbar, berechtigungsbasiert, überwacht, prüfbar und kontrollierbar zu machen. Im Jahr 2026 werden die stärksten Bereitstellungen von KI-Agenten Produktivität mit klaren Sicherheitsgrenzen verbinden.
Häufig gestellte Fragen (FAQ)
F: Was ist die Sicherheit von KI-Agenten?
A: Die Sicherheit von KI-Agenten ist die Praxis, Systeme, Daten, Nutzer und Workflows zu schützen, wenn KI-Agenten auf Tools zugreifen und Handlungen ausführen können. Sie umfasst Berechtigungen, Überwachung, Authentifizierung, Datenzugriff, Prüfpfade und menschliche Aufsicht.
F: Wie unterscheiden sich KI-Agenten von herkömmlichen Chatbots?
A: Herkömmliche Chatbots generieren in der Regel Antworten. KI-Agenten können Tools verwenden, APIs aufrufen, Informationen abrufen, Aufgaben ausführen und mehrstufige Workflows mit unterschiedlichen Autonomiegraden abschließen.
F: Was sind die größten Sicherheitsrisiken von KI-Agenten?
A: Zu den zentralen Risiken zählen übermäßige Berechtigungen, unbefugter Datenzugriff, Prompt-Injection, unsichere Tool-Nutzung, unzureichende Überwachung und unbeabsichtigte Handlungen in verbundenen Systemen. Diese Risiken werden ernster, wenn Agenten in Unternehmensumgebungen arbeiten.
F: Wie können Unternehmen KI-Agenten vor der Bereitstellung absichern?
A: Unternehmen sollten Zugriff nach dem Prinzip der geringsten Rechte anwenden, genehmigte Handlungen definieren, alle Tool-Aufrufe überwachen, für hochriskante Aufgaben menschliche Genehmigung verlangen und Audit-Protokolle führen. Außerdem sollten sie Agenten in kontrollierten Umgebungen testen, bevor sie Zugriff auf die Produktion gewähren.


