EU-KI-Gesetz erklärt: Was KI-Unternehmen 2026 wissen müssen
Der EU AI Act ist ein Regulierungsrahmen für Unternehmen, die 2026 KI-Systeme entwickeln, erwerben oder einsetzen. Für KI-Unternehmen stellt sich vor allem die Frage, welche Verpflichtungen für jedes Produkt, Modell oder jeden Workflow gelten.
Meta-Beschreibung: Verstehen Sie den EU AI Act, seine Compliance-Anforderungen, Transparenzpflichten, Regeln für KI mit allgemeinem Verwendungszweck und was KI-Unternehmen 2026 wissen müssen.
Was ist der EU AI Act?
Der EU AI Act reguliert KI-Systeme auf der Grundlage von Risiken. Anstatt jedes KI-Produkt gleich zu behandeln, klassifiziert er Anwendungsfälle nach ihren möglichen Auswirkungen auf Menschen, die öffentliche Sicherheit, Grundrechte und die Gesellschaft.
Ein risikoarmer Schreibassistent unterliegt nicht denselben Verpflichtungen wie ein KI-System, das für Einstellungen, Kreditwürdigkeitsprüfungen, Bildung, Gesundheitsversorgung, Strafverfolgung oder kritische Infrastruktur eingesetzt wird. Für Unternehmen betrifft dies Produktdesign, Daten-Governance, Modellbewertung, Dokumentation, Nutzerkommunikation und Beschaffung.
Warum der EU AI Act für KI-Unternehmen wichtig ist
Der EU AI Act kann auch außerhalb der Europäischen Union gelten, wenn ein KI-System auf dem EU-Markt in Verkehr gebracht, in der EU eingesetzt wird oder Ergebnisse erzeugt, die Menschen in der EU betreffen.
Dies ist für SaaS-Anbieter, API-Anbieter, Unternehmen für KI-Modelle und Unternehmen relevant, die generative KI in kundenorientierten oder regulierten Workflows einsetzen. Zudem verändern sich die Erwartungen bei der Beschaffung: Unternehmenskäufer fragen zunehmend nach Dokumentation zu verantwortungsvoller KI, Transparenz und Kontrollen von Modellrisiken.
Zeitplan des EU AI Act: Was Unternehmen 2026 wissen sollten
Der EU AI Act wird schrittweise angewendet. Laut Europäischer Kommission gelten verschiedene Teile der Verordnung zu unterschiedlichen Zeitpunkten. Unternehmen sollten 2026 daher nicht als einheitliche Frist für sämtliche Verpflichtungen betrachten.
| Datum | Was gilt |
|---|---|
| 1. August 2024 | Der EU AI Act trat in Kraft |
| 2. Februar 2025 | Allgemeine Bestimmungen, Anforderungen an KI-Kompetenz und verbotene KI-Praktiken wurden anwendbar |
| 2. August 2025 | Regeln für KI-Modelle mit allgemeinem Verwendungszweck und Governance wurden anwendbar |
| 2. August 2026 | Die meisten Regeln des AI Act, einschließlich der Transparenzregeln, werden anwendbar, und die Durchsetzung der geltenden Regeln beginnt |
| 2. Dezember 2027 | Regeln für Hochrisiko-KI-Systeme, die in Anhang III aufgeführt sind, werden anwendbar |
| 2. August 2028 | Regeln für Hochrisiko-KI-Systeme, die in regulierte Produkte eingebettet sind, werden anwendbar |
Für KI-Unternehmen ist 2026 besonders wichtig, da Transparenzpflichten, Governance-Erwartungen und Durchsetzungsaktivitäten an Bedeutung gewinnen. Einige Verpflichtungen für Hochrisiko-KI gelten je nach Systemtyp später.
Quelle: Zeitplan der Europäischen Kommission zur Umsetzung des AI Act
Den risikobasierten Rahmen des EU AI Act verstehen
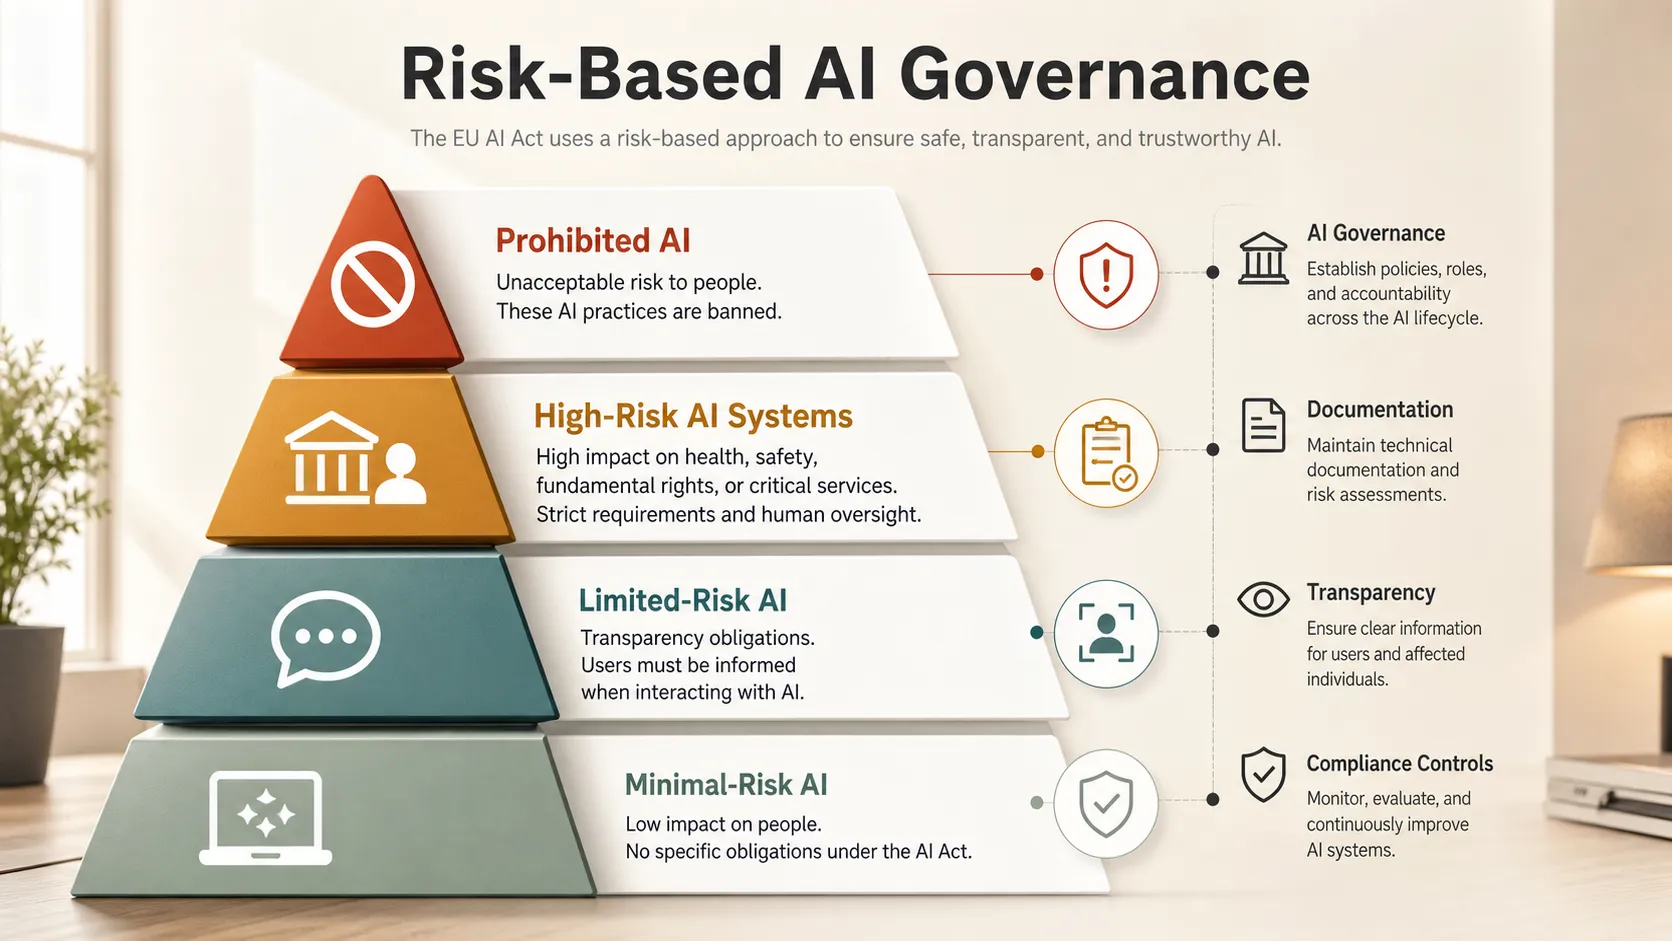
Der EU AI Act verfolgt einen risikobasierten Ansatz. Die Compliance-Verpflichtungen hängen davon ab, wie ein KI-System eingesetzt wird, und nicht nur von der zugrunde liegenden Technologie.
| Risikokategorie | Typische Geschäftsbeispiele | Auswirkungen auf die Compliance |
|---|---|---|
| Verbotene KI | Manipulative Systeme, bestimmte Formen des Social Scoring, einige biometrische Anwendungen | Grundsätzlich verboten |
| Hochrisiko-KI-Systeme | Einstellung, Kreditwesen, Bildung, Gesundheitsversorgung, kritische Infrastruktur | Strenge Verpflichtungen, deren Termine vom Systemtyp abhängen |
| KI mit begrenztem Risiko | Chatbots, synthetische Medien, KI-Interaktionen | Transparenzanforderungen |
| KI mit minimalem Risiko | Produktivitätstools, Spamfilter, interne Assistenten | Geringere Verpflichtungen |
Das bedeutet, dass Unternehmen KI-Anwendungsfälle sorgfältig zuordnen müssen. Dasselbe Modell kann in einem Kontext risikoarm und in einem anderen hochriskant sein.
Regeln für KI mit allgemeinem Verwendungszweck erklärt
KI mit allgemeinem Verwendungszweck, oft als GPAI bezeichnet, bezieht sich auf Modelle, die viele Aufgaben ausführen können und in nachgelagerte Systeme integriert werden können. Große Sprachmodelle und multimodale Modelle sind gängige Beispiele.
Nach dem EU AI Act wurden Verpflichtungen für GPAI-Anbieter am 2. August 2025 anwendbar. Die Anforderungen können technische Dokumentation, Informationen für nachgelagerte Anbieter, urheberrechtsbezogene Richtlinien und Risikomanagement für fortgeschrittene Modelle mit systemischem Risiko umfassen.
Für Unternehmen, die GPAI über APIs oder Plattformen Dritter nutzen, ist eine sorgfältige Anbieterprüfung wichtig. Teams sollten wissen, welches Modell verwendet wird, welche Dokumentation vorhanden ist, wie Ergebnisse behandelt werden und ob der Anbieter KI-Governance für Unternehmen unterstützt.
Transparenzanforderungen für generative KI
Transparenz ist ein zentrales Thema des EU AI Act. Nutzer sollten wissen, wann sie mit KI interagieren oder in relevanten Kontexten KI-generierte Inhalte sehen.
Die Europäische Kommission erklärt, dass die Transparenzregeln des AI Act ab dem 2. August 2026 anwendbar werden. Bei generativer KI kann dies kundenorientierte Chatbots, synthetische Medien, Dokumente, Präsentationen, Berichte und Workflows betreffen, bei denen KI-Ergebnisse Entscheidungen beeinflussen.
Transparenz bedeutet nicht, dass jede KI-Funktion einen Warnhinweis benötigt. Sie bedeutet, dass Unternehmen Täuschung vermeiden und angemessenen Kontext bereitstellen sollten, wenn KI beteiligt ist.
Anforderungen für Hochrisiko-KI-Systeme
Hochrisiko-KI-Systeme unterliegen einigen der strengsten Verpflichtungen des EU AI Act; je nach Systemtyp gelten wichtige Regeln später als zum allgemeinen Termin im Jahr 2026.
Diese Systeme betreffen häufig Rechte, Chancen, Sicherheit oder den Zugang zu wesentlichen Dienstleistungen. Beispiele sind Beschäftigung, Bildung, Gesundheitsversorgung, Kreditwesen, kritische Infrastruktur, Migration und Strafverfolgung.
Zu den üblichen Anforderungen können Risikomanagement, Daten-Governance, technische Dokumentation, menschliche Aufsicht, Maßnahmen zur Genauigkeit, Protokollierung, Überwachung und klare Nutzungsanweisungen gehören. Teams sollten sich vor der gesetzlichen Frist vorbereiten, da Hochrisiko-KI funktionsübergreifende Governance erfordert.
Praktische Compliance-Checkliste für Unternehmen
KI-Compliance sollte als operative Disziplin und nicht als einmalige rechtliche Prüfung behandelt werden. Unternehmen, die sich auf 2026 vorbereiten, sollten wiederholbare Prozesse aufbauen, die über Produkte und Teams hinweg skalieren:
- Erstellen Sie ein Inventar von KI-Systemen, Modellen, Anbietern, Datensätzen und Anwendungsfällen.
- Klassifizieren Sie jedes KI-System nach dem Risikorahmen des EU AI Act.
- Ermitteln Sie, ob Ihr Unternehmen Anbieter, Betreiber, Importeur, Händler oder nachgelagerter Nutzer ist.
- Überprüfen Sie GPAI-Abhängigkeiten, API-Anbieter und Modelldokumentation.
- Fügen Sie, wo erforderlich, Transparenzhinweise für KI-Interaktionen und KI-generierte Inhalte hinzu.
- Etablieren Sie menschliche Aufsicht für sensible oder folgenreiche Entscheidungen.
- Schulen Sie relevante Teams und aktualisieren Sie Richtlinien, wenn sich Leitlinien weiterentwickeln.
Ziel ist es, die Einführung von KI nachhaltiger, vertrauenswürdiger und unternehmensreif zu gestalten.
EU AI Act und DSGVO: Was ist der Unterschied?
Der EU AI Act und die DSGVO hängen zusammen, sind aber nicht dasselbe. Die DSGVO konzentriert sich hauptsächlich auf den Schutz personenbezogener Daten, während der EU AI Act auf Risiken von KI-Systemen, Transparenz, Sicherheit, Governance und Rechenschaftspflicht ausgerichtet ist.
Ein Unternehmen muss möglicherweise beide Vorschriften einhalten. Ein KI-Tool für Einstellungen kann beispielsweise personenbezogene Daten gemäß DSGVO verarbeiten und zugleich nach dem EU AI Act als Hochrisiko-KI-System gelten.
Wie der EU AI Act KI-Präsentations- und Produktivitätstools beeinflusst
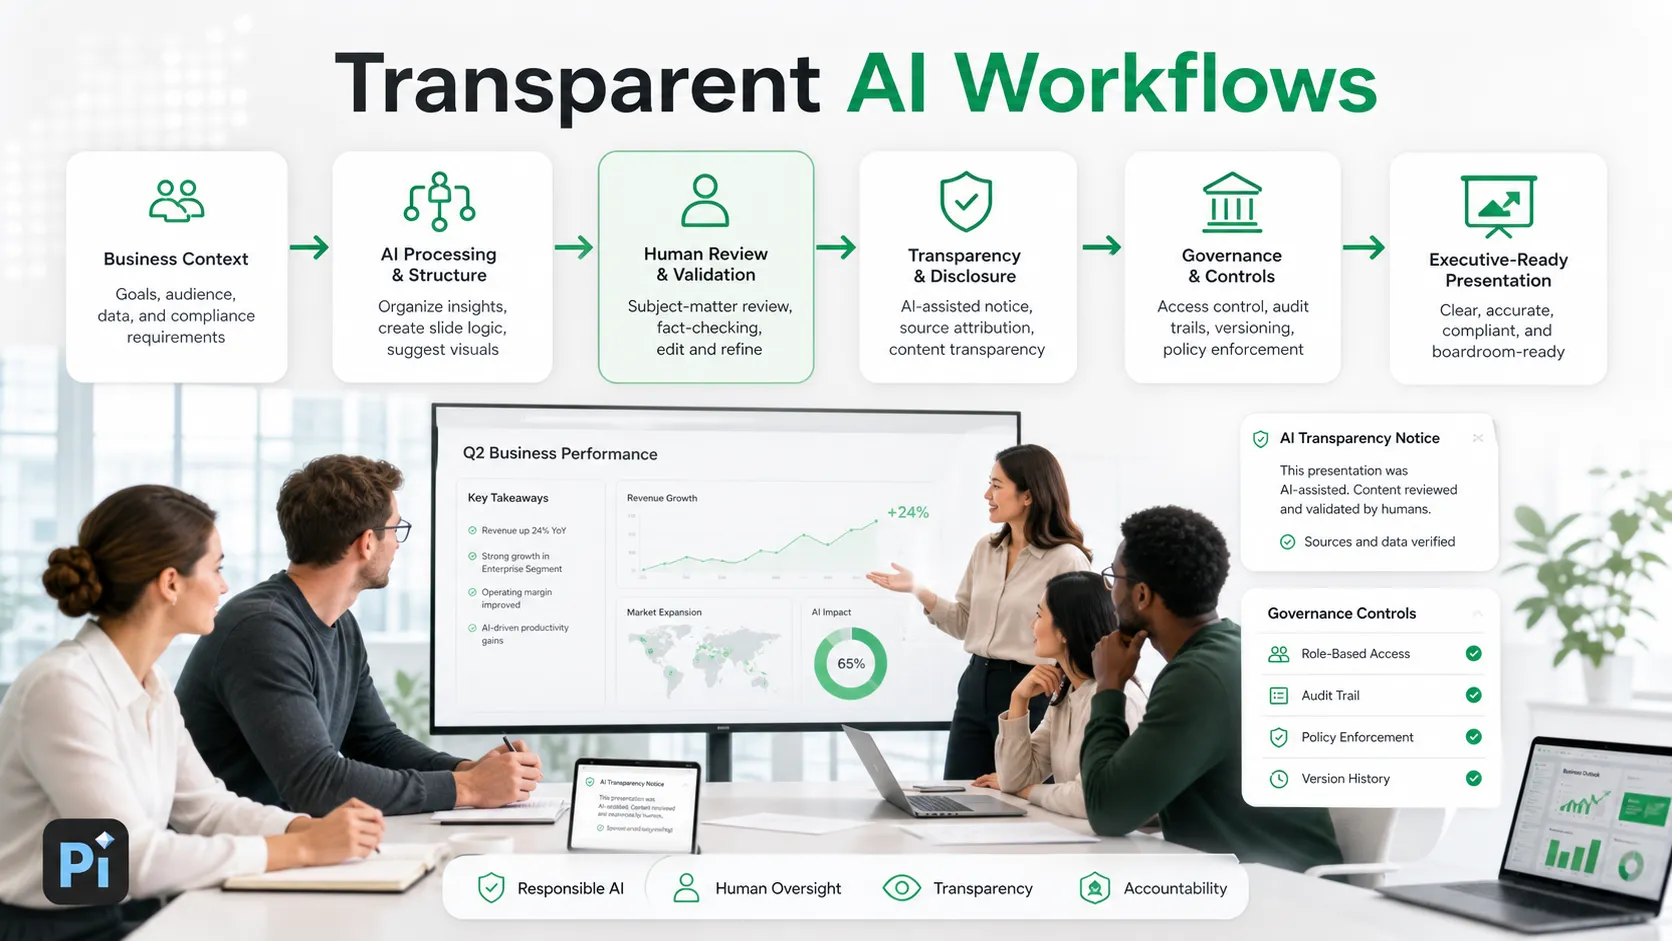
KI-Produktivitätstools werden häufig für Präsentationen, Dokumente, Bilder, Kundensupport, Recherche und Unternehmens-Workflows eingesetzt. Viele fallen möglicherweise in Kategorien mit geringerem oder begrenztem Risiko, benötigen aber dennoch ein verantwortungsvolles Design.
Bei KI-Präsentationstools beginnt verantwortungsvolle KI damit, Nutzern zu helfen, Informationen klar zu strukturieren, statt lediglich professionell wirkende Visualisierungen zu erzeugen. Eine Unternehmenspräsentation kann Marktanalysen, Vertriebsbotschaften, finanzielle Annahmen oder strategische Empfehlungen enthalten, weshalb menschliche Prüfung unerlässlich bleibt.
Tools, die Folien, Dokumente oder Bilder generieren, sollten die Beteiligung von KI verständlich machen. Bei KI-Präsentationstools wie Pi besteht die stärkere Position darin, Teams dabei zu helfen, Geschäftskontext in strukturierte, überprüfbare Präsentationen umzuwandeln und gleichzeitig menschliches Urteilsvermögen im Workflow zu behalten.
Das Fazit
Der EU AI Act ist nicht nur ein europäischer Meilenstein der Politik. Er signalisiert auch, dass KI-Governance zu einem normalen Bestandteil der Geschäftsabläufe wird.
Unternehmen sollten mit Transparenz beginnen: Sie sollten wissen, wo KI eingesetzt wird, was sie beeinflusst, wer dafür verantwortlich ist und welche Kontrollen bestehen. Am besten auf den EU AI Act vorbereitet sind jene Unternehmen, die verantwortungsvolle KI in alltägliche Workflows integrieren, bevor Kunden, Regulierungsbehörden oder Beschaffungsteams dies verlangen.
Häufig gestellte Fragen (FAQ)
F: Was ist der EU AI Act einfach erklärt?
A:Der EU AI Act ist eine risikobasierte KI-Verordnung, die Regeln dafür festlegt, wie KI-Systeme in der Europäischen Union oder mit Auswirkungen auf die Europäische Union entwickelt, verkauft und genutzt werden.
F:Gilt der EU AI Act für Unternehmen außerhalb Europas?
A:Er kann gelten, wenn ein Unternehmen ein KI-System auf dem EU-Markt in Verkehr bringt, EU-Nutzer bedient oder KI-Ergebnisse erzeugt, die in der EU verwendet werden.
F:Was sind Hochrisiko-KI-Systeme nach dem EU AI Act?
A:Hochrisiko-KI-Systeme sind KI-Anwendungen, die in sensiblen Bereichen wie Beschäftigung, Bildung, Gesundheitsversorgung, Kreditwesen, kritischer Infrastruktur, Strafverfolgung und dem Zugang zu wesentlichen Dienstleistungen eingesetzt werden.
F:Wie sollten sich SaaS-Unternehmen 2026 auf die Compliance mit dem EU AI Act vorbereiten?
A:SaaS-Unternehmen sollten KI-Funktionen inventarisieren, Risikostufen klassifizieren, GPAI-Anbieter überprüfen, Modellverhalten dokumentieren, Transparenzhinweise ergänzen, menschliche Aufsicht etablieren und interne Prozesse für KI-Governance schaffen.ntrols, Transparenzhinweise ergänzen und interne Prozesse für KI-Governance schaffen.


