Gemini 3.5 Flash Cyber: Warum Google ein KI-Modell für Cybersicherheit entwickelt hat
Der Start von Gemini 3.5 Flash Cyber durch Google DeepMind zeigt einen deutlichen Wandel in der KI-gestützten Cybersicherheit. Statt sich nur auf allgemeine Modelle zu verlassen, entwickelt Google ein leichtgewichtiges Modell, das auf defensive Aufgaben spezialisiert ist: Schwachstellen finden, riskanten Code validieren, die Behebung unterstützen und Sicherheitsteams helfen, schneller zu arbeiten.
Das ist wichtig, weil Softwaresicherheit für eine rein manuelle Prüfung zu umfangreich und zu schnelllebig wird. Moderne Teams verwalten riesige Repositories, häufige Releases, Open-Source-Abhängigkeiten, Cloud-Dienste und Warnmeldungswarteschlangen. Herkömmliche Tools bleiben wichtig, doch Verteidiger benötigen zunehmend KI-Systeme, die über Code hinweg schlussfolgern, Risiken priorisieren und Nachweise für die menschliche Prüfung liefern können.
Was ist Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber ist ein auf Cybersicherheit ausgerichtetes Modell, das auf Googles Flash-Modellfamilie basiert. Google zufolge ist es darauf feinabgestimmt, Schwachstellen effizient zu finden, zu validieren und zu beheben, wodurch es für Sicherheitsworkflows bei bestimmten Aufgaben nützlicher ist als ein allgemeines Modell.
Der „Flash“-Teil ist wichtig. Sicherheitsarbeit erfordert oft wiederholte Analysen über viele Dateien, Commits, Abhängigkeiten und Tests hinweg. Ein kleineres spezialisiertes Modell kann kostengünstiger und schneller vielfach aufgerufen werden, wodurch es sich besser für kontinuierliches Scannen und Agenten-Workflows eignet.
Google verbindet das Modell außerdem mit CodeMender, seinem KI-Agenten für Codesicherheit. CodeMender wurde entwickelt, um Code zu scannen, zu prüfen, ob Schwachstellen tatsächlich bestehen, und Patches zur Überprüfung durch Entwickler zu erstellen. Dadurch rückt Gemini 3.5 Flash Cyber näher an die operative Sicherheitsinfrastruktur als an einen normalen Chatbot.
Warum Google ein Cybersicherheitsmodell entwickelt hat
Cybersicherheit ist nicht einfach eine weitere Programmieraufgabe. Ein nützliches Sicherheitsmodell muss Schwachstellenklassen, Ausnutzbarkeit, Fehlalarme, Patch-Qualität und sicheres Softwaredesign verstehen. Es muss zudem innerhalb strenger Grenzen arbeiten, da KI für Cybersicherheit von Natur aus dual verwendbar ist.
Ein allgemeiner KI-Assistent kann ein Sicherheitskonzept erklären oder einen Bericht zusammenfassen. Gemini 3.5 Flash Cyber zielt auf eine anspruchsvollere Ebene: Codepfade prüfen, verdächtige Muster vergleichen, validieren, ob ein Problem real ist, und Teams bei der Vorbereitung sicherer Behebungen unterstützen. Das beste Ergebnis ist keine vollständig autonome Sicherheit, sondern beschleunigte Arbeit unter Aufsicht.
Diese Ausrichtung spiegelt einen breiteren Branchentrend wider. Sicherheitsteams stehen unter Druck, schneller zu reagieren, während Entwicklungsteams häufiger ausliefern. Wenn KI den Zeitaufwand für wiederholte Prüfungen, Alarmtriage und die Vorbereitung von Patches reduzieren kann, können menschliche Experten mehr Aufmerksamkeit auf Beurteilung, Priorisierung und Architekturrisiken richten.
CodeMender, CyberGym und Big Sleep
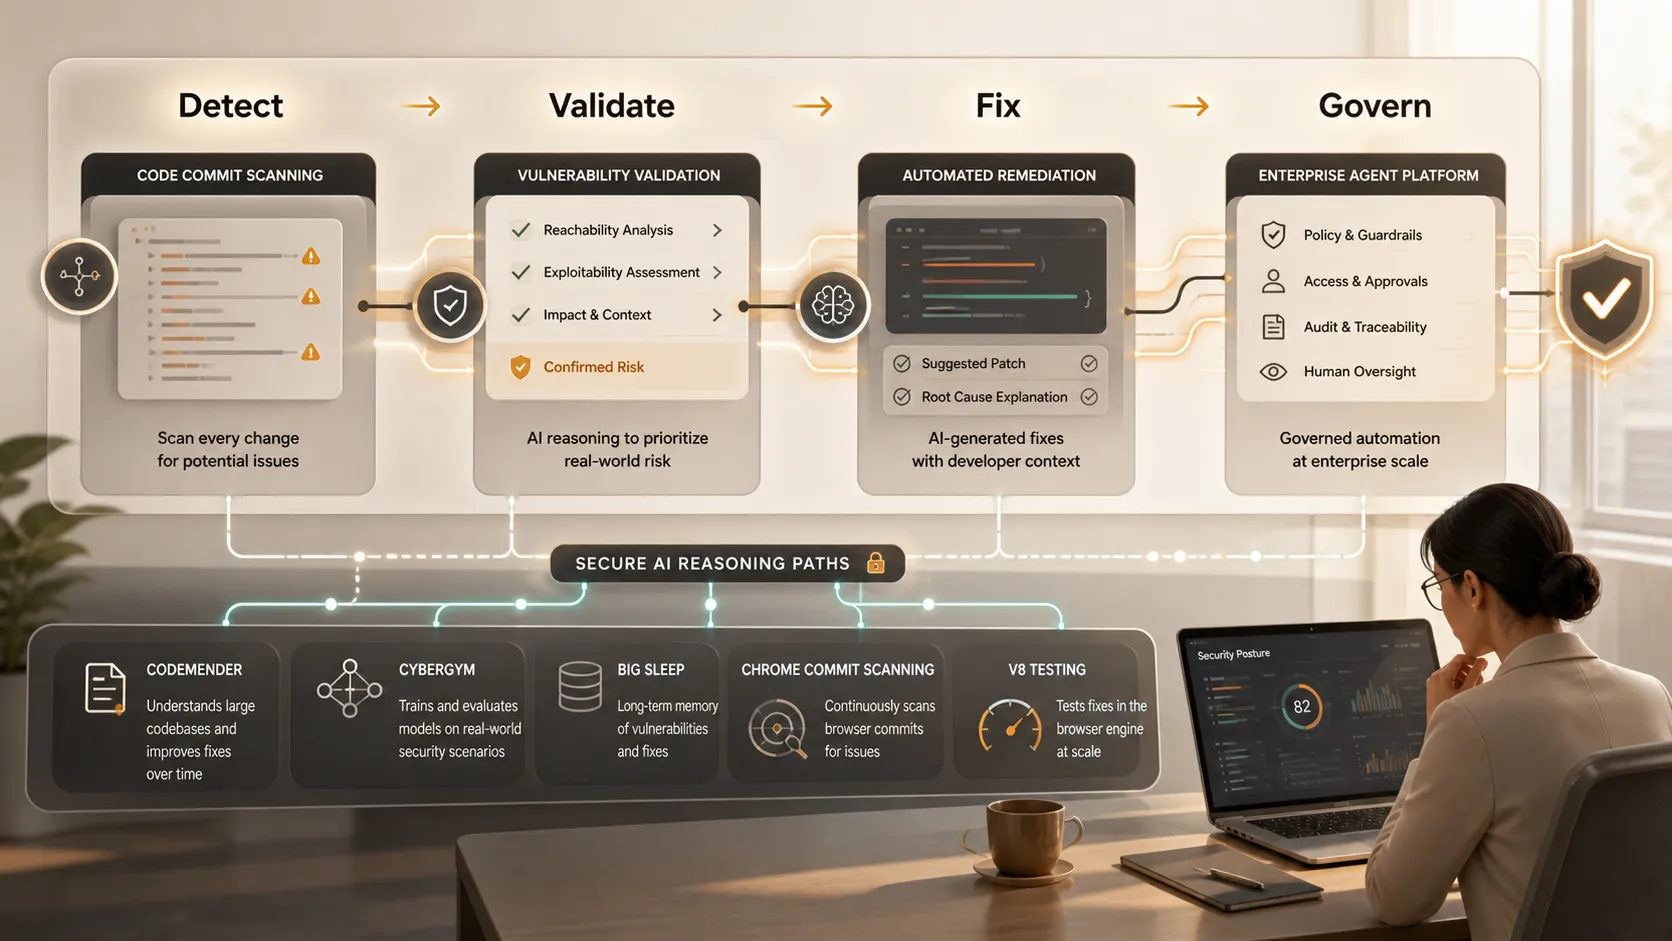
Googles Strategie lässt sich leichter als Pipeline verstehen. CodeMender übernimmt Code-Scanning und Behebung. CyberGym bewertet KI-Agenten bei realen Aufgaben zur Schwachstellenanalyse. Big Sleep, entwickelt von Google DeepMind und Google Project Zero, untersucht KI-gestützte Entdeckung in komplexer Software.
Das Ziel ist nicht eine einzelne beeindruckende Antwort. Es ist ein wiederholbarer Workflow: scannen, schlussfolgern, validieren, patchen, testen und berichten. Google verweist außerdem auf das Scannen von Chrome-Commits und die JavaScript-Engine V8, die starke Beispiele sind, weil Browser-Engines komplex, weit verbreitet und sicherheitskritisch sind.
| Sicherheitsworkflow | Traditioneller Ansatz | KI-gestützte Ausrichtung |
|---|---|---|
| Codeprüfung | Manuelle Prüfung und statische Tools | KI hebt riskante Änderungen zur Überprüfung hervor |
| Schwachstellenvalidierung | Expertengeführte Untersuchung | Schnellere Sammlung von Nachweisen und Triage |
| Behebung | Entwickler erstellen Patches nach der Prüfung | Vorgeschlagene Korrekturen mit menschlicher Genehmigung |
| Benchmarking | Begrenzte interne Tests | Agententests mit realistischen Schwachstellen |
| Berichterstattung | Manuelle Zusammenfassungen | Klarere Risikodarstellungen für Stakeholder |
Das Scannen von Chrome-Commits ist besonders relevant, da Schwachstellen oft durch gewöhnliche Entwicklungsaktivitäten eingeführt werden und nicht nur durch offensichtlich riskanten Code. Ein Modell, das Änderungen kontinuierlich prüfen kann, könnte helfen, verdächtige Muster früher im Softwarelebenszyklus zu kennzeichnen. V8-Tests sind aus demselben Grund wichtig: Hochleistungs-Laufzeitumgebungen enthalten komplexes Verhalten, das eine tiefgehende, wiederholte Analyse erfordert.
Warum leichtgewichtige Sicherheitsmodelle wichtig sind
Leichtgewichtige Modelle sind wichtig, weil Cybersicherheit repetitiv ist. Teams benötigen Unterstützung bei Commits, Abhängigkeitsupdates, Tickets, Warnmeldungen, Release-Prüfungen und Incident-Reviews. Wenn ein spezialisiertes Modell häufig zu geringeren Kosten aufgerufen werden kann, kann es mehr Codepfade untersuchen, bevor es einen endgültigen Bericht erstellt.
Hier könnte Gemini 3.5 Flash Cyber strategisch wichtig sein. Große Frontier-Modelle sind für komplexes Schlussfolgern nützlich, können aber für Workflows mit hohem Volumen teuer sein. Ein kleineres, auf Sicherheitsaufgaben abgestimmtes Modell könnte KI-gestütztes Scannen in mehr Repositories, bei häufigeren Builds und in mehr Entwicklungsumgebungen praktikabel machen.
Googles Sicherheitsökosystem profitiert außerdem von praxisnahen Ressourcen wie OSV.dev, einer Open-Source-Datenbank für Schwachstellen, und OSS-Fuzz, Googles Projekt für kontinuierliches Fuzzing von Open-Source-Software. Diese Ressourcen helfen dabei, KI-Sicherheitsarbeit auf authentischen Schwachstellen statt auf rein synthetischen Beispielen aufzubauen.
Gemini Enterprise Agent Platform und operative Sicherheit
Die Gemini Enterprise Agent Platform ermöglicht es Google, Cybersicherheitsmodelle in umfassendere Agenten-Workflows einzubinden. In der Praxis könnte dies Sicherheitsagenten bedeuten, die Codeänderungen überwachen, Risiken zusammenfassen, Behebungsaufgaben zuweisen oder Nachweise zur Genehmigung in Unternehmenssystemen vorbereiten.
Für Sicherheitsteams liegt der Reiz in der Geschwindigkeit. Für Entwickler liegt er in früherem Feedback. Für CISOs liegt er in der Skalierung: eine Möglichkeit, mehr Softwareprüfungen zu unterstützen, ohne die Mitarbeiterzahl im gleichen Tempo erhöhen zu müssen.
Der operative Wert hängt jedoch von der Integration ab. Sicherheits-KI muss mit Code-Repositories, Ticketsystemen, CI/CD-Pipelines, Tools für das Schwachstellenmanagement und Governance-Workflows verbunden sein. Sie benötigt außerdem Auditprotokolle, Berechtigungen, Genehmigungsschranken und klare Zuständigkeiten. Ohne diese Kontrollen kann Automatisierung neue Risiken schaffen, statt sie zu verringern.
Auswirkungen für Entwickler, Sicherheitsteams und CISOs
Für Entwickler weist Gemini 3.5 Flash Cyber auf Sicherheitsfeedback hin, das näher an dem Zeitpunkt erfolgt, an dem Code geschrieben oder geprüft wird. Statt auf ein späteres Audit zu warten, könnten Entwickler gezielte Erklärungen, sicherere Patch-Vorschläge und klarere Nachweise darüber erhalten, warum eine Änderung wichtig ist.
Für Sicherheitsteams könnte das Modell den Zeitaufwand für die Sortierung minderwertiger Befunde reduzieren. Die Erkennung von Schwachstellen ist nur wertvoll, wenn sie mit Validierung verbunden wird. Wenn ein KI-Sicherheitsagent helfen kann, wahrscheinlich reale Probleme von Rauschen zu unterscheiden, können Analysten mehr Zeit für wirkungsvolle Behebungen aufwenden.
Für CISOs ist der Zielkonflikt strategischer. KI-Cybersicherheit verspricht niedrigere Kosten pro Analyse, schnellere Reaktionszeiten und eine breitere Abdeckung. Sie erfordert jedoch auch Governance. Führungskräfte müssen definieren, wann KI handeln darf, wann Menschen genehmigen müssen, wie sensibler Code geschützt wird und wie das Modellverhalten im Laufe der Zeit überwacht wird.
Das Dual-Use-Risiko ist unvermeidlich. Dieselbe Fähigkeit zum Schlussfolgern, die Verteidigern hilft, Schwachstellen zu verstehen, könnte im falschen Kontext missbraucht werden. Deshalb sind defensive Ausrichtung, Zugriffskontrolle, Sandboxing, Nutzungsüberwachung und menschliche Aufsicht keine optionalen Funktionen. Sie sind Teil des Sicherheitsmodells des Produkts.
Wo Pi natürlich passt
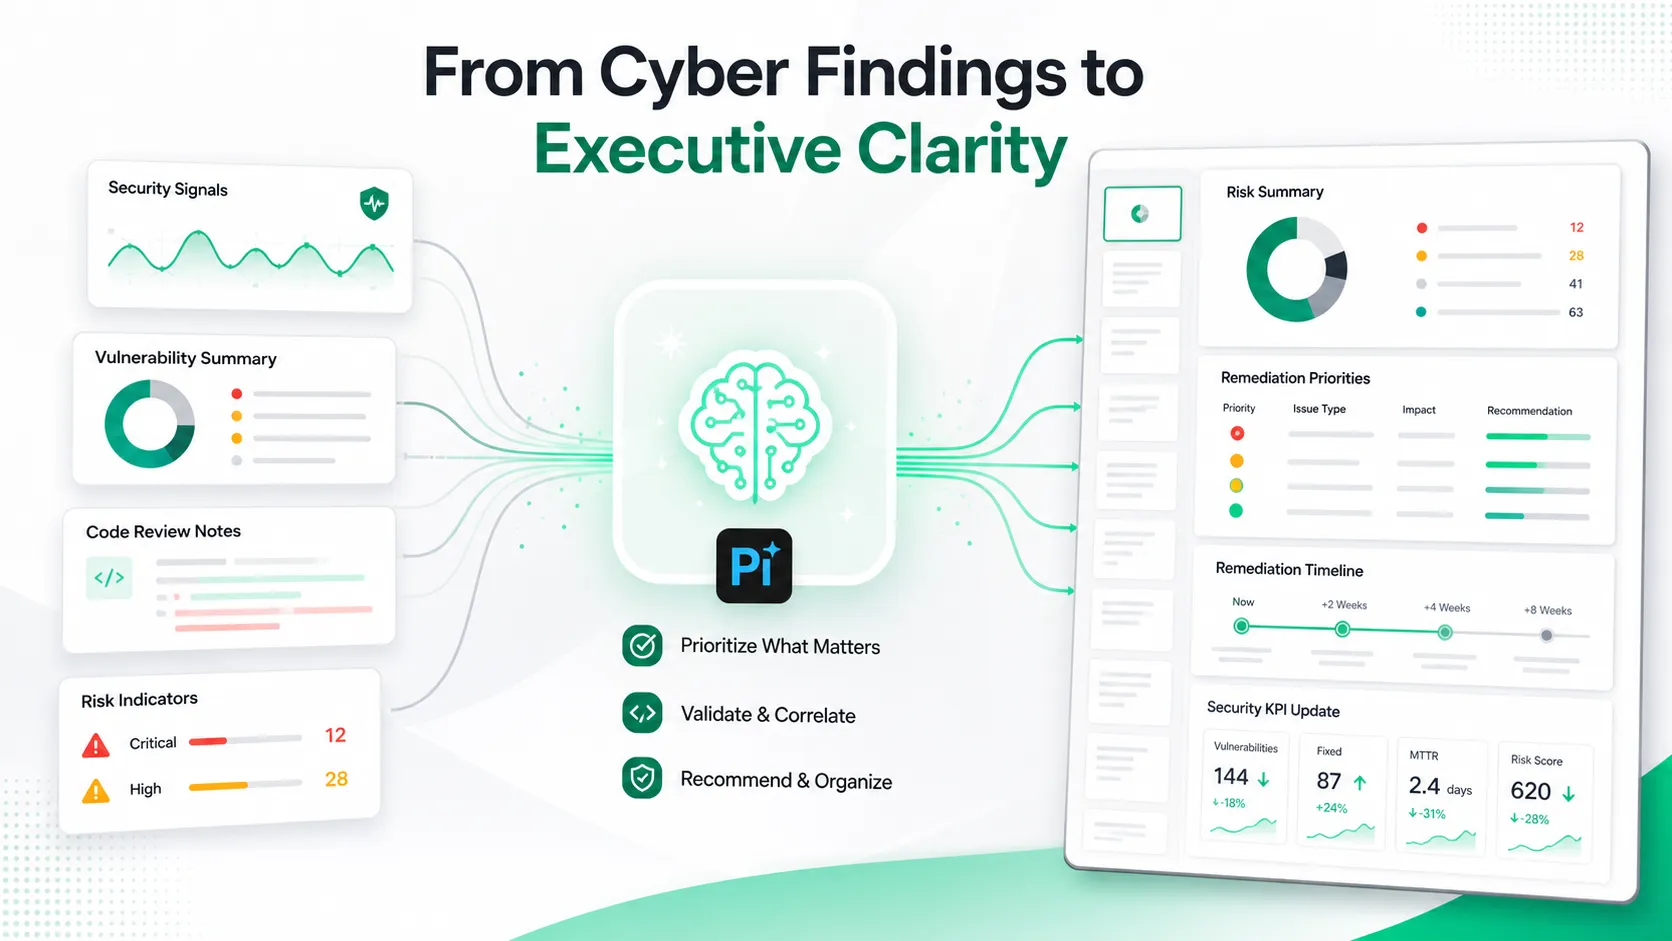
Pi ist kein Tool zur Erkennung von Cybersicherheitsproblemen. Es scannt keinen Code, validiert keine Schwachstellen und ersetzt keine Sicherheitsplattformen. Es passt jedoch in die Kommunikationsebene rund um Cybersicherheitsarbeit.
Wenn KI-Sicherheitssysteme mehr Befunde erzeugen, müssen Teams diese Befunde weiterhin klar erklären. CISOs benötigen häufig Updates für den Vorstand, Incident-Reviews, Behebungspläne, Kundenzusammenfassungen und interne Sicherheitsbriefings. Pi kann dabei helfen, dichtes technisches Material in professionelle Präsentationen für Führungskräfte und funktionsübergreifende Teams umzuwandeln.
Das ist wichtig, weil Ergebnisse der Cybersicherheit oft außerhalb des Sicherheitsteams entschieden werden. Budgetfreigaben, Zeitpläne für Behebungen, Kundenvertrauen und die Priorisierung durch die Geschäftsleitung hängen alle von klarer Kommunikation ab. Ein technischer Befund muss zu einer Geschäftserzählung werden: Was ist passiert, was ist gefährdet, welche Maßnahme ist erforderlich und wie wird der Fortschritt gemessen?
Leitplanken und Governance
KI für Cybersicherheit muss sorgfältig gesteuert werden. Dieselbe Fähigkeit zum Schlussfolgern, die Verteidigern hilft, kann missbraucht werden, wenn sie ohne Zugriffskontrollen, Protokollierung, Sandboxing, Genehmigungsworkflows und menschliche Prüfung eingesetzt wird. Googles Ansatz mit eingeschränktem Zugriff spiegelt dieses Dual-Use-Risiko wider.
Unternehmen sollten sowohl Fähigkeiten als auch Kontrolle bewerten. Das NIST AI Risk Management Framework ist hilfreich, um über Vertrauenswürdigkeit, Risiko und Rechenschaftspflicht nachzudenken. Sicherheitsteams sollten auch die OWASP Top 10 für LLM-Anwendungen berücksichtigen, die Risiken wie Prompt-Injection, Datenlecks, unsichere Verarbeitung von Ausgaben und übermäßige Autonomie hervorheben.
Die stärksten Implementierungen werden wahrscheinlich Automatisierung mit Zurückhaltung kombinieren. KI kann Scannen, Validierung, Zusammenfassung und das Erstellen von Patch-Entwürfen beschleunigen, doch Menschen sollten weiterhin die Verantwortung für Risikoakzeptanz, Produktionsänderungen und Rechenschaftspflicht gegenüber der Geschäftsleitung tragen.
Das Fazit
Gemini 3.5 Flash Cyber weist auf die nächste Phase der KI-gestützten Cyberabwehr hin: leichtgewichtige, domänenspezifische, agentengesteuerte Systeme, die echte Softwaresicherheitsarbeit im großen Maßstab unterstützen können. Die realistische Zukunft besteht nicht darin, dass KI Sicherheitsingenieure ersetzt. Sie besteht in einer von Menschen geführten Verteidigung, die durch Modelle beschleunigt wird, welche erkennen, validieren, zusammenfassen und Empfehlungen geben können.
Für Entwickler bedeutet dies früheres Sicherheitsfeedback. Für Sicherheitsteams bedeutet es schnellere Triage. Für CISOs bedeutet es eine Governance-Herausforderung: KI einzuführen, die die Geschwindigkeit verbessert und zugleich Rechenschaftspflicht, Nachweise und Kontrolle bewahrt.
Häufig gestellte Fragen (FAQ)
F: Was ist Gemini 3.5 Flash Cyber?
A: Gemini 3.5 Flash Cyber ist ein leichtgewichtiges, auf Cybersicherheit ausgerichtetes KI-Modell von Google DeepMind, das defensive Aufgaben wie Schwachstellenerkennung, Validierung, Codeanalyse, Behebung und Workflows von KI-Sicherheitsagenten unterstützen soll.
F: Ist Gemini 3.5 Flash Cyber ein allgemeines KI-Modell?
A: Nein. Es gehört zur Gemini-Modellfamilie, ist jedoch auf Cybersicherheitsworkflows statt auf allgemeine Chat-, Schreib- oder Produktivitätsaufgaben spezialisiert.
F: Ersetzt Gemini 3.5 Flash Cyber Sicherheitsingenieure?
A: Nein. Es soll menschliche Experten unterstützen, indem es Triage, Sammlung von Nachweisen und Behebungsplanung beschleunigt. Menschliche Prüfung, Tests und Genehmigung bleiben unverzichtbar.
F: Warum wird Pi in einem Artikel über KI-Cybersicherheit erwähnt?
A: Pi ist für die Kommunikationsebene relevant. Es kann Teams helfen, komplexe Cybersicherheitsbefunde in Präsentationen für Führungskräfte, Updates für den Vorstand, Behebungspläne und Incident-Zusammenfassungen umzuwandeln.


