Was ist eine Firewall
Eine Firewall ist eine Sicherheitsbarriere, die den Datenverkehr zwischen vertrauenswürdigen und nicht vertrauenswürdigen Netzwerken kontrolliert. Einfach ausgedrückt entscheidet sie, was hereindarf, was hinausdarf und was blockiert werden sollte.
Am einfachsten lässt sich eine Firewall verstehen, wenn man sie sich als Sicherheitsschalter am Eingang eines Gebäudes vorstellt. Nicht jeder kann einfach hineingehen. Ein Wachmann überprüft, wer kommt, wohin die Person geht und ob sie dazu berechtigt ist. Eine Firewall macht etwas Ähnliches mit dem Netzwerkverkehr. Sie überprüft Daten, die sich zwischen Geräten, Netzwerken, Apps und dem Internet bewegen.
NIST definiert eine Firewall als ein Gateway oder System, das den Zugriff zwischen Netzwerken gemäß einer Sicherheitsrichtlinie begrenzt. Microsoft erklärt in seinem Leitfaden dazu, was eine Firewall ist, eine Firewall als etwas, das kontrolliert, was Netzwerkports passieren darf und was nicht.
Was eine Firewall macht
Eine Firewall hilft, den Netzwerkzugriff zu kontrollieren. Sie macht ein System nicht vollkommen sicher, verringert aber die Angriffsfläche, indem sie Datenverkehr anhand von Regeln filtert.
Eine Firewall kann:
- Unerwünschte eingehende Verbindungen blockieren
- Vertrauenswürdigen ausgehenden Datenverkehr zulassen
- Datenverkehr nach IP-Adresse, Port, Protokoll oder Anwendung beschränken
- Vertrauenswürdige interne Netzwerke vom öffentlichen Internet trennen
- Verdächtige oder blockierte Aktivitäten protokollieren
- Zur Durchsetzung von Sicherheitsrichtlinien des Unternehmens beitragen
Für Privatanwender kann die Firewall im Router und im Computer integriert sein. In Unternehmen können Firewalls am Netzwerkrand, in Cloud-Umgebungen, zwischen Abteilungen oder auf einzelnen Geräten eingesetzt werden.
Wie eine Firewall funktioniert
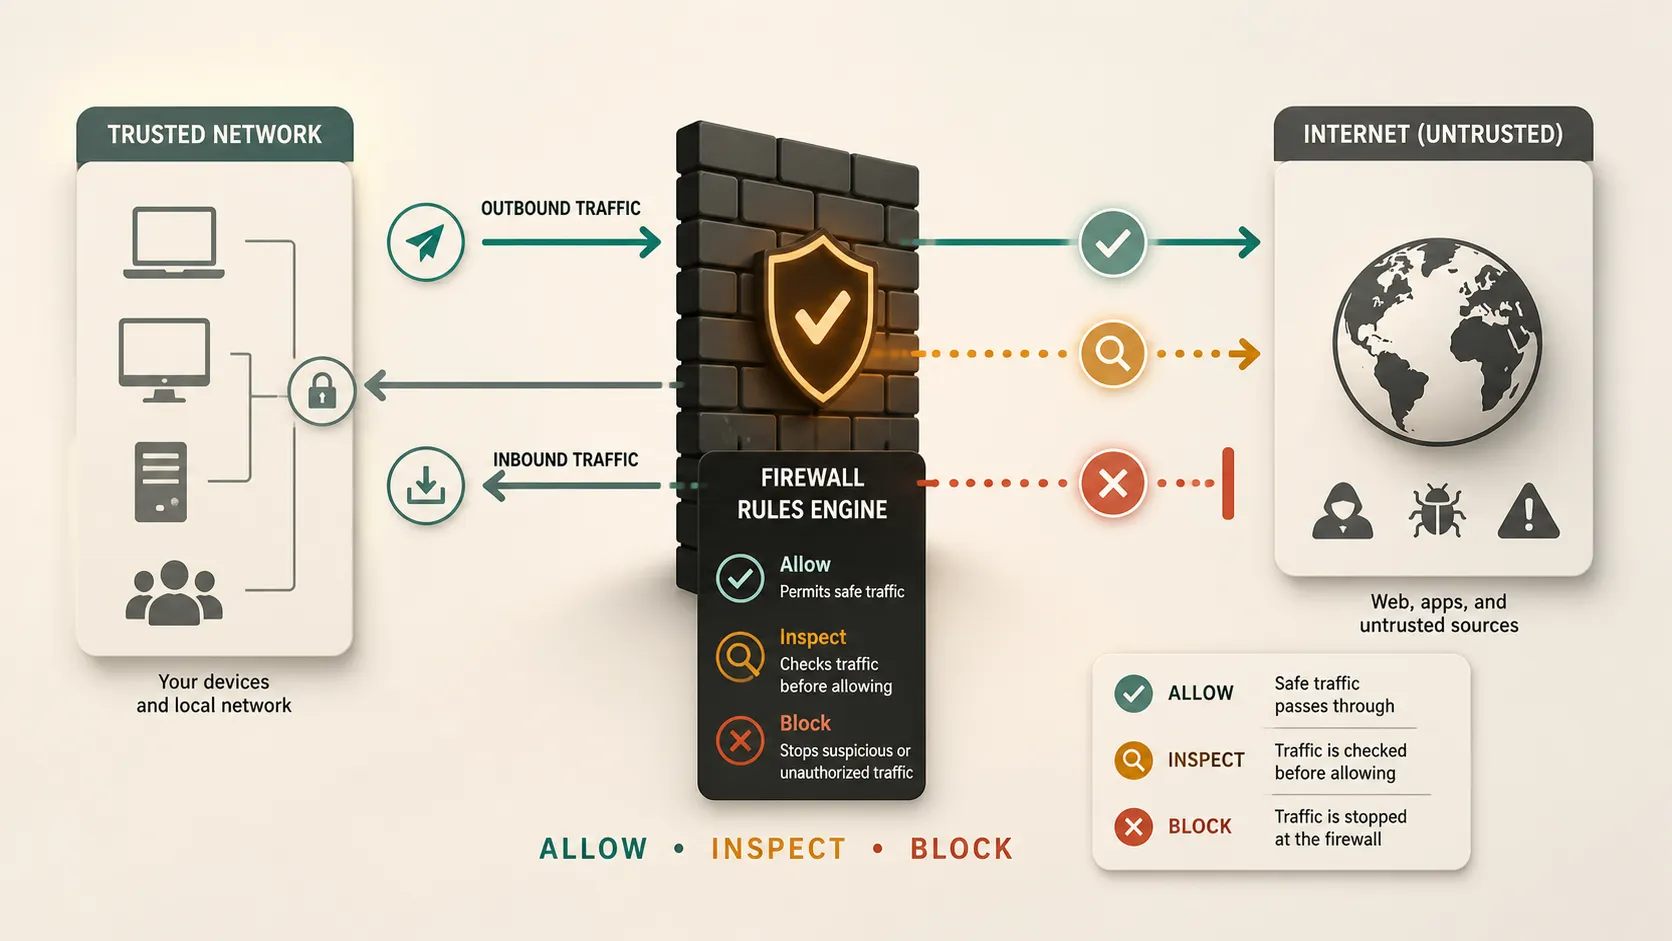
Netzwerkverkehr bewegt sich in kleinen Dateneinheiten. Eine Firewall prüft diesen Datenverkehr und vergleicht ihn mit Regeln. Wenn der Datenverkehr einer erlaubten Regel entspricht, kann er passieren. Wenn er einer Sperrregel entspricht oder die Richtlinie nicht erfüllt, verweigert die Firewall ihn.
Regeln können auf Details wie folgenden basieren:
- Quell-IP-Adresse
- Ziel-IP-Adresse
- Portnummer
- Protokoll
- Anwendung
- Benutzeridentität
- Verbindungsstatus
- Sicherheitsrisiko
Cisco beschreibt eine Firewall als ein Werkzeug, das eingehenden und ausgehenden Datenverkehr überwacht und ihn anhand von Sicherheitsregeln zulässt oder blockiert. Diese regelbasierte Entscheidung ist das Kernprinzip.
Eingehender und ausgehender Datenverkehr
Eingehender Datenverkehr ist Datenverkehr, der in ein Gerät oder Netzwerk gelangt. Wenn beispielsweise jemand im Internet versucht, sich mit einem Unternehmensserver zu verbinden, sendet diese Person eingehenden Datenverkehr.
Ausgehender Datenverkehr ist Datenverkehr, der ein Gerät oder Netzwerk verlässt. Wenn beispielsweise ein Laptop eine Website öffnet, sendet er ausgehenden Datenverkehr.
Viele persönliche Firewalls blockieren standardmäßig den meisten unaufgeforderten eingehenden Datenverkehr. Das ist wichtig, weil die meisten Laptops und Heimgeräte keine Fremden aus dem Internet benötigen, die sich direkt mit ihnen verbinden. Auch ausgehende Regeln sind wichtig, insbesondere in Unternehmen, da Malware nach der Infektion eines Geräts versuchen kann, sich mit Remote-Servern zu verbinden.
Firewall-Regeln
Firewall-Regeln sind die Anweisungen, die der Firewall sagen, was sie zulassen oder blockieren soll.
Eine einfache Regel könnte lauten:
- Web-Browsing über HTTPS zulassen
- Unbekannten eingehenden Datenverkehr blockieren
- E-Mail-Verkehr von genehmigten Servern zulassen
- Datenverkehr von einer verdächtigen IP-Adresse blockieren
- Einer Unternehmens-App erlauben, sich nur mit einem bestimmten Server zu verbinden
Gute Firewall-Regeln sollten spezifisch sein. Eine Regel, die alles erlaubt, ist nicht nützlich. Eine Regel, die zu viel blockiert, kann die normale Arbeit beeinträchtigen. Das praktische Ziel besteht darin, notwendigen Datenverkehr zuzulassen und unnötige Angriffsflächen zu reduzieren.
Die Richtlinien zu Firewalls und Firewall-Richtlinien von NIST erläutern Firewall-Richtlinien, Konfiguration, Tests, Bereitstellung und Verwaltung ausführlicher.
Häufige Firewall-Typen
| Firewall-Typ | Was sie macht | Am besten geeignet für |
|---|---|---|
| Paketfilterung | Prüft grundlegende Paketdetails | Einfache Datenverkehrskontrolle |
| Zustandsbehaftete Prüfung | Verfolgt aktive Verbindungen | Allgemeine Netzwerkabwehr |
| Proxy-Firewall | Agiert zwischen Benutzer und Dienst | Filterung auf Anwendungsebene |
| Firewall der nächsten Generation | Fügt eine tiefere Prüfung hinzu | Unternehmenssicherheit |
| Cloud-Firewall | Schützt Cloud-Datenverkehr | Cloud-Apps und Workloads |
Diese Tabelle ist vereinfacht, vermittelt aber die Grundidee. Einige moderne Firewalls kombinieren mehrere dieser Ansätze.
Hardware-Firewall vs. Software-Firewall
Eine Hardware-Firewall ist ein physisches Gerät. Sie befindet sich häufig zwischen einem privaten Netzwerk und dem Internet. Viele Heimrouter enthalten grundlegende Firewall-Funktionen. Unternehmen können dedizierte Firewall-Appliances verwenden, um Büronetzwerke, Rechenzentren oder Niederlassungen zu schützen.
Eine Software-Firewall läuft auf einem Gerät wie einem Laptop, Desktop-PC oder Server. Die Übersicht zur Windows-Firewall von Microsoft beschreibt die Windows-Firewall als hostbasierte Firewall, die den Datenverkehr filtert, der in ein Gerät eintritt und es verlässt.
In vielen Konfigurationen werden beide verwendet. Ein Router oder eine Netzwerk-Firewall schützt das umfassendere Netzwerk, während eine Geräte-Firewall den einzelnen Rechner schützt.
Netzwerk-Firewall vs. hostbasierte Firewall
Eine Netzwerk-Firewall schützt eine Netzwerkgrenze. Sie kann sich zwischen einem Büronetzwerk und dem Internet, zwischen zwei internen Netzwerksegmenten oder zwischen einem Unternehmensnetzwerk und einer Cloud-Umgebung befinden.
Eine hostbasierte Firewall schützt ein einzelnes Gerät. Sie kontrolliert, welcher Datenverkehr in diesen bestimmten Computer oder Server gelangen oder ihn verlassen darf.
Beide sind nützlich. Eine Netzwerk-Firewall kann viele unerwünschte Verbindungen stoppen, bevor sie interne Systeme erreichen. Eine hostbasierte Firewall bleibt wichtig, wenn ein Gerät in ein anderes Netzwerk wechselt, sich mit öffentlichem WLAN verbindet oder eigenen Schutz benötigt.
Wovor eine Firewall schützen kann
Eine Firewall kann viele häufige Risiken verringern. Sie kann unerwünschte Zugriffsversuche blockieren, exponierte Dienste begrenzen, verdächtigen Datenverkehr einschränken und dazu beitragen, unbefugte Verbindungen zu verhindern.
Für Unternehmen unterstützen Firewalls auch die Segmentierung. Das bedeutet, Teile eines Netzwerks zu trennen, damit sich ein Problem in einem Bereich nicht automatisch überall ausbreitet. Die CISA-Leitlinien zur Absicherung von Kommunikationsinfrastruktur behandeln die Nutzung von Firewall-Funktionen und Segmentierung als Teil eines umfassenderen Defense-in-Depth-Ansatzes in ihren Leitlinien für verbesserte Transparenz und Absicherung.
Eine Firewall ist besonders nützlich, wenn sie mit starken Passwörtern, Updates, Endpunktschutz, Backups, Identitätskontrollen und Benutzerschulungen kombiniert wird.
Was eine Firewall nicht kann
Eine Firewall ist wichtig, aber sie ist keine Magie.
Eine Firewall verhindert möglicherweise nicht:
- Phishing-E-Mails
- Schwache Passwörter
- Gestohlene Anmeldedaten
- Malware, die in erlaubtem Datenverkehr verborgen ist
- Unsichere Downloads
- Angriffe über genehmigte Apps
- Menschliche Fehler
- Schlecht konfigurierte Cloud-Dienste
Wenn sich beispielsweise ein Benutzer bei einer gefälschten Anmeldeseite anmeldet und ein Passwort preisgibt, kann eine Firewall den Missbrauch des Kontos möglicherweise nicht verhindern. Wenn eine Firewall-Regel zu weit gefasst ist, kann gefährlicher Datenverkehr erlaubt werden, weil die Richtlinie selbst schwach ist.
Deshalb sind Firewalls ein Teil der Cybersicherheit, aber nicht das Ganze.
Warum Einzelpersonen Firewalls nutzen
Einzelpersonen nutzen Firewalls, um unerwünschten Zugriff auf persönliche Geräte und Heimnetzwerke zu verringern. Ein Laptop, der mit öffentlichem WLAN verbunden ist, sollte nicht für jedes andere Gerät in diesem Netzwerk offen sein.
Eine persönliche Firewall hilft dabei zu kontrollieren, welche Apps kommunizieren können und ob andere Geräte eine Verbindung herstellen dürfen. Der Microsoft-Leitfaden zu Firewall- und Netzwerkschutz erklärt den Unterschied zwischen privaten und öffentlichen Netzwerkprofilen in Windows-Sicherheit.
Für die meisten Menschen ist der richtige Schritt einfach: Lassen Sie die Firewall aktiviert, es sei denn, es gibt einen konkreten, vertrauenswürdigen Grund, dies zu ändern.
Warum Unternehmen Firewalls nutzen
Unternehmen nutzen Firewalls, weil sie mehr Systeme, mehr Benutzer, mehr Daten und mehr Risiken haben. Ein Unternehmen muss möglicherweise Kundendaten, interne Tools, Zahlungssysteme, Cloud-Workloads, Mitarbeitergeräte und Remotezugriff schützen.
Eine Unternehmens-Firewall kann helfen:
- Den Zugriff auf interne Systeme zu kontrollieren
- Gast-WLAN von Unternehmensgeräten zu trennen
- Server vor unerwünschtem Datenverkehr zu schützen
- Compliance-Anforderungen zu unterstützen
- Verdächtige Aktivitäten zu überwachen
- Den Schaden zu begrenzen, wenn ein System kompromittiert wird
Firewalls sind auch für Remote- und Hybridarbeit wichtig. Mitarbeitende können sich von vielen Standorten aus verbinden, und Datenverkehr kann über Cloud-Dienste, VPNs und SaaS-Plattformen laufen.
Firewall-Konzepte in einer Präsentation erklären
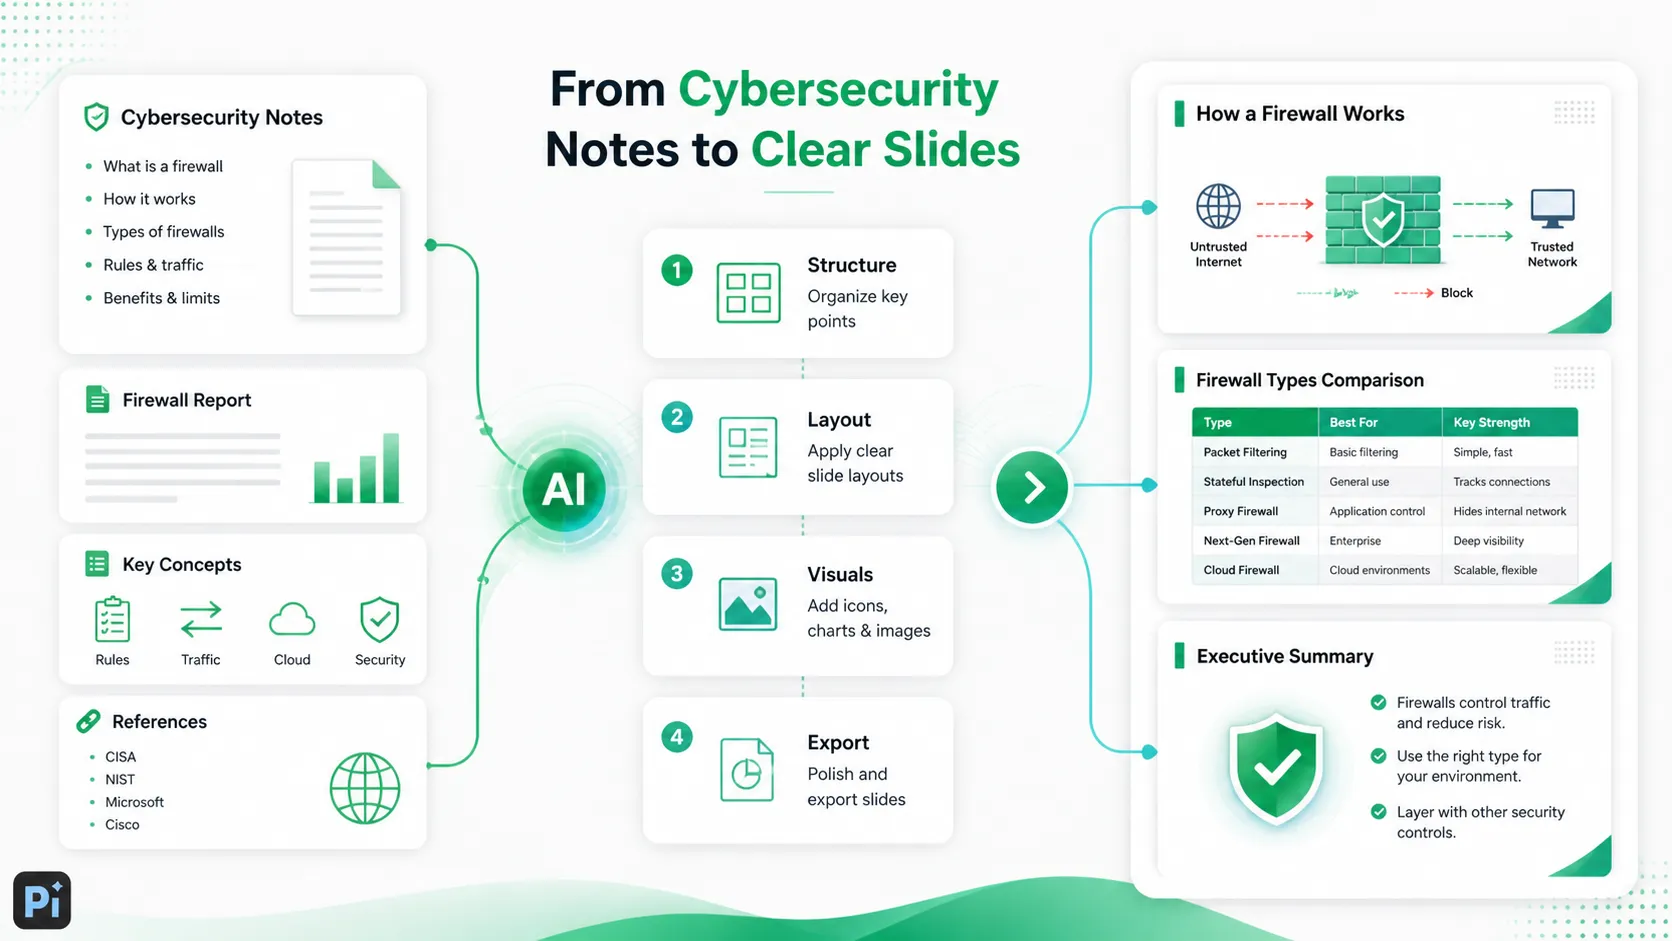
Wenn Sie Firewalls in einer Präsentation erklären müssen, beginnen Sie nicht mit zu vielen technischen Details. Starten Sie mit dem Zweck: Eine Firewall kontrolliert Datenverkehr anhand von Regeln.
Eine einfache Präsentationsstruktur könnte sein:
1. Welches Problem eine Firewall löst
2. Was eine Firewall macht
3. Wie Datenverkehrsregeln funktionieren
4. Eingehender vs. ausgehender Datenverkehr
5. Hardware- vs. Software-Firewalls
6. Häufige Firewall-Typen
7. Wovor Firewalls schützen können und wovor nicht
8. Warum sie für Einzelpersonen und Unternehmen wichtig sind
Verwenden Sie nach Möglichkeit Diagramme. Zeigen Sie ein vertrauenswürdiges Netzwerk, das Internet und die Firewall dazwischen. Zeigen Sie dann zugelassenen und blockierten Datenverkehr. Ein visueller Ablauf ist viel leichter zu verstehen als eine lange Liste von Ports und Protokollen.
Das Fazit
Eine Firewall ist einer der grundlegenden Bausteine der Cybersicherheit. Sie kontrolliert den Netzwerkverkehr, blockiert unerwünschten Zugriff und hilft bei der Durchsetzung von Sicherheitsregeln zwischen vertrauenswürdigen und nicht vertrauenswürdigen Bereichen.
Wichtig ist: Eine Firewall ist ein Filter, kein vollständiges Sicherheitssystem. Sie funktioniert am besten, wenn sie sorgfältig konfiguriert und mit anderen Schutzmaßnahmen wie Updates, Identitätssicherheit, Endpunktschutz, Backups, Überwachung und Benutzerbewusstsein kombiniert wird.
Für Einzelpersonen ist es eine einfache Möglichkeit zur Risikoreduzierung, die Firewall eingeschaltet zu lassen. Für Unternehmen können Firewall-Design und -Richtlinien bestimmen, wie sicher Netzwerk, Cloud-Systeme und Benutzer miteinander kommunizieren.
Häufig gestellte Fragen (FAQ)
F: Was ist eine Firewall einfach erklärt?
A: Eine Firewall ist eine Sicherheitsbarriere, die den Netzwerkverkehr kontrolliert. Sie entscheidet anhand von Regeln, was ein Gerät oder Netzwerk betreten oder verlassen darf.
F: Ist eine Firewall Hardware oder Software?
A: Sie kann beides sein. Eine Hardware-Firewall ist ein physisches Gerät wie ein Router oder eine Firewall-Appliance. Eine Software-Firewall läuft auf einem Computer, Server oder Endpunkt.
F: Stoppt eine Firewall alle Hacker?
A: Nein. Eine Firewall hilft, unerwünschten Datenverkehr zu blockieren und die Angriffsfläche zu verringern, aber sie kann nicht jede Bedrohung stoppen. Phishing, gestohlene Passwörter, unsichere Downloads und falsch konfigurierte Apps können weiterhin Risiken schaffen.
F: Sollte ich meine Firewall eingeschaltet lassen?
A: Ja, in den meisten Fällen. Privatanwender und Unternehmen sollten Firewalls im Allgemeinen aktiviert lassen und Einstellungen nur ändern, wenn sie die Sicherheitsauswirkungen verstehen.


