KI-Gipfel im Weißen Haus: Das neue Sicherheitsrahmenwerk erklärt
Am 4. August rückte der KI-Gipfel des Weißen Hauses den US-Bundesansatz für künstliche Intelligenz wieder ins Zentrum der globalen politischen Debatte. Die wichtigste Botschaft war nicht einfach, dass Washington mehr Aufsicht will. Vielmehr scheint das neue KI-Sicherheitsrahmenwerk darauf ausgelegt zu sein, zu definieren, wie die leistungsfähigsten KI-Systeme weiter skaliert werden können und gleichzeitig höheren Erwartungen an nationale Sicherheit, Transparenz und öffentliche Rechenschaftspflicht genügen.
Für OpenAI, Meta, Google und Anthropic ist die Botschaft klar: Spitzen-KI ist nicht länger nur ein Produktwettlauf. Sie wird zu einem Wettlauf um Governance. Die Unternehmen, die die leistungsfähigsten Modelle entwickeln, müssen zunehmend nachweisen, wie diese Modelle getestet, überwacht, dokumentiert und kontrolliert werden, bevor sie in großem Maßstab eingesetzt werden.
Was beim KI-Gipfel des Weißen Hauses am 4. August geschah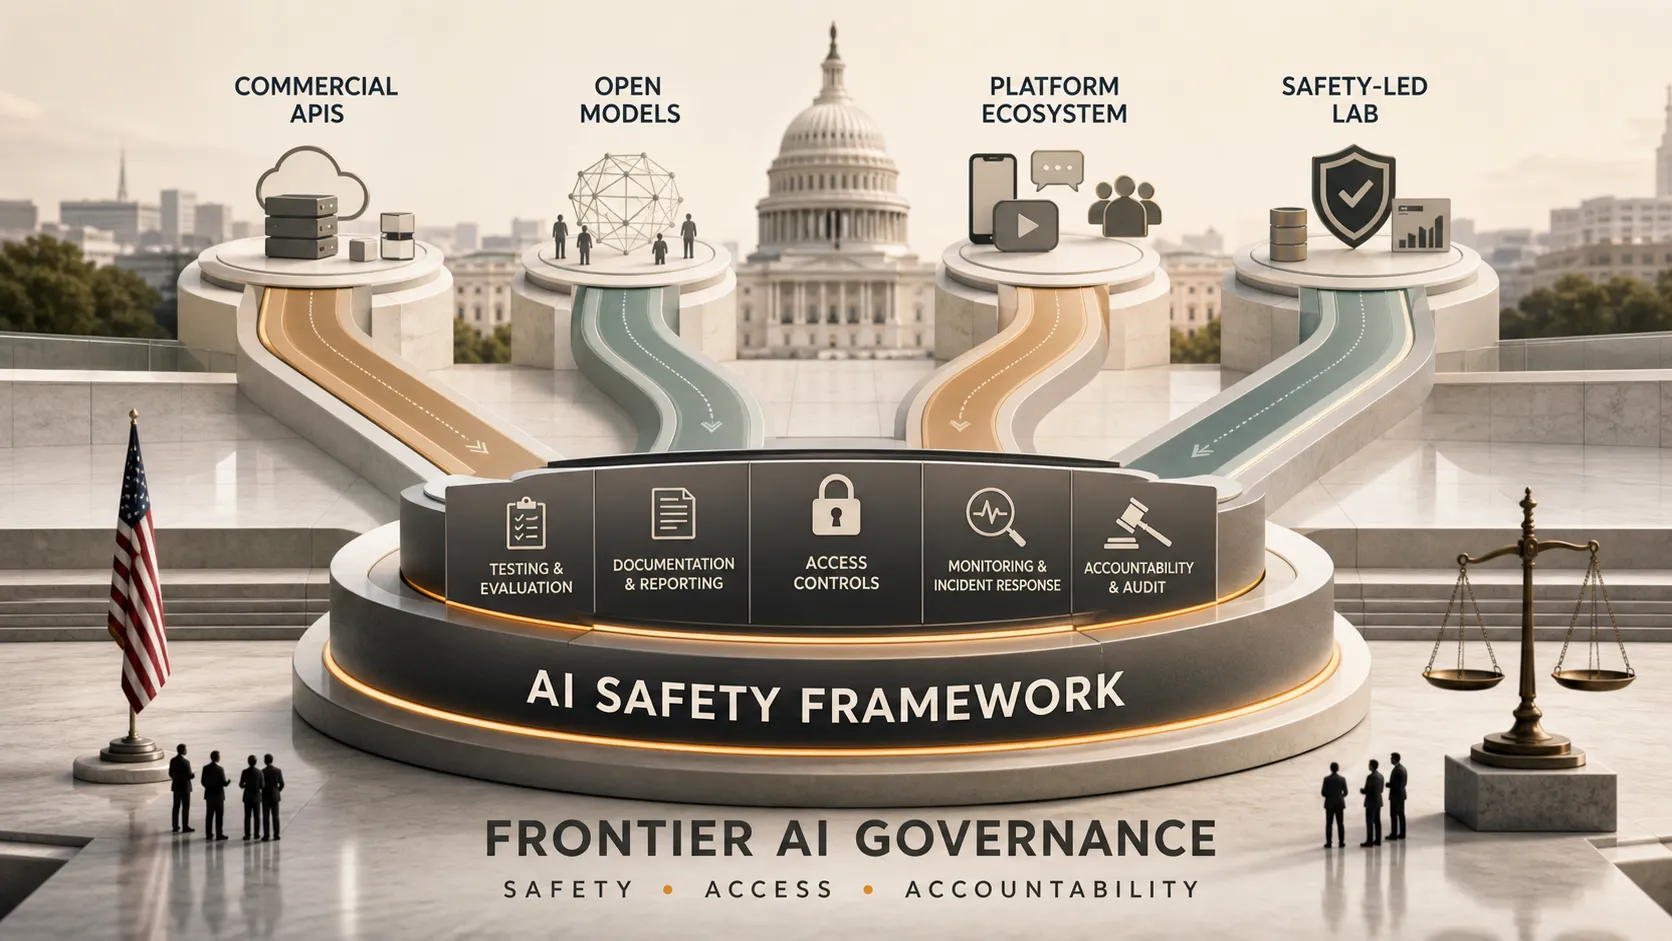
Der KI-Gipfel am 4. August führte bundespolitische Prioritäten in den Bereichen KI-Sicherheit, Verantwortung der Industrie und Amerikas Wettbewerbsfähigkeit zusammen. Anstatt KI-Regulierung als ein einheitliches Regelwerk zu behandeln, stellte das Weiße Haus Sicherheit als strategische operative Ebene für die Entwicklung von Spitzenmodellen dar.
Das KI-Sicherheitsrahmenwerk lässt sich am besten als politisches Signal verstehen: Führende KI-Unternehmen werden voraussichtlich stärkere Schutzmaßnahmen nachweisen müssen, je leistungsfähiger ihre Modelle werden und je breiter sie eingesetzt werden. Das bedeutet nicht, dass jedes Prinzip sofort rechtlich bindend ist. Es deutet jedoch darauf hin, dass freiwillige Verpflichtungen, bundesstaatliche Leitlinien, Erwartungen bei der Beschaffung und regulatorische Standards allmählich zusammenlaufen.
Dies ist wichtig, weil KI-Systeme sich von experimentellen Werkzeugen zu kritischen Arbeitsabläufen in Unternehmen, Behörden und im Sicherheitsbereich entwickeln. Die politische Frage lautet nicht mehr, ob KI geregelt werden sollte, sondern wie sie geregelt werden kann, ohne Innovation oder kommerzielle Wettbewerbsfähigkeit zu untergraben.
Welche Probleme das KI-Sicherheitsrahmenwerk lösen soll
Das KI-Sicherheitsrahmenwerk reagiert auf ein praktisches Problem: Die fortschrittlichsten Modelle können enormen wirtschaftlichen Wert schaffen, aber sie können auch Risiken verursachen, für deren Umgang traditionelle Software-Governance nicht ausgelegt wurde.
Zu den zentralen Bedenken gehören unvorhersehbare Fähigkeiten von Spitzenmodellen, Missbrauch bei Cyberoperationen oder Betrug, begrenzte Transparenz beim Modelltraining, schwache Rechenschaftspflicht in Arbeitsabläufen mit hohen Auswirkungen sowie Risiken für die nationale Sicherheit, die mit dem globalen Wettbewerb um fortschrittliche KI verbunden sind.
Das Rahmenwerk drängt die Branche zu einem höheren Standard bei der Beweisführung. Es reicht nicht aus, dass Unternehmen behaupten, ein Modell sei sicher. Sie müssen zeigen, wie sie die Sicherheit bewertet haben, welche Risiken identifiziert wurden, welche Minderungsmaßnahmen hinzugefügt wurden und wie das System nach der Veröffentlichung überwacht wird.
Wie sich der US-Ansatz vom EU-KI-Gesetz unterscheidet
Das US-Rahmenwerk sollte nicht mit dem EU-KI-Gesetz verwechselt werden. Das EU-Modell ist ausdrücklich rechtebasiert und legt einen starken Fokus auf Grundrechte, Risikokategorien und Compliance-Pflichten für verschiedene KI-Anwendungsfälle.
Der US-Ansatz ist dagegen stärker an nationale Sicherheit, kommerzielle Wettbewerbsfähigkeit, Sicherheit von Spitzenmodellen und die Rechenschaftspflicht von Big Tech geknüpft. Anstatt eine umfassende, primär rechteorientierte Regulierungsarchitektur aufzubauen, konzentriert sich Washington offenbar auf die Bedingungen, unter denen leistungsstarke KI-Unternehmen fortschrittliche Systeme weiter entwickeln, einsetzen und exportieren können.
Was dies für OpenAI, Meta, Google und Anthropic bedeutet
Das neue Rahmenwerk betrifft jedes der großen KI-Unternehmen unterschiedlich, da sich ihre Geschäftsmodelle, Vertriebskanäle und Sicherheitsphilosophien unterscheiden.
| Unternehmen | Kernrisiko | Strategische Herausforderung |
|---|---|---|
| OpenAI | Kommerzielle Spitzenmodelle und Einsatz in Unternehmen | Sicherheit vor einer raschen Produktexpansion nachweisen |
| Meta | Open-Source- und herunterladbare Modelle wie Llama | Sicherheitskontrollen nach der öffentlichen Veröffentlichung anwenden |
| KI in Search, Cloud, Workspace, Android und Werbung | Governance in einem großen Ökosystem koordinieren | |
| Anthropic | Sicherheitsorientierte Entwicklung von Spitzenmodellen | Die Sicherheitspositionierung in überprüfbare Nachweise umsetzen |
OpenAI könnte beim Tempo der Bereitstellung dem unmittelbarsten Druck ausgesetzt sein. Sein kommerzielles Modell hängt davon ab, Spitzenfähigkeiten in breit genutzte Produkte, APIs und Arbeitsabläufe in Unternehmen zu überführen. Im Rahmen des KI-Sicherheitsrahmenwerks werden schnellere Veröffentlichungen eine stärkere Dokumentation, überzeugendere Modellbewertungen und klarere Belege dafür benötigen, dass die kommerzielle Nachfrage die Sicherheitsdisziplin nicht überholt.
Meta steht vor einem anderen und möglicherweise schwierigeren Dilemma. Seine Llama-Strategie hat offene Modelle zu einem wichtigen Wettbewerbsvorteil gemacht. Doch ein bundesweites Rahmenwerk, das kontrollierten Zugang, nachvollziehbare Bereitstellung und überwachte Risikominderung bevorzugt, lässt sich nur schwer mit der Open-Source-Verbreitung vereinbaren. Sobald ein Modell von Dritten heruntergeladen, feinabgestimmt und verändert wurde, hat Meta weniger Kontrolle über das nachgelagerte Verhalten. Die Frage ist nicht, ob offene Modelle sicher sein können, sondern ob ihre Sicherheit nach der Dezentralisierung den Erwartungen der Bundesbehörden entsprechend nachgewiesen werden kann.
Googles Herausforderung ist der Umfang. KI ist in Suche, Produktivitätssoftware, Cloud-Infrastruktur, Werbetools, mobile Systeme und Entwicklerprodukte eingebettet. Diese Breite verleiht Google enorme strategische Macht, vervielfacht aber auch die Komplexität der Compliance. Ein Sicherheitsversagen in einem Produktbereich kann für das gesamte Ökosystem zu einem Reputations- und Regulierungsproblem werden.
Anthropic geht mit einer stärkeren Ausgangsposition in die Diskussion über das Rahmenwerk, weil Sicherheit seit jeher zentral für seine Marke ist. Doch auch Anthropic wird sich einer höheren Messlatte stellen müssen. Eine sicherheitsorientierte Kultur reicht allein nicht mehr aus. Politische Entscheidungsträger werden wiederholbare Testprozesse, prüfbare Dokumentation und klare Belege verlangen, dass die Governance-Praktiken mit steigenden Modellfähigkeiten standhalten.
Warum das Rahmenwerk das KI-Geschäftsmodell verändert
Das KI-Sicherheitsrahmenwerk fügt nicht bloß Bürokratie hinzu. Es verändert, wie Unternehmen über Geschwindigkeit, Verbreitung und Vertrauen nachdenken müssen.
In der vorherigen Phase des Wettbewerbs um generative KI belohnte der Markt schnelle Markteinführungen, Modell-Benchmarks, die Akzeptanz durch Entwickler und Nutzerwachstum. In der nächsten Phase bleiben diese Vorteile wichtig, werden aber durch evidenzbasierte Governance ergänzt. Die Veröffentlichung eines Spitzenmodells kann zunehmend Sicherheitsberichte, Ergebnisse von Red-Teaming, Risikominderungen, Eskalationsrichtlinien und Pläne zur Überwachung nach der Bereitstellung erfordern.
Dadurch entsteht eine neue operative Realität für die Big-Tech-KI-Regulierung. Produkt-, Policy-, Rechts- und Sicherheitsteams müssen früher im Entwicklungszyklus zusammenarbeiten. Sicherheit kann nicht länger als Prüfung am Ende des Modelltrainings behandelt werden. Sie muss Teil der Modell-Roadmap selbst werden.
Worauf Unternehmensteams als Nächstes achten sollten
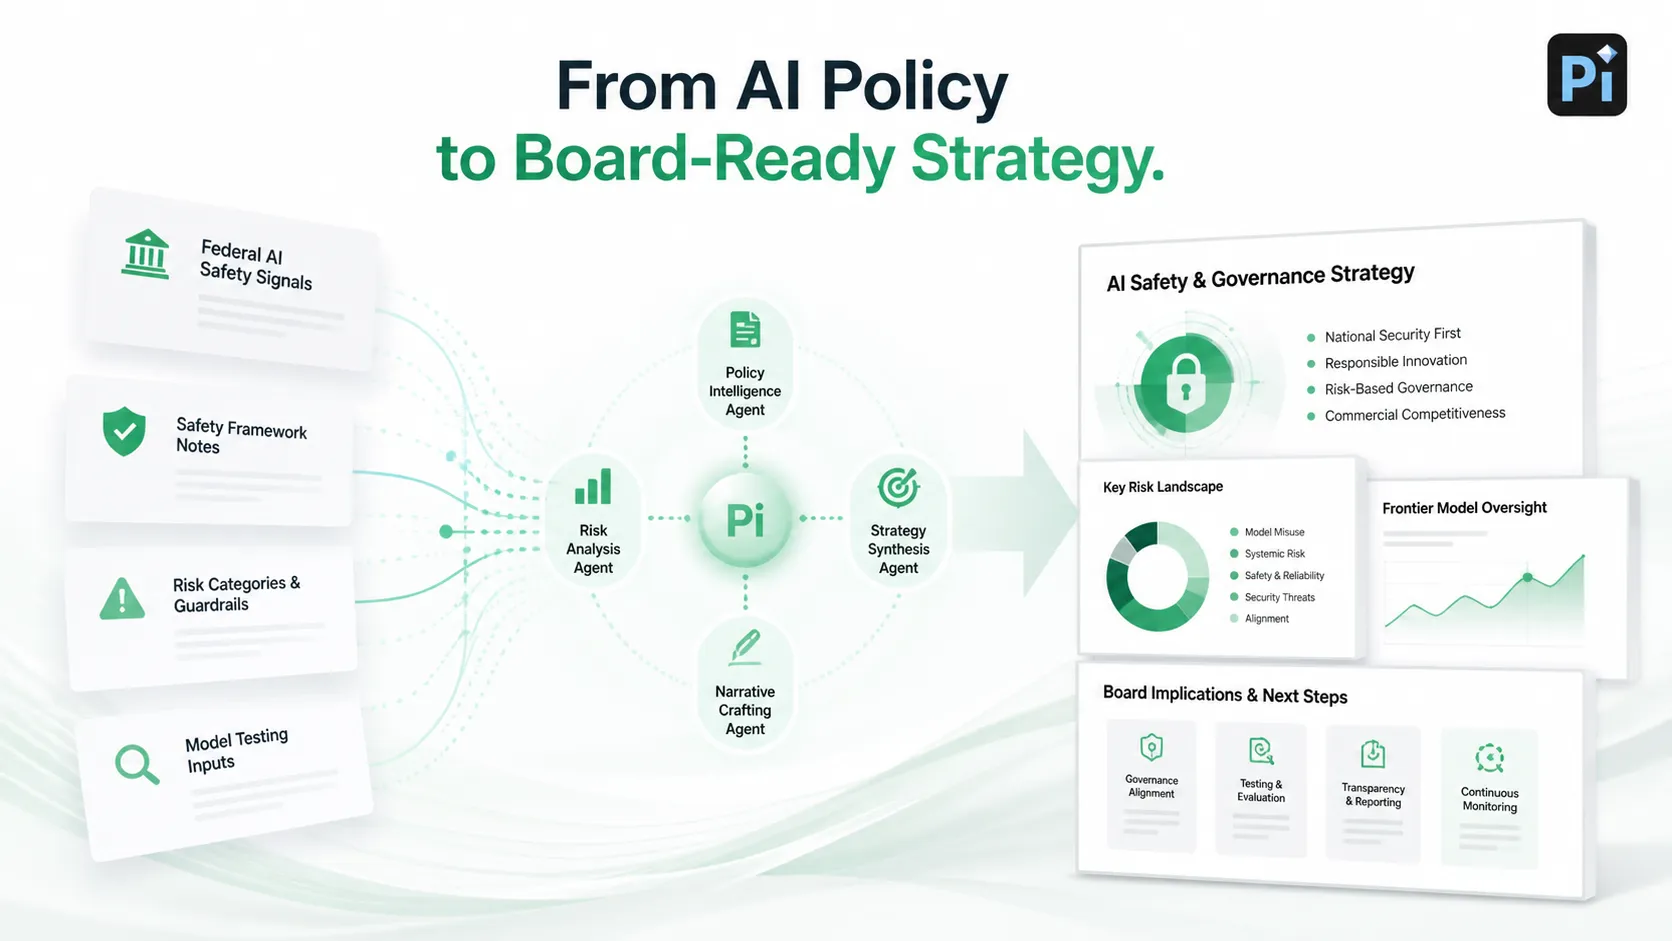
Der KI-Gipfel des Weißen Hauses ist nicht nur für KI-Labore relevant. Er betrifft auch Unternehmen, die KI kaufen, integrieren oder KI-Strategien vor Vorständen, Kunden, Investoren und Regulierungsbehörden präsentieren. Wenn sich die Erwartungen der Bundesbehörden ändern, muss sich auch die Art und Weise ändern, wie Unternehmen die Einführung von KI erläutern.
Unternehmensteams benötigen klarere interne Narrative zu drei Fragen: Welche KI-Systeme sie nutzen, welche Risiken diese Systeme schaffen und wie Governance gehandhabt wird. Dies ist besonders wichtig für Präsentationen vor Führungskräften, Beratungsberichte, Investoren-Updates und Unterlagen zur Produkteinführung, in denen KI-Fähigkeiten erklärt werden müssen, ohne Sicherheit zu übertreiben.
Für Organisationen, die diese Diskussionen mit hoher Tragweite führen, werden praktische Werkzeuge, die regulatorische Komplexität mit strukturierter professioneller Kommunikation verbinden, zunehmend entscheidend. Ob es darum geht, politische Änderungen in vorstandstaugliche Narrative zu übersetzen oder Wettbewerbsfolgen zusammenzufassen: Plattformen wie Pi entwickeln sich zu wertvollen Ressourcen für Strategieteams, die von reaktiver Berichterstattung zu proaktivem Storytelling für Führungskräfte übergehen möchten.
Das Fazit: KI-Sicherheit wird zu einer Wettbewerbsvoraussetzung
Der KI-Gipfel des Weißen Hauses und das begleitende KI-Sicherheitsrahmenwerk markieren einen klaren Wendepunkt für die KI-Branche. Sie signalisieren, dass bundesweite Aufsicht nicht länger hypothetisch ist. Für die großen KI-Labore hat sich Sicherheit von einer internen Priorität der Entwicklungstechnik zu einer zentralen Compliance- und Governance-Anforderung entwickelt.
Das Rahmenwerk wird die KI-Entwicklung nicht stoppen, aber es wird verändern, wie Modelle entwickelt, getestet, dokumentiert und veröffentlicht werden. Letztlich werden in diesem neuen Umfeld nicht allein die Unternehmen mit den stärksten Modellen erfolgreich sein, sondern jene mit den glaubwürdigsten Sicherheitsnarrativen.
Die nächste Phase dieser Debatte wird sich darauf konzentrieren, wie diese Behauptungen überprüft werden. Deshalb wird das Testen von Spitzenmodellen anhand von NIST-Standards immer mehr zur entscheidenden Brücke zwischen politischer Absicht und realem KI-Einsatz.
Häufig gestellte Fragen (FAQ)
F: Was wurde beim KI-Gipfel des Weißen Hauses angekündigt?
A: Der KI-Gipfel des Weißen Hauses stellte ein neues KI-Sicherheitsrahmenwerk in den Mittelpunkt, das sich auf die Sicherheit von Spitzenmodellen, nationale Sicherheit, Transparenz und Rechenschaftspflicht führender KI-Unternehmen konzentriert.
F: Was ist das KI-Sicherheitsrahmenwerk?
A: Das KI-Sicherheitsrahmenwerk ist ein US-politischer Ansatz, der die Governance leistungsstarker KI-Systeme verbessern soll, insbesondere durch Sicherheitstests, Missbrauchsprävention, Dokumentation und verantwortungsvollen Einsatz.
F: Wie wirkt sich das Rahmenwerk auf OpenAI, Meta, Google und Anthropic aus?
A: OpenAI steht unter Druck, Sicherheit vor einer schnellen Bereitstellung nachzuweisen; Meta muss Herausforderungen bei der Kontrolle von Open Source angehen; Google benötigt Governance für das gesamte Ökosystem; und Anthropic muss seine Sicherheitspositionierung in überprüfbare Nachweise umsetzen.
F: Was ist das Testen von Spitzenmodellen?
A: Das Testen von Spitzenmodellen ist der Prozess zur Bewertung fortschrittlicher KI-Systeme vor und nach der Bereitstellung durch Fähigkeitsbewertungen, Missbrauchstests, Robustheitsprüfungen, Alignment-Bewertungen und fortlaufende Risikoüberwachung.


