Ipinaliwanag ang EU AI Act: Ano ang Kailangang Malaman ng mga Negosyong AI sa 2026
Ang EU AI Act ay isang balangkas ng regulasyon para sa mga kumpanyang bumubuo, bumibili, o nagpapatupad ng mga AI system sa 2026. Para sa mga negosyong AI, ang pangunahing tanong ay kung aling mga obligasyon ang naaangkop sa bawat produkto, modelo, o daloy ng trabaho.
Meta description: Unawain ang EU AI Act, ang mga kinakailangan nito sa pagsunod, mga obligasyon sa transparency, mga tuntunin para sa general-purpose AI, at ang kailangang malaman ng mga negosyong AI sa 2026.
Ano ang EU AI Act?
Kinokontrol ng EU AI Act ang mga AI system batay sa panganib. Sa halip na tratuhin ang bawat produktong AI sa parehong paraan, inuuri nito ang mga use case ayon sa potensyal na epekto ng mga ito sa mga tao, kaligtasan ng publiko, mga pangunahing karapatan, at lipunan.
Ang isang low-risk na writing assistant ay hindi haharap sa kaparehong mga obligasyon tulad ng isang AI system na ginagamit sa pagkuha ng empleyado, credit scoring, edukasyon, pangangalagang pangkalusugan, pagpapatupad ng batas, o kritikal na imprastraktura. Para sa mga negosyo, naaapektuhan nito ang disenyo ng produkto, pamamahala ng data, pagsusuri ng modelo, dokumentasyon, komunikasyon sa user, at pagkuha ng produkto o serbisyo.
Bakit Mahalaga ang EU AI Act para sa mga Kumpanyang AI
Maaaring umiral ang EU AI Act lampas sa European Union kapag ang isang AI system ay inilalagay sa merkado ng EU, ginagamit sa EU, o lumilikha ng mga output na nakaaapekto sa mga tao sa EU.
Mahalaga ito para sa mga SaaS vendor, API provider, kumpanyang gumagawa ng AI model, at mga negosyong gumagamit ng generative AI sa mga daloy ng trabaho na nakaharap sa customer o kinokontrol. Binabago rin nito ang mga inaasahan sa procurement: lalong humihingi ang mga enterprise buyer ng dokumentasyon para sa responsableng AI, transparency, at mga kontrol sa panganib ng modelo.
Timeline ng EU AI Act: Ang Dapat Malaman ng mga Negosyo sa 2026
Unti-unting inilalapat ang EU AI Act. Ayon sa European Commission, ang iba't ibang bahagi ng regulasyon ay naaangkop sa magkakaibang petsa, kaya dapat iwasan ng mga kumpanya na ituring ang 2026 bilang iisang deadline para sa bawat obligasyon.
| Petsa | Ano ang Naaangkop |
|---|---|
| 1 Agosto 2024 | Nagkabisa ang EU AI Act |
| 2 Pebrero 2025 | Nagsimulang umiral ang mga pangkalahatang probisyon, kinakailangan sa AI literacy, at mga ipinagbabawal na praktika sa AI |
| 2 Agosto 2025 | Nagsimulang umiral ang mga tuntunin para sa general-purpose AI model at pamamahala |
| 2 Agosto 2026 | Nagsisimulang umiral ang karamihan sa mga tuntunin ng AI Act, kabilang ang mga tuntunin sa transparency, at nagsisimula ang pagpapatupad para sa mga naaangkop na tuntunin |
| 2 Disyembre 2027 | Naaangkop ang mga tuntunin para sa high-risk AI system na nakalista sa Annex III |
| 2 Agosto 2028 | Naaangkop ang mga tuntunin para sa high-risk AI system na nakapaloob sa mga kinokontrol na produkto |
Para sa mga negosyong AI, lalo na mahalaga ang 2026 dahil mas nagiging mahalaga ang mga obligasyon sa transparency, inaasahan sa pamamahala, at aktibidad sa pagpapatupad. Ang ilang obligasyon para sa high-risk ay naaangkop sa ibang pagkakataon depende sa uri ng system.
Pinagmulan: Timeline ng pagpapatupad ng AI Act ng European Commission
Pag-unawa sa Balangkas na Batay sa Panganib ng EU AI Act
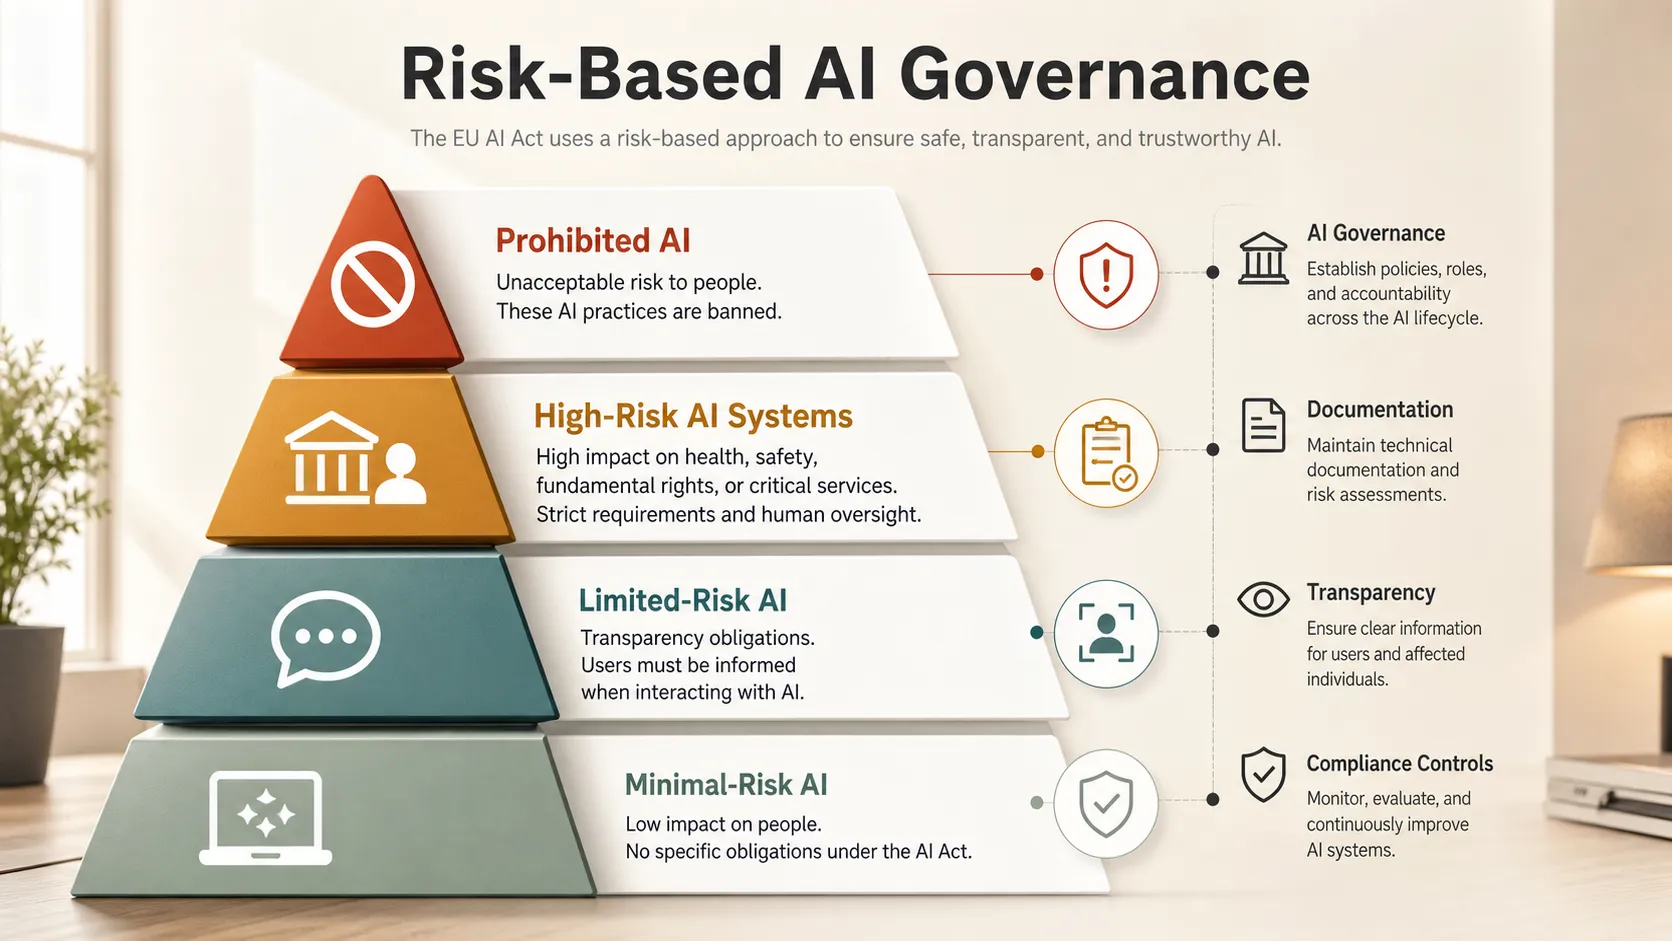
Gumagamit ang EU AI Act ng pamamaraang batay sa panganib. Nakadepende ang mga obligasyon sa pagsunod sa kung paano ginagamit ang isang AI system, hindi lamang sa pinagbabatayang teknolohiya.
| Kategorya ng Panganib | Karaniwang Halimbawa sa Negosyo | Epekto sa Pagsunod |
|---|---|---|
| Ipinagbabawal na AI | Mga manipulatibong system, ilang social scoring, ilang biometric na paggamit | Karaniwang ipinagbabawal |
| High-risk AI system | Pagkuha ng empleyado, credit, edukasyon, pangangalagang pangkalusugan, kritikal na imprastraktura | Mahigpit na obligasyon, na may mga petsang nakadepende sa uri ng system |
| Limited-risk AI | Mga chatbot, synthetic media, pakikipag-ugnayan sa AI | Mga kinakailangan sa transparency |
| Minimal-risk AI | Mga productivity tool, spam filter, internal assistant | Mas magaang obligasyon |
Ibig sabihin nito, dapat maingat na imapa ng mga negosyo ang mga use case ng AI. Ang parehong modelo ay maaaring low-risk sa isang konteksto at high-risk sa iba.
Ipinaliwanag ang mga Tuntunin para sa General-Purpose AI
Ang general-purpose AI, na madalas tawaging GPAI, ay tumutukoy sa mga modelong kayang magsagawa ng maraming gawain at maaaring isama sa mga downstream system. Karaniwang halimbawa ang malalaking language model at multimodal model.
Sa ilalim ng EU AI Act, nagsimulang umiral ang mga obligasyon para sa mga GPAI provider noong 2 Agosto 2025. Maaaring kabilang sa mga kinakailangan ang teknikal na dokumentasyon, impormasyon para sa downstream provider, mga patakarang may kaugnayan sa copyright, at pamamahala ng panganib para sa mga advanced na modelong may sistemikong panganib.
Para sa mga kumpanyang gumagamit ng GPAI sa pamamagitan ng API o mga third-party platform, mahalaga ang due diligence sa vendor. Dapat alam ng mga team kung aling modelo ang ginagamit, anong dokumentasyon ang umiiral, paano pinoproseso ang mga output, at kung sinusuportahan ng provider ang enterprise AI governance.
Mga Kinakailangan sa Transparency para sa Generative AI
Sentral na tema ng EU AI Act ang transparency. Dapat malaman ng mga user kung kailan sila nakikipag-ugnayan sa AI o tumitingin ng content na ginawa ng AI sa mga nauugnay na konteksto.
Ayon sa European Commission, nagsisimulang umiral ang mga tuntunin sa transparency sa ilalim ng AI Act mula 2 Agosto 2026. Para sa generative AI, maaaring makaapekto ito sa mga chatbot na nakaharap sa customer, synthetic media, dokumento, presentasyon, ulat, at mga daloy ng trabaho kung saan nakaaimpluwensya ang mga output ng AI sa mga desisyon.
Hindi nangangahulugan ang transparency na kailangang may warning banner ang bawat feature ng AI. Nangangahulugan ito na dapat iwasan ng mga negosyo ang panlilinlang at magbigay ng angkop na konteksto kapag kasangkot ang AI.
Mga Kinakailangan para sa High-Risk AI System
Haharap ang high-risk AI system sa ilan sa pinakamahihigpit na obligasyon sa ilalim ng EU AI Act, kung saan ang mahahalagang tuntunin ay naaangkop sa ibang pagkakataon kaysa sa pangkalahatang petsang 2026 depende sa uri ng system.
Madalas na nakaaapekto ang mga system na ito sa mga karapatan, oportunidad, kaligtasan, o access sa mahahalagang serbisyo. Kabilang sa mga halimbawa ang trabaho, edukasyon, pangangalagang pangkalusugan, credit, kritikal na imprastraktura, migrasyon, at pagpapatupad ng batas.
Maaaring kabilang sa mga karaniwang kinakailangan ang pamamahala ng panganib, pamamahala ng data, teknikal na dokumentasyon, pangangasiwa ng tao, mga hakbang sa katumpakan, pag-log, pagmamanman, at malinaw na tagubilin sa paggamit. Dapat maghanda ang mga team bago ang legal na deadline dahil nangangailangan ang high-risk AI ng cross-functional na pamamahala.
Praktikal na Checklist sa Pagsunod para sa mga Negosyo
Dapat tratuhin ang pagsunod sa AI bilang disiplina sa operasyon, hindi bilang minsanang legal na pagsusuri. Dapat bumuo ang mga kumpanyang naghahanda para sa 2026 ng mga paulit-ulit na prosesong nasusukat sa iba't ibang produkto at team:
- Gumawa ng imbentaryo ng mga AI system, modelo, vendor, dataset, at use case.
- Uriin ang bawat AI system sa ilalim ng balangkas ng panganib ng EU AI Act.
- Tukuyin kung ang inyong kumpanya ay provider, deployer, importer, distributor, o downstream user.
- Suriin ang mga dependency sa GPAI, API provider, at dokumentasyon ng modelo.
- Magdagdag ng mga abiso sa transparency para sa mga pakikipag-ugnayan sa AI at content na ginawa ng AI kung kinakailangan.
- Magtatag ng pangangasiwa ng tao para sa sensitibo o mataas ang epektong mga desisyon.
- Sanayin ang mga nauugnay na team at i-update ang mga patakaran habang umuunlad ang gabay.
Ang layunin ay gawing mas matibay, pinagkakatiwalaan, at handa para sa enterprise ang paggamit ng AI.
EU AI Act at GDPR: Ano ang Pagkakaiba?
Magkaugnay ang EU AI Act at GDPR, ngunit hindi pareho. Pangunahing nakatuon ang GDPR sa proteksiyon ng personal na data, samantalang nakatuon ang EU AI Act sa panganib ng AI system, transparency, kaligtasan, pamamahala, at pananagutan.
Maaaring kailanganin ng isang kumpanya na sumunod sa pareho. Halimbawa, maaaring magproseso ng personal na data sa ilalim ng GDPR ang isang AI tool para sa pagkuha ng empleyado habang itinuturing din itong high-risk AI system sa ilalim ng EU AI Act.
Paano Naaapektuhan ng EU AI Act ang mga Tool para sa AI Presentation at Productivity
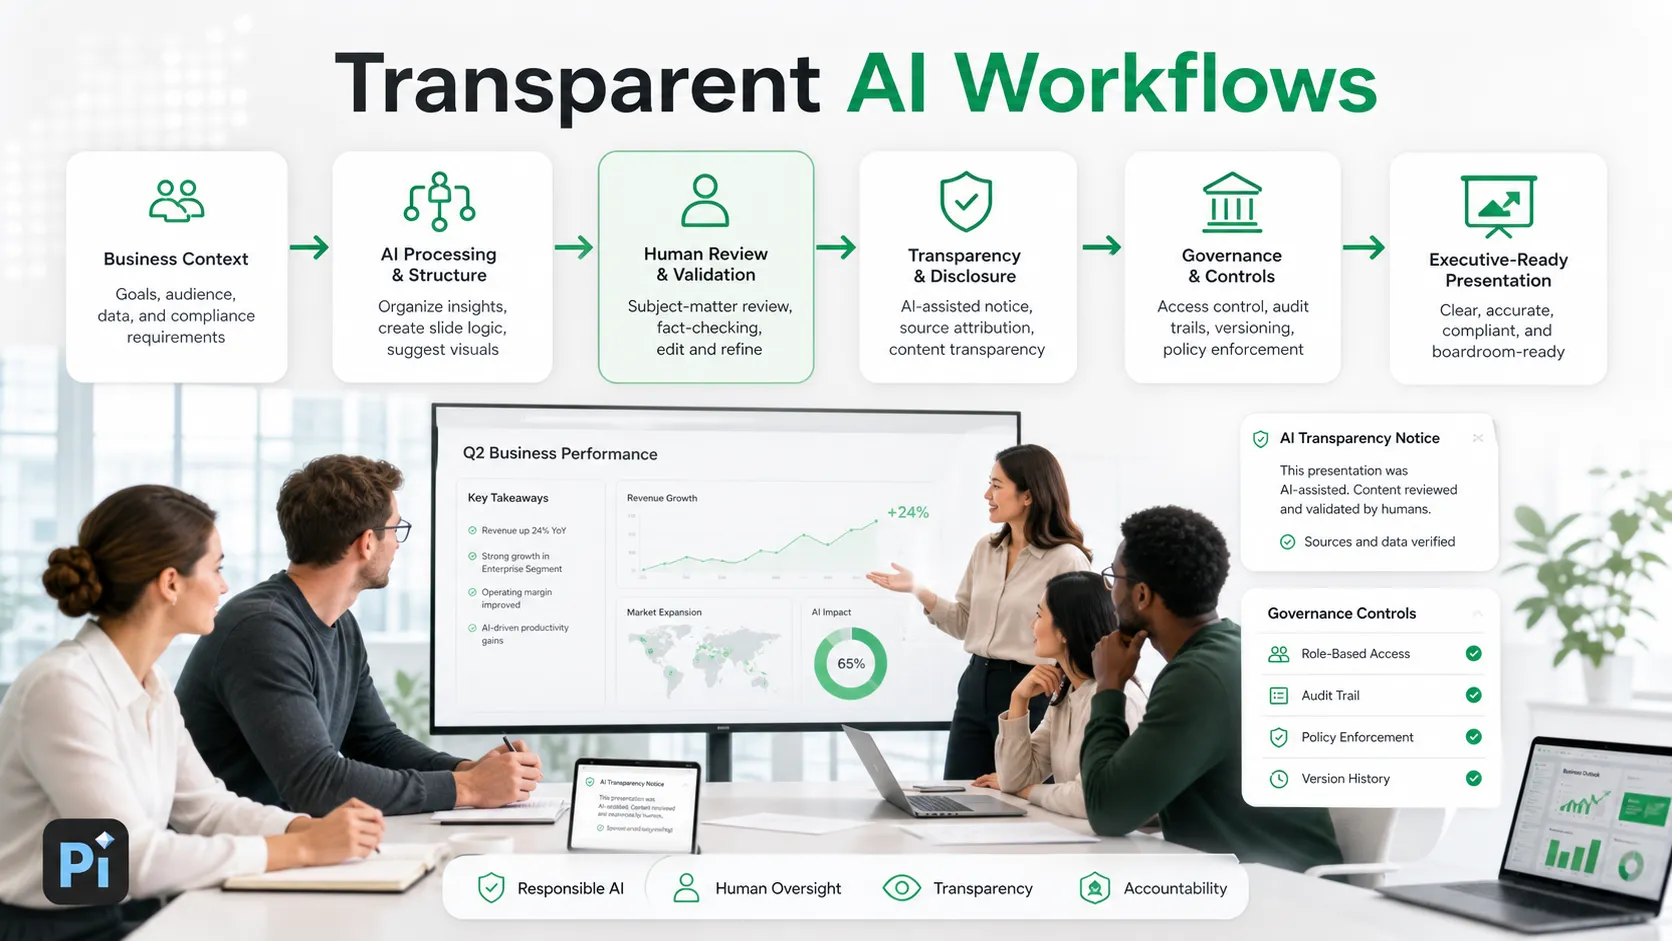
Malawakang ginagamit ang mga AI productivity tool para sa mga presentasyon, dokumento, larawan, customer support, pananaliksik, at enterprise workflow. Marami ang maaaring mapabilang sa mga kategoryang lower-risk o limited-risk, ngunit kailangan pa rin nila ng responsableng disenyo.
Para sa mga AI presentation tool, nagsisimula ang responsableng AI sa pagtulong sa mga user na malinaw na ayusin ang impormasyon sa halip na simpleng gumawa ng makintab na visual. Maaaring maglaman ang isang business deck ng pagsusuri sa merkado, mensahe sa pagbebenta, mga palagay sa pananalapi, o estratehikong rekomendasyon, kaya nananatiling mahalaga ang pagsusuri ng tao.
Dapat gawing madaling maunawaan ng mga tool na gumagawa ng slide, dokumento, o larawan ang paglahok ng AI. Para sa mga AI presentation tool tulad ng Pi, ang mas matibay na posisyon ay ang pagtulong sa mga team na gawing nakabalangkas at masusuring presentasyon ang konteksto ng negosyo habang pinananatili ang paghatol ng tao sa daloy ng trabaho.
Ang Hatol
Ang EU AI Act ay hindi lamang isang mahalagang yugto sa patakaran ng Europa. Hudyat din ito na ang AI governance ay nagiging normal na bahagi ng mga operasyon sa negosyo.
Dapat magsimula ang mga kumpanya sa pagiging malinaw ang pananaw: alamin kung saan ginagamit ang AI, ano ang naaapektuhan nito, sino ang may pananagutan dito, at anong mga kontrol ang umiiral. Ang mga negosyong pinakahanda para sa EU AI Act ay yaong nagsasama ng responsableng AI sa pang-araw-araw na daloy ng trabaho bago ito hingin ng mga customer, regulator, o procurement team.
Mga Madalas Itanong (FAQ)
T: Ano ang EU AI Act sa simpleng salita?
S:Ang EU AI Act ay regulasyon sa AI na batay sa panganib at nagtatakda ng mga tuntunin kung paano binubuo, ibinebenta, at ginagamit ang mga AI system sa o nakaaapekto sa European Union.
T:Naaangkop ba ang EU AI Act sa mga kumpanyang nasa labas ng Europa?
S:Maaaring naaangkop ito kung inilalagay ng isang kumpanya ang AI system sa merkado ng EU, nagsisilbi sa mga user ng EU, o lumilikha ng mga output ng AI na ginagamit sa EU.
T:Ano ang high-risk AI system sa ilalim ng EU AI Act?
S:Ang high-risk AI system ay mga aplikasyon ng AI na ginagamit sa mga sensitibong larangan tulad ng trabaho, edukasyon, pangangalagang pangkalusugan, credit, kritikal na imprastraktura, pagpapatupad ng batas, at access sa mahahalagang serbisyo.
T:Paano dapat maghanda ang mga SaaS company para sa pagsunod sa EU AI Act sa 2026?
S:Dapat mag-imbentaryo ang mga SaaS company ng mga feature ng AI, uriin ang mga antas ng panganib, suriin ang mga GPAI vendor, idokumento ang gawi ng modelo, magdagdag ng mga abiso sa transparency, magtatag ng pangangasiwa ng tao, at lumikha ng mga panloob na proseso ng AI governance.ntrols, magdagdag ng mga abiso sa transparency, at lumikha ng mga panloob na proseso ng AI governance.


