Gemini 3.5 Flash Cyber: Google ने साइबर सुरक्षा के लिए AI मॉडल क्यों बनाया
Google DeepMind द्वारा Gemini 3.5 Flash Cyber का लॉन्च AI साइबर सुरक्षा में एक स्पष्ट बदलाव दर्शाता है। केवल सामान्य-उद्देश्य वाले मॉडलों पर निर्भर रहने के बजाय, Google रक्षात्मक कार्य के लिए विशेषज्ञता वाला एक हल्का मॉडल बना रहा है: कमजोरियां ढूंढना, जोखिमपूर्ण कोड को सत्यापित करना, सुधार में सहायता देना और सुरक्षा टीमों को तेजी से काम करने में मदद करना।
यह महत्वपूर्ण है क्योंकि सॉफ़्टवेयर सुरक्षा केवल मैन्युअल समीक्षा के लिए बहुत बड़ी और बहुत तेज़ होती जा रही है। आधुनिक टीमें विशाल रिपॉज़िटरी, बार-बार रिलीज़, ओपन-सोर्स डिपेंडेंसी, क्लाउड सेवाएं और अलर्ट कतारें प्रबंधित करती हैं। पारंपरिक उपकरण अब भी महत्वपूर्ण हैं, लेकिन रक्षकों को लगातार ऐसे AI सिस्टमों की जरूरत होती जा रही है जो कोड के विभिन्न हिस्सों पर तर्क कर सकें, जोखिम को प्राथमिकता दे सकें और मानव समीक्षा के लिए साक्ष्य तैयार कर सकें।
Gemini 3.5 Flash Cyber क्या है?
Gemini 3.5 Flash Cyber, Google के Flash मॉडल परिवार पर निर्मित एक साइबर सुरक्षा-केंद्रित मॉडल है। Google का कहना है कि इसे कमजोरियों को कुशलतापूर्वक खोजने, सत्यापित करने और पैच करने के लिए फाइन-ट्यून किया गया है, जिससे यह कुछ कार्यों में सामान्य मॉडल की तुलना में सुरक्षा वर्कफ़्लो के लिए अधिक उपयोगी बनता है।
“Flash” वाला हिस्सा महत्वपूर्ण है। सुरक्षा कार्य में अक्सर कई फ़ाइलों, कमिट, डिपेंडेंसी और परीक्षणों पर बार-बार विश्लेषण की आवश्यकता होती है। एक छोटा विशेषज्ञ मॉडल कई बार कॉल करने के लिए सस्ता और तेज़ हो सकता है, जो इसे निरंतर स्कैनिंग और एजेंट वर्कफ़्लो के लिए अधिक उपयुक्त बनाता है।
Google इस मॉडल को अपने AI कोड सुरक्षा एजेंट CodeMender से भी जोड़ता है। CodeMender को कोड स्कैन करने, यह सत्यापित करने कि कमजोरियां वास्तविक हैं या नहीं, और डेवलपर समीक्षा के लिए पैच तैयार करने के लिए डिज़ाइन किया गया है। यह Gemini 3.5 Flash Cyber को एक सामान्य चैटबॉट की तुलना में परिचालन सुरक्षा अवसंरचना के अधिक करीब रखता है।
Google ने साइबर सुरक्षा मॉडल क्यों बनाया
साइबर सुरक्षा केवल एक अन्य कोडिंग कार्य नहीं है। एक उपयोगी सुरक्षा मॉडल को कमजोरियों के वर्गों, शोषण-क्षमता, गलत सकारात्मक परिणामों, पैच की गुणवत्ता और सुरक्षित सॉफ़्टवेयर डिज़ाइन को समझना चाहिए। इसे सख्त सीमाओं के भीतर भी काम करना होगा क्योंकि साइबर सुरक्षा AI स्वाभाविक रूप से दोहरे उपयोग वाला है।
एक सामान्य AI सहायक किसी सुरक्षा अवधारणा की व्याख्या कर सकता है या रिपोर्ट का सारांश बना सकता है। Gemini 3.5 Flash Cyber एक अधिक कठिन स्तर के लिए बनाया गया है: कोड पथों का निरीक्षण करना, संदिग्ध पैटर्न की तुलना करना, यह सत्यापित करना कि कोई समस्या वास्तविक है या नहीं, और टीमों को सुरक्षित समाधान तैयार करने में मदद करना। सर्वोत्तम परिणाम पूर्णतः स्वायत्त सुरक्षा नहीं, बल्कि पर्यवेक्षित गति-वृद्धि है।
यह दिशा उद्योग के एक व्यापक रुझान को दर्शाती है। सुरक्षा टीमें तेजी से प्रतिक्रिया देने के दबाव में हैं, जबकि विकास टीमें अधिक बार रिलीज़ करती हैं। यदि AI दोहरावपूर्ण समीक्षा, अलर्ट ट्रायेज और पैच तैयारी पर लगने वाला समय कम कर सकता है, तो मानव विशेषज्ञ निर्णय, प्राथमिकता निर्धारण और वास्तुशिल्प जोखिम पर अधिक ध्यान दे सकते हैं।
CodeMender, CyberGym और Big Sleep
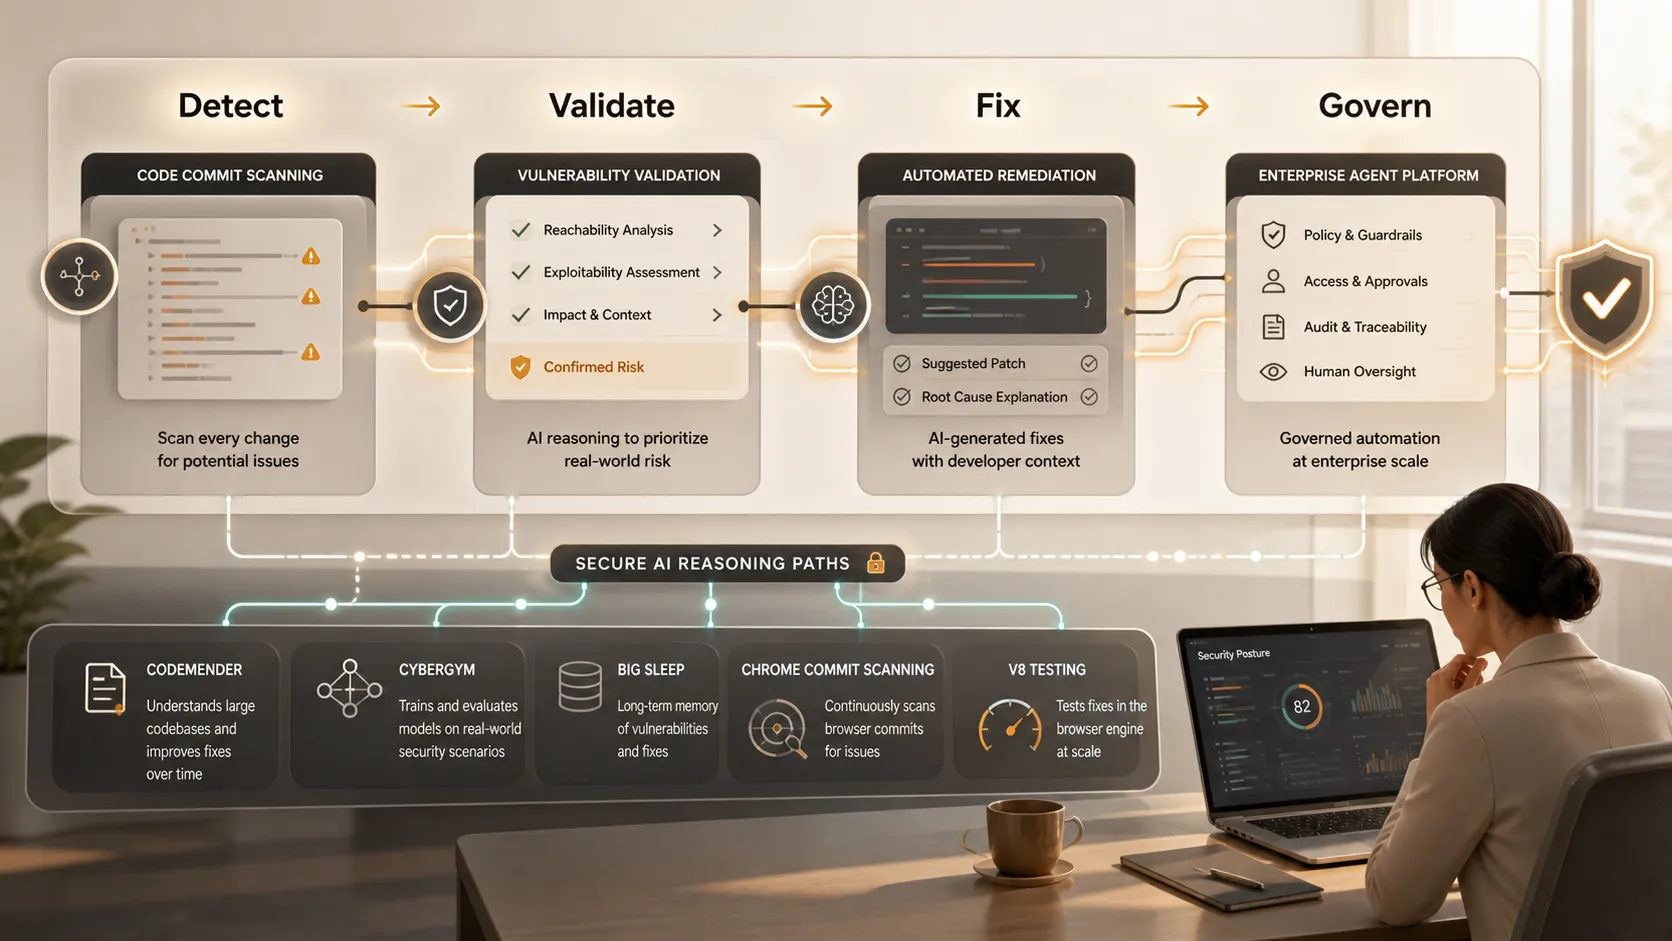
Google की रणनीति को एक पाइपलाइन के रूप में समझना आसान है। CodeMender कोड स्कैनिंग और सुधार संभालता है। CyberGym वास्तविक दुनिया के कमजोरियों के विश्लेषण कार्यों पर AI एजेंटों का मूल्यांकन करता है। Google DeepMind और Google Project Zero द्वारा विकसित Big Sleep, जटिल सॉफ़्टवेयर में AI-सहायित खोज का अन्वेषण करता है।
लक्ष्य केवल एक प्रभावशाली उत्तर नहीं है। यह एक दोहराने योग्य वर्कफ़्लो है: स्कैन करें, तर्क करें, सत्यापित करें, पैच करें, परीक्षण करें और रिपोर्ट करें। Google Chrome कमिट स्कैनिंग और V8 JavaScript इंजन का भी उल्लेख करता है, जो मजबूत उदाहरण हैं क्योंकि ब्राउज़र इंजन जटिल, व्यापक रूप से तैनात और सुरक्षा के लिए अत्यंत महत्वपूर्ण होते हैं।
| सुरक्षा वर्कफ़्लो | पारंपरिक दृष्टिकोण | AI-सहायित दिशा |
|---|---|---|
| कोड समीक्षा | मैन्युअल निरीक्षण और स्थिर टूलिंग | AI समीक्षा के लिए जोखिमपूर्ण परिवर्तनों को उजागर करता है |
| कमजोरी सत्यापन | विशेषज्ञ-नेतृत्व वाली जांच | तेज साक्ष्य संग्रह और ट्रायेज |
| सुधार | समीक्षा के बाद डेवलपर द्वारा पैचिंग | मानव अनुमोदन के साथ सुझाए गए समाधान |
| बेंचमार्किंग | सीमित आंतरिक परीक्षण | यथार्थवादी कमजोरियों पर एजेंट परीक्षण |
| रिपोर्टिंग | मैन्युअल सारांश | हितधारकों के लिए अधिक स्पष्ट जोखिम विवरण |
Chrome कमिट स्कैनिंग विशेष रूप से प्रासंगिक है क्योंकि कमजोरियां अक्सर सामान्य विकास गतिविधि के माध्यम से आती हैं, न कि केवल स्पष्ट रूप से जोखिमपूर्ण कोड के माध्यम से। एक मॉडल जो निरंतर परिवर्तनों की समीक्षा कर सकता है, सॉफ़्टवेयर जीवनचक्र में पहले संदिग्ध पैटर्न को चिह्नित करने में मदद कर सकता है। V8 परीक्षण भी इसी कारण से महत्वपूर्ण है: उच्च-प्रदर्शन रनटाइम परिवेशों में जटिल व्यवहार होता है, जिसके लिए गहन और बार-बार विश्लेषण आवश्यक है।
हल्के सुरक्षा मॉडल क्यों महत्वपूर्ण हैं
हल्के मॉडल महत्वपूर्ण हैं क्योंकि साइबर सुरक्षा दोहरावपूर्ण है। टीमों को कमिट, डिपेंडेंसी अपडेट, टिकट, अलर्ट, रिलीज़ जांच और घटना समीक्षाओं में सहायता की आवश्यकता होती है। यदि किसी विशेषज्ञ मॉडल को कम लागत पर बार-बार कॉल किया जा सकता है, तो वह अंतिम रिपोर्ट तैयार करने से पहले अधिक कोड पथों का अन्वेषण कर सकता है।
यहीं Gemini 3.5 Flash Cyber रणनीतिक रूप से महत्वपूर्ण हो सकता है। बड़े फ्रंटियर मॉडल जटिल तर्क के लिए उपयोगी हैं, लेकिन उच्च-आयतन वर्कफ़्लो के लिए वे महंगे हो सकते हैं। सुरक्षा कार्यों के लिए ट्यून किया गया एक छोटा मॉडल अधिक रिपॉज़िटरी, अधिक बार होने वाले बिल्ड और अधिक डेवलपर परिवेशों में AI-सहायित स्कैनिंग को व्यावहारिक बना सकता है।
Google के सुरक्षा पारिस्थितिकी तंत्र को OSV.dev, एक ओपन-सोर्स कमजोरी डेटाबेस, और OSS-Fuzz, ओपन-सोर्स सॉफ़्टवेयर के लिए Google की निरंतर फ़ज़िंग परियोजना, जैसे वास्तविक दुनिया के संसाधनों से भी लाभ मिलता है। ये संसाधन AI सुरक्षा कार्य को केवल कृत्रिम उदाहरणों के बजाय प्रामाणिक कमजोरियों पर आधारित करने में मदद करते हैं।
Gemini Enterprise Agent Platform और परिचालन सुरक्षा
Gemini Enterprise Agent Platform Google को साइबर सुरक्षा मॉडलों को व्यापक एजेंट वर्कफ़्लो में रखने का एक तरीका देता है। व्यवहार में, इसका अर्थ ऐसे सुरक्षा एजेंट हो सकते हैं जो कोड परिवर्तनों की निगरानी करें, जोखिमों का सारांश बनाएं, सुधार कार्य सौंपें या एंटरप्राइज़ सिस्टमों के भीतर अनुमोदन के लिए साक्ष्य तैयार करें।
सुरक्षा टीमों के लिए आकर्षण गति है। डेवलपर्स के लिए आकर्षण पहले मिलने वाला फीडबैक है। CISO के लिए आकर्षण पैमाना है: समान गति से कर्मचारियों की संख्या बढ़ाए बिना अधिक सॉफ़्टवेयर समीक्षाओं का समर्थन करने का एक तरीका।
हालांकि, परिचालन मूल्य एकीकरण पर निर्भर करता है। सुरक्षा AI को कोड रिपॉज़िटरी, टिकटिंग सिस्टम, CI/CD पाइपलाइन, कमजोरी प्रबंधन उपकरणों और गवर्नेंस वर्कफ़्लो से जुड़ना चाहिए। इसे ऑडिट लॉग, अनुमतियां, अनुमोदन द्वार और स्पष्ट स्वामित्व भी चाहिए। इन नियंत्रणों के बिना, स्वचालन जोखिम कम करने के बजाय नया जोखिम पैदा कर सकता है।
डेवलपर्स, सुरक्षा टीमों और CISO के लिए निहितार्थ
डेवलपर्स के लिए, Gemini 3.5 Flash Cyber उस सुरक्षा फीडबैक की ओर संकेत करता है जो कोड लिखे या समीक्षा किए जाने के क्षण के अधिक निकट मिलता है। बाद के ऑडिट की प्रतीक्षा करने के बजाय, डेवलपर्स को लक्षित स्पष्टीकरण, अधिक सुरक्षित पैच सुझाव और यह स्पष्ट साक्ष्य मिल सकता है कि कोई बदलाव क्यों महत्वपूर्ण है।
सुरक्षा टीमों के लिए, मॉडल निम्न-गुणवत्ता वाले निष्कर्षों को छांटने में लगने वाला समय कम कर सकता है। कमजोरी का पता लगाना तभी मूल्यवान है जब उसके साथ सत्यापन हो। यदि कोई AI सुरक्षा एजेंट संभावित वास्तविक समस्याओं को शोर से अलग करने में मदद कर सकता है, तो विश्लेषक उच्च-प्रभाव वाले सुधार पर अधिक समय लगा सकते हैं।
CISO के लिए, संतुलन अधिक रणनीतिक है। AI साइबर सुरक्षा प्रति विश्लेषण कम लागत, तेज़ प्रतिक्रिया समय और व्यापक कवरेज का वादा करती है। लेकिन इसके लिए गवर्नेंस भी आवश्यक है। नेताओं को परिभाषित करना होगा कि AI कब कार्य कर सकता है, कब मनुष्यों को अनुमोदन देना चाहिए, संवेदनशील कोड की सुरक्षा कैसे की जाती है और समय के साथ मॉडल के व्यवहार की निगरानी कैसे होती है।
दोहरे उपयोग का जोखिम अपरिहार्य है। वही तर्क जो रक्षकों को कमजोरियों को समझने में मदद करता है, गलत संदर्भ में दुरुपयोग किया जा सकता है। इसलिए रक्षात्मक स्थिति, पहुंच नियंत्रण, सैंडबॉक्सिंग, उपयोग निगरानी और मानव पर्यवेक्षण वैकल्पिक सुविधाएं नहीं हैं। वे उत्पाद के सुरक्षा मॉडल का हिस्सा हैं।
Pi स्वाभाविक रूप से कहां फिट होता है
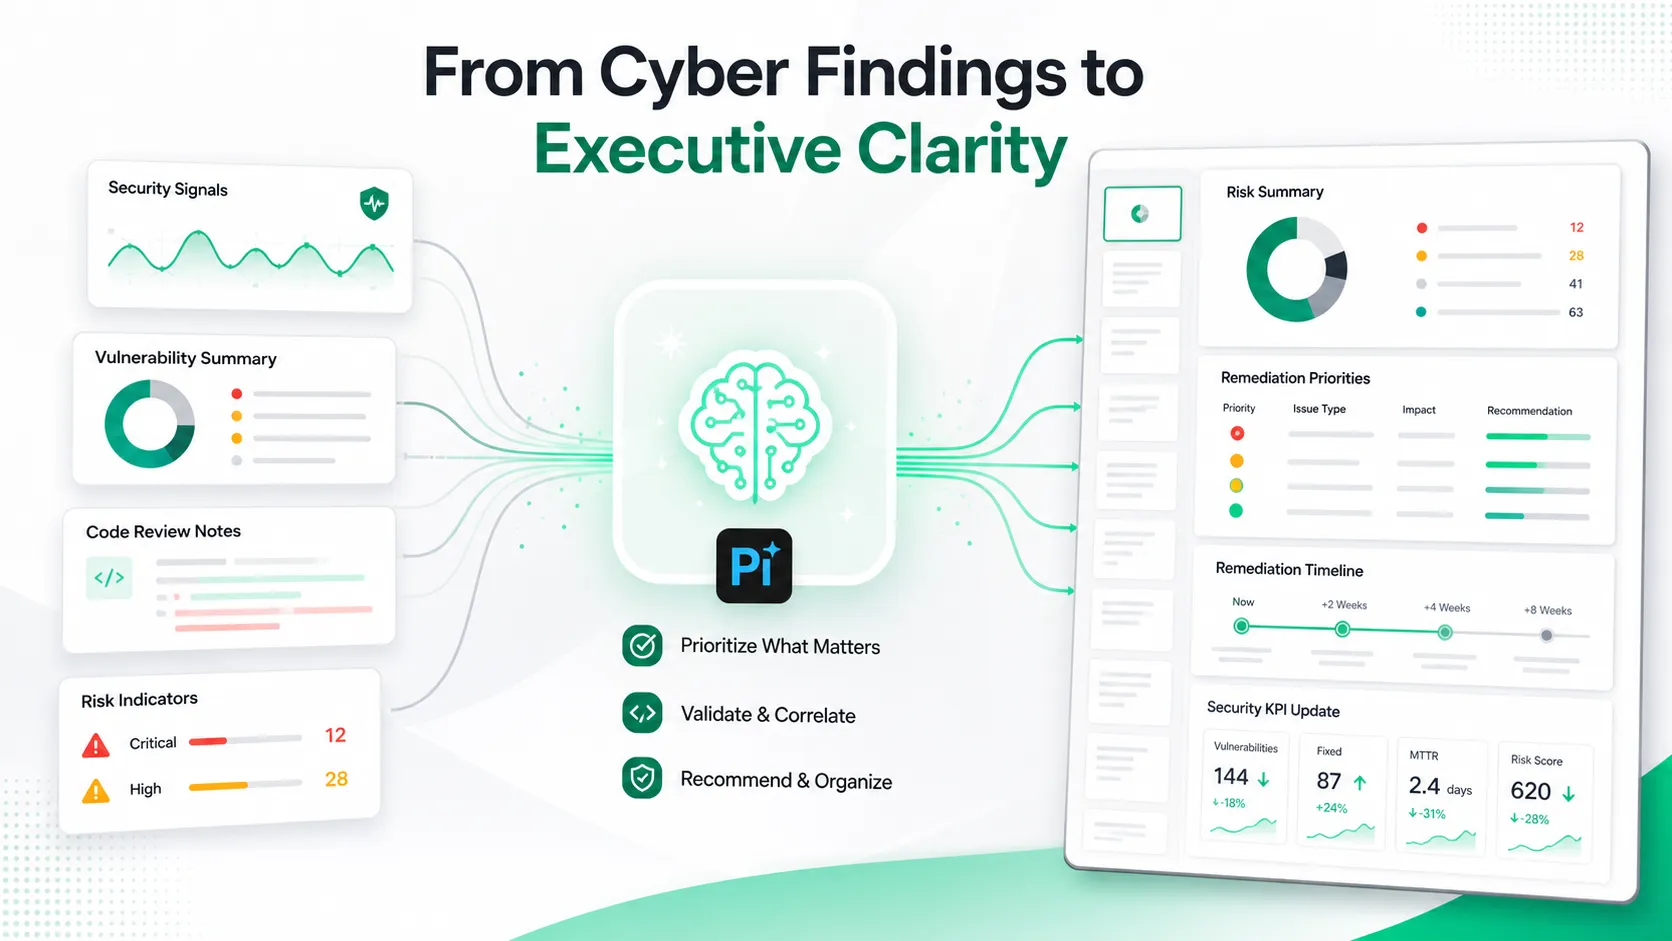
Pi कोई साइबर सुरक्षा पहचान उपकरण नहीं है। यह कोड स्कैन नहीं करता, कमजोरियों को सत्यापित नहीं करता और सुरक्षा प्लेटफ़ॉर्म का स्थान नहीं लेता। हालांकि, यह साइबर सुरक्षा कार्य के आसपास संचार स्तर में उपयुक्त है।
जब AI सुरक्षा सिस्टम अधिक निष्कर्ष उत्पन्न करते हैं, तब भी टीमों को उन निष्कर्षों को स्पष्ट रूप से समझाने की आवश्यकता होती है। CISO को अक्सर बोर्ड अपडेट, घटना समीक्षाएं, सुधार योजनाएं, ग्राहक सारांश और आंतरिक सुरक्षा ब्रीफिंग की आवश्यकता होती है। Pi घनी तकनीकी सामग्री को अधिकारियों और क्रॉस-फ़ंक्शनल टीमों के लिए पेशेवर प्रस्तुतियों में बदलने में मदद कर सकता है।
यह महत्वपूर्ण है क्योंकि साइबर सुरक्षा के परिणाम अक्सर सुरक्षा टीम के बाहर तय होते हैं। बजट अनुमोदन, सुधार समयसीमा, ग्राहक विश्वास और कार्यकारी प्राथमिकता सभी स्पष्ट संचार पर निर्भर करते हैं। एक तकनीकी निष्कर्ष को व्यावसायिक कथा में बदलना चाहिए: क्या हुआ, क्या जोखिम में है, कौन-सी कार्रवाई आवश्यक है और प्रगति को कैसे मापा जाएगा।
गार्डरेल और गवर्नेंस
साइबर सुरक्षा AI का सावधानीपूर्वक शासन किया जाना चाहिए। वही तर्क जो रक्षकों की मदद करता है, पहुंच नियंत्रण, लॉगिंग, सैंडबॉक्सिंग, अनुमोदन वर्कफ़्लो और मानव समीक्षा के बिना तैनात किए जाने पर दुरुपयोग किया जा सकता है। Google का सीमित-पहुंच दृष्टिकोण इस दोहरे उपयोग के जोखिम को दर्शाता है।
उद्यमों को क्षमता और नियंत्रण दोनों का मूल्यांकन करना चाहिए। NIST AI Risk Management Framework भरोसेमंदी, जोखिम और जवाबदेही के बारे में सोचने के लिए उपयोगी है। सुरक्षा टीमों को OWASP Top 10 for LLM Applications पर भी विचार करना चाहिए, जो प्रॉम्प्ट इंजेक्शन, डेटा रिसाव, असुरक्षित आउटपुट प्रबंधन और अत्यधिक स्वायत्तता जैसे जोखिमों को उजागर करता है।
सबसे मजबूत तैनातियां संभवतः संयम के साथ स्वचालन को जोड़ेंगी। AI स्कैनिंग, सत्यापन, सारांशीकरण और पैच ड्राफ्टिंग को तेज़ कर सकता है, लेकिन जोखिम स्वीकृति, उत्पादन परिवर्तनों और कार्यकारी जवाबदेही का स्वामित्व मनुष्यों के पास बना रहना चाहिए।
निष्कर्ष
Gemini 3.5 Flash Cyber AI साइबर रक्षा के अगले चरण की ओर संकेत करता है: हल्के, क्षेत्र-विशिष्ट, एजेंट-संचालित सिस्टम जो बड़े पैमाने पर वास्तविक सॉफ़्टवेयर सुरक्षा कार्य का समर्थन कर सकते हैं। यथार्थवादी भविष्य AI द्वारा सुरक्षा इंजीनियरों को बदलना नहीं है। यह मानव-नेतृत्व वाली रक्षा है, जिसे ऐसे मॉडल गति देते हैं जो पहचान, सत्यापन, सारांश और अनुशंसा कर सकते हैं।
डेवलपर्स के लिए, इसका अर्थ पहले मिलने वाला सुरक्षा फीडबैक है। सुरक्षा टीमों के लिए, इसका अर्थ तेज़ ट्रायेज है। CISO के लिए, इसका अर्थ एक गवर्नेंस चुनौती है: ऐसे AI को अपनाना जो जवाबदेही, साक्ष्य और नियंत्रण बनाए रखते हुए गति में सुधार करे।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
प्र: Gemini 3.5 Flash Cyber क्या है?
उ: Gemini 3.5 Flash Cyber, Google DeepMind का एक हल्का साइबर सुरक्षा-केंद्रित AI मॉडल है, जिसे कमजोरी पहचान, सत्यापन, कोड विश्लेषण, सुधार और AI सुरक्षा एजेंट वर्कफ़्लो जैसे रक्षात्मक कार्यों का समर्थन करने के लिए डिज़ाइन किया गया है।
प्र: क्या Gemini 3.5 Flash Cyber एक सामान्य-उद्देश्य वाला AI मॉडल है?
उ: नहीं। यह Gemini मॉडल परिवार से संबंधित है, लेकिन व्यापक चैट, लेखन या उत्पादकता कार्यों के बजाय साइबर सुरक्षा वर्कफ़्लो के लिए विशेषज्ञता रखता है।
प्र: क्या Gemini 3.5 Flash Cyber सुरक्षा इंजीनियरों का स्थान लेता है?
उ: नहीं। इसे ट्रायेज, साक्ष्य संग्रह और सुधार योजना को तेज़ करके मानव विशेषज्ञों की सहायता करने के लिए डिज़ाइन किया गया है। मानव समीक्षा, परीक्षण और अनुमोदन आवश्यक बने रहते हैं।
प्र: AI साइबर सुरक्षा पर लेख में Pi का उल्लेख क्यों किया गया है?
उ: Pi संचार स्तर के लिए प्रासंगिक है। यह टीमों को जटिल साइबर सुरक्षा निष्कर्षों को कार्यकारी प्रस्तुतियों, बोर्ड अपडेट, सुधार योजनाओं और घटना सारांशों में बदलने में मदद कर सकता है।


