फ़ायरवॉल क्या है
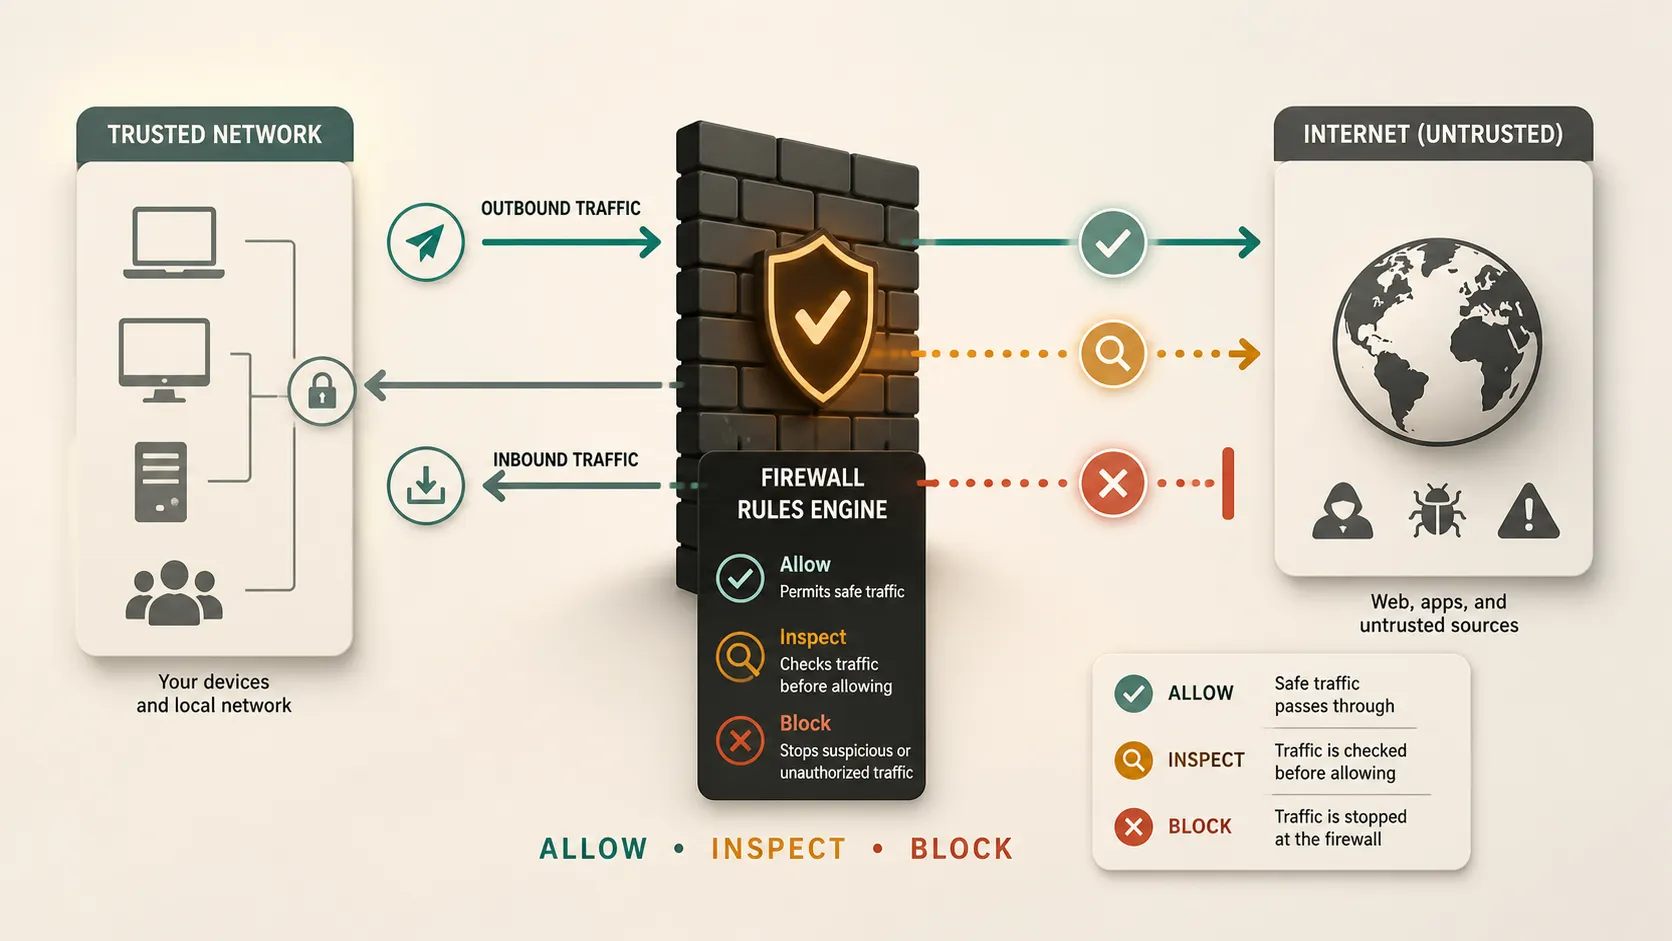
फ़ायरवॉल एक सुरक्षा अवरोध है जो विश्वसनीय और अविश्वसनीय नेटवर्कों के बीच ट्रैफ़िक को नियंत्रित करता है। सरल शब्दों में, यह तय करता है कि क्या अंदर आने दिया जाए, क्या बाहर जाने दिया जाए, और क्या अवरुद्ध किया जाए।
फ़ायरवॉल को समझने का सबसे आसान तरीका इसे किसी इमारत के प्रवेश द्वार पर मौजूद सुरक्षा डेस्क के रूप में सोचना है। हर कोई अंदर नहीं जा सकता। एक गार्ड देखता है कि कौन आ रहा है, कहाँ जा रहा है और उसे अनुमति है या नहीं। फ़ायरवॉल नेटवर्क ट्रैफ़िक के साथ कुछ ऐसा ही करता है। यह उपकरणों, नेटवर्कों, ऐप्स और इंटरनेट के बीच चल रहे डेटा की जाँच करता है।
NIST फ़ायरवॉल को एक गेटवे या सिस्टम के रूप में परिभाषित करता है जो सुरक्षा नीति के अनुसार नेटवर्कों के बीच पहुँच सीमित करता है। Microsoft अपनी फ़ायरवॉल क्या है मार्गदर्शिका में फ़ायरवॉल को ऐसी चीज़ के रूप में समझाता है जो नियंत्रित करती है कि नेटवर्क पोर्ट्स से क्या गुजर सकता है और क्या नहीं।
फ़ायरवॉल क्या करता है
फ़ायरवॉल नेटवर्क पहुँच को नियंत्रित करने में मदद करता है। यह किसी सिस्टम को पूरी तरह सुरक्षित नहीं बनाता, लेकिन नियमों के आधार पर ट्रैफ़िक को फ़िल्टर करके जोखिम कम करता है।
फ़ायरवॉल यह कर सकता है:
- अवांछित इनबाउंड कनेक्शन अवरुद्ध करना
- विश्वसनीय आउटबाउंड ट्रैफ़िक की अनुमति देना
- IP पते, पोर्ट, प्रोटोकॉल या एप्लिकेशन के आधार पर ट्रैफ़िक सीमित करना
- विश्वसनीय आंतरिक नेटवर्कों को सार्वजनिक इंटरनेट से अलग करना
- संदिग्ध या अवरुद्ध गतिविधि का लॉग रखना
- कंपनी की सुरक्षा नीतियों को लागू करने में मदद करना
घरेलू उपयोगकर्ता के लिए, फ़ायरवॉल राउटर और कंप्यूटर में अंतर्निहित हो सकता है। किसी व्यवसाय के लिए, फ़ायरवॉल नेटवर्क के किनारे, क्लाउड परिवेशों के भीतर, विभागों के बीच या अलग-अलग उपकरणों पर हो सकते हैं।
फ़ायरवॉल कैसे काम करता है
नेटवर्क ट्रैफ़िक डेटा की छोटी इकाइयों में चलता है। फ़ायरवॉल उस ट्रैफ़िक को देखता है और नियमों से उसकी तुलना करता है। यदि ट्रैफ़िक किसी अनुमत नियम से मेल खाता है, तो वह गुजर सकता है। यदि वह किसी अवरुद्ध नियम से मेल खाता है या नीति को पूरा नहीं करता, तो फ़ायरवॉल उसे अस्वीकार कर देता है।
नियम इन जैसे विवरणों पर आधारित हो सकते हैं:
- स्रोत IP पता
- गंतव्य IP पता
- पोर्ट नंबर
- प्रोटोकॉल
- एप्लिकेशन
- उपयोगकर्ता की पहचान
- कनेक्शन की स्थिति
- सुरक्षा जोखिम
Cisco फ़ायरवॉल को एक ऐसे उपकरण के रूप में वर्णित करता है जो आने वाले और जाने वाले ट्रैफ़िक की निगरानी करता है तथा सुरक्षा नियमों के आधार पर ट्रैफ़िक को अनुमति देता या अवरुद्ध करता है। नियम-आधारित निर्णय ही मूल विचार है।
इनबाउंड और आउटबाउंड ट्रैफ़िक
इनबाउंड ट्रैफ़िक वह ट्रैफ़िक है जो किसी उपकरण या नेटवर्क में आता है। उदाहरण के लिए, इंटरनेट पर कोई व्यक्ति किसी कंपनी सर्वर से कनेक्ट करने की कोशिश करता है, तो वह इनबाउंड ट्रैफ़िक भेज रहा है।
आउटबाउंड ट्रैफ़िक वह ट्रैफ़िक है जो किसी उपकरण या नेटवर्क से बाहर जाता है। उदाहरण के लिए, किसी लैपटॉप द्वारा वेबसाइट खोलने पर आउटबाउंड ट्रैफ़िक भेजा जाता है।
कई व्यक्तिगत फ़ायरवॉल डिफ़ॉल्ट रूप से अधिकांश अनचाहे इनबाउंड ट्रैफ़िक को अवरुद्ध करते हैं। यह महत्वपूर्ण है क्योंकि अधिकांश लैपटॉप और घरेलू उपकरणों को इंटरनेट पर अजनबियों से सीधे कनेक्ट होने की आवश्यकता नहीं होती। आउटबाउंड नियम भी महत्वपूर्ण हैं, विशेषकर व्यवसायों में, क्योंकि मैलवेयर किसी उपकरण को संक्रमित करने के बाद दूरस्थ सर्वरों से कनेक्ट करने की कोशिश कर सकता है।
फ़ायरवॉल नियम
फ़ायरवॉल नियम वे निर्देश हैं जो फ़ायरवॉल को बताते हैं कि क्या अनुमति देनी है या अवरुद्ध करना है।
एक सरल नियम यह कह सकता है:
- HTTPS पर वेब ब्राउज़िंग की अनुमति दें
- अज्ञात इनबाउंड ट्रैफ़िक अवरुद्ध करें
- स्वीकृत सर्वरों से ईमेल ट्रैफ़िक की अनुमति दें
- संदिग्ध IP पते से ट्रैफ़िक अवरुद्ध करें
- किसी व्यावसायिक ऐप को केवल विशिष्ट सर्वर से कनेक्ट करने की अनुमति दें
अच्छे फ़ायरवॉल नियम विशिष्ट होने चाहिए। ऐसा नियम जो सब कुछ अनुमति देता है, उपयोगी नहीं है। ऐसा नियम जो बहुत अधिक अवरुद्ध करता है, सामान्य कार्य को बाधित कर सकता है। व्यावहारिक लक्ष्य आवश्यक ट्रैफ़िक को अनुमति देना और अनावश्यक जोखिम कम करना है।
NIST की फ़ायरवॉल और फ़ायरवॉल नीति पर दिशानिर्देश फ़ायरवॉल नीति, कॉन्फ़िगरेशन, परीक्षण, परिनियोजन और प्रबंधन को अधिक विस्तार से समझाती है।
फ़ायरवॉल के सामान्य प्रकार
| फ़ायरवॉल प्रकार | यह क्या करता है | किसके लिए सबसे उपयुक्त |
|---|---|---|
| पैकेट फ़िल्टरिंग | बुनियादी पैकेट विवरणों की जाँच करता है | सरल ट्रैफ़िक नियंत्रण |
| स्टेटफुल निरीक्षण | सक्रिय कनेक्शनों को ट्रैक करता है | सामान्य नेटवर्क सुरक्षा |
| प्रॉक्सी फ़ायरवॉल | उपयोगकर्ता और सेवा के बीच कार्य करता है | एप्लिकेशन-स्तरीय फ़िल्टरिंग |
| नेक्स्ट-जनरेशन फ़ायरवॉल | अधिक गहन निरीक्षण जोड़ता है | व्यावसायिक सुरक्षा |
| क्लाउड फ़ायरवॉल | क्लाउड ट्रैफ़िक की सुरक्षा करता है | क्लाउड ऐप्स और वर्कलोड |
यह तालिका सरलीकृत है, लेकिन यह बुनियादी विचार देती है। कुछ आधुनिक फ़ायरवॉल इन तरीकों में से कई को मिलाते हैं।
हार्डवेयर फ़ायरवॉल बनाम सॉफ़्टवेयर फ़ायरवॉल
हार्डवेयर फ़ायरवॉल एक भौतिक उपकरण होता है। यह अक्सर निजी नेटवर्क और इंटरनेट के बीच होता है। कई घरेलू राउटर में बुनियादी फ़ायरवॉल सुविधाएँ शामिल होती हैं। व्यवसाय कार्यालय नेटवर्कों, डेटा केंद्रों या शाखा स्थानों की सुरक्षा के लिए समर्पित फ़ायरवॉल उपकरणों का उपयोग कर सकते हैं।
सॉफ़्टवेयर फ़ायरवॉल किसी उपकरण, जैसे लैपटॉप, डेस्कटॉप या सर्वर पर चलता है। Microsoft का Windows Firewall अवलोकन Windows Firewall को होस्ट-आधारित फ़ायरवॉल के रूप में वर्णित करता है, जो किसी उपकरण में आने और उससे जाने वाले ट्रैफ़िक को फ़िल्टर करता है।
कई सेटअप में दोनों का उपयोग किया जाता है। राउटर या नेटवर्क फ़ायरवॉल व्यापक नेटवर्क की सुरक्षा करता है, जबकि डिवाइस फ़ायरवॉल अलग-अलग मशीन की सुरक्षा करता है।
नेटवर्क फ़ायरवॉल बनाम होस्ट-आधारित फ़ायरवॉल
नेटवर्क फ़ायरवॉल नेटवर्क की सीमा की सुरक्षा करता है। यह कार्यालय नेटवर्क और इंटरनेट के बीच, दो आंतरिक नेटवर्क खंडों के बीच या कंपनी नेटवर्क और क्लाउड परिवेश के बीच हो सकता है।
होस्ट-आधारित फ़ायरवॉल एक उपकरण की सुरक्षा करता है। यह नियंत्रित करता है कि उस विशिष्ट कंप्यूटर या सर्वर में कौन-सा ट्रैफ़िक प्रवेश कर सकता है या उससे बाहर जा सकता है।
दोनों उपयोगी हैं। नेटवर्क फ़ायरवॉल आंतरिक सिस्टम तक पहुँचने से पहले कई अवांछित कनेक्शनों को रोक सकता है। यदि कोई उपकरण दूसरे नेटवर्क पर चला जाता है, सार्वजनिक Wi-Fi से कनेक्ट होता है या उसे अपनी सुरक्षा चाहिए, तो होस्ट-आधारित फ़ायरवॉल फिर भी महत्वपूर्ण है।
फ़ायरवॉल किन चीज़ों से सुरक्षा कर सकता है
फ़ायरवॉल कई सामान्य जोखिमों को कम कर सकता है। यह अवांछित पहुँच प्रयासों को अवरुद्ध कर सकता है, खुले हुए सेवाओं को सीमित कर सकता है, संदिग्ध ट्रैफ़िक को प्रतिबंधित कर सकता है और अनधिकृत कनेक्शनों को रोकने में मदद कर सकता है।
व्यवसायों के लिए, फ़ायरवॉल सेगमेंटेशन का भी समर्थन करते हैं। इसका अर्थ है नेटवर्क के भागों को अलग करना, ताकि एक क्षेत्र की समस्या स्वतः हर जगह न फैले। CISA अपने उन्नत दृश्यता और सुदृढ़ीकरण मार्गदर्शन में बहुस्तरीय रक्षा दृष्टिकोण के हिस्से के रूप में फ़ायरवॉल क्षमताओं और सेगमेंटेशन के उपयोग पर चर्चा करता है।
मजबूत पासवर्ड, अपडेट, एंडपॉइंट सुरक्षा, बैकअप, पहचान नियंत्रण और उपयोगकर्ता प्रशिक्षण के साथ मिलाने पर फ़ायरवॉल विशेष रूप से उपयोगी होता है।
फ़ायरवॉल क्या नहीं कर सकता
फ़ायरवॉल महत्वपूर्ण है, लेकिन यह जादू नहीं है।
फ़ायरवॉल शायद इन्हें न रोक सके:
- फ़िशिंग ईमेल
- कमज़ोर पासवर्ड
- चुराए गए लॉगिन क्रेडेंशियल
- अनुमत ट्रैफ़िक के भीतर छिपा मैलवेयर
- असुरक्षित डाउनलोड
- स्वीकृत ऐप्स के माध्यम से हमले
- मानवीय गलतियाँ
- गलत तरीके से कॉन्फ़िगर की गई क्लाउड सेवाएँ
उदाहरण के लिए, यदि कोई उपयोगकर्ता नकली लॉगिन पेज में साइन इन करता है और पासवर्ड दे देता है, तो फ़ायरवॉल खाते के दुरुपयोग को नहीं रोक सकता। यदि फ़ायरवॉल नियम बहुत व्यापक है, तो खतरनाक ट्रैफ़िक की अनुमति मिल सकती है क्योंकि नीति स्वयं कमज़ोर है।
इसीलिए फ़ायरवॉल साइबर सुरक्षा का हिस्सा हैं, पूरी चीज़ नहीं।
व्यक्ति फ़ायरवॉल का उपयोग क्यों करते हैं
व्यक्ति व्यक्तिगत उपकरणों और घरेलू नेटवर्कों तक अवांछित पहुँच कम करने के लिए फ़ायरवॉल का उपयोग करते हैं। सार्वजनिक Wi-Fi से जुड़ा लैपटॉप उस नेटवर्क के हर दूसरे उपकरण के लिए खुला नहीं होना चाहिए।
व्यक्तिगत फ़ायरवॉल यह नियंत्रित करने में मदद करता है कि कौन-से ऐप्स संचार कर सकते हैं और क्या अन्य उपकरण कनेक्ट हो सकते हैं। Microsoft की फ़ायरवॉल और नेटवर्क सुरक्षा मार्गदर्शिका Windows Security में निजी और सार्वजनिक नेटवर्क प्रोफ़ाइलों के बीच अंतर समझाती है।
अधिकांश लोगों के लिए सही कदम सरल है: जब तक इसे बदलने का कोई विशिष्ट और विश्वसनीय कारण न हो, फ़ायरवॉल को चालू रखें।
व्यवसाय फ़ायरवॉल का उपयोग क्यों करते हैं
व्यवसाय फ़ायरवॉल का उपयोग करते हैं क्योंकि उनके पास अधिक सिस्टम, अधिक उपयोगकर्ता, अधिक डेटा और अधिक जोखिम होते हैं। किसी कंपनी को ग्राहक रिकॉर्ड, आंतरिक उपकरण, भुगतान सिस्टम, क्लाउड वर्कलोड, कर्मचारी उपकरण और दूरस्थ पहुँच की सुरक्षा करनी पड़ सकती है।
व्यावसायिक फ़ायरवॉल यह मदद कर सकता है:
- आंतरिक सिस्टमों तक पहुँच नियंत्रित करना
- अतिथि Wi-Fi को कंपनी उपकरणों से अलग करना
- सर्वरों को अवांछित ट्रैफ़िक से सुरक्षित रखना
- अनुपालन आवश्यकताओं का समर्थन करना
- संदिग्ध गतिविधि की निगरानी करना
- यदि एक सिस्टम से समझौता हो जाए तो नुकसान सीमित करना
फ़ायरवॉल दूरस्थ और हाइब्रिड कार्य के लिए भी महत्वपूर्ण हैं। कर्मचारी कई स्थानों से कनेक्ट हो सकते हैं और ट्रैफ़िक क्लाउड सेवाओं, VPNs और SaaS प्लेटफ़ॉर्मों से होकर जा सकता है।
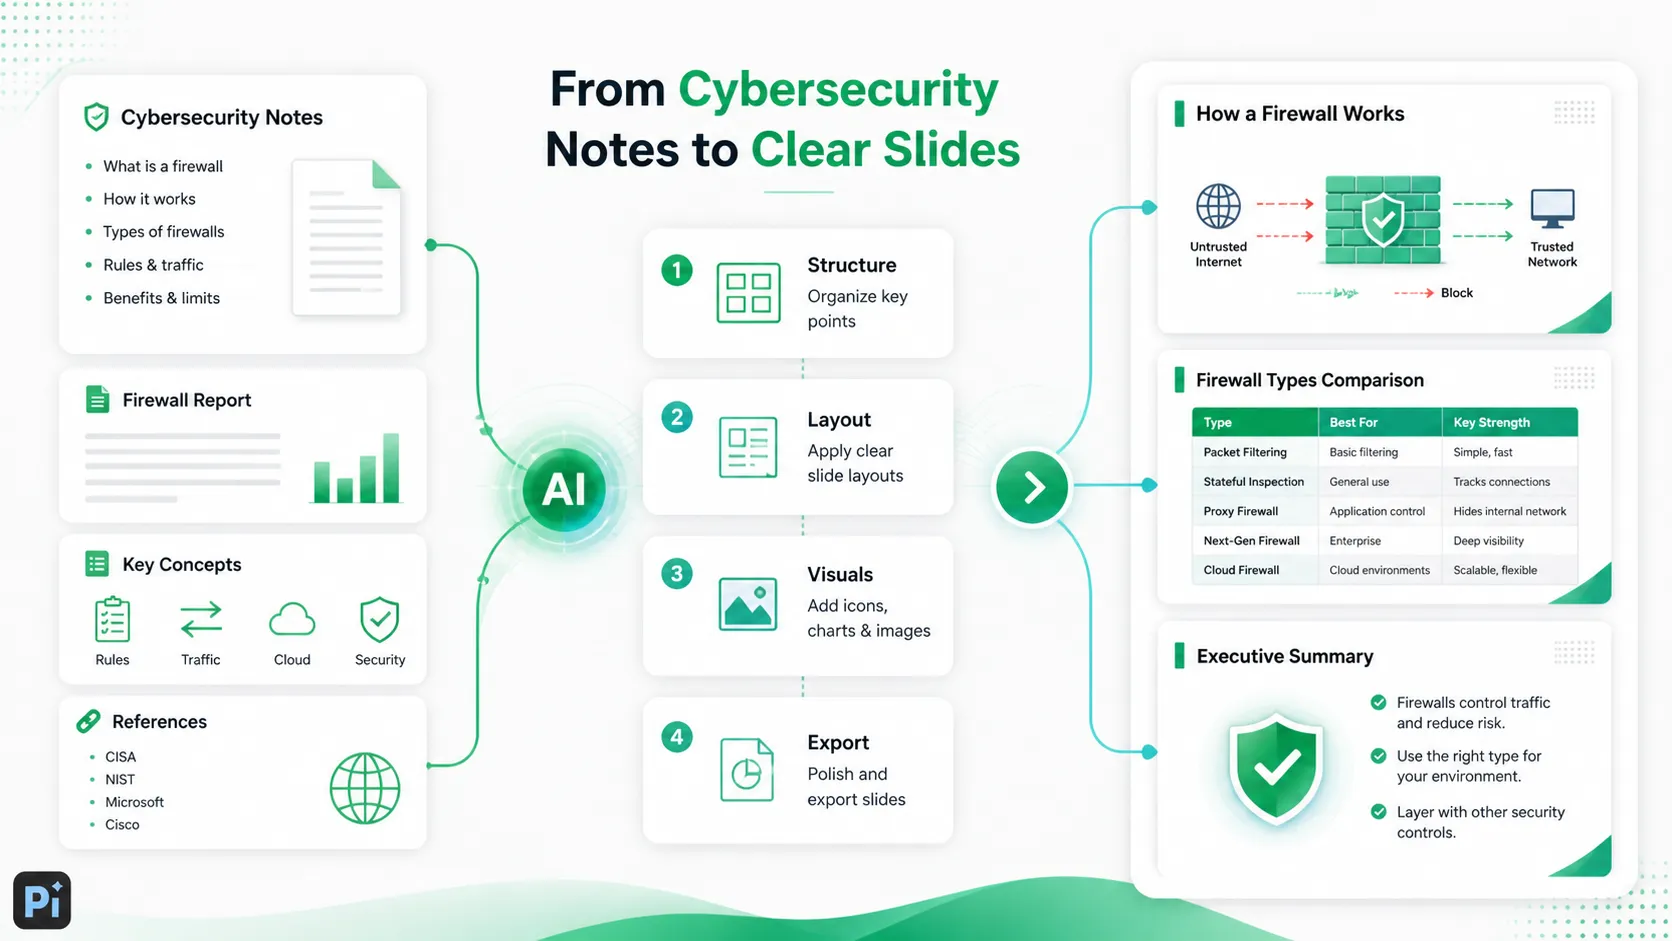
प्रस्तुति में फ़ायरवॉल अवधारणाओं को समझाना
यदि आपको किसी प्रस्तुति में फ़ायरवॉल समझाने हैं, तो बहुत अधिक तकनीकी विवरण से शुरुआत न करें। उद्देश्य से शुरू करें: फ़ायरवॉल नियमों के आधार पर ट्रैफ़िक नियंत्रित करता है।
एक सरल प्रस्तुति संरचना यह हो सकती है:
1. फ़ायरवॉल किस समस्या का समाधान करता है
2. फ़ायरवॉल क्या करता है
3. ट्रैफ़िक नियम कैसे काम करते हैं
4. इनबाउंड बनाम आउटबाउंड ट्रैफ़िक
5. हार्डवेयर बनाम सॉफ़्टवेयर फ़ायरवॉल
6. फ़ायरवॉल के सामान्य प्रकार
7. फ़ायरवॉल किन चीज़ों से सुरक्षा कर सकते हैं और किनसे नहीं
8. वे व्यक्तियों और व्यवसायों के लिए क्यों महत्वपूर्ण हैं
जहाँ संभव हो, आरेखों का उपयोग करें। एक विश्वसनीय नेटवर्क, इंटरनेट और उनके बीच फ़ायरवॉल दिखाएँ। फिर अनुमत और अवरुद्ध ट्रैफ़िक दिखाएँ। लंबी पोर्ट और प्रोटोकॉल सूची की तुलना में दृश्य प्रवाह समझना बहुत आसान है।
निष्कर्ष
फ़ायरवॉल साइबर सुरक्षा के बुनियादी निर्माण खंडों में से एक है। यह नेटवर्क ट्रैफ़िक को नियंत्रित करता है, अवांछित पहुँच को अवरुद्ध करता है और विश्वसनीय व अविश्वसनीय क्षेत्रों के बीच सुरक्षा नियम लागू करने में मदद करता है।
याद रखने वाली मुख्य बात यह है कि फ़ायरवॉल एक फ़िल्टर है, पूर्ण सुरक्षा प्रणाली नहीं। यह तब सबसे अच्छा काम करता है जब इसे सावधानी से कॉन्फ़िगर किया जाए और अपडेट, पहचान सुरक्षा, एंडपॉइंट सुरक्षा, बैकअप, निगरानी और उपयोगकर्ता जागरूकता जैसी अन्य सुरक्षाओं के साथ जोड़ा जाए।
व्यक्तियों के लिए, फ़ायरवॉल को चालू रखना जोखिम कम करने का एक सरल तरीका है। व्यवसायों के लिए, फ़ायरवॉल डिज़ाइन और नीति यह तय कर सकते हैं कि नेटवर्क, क्लाउड सिस्टम और उपयोगकर्ता कितनी सुरक्षित रूप से संचार करें।
अक्सर पूछे जाने वाले प्रश्न (FAQ)
प्र: सरल शब्दों में फ़ायरवॉल क्या है?
उ: फ़ायरवॉल एक सुरक्षा अवरोध है जो नेटवर्क ट्रैफ़िक को नियंत्रित करता है। यह नियमों के आधार पर तय करता है कि क्या किसी उपकरण या नेटवर्क में प्रवेश कर सकता है या उससे बाहर जा सकता है।
प्र: क्या फ़ायरवॉल हार्डवेयर है या सॉफ़्टवेयर?
उ: यह दोनों में से कोई भी हो सकता है। हार्डवेयर फ़ायरवॉल एक भौतिक उपकरण होता है, जैसे राउटर या फ़ायरवॉल उपकरण। सॉफ़्टवेयर फ़ायरवॉल कंप्यूटर, सर्वर या एंडपॉइंट पर चलता है।
प्र: क्या फ़ायरवॉल सभी हैकरों को रोकता है?
उ: नहीं। फ़ायरवॉल अवांछित ट्रैफ़िक को अवरुद्ध करने और जोखिम कम करने में मदद करता है, लेकिन यह हर खतरे को नहीं रोक सकता। फ़िशिंग, चुराए गए पासवर्ड, असुरक्षित डाउनलोड और गलत कॉन्फ़िगर किए गए ऐप्स फिर भी जोखिम पैदा कर सकते हैं।
प्र: क्या मुझे अपना फ़ायरवॉल चालू रखना चाहिए?
उ: हाँ, अधिकांश मामलों में। घरेलू उपयोगकर्ताओं और व्यवसायों को सामान्यतः फ़ायरवॉल सक्षम रखना चाहिए और केवल तभी सेटिंग्स बदलनी चाहिए जब वे सुरक्षा प्रभाव को समझते हों।


