EU AI法の解説:AI企業が2026年に知っておくべきこと
EU AI Actは、2026年にAIシステムを構築、購入、または導入する企業のための規制フレームワークです。AI事業者にとって重要な問いは、各製品、モデル、またはワークフローにどの義務が適用されるかです。
メタディスクリプション:EU AI Act、そのコンプライアンス要件、透明性義務、汎用AIに関する規則、およびAI事業者が2026年に知っておくべきことを理解しましょう。
EU AI Actとは?
EU AI Actは、リスクに基づいてAIシステムを規制します。すべてのAI製品を同じように扱うのではなく、人々、公共の安全、基本的権利、および社会への潜在的な影響に基づいてユースケースを分類します。
低リスクの文章作成アシスタントは、採用、信用スコアリング、教育、医療、法執行、または重要インフラに使用されるAIシステムと同じ義務を負うことはありません。企業にとって、これは製品設計、データガバナンス、モデル評価、文書化、ユーザーコミュニケーション、調達に影響します。
AI企業にとってEU AI Actが重要な理由
AIシステムがEU市場に投入される、EU内で使用される、またはEU内の人々に影響を与える出力を生成する場合、EU AI Actは欧州連合の域外にも適用される可能性があります。
これは、SaaSベンダー、APIプロバイダー、AIモデル企業、ならびに顧客向けまたは規制対象のワークフローで生成AIを使用する企業にとって重要です。また、調達に対する期待も変化します。企業の購買担当者は、責任あるAIに関する文書、透明性、モデルリスク管理をますます求めています。
EU AI Actのタイムライン:企業が2026年に知っておくべきこと
EU AI Actは段階的に適用されます。欧州委員会によると、規制の異なる部分が異なる日付から適用されるため、企業は2026年をすべての義務に対する単一の期限として扱わないようにすべきです。
| 日付 | 適用内容 |
|---|---|
| 2024年8月1日 | EU AI Actが発効 |
| 2025年2月2日 | 一般規定、AIリテラシー要件、および禁止されるAI慣行の適用開始 |
| 2025年8月2日 | 汎用AIモデルおよびガバナンスに関する規則の適用開始 |
| 2026年8月2日 | 透明性規則を含むAI Actの大半の規則が適用開始し、適用対象規則の執行が開始 |
| 2027年12月2日 | 附属書IIIに記載された高リスクAIシステムに関する規則が適用 |
| 2028年8月2日 | 規制対象製品に組み込まれた高リスクAIシステムに関する規則が適用 |
AI事業者にとって、2026年は透明性義務、ガバナンスへの期待、執行活動の重要性が増すため、特に重要です。一部の高リスク義務は、システムの種類に応じて後から適用されます。
EU AI Actのリスクベース・フレームワークを理解する
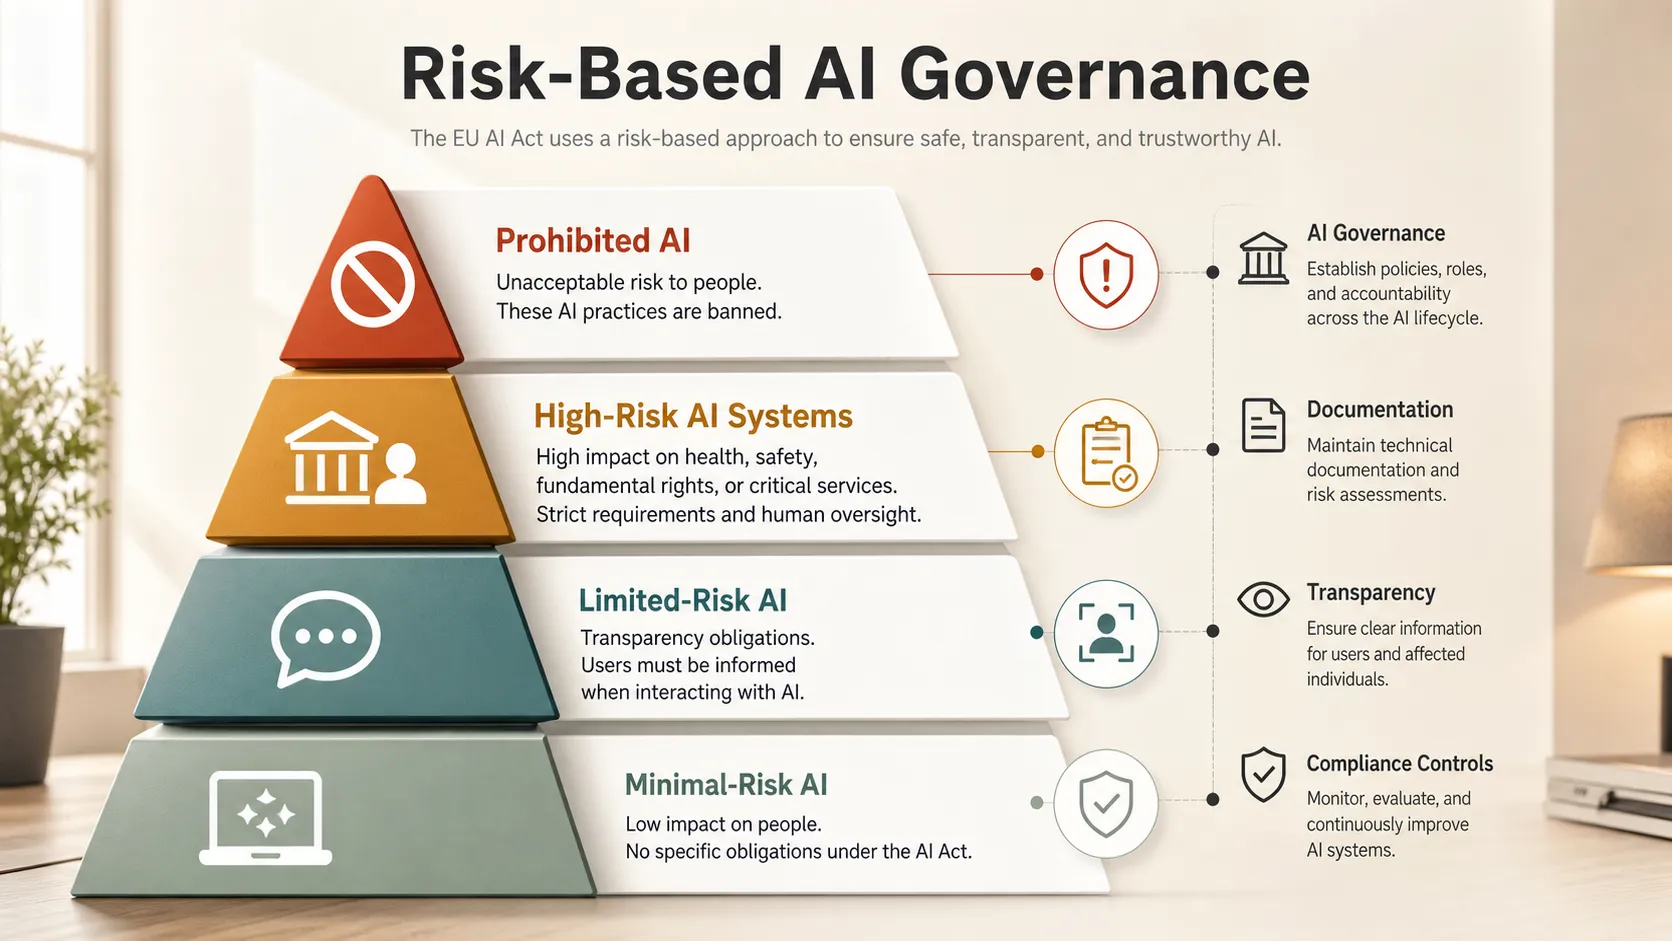
EU AI Actはリスクベースのアプローチを採用しています。コンプライアンス義務は、基盤となる技術だけでなく、AIシステムの使用方法によって決まります。
| リスクカテゴリー | 代表的なビジネス例 | コンプライアンスへの影響 |
|---|---|---|
| 禁止されるAI | 操作的なシステム、特定の社会的スコアリング、一部の生体認証利用 | 原則として禁止 |
| 高リスクAIシステム | 採用、信用、教育、医療、重要インフラ | システムの種類に応じた日付で適用される厳格な義務 |
| 限定リスクAI | チャットボット、合成メディア、AIとのやり取り | 透明性要件 |
| 最小リスクAI | 生産性ツール、スパムフィルター、社内アシスタント | より軽い義務 |
これは、企業がAIのユースケースを慎重にマッピングする必要があることを意味します。同じモデルでも、ある文脈では低リスクであり、別の文脈では高リスクとなる可能性があります。
汎用AIに関する規則の解説
汎用AI(GPAI)とは、多くのタスクを実行でき、下流システムに統合される可能性があるモデルを指します。大規模言語モデルとマルチモーダルモデルが一般的な例です。
EU AI Actの下で、GPAIプロバイダーに対する義務は2025年8月2日に適用開始されました。要件には、技術文書、下流プロバイダー向け情報、著作権関連ポリシー、システミックリスクを伴う高度なモデルのリスク管理が含まれる場合があります。
APIまたは第三者プラットフォームを通じてGPAIを使用する企業にとって、ベンダーデューデリジェンスは重要です。チームは、どのモデルが使用されているか、どのような文書が存在するか、出力がどのように扱われるか、プロバイダーがエンタープライズAIガバナンスをサポートしているかを把握すべきです。
生成AIの透明性要件
透明性はEU AI Actの中心的なテーマです。関連する文脈では、ユーザーはAIとやり取りしている場合やAI生成コンテンツを閲覧している場合に、それを知ることができるべきです。
欧州委員会は、AI Actに基づく透明性規則が2026年8月2日から適用開始されるとしています。生成AIでは、これは顧客向けチャットボット、合成メディア、文書、プレゼンテーション、レポート、ならびにAI出力が意思決定に影響を与えるワークフローに影響する可能性があります。
透明性とは、すべてのAI機能に警告バナーが必要という意味ではありません。AIが関与する場合に、企業が欺瞞を避け、適切な文脈を提供すべきということです。
高リスクAIシステムに対する要件
高リスクAIシステムは、EU AI Actの下で最も厳しい義務の一部に直面します。主要な規則は、システムの種類に応じて一般的な2026年の日付より後に適用されます。
これらのシステムは、多くの場合、権利、機会、安全、または不可欠なサービスへのアクセスに影響を与えます。例には、雇用、教育、医療、信用、重要インフラ、移民、法執行が含まれます。
一般的な要件には、リスク管理、データガバナンス、技術文書、人間による監督、精度対策、ログ記録、モニタリング、明確な使用説明が含まれる場合があります。高リスクAIには部門横断的なガバナンスが必要なため、チームは法的期限の前に準備すべきです。
企業向け実践的コンプライアンス・チェックリスト
AIコンプライアンスは、一度きりの法務レビューではなく、運用上の規律として扱うべきです。2026年に向けて準備する企業は、製品やチーム全体に拡張できる再現可能なプロセスを構築すべきです:
- AIシステム、モデル、ベンダー、データセット、ユースケースのインベントリを作成する。
- EU AI Actのリスクフレームワークの下で、各AIシステムを分類する。
- 自社がプロバイダー、導入者、輸入者、販売業者、または下流ユーザーのいずれに該当するかを特定する。
- GPAIへの依存関係、APIプロバイダー、モデル文書を確認する。
- 必要に応じて、AIとのやり取りおよびAI生成コンテンツに透明性に関する通知を追加する。
- 機微な意思決定または影響の大きい意思決定に対して、人間による監督を確立する。
- 関連チームをトレーニングし、ガイダンスの進展に合わせてポリシーを更新する。
目標は、AI導入をより持続可能で、信頼され、エンタープライズ対応可能なものにすることです。
EU AI ActとGDPR:何が異なるのか?
EU AI ActとGDPRは関連していますが、同じものではありません。GDPRは主に個人データ保護に焦点を当てる一方、EU AI ActはAIシステムのリスク、透明性、安全性、ガバナンス、説明責任に焦点を当てています。
企業は両方に準拠する必要がある場合があります。例えばAI採用ツールは、GDPRの下で個人データを処理する一方で、EU AI Actの下では高リスクAIシステムとして扱われる可能性があります。
EU AI ActがAIプレゼンテーション・生産性ツールに与える影響
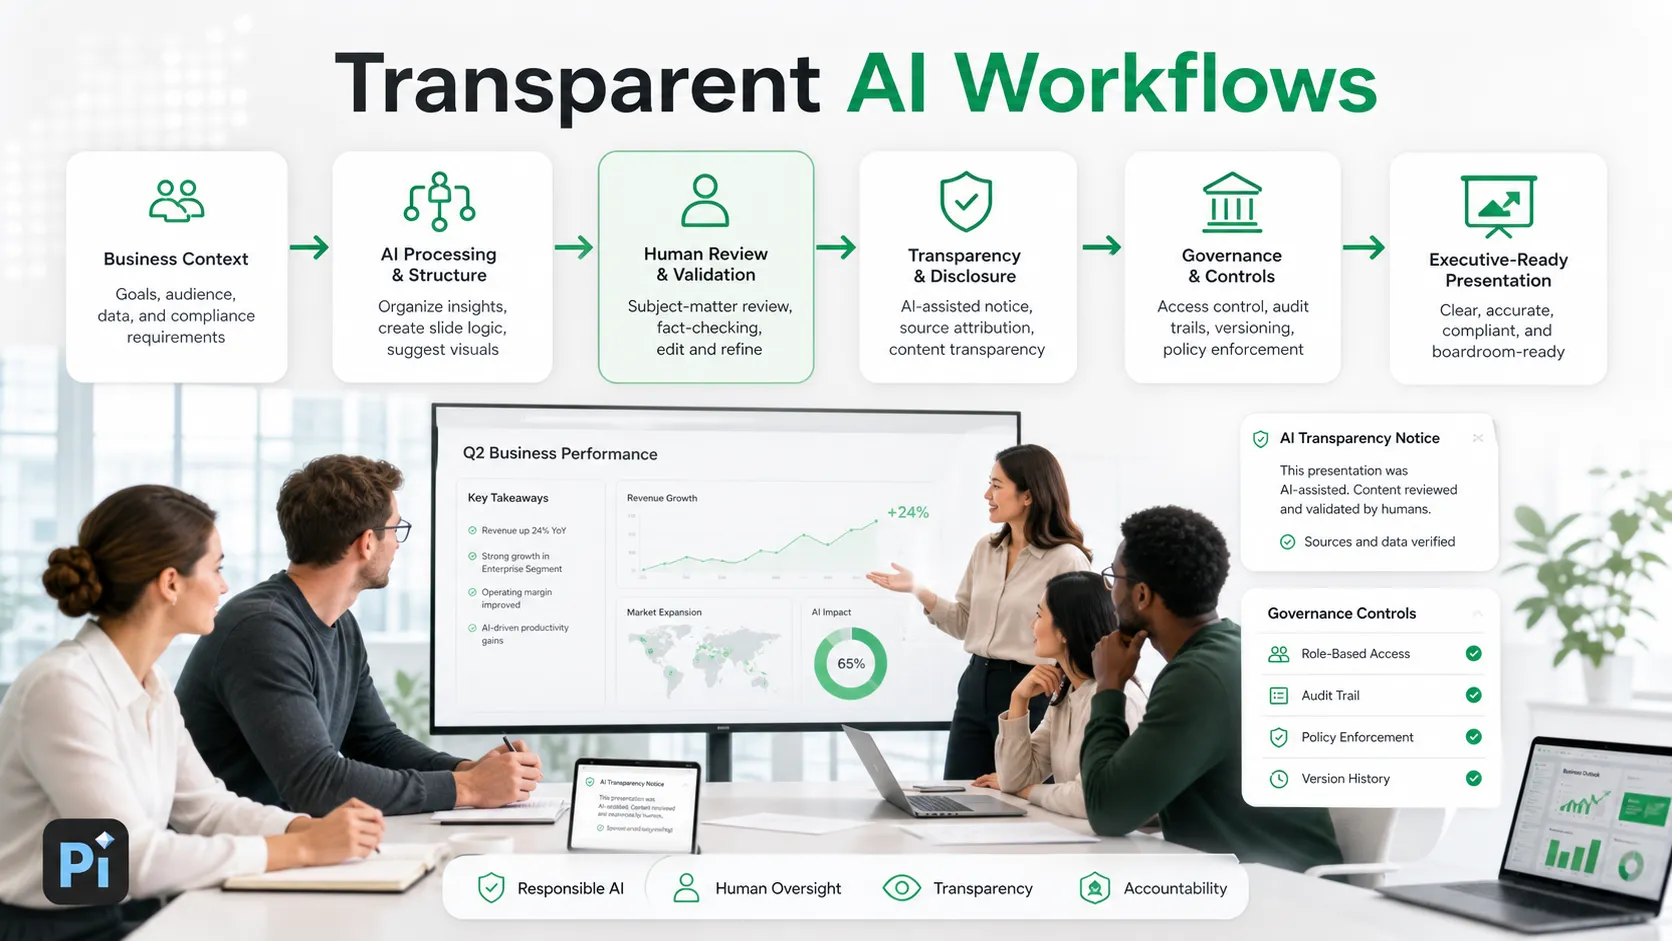
AI生産性ツールは、プレゼンテーション、文書、画像、カスタマーサポート、リサーチ、エンタープライズワークフローで広く使用されています。多くは低リスクまたは限定リスクのカテゴリーに該当する可能性がありますが、それでも責任ある設計が必要です。
AIプレゼンテーションツールにおいて、責任あるAIは、単に洗練されたビジュアルを生成するのではなく、ユーザーが情報を明確に構造化できるよう支援することから始まります。ビジネス向け資料には市場分析、営業メッセージ、財務上の前提、戦略的提言が含まれる場合があるため、人によるレビューは依然として不可欠です。
スライド、文書、または画像を生成するツールは、AIの関与を理解可能にすべきです。PiのようなAIプレゼンテーションツールでは、より強い立場は、人間の判断をワークフローに残しながら、チームがビジネスコンテキストを構造化されレビュー可能なプレゼンテーションに変換できるよう支援することです。
結論
EU AI Actは、単なる欧州の政策上の節目ではありません。AIガバナンスがビジネス運営の通常の一部になりつつあることを示すシグナルでもあります。
企業は可視性から始めるべきです。AIがどこで使用されているか、何に影響を与えるか、誰が責任を持つか、どのような管理策が存在するかを把握してください。EU AI Actへの準備が最も整った企業は、顧客、規制当局、または調達チームに求められる前に、日常のワークフローへ責任あるAIを組み込む企業です。
よくある質問(FAQ)
Q:EU AI Actとは、簡単に言うと何ですか?
A:EU AI Actは、欧州連合内で、または欧州連合に影響を与える形でAIシステムが開発、販売、使用される方法に関する規則を定めたリスクベースのAI規制です。
Q:EU AI Actは欧州以外の企業にも適用されますか?
A:企業がAIシステムをEU市場に投入する場合、EUのユーザーにサービスを提供する場合、またはEUで使用されるAI出力を生成する場合に適用される可能性があります。
Q:EU AI Actにおける高リスクAIシステムとは何ですか?
A:高リスクAIシステムとは、雇用、教育、医療、信用、重要インフラ、法執行、不可欠なサービスへのアクセスなど、機微な領域で使用されるAIアプリケーションです。
Q:SaaS企業は2026年のEU AI Actコンプライアンスに向けてどのように準備すべきですか?
A:SaaS企業は、AI機能を棚卸しし、リスクレベルを分類し、GPAIベンダーを確認し、モデルの挙動を文書化し、透明性に関する通知を追加し、人間による監督を確立し、社内AIガバナンスプロセスを構築すべきです。


