Gemini 3.5 Flash Cyber:Googleがサイバーセキュリティ向けAIモデルを開発した理由
Google DeepMindによるGemini 3.5 Flash Cyberの発表は、AIサイバーセキュリティにおける明確な転換を示しています。Googleは汎用モデルだけに依存するのではなく、脆弱性の発見、リスクのあるコードの検証、修正対応の支援、セキュリティチームの迅速化といった防御業務に特化した軽量モデルを構築しています。
これが重要なのは、ソフトウェアセキュリティの規模とスピードが、手作業のレビューだけでは対応しきれなくなっているためです。現代のチームは、巨大なリポジトリ、頻繁なリリース、オープンソースの依存関係、クラウドサービス、アラートキューを管理しています。従来のツールも依然として重要ですが、防御側はコード全体を横断して推論し、リスクを優先順位付けし、人間によるレビューのための証拠を提示できるAIシステムをますます必要としています。
Gemini 3.5 Flash Cyberとは?
Gemini 3.5 Flash Cyberは、GoogleのFlashモデルファミリーを基盤に構築された、サイバーセキュリティに特化したモデルです。Googleによると、脆弱性を効率的に発見、検証、修正するようファインチューニングされており、特定のタスクでは汎用モデルよりもセキュリティワークフローに役立ちます。
「Flash」の部分は重要です。セキュリティ業務では、多数のファイル、コミット、依存関係、テストにわたる反復的な分析が必要になることがよくあります。より小規模で特化したモデルは、何度も呼び出す際のコストを抑え、速度も向上させられるため、継続的なスキャンやエージェントワークフローにより適しています。
Googleはこのモデルを、AIコードセキュリティエージェントであるCodeMenderにも接続しています。CodeMenderは、コードをスキャンし、脆弱性が実在するかを検証し、開発者レビュー用のパッチを生成するよう設計されています。これによりGemini 3.5 Flash Cyberは、通常のチャットボットというより、運用上のセキュリティインフラに近い位置づけとなります。
Googleがサイバーセキュリティモデルを構築した理由
サイバーセキュリティは、単なる別のコーディングタスクではありません。有用なセキュリティモデルには、脆弱性の種類、悪用可能性、誤検知、パッチ品質、安全なソフトウェア設計を理解する能力が必要です。また、サイバーセキュリティAIは本質的にデュアルユースであるため、厳格な境界の中で機能しなければなりません。
汎用AIアシスタントは、セキュリティの概念を説明したり、レポートを要約したりできます。Gemini 3.5 Flash Cyberは、より難しい層を対象としています。つまり、コードパスの調査、不審なパターンの比較、問題が実在するかの検証、チームによるより安全な修正の準備支援です。最善の成果は、完全に自律したセキュリティではなく、監督下での加速です。
この方向性は、より広範な業界トレンドを反映しています。開発チームのリリース頻度が高まる一方で、セキュリティチームにはより迅速な対応への圧力がかかっています。AIが反復的なレビュー、アラートのトリアージ、パッチ準備に費やす時間を削減できれば、人間の専門家は判断、優先順位付け、アーキテクチャ上のリスクにより多くの注意を向けられます。
CodeMender、CyberGym、Big Sleep
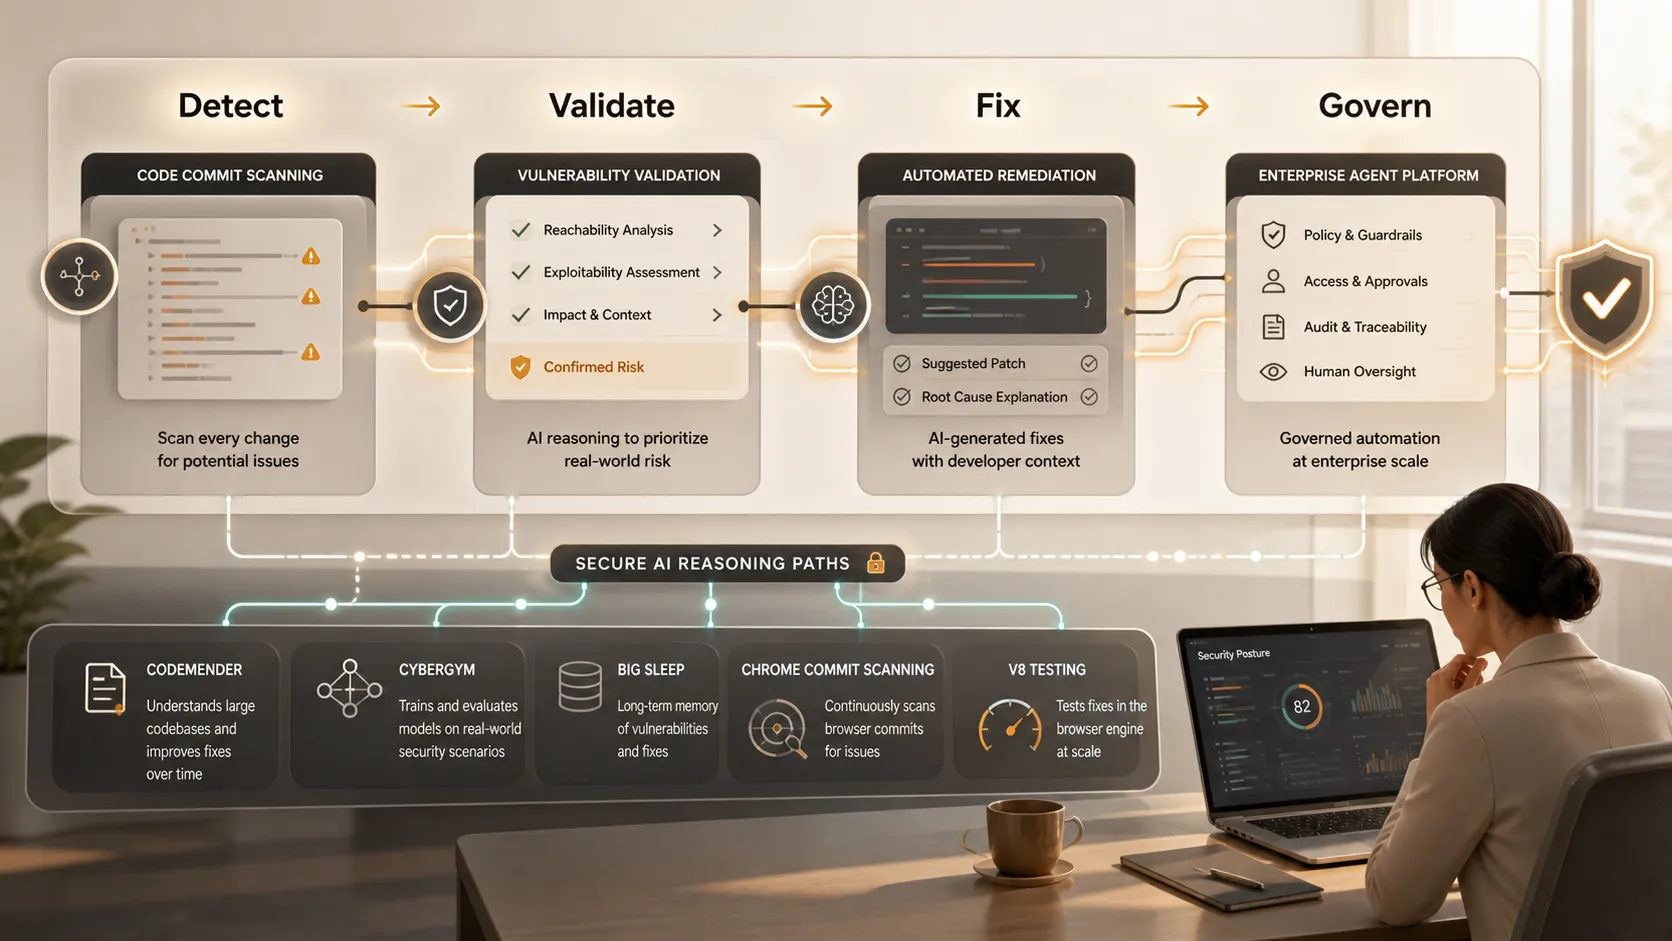
Googleの戦略は、パイプラインとして捉えると理解しやすくなります。CodeMenderはコードスキャンと修正対応を担います。CyberGymは、現実世界の脆弱性分析タスクでAIエージェントを評価します。Google DeepMindとGoogle Project Zeroが開発したBig Sleepは、複雑なソフトウェアにおけるAI支援による発見を探求しています。
目標は、単に一つの優れた回答を得ることではありません。スキャン、推論、検証、パッチ、テスト、報告という、再現可能なワークフローです。GoogleはChromeのコミットスキャンとV8 JavaScriptエンジンにも言及しています。ブラウザエンジンは複雑で広く導入され、セキュリティ上重要であるため、これらは強力な例です。
| セキュリティワークフロー | 従来のアプローチ | AI支援の方向性 |
|---|---|---|
| コードレビュー | 手動の検査と静的ツール | AIがレビュー対象のリスクのある変更を強調表示 |
| 脆弱性の検証 | 専門家主導の調査 | より迅速な証拠収集とトリアージ |
| 修正対応 | レビュー後の開発者によるパッチ適用 | 人間の承認を伴う修正案 |
| ベンチマーク | 限定的な内部テスト | 現実的な脆弱性に対するエージェントテスト |
| 報告 | 手動による要約 | 関係者向けのより明確なリスク説明 |
Chromeのコミットスキャンが特に重要なのは、脆弱性が明らかに危険なコードだけでなく、通常の開発活動を通じて導入されることが多いためです。変更を継続的にレビューできるモデルは、ソフトウェアライフサイクルのより早い段階で不審なパターンにフラグを立てるのに役立つ可能性があります。V8のテストが重要なのも同じ理由です。高性能なランタイム環境には、深く反復的な分析を必要とする複雑な挙動が含まれています。
軽量セキュリティモデルが重要な理由
軽量モデルが重要なのは、サイバーセキュリティが反復的な業務だからです。チームには、コミット、依存関係の更新、チケット、アラート、リリースチェック、インシデントレビュー全体での支援が必要です。特化モデルをより低コストで頻繁に呼び出せるなら、最終レポートを作成する前に、より多くのコードパスを探索できます。
ここでGemini 3.5 Flash Cyberは戦略的に重要になる可能性があります。大規模なフロンティアモデルは複雑な推論に有用ですが、大量処理ワークフローでは高コストになることがあります。セキュリティタスク向けに調整された小規模モデルであれば、より多くのリポジトリ、より頻繁なビルド、より多様な開発環境でAI支援スキャンを実用化できる可能性があります。
Googleのセキュリティエコシステムは、オープンソースの脆弱性データベースであるOSV.devや、オープンソースソフトウェア向けのGoogleの継続的ファジングプロジェクトであるOSS-Fuzzといった実世界のリソースからも恩恵を受けます。これらのリソースは、純粋に合成的な例ではなく、実在する脆弱性にAIセキュリティ業務を根付かせるのに役立ちます。
Gemini Enterprise Agent Platformと運用セキュリティ
Gemini Enterprise Agent Platformにより、Googleはサイバーセキュリティモデルをより広範なエージェントワークフローに配置できます。実際には、コード変更を監視し、リスクを要約し、修正タスクを割り当て、エンタープライズシステム内で承認のための証拠を準備するセキュリティエージェントを意味する可能性があります。
セキュリティチームにとっての魅力はスピードです。開発者にとっては、より早いフィードバックです。CISOにとってはスケール、すなわち人員を同じペースで増やすことなく、より多くのソフトウェアレビューを支援する方法です。
ただし、運用上の価値は統合に依存します。セキュリティAIは、コードリポジトリ、チケット管理システム、CI/CDパイプライン、脆弱性管理ツール、ガバナンスワークフローと接続する必要があります。また、監査ログ、権限、承認ゲート、明確な責任分担も必要です。こうした制御がなければ、自動化はリスクを減らすどころか、新たなリスクを生み出す可能性があります。
開発者、セキュリティチーム、CISOへの影響
開発者にとって、Gemini 3.5 Flash Cyberは、コードの作成またはレビューの瞬間により近いタイミングで届くセキュリティフィードバックを示唆しています。後の監査を待つ代わりに、開発者は対象を絞った説明、より安全なパッチの提案、変更が重要である理由に関するより明確な証拠を受け取れる可能性があります。
セキュリティチームにとって、このモデルは低品質な検出結果の選別に費やす時間を削減できる可能性があります。脆弱性検出は、検証と組み合わされて初めて価値を持ちます。AIセキュリティエージェントが実在する可能性の高い問題とノイズを区別するのに役立てば、アナリストは影響の大きい修正対応により多くの時間を使えます。
CISOにとって、このトレードオフはより戦略的です。AIサイバーセキュリティは、分析あたりのコスト低減、応答時間の短縮、より広いカバレッジを約束します。しかし、ガバナンスも必要です。リーダーは、AIがいつ行動できるか、いつ人間の承認が必要か、機密コードをどのように保護するか、モデルの挙動を時間の経過とともにどのように監視するかを定義する必要があります。
デュアルユースのリスクは避けられません。防御側が脆弱性を理解するのに役立つ同じ推論が、誤った文脈では悪用される可能性があります。だからこそ、防御的な位置づけ、アクセス制御、サンドボックス化、利用状況の監視、人間による監督は、任意の機能ではありません。これらは製品のセキュリティモデルの一部です。
Piが自然に適合する領域
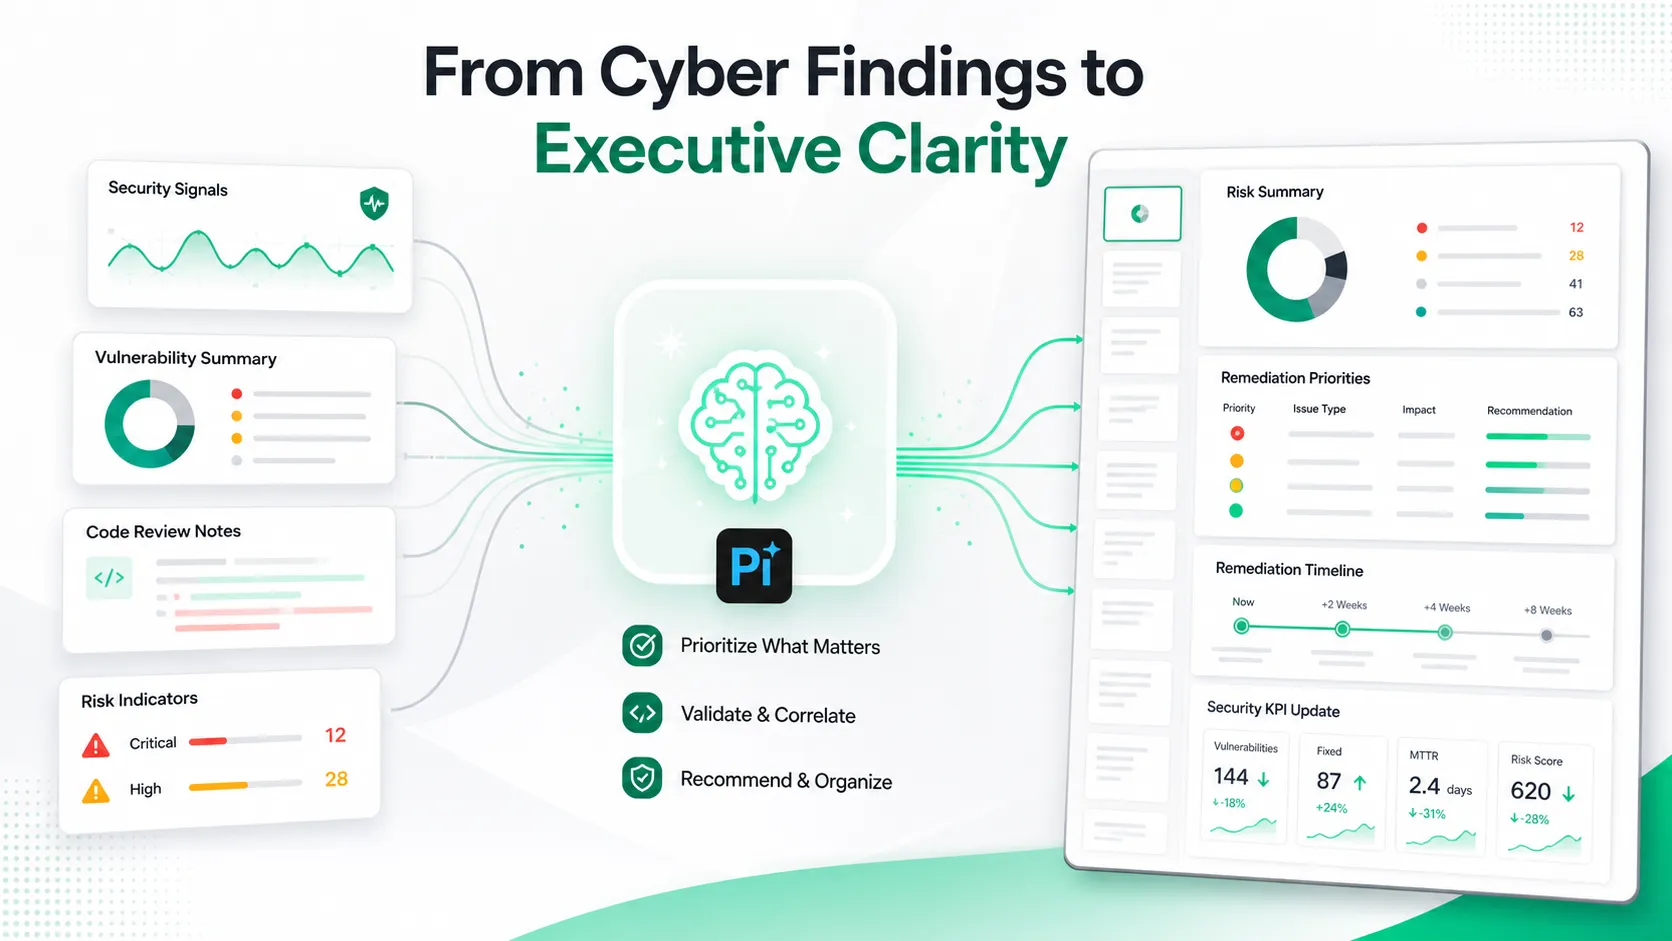
Piはサイバーセキュリティ検出ツールではありません。コードをスキャンしたり、脆弱性を検証したり、セキュリティプラットフォームに取って代わったりするものではありません。しかし、サイバーセキュリティ業務を取り巻くコミュニケーション層には適しています。
AIセキュリティシステムがより多くの検出結果を生成するようになると、チームは依然としてそれらを明確に説明する必要があります。CISOには、取締役会向けの最新情報、インシデントレビュー、修正計画、顧客向け要約、社内セキュリティ説明会が必要になることがよくあります。Piは、密度の高い技術資料を、経営幹部や部門横断チーム向けのプロフェッショナルなプレゼンテーションに変換するのに役立ちます。
これは重要です。なぜなら、サイバーセキュリティの成果は、セキュリティチームの外で決まることが多いためです。予算承認、修正のタイムライン、顧客の信頼、経営陣の優先順位付けは、すべて明確なコミュニケーションに依存しています。技術的な検出結果は、ビジネス上の説明へと変換されなければなりません。何が起きたのか、何がリスクにさらされているのか、どのような行動が必要なのか、進捗をどのように測定するのか、という説明です。
ガードレールとガバナンス
サイバーセキュリティAIは慎重にガバナンスされなければなりません。防御側を支援する同じ推論でも、アクセス制御、ログ記録、サンドボックス化、承認ワークフロー、人間によるレビューなしに導入されれば、悪用される可能性があります。Googleの限定アクセスアプローチは、このデュアルユースのリスクを反映しています。
企業は能力と制御の両方を評価すべきです。NIST AI Risk Management Frameworkは、信頼性、リスク、説明責任について考えるうえで役立ちます。セキュリティチームは、プロンプトインジェクション、データ漏えい、安全でない出力処理、過剰な自律性といったリスクを取り上げるOWASP Top 10 for LLM Applicationsも考慮すべきです。
最も強力な導入では、自動化と抑制が組み合わされる可能性が高いでしょう。AIはスキャン、検証、要約、パッチ草案作成を加速できますが、リスク受容、本番環境の変更、経営上の説明責任は引き続き人間が担うべきです。
結論
Gemini 3.5 Flash Cyberは、AIによるサイバー防御の次の段階を示しています。すなわち、大規模な実際のソフトウェアセキュリティ業務を支援できる、軽量でドメイン特化型、エージェント主導のシステムです。現実的な未来は、AIがセキュリティエンジニアを置き換えることではありません。検出、検証、要約、推奨が可能なモデルによって加速される、人間主導の防御です。
開発者にとっては、より早いセキュリティフィードバックを意味します。セキュリティチームにとっては、より迅速なトリアージを意味します。CISOにとっては、説明責任、証拠、制御を維持しながらスピードを向上させるAIを導入するという、ガバナンス上の課題を意味します。
よくある質問(FAQ)
Q: Gemini 3.5 Flash Cyberとは何ですか?
A: Gemini 3.5 Flash CyberはGoogle DeepMindの軽量なサイバーセキュリティ特化AIモデルで、脆弱性の検出、検証、コード分析、修正対応、AIセキュリティエージェントのワークフローといった防御的タスクを支援するよう設計されています。
Q: Gemini 3.5 Flash Cyberは汎用AIモデルですか?
A: いいえ。Geminiモデルファミリーに属していますが、幅広いチャット、文章作成、生産性向上タスクではなく、サイバーセキュリティのワークフローに特化しています。
Q: Gemini 3.5 Flash Cyberはセキュリティエンジニアに取って代わりますか?
A: いいえ。トリアージ、証拠収集、修正計画の迅速化を通じて人間の専門家を支援するよう設計されています。人間によるレビュー、テスト、承認は引き続き不可欠です。
Q: AIサイバーセキュリティに関する記事でPiが言及されているのはなぜですか?
A: Piはコミュニケーション層に関連します。複雑なサイバーセキュリティの検出結果を、経営幹部向けプレゼンテーション、取締役会向け最新情報、修正計画、インシデント要約に変換するのをチームに役立てられます。


