ネイティブ暗号化の管理
ネイティブ暗号化の管理とは、オペレーティングシステム、デバイス、プラットフォームにすでに組み込まれている暗号化機能を制御することです。ほとんどの組織では、これには Windows BitLocker、macOS FileVault、Android のファイルベース暗号化、iOS のデータ保護、回復キー、デバイスポリシー、レポート作成が含まれます。
目標は単純です。ノートPC、スマートフォン、タブレット、またはリムーバブルドライブが紛失、盗難、修理、廃棄、または不正アクセスされた場合でも、機密データが確実に保護されるようにすることです。
ネイティブ暗号化は、すでにプラットフォームの一部であるため強力です。しかし、依然として管理が必要です。明確なポリシー、回復キーの保管、コンプライアンスチェック、ユーザー向けガイダンスがなければ、組み込みの暗号化は一貫性を欠いたり、問題発生時に復旧が困難になったりする可能性があります。
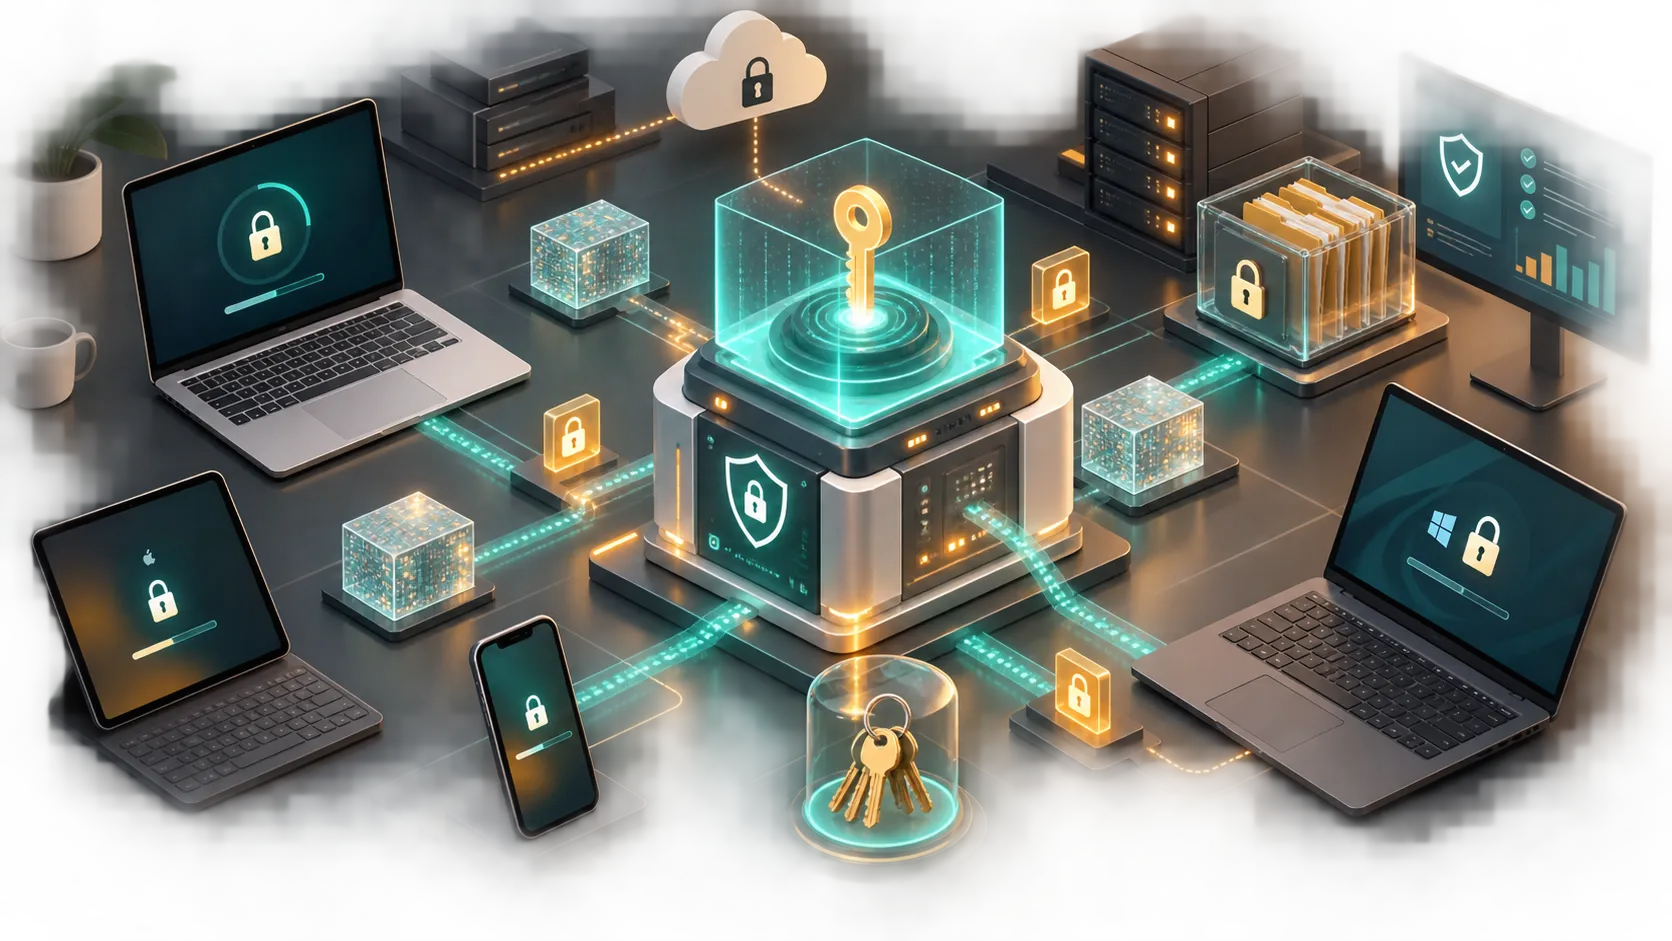
ネイティブ暗号化が果たすべきセキュリティ上の役割
ネイティブ暗号化は保存データを保護します。つまり、適切な認証、回復キー、またはロック解除方法がなければ、デバイスに保存されたデータは読み取れない状態に保たれます。
NIST は、ストレージ暗号化を、ノートPC、モバイルデバイス、リムーバブルメディアなどのエンドユーザーデバイス上に保存された情報へのアクセスを制限する手段として説明しています。その ストレージ暗号化に関するガイダンス ↗ は、フルディスク暗号化、ボリューム暗号化、ファイルレベル暗号化を理解するための有力な出発点です。
CISA も、保存されたデバイスデータの保護 ↗に関するページで、特に紛失したデバイス、リムーバブルドライブ、回復計画について同様の実践的なガイダンスを提供しています。
実際には、ネイティブ暗号化は4つのリスクに役立ちます。
- 紛失したノートPCから業務ファイルが漏洩すること。
- 盗難されたスマートフォンから業務データにアクセスされること。
- 廃棄後に退役したドライブが読み取られること。
- ユーザーが認証情報を忘れ、安全な回復が必要になること。
暗号化自体は一部にすぎません。保護が一貫しているかどうかを決めるのは管理レイヤーです。
ネイティブ暗号化管理のコントロールマップ
ネイティブ暗号化の管理を考える最も簡単な方法は、単一のスイッチではなく、コントロールの集合として捉えることです。
| 管理領域 | ネイティブ暗号化の管理で答えるべきこと | 重要な理由 |
|---|---|---|
| 対象範囲 | どのデバイス、ドライブ、ユーザーを暗号化する必要があるか? | ノートPC、スマートフォン、リムーバブルメディア全体での漏れを防止する |
| ポリシー | デフォルトでどの設定が必要か? | 組織全体で暗号化の一貫性を維持する |
| キーエスクロー | 回復キーはどこに保管されているか? | 回復時の恒久的なデータ損失を防ぐ |
| アクセス | 誰が回復キーを閲覧または使用できるか? | 内部関係者およびヘルプデスクのリスクを軽減する |
| 監視 | 暗号化ステータスはどのように確認するか? | 非準拠デバイスを早期に発見する |
| 回復 | ユーザーがロックアウトされた場合、何が起こるか? | サポートを迅速かつ安全にする |
| ライフサイクル | 修理、移行、または廃棄時には何が起こるか? | デバイス変更時にデータを保護する |
この表が、「暗号化を利用できる」と「暗号化が実際に管理されている」の違いです。
Windows:BitLocker とデバイス暗号化の管理
Windows では、ネイティブ暗号化は通常 BitLocker または自動デバイス暗号化を指します。
Microsoft の BitLocker 概要 ↗では、BitLocker が、特にデバイスの紛失、盗難、廃止時に、ボリュームをオフラインアクセスから保護することが説明されています。管理対象環境では、重要なのは BitLocker を有効にすることだけではありません。適切なポリシー、回復方法、レポートプロセスが整備されていることを確認することです。
実用的な Windows 暗号化ポリシーでは、次を定義する必要があります。
- どのドライブを暗号化する必要があるか。
- TPM のみの保護で十分かどうか。
- 高リスクユーザーに PIN が必要かどうか。
- 回復キーをどこにバックアップするか。
- 誰が回復キーを取得できるか。
- 失敗または中断された暗号化をどのように報告するか。
回復計画は重要です。Microsoft の BitLocker 回復の概要 ↗ では、回復パスワード、回復キー、キーパッケージ、データ回復エージェントなど、さまざまな回復オプションが説明されています。実際のロックアウトが発生する前に、チームはどのオプションを許可するか文書化する必要があります。
macOS と Apple デバイス:FileVault とデータ保護の管理
macOS では、ネイティブ暗号化の中心は FileVault です。デバイス管理で FileVault を管理するための Apple ガイド ↗では、組織が FileVault を強制し、ユーザーの延期を制御し、回復キーをユーザーに表示するかを管理し、デバイス管理を通じて個人用回復キーをエスクローする方法が説明されています。
iPhone、iPad、および新しい Apple プラットフォームでは、暗号化はデータ保護と密接に結び付いています。Apple の 暗号化とデータ保護の概要 ↗では、デバイスが紛失、盗難、または侵害された場合に、Apple デバイスがユーザーおよび企業のデータを保護する方法が説明されています。
Apple 環境では、管理は次に重点を置く必要があります。
- 適切な場合にセットアップ中の FileVault を強制すること。
- 承認済みの管理システムに回復キーをエスクローすること。
- 使用後に回復キーをローテーションすること。
- 暗号化されたボリュームをロック解除できるユーザーを確認すること。
- デバイスの移行または再割り当て時に何が起こるかを文書化すること。
主なリスクは、「Apple デバイスは暗号化されている」ということが、組織が回復とレポートを管理できていることを意味すると考えてしまうことです。これらは別の問題です。
Android:デバイスポリシーによる暗号化の管理
Android デバイスにもネイティブ暗号化が含まれています。Android のファイルベース暗号化では、異なるファイルを異なるキーで暗号化できます。Android Open Source Project は、そのモデルを ファイルベース暗号化のドキュメント ↗で説明しています。
業務用デバイスでは、暗号化管理は通常 Android Enterprise を通じて処理されます。Google の Android 管理 ↗ に関するガイドでは、組織が管理ソリューションを通じて画面ロックやストレージ暗号化などのセキュリティポリシーを強制できることが説明されています。
Android 暗号化管理では、次を定義する必要があります。
- 業務利用を許可するデバイス。
- デバイスを完全管理するか、業務プロファイルを使用した BYOD にするか。
- 必要な画面ロックの強度。
- 紛失したデバイスをどのようにロックまたはワイプするか。
- コンプライアンスステータスをどのように監視するか。
- 古いデバイスが依然としてセキュリティ要件を満たしているかどうか。
Android の暗号化は、デバイス登録、ロック画面ポリシー、更新要件、リモートワイプと組み合わせることで最も強力になります。
キー管理こそが真の管理上の課題
暗号化はキーに依存します。これは当然に聞こえるかもしれませんが、多くの暗号化プログラムはキー管理が弱いために失敗します。
NIST の キー管理ガイドライン ↗は、暗号キー素材の計画、保護、ライフサイクル、ガバナンスを扱っています。ネイティブ暗号化では、実務上の問題は通常、回復キーがどこに保管され、誰がそれを使用できるかです。
優れた回復キープロセスでは、次の点に答える必要があります。
1. キーはどこにエスクローされているか? 2. キーは自動または手動で保管されるか? 3. 誰が取得できるか? 4. 取得はログに記録されるか? 5. 使用後にキーはローテーションされるか? 6. デバイスが退役した場合はどうなるか? 7. 管理システムが変更された場合はどうなるか?
回復キーをスクリーンショット、スプレッドシート、共有ドライブ、個人用メモに残してはいけません。回復アクセスは制御、記録、制限される必要があります。
実践的な展開手順
ネイティブ暗号化の管理は、段階的に展開すると容易になります。
ステップ1:デバイスを棚卸しする
業務データを保存する可能性があるノートPC、デスクトップ、スマートフォン、タブレット、リムーバブルドライブを一覧化します。
ステップ2:必要な対象範囲を定義する
どのデバイスタイプでネイティブ暗号化を使用する必要があるか、どの例外を許可するかを決定します。
ステップ3:プラットフォームポリシーを選択する
広範な展開の前に、BitLocker、FileVault、Android、その他のプラットフォームルールを設定します。
ステップ4:回復キーのエスクローを構成する
ユーザーが回復キーに依存する前に、承認済みのシステムに回復キーが保管されていることを確認します。
ステップ5:小規模グループでパイロットを実施する
回復、ポリシー競合、デバイス移行、ユーザーコミュニケーションをテストします。
ステップ6:段階的に強制する
パイロットでの問題が解決された後、レポートのみのモードから強制へ移行します。
ステップ7:継続的に監視する
暗号化ステータス、中断された保護、失敗したエスクロー、未管理デバイス、回復イベントを確認します。
この手順により、回復をテストする前に暗号化を広範に有効化するという最も一般的なミスを回避できます。
経営層に報告すべき内容
セキュリティリーダーは、すべての技術設定を必要としているわけではありません。必要なのは、対象範囲、リスク、準備状況を明確に把握することです。
有用なネイティブ暗号化レポートには、次を含める必要があります。
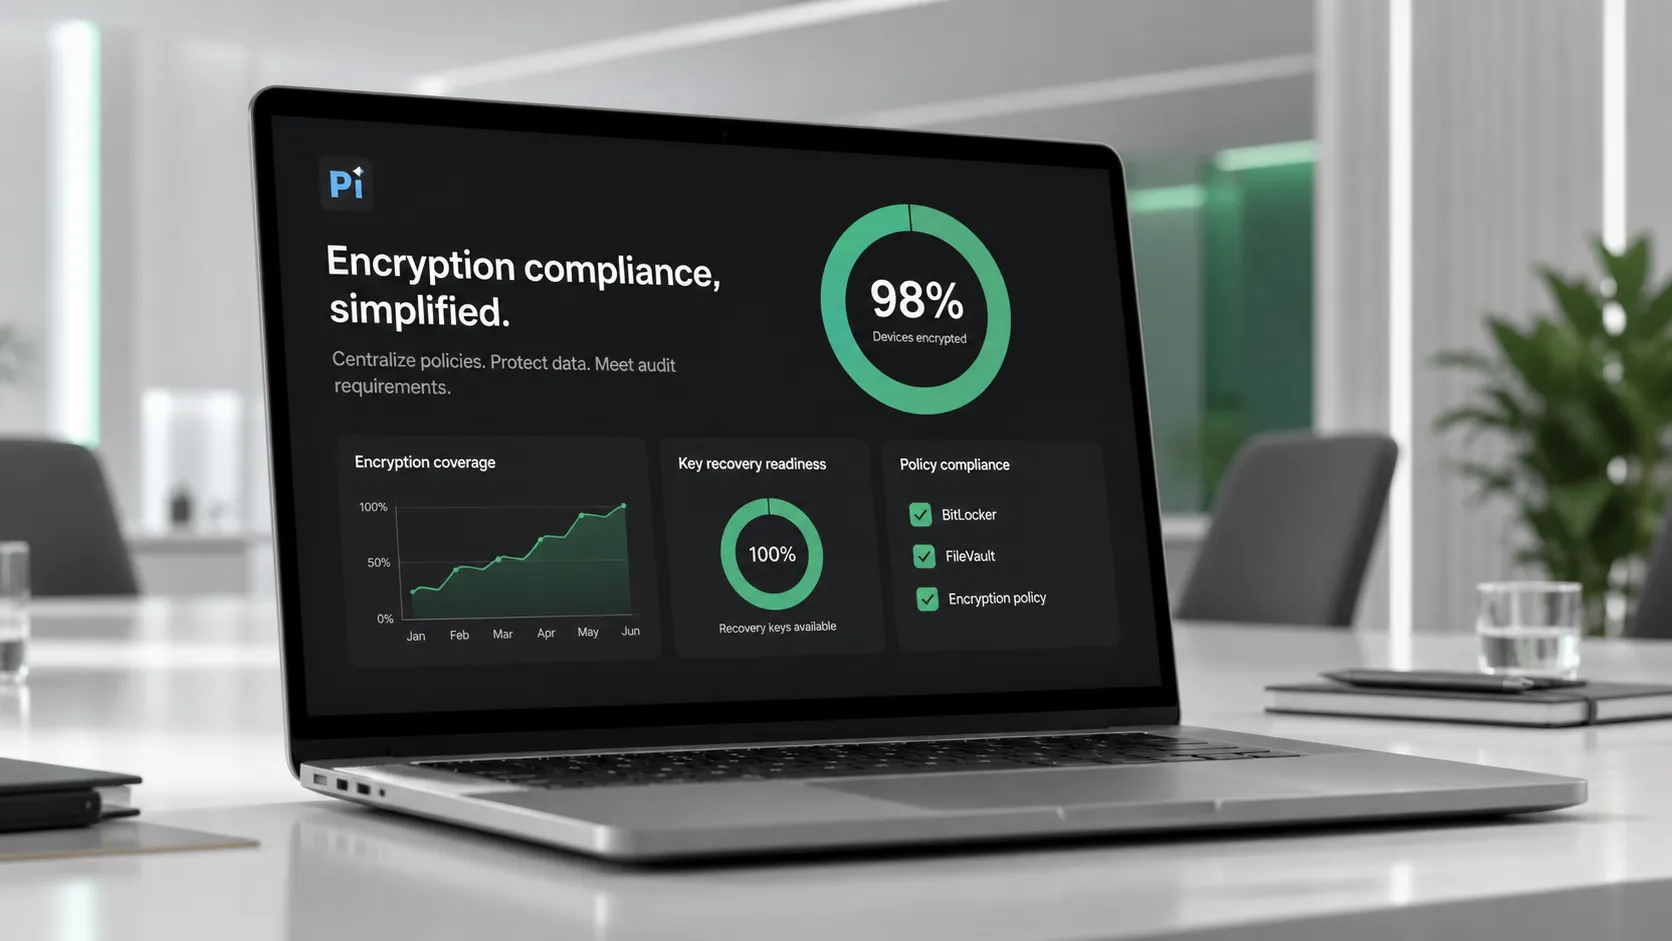
- 暗号化されている管理対象デバイスの割合。
- 回復キーがないデバイス数。
- 保護が中断または暗号化に失敗しているデバイス。
- 対象外となっている高リスクユーザーまたはチーム。
- 報告期間中の回復イベント。
- 退役またはワイプ待ちのデバイス。
- ポリシー例外とその所有者。
暗号化の対象範囲を経営層または顧客に説明する必要がある場合は、ネイティブ暗号化ポリシーを Pi でステークホルダー向けのプレゼンテーションに変換できます ↗。技術的な情報を詰め込んだ資料にせず、対象範囲、リスク、回復準備状況、次のステップを報告するために使用してください。
ネイティブ暗号化だけでは不十分な場合
ネイティブ暗号化は保存データを保護しますが、すべてのセキュリティ問題を解決するわけではありません。
次のものに代わるものではありません。
- アイデンティティおよびアクセス管理。
- エンドポイント検知および対応。
- バックアップおよび災害復旧。
- パッチ管理。
- データ損失防止。
- フィッシング対策。
- クラウドアクセス制御。
- 安全なデバイス廃棄。
また、認可されたユーザーがデバイスのロックを解除し、通常どおりファイルにアクセスした後のデータを保護するものでもありません。システムが稼働し、ユーザーが認証されると、引き続き他のコントロールが必要です。
ネイティブ暗号化は、セキュリティ戦略全体ではなく、ベースラインコントロールとして扱うべきです。
結論
ネイティブ暗号化の管理とは、組み込みの暗号化を信頼できるものにすることです。BitLocker、FileVault、Android 暗号化、Apple データ保護を有効にすることは、始まりにすぎません。
成熟したプログラムでは、対象範囲を定義し、ポリシーを強制し、回復キーをエスクローし、回復アクセスを制限し、コンプライアンスを監視し、デバイスの紛失、ロック、移行、退役時に何が起きるかをテストします。
最良の暗号化プログラムは、最も強力なチェックボックスを備えたものではありません。組織が実際に必要とする時に、保護、回復、レポートがすべて機能するものです。
よくある質問
ネイティブ暗号化の管理とは何ですか?
ネイティブ暗号化の管理とは、デバイスおよびプラットフォーム全体にわたる組み込み暗号化機能を制御するプロセスです。これには、ポリシーの強制、回復キーのエスクロー、コンプライアンス監視、回復ワークフロー、暗号化されたデバイスのライフサイクル管理が含まれます。
ネイティブ暗号化はフルディスク暗号化と同じですか?
必ずしも同じではありません。ネイティブ暗号化とは、オペレーティングシステムまたはプラットフォームに組み込まれた暗号化を意味します。デバイスやオペレーティングシステムによって、フルディスク暗号化、ボリューム暗号化、ファイルベース暗号化、データ保護機能が含まれる場合があります。
回復キー管理が重要なのはなぜですか?
回復キー管理が重要なのは、ユーザーがパスワードを忘れた場合、ハードウェアの変更により回復が必要になった場合、またはデバイスが移行された場合に、暗号化されたデータにアクセスできなくなる可能性があるためです。回復キーは安全にエスクローし、アクセスを制限し、取得をログに記録する必要があります。
組織はネイティブ暗号化のコンプライアンスについて何を追跡すべきですか?
組織は、暗号化ステータス、回復キーのエスクローステータス、ポリシーコンプライアンス、中断された保護、暗号化の失敗、デバイス所有者、回復イベント、例外を追跡する必要があります。これらの指標は、環境全体で暗号化が実際に機能しているかどうかを示します。


