ファイアウォールとは
ファイアウォールは、信頼できるネットワークと信頼できないネットワークの間の通信を制御するセキュリティ障壁です。簡単に言えば、何を入れるか、何を出すか、何をブロックすべきかを判断します。
ファイアウォールを最も簡単に理解するには、建物の入口にある警備受付のようなものだと考えることです。誰もが入れるわけではありません。警備員は、誰が来たのか、どこへ行くのか、入る許可があるのかを確認します。ファイアウォールもネットワーク通信に対して同様のことをします。デバイス、ネットワーク、アプリ、インターネットの間を移動するデータを確認します。
NISTは、ファイアウォールを、セキュリティポリシーに従ってネットワーク間のアクセスを制限するゲートウェイまたはシステムと定義しています。Microsoftは、ファイアウォールとは何かのガイドで、ファイアウォールをネットワークポートを通過できるものとできないものを制御するものと説明しています。
ファイアウォールの役割
ファイアウォールはネットワークアクセスの制御に役立ちます。システムを完全に安全にするものではありませんが、ルールに基づいて通信をフィルタリングすることで、リスクへの露出を減らします。
ファイアウォールでできること:
- 不要な受信接続をブロックする
- 信頼できる送信通信を許可する
- IPアドレス、ポート、プロトコル、またはアプリケーションにより通信を制限する
- 信頼できる内部ネットワークをパブリックインターネットから分離する
- 疑わしいアクティビティやブロックされたアクティビティを記録する
- 企業のセキュリティポリシーの適用を支援する
家庭ユーザーの場合、ファイアウォールはルーターやコンピューターに組み込まれている場合があります。企業では、ファイアウォールがネットワークの境界、クラウド環境内、部門間、または個々のデバイス上に配置される場合があります。
ファイアウォールの仕組み
ネットワーク通信は小さなデータ単位で移動します。ファイアウォールはその通信を確認し、ルールと照合します。通信が許可ルールに一致すれば通過できます。ブロックルールに一致する場合、またはポリシーを満たさない場合は、ファイアウォールが拒否します。
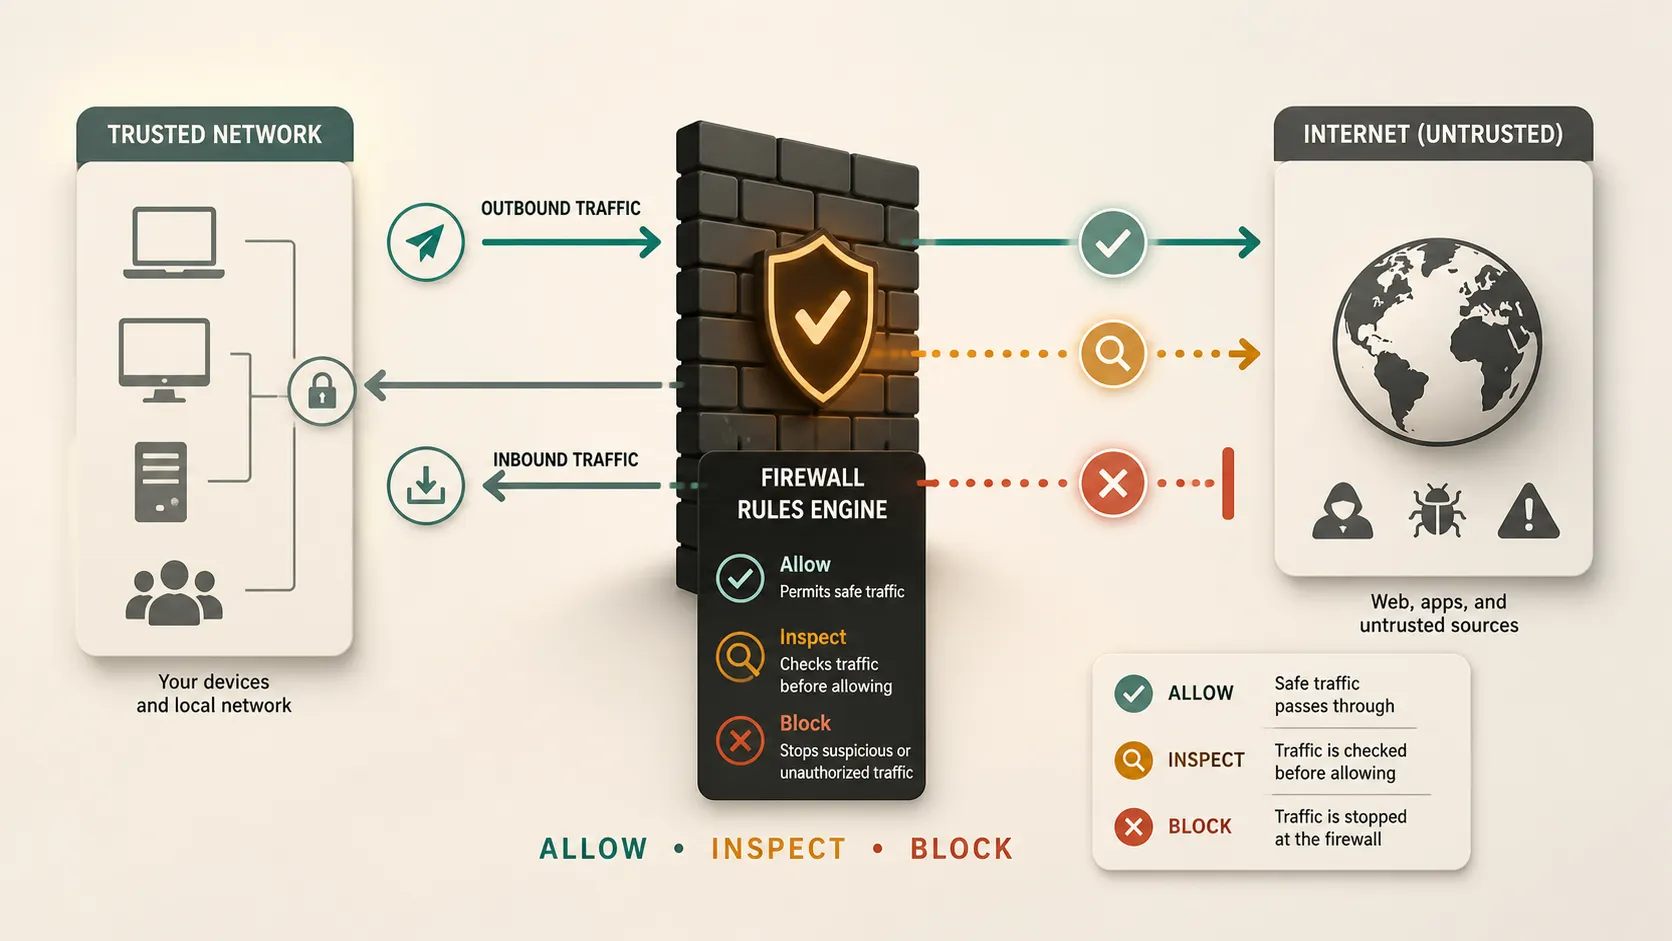
ルールは、次のような詳細に基づいて設定できます:
- 送信元IPアドレス
- 宛先IPアドレス
- ポート番号
- プロトコル
- アプリケーション
- ユーザーID
- 接続状態
- セキュリティリスク
Ciscoは、ファイアウォールを、受信通信と送信通信を監視し、セキュリティルールに基づいて通信を許可またはブロックするツールと説明しています。このルールベースの判断が中核となる考え方です。
受信通信と送信通信
受信通信とは、デバイスまたはネットワークに入ってくる通信です。たとえば、インターネット上の誰かが企業サーバーへの接続を試みる場合、受信通信を送っています。
送信通信とは、デバイスまたはネットワークから出ていく通信です。たとえば、ノートパソコンでWebサイトを開くと、送信通信が発生します。
多くのパーソナルファイアウォールは、要求されていない受信通信の大半をデフォルトでブロックします。ほとんどのノートパソコンや家庭用デバイスでは、インターネット上の見知らぬ人が直接接続する必要がないため、これは重要です。特に企業では、マルウェアがデバイスに感染した後、リモートサーバーへの接続を試みる可能性があるため、送信ルールも重要です。
ファイアウォールルール
ファイアウォールルールは、何を許可し、何をブロックするかをファイアウォールに指示する設定です。
簡単なルールの例:
- HTTPSによるWeb閲覧を許可する
- 不明な受信通信をブロックする
- 承認済みサーバーからのメール通信を許可する
- 疑わしいIPアドレスからの通信をブロックする
- 業務アプリが特定のサーバーにのみ接続することを許可する
優れたファイアウォールルールは具体的であるべきです。すべてを許可するルールは役に立ちません。ブロックしすぎるルールは通常の業務を妨げる可能性があります。実用的な目標は、必要な通信を許可し、不要なリスクへの露出を減らすことです。
NISTのファイアウォールおよびファイアウォールポリシーに関するガイドラインでは、ファイアウォールポリシー、構成、テスト、導入、管理についてより詳しく説明しています。
一般的なファイアウォールの種類
| ファイアウォールの種類 | 機能 | 最適な用途 |
|---|---|---|
| パケットフィルタリング | 基本的なパケット情報を確認する | シンプルな通信制御 |
| ステートフルインスペクション | アクティブな接続を追跡する | 一般的なネットワーク防御 |
| プロキシファイアウォール | ユーザーとサービスの間で動作する | アプリケーションレベルのフィルタリング |
| 次世代ファイアウォール | より詳細な検査を追加する | 企業セキュリティ |
| クラウドファイアウォール | クラウド通信を保護する | クラウドアプリとワークロード |
この表は簡略化したものですが、基本的な考え方を示しています。最新のファイアウォールには、これらのアプローチを複数組み合わせたものもあります。
ハードウェアファイアウォールとソフトウェアファイアウォール
ハードウェアファイアウォールは物理的なデバイスです。多くの場合、プライベートネットワークとインターネットの間に配置されます。多くの家庭用ルーターには基本的なファイアウォール機能が含まれています。企業では、オフィスネットワーク、データセンター、拠点を保護するために専用のファイアウォールアプライアンスを使用する場合があります。
ソフトウェアファイアウォールは、ノートパソコン、デスクトップ、サーバーなどのデバイス上で動作します。MicrosoftのWindows ファイアウォールの概要では、Windows ファイアウォールを、デバイスに出入りする通信をフィルタリングするホストベースファイアウォールと説明しています。
多くの構成では、両方が使用されます。ルーターまたはネットワークファイアウォールがネットワーク全体を保護し、デバイスファイアウォールが個々の端末を保護します。
ネットワークファイアウォールとホストベースファイアウォール
ネットワークファイアウォールはネットワークの境界を保護します。オフィスネットワークとインターネットの間、2つの内部ネットワークセグメントの間、または企業ネットワークとクラウド環境の間に配置される場合があります。
ホストベースファイアウォールは1台のデバイスを保護します。その特定のコンピューターまたはサーバーに出入りできる通信を制御します。
どちらも有用です。ネットワークファイアウォールは、不要な接続の多くを内部システムに到達する前に阻止できます。デバイスが別のネットワークへ移動する場合、パブリックWi-Fiに接続する場合、または独自の保護が必要な場合には、ホストベースファイアウォールも重要です。
ファイアウォールで防御できるもの
ファイアウォールは多くの一般的なリスクを軽減できます。不要なアクセスの試みをブロックし、公開されているサービスを制限し、疑わしい通信を制限し、未承認の接続を防ぐのに役立ちます。
企業にとって、ファイアウォールはセグメンテーションも支援します。これは、ある領域の問題が他のすべての領域に自動的に広がらないように、ネットワークの各部分を分離することを意味します。CISAの通信インフラの強化に関するガイダンスでは、可視性向上と強化に関するガイダンスの中で、多層防御アプローチの一部としてファイアウォール機能とセグメンテーションを使用することを説明しています。
ファイアウォールは、強力なパスワード、更新、エンドポイント保護、バックアップ、ID管理、ユーザートレーニングと組み合わせると特に有効です。
ファイアウォールでできないこと
ファイアウォールは重要ですが、万能ではありません。
ファイアウォールでは防げない可能性があるもの:
- フィッシングメール
- 脆弱なパスワード
- 盗まれたログイン認証情報
- 許可された通信内に隠されたマルウェア
- 安全でないダウンロード
- 承認済みアプリを通じた攻撃
- 人為的ミス
- 不適切に構成されたクラウドサービス
たとえば、ユーザーが偽のログインページにサインインしてパスワードを渡してしまった場合、ファイアウォールではアカウントの不正利用を防げないことがあります。ファイアウォールルールの範囲が広すぎると、ポリシー自体が弱いために危険な通信が許可される可能性があります。
そのため、ファイアウォールはサイバーセキュリティの一部であり、すべてではありません。
個人がファイアウォールを使う理由
個人は、個人用デバイスやホームネットワークへの不要なアクセスを減らすためにファイアウォールを使用します。パブリックWi-Fiに接続したノートパソコンは、そのネットワーク上の他のすべてのデバイスに対して無防備であるべきではありません。
パーソナルファイアウォールは、どのアプリが通信できるか、また他のデバイスが接続できるかどうかを制御するのに役立ちます。Microsoftのファイアウォールとネットワーク保護に関するガイドでは、Windows セキュリティにおけるプライベートネットワークプロファイルとパブリックネットワークプロファイルの違いを説明しています。
ほとんどの人にとって、適切な対応は簡単です。変更する具体的で信頼できる理由がない限り、ファイアウォールをオンにしておきましょう。
企業がファイアウォールを使う理由
企業がファイアウォールを使用するのは、システム、ユーザー、データ、リスクがより多いからです。企業は、顧客記録、社内ツール、決済システム、クラウドワークロード、従業員のデバイス、リモートアクセスを保護する必要がある場合があります。
企業向けファイアウォールでできること:
- 内部システムへのアクセスを制御する
- ゲストWi-Fiを会社のデバイスから分離する
- 不要な通信からサーバーを保護する
- コンプライアンス要件への対応を支援する
- 疑わしいアクティビティを監視する
- 1つのシステムが侵害された場合の被害を抑える
ファイアウォールはリモートワークやハイブリッドワークにおいても重要です。従業員は多くの場所から接続する可能性があり、通信はクラウドサービス、VPN、SaaSプラットフォームを経由することがあります。
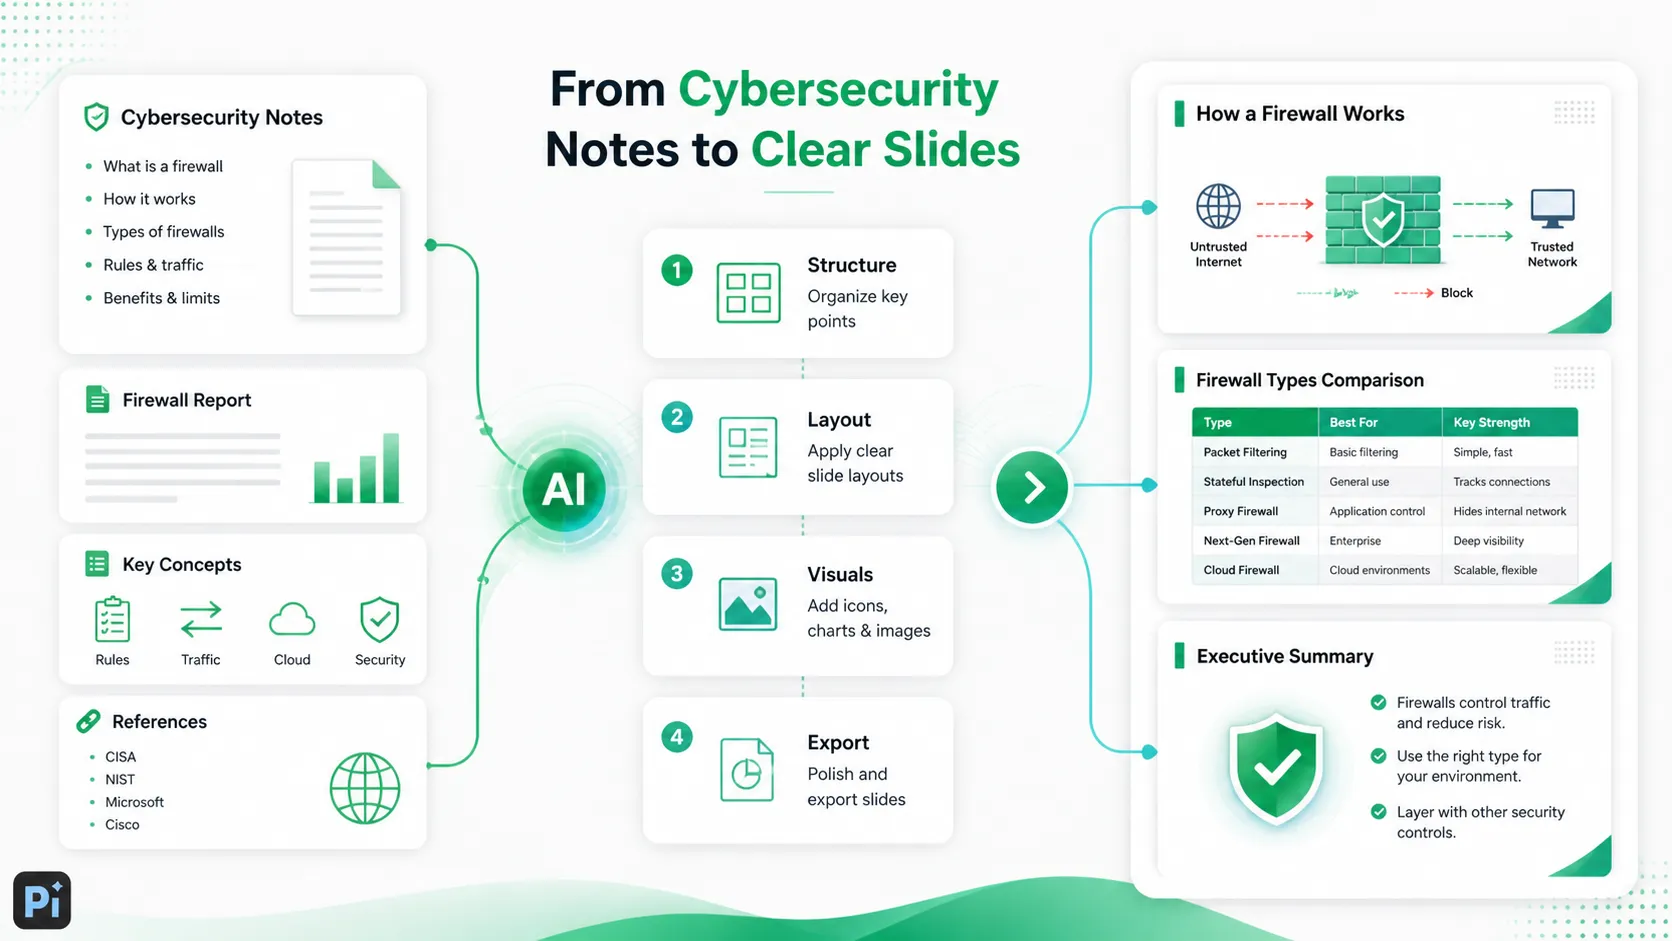
プレゼンテーションでファイアウォールの概念を説明する
プレゼンテーションでファイアウォールを説明する必要がある場合は、技術的な詳細を詰め込みすぎて始めないようにします。まず目的から始めましょう。ファイアウォールはルールに基づいて通信を制御します。
シンプルなプレゼンテーション構成の例:
1. ファイアウォールが解決する問題
2. ファイアウォールの役割
3. 通信ルールの仕組み
4. 受信通信と送信通信
5. ハードウェアとソフトウェアのファイアウォール
6. 一般的なファイアウォールの種類
7. ファイアウォールで防御できるものとできないもの
8. 個人と企業にとって重要な理由
可能であれば図を使用してください。信頼できるネットワーク、インターネット、その間にあるファイアウォールを示します。次に、許可された通信とブロックされた通信を示します。長いポートやプロトコルの一覧よりも、視覚的な流れの方がはるかに理解しやすくなります。
結論
ファイアウォールはサイバーセキュリティの基本的な構成要素の1つです。ネットワーク通信を制御し、不要なアクセスをブロックし、信頼できる領域と信頼できない領域の間でセキュリティルールを適用するのに役立ちます。
覚えておくべき重要な点は、ファイアウォールはフィルターであり、完全なセキュリティシステムではないということです。慎重に構成し、更新、IDセキュリティ、エンドポイント保護、バックアップ、監視、ユーザーのセキュリティ意識など、他の保護対策と組み合わせることで最も効果を発揮します。
個人にとっては、ファイアウォールをオンにしておくことがリスクを減らす簡単な方法です。企業にとっては、ファイアウォールの設計とポリシーが、ネットワーク、クラウドシステム、ユーザー間の安全な通信を左右します。
よくある質問(FAQ)
Q: 簡単に言うと、ファイアウォールとは何ですか?
A: ファイアウォールは、ネットワーク通信を制御するセキュリティ障壁です。ルールに基づいて、デバイスまたはネットワークに出入りできるものを判断します。
Q: ファイアウォールはハードウェアですか、それともソフトウェアですか?
A: どちらの場合もあります。ハードウェアファイアウォールは、ルーターやファイアウォールアプライアンスのような物理的なデバイスです。ソフトウェアファイアウォールは、コンピューター、サーバー、またはエンドポイント上で動作します。
Q: ファイアウォールはすべてのハッカーを阻止しますか?
A: いいえ。ファイアウォールは不要な通信をブロックし、リスクへの露出を減らすのに役立ちますが、すべての脅威を阻止することはできません。フィッシング、盗まれたパスワード、安全でないダウンロード、不適切に構成されたアプリは、依然としてリスクを生む可能性があります。
Q: ファイアウォールはオンにしておくべきですか?
A: はい、ほとんどの場合はそうです。家庭ユーザーと企業は通常、ファイアウォールを有効にしておき、セキュリティへの影響を理解している場合にのみ設定を変更すべきです。


