Gemini 3.5 Flash Cyber: เหตุใด Google จึงสร้างโมเดล AI สำหรับความมั่นคงปลอดภัยไซเบอร์
การเปิดตัว Gemini 3.5 Flash Cyber ของ Google DeepMind แสดงให้เห็นถึงการเปลี่ยนแปลงอย่างชัดเจนในด้านความปลอดภัยทางไซเบอร์ด้วย AI แทนที่จะพึ่งพาเฉพาะโมเดลอเนกประสงค์ Google กำลังสร้างโมเดลขนาดเบาที่เชี่ยวชาญงานเชิงรับ ได้แก่ การค้นหาช่องโหว่ การตรวจสอบโค้ดที่มีความเสี่ยง การสนับสนุนการแก้ไข และการช่วยให้ทีมรักษาความปลอดภัยทำงานได้รวดเร็วยิ่งขึ้น
เรื่องนี้มีความสำคัญ เพราะความปลอดภัยของซอฟต์แวร์กำลังมีขนาดใหญ่และเปลี่ยนแปลงรวดเร็วเกินกว่าจะตรวจทานด้วยมือเพียงอย่างเดียว ทีมสมัยใหม่ต้องจัดการรีโพซิทอรีขนาดใหญ่ การปล่อยเวอร์ชันบ่อยครั้ง การพึ่งพาโอเพนซอร์ส บริการคลาวด์ และคิวการแจ้งเตือน เครื่องมือแบบดั้งเดิมยังคงสำคัญ แต่ผู้ป้องกันต้องการระบบ AI ที่สามารถให้เหตุผลข้ามโค้ด จัดลำดับความเสี่ยง และสร้างหลักฐานสำหรับการตรวจทานโดยมนุษย์มากขึ้นเรื่อย ๆ
Gemini 3.5 Flash Cyber คืออะไร?
Gemini 3.5 Flash Cyber เป็นโมเดลที่เน้นด้านความปลอดภัยทางไซเบอร์ สร้างขึ้นบนตระกูลโมเดล Flash ของ Google โดย Google ระบุว่าโมเดลนี้ได้รับการปรับจูนให้ค้นหา ตรวจสอบ และแพตช์ช่องโหว่ได้อย่างมีประสิทธิภาพ จึงมีประโยชน์ต่อเวิร์กโฟลว์ด้านความปลอดภัยมากกว่าโมเดลทั่วไปในบางงาน
ส่วน “Flash” มีความสำคัญ งานด้านความปลอดภัยมักต้องวิเคราะห์ซ้ำ ๆ ข้ามไฟล์จำนวนมาก คอมมิต การพึ่งพา และการทดสอบ โมเดลเฉพาะทางที่เล็กกว่าสามารถเรียกใช้หลายครั้งได้ด้วยต้นทุนต่ำกว่าและรวดเร็วกว่า จึงเหมาะกับการสแกนอย่างต่อเนื่องและเวิร์กโฟลว์ของเอเจนต์มากกว่า
Google ยังเชื่อมโยงโมเดลนี้กับ CodeMender ซึ่งเป็นเอเจนต์ AI ด้านความปลอดภัยของโค้ด CodeMender ออกแบบมาเพื่อสแกนโค้ด ตรวจสอบว่าช่องโหว่นั้นมีอยู่จริงหรือไม่ และสร้างแพตช์ให้ผู้พัฒนาตรวจทาน สิ่งนี้ทำให้ Gemini 3.5 Flash Cyber ใกล้เคียงกับโครงสร้างพื้นฐานด้านความปลอดภัยเชิงปฏิบัติการมากกว่าแชตบอตทั่วไป
เหตุใด Google จึงสร้างโมเดลด้านความปลอดภัยทางไซเบอร์
ความปลอดภัยทางไซเบอร์ไม่ใช่เพียงงานเขียนโค้ดอีกประเภทหนึ่ง โมเดลด้านความปลอดภัยที่มีประโยชน์ต้องเข้าใจประเภทของช่องโหว่ ความสามารถในการนำไปโจมตี ผลบวกลวง คุณภาพของแพตช์ และการออกแบบซอฟต์แวร์ที่ปลอดภัย นอกจากนี้ยังต้องทำงานภายใต้ขอบเขตที่เข้มงวด เพราะ AI ด้านความปลอดภัยทางไซเบอร์มีลักษณะใช้งานได้สองทางโดยเนื้อแท้
ผู้ช่วย AI ทั่วไปอาจอธิบายแนวคิดด้านความปลอดภัยหรือสรุปรายงานได้ Gemini 3.5 Flash Cyber มุ่งเน้นไปยังระดับที่ยากกว่า ได้แก่ การตรวจสอบเส้นทางของโค้ด การเปรียบเทียบรูปแบบที่น่าสงสัย การยืนยันว่าปัญหานั้นมีอยู่จริงหรือไม่ และการช่วยทีมเตรียมการแก้ไขที่ปลอดภัยกว่า ผลลัพธ์ที่ดีที่สุดไม่ใช่ความปลอดภัยแบบอัตโนมัติเต็มรูปแบบ แต่คือการเร่งงานภายใต้การกำกับดูแล
ทิศทางดังกล่าวสะท้อนแนวโน้มของอุตสาหกรรมในวงกว้าง ทีมรักษาความปลอดภัยกำลังถูกกดดันให้ตอบสนองเร็วขึ้น ขณะที่ทีมพัฒนาปล่อยซอฟต์แวร์ถี่ขึ้น หาก AI ลดเวลาที่ใช้ไปกับการตรวจทานซ้ำซาก การคัดแยกการแจ้งเตือน และการเตรียมแพตช์ได้ ผู้เชี่ยวชาญที่เป็นมนุษย์ก็จะสามารถมุ่งความสนใจไปที่การใช้วิจารณญาณ การจัดลำดับความสำคัญ และความเสี่ยงเชิงสถาปัตยกรรมได้มากขึ้น
CodeMender, CyberGym และ Big Sleep
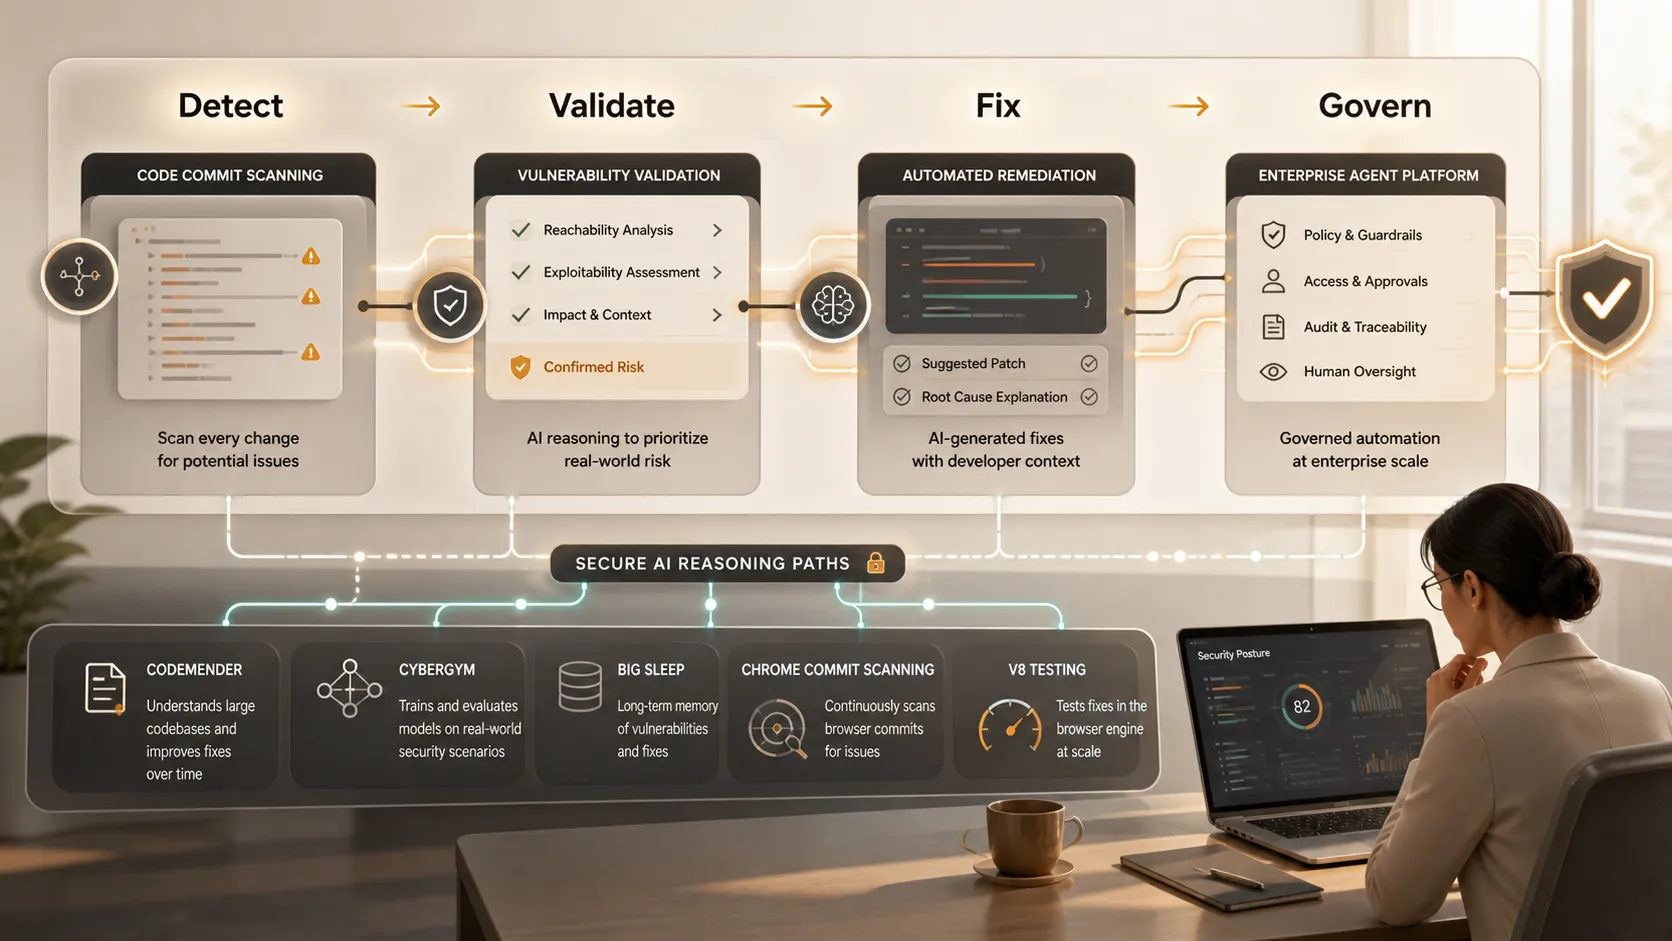
กลยุทธ์ของ Google เข้าใจได้ง่ายขึ้นเมื่อมองเป็นไปป์ไลน์ CodeMender จัดการการสแกนโค้ดและการแก้ไข CyberGym ประเมินเอเจนต์ AI บนงานวิเคราะห์ช่องโหว่ในโลกจริง Big Sleep ซึ่งพัฒนาโดย Google DeepMind และ Google Project Zero สำรวจการค้นพบที่ได้รับความช่วยเหลือจาก AI ในซอฟต์แวร์ที่ซับซ้อน
เป้าหมายไม่ใช่คำตอบที่น่าประทับใจเพียงครั้งเดียว แต่เป็นเวิร์กโฟลว์ที่ทำซ้ำได้: สแกน ให้เหตุผล ตรวจสอบ แพตช์ ทดสอบ และรายงาน Google ยังอ้างอิงการสแกนคอมมิตของ Chrome และเอนจิน JavaScript V8 ซึ่งเป็นตัวอย่างที่ชัดเจน เพราะเอนจินเบราว์เซอร์มีความซับซ้อน ถูกใช้งานอย่างแพร่หลาย และมีความสำคัญต่อความปลอดภัย
| เวิร์กโฟลว์ด้านความปลอดภัย | แนวทางดั้งเดิม | แนวทางที่มี AI ช่วย |
|---|---|---|
| การตรวจทานโค้ด | การตรวจสอบด้วยมือและเครื่องมือวิเคราะห์แบบสแตติก | AI เน้นการเปลี่ยนแปลงที่มีความเสี่ยงให้ตรวจทาน |
| การตรวจสอบความถูกต้องของช่องโหว่ | การสืบสวนโดยผู้เชี่ยวชาญ | การรวบรวมหลักฐานและการคัดแยกที่รวดเร็วยิ่งขึ้น |
| การแก้ไข | ผู้พัฒนาแพตช์หลังการตรวจทาน | การแก้ไขที่แนะนำพร้อมการอนุมัติจากมนุษย์ |
| การเปรียบเทียบประสิทธิภาพ | การทดสอบภายในที่จำกัด | การทดสอบเอเจนต์กับช่องโหว่ที่สมจริง |
| การรายงาน | สรุปด้วยมือ | เรื่องเล่าความเสี่ยงที่ชัดเจนยิ่งขึ้นสำหรับผู้มีส่วนได้ส่วนเสีย |
การสแกนคอมมิตของ Chrome มีความเกี่ยวข้องเป็นพิเศษ เพราะช่องโหว่มักถูกนำเข้ามาผ่านกิจกรรมการพัฒนาตามปกติ ไม่ได้เกิดจากโค้ดที่ดูมีความเสี่ยงอย่างชัดเจนเท่านั้น โมเดลที่ตรวจทานการเปลี่ยนแปลงได้อย่างต่อเนื่องอาจช่วยแจ้งเตือนรูปแบบที่น่าสงสัยได้เร็วขึ้นในวงจรชีวิตของซอฟต์แวร์ การทดสอบ V8 ก็สำคัญด้วยเหตุผลเดียวกัน: สภาพแวดล้อมรันไทม์ประสิทธิภาพสูงมีพฤติกรรมที่ซับซ้อนและต้องการการวิเคราะห์เชิงลึกซ้ำ ๆ
เหตุใดโมเดลความปลอดภัยขนาดเบาจึงสำคัญ
โมเดลขนาดเบามีความสำคัญ เพราะงานด้านความปลอดภัยทางไซเบอร์เป็นงานที่ทำซ้ำ ทีมต้องการการสนับสนุนตลอดคอมมิต การอัปเดตการพึ่งพา ทิกเก็ต การแจ้งเตือน การตรวจสอบก่อนปล่อยเวอร์ชัน และการทบทวนเหตุการณ์ หากสามารถเรียกใช้โมเดลเฉพาะทางได้บ่อยครั้งด้วยต้นทุนต่ำกว่า โมเดลก็จะสำรวจเส้นทางโค้ดได้มากขึ้นก่อนจัดทำรายงานสุดท้าย
นี่คือจุดที่ Gemini 3.5 Flash Cyber อาจมีความสำคัญเชิงกลยุทธ์ โมเดลแนวหน้าขนาดใหญ่มีประโยชน์ต่อการให้เหตุผลที่ซับซ้อน แต่อาจมีค่าใช้จ่ายสูงสำหรับเวิร์กโฟลว์ปริมาณมาก โมเดลขนาดเล็กที่ปรับจูนสำหรับงานด้านความปลอดภัยสามารถทำให้การสแกนด้วย AI เป็นสิ่งที่ใช้งานได้จริงกับรีโพซิทอรีมากขึ้น บิลด์ที่ถี่ขึ้น และสภาพแวดล้อมสำหรับนักพัฒนาที่หลากหลายมากขึ้น
ระบบนิเวศด้านความปลอดภัยของ Google ยังได้ประโยชน์จากทรัพยากรในโลกจริง เช่น OSV.dev ฐานข้อมูลช่องโหว่โอเพนซอร์ส และ OSS-Fuzz โครงการฟัซซิงอย่างต่อเนื่องของ Google สำหรับซอฟต์แวร์โอเพนซอร์ส ทรัพยากรเหล่านี้ช่วยให้งานด้านความปลอดภัยด้วย AI อิงอยู่กับช่องโหว่จริง แทนที่จะเป็นเพียงตัวอย่างสังเคราะห์
Gemini Enterprise Agent Platform และความปลอดภัยเชิงปฏิบัติการ
Gemini Enterprise Agent Platform เปิดทางให้ Google นำโมเดลด้านความปลอดภัยทางไซเบอร์ไปไว้ในเวิร์กโฟลว์เอเจนต์ที่กว้างขึ้น ในทางปฏิบัติ อาจหมายถึงเอเจนต์ด้านความปลอดภัยที่เฝ้าติดตามการเปลี่ยนแปลงของโค้ด สรุปความเสี่ยง มอบหมายงานแก้ไข หรือเตรียมหลักฐานสำหรับการอนุมัติภายในระบบองค์กร
สำหรับทีมรักษาความปลอดภัย จุดดึงดูดคือความเร็ว สำหรับนักพัฒนา จุดดึงดูดคือฟีดแบ็กที่เร็วขึ้น สำหรับ CISO จุดดึงดูดคือการขยายขนาด: วิธีสนับสนุนการตรวจทานซอฟต์แวร์ให้มากขึ้นโดยไม่ต้องเพิ่มจำนวนพนักงานในอัตราเดียวกัน
อย่างไรก็ตาม คุณค่าด้านการปฏิบัติการขึ้นอยู่กับการผสานรวม AI ด้านความปลอดภัยต้องเชื่อมต่อกับรีโพซิทอรีโค้ด ระบบทิกเก็ต ไปป์ไลน์ CI/CD เครื่องมือจัดการช่องโหว่ และเวิร์กโฟลว์การกำกับดูแล นอกจากนี้ยังต้องมีบันทึกการตรวจสอบ สิทธิ์ ประตูการอนุมัติ และความรับผิดชอบที่ชัดเจน หากไม่มีการควบคุมเหล่านั้น ระบบอัตโนมัติอาจสร้างความเสี่ยงใหม่แทนที่จะลดความเสี่ยง
ผลกระทบต่อนักพัฒนา ทีมรักษาความปลอดภัย และ CISO
สำหรับนักพัฒนา Gemini 3.5 Flash Cyber ชี้ไปสู่ฟีดแบ็กด้านความปลอดภัยที่มาถึงใกล้กับช่วงเวลาที่เขียนหรือตรวจทานโค้ดมากขึ้น แทนที่จะรอการตรวจสอบภายหลัง นักพัฒนาอาจได้รับคำอธิบายที่ตรงประเด็น ข้อเสนอแนะการแพตช์ที่ปลอดภัยกว่า และหลักฐานที่ชัดเจนขึ้นว่าทำไมการเปลี่ยนแปลงจึงสำคัญ
สำหรับทีมรักษาความปลอดภัย โมเดลนี้อาจลดเวลาที่ใช้คัดแยกผลการค้นพบคุณภาพต่ำ การตรวจจับช่องโหว่จะมีคุณค่าเมื่อจับคู่กับการตรวจสอบความถูกต้องเท่านั้น หากเอเจนต์ AI ด้านความปลอดภัยช่วยแยกปัญหาที่น่าจะเกิดขึ้นจริงออกจากสัญญาณรบกวนได้ นักวิเคราะห์ก็จะใช้เวลากับการแก้ไขที่มีผลกระทบสูงได้มากขึ้น
สำหรับ CISO การแลกเปลี่ยนมีลักษณะเชิงกลยุทธ์มากกว่า AI ด้านความปลอดภัยทางไซเบอร์ให้คำมั่นเรื่องต้นทุนต่อการวิเคราะห์ที่ต่ำลง เวลาตอบสนองที่เร็วขึ้น และความครอบคลุมที่กว้างขึ้น แต่ก็ต้องมีการกำกับดูแล ผู้นำจะต้องกำหนดว่า AI สามารถดำเนินการได้เมื่อใด มนุษย์ต้องอนุมัติเมื่อใด โค้ดที่มีความอ่อนไหวได้รับการปกป้องอย่างไร และมีการติดตามพฤติกรรมของโมเดลตามเวลาอย่างไร
ความเสี่ยงจากการใช้งานได้สองทางเป็นสิ่งที่หลีกเลี่ยงไม่ได้ การให้เหตุผลแบบเดียวกันที่ช่วยให้ผู้ป้องกันเข้าใจช่องโหว่อาจถูกนำไปใช้ในทางที่ผิดในบริบทที่ไม่เหมาะสม นั่นคือเหตุผลที่การวางตำแหน่งเพื่อการป้องกัน การควบคุมการเข้าถึง แซนด์บ็อกซ์ การติดตามการใช้งาน และการกำกับดูแลโดยมนุษย์ ไม่ใช่คุณสมบัติเสริม แต่เป็นส่วนหนึ่งของโมเดลความปลอดภัยของผลิตภัณฑ์
Pi เข้ากันได้อย่างเป็นธรรมชาติตรงไหน
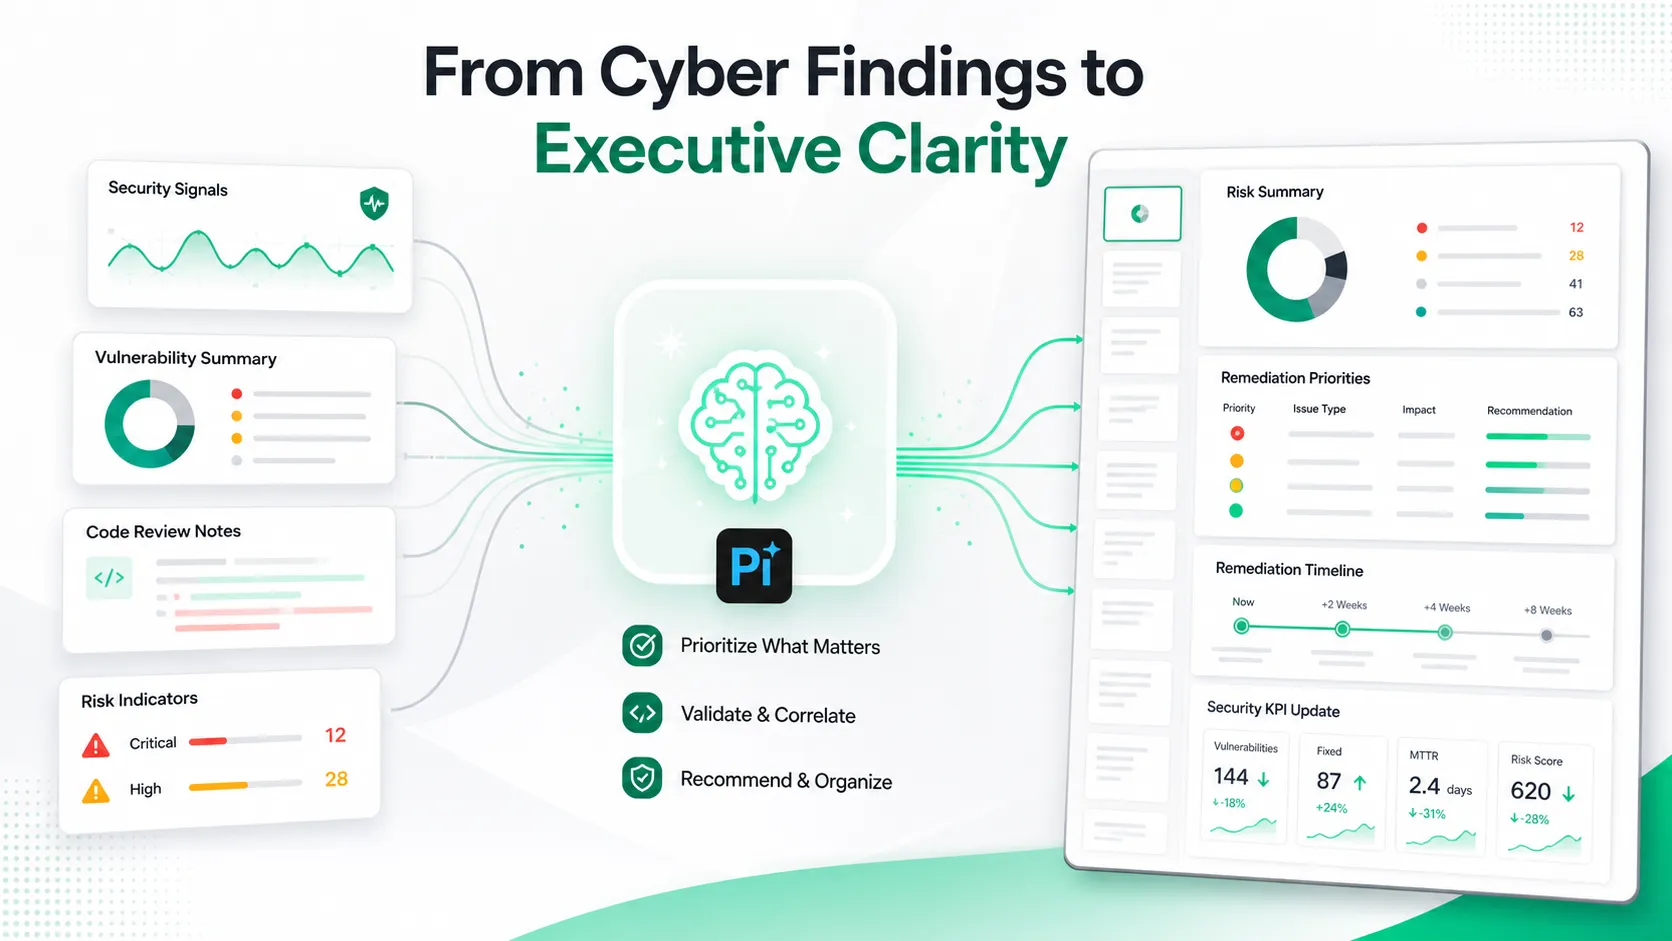
Pi ไม่ใช่เครื่องมือตรวจจับด้านความปลอดภัยทางไซเบอร์ Pi ไม่ได้สแกนโค้ด ตรวจสอบช่องโหว่ หรือทดแทนแพลตฟอร์มความปลอดภัย อย่างไรก็ตาม Pi เหมาะกับชั้นการสื่อสารที่อยู่รอบงานด้านความปลอดภัยทางไซเบอร์
เมื่อระบบความปลอดภัย AI สร้างผลการค้นพบมากขึ้น ทีมยังคงต้องอธิบายผลการค้นพบเหล่านั้นอย่างชัดเจน CISO มักต้องการข้อมูลอัปเดตสำหรับคณะกรรมการ การทบทวนเหตุการณ์ แผนการแก้ไข บทสรุปสำหรับลูกค้า และการบรรยายสรุปด้านความปลอดภัยภายใน Pi สามารถช่วยเปลี่ยนเนื้อหาทางเทคนิคที่หนาแน่นให้เป็นงานนำเสนอระดับมืออาชีพสำหรับผู้บริหารและทีมข้ามสายงาน
เรื่องนี้สำคัญ เพราะผลลัพธ์ด้านความปลอดภัยทางไซเบอร์มักถูกตัดสินใจนอกทีมรักษาความปลอดภัย การอนุมัติงบประมาณ ระยะเวลาการแก้ไข ความเชื่อมั่นของลูกค้า และการจัดลำดับความสำคัญของผู้บริหาร ล้วนขึ้นอยู่กับการสื่อสารที่ชัดเจน ผลการค้นพบทางเทคนิคต้องกลายเป็นเรื่องเล่าทางธุรกิจ: เกิดอะไรขึ้น อะไรมีความเสี่ยง ต้องดำเนินการอะไร และจะวัดความคืบหน้าอย่างไร
มาตรการป้องกันและการกำกับดูแล
AI ด้านความปลอดภัยทางไซเบอร์ต้องได้รับการกำกับดูแลอย่างรอบคอบ การให้เหตุผลแบบเดียวกันที่ช่วยผู้ป้องกันอาจถูกนำไปใช้ในทางที่ผิดได้ หากนำไปใช้งานโดยไม่มีการควบคุมการเข้าถึง การบันทึก แซนด์บ็อกซ์ เวิร์กโฟลว์การอนุมัติ และการตรวจทานโดยมนุษย์ แนวทางการเข้าถึงแบบจำกัดของ Google สะท้อนความเสี่ยงจากการใช้งานได้สองทางนี้
องค์กรควรประเมินทั้งความสามารถและการควบคุม NIST AI Risk Management Framework มีประโยชน์ต่อการพิจารณาความน่าเชื่อถือ ความเสี่ยง และความรับผิดชอบ ทีมรักษาความปลอดภัยควรพิจารณา OWASP Top 10 for LLM Applications ด้วย ซึ่งเน้นความเสี่ยง เช่น การแทรกพรอมป์ต์ การรั่วไหลของข้อมูล การจัดการเอาต์พุตที่ไม่ปลอดภัย และการให้อำนาจเอเจนต์มากเกินไป
การนำไปใช้ที่แข็งแกร่งที่สุดน่าจะผสานระบบอัตโนมัติเข้ากับความยับยั้งชั่งใจ AI สามารถเร่งการสแกน การตรวจสอบความถูกต้อง การสรุป และการร่างแพตช์ได้ แต่มนุษย์ควรยังคงรับผิดชอบการยอมรับความเสี่ยง การเปลี่ยนแปลงในระบบผลิต และความรับผิดชอบต่อผู้บริหาร
บทสรุป
Gemini 3.5 Flash Cyber ชี้ไปสู่ระยะถัดไปของการป้องกันทางไซเบอร์ด้วย AI: ระบบขนาดเบา เฉพาะโดเมน และขับเคลื่อนด้วยเอเจนต์ ที่สามารถสนับสนุนงานด้านความปลอดภัยของซอฟต์แวร์จริงในวงกว้าง อนาคตที่เป็นจริงไม่ใช่ AI มาแทนที่วิศวกรความปลอดภัย แต่เป็นการป้องกันที่นำโดยมนุษย์และเร่งความเร็วด้วยโมเดลที่สามารถตรวจจับ ตรวจสอบ สรุป และแนะนำได้
สำหรับนักพัฒนา สิ่งนี้หมายถึงฟีดแบ็กด้านความปลอดภัยที่เร็วขึ้น สำหรับทีมรักษาความปลอดภัย หมายถึงการคัดแยกที่เร็วขึ้น สำหรับ CISO หมายถึงความท้าทายด้านการกำกับดูแล: การนำ AI มาใช้เพื่อเพิ่มความเร็ว โดยยังคงรักษาความรับผิดชอบ หลักฐาน และการควบคุม
คำถามที่พบบ่อย (FAQ)
ถาม: Gemini 3.5 Flash Cyber คืออะไร?
ตอบ: Gemini 3.5 Flash Cyber เป็นโมเดล AI ขนาดเบาที่เน้นด้านความปลอดภัยทางไซเบอร์จาก Google DeepMind ออกแบบมาเพื่อสนับสนุนงานเชิงรับ เช่น การตรวจจับช่องโหว่ การตรวจสอบความถูกต้อง การวิเคราะห์โค้ด การแก้ไข และเวิร์กโฟลว์เอเจนต์ AI ด้านความปลอดภัย
ถาม: Gemini 3.5 Flash Cyber เป็นโมเดล AI อเนกประสงค์หรือไม่?
ตอบ: ไม่ใช่ แม้จะอยู่ในตระกูลโมเดล Gemini แต่มีความเชี่ยวชาญสำหรับเวิร์กโฟลว์ด้านความปลอดภัยทางไซเบอร์ มากกว่างานแชต การเขียน หรือการเพิ่มประสิทธิภาพการทำงานในวงกว้าง
ถาม: Gemini 3.5 Flash Cyber ทดแทนวิศวกรความปลอดภัยได้หรือไม่?
ตอบ: ไม่ได้ โมเดลนี้ออกแบบมาเพื่อช่วยผู้เชี่ยวชาญที่เป็นมนุษย์ โดยเร่งการคัดแยก การรวบรวมหลักฐาน และการวางแผนแก้ไข การตรวจทาน การทดสอบ และการอนุมัติโดยมนุษย์ยังคงจำเป็นอย่างยิ่ง
ถาม: เหตุใดจึงกล่าวถึง Pi ในบทความเกี่ยวกับ AI ด้านความปลอดภัยทางไซเบอร์?
ตอบ: Pi เกี่ยวข้องกับชั้นการสื่อสาร โดยสามารถช่วยทีมเปลี่ยนผลการค้นพบด้านความปลอดภัยทางไซเบอร์ที่ซับซ้อนให้เป็นงานนำเสนอสำหรับผู้บริหาร ข้อมูลอัปเดตสำหรับคณะกรรมการ แผนการแก้ไข และบทสรุปเหตุการณ์


