ไฟร์วอลล์คืออะไร
ไฟร์วอลล์คือแนวกั้นด้านความปลอดภัยที่ควบคุมการรับส่งข้อมูลระหว่างเครือข่ายที่เชื่อถือได้และเครือข่ายที่ไม่น่าเชื่อถือ กล่าวง่าย ๆ คือ ไฟร์วอลล์ตัดสินใจว่าอะไรได้รับอนุญาตให้เข้า อะไรได้รับอนุญาตให้ออก และอะไรควรถูกบล็อก
วิธีที่ง่ายที่สุดในการทำความเข้าใจไฟร์วอลล์คือให้นึกถึงมันเป็นโต๊ะรักษาความปลอดภัยที่ทางเข้าของอาคาร ไม่ใช่ทุกคนที่จะเดินเข้าไปได้ เจ้าหน้าที่จะตรวจสอบว่าใครกำลังมา พวกเขาจะไปที่ไหน และได้รับอนุญาตหรือไม่ ไฟร์วอลล์ทำสิ่งที่คล้ายกันกับการรับส่งข้อมูลเครือข่าย โดยจะตรวจสอบข้อมูลที่เคลื่อนที่ระหว่างอุปกรณ์ เครือข่าย แอป และอินเทอร์เน็ต
NIST ให้นิยาม ไฟร์วอลล์ ว่าเป็นเกตเวย์หรือระบบที่จำกัดการเข้าถึงระหว่างเครือข่ายตามนโยบายความปลอดภัย Microsoft อธิบายไฟร์วอลล์ว่าเป็นสิ่งที่ควบคุมสิ่งที่ได้รับและไม่ได้รับอนุญาตให้ผ่านพอร์ตเครือข่ายในคู่มือเกี่ยวกับ ไฟร์วอลล์คืออะไร
ไฟร์วอลล์ทำอะไร
ไฟร์วอลล์ช่วยควบคุมการเข้าถึงเครือข่าย ไม่ได้ทำให้ระบบปลอดภัยอย่างสมบูรณ์แบบ แต่ช่วยลดการเปิดรับความเสี่ยงด้วยการกรองการรับส่งข้อมูลตามกฎ
ไฟร์วอลล์สามารถ:
- บล็อกการเชื่อมต่อขาเข้าที่ไม่ต้องการ
- อนุญาตการรับส่งข้อมูลขาออกที่เชื่อถือได้
- จำกัดการรับส่งข้อมูลตามที่อยู่ IP พอร์ต โปรโตคอล หรือแอปพลิเคชัน
- แยกเครือข่ายภายในที่เชื่อถือได้ออกจากอินเทอร์เน็ตสาธารณะ
- บันทึกกิจกรรมที่น่าสงสัยหรือถูกบล็อก
- ช่วยบังคับใช้นโยบายความปลอดภัยของบริษัท
สำหรับผู้ใช้ตามบ้าน ไฟร์วอลล์อาจมีอยู่ในเราเตอร์และคอมพิวเตอร์ สำหรับธุรกิจ ไฟร์วอลล์อาจอยู่ที่ขอบเครือข่าย ภายในสภาพแวดล้อมคลาวด์ ระหว่างแผนก หรือบนอุปกรณ์แต่ละเครื่อง
ไฟร์วอลล์ทำงานอย่างไร
การรับส่งข้อมูลเครือข่ายเคลื่อนที่เป็นหน่วยข้อมูลขนาดเล็ก ไฟร์วอลล์จะตรวจสอบการรับส่งข้อมูลนั้นและเปรียบเทียบกับกฎ หากการรับส่งข้อมูลตรงกับกฎที่อนุญาต ก็สามารถผ่านได้ หากตรงกับกฎที่บล็อก หรือไม่เป็นไปตามนโยบาย ไฟร์วอลล์จะปฏิเสธ
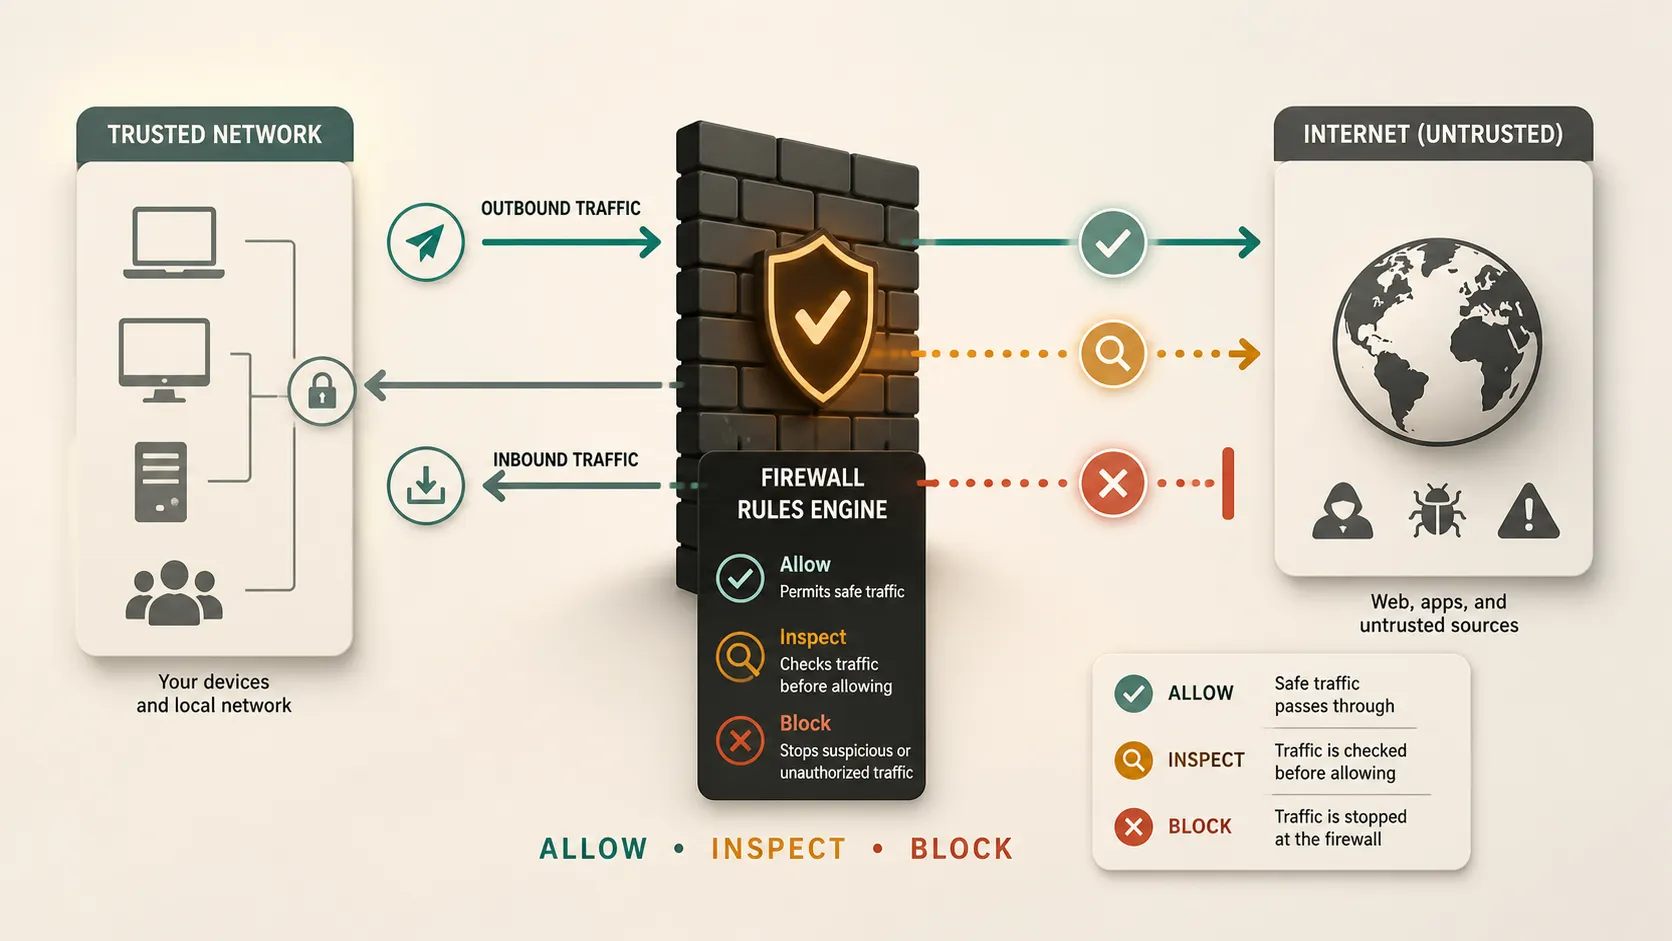
กฎสามารถอิงตามรายละเอียดต่าง ๆ เช่น:
- ที่อยู่ IP ต้นทาง
- ที่อยู่ IP ปลายทาง
- หมายเลขพอร์ต
- โปรโตคอล
- แอปพลิเคชัน
- ข้อมูลประจำตัวผู้ใช้
- สถานะการเชื่อมต่อ
- ความเสี่ยงด้านความปลอดภัย
Cisco อธิบาย ไฟร์วอลล์ ว่าเป็นเครื่องมือที่ตรวจสอบการรับส่งข้อมูลขาเข้าและขาออก และอนุญาตหรือบล็อกการรับส่งข้อมูลตามกฎความปลอดภัย การตัดสินใจตามกฎนั้นคือแนวคิดหลัก
การรับส่งข้อมูลขาเข้าและขาออก
การรับส่งข้อมูลขาเข้าคือการรับส่งข้อมูลที่เข้ามายังอุปกรณ์หรือเครือข่าย ตัวอย่างเช่น บุคคลบนอินเทอร์เน็ตที่พยายามเชื่อมต่อกับเซิร์ฟเวอร์ของบริษัทกำลังส่งการรับส่งข้อมูลขาเข้า
การรับส่งข้อมูลขาออกคือการรับส่งข้อมูลที่ออกจากอุปกรณ์หรือเครือข่าย ตัวอย่างเช่น แล็ปท็อปที่เปิดเว็บไซต์จะส่งการรับส่งข้อมูลขาออก
ไฟร์วอลล์ส่วนบุคคลจำนวนมากจะบล็อกการรับส่งข้อมูลขาเข้าที่ไม่ได้ร้องขอเกือบทั้งหมดโดยค่าเริ่มต้น ซึ่งสำคัญเพราะแล็ปท็อปและอุปกรณ์ภายในบ้านส่วนใหญ่ไม่จำเป็นต้องให้คนแปลกหน้าบนอินเทอร์เน็ตเชื่อมต่อเข้ามาโดยตรง กฎขาออกก็สำคัญเช่นกัน โดยเฉพาะในธุรกิจ เพราะมัลแวร์อาจพยายามเชื่อมต่อกับเซิร์ฟเวอร์ระยะไกลหลังจากติดอุปกรณ์แล้ว
กฎของไฟร์วอลล์
กฎของไฟร์วอลล์คือคำสั่งที่บอกไฟร์วอลล์ว่าควรอนุญาตหรือบล็อกอะไร
กฎง่าย ๆ อาจระบุว่า:
- อนุญาตการท่องเว็บผ่าน HTTPS
- บล็อกการรับส่งข้อมูลขาเข้าที่ไม่รู้จัก
- อนุญาตการรับส่งข้อมูลอีเมลจากเซิร์ฟเวอร์ที่ได้รับอนุมัติ
- บล็อกการรับส่งข้อมูลจากที่อยู่ IP ที่น่าสงสัย
- อนุญาตให้แอปธุรกิจเชื่อมต่อกับเซิร์ฟเวอร์ที่ระบุเท่านั้น
กฎไฟร์วอลล์ที่ดีควรมีความเฉพาะเจาะจง กฎที่อนุญาตทุกอย่างไม่มีประโยชน์ กฎที่บล็อกมากเกินไปอาจทำให้งานปกติใช้งานไม่ได้ เป้าหมายในทางปฏิบัติคืออนุญาตการรับส่งข้อมูลที่จำเป็นและลดการเปิดรับความเสี่ยงที่ไม่จำเป็น
แนวทางเกี่ยวกับไฟร์วอลล์และนโยบายไฟร์วอลล์ ของ NIST อธิบายนโยบาย การกำหนดค่า การทดสอบ การนำไปใช้ และการจัดการไฟร์วอลล์โดยละเอียด
ประเภทไฟร์วอลล์ที่พบบ่อย
| ประเภทไฟร์วอลล์ | สิ่งที่ทำ | เหมาะสำหรับ |
|---|---|---|
| การกรองแพ็กเก็ต | ตรวจสอบรายละเอียดพื้นฐานของแพ็กเก็ต | การควบคุมการรับส่งข้อมูลแบบง่าย |
| การตรวจสอบแบบมีสถานะ | ติดตามการเชื่อมต่อที่ใช้งานอยู่ | การป้องกันเครือข่ายทั่วไป |
| ไฟร์วอลล์พร็อกซี | ทำหน้าที่คั่นระหว่างผู้ใช้และบริการ | การกรองระดับแอปพลิเคชัน |
| ไฟร์วอลล์รุ่นถัดไป | เพิ่มการตรวจสอบเชิงลึก | ความปลอดภัยสำหรับธุรกิจ |
| ไฟร์วอลล์คลาวด์ | ปกป้องการรับส่งข้อมูลบนคลาวด์ | แอปและเวิร์กโหลดบนคลาวด์ |
ตารางนี้เป็นแบบย่อ แต่ช่วยให้เห็นแนวคิดพื้นฐาน ไฟร์วอลล์สมัยใหม่บางตัวรวมหลายแนวทางเหล่านี้เข้าด้วยกัน
ไฟร์วอลล์ฮาร์ดแวร์เทียบกับไฟร์วอลล์ซอฟต์แวร์
ไฟร์วอลล์ฮาร์ดแวร์เป็นอุปกรณ์ทางกายภาพ โดยมักอยู่ระหว่างเครือข่ายส่วนตัวกับอินเทอร์เน็ต เราเตอร์ตามบ้านจำนวนมากมีคุณสมบัติไฟร์วอลล์พื้นฐาน ธุรกิจอาจใช้อุปกรณ์ไฟร์วอลล์เฉพาะทางเพื่อปกป้องเครือข่ายสำนักงาน ศูนย์ข้อมูล หรือสาขา
ไฟร์วอลล์ซอฟต์แวร์ทำงานบนอุปกรณ์ เช่น แล็ปท็อป เดสก์ท็อป หรือเซิร์ฟเวอร์ ภาพรวม Windows Firewall ของ Microsoft อธิบาย Windows Firewall ว่าเป็นไฟร์วอลล์แบบโฮสต์ที่กรองการรับส่งข้อมูลที่เข้าและออกจากอุปกรณ์
ในการติดตั้งหลายรูปแบบ จะใช้ทั้งสองแบบ เราเตอร์หรือไฟร์วอลล์เครือข่ายปกป้องเครือข่ายในภาพรวม ขณะที่ไฟร์วอลล์ของอุปกรณ์ปกป้องเครื่องแต่ละเครื่อง
ไฟร์วอลล์เครือข่ายเทียบกับไฟร์วอลล์แบบโฮสต์
ไฟร์วอลล์เครือข่ายปกป้องขอบเขตของเครือข่าย อาจอยู่ระหว่างเครือข่ายสำนักงานกับอินเทอร์เน็ต ระหว่างส่วนเครือข่ายภายในสองส่วน หรือระหว่างเครือข่ายบริษัทกับสภาพแวดล้อมคลาวด์
ไฟร์วอลล์แบบโฮสต์ปกป้องอุปกรณ์หนึ่งเครื่อง โดยควบคุมว่าการรับส่งข้อมูลใดสามารถเข้าออกคอมพิวเตอร์หรือเซิร์ฟเวอร์นั้นได้
ทั้งสองแบบมีประโยชน์ ไฟร์วอลล์เครือข่ายสามารถหยุดการเชื่อมต่อที่ไม่ต้องการจำนวนมากก่อนจะถึงระบบภายใน ไฟร์วอลล์แบบโฮสต์ยังคงสำคัญหากอุปกรณ์ย้ายไปยังเครือข่ายอื่น เชื่อมต่อกับ Wi-Fi สาธารณะ หรือต้องการการป้องกันของตัวเอง
ไฟร์วอลล์สามารถป้องกันอะไรได้บ้าง
ไฟร์วอลล์สามารถลดความเสี่ยงที่พบบ่อยได้หลายอย่าง โดยสามารถบล็อกความพยายามเข้าถึงที่ไม่ต้องการ จำกัดบริการที่เปิดเผย จำกัดการรับส่งข้อมูลที่น่าสงสัย และช่วยป้องกันการเชื่อมต่อที่ไม่ได้รับอนุญาต
สำหรับธุรกิจ ไฟร์วอลล์ยังสนับสนุนการแบ่งส่วนเครือข่าย ซึ่งหมายถึงการแยกส่วนต่าง ๆ ของเครือข่ายเพื่อไม่ให้ปัญหาในพื้นที่หนึ่งแพร่กระจายไปทุกที่โดยอัตโนมัติ คำแนะนำของ CISA เกี่ยวกับการเสริมความแข็งแกร่งให้โครงสร้างพื้นฐานด้านการสื่อสารกล่าวถึงการใช้ความสามารถของไฟร์วอลล์และการแบ่งส่วนเครือข่ายเป็นส่วนหนึ่งของแนวทางการป้องกันเชิงลึกที่ครอบคลุมมากขึ้นใน คำแนะนำด้านการมองเห็นที่เพิ่มขึ้นและการเสริมความแข็งแกร่ง
ไฟร์วอลล์มีประโยชน์เป็นพิเศษเมื่อใช้ร่วมกับรหัสผ่านที่แข็งแรง การอัปเดต การป้องกันอุปกรณ์ปลายทาง การสำรองข้อมูล การควบคุมตัวตน และการฝึกอบรมผู้ใช้
สิ่งที่ไฟร์วอลล์ทำไม่ได้
ไฟร์วอลล์สำคัญ แต่ไม่ใช่เวทมนตร์
ไฟร์วอลล์อาจไม่สามารถหยุด:
- อีเมลฟิชชิง
- รหัสผ่านที่อ่อนแอ
- ข้อมูลรับรองการเข้าสู่ระบบที่ถูกขโมย
- มัลแวร์ที่ซ่อนอยู่ในการรับส่งข้อมูลที่อนุญาต
- การดาวน์โหลดที่ไม่ปลอดภัย
- การโจมตีผ่านแอปที่ได้รับอนุมัติ
- ความผิดพลาดของมนุษย์
- บริการคลาวด์ที่กำหนดค่าไม่ดี
ตัวอย่างเช่น หากผู้ใช้ลงชื่อเข้าใช้หน้าล็อกอินปลอมและเปิดเผยรหัสผ่าน ไฟร์วอลล์อาจไม่สามารถป้องกันไม่ให้บัญชีถูกนำไปใช้ในทางที่ผิดได้ หากกฎไฟร์วอลล์กว้างเกินไป การรับส่งข้อมูลอันตรายอาจได้รับอนุญาตเนื่องจากนโยบายเองก็อ่อนแอ
นั่นคือเหตุผลที่ไฟร์วอลล์เป็นส่วนหนึ่งของความมั่นคงปลอดภัยไซเบอร์ ไม่ใช่ทั้งหมด
เหตุใดบุคคลทั่วไปจึงใช้ไฟร์วอลล์
บุคคลทั่วไปใช้ไฟร์วอลล์เพื่อลดการเข้าถึงอุปกรณ์ส่วนตัวและเครือข่ายบ้านที่ไม่ต้องการ แล็ปท็อปที่เชื่อมต่อกับ Wi-Fi สาธารณะไม่ควรเปิดให้ทุกอุปกรณ์อื่นในเครือข่ายนั้นเข้าถึงได้
ไฟร์วอลล์ส่วนบุคคลช่วยควบคุมว่าแอปใดสามารถสื่อสารได้ และอุปกรณ์อื่นสามารถเชื่อมต่อได้หรือไม่ คู่มือของ Microsoft เกี่ยวกับ ไฟร์วอลล์และการป้องกันเครือข่าย อธิบายความแตกต่างระหว่างโปรไฟล์เครือข่ายส่วนตัวและสาธารณะใน Windows Security
สำหรับคนส่วนใหญ่ สิ่งที่ควรทำคือเรื่องง่าย: เปิดไฟร์วอลล์ไว้เสมอ เว้นแต่จะมีเหตุผลเฉพาะที่เชื่อถือได้ในการเปลี่ยนแปลง
เหตุใดธุรกิจจึงใช้ไฟร์วอลล์
ธุรกิจใช้ไฟร์วอลล์เพราะมีระบบ ผู้ใช้ ข้อมูล และความเสี่ยงมากกว่า บริษัทอาจต้องปกป้องข้อมูลลูกค้า เครื่องมือภายใน ระบบการชำระเงิน เวิร์กโหลดบนคลาวด์ อุปกรณ์พนักงาน และการเข้าถึงระยะไกล
ไฟร์วอลล์สำหรับธุรกิจสามารถช่วย:
- ควบคุมการเข้าถึงระบบภายใน
- แยก Wi-Fi สำหรับแขกออกจากอุปกรณ์ของบริษัท
- ปกป้องเซิร์ฟเวอร์จากการรับส่งข้อมูลที่ไม่ต้องการ
- สนับสนุนข้อกำหนดด้านการปฏิบัติตามข้อกำหนด
- ตรวจสอบกิจกรรมที่น่าสงสัย
- จำกัดความเสียหายหากระบบหนึ่งถูกบุกรุก
ไฟร์วอลล์ยังสำคัญสำหรับการทำงานระยะไกลและการทำงานแบบไฮบริด พนักงานอาจเชื่อมต่อจากหลายสถานที่ และการรับส่งข้อมูลอาจเคลื่อนผ่านบริการคลาวด์ VPN และแพลตฟอร์ม SaaS
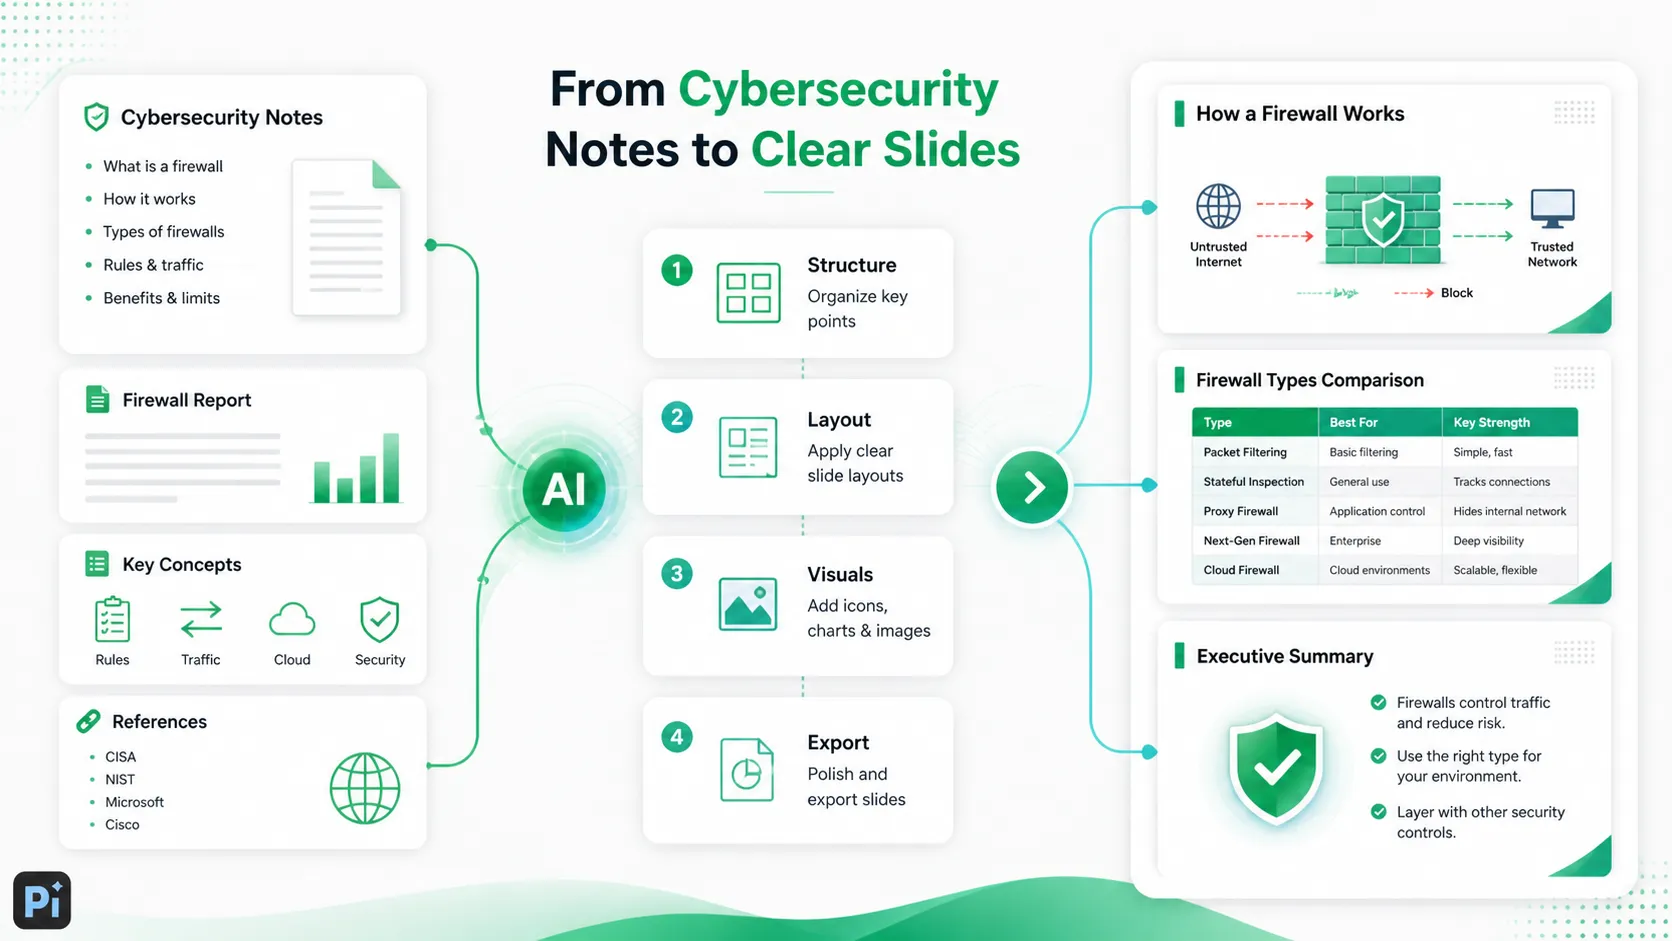
การอธิบายแนวคิดไฟร์วอลล์ในงานนำเสนอ
หากคุณต้องอธิบายไฟร์วอลล์ในงานนำเสนอ อย่าเริ่มด้วยรายละเอียดทางเทคนิคมากเกินไป เริ่มจากวัตถุประสงค์: ไฟร์วอลล์ควบคุมการรับส่งข้อมูลตามกฎ
โครงสร้างงานนำเสนอแบบง่ายอาจเป็น:
1. ปัญหาที่ไฟร์วอลล์แก้ไข
2. ไฟร์วอลล์ทำอะไร
3. กฎการรับส่งข้อมูลทำงานอย่างไร
4. การรับส่งข้อมูลขาเข้าเทียบกับขาออก
5. ไฟร์วอลล์ฮาร์ดแวร์เทียบกับซอฟต์แวร์
6. ประเภทไฟร์วอลล์ที่พบบ่อย
7. สิ่งที่ไฟร์วอลล์สามารถและไม่สามารถป้องกันได้
8. เหตุใดจึงสำคัญสำหรับบุคคลทั่วไปและธุรกิจ
ใช้แผนภาพเมื่อเป็นไปได้ แสดงเครือข่ายที่เชื่อถือได้ อินเทอร์เน็ต และไฟร์วอลล์ที่อยู่ระหว่างกัน จากนั้นแสดงการรับส่งข้อมูลที่ได้รับอนุญาตและถูกบล็อก การไหลแบบภาพเข้าใจได้ง่ายกว่ารายการพอร์ตและโปรโตคอลยาว ๆ มาก
บทสรุป
ไฟร์วอลล์เป็นหนึ่งในองค์ประกอบพื้นฐานของความมั่นคงปลอดภัยไซเบอร์ โดยควบคุมการรับส่งข้อมูลเครือข่าย บล็อกการเข้าถึงที่ไม่ต้องการ และช่วยบังคับใช้กฎความปลอดภัยระหว่างพื้นที่ที่เชื่อถือได้และไม่น่าเชื่อถือ
สิ่งสำคัญที่ควรจำคือ ไฟร์วอลล์เป็นตัวกรอง ไม่ใช่ระบบรักษาความปลอดภัยที่สมบูรณ์ โดยทำงานได้ดีที่สุดเมื่อกำหนดค่าอย่างรอบคอบและใช้ร่วมกับการป้องกันอื่น ๆ เช่น การอัปเดต ความปลอดภัยด้านตัวตน การป้องกันอุปกรณ์ปลายทาง การสำรองข้อมูล การตรวจสอบ และการตระหนักรู้ของผู้ใช้
สำหรับบุคคลทั่วไป การเปิดไฟร์วอลล์ไว้เป็นวิธีง่าย ๆ ในการลดความเสี่ยง สำหรับธุรกิจ การออกแบบและนโยบายไฟร์วอลล์สามารถกำหนดความปลอดภัยในการสื่อสารของเครือข่าย ระบบคลาวด์ และผู้ใช้
คำถามที่พบบ่อย (FAQ)
ถาม: ไฟร์วอลล์คืออะไรในคำอธิบายแบบง่าย ๆ?
ตอบ: ไฟร์วอลล์คือแนวกั้นด้านความปลอดภัยที่ควบคุมการรับส่งข้อมูลเครือข่าย โดยตัดสินใจว่าอะไรสามารถเข้าออกอุปกรณ์หรือเครือข่ายได้ตามกฎ
ถาม: ไฟร์วอลล์เป็นฮาร์ดแวร์หรือซอฟต์แวร์?
ตอบ: เป็นได้ทั้งสองอย่าง ไฟร์วอลล์ฮาร์ดแวร์เป็นอุปกรณ์ทางกายภาพ เช่น เราเตอร์หรืออุปกรณ์ไฟร์วอลล์ ส่วนไฟร์วอลล์ซอฟต์แวร์ทำงานบนคอมพิวเตอร์ เซิร์ฟเวอร์ หรืออุปกรณ์ปลายทาง
ถาม: ไฟร์วอลล์หยุดแฮกเกอร์ได้ทั้งหมดหรือไม่?
ตอบ: ไม่ ไฟร์วอลล์ช่วยบล็อกการรับส่งข้อมูลที่ไม่ต้องการและลดการเปิดรับความเสี่ยง แต่ไม่สามารถหยุดภัยคุกคามทุกอย่างได้ ฟิชชิง รหัสผ่านที่ถูกขโมย การดาวน์โหลดที่ไม่ปลอดภัย และแอปที่กำหนดค่าผิดยังคงสร้างความเสี่ยงได้
ถาม: ฉันควรเปิดไฟร์วอลล์ไว้หรือไม่?
ตอบ: ใช่ ในกรณีส่วนใหญ่ ผู้ใช้ตามบ้านและธุรกิจโดยทั่วไปควรเปิดใช้งานไฟร์วอลล์ไว้ และเปลี่ยนการตั้งค่าเฉพาะเมื่อเข้าใจผลกระทบด้านความปลอดภัย


