Gemini 3.5 Flash Cyber: Google Neden Siber Güvenlik için Bir Yapay Zekâ Modeli Geliştirdi
Google DeepMind’in Gemini 3.5 Flash Cyber lansmanı, yapay zeka siber güvenliğinde açık bir değişime işaret ediyor. Google, yalnızca genel amaçlı modellere güvenmek yerine savunma çalışmalarında uzmanlaşmış hafif bir model geliştiriyor: güvenlik açıklarını bulmak, riskli kodu doğrulamak, düzeltmeyi desteklemek ve güvenlik ekiplerinin daha hızlı hareket etmesine yardımcı olmak için.
Bu önem taşıyor çünkü yazılım güvenliği, yalnızca manuel inceleme için fazla büyük ve hızlı hâle geliyor. Modern ekipler devasa depoları, sık sürümleri, açık kaynak bağımlılıklarını, bulut hizmetlerini ve uyarı kuyruklarını yönetiyor. Geleneksel araçlar hâlâ önemli, ancak savunma ekipleri giderek kod üzerinde akıl yürütebilen, riski önceliklendirebilen ve insan incelemesi için kanıt üretebilen yapay zeka sistemlerine ihtiyaç duyuyor.
Gemini 3.5 Flash Cyber Nedir?
Gemini 3.5 Flash Cyber, Google’ın Flash model ailesi üzerine kurulu, siber güvenliğe odaklı bir modeldir. Google, modelin güvenlik açıklarını verimli şekilde bulmak, doğrulamak ve yamalamak üzere ince ayarlandığını; bunun da belirli görevlerde onu genel bir modele kıyasla güvenlik iş akışları için daha kullanışlı kıldığını söylüyor.
“Flash” kısmı önemlidir. Güvenlik çalışmaları çoğu zaman çok sayıda dosya, commit, bağımlılık ve test üzerinde tekrarlanan analizler gerektirir. Daha küçük, uzmanlaşmış bir modelin birçok kez çağrılması daha ucuz ve hızlı olabilir; bu da onu sürekli tarama ve ajan iş akışları için daha uygun hâle getirir.
Google ayrıca modeli, yapay zeka kod güvenliği ajanı olan CodeMender ile ilişkilendiriyor. CodeMender; kodu taramak, güvenlik açıklarının gerçek olup olmadığını doğrulamak ve geliştirici incelemesi için yamalar oluşturmak üzere tasarlanmıştır. Bu, Gemini 3.5 Flash Cyber’ı sıradan bir sohbet botundan ziyade operasyonel güvenlik altyapısına yaklaştırıyor.
Google Neden Bir Siber Güvenlik Modeli Geliştirdi?
Siber güvenlik, sıradan bir kodlama görevi değildir. Kullanışlı bir güvenlik modelinin güvenlik açığı sınıflarını, istismar edilebilirliği, yanlış pozitifleri, yama kalitesini ve güvenli yazılım tasarımını anlaması gerekir. Siber güvenlik yapay zekası doğası gereği çift kullanımlı olduğundan, katı sınırlar içinde de çalışmalıdır.
Genel bir yapay zeka asistanı bir güvenlik kavramını açıklayabilir veya bir raporu özetleyebilir. Gemini 3.5 Flash Cyber ise daha zor bir katmana yöneliktir: kod yollarını incelemek, şüpheli örüntüleri karşılaştırmak, bir sorunun gerçek olup olmadığını doğrulamak ve ekiplerin daha güvenli düzeltmeler hazırlamasına yardımcı olmak. En iyi sonuç, tamamen otonom güvenlik değil, denetimli hızlanmadır.
Bu yönelim, daha geniş bir sektör eğilimini yansıtıyor. Güvenlik ekipleri daha hızlı yanıt verme baskısı altındayken geliştirme ekipleri daha sık sürüm yayımlıyor. Yapay zeka; tekrarlayan inceleme, uyarı triyajı ve yama hazırlığı için harcanan zamanı azaltabilirse, insan uzmanlar muhakemeye, önceliklendirmeye ve mimari riske daha fazla odaklanabilir.
CodeMender, CyberGym ve Big Sleep
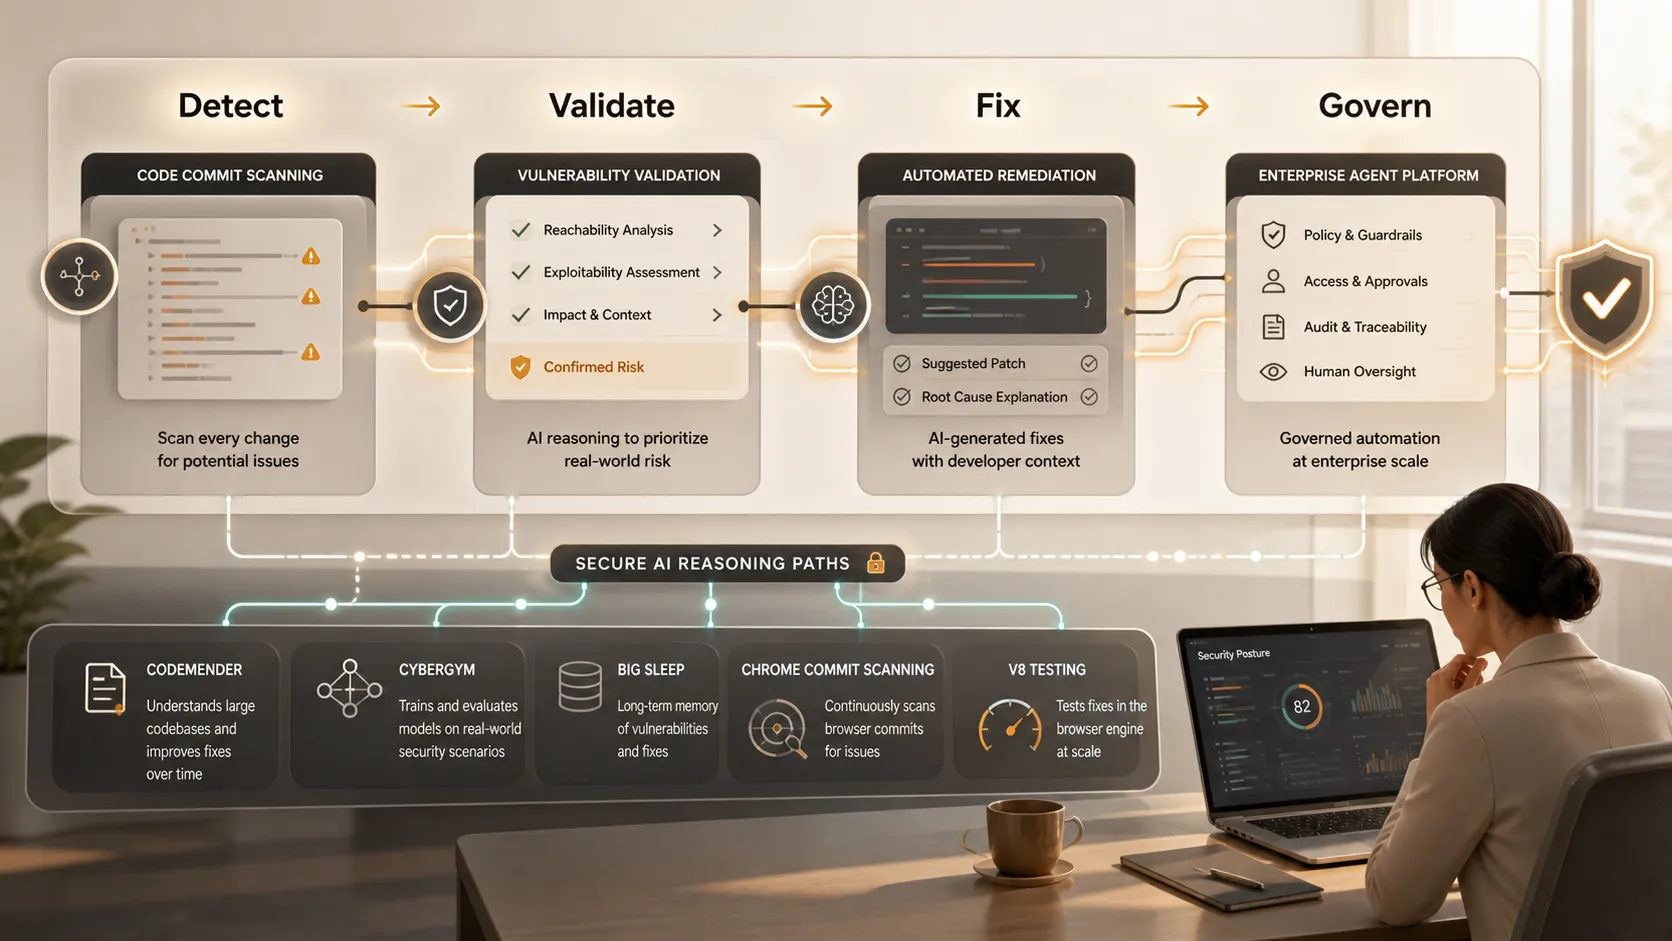
Google’ın stratejisini bir iş hattı olarak anlamak daha kolaydır. CodeMender kod tarama ve düzeltmeyle ilgilenir. CyberGym, yapay zeka ajanlarını gerçek dünyadaki güvenlik açığı analizi görevlerinde değerlendirir. Google DeepMind ve Google Project Zero tarafından geliştirilen Big Sleep, karmaşık yazılımlarda yapay zeka destekli keşfi araştırır.
Amaç tek bir etkileyici yanıt değildir. Tekrarlanabilir bir iş akışıdır: tara, akıl yürüt, doğrula, yama yap, test et ve raporla. Google ayrıca Chrome commit taramasına ve V8 JavaScript motoruna atıfta bulunuyor; bunlar güçlü örneklerdir çünkü tarayıcı motorları karmaşık, yaygın olarak kullanılan ve güvenlik açısından kritik yapılardır.
| Güvenlik iş akışı | Geleneksel yaklaşım | Yapay zeka destekli yönelim |
|---|---|---|
| Kod incelemesi | Manuel inceleme ve statik araçlar | Yapay zeka, inceleme için riskli değişiklikleri öne çıkarır |
| Güvenlik açığı doğrulaması | Uzman liderliğinde inceleme | Daha hızlı kanıt toplama ve triyaj |
| Düzeltme | İnceleme sonrasında geliştiricinin yama yapması | İnsan onayıyla önerilen düzeltmeler |
| Kıyaslama | Sınırlı dahili testler | Gerçekçi güvenlik açıklarında ajan testleri |
| Raporlama | Manuel özetler | Paydaşlar için daha net risk anlatıları |
Chrome commit taraması özellikle önemlidir çünkü güvenlik açıkları yalnızca bariz biçimde riskli kodlar yoluyla değil, sıradan geliştirme faaliyetleri sırasında da sıklıkla ortaya çıkar. Değişiklikleri sürekli inceleyebilen bir model, şüpheli örüntülerin yazılım yaşam döngüsünde daha erken işaretlenmesine yardımcı olabilir. V8 testleri de aynı nedenle önemlidir: yüksek performanslı çalışma zamanı ortamları, derin ve tekrarlanan analiz gerektiren karmaşık davranışlar içerir.
Hafif Güvenlik Modelleri Neden Önemlidir?
Hafif modeller önemlidir çünkü siber güvenlik tekrarlayıcıdır. Ekiplerin commit’ler, bağımlılık güncellemeleri, kayıtlar, uyarılar, sürüm kontrolleri ve olay incelemeleri genelinde desteğe ihtiyacı vardır. Uzmanlaşmış bir model daha düşük maliyetle sıkça çağrılabiliyorsa, nihai raporu oluşturmadan önce daha fazla kod yolunu inceleyebilir.
Gemini 3.5 Flash Cyber’ın stratejik olarak önemli olabileceği nokta budur. Büyük sınır modelleri karmaşık akıl yürütme için kullanışlıdır, ancak yüksek hacimli iş akışlarında pahalı olabilirler. Güvenlik görevleri için ayarlanmış daha küçük bir model, yapay zeka destekli taramayı daha fazla depoda, daha sık derlemelerde ve daha fazla geliştirici ortamında uygulanabilir kılabilir.
Google’ın güvenlik ekosistemi ayrıca açık kaynak güvenlik açığı veritabanı OSV.dev ve açık kaynak yazılımlar için Google’ın sürekli fuzzing projesi OSS-Fuzz gibi gerçek dünya kaynaklarından da faydalanır. Bu kaynaklar, yapay zeka güvenlik çalışmalarının yalnızca sentetik örnekler yerine gerçek güvenlik açıklarına dayanmasına yardımcı olur.
Gemini Enterprise Agent Platform ve Operasyonel Güvenlik
Gemini Enterprise Agent Platform, Google’a siber güvenlik modellerini daha geniş ajan iş akışlarına yerleştirme olanağı sunar. Uygulamada bu; kod değişikliklerini izleyen, riskleri özetleyen, düzeltme görevleri atayan veya kurumsal sistemler içinde onay için kanıt hazırlayan güvenlik ajanları anlamına gelebilir.
Güvenlik ekipleri için cazibesi hızdır. Geliştiriciler için cazibesi daha erken geri bildirimdir. CISO’lar için ise cazibesi ölçektir: çalışan sayısını aynı hızda artırmadan daha fazla yazılım incelemesini desteklemenin bir yolu.
Ancak operasyonel değer entegrasyona bağlıdır. Güvenlik yapay zekasının kod depolarına, kayıt sistemlerine, CI/CD işlem hatlarına, güvenlik açığı yönetim araçlarına ve yönetişim iş akışlarına bağlanması gerekir. Ayrıca denetim günlüklerine, izinlere, onay kapılarına ve açık sahipliğe ihtiyaç duyar. Bu kontroller olmadan otomasyon, riski azaltmak yerine yeni riskler yaratabilir.
Geliştiriciler, Güvenlik Ekipleri ve CISO’lar İçin Etkileri
Geliştiriciler için Gemini 3.5 Flash Cyber, kodun yazıldığı veya incelendiği ana daha yakın gelen güvenlik geri bildirimine işaret ediyor. Geliştiriciler daha sonraki bir denetimi beklemek yerine hedefe yönelik açıklamalar, daha güvenli yama önerileri ve bir değişikliğin neden önemli olduğuna dair daha net kanıtlar alabilir.
Güvenlik ekipleri için model, düşük kaliteli bulguları ayıklamak için harcanan zamanı azaltabilir. Güvenlik açığı tespiti, yalnızca doğrulamayla eşleştirildiğinde değerlidir. Bir yapay zeka güvenlik ajanı, olası gerçek sorunları gürültüden ayırt etmeye yardımcı olabilirse analistler yüksek etkili düzeltmelere daha fazla zaman ayırabilir.
CISO’lar için denge daha stratejiktir. Yapay zeka siber güvenliği, analiz başına daha düşük maliyet, daha hızlı yanıt süreleri ve daha geniş kapsama vaat eder. Ancak aynı zamanda yönetişim gerektirir. Liderlerin yapay zekanın ne zaman harekete geçebileceğini, insanların ne zaman onaylaması gerektiğini, hassas kodun nasıl korunduğunu ve model davranışının zaman içinde nasıl izlendiğini tanımlaması gerekecektir.
Çift kullanım riski kaçınılmazdır. Savunucuların güvenlik açıklarını anlamasına yardımcı olan aynı akıl yürütme, yanlış bağlamda kötüye kullanılabilir. Bu nedenle savunmaya yönelik konumlandırma, erişim kontrolü, korumalı ortam, kullanım izleme ve insan gözetimi isteğe bağlı özellikler değildir. Bunlar ürünün güvenlik modelinin parçasıdır.
Pi’nin Doğal Olarak Uyduğu Yer
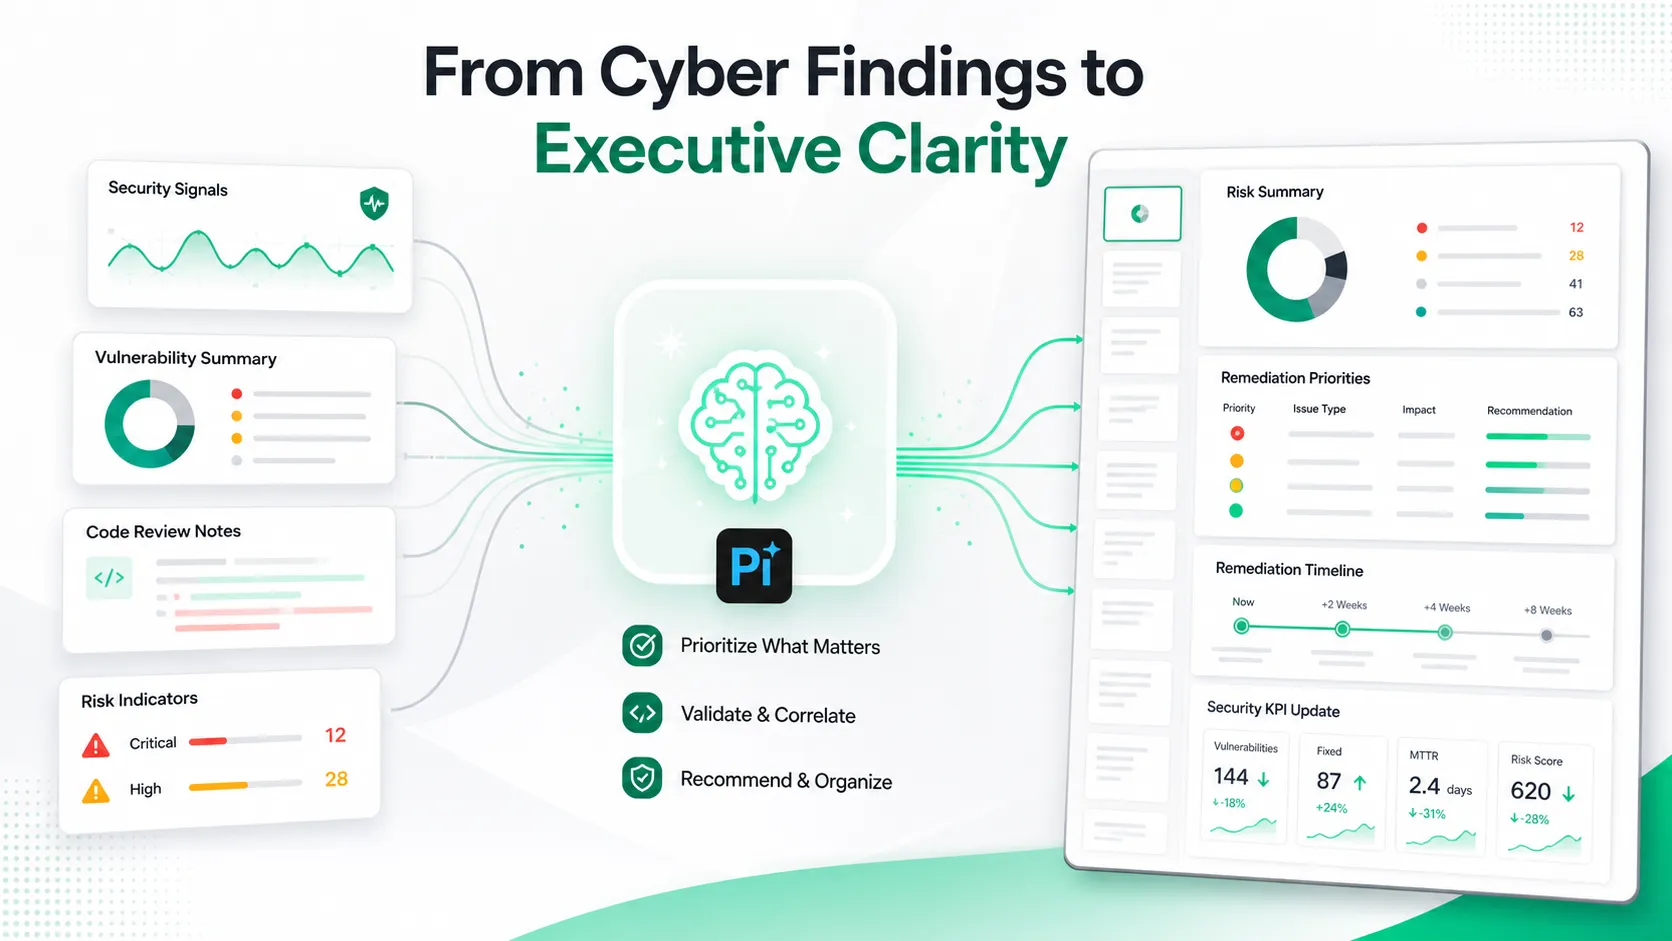
Pi bir siber güvenlik tespit aracı değildir. Kod taramaz, güvenlik açıklarını doğrulamaz veya güvenlik platformlarının yerini almaz. Ancak siber güvenlik çalışmalarının çevresindeki iletişim katmanına uygundur.
Yapay zeka güvenlik sistemleri daha fazla bulgu ürettiğinde ekiplerin bu bulguları yine de açıkça açıklaması gerekir. CISO’lar sıklıkla yönetim kurulu güncellemelerine, olay incelemelerine, düzeltme planlarına, müşteri özetlerine ve kurum içi güvenlik bilgilendirmelerine ihtiyaç duyar. Pi, yoğun teknik materyali yöneticiler ve işlevler arası ekipler için profesyonel sunumlara dönüştürmeye yardımcı olabilir.
Bu önemlidir çünkü siber güvenlik sonuçlarına çoğu zaman güvenlik ekibinin dışında karar verilir. Bütçe onayları, düzeltme zaman çizelgeleri, müşteri güveni ve yönetici önceliklendirmesi; tümü net iletişime bağlıdır. Teknik bir bulgu, iş anlatısına dönüşmelidir: ne oldu, ne risk altında, hangi eylem gerekiyor ve ilerleme nasıl ölçülecek.
Koruma Önlemleri ve Yönetişim
Siber güvenlik yapay zekası dikkatle yönetilmelidir. Savunuculara yardımcı olan aynı akıl yürütme; erişim kontrolleri, günlükleme, korumalı ortam, onay iş akışları ve insan incelemesi olmadan devreye alınırsa kötüye kullanılabilir. Google’ın sınırlı erişim yaklaşımı bu çift kullanım riskini yansıtır.
Kuruluşlar hem kabiliyeti hem de kontrolü değerlendirmelidir. NIST AI Risk Management Framework, güvenilirlik, risk ve hesap verebilirlik üzerine düşünmek için faydalıdır. Güvenlik ekipleri ayrıca istem enjeksiyonu, veri sızıntısı, güvensiz çıktı işleme ve aşırı yetkilendirme gibi riskleri vurgulayan OWASP Top 10 for LLM Applications belgesini de dikkate almalıdır.
En güçlü dağıtımlar muhtemelen otomasyonu temkinle birleştirecektir. Yapay zeka; taramayı, doğrulamayı, özetlemeyi ve yama taslağı hazırlamayı hızlandırabilir, ancak risk kabulü, üretim değişiklikleri ve yönetici hesap verebilirliği insanlarda kalmalıdır.
Sonuç
Gemini 3.5 Flash Cyber, yapay zeka siber savunmasının bir sonraki aşamasına işaret ediyor: gerçek yazılım güvenliği çalışmalarını ölçekte destekleyebilen hafif, alana özgü, ajan odaklı sistemler. Gerçekçi gelecek, yapay zekanın güvenlik mühendislerinin yerini alması değildir. Tespit edebilen, doğrulayabilen, özetleyebilen ve öneriler sunabilen modellerle hızlandırılmış, insan liderliğindeki savunmadır.
Geliştiriciler için bu, daha erken güvenlik geri bildirimi anlamına gelir. Güvenlik ekipleri için daha hızlı triyaj demektir. CISO’lar için ise bir yönetişim zorluğudur: hesap verebilirliği, kanıtı ve kontrolü korurken hızı artıran yapay zekayı benimsemek.
Sık Sorulan Sorular (SSS)
S: Gemini 3.5 Flash Cyber nedir?
C: Gemini 3.5 Flash Cyber, Google DeepMind’in güvenlik açığı tespiti, doğrulama, kod analizi, düzeltme ve yapay zeka güvenlik ajanı iş akışları gibi savunma görevlerini desteklemek için tasarlanmış hafif, siber güvenlik odaklı yapay zeka modelidir.
S: Gemini 3.5 Flash Cyber genel amaçlı bir yapay zeka modeli mi?
C: Hayır. Gemini model ailesine aittir, ancak geniş kapsamlı sohbet, yazma veya üretkenlik görevleri yerine siber güvenlik iş akışlarında uzmanlaşmıştır.
S: Gemini 3.5 Flash Cyber güvenlik mühendislerinin yerini alır mı?
C: Hayır. Triyajı, kanıt toplamayı ve düzeltme planlamasını hızlandırarak insan uzmanlara yardımcı olmak üzere tasarlanmıştır. İnsan incelemesi, test ve onay temel olmaya devam eder.
S: Yapay zeka siber güvenliği hakkındaki bir makalede Pi’den neden bahsediliyor?
C: Pi iletişim katmanıyla ilgilidir. Ekiplerin karmaşık siber güvenlik bulgularını yönetici sunumlarına, yönetim kurulu güncellemelerine, düzeltme planlarına ve olay özetlerine dönüştürmesine yardımcı olabilir.


