güvenlik duvarı nedir
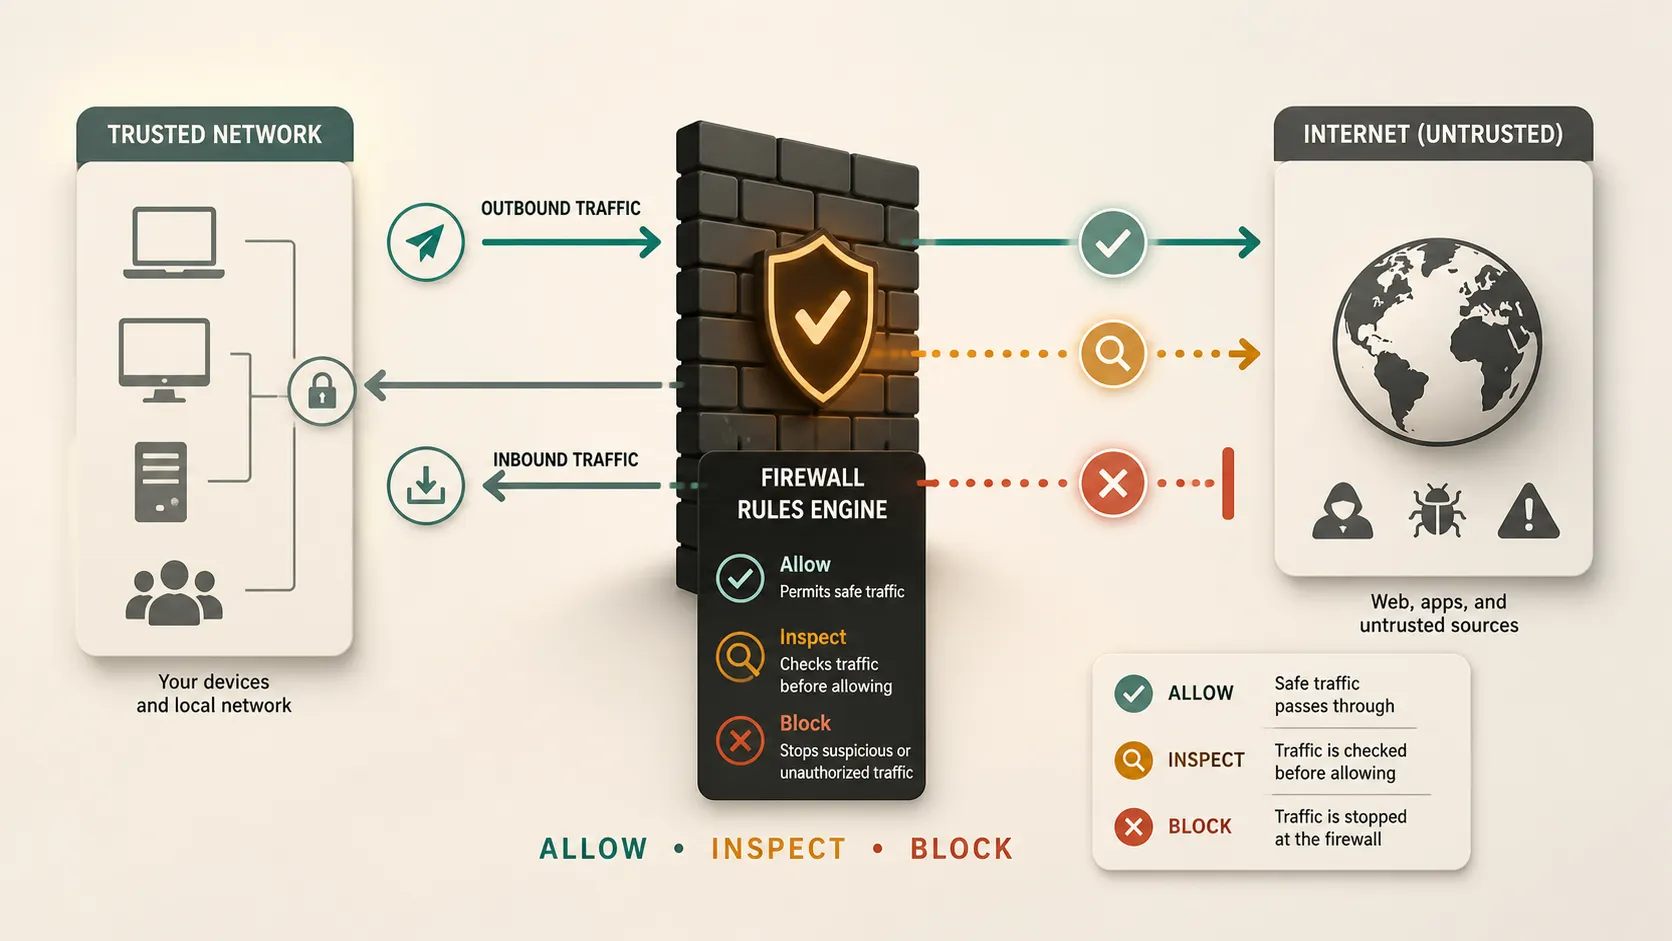
Güvenlik duvarı, güvenilir ve güvenilmeyen ağlar arasındaki trafiği kontrol eden bir güvenlik bariyeridir. Basitçe ifade etmek gerekirse, içeri girmesine izin verilenleri, dışarı çıkmasına izin verilenleri ve engellenmesi gerekenleri belirler.
Güvenlik duvarını anlamanın en kolay yolu, onu bir binanın girişindeki güvenlik masası gibi düşünmektir. Herkes içeri giremez. Bir görevli kimin geldiğini, nereye gittiğini ve izinli olup olmadığını kontrol eder. Güvenlik duvarı ağ trafiğiyle benzer bir şey yapar. Cihazlar, ağlar, uygulamalar ve internet arasında hareket eden verileri denetler.
NIST, güvenlik duvarını güvenlik politikasına göre ağlar arasındaki erişimi sınırlayan bir ağ geçidi veya sistem olarak tanımlar. Microsoft, güvenlik duvarının ne olduğu kılavuzunda güvenlik duvarını, ağ bağlantı noktalarından nelerin geçmesine izin verilip verilmeyeceğini kontrol eden bir şey olarak açıklar.
Güvenlik Duvarı Ne Yapar
Güvenlik duvarı ağ erişimini kontrol etmeye yardımcı olur. Bir sistemi tamamen güvenli hâle getirmez, ancak trafiği kurallara göre filtreleyerek maruziyeti azaltır.
Güvenlik duvarı şunları yapabilir:
- İstenmeyen gelen bağlantıları engellemek
- Güvenilir giden trafiğe izin vermek
- Trafiği IP adresine, bağlantı noktasına, protokole veya uygulamaya göre kısıtlamak
- Güvenilir iç ağları genel internetten ayırmak
- Şüpheli veya engellenen etkinliği günlüğe kaydetmek
- Şirket güvenlik politikalarının uygulanmasına yardımcı olmak
Ev kullanıcıları için güvenlik duvarı yönlendiriciye ve bilgisayara yerleşik olabilir. İşletmelerde güvenlik duvarları ağın kenarında, bulut ortamlarının içinde, departmanlar arasında veya tek tek cihazlarda bulunabilir.
Güvenlik Duvarı Nasıl Çalışır
Ağ trafiği küçük veri birimleri hâlinde hareket eder. Güvenlik duvarı bu trafiğe bakar ve kurallarla karşılaştırır. Trafik izin verilen bir kuralla eşleşirse geçebilir. Engellenen bir kuralla eşleşirse veya politikayı karşılamazsa güvenlik duvarı bunu reddeder.
Kurallar şu gibi ayrıntılara dayanabilir:
- Kaynak IP adresi
- Hedef IP adresi
- Bağlantı noktası numarası
- Protokol
- Uygulama
- Kullanıcı kimliği
- Bağlantı durumu
- Güvenlik riski
Cisco, güvenlik duvarını gelen ve giden trafiği izleyen ve güvenlik kurallarına göre trafiğe izin veren veya engelleyen bir araç olarak tanımlar. Kurallara dayalı bu karar temel fikirdir.
Gelen ve Giden Trafik
Gelen trafik, bir cihaza veya ağa gelen trafiktir. Örneğin, internetteki bir kişinin şirket sunucusuna bağlanmaya çalışması gelen trafik gönderdiği anlamına gelir.
Giden trafik, bir cihazdan veya ağdan ayrılan trafiktir. Örneğin, bir dizüstü bilgisayarın bir web sitesini açması giden trafik gönderir.
Birçok kişisel güvenlik duvarı, istenmeyen gelen trafiğin çoğunu varsayılan olarak engeller. Bu önemlidir çünkü çoğu dizüstü bilgisayarın ve ev cihazının internetteki yabancıların kendilerine doğrudan bağlanmasına ihtiyacı yoktur. Giden kurallar da özellikle işletmelerde önemlidir; çünkü kötü amaçlı yazılım bir cihaza bulaştıktan sonra uzak sunuculara bağlanmaya çalışabilir.
Güvenlik Duvarı Kuralları
Güvenlik duvarı kuralları, güvenlik duvarına neye izin vereceğini veya neyi engelleyeceğini bildiren talimatlardır.
Basit bir kural şunu söyleyebilir:
- HTTPS üzerinden web gezintisine izin ver
- Bilinmeyen gelen trafiği engelle
- Onaylı sunuculardan gelen e-posta trafiğine izin ver
- Şüpheli bir IP adresinden gelen trafiği engelle
- Bir iş uygulamasının yalnızca belirli bir sunucuya bağlanmasına izin ver
İyi güvenlik duvarı kuralları belirli olmalıdır. Her şeye izin veren bir kural yararlı değildir. Çok fazla şeyi engelleyen bir kural normal çalışmayı aksatabilir. Pratik amaç, gerekli trafiğe izin vermek ve gereksiz maruziyeti azaltmaktır.
NIST’in Güvenlik Duvarları ve Güvenlik Duvarı Politikası Yönergeleri, güvenlik duvarı politikası, yapılandırması, testi, dağıtımı ve yönetimini daha ayrıntılı olarak açıklar.
Yaygın Güvenlik Duvarı Türleri
| Güvenlik duvarı türü | Ne yapar | En uygun olduğu alan |
|---|---|---|
| Paket filtreleme | Temel paket ayrıntılarını denetler | Basit trafik kontrolü |
| Durum bilgili inceleme | Etkin bağlantıları izler | Genel ağ savunması |
| Proxy güvenlik duvarı | Kullanıcı ve hizmet arasında çalışır | Uygulama düzeyinde filtreleme |
| Yeni nesil güvenlik duvarı | Daha derin inceleme ekler | İşletme güvenliği |
| Bulut güvenlik duvarı | Bulut trafiğini korur | Bulut uygulamaları ve iş yükleri |
Bu tablo basitleştirilmiştir, ancak temel fikri verir. Bazı modern güvenlik duvarları bu yaklaşımlardan birkaçını birleştirir.
Donanım Güvenlik Duvarı ve Yazılım Güvenlik Duvarı
Donanım güvenlik duvarı fiziksel bir cihazdır. Genellikle özel bir ağ ile internet arasında bulunur. Birçok ev yönlendiricisi temel güvenlik duvarı özellikleri içerir. İşletmeler, ofis ağlarını, veri merkezlerini veya şube konumlarını korumak için özel güvenlik duvarı cihazları kullanabilir.
Yazılım güvenlik duvarı, dizüstü bilgisayar, masaüstü bilgisayar veya sunucu gibi bir cihazda çalışır. Microsoft’un Windows Güvenlik Duvarı genel bakışı, Windows Güvenlik Duvarı’nı bir cihaza giren ve cihazdan çıkan trafiği filtreleyen ana bilgisayar tabanlı bir güvenlik duvarı olarak tanımlar.
Birçok kurulumda ikisi de kullanılır. Yönlendirici veya ağ güvenlik duvarı daha geniş ağı korurken, cihaz güvenlik duvarı tekil makineyi korur.
Ağ Güvenlik Duvarı ve Ana Bilgisayar Tabanlı Güvenlik Duvarı
Ağ güvenlik duvarı bir ağ sınırını korur. Bir ofis ağı ile internet arasında, iki iç ağ segmenti arasında veya bir şirket ağı ile bulut ortamı arasında bulunabilir.
Ana bilgisayar tabanlı güvenlik duvarı tek bir cihazı korur. Belirli bir bilgisayara veya sunucuya hangi trafiğin girebileceğini ya da çıkabileceğini kontrol eder.
Her ikisi de yararlıdır. Ağ güvenlik duvarı, istenmeyen birçok bağlantıyı iç sistemlere ulaşmadan durdurabilir. Bir cihaz başka bir ağa taşınırsa, herkese açık Wi-Fi’a bağlanırsa veya kendi korumasına ihtiyaç duyarsa ana bilgisayar tabanlı güvenlik duvarı yine de önemlidir.
Güvenlik Duvarının Koruyabileceği Tehditler
Güvenlik duvarı birçok yaygın riski azaltabilir. İstenmeyen erişim girişimlerini engelleyebilir, açıkta kalan hizmetleri sınırlayabilir, şüpheli trafiği kısıtlayabilir ve yetkisiz bağlantıları önlemeye yardımcı olabilir.
İşletmeler için güvenlik duvarları ayrıca segmentasyonu destekler. Bu, ağın bölümlerini ayırmak anlamına gelir; böylece bir alandaki sorun diğer her yere otomatik olarak yayılmaz. CISA’nın iletişim altyapısının güçlendirilmesine ilişkin rehberi, gelişmiş görünürlük ve güçlendirme rehberinde daha geniş kapsamlı, katmanlı savunma yaklaşımının bir parçası olarak güvenlik duvarı yeteneklerinin ve segmentasyonun kullanılmasını ele alır.
Güvenlik duvarı; güçlü parolalar, güncellemeler, uç nokta koruması, yedekler, kimlik denetimleri ve kullanıcı eğitimiyle birleştirildiğinde özellikle yararlıdır.
Güvenlik Duvarının Yapamayacakları
Güvenlik duvarı önemlidir, ancak sihirli değildir.
Güvenlik duvarı şunları durduramayabilir:
- Oltalama e-postaları
- Zayıf parolalar
- Çalınmış oturum açma bilgileri
- İzin verilen trafiğin içinde gizlenmiş kötü amaçlı yazılım
- Güvenli olmayan indirmeler
- Onaylı uygulamalar üzerinden yapılan saldırılar
- İnsan hataları
- Yanlış yapılandırılmış bulut hizmetleri
Örneğin, bir kullanıcı sahte bir oturum açma sayfasına giriş yapar ve parolasını verirse, güvenlik duvarı hesabın kötüye kullanılmasını engelleyemeyebilir. Bir güvenlik duvarı kuralı çok genişse, politikanın kendisi zayıf olduğu için tehlikeli trafiğe izin verilebilir.
Bu nedenle güvenlik duvarları, siber güvenliğin tamamı değil bir parçasıdır.
Bireyler Neden Güvenlik Duvarı Kullanır
Bireyler, kişisel cihazlara ve ev ağlarına istenmeyen erişimi azaltmak için güvenlik duvarı kullanır. Herkese açık Wi-Fi’a bağlı bir dizüstü bilgisayar, o ağdaki diğer tüm cihazlara açık olmamalıdır.
Kişisel güvenlik duvarı, hangi uygulamaların iletişim kurabileceğini ve diğer cihazların bağlanıp bağlanamayacağını kontrol etmeye yardımcı olur. Microsoft’un güvenlik duvarı ve ağ koruması kılavuzu, Windows Güvenliği’ndeki özel ve genel ağ profilleri arasındaki farkı açıklar.
Çoğu kişi için doğru adım basittir: değiştirmek için belirli ve güvenilir bir neden olmadıkça güvenlik duvarını açık tutun.
İşletmeler Neden Güvenlik Duvarı Kullanır
İşletmeler daha fazla sisteme, daha fazla kullanıcıya, daha fazla veriye ve daha fazla riske sahip oldukları için güvenlik duvarı kullanır. Bir şirketin müşteri kayıtlarını, iç araçları, ödeme sistemlerini, bulut iş yüklerini, çalışan cihazlarını ve uzaktan erişimi koruması gerekebilir.
Bir işletme güvenlik duvarı şunlara yardımcı olabilir:
- İç sistemlere erişimi kontrol etmek
- Misafir Wi-Fi’ını şirket cihazlarından ayırmak
- Sunucuları istenmeyen trafikten korumak
- Uyumluluk gereksinimlerini desteklemek
- Şüpheli etkinliği izlemek
- Bir sistem tehlikeye girerse zararı sınırlamak
Güvenlik duvarları uzaktan ve hibrit çalışma için de önemlidir. Çalışanlar birçok konumdan bağlanabilir ve trafik bulut hizmetleri, VPN’ler ve SaaS platformları üzerinden hareket edebilir.
Bir Sunumda Güvenlik Duvarı Kavramlarını Açıklamak
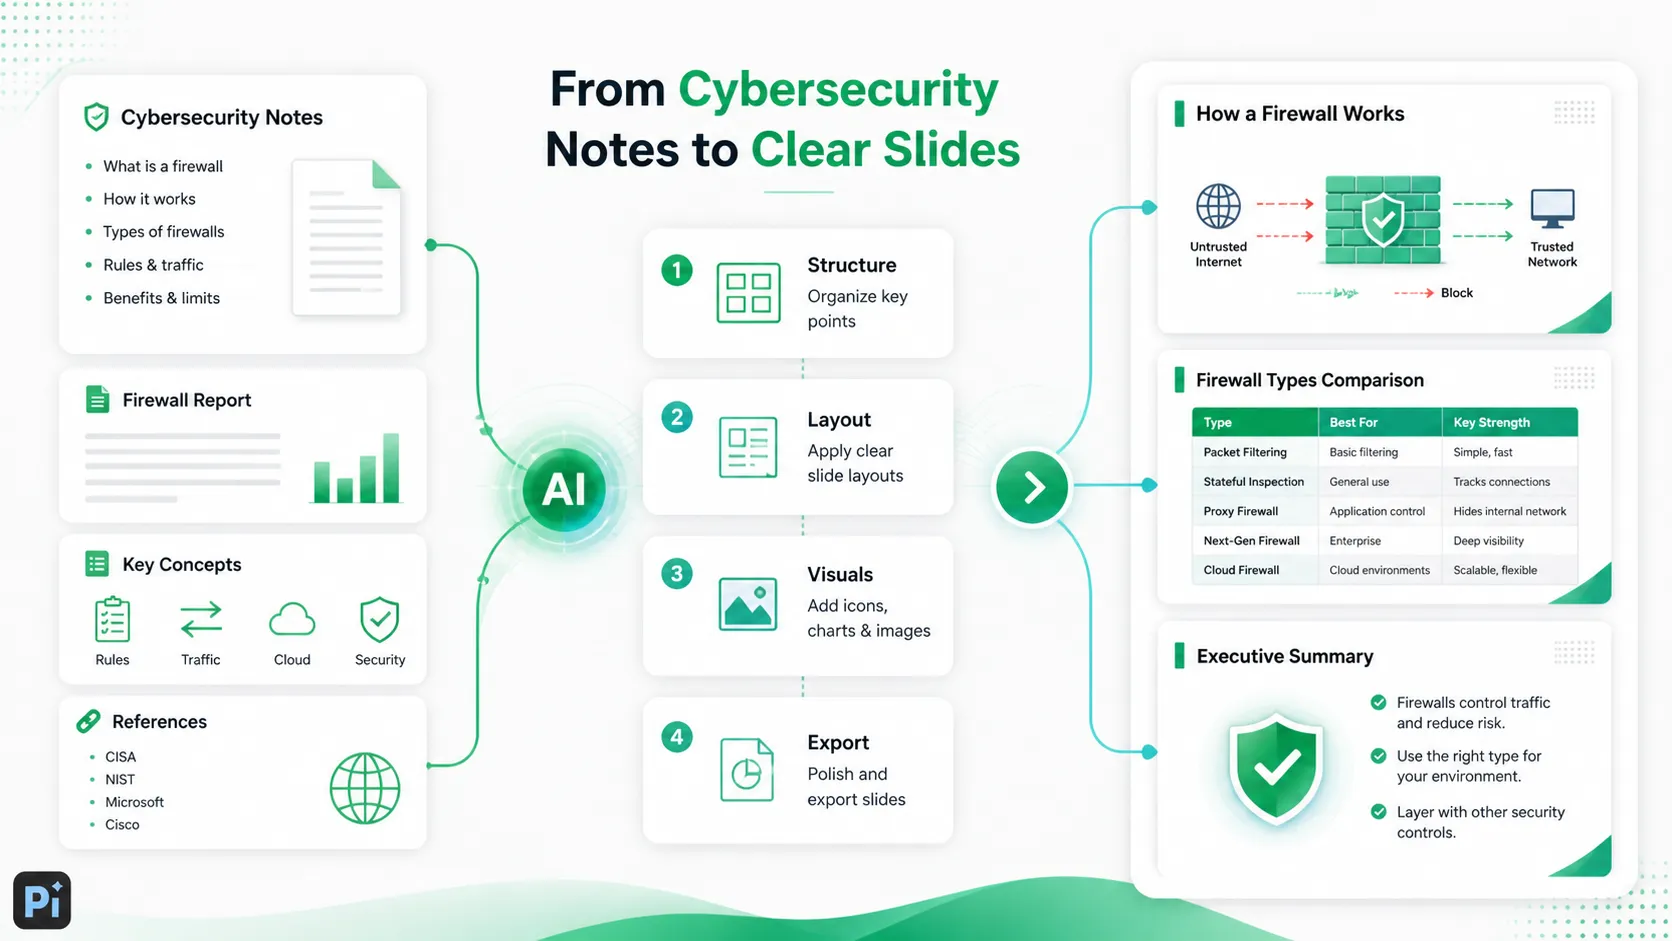
Bir sunumda güvenlik duvarlarını açıklamanız gerekiyorsa, aşırı teknik ayrıntıyla başlamaktan kaçının. Amaçla başlayın: güvenlik duvarı trafiği kurallara göre kontrol eder.
Basit bir sunum yapısı şöyle olabilir:
1. Güvenlik duvarının çözdüğü sorun
2. Güvenlik duvarının ne yaptığı
3. Trafik kurallarının nasıl çalıştığı
4. Gelen ve giden trafik
5. Donanım ve yazılım güvenlik duvarları
6. Yaygın güvenlik duvarı türleri
7. Güvenlik duvarlarının koruyabileceği ve koruyamayacağı tehditler
8. Bireyler ve işletmeler için neden önemli oldukları
Mümkün olduğunda diyagramlar kullanın. Güvenilir bir ağı, interneti ve aralarındaki güvenlik duvarını gösterin. Ardından izin verilen ve engellenen trafiği gösterin. Görsel bir akışı anlamak, uzun bir bağlantı noktası ve protokol listesinden çok daha kolaydır.
Sonuç
Güvenlik duvarı, siber güvenliğin temel yapı taşlarından biridir. Ağ trafiğini kontrol eder, istenmeyen erişimi engeller ve güvenilir ile güvenilmeyen alanlar arasındaki güvenlik kurallarının uygulanmasına yardımcı olur.
Hatırlanması gereken temel nokta, güvenlik duvarının eksiksiz bir güvenlik sistemi değil, bir filtre olduğudur. Dikkatle yapılandırıldığında ve güncellemeler, kimlik güvenliği, uç nokta koruması, yedekler, izleme ve kullanıcı farkındalığı gibi diğer korumalarla birleştirildiğinde en iyi şekilde çalışır.
Bireyler için güvenlik duvarını açık tutmak, riski azaltmanın basit bir yoludur. İşletmeler için ise güvenlik duvarı tasarımı ve politikası, ağın, bulut sistemlerinin ve kullanıcıların ne kadar güvenli iletişim kuracağını şekillendirebilir.
Sık Sorulan Sorular (SSS)
S: Basitçe güvenlik duvarı nedir?
C: Güvenlik duvarı, ağ trafiğini kontrol eden bir güvenlik bariyeridir. Kurallara göre bir cihaza veya ağa nelerin girebileceğine ya da çıkabileceğine karar verir.
S: Güvenlik duvarı donanım mı yoksa yazılım mıdır?
C: Her ikisi de olabilir. Donanım güvenlik duvarı, yönlendirici veya güvenlik duvarı cihazı gibi fiziksel bir aygıttır. Yazılım güvenlik duvarı bir bilgisayarda, sunucuda veya uç noktada çalışır.
S: Güvenlik duvarı tüm bilgisayar korsanlarını durdurur mu?
C: Hayır. Güvenlik duvarı istenmeyen trafiği engellemeye ve maruziyeti azaltmaya yardımcı olur, ancak her tehdidi durduramaz. Oltalama, çalınmış parolalar, güvenli olmayan indirmeler ve yanlış yapılandırılmış uygulamalar yine de risk oluşturabilir.
S: Güvenlik duvarımı açık tutmalı mıyım?
C: Evet, çoğu durumda. Ev kullanıcıları ve işletmeler genellikle güvenlik duvarlarını etkin tutmalı ve ayarları yalnızca güvenlik etkisini anladıklarında değiştirmelidir.


