Beyaz Saray Yapay Zekâ Zirvesi: Yeni Güvenlik Çerçevesi Açıklandı
4 Ağustos'ta düzenlenen Beyaz Saray Yapay Zekâ Zirvesi, yapay zekâya yönelik ABD federal yaklaşımını küresel politika tartışmasının yeniden merkezine yerleştirdi. Başlık yalnızca Washington'ın daha fazla denetim istemesi değildi. Asıl mesele, yeni Yapay Zekâ Güvenliği Çerçevesi'nin, en güçlü yapay zekâ sistemlerinin ulusal güvenlik, şeffaflık ve kamu hesap verebilirliğine yönelik daha yüksek beklentileri karşılarken ölçeklenmeye nasıl devam edebileceğini tanımlamak üzere tasarlanmış görünmesiydi.
OpenAI, Meta, Google ve Anthropic için mesaj açık: sınır yapay zekâ artık yalnızca bir ürün yarışı değil. Bir yönetişim yarışına dönüşüyor. En yetenekli modelleri geliştiren şirketlerin, bu modeller büyük ölçekli kullanıma sunulmadan önce nasıl test edildiğini, izlendiğini, belgelendiğini ve kontrol edildiğini giderek daha fazla kanıtlaması gerekecek.
4 Ağustos Beyaz Saray Yapay Zekâ Zirvesi'nde Neler Oldu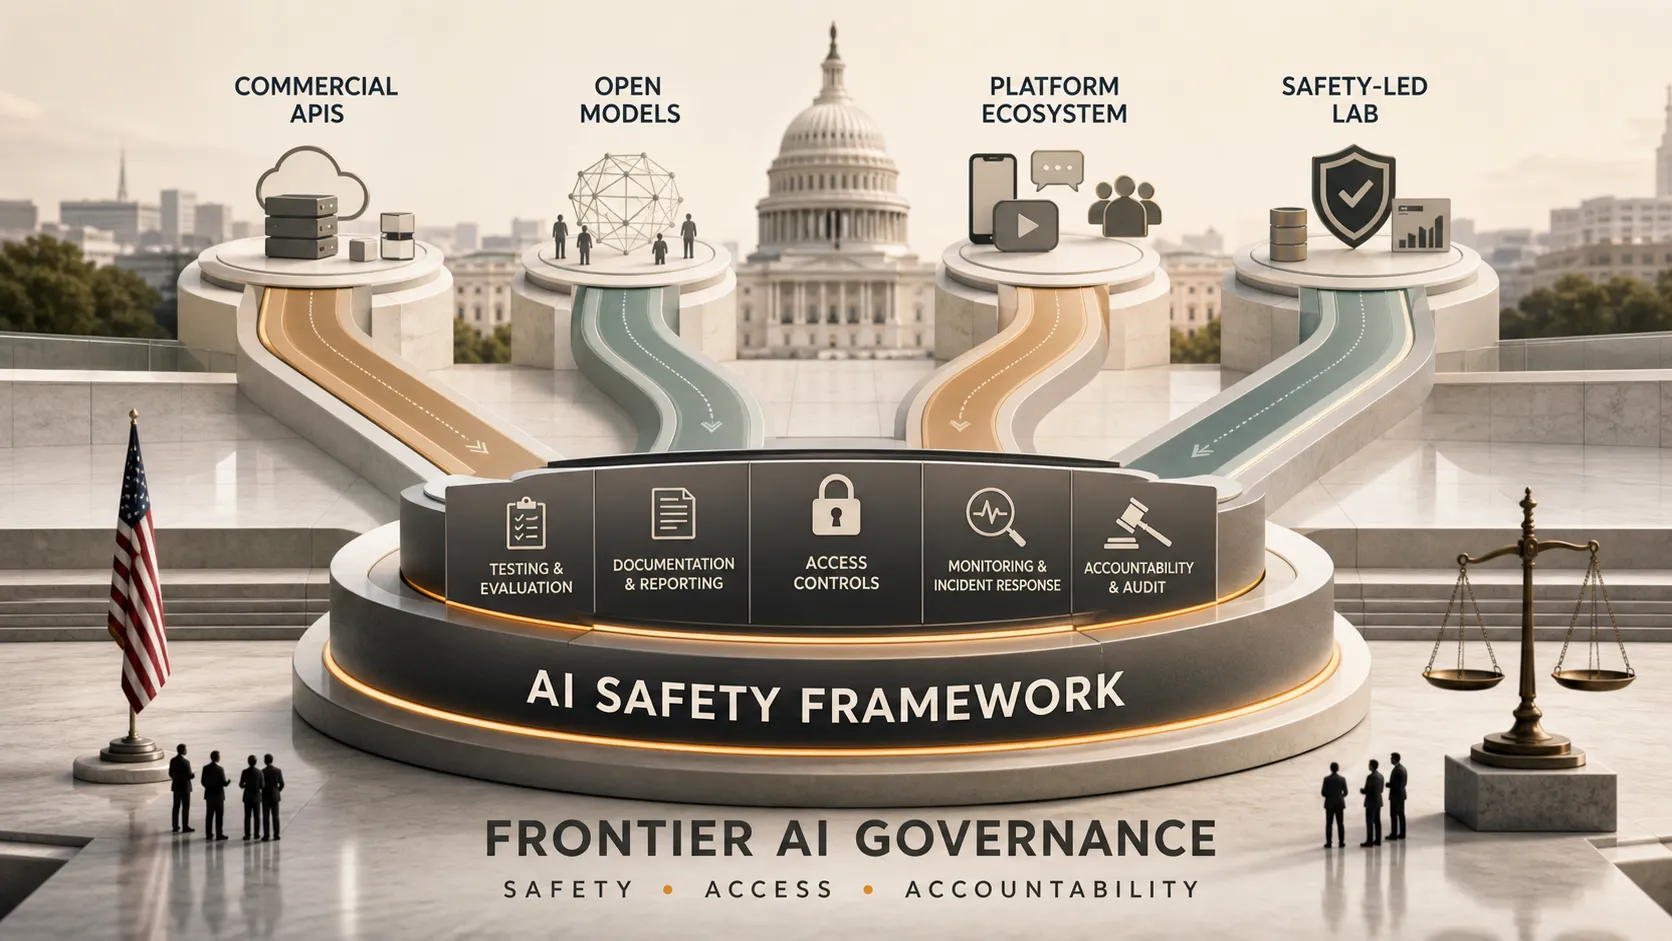
4 Ağustos'taki yapay zekâ zirvesi, yapay zekâ güvenliği, sektör sorumluluğu ve Amerika'nın rekabet üstünlüğüne ilişkin federal öncelikleri bir araya getirdi. Beyaz Saray, yapay zekâ düzenlemesini tek bir kural kitabı olarak ele almak yerine, güvenliği sınır model geliştirme için stratejik bir operasyon katmanı olarak çerçeveledi.
Yapay Zekâ Güvenliği Çerçevesi en iyi bir politika sinyali olarak anlaşılabilir: önde gelen yapay zekâ şirketlerinden, modelleri daha yetenekli hale geldikçe ve daha yaygın kullanıma sunuldukça daha güçlü güvenlik önlemleri göstermeleri beklenecek. Bu, her ilkenin derhal yasal olarak bağlayıcı olduğu anlamına gelmez. Ancak gönüllü taahhütlerin, federal rehberliğin, tedarik beklentilerinin ve düzenleyici standartların yakınsamaya başladığını gösterir.
Bu önemlidir çünkü yapay zekâ sistemleri deneysel araçlardan kritik iş, devlet ve güvenlik iş akışlarına geçiyor. Politika sorusu artık yapay zekânın yönetilip yönetilmemesi değil, inovasyonu veya ticari rekabetçiliği zedelemeden nasıl yönetileceğidir.
Yapay Zekâ Güvenliği Çerçevesi Hangi Sorunu Çözmeye Çalışıyor
Yapay Zekâ Güvenliği Çerçevesi pratik bir soruna yanıt veriyor: en gelişmiş modeller muazzam ekonomik değer yaratabilir, ancak geleneksel yazılım yönetişiminin yönetmek üzere tasarlanmadığı riskler de oluşturabilir.
Temel endişeler arasında öngörülemeyen sınır model yetenekleri, siber operasyonlar veya dolandırıcılık içeren kötüye kullanım, model eğitimi konusundaki sınırlı şeffaflık, yüksek etkili iş akışlarında zayıf hesap verebilirlik ve gelişmiş yapay zekâdaki küresel rekabete bağlı ulusal güvenlik riskleri yer alıyor.
Çerçeve, sektörü daha yüksek bir kanıt standardına yöneltiyor. Şirketlerin bir modelin güvenli olduğunu iddia etmesi yeterli değil. Güvenliği nasıl değerlendirdiklerini, hangi risklerin belirlendiğini, hangi azaltıcı önlemlerin eklendiğini ve sistemin yayımlandıktan sonra nasıl izleneceğini göstermeleri gerekir.
ABD Yaklaşımı AB Yapay Zekâ Yasası'ndan Nasıl Farklılaşıyor
ABD çerçevesi, AB Yapay Zekâ Yasası ile karıştırılmamalıdır. AB modeli açıkça hak temellidir ve temel haklara, risk kategorilerine ve farklı yapay zekâ kullanım alanlarındaki uyumluluk yükümlülüklerine güçlü biçimde odaklanır.
Buna karşılık ABD yaklaşımı, ulusal güvenlik, ticari rekabetçilik, sınır model güvenliği ve Büyük Teknoloji şirketlerinin hesap verebilirliğiyle daha yakından bağlantılıdır. Washington, geniş kapsamlı hakları önceleyen bir düzenleyici mimari kurmak yerine, güçlü yapay zekâ şirketlerinin gelişmiş sistemleri geliştirmeye, kullanıma sunmaya ve ihraç etmeye devam edebileceği koşullara odaklanıyor gibi görünüyor.
Bunun OpenAI, Meta, Google ve Anthropic İçin Anlamı
Yeni çerçeve, iş modelleri, dağıtım kanalları ve güvenlik anlayışları aynı olmadığı için büyük yapay zekâ şirketlerinin her birini farklı şekilde etkiliyor.
| Şirket | Temel Maruziyet | Stratejik Zorluk |
|---|---|---|
| OpenAI | Ticari sınır modeller ve kurumsal kullanım | Hızlı ürün genişlemesinden önce güvenliği kanıtlamak |
| Meta | Llama gibi açık kaynaklı ve indirilebilir modeller | Halka açık sürümden sonra güvenlik kontrollerini uygulamak |
| Arama, Cloud, Workspace, Android ve reklamlarda yapay zekâ | Büyük bir ekosistem genelinde yönetişimi koordine etmek | |
| Anthropic | Güvenlik odaklı sınır model geliştirme | Güvenlik konumlandırmasını doğrulanabilir kanıta dönüştürmek |
OpenAI, kullanıma sunma hızı konusunda en doğrudan baskıyla karşılaşabilir. Ticari modeli, sınır yetenekleri yaygın biçimde benimsenen ürünlere, API'lere ve kurumsal iş akışlarına dönüştürmeye dayanıyor. Yapay Zekâ Güvenliği Çerçevesi kapsamında daha hızlı sürümler, daha güçlü dokümantasyon, daha ikna edici model değerlendirmeleri ve ticari talebin güvenlik disiplininin önüne geçmediğine dair daha açık kanıtlar gerektirecek.
Meta farklı ve potansiyel olarak daha zor bir ikilemle karşı karşıya. Llama stratejisi açık modelleri önemli bir rekabet avantajına dönüştürdü. Ancak kontrollü erişimi, izlenebilir kullanıma sunmayı ve izlenen risk azaltımını destekleyen federal bir çerçeve, açık kaynak dağıtımıyla rahatça bağdaşmıyor. Bir model üçüncü taraflarca indirildiğinde, ince ayar yapıldığında ve değiştirildiğinde, Meta'nın sonraki davranış üzerindeki kontrolü azalıyor. Soru, açık modellerin güvenli olup olamayacağı değil; merkeziyetsizleştirmeden sonra güvenliğin federal beklentilere göre gösterilip gösterilemeyeceğidir.
Google'ın zorluğu ölçek. Yapay zekâ; arama, üretkenlik yazılımları, bulut altyapısı, reklam araçları, mobil sistemler ve geliştirici ürünleri genelinde yerleşik durumda. Bu genişlik Google'a muazzam stratejik güç sağlıyor, ancak aynı zamanda uyumluluk karmaşıklığını da artırıyor. Bir ürün alanındaki güvenlik başarısızlığı, tüm ekosistem için itibar ve düzenleme sorunu haline gelebilir.
Anthropic, güvenlik her zaman markasının merkezinde olduğu için çerçeve tartışmasına daha güçlü bir anlatı konumundan giriyor. Ancak Anthropic bile daha yüksek bir eşikle karşılaşacak. Önce güvenlik kültürü tek başına artık yeterli değil. Politika yapıcılar tekrarlanabilir test süreçleri, denetlenebilir dokümantasyon ve model yetenekleri arttıkça yönetişim uygulamalarının ayakta kaldığına dair açık kanıtlar isteyecek.
Çerçeve Yapay Zekâ İş Modelini Neden Değiştiriyor
Yapay Zekâ Güvenliği Çerçevesi yalnızca evrak işini artırmıyor. Şirketlerin hız, dağıtım ve güven hakkında düşünme biçimini değiştiriyor.
Üretken yapay zekâ rekabetinin önceki aşamasında piyasa, hızlı lansmanları, model kıyaslamalarını, geliştirici benimsemesini ve kullanıcı büyümesini ödüllendirdi. Bir sonraki aşamada bu avantajlar hâlâ önem taşıyacak, ancak kanıta dayalı yönetişimin yanında yer alacak. Bir sınır model sürümü giderek daha fazla güvenlik raporları, kırmızı ekip bulguları, risk azaltımları, eskalasyon politikaları ve kullanıma sunma sonrası izleme planları gerektirebilir.
Bu, Büyük Teknoloji yapay zekâ düzenlemesi için yeni bir operasyonel gerçeklik yaratıyor. Ürün ekipleri, politika ekipleri, hukuk ekipleri ve güvenlik ekiplerinin geliştirme döngüsünün daha erken aşamalarında birlikte çalışması gerekecek. Güvenlik artık model eğitiminin sonunda yapılan bir inceleme olarak ele alınamaz. Model yol haritasının bir parçası haline gelmelidir.
İş Ekiplerinin Sonraki Süreçte Neleri İzlemesi Gerekir
Beyaz Saray Yapay Zekâ Zirvesi yalnızca yapay zekâ laboratuvarlarıyla ilgili değil. Aynı zamanda yapay zekâ satın alan, entegre eden veya yapay zekâ stratejilerini yönetim kurullarına, müşterilere, yatırımcılara ve düzenleyicilere sunan kuruluşları da etkiliyor. Federal beklentiler değiştiğinde, şirketlerin yapay zekâ benimsemesini açıklama şekli de değişmelidir.
İş ekiplerinin üç soru etrafında daha net iç anlatılara ihtiyacı olacak: hangi yapay zekâ sistemlerini kullandıkları, bu sistemlerin hangi riskleri yarattığı ve yönetişimin nasıl ele alındığı. Bu özellikle, yapay zekâ yeteneğinin kesinliği abartmadan açıklanması gereken yönetici sunumları, danışmanlık raporları, yatırımcı güncellemeleri ve ürün lansman sunumları için önemlidir.
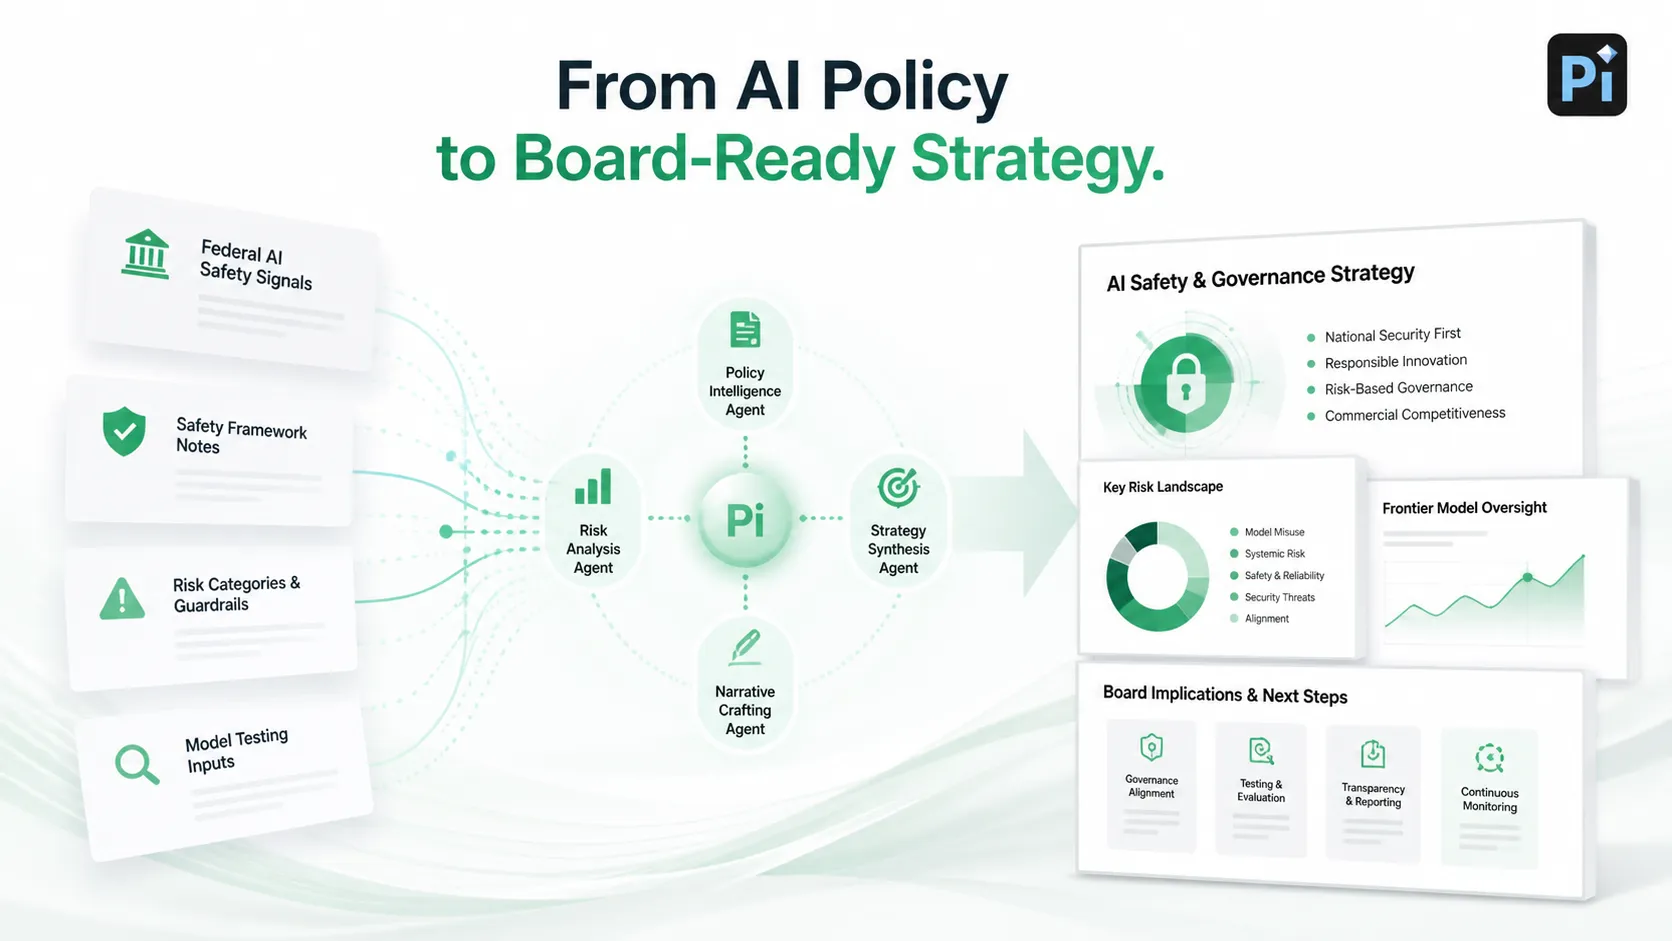
Bu yüksek riskli tartışmalarda yol alan kuruluşlar için, düzenleyici karmaşıklığı yapılandırılmış profesyonel iletişimle birleştiren pratik araçlar giderek daha kritik hale geliyor. Politika değişikliklerini yönetim kuruluna hazır anlatılara dönüştürmek veya rekabetçi sonuçları sentezlemek olsun, Pi gibi platformlar tepkisel raporlamadan proaktif yönetici anlatıcılığına geçmek isteyen strateji ekipleri için değerli varlıklar olarak ortaya çıkıyor.
Sonuç: Yapay Zekâ Güvenliği Rekabetçi Bir Gerekliliğe Dönüşüyor
Beyaz Saray Yapay Zekâ Zirvesi ve beraberindeki Yapay Zekâ Güvenliği Çerçevesi, yapay zekâ sektörü için açık bir dönüm noktasını temsil ediyor. Federal denetimin artık varsayımsal olmadığını gösteriyorlar. Büyük yapay zekâ laboratuvarları için güvenlik, kurum içi bir mühendislik önceliğinden temel bir uyumluluk ve yönetişim gerekliliğine dönüştü.
Çerçeve yapay zekâ geliştirmeyi durdurmayacak, ancak modellerin nasıl oluşturulduğunu, test edildiğini, belgelendiğini ve yayımlandığını yeniden şekillendirecek. Nihayetinde bu yeni ortamda başarılı olacak şirketler yalnızca en güçlü modellere sahip olanlar değil, en güvenilir güvenlik anlatılarına sahip olanlar olacak.
Bu tartışmanın bir sonraki aşaması, bu iddiaların nasıl doğrulandığına odaklanacak. Bu nedenle NIST standartları aracılığıyla sınır model testlerii, politika niyeti ile gerçek dünyadaki yapay zekâ kullanımı arasındaki kritik köprü haline geliyor.
Sıkça Sorulan Sorular (SSS)
S: Beyaz Saray Yapay Zekâ Zirvesi'nde ne duyuruldu?
C: Beyaz Saray Yapay Zekâ Zirvesi, sınır model güvenliği, ulusal güvenlik, şeffaflık ve önde gelen yapay zekâ şirketlerinin hesap verebilirliğine odaklanan yeni bir Yapay Zekâ Güvenliği Çerçevesini öne çıkardı.
S: Yapay Zekâ Güvenliği Çerçevesi nedir?
C: Yapay Zekâ Güvenliği Çerçevesi, özellikle güvenlik testleri, kötüye kullanımı önleme, dokümantasyon ve sorumlu kullanıma sunma yoluyla güçlü yapay zekâ sistemleri etrafındaki yönetişimi iyileştirmeyi amaçlayan bir ABD politika yaklaşımıdır.
S: Çerçeve OpenAI, Meta, Google ve Anthropic'i nasıl etkiliyor?
C: OpenAI hızlı kullanıma sunmadan önce güvenliği kanıtlama baskısıyla karşı karşıya, Meta açık kaynak kontrol zorluklarını ele almalı, Google ekosistem çapında yönetişime ihtiyaç duyuyor ve Anthropic güvenlik konumlandırmasını doğrulanabilir kanıta dönüştürmeli.
S: Sınır model testi nedir?
C: Sınır model testi; gelişmiş yapay zekâ sistemlerinin kullanıma sunulmadan önce ve sonra yetenek değerlendirmeleri, kötüye kullanım testleri, sağlamlık kontrolleri, hizalama değerlendirmesi ve sürekli risk izleme yoluyla değerlendirilmesi sürecidir.


