EU AI 法案詳解:AI 企業在 2026 年需要了解的事項
歐盟 AI 法案是一套監管框架,適用於在 2026 年建立、採購或部署 AI 系統的公司。對 AI 企業而言,關鍵問題在於哪些義務適用於各項產品、模型或工作流程。
中繼描述:了解歐盟 AI 法案、其合規要求、透明度義務、通用 AI 規則,以及 AI 企業在 2026 年需要了解的事項。
什麼是歐盟 AI 法案?
歐盟 AI 法案以風險為基礎監管 AI 系統。它不會以相同方式對待每一種 AI 產品,而是根據使用案例對人員、公共安全、基本權利及社會可能造成的影響進行分類。
低風險寫作助理不會面臨與用於招聘、信用評分、教育、醫療保健、執法或關鍵基礎設施的 AI 系統相同的義務。對企業而言,這會影響產品設計、資料治理、模型評估、文件編製、使用者溝通及採購。
歐盟 AI 法案為何對 AI 公司很重要
當 AI 系統投放至歐盟市場、在歐盟境內使用,或產生影響歐盟境內人員的輸出結果時,歐盟 AI 法案可能適用於歐盟以外地區。
這對 SaaS 供應商、API 供應商、AI 模型公司,以及在面向客戶或受監管工作流程中使用生成式 AI 的企業而言十分重要。它也改變了採購預期:企業買方越來越常要求負責任的 AI 文件、透明度及模型風險控制措施。
歐盟 AI 法案時程:企業在 2026 年應了解的事項
歐盟 AI 法案採分階段適用。根據歐盟執行委員會的說法,該法規的不同部分於不同日期適用,因此公司不應將 2026 年視為所有義務的單一期限。
| 日期 | 適用內容 |
|---|---|
| 2024 年 8 月 1 日 | 歐盟 AI 法案生效 |
| 2025 年 2 月 2 日 | 一般規定、AI 素養要求及禁止的 AI 實務開始適用 |
| 2025 年 8 月 2 日 | 通用 AI 模型及治理規則開始適用 |
| 2026 年 8 月 2 日 | 大多數 AI 法案規則(包括透明度規則)開始適用,並開始執行適用規則 |
| 2027 年 12 月 2 日 | 附件 III 所列高風險 AI 系統的規則開始適用 |
| 2028 年 8 月 2 日 | 嵌入受監管產品中的高風險 AI 系統規則開始適用 |
對 AI 企業而言,2026 年尤其重要,因為透明度義務、治理預期及執法活動將變得更具相關性。某些高風險義務會因系統類型而於較晚時間適用。
了解歐盟 AI 法案的風險導向框架
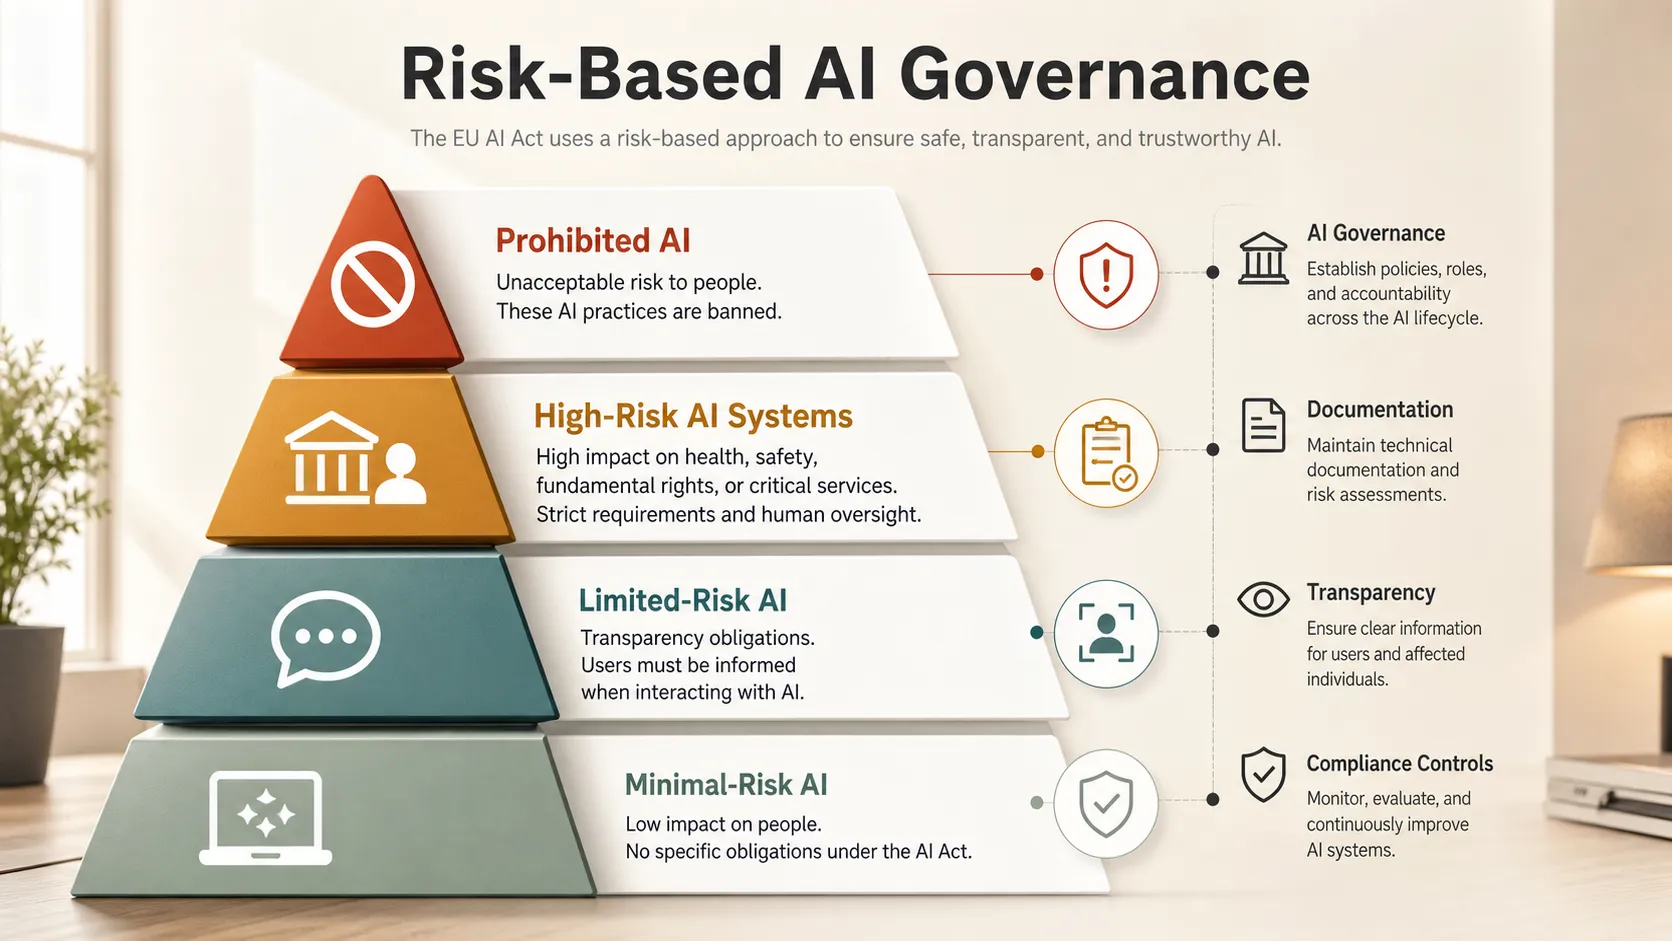
歐盟 AI 法案採用風險導向方法。合規義務取決於 AI 系統的使用方式,而不僅是其底層技術。
| 風險類別 | 典型商業案例 | 合規影響 |
|---|---|---|
| 禁止的 AI | 操縱性系統、某些社會評分、部分生物辨識用途 | 通常被禁止 |
| 高風險 AI 系統 | 招聘、信用、教育、醫療保健、關鍵基礎設施 | 嚴格義務,適用日期取決於系統類型 |
| 有限風險 AI | 聊天機器人、合成媒體、AI 互動 | 透明度要求 |
| 最低風險 AI | 生產力工具、垃圾郵件篩選器、內部助理 | 較輕的義務 |
這表示企業必須仔細繪製 AI 使用案例。相同模型可能在某一情境屬於低風險,而在另一情境屬於高風險。
通用 AI 規則說明
通用 AI,通常稱為 GPAI,是指可執行多項任務並可能整合至下游系統的模型。大型語言模型與多模態模型是常見例子。
根據歐盟 AI 法案,GPAI 供應商的義務已於 2025 年 8 月 2 日開始適用。要求可能包括技術文件、下游供應商資訊、與著作權相關的政策,以及針對具有系統性風險之先進模型的風險管理。
對於透過 API 或第三方平台使用 GPAI 的公司而言,供應商盡職調查十分重要。團隊應了解使用的是哪種模型、有哪些文件、如何處理輸出結果,以及供應商是否支援企業 AI 治理。
生成式 AI 的透明度要求
透明度是歐盟 AI 法案的核心主題。使用者應在相關情境中知道自己何時正與 AI 互動,或正在檢視由 AI 生成的內容。
歐盟執行委員會表示,AI 法案下的透明度規則將自 2026 年 8 月 2 日起適用。對生成式 AI 而言,這可能影響面向客戶的聊天機器人、合成媒體、文件、簡報、報告,以及 AI 輸出會影響決策的工作流程。
透明度並不代表每項 AI 功能都需要警示橫幅。它意味著企業應避免欺騙,並在涉及 AI 時提供適當的背景說明。
高風險 AI 系統的要求
高風險 AI 系統將面臨歐盟 AI 法案中最嚴格的一些義務;關鍵規則會依系統類型而較一般的 2026 年日期晚適用。
這些系統通常會影響權利、機會、安全或取得基本服務的權利。例子包括就業、教育、醫療保健、信用、關鍵基礎設施、移民及執法。
常見要求可能包括風險管理、資料治理、技術文件、人工監督、準確性措施、日誌記錄、監控及清晰的使用說明。團隊應在法定期限前做好準備,因為高風險 AI 需要跨職能治理。
企業實務合規檢查清單
AI 合規應被視為一項營運紀律,而非一次性的法律審查。準備迎接 2026 年的公司應建立可跨產品與團隊擴展的可重複流程:
- 建立 AI 系統、模型、供應商、資料集及使用案例的清單。
- 根據歐盟 AI 法案風險框架對每個 AI 系統進行分類。
- 確認貴公司是供應商、部署者、進口商、經銷商還是下游使用者。
- 檢視 GPAI 相依項目、API 供應商及模型文件。
- 在需要時,為 AI 互動及 AI 生成內容加入透明度通知。
- 針對敏感或高影響決策建立人工監督。
- 培訓相關團隊,並隨著指引演進更新政策。
目標是讓 AI 採用更具持久性、更值得信賴,並更適合企業使用。
歐盟 AI 法案與GDPR:有何不同?
歐盟 AI 法案與 GDPR 有關聯,但兩者並不相同。GDPR 主要著重於個人資料保護,而歐盟 AI 法案則著重於 AI 系統風險、透明度、安全性、治理及問責。
公司可能需要同時遵守兩者。例如,AI 招聘工具可能依 GDPR 處理個人資料,同時又依歐盟 AI 法案被視為高風險 AI 系統。
歐盟 AI 法案如何影響 AI 簡報與生產力工具
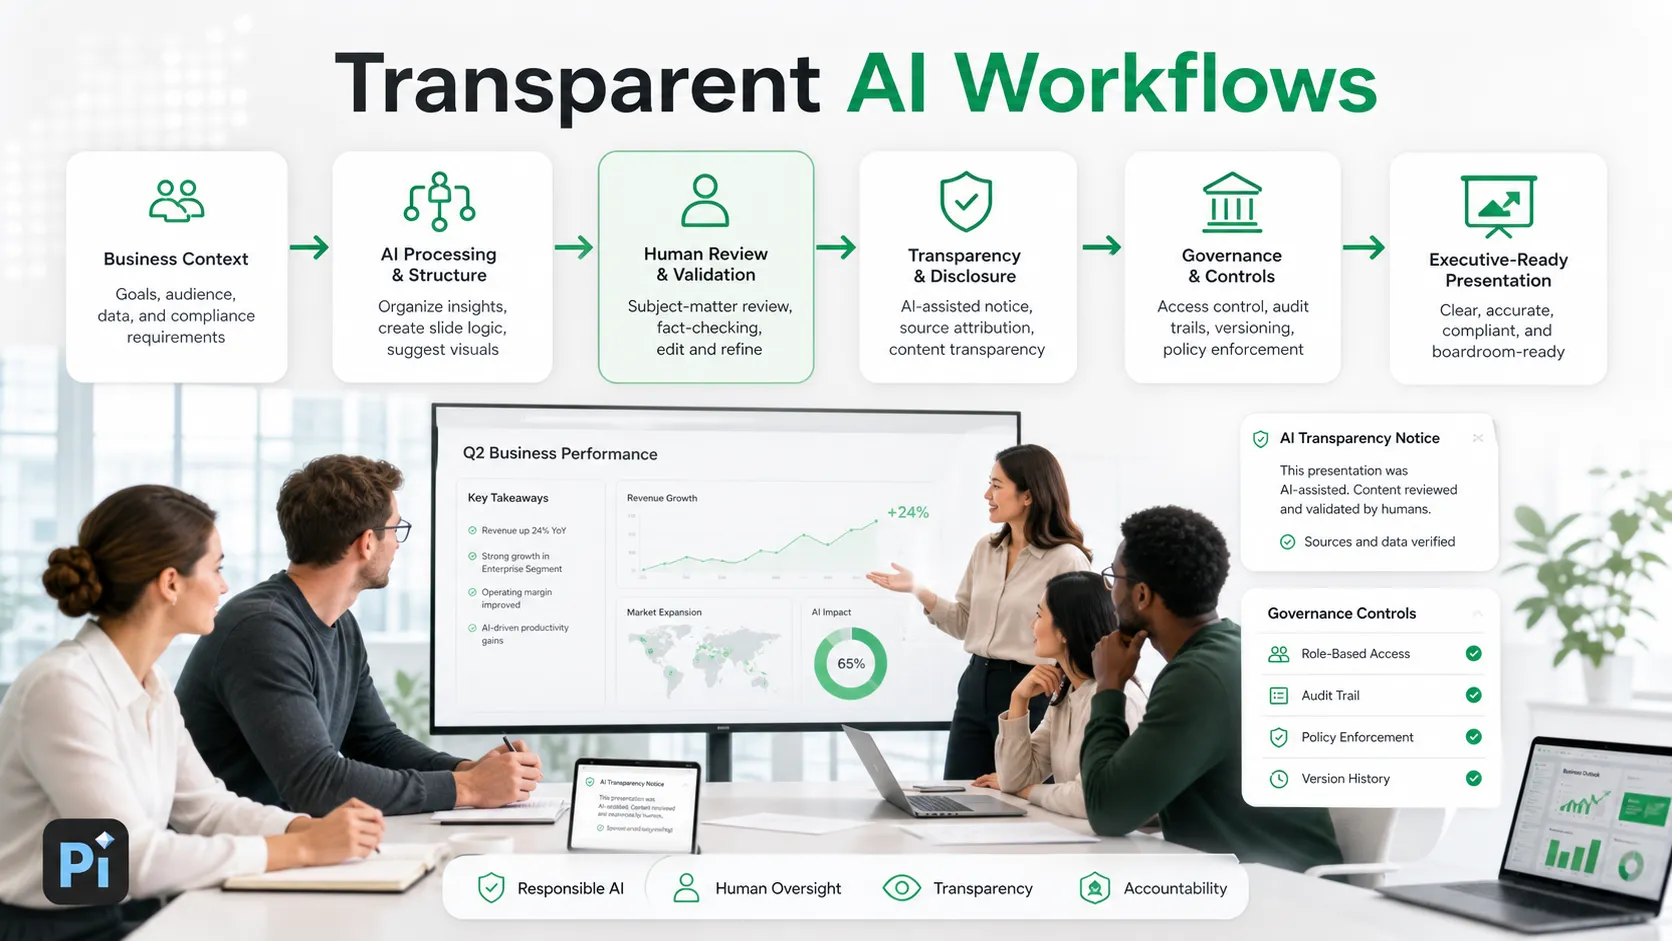
AI 生產力工具廣泛用於簡報、文件、圖片、客戶支援、研究及企業工作流程。許多工具可能屬於較低風險或有限風險類別,但仍需採取負責任的設計。
對 AI 簡報工具而言,負責任的 AI 始於協助使用者清晰地組織資訊,而非僅僅生成精美的視覺效果。商業簡報可能包含市場分析、銷售訊息、財務假設或策略建議,因此人工審查仍然不可或缺。
生成投影片、文件或圖片的工具應讓使用者能理解 AI 的參與程度。對於 Pi 等 AI 簡報工具而言,更理想的定位是協助團隊將商業情境轉化為具結構、可審查的簡報,同時讓人工判斷保留在工作流程中。
結論
歐盟 AI 法案不僅是歐洲政策的重要里程碑,也表明 AI 治理正逐漸成為企業營運的常態。
公司應從可見性開始:了解 AI 在何處使用、會影響什麼、由誰負責,以及有哪些控制措施。最能為歐盟 AI 法案做好準備的企業,將是那些在客戶、監管機構或採購團隊提出要求之前,便將負責任 AI 納入日常工作流程的企業。
常見問題(FAQ)
問:簡單來說,什麼是歐盟 AI 法案?
答:歐盟 AI 法案是一項風險導向的 AI 法規,規定 AI 系統如何在歐盟境內或影響歐盟的情況下被開發、銷售及使用。
問:歐盟 AI 法案是否適用於歐洲以外的公司?
答:如果公司將 AI 系統投放至歐盟市場、服務歐盟使用者,或產生在歐盟使用的 AI 輸出結果,則可能適用。
問:歐盟 AI 法案下的高風險 AI 系統是什麼?
答:高風險 AI 系統是在就業、教育、醫療保健、信用、關鍵基礎設施、執法及取得基本服務等敏感領域中使用的 AI 應用。
問:SaaS 公司應如何為 2026 年歐盟 AI 法案合規做好準備?
答:SaaS 公司應盤點 AI 功能、分類風險等級、檢視 GPAI 供應商、記錄模型行為、加入透明度通知、建立人工監督,並建立內部 AI 治理流程。


